Do wykonania jedno z poniższych zadań. Są to zadania opisowe w postaci referatu (nie prezentacji ze slajdami!). Te zadania nie wymagają zbudowania środowiska sieciowego, używania maszyn wirtualnych, konfiguracji programów itp.
Wymagania formalne dla wszystkich referatów
Praca powinna zawierać treść zadania, wstęp, rozwinięcie i zakończenie.
Objętość ok. 20 stron A4 (Times New Roman 12 pkt, odstęp 1,5 wiersza, marginesy 2,5 cm z każdej strony), strona tytułowa (autor, temat, kierunek, rok akademicki), spis treści, adekwatne ilustracje, co najmniej 2 własne schematy blokowe lub diagramy, co najmniej 1 tabela porównawcza, spis ilustracji na końcu dokumentu, bibliografia z co najmniej 5 źródłami (podręczniki, dokumentacja techniczna, artykuły naukowe - nie wyłącznie Wikipedia). Tekst musi być napisany samodzielnie - praca jest sprawdzana pod kątem plagiatu i treści generowanych przez AI.
Spis zadań
- Biznesowe znaczenie technologii VPN
- Szyfrowanie symetryczne a asymetryczne w tunelach VPN
- Protokół GRE - architektura i ograniczenia bezpieczeństwa
- PPTP - historia, działanie i podatności
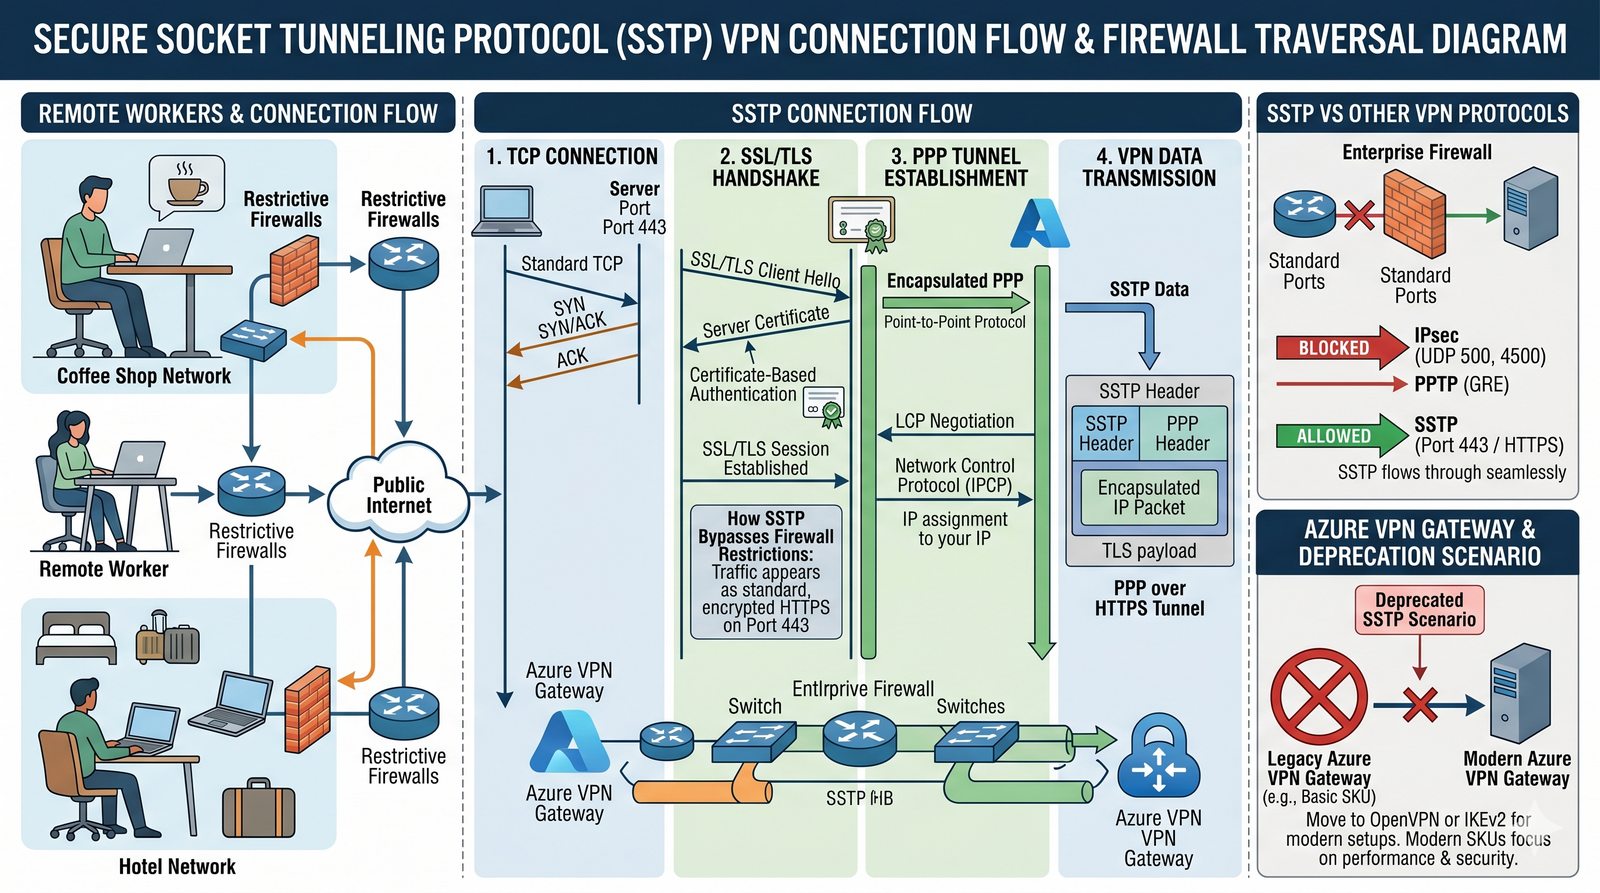
- SSTP - pokonywanie zapór ogniowych za pomocą SSL/TLS
- Mechanizm L2TP/IPsec - współdziałanie protokołów
- OpenVPN - różnice między interfejsami TUN i TAP
- Routing w sieciach VPN - Split Tunneling a Full Tunneling
- Rozszerzanie segmentów sieci L2 - protokół EoIP
- Bezpieczeństwo VPN - certyfikaty, MFA i dobre praktyki
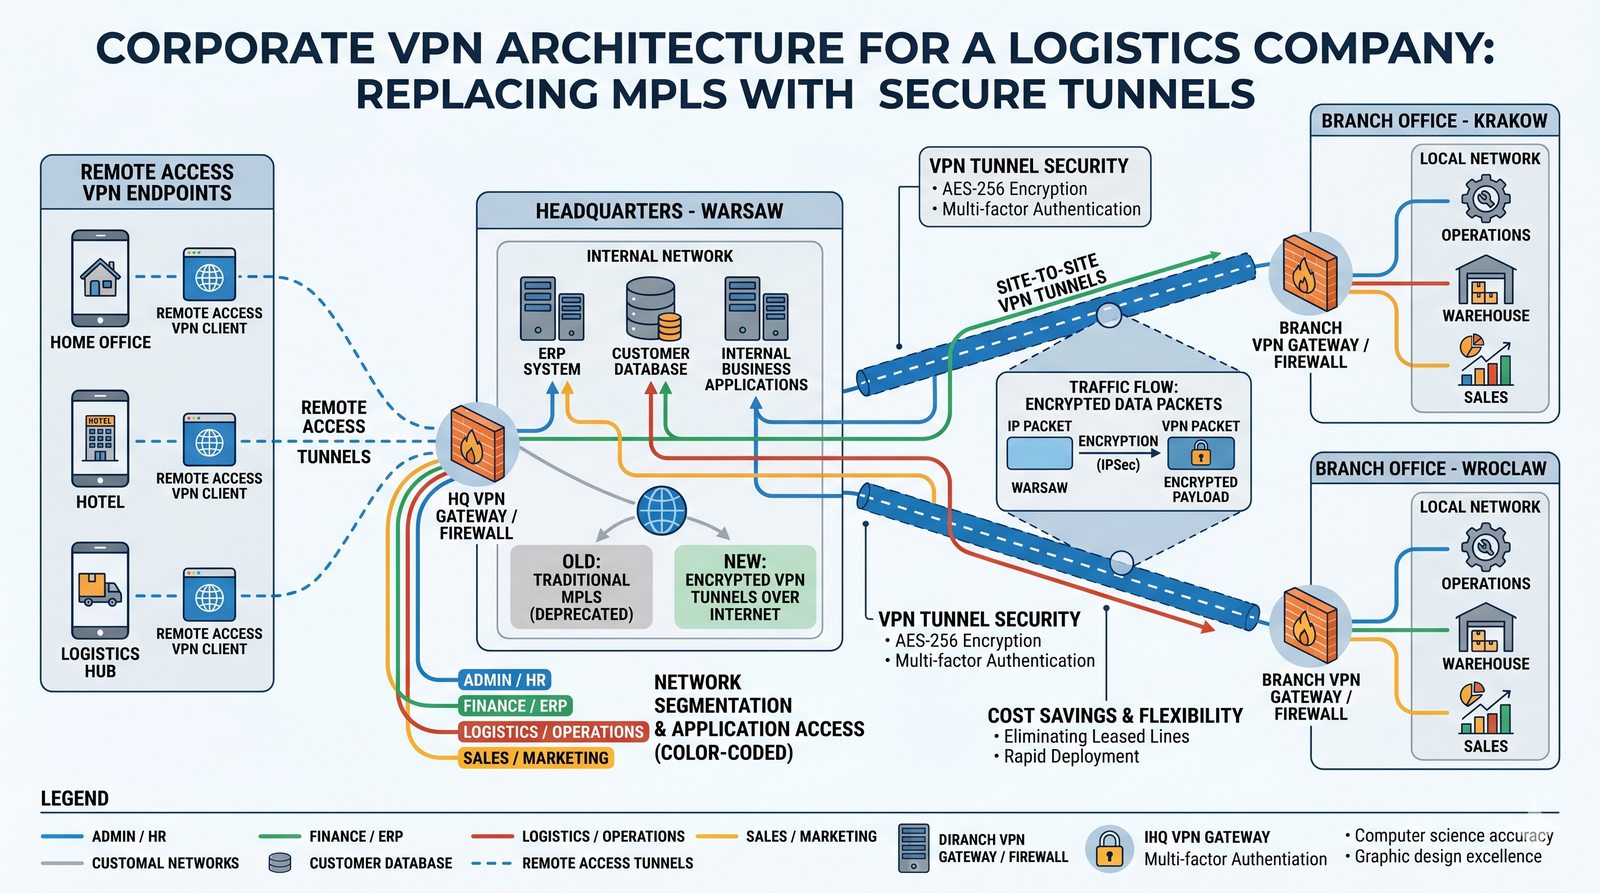
VPN_01 Wprowadzenie do VPN, potrzeby biznesowe, Site-to-Site, Remote Access.
Student wyjaśnia, dlaczego współczesne firmy potrzebują sieci VPN. Opisuje scenariusze wykorzystania połączeń między oddziałami oraz dostęp pracowników zdalnych do zasobów korporacyjnych. Analizuje korzyści biznesowe wynikające z implementacji wirtualnych sieci prywatnych, w tym redukcję kosztów infrastrukturalnych, zwiększenie elastyczności organizacyjnej oraz zapewnienie ciągłości działania. Wyjaśnia, w jaki sposób VPN wspiera model pracy hybrydowej i umożliwia bezpieczne dzielenie się zasobami między geograficznie rozproszonymi lokalizacjami. Student przedstawia również aspekty związane ze zgodnością z regulacjami dotyczącymi ochrony danych w kontekście zdalnego dostępu do systemów firmowych.
Zarząd firmy logistycznej planuje otwarcie trzech nowych oddziałów i przejście na system pracy hybrydowej. Przygotuj opracowanie, które przekona dyrekcję do inwestycji w technologię VPN zamiast kosztownych łączy dzierżawionych; należy jednak pamiętać, że VPN przez Internet nie zapewnia takiego samego SLA jak łącze dzierżawione. Firma obecnie dysponuje centralą w Warszawie oraz dwoma mniejszymi oddziałami w Krakowie i Wrocławiu, które są połączone za pomocą dzierżawionych łączy SDH (Synchronous Digital Hierarchy). Zarząd rozważa modernizację infrastruktury ze względu na rosnące koszty utrzymania łączy dzierżawionych oraz potrzebę zapewnienia elastyczności pracownikom. Nowi pracownicy oczekują możliwości pracy z dowolnego miejsca, a jednocześnie muszą mieć bezpieczny dostęp do systemów ERP (Enterprise Resource Planning), baz danych klientów i wewnętrznych aplikacji biurowych. Opracowanie powinno zawierać szczegółową analizę porównawczą kosztów wdrożenia VPN versus utrzymania tradycyjnych łączy dzierżawionych, z uwzględnieniem kosztów sprzętu, licencji oprogramowania oraz personelu odpowiedzialnego za administrację. Należy również przedstawić konkretne scenariusze wykorzystania, takie jak zdalna praca kierowców floty ciężarówek, dostęp do systemu śledzenia przesyłek oraz możliwość prowadzenia wideokonferencji między oddziałami z zachowaniem wymaganej jakości usług, przy odpowiedniej konfiguracji QoS. Dokument powinien zawierać również analizę ryzyka związanego z bezpieczeństwem danych firmowych oraz propozycję etapowego wdrożenia rozwiązania, uwzględniającą możliwości budżetowe przedsiębiorstwa.
- Definicja VPN - wirtualność, prywatność i sieć
- Tradycyjne łącza dzierżawione a nowoczesny VPN
- Model Site-to-Site jako fundament łączności oddziałów
- Remote Access - bezpieczne biuro w domu pracownika
- Ekranowanie usług wewnętrznych przed Internetem
- Analiza kosztów wdrożenia i utrzymania rozwiązania
- Wpływ VPN na produktywność i elastyczność pracy
- Zgodność z regulacjami prawnymi: RODO (rozporządzenie (UE) 2016/679) oraz dyrektywa NIS2 (UE) 2022/2555
- Podsumowanie korzyści biznesowych
Pracę należy rozpocząć od gruntownego zbadania aktualnych trendów rynkowych w zakresie biznesowych rozwiązań VPN, korzystając z raportów analitycznych i publikacji branżowych. Warto przedstawić konkretne przykłady wdrożeń VPN w firmach logistycznych lub transportowych, wraz z osiągniętymi korzyściami. Opracowanie powinno zawierać czytelne schematy architektury sieci VPN dla scenariuszy Site-to-Site oraz Remote Access, najlepiej przygotowane w programie graficznym umożliwiającym tworzenie przejrzystych diagramów sieciowych. Należy dołączyć tabelę porównawczą kosztów, uwzględniającą różne scenariusze wielkości firmy i liczby oddziałów. Szczególną uwagę należy poświęcić aspektom bezpieczeństwa, wyjaśniając w przystępny sposób mechanizmy szyfrowania i uwierzytelniania użytkowników. Całość należy podsumować jasnymi wnioskami i rekomendacjami kierowanymi do zarządu firmy.
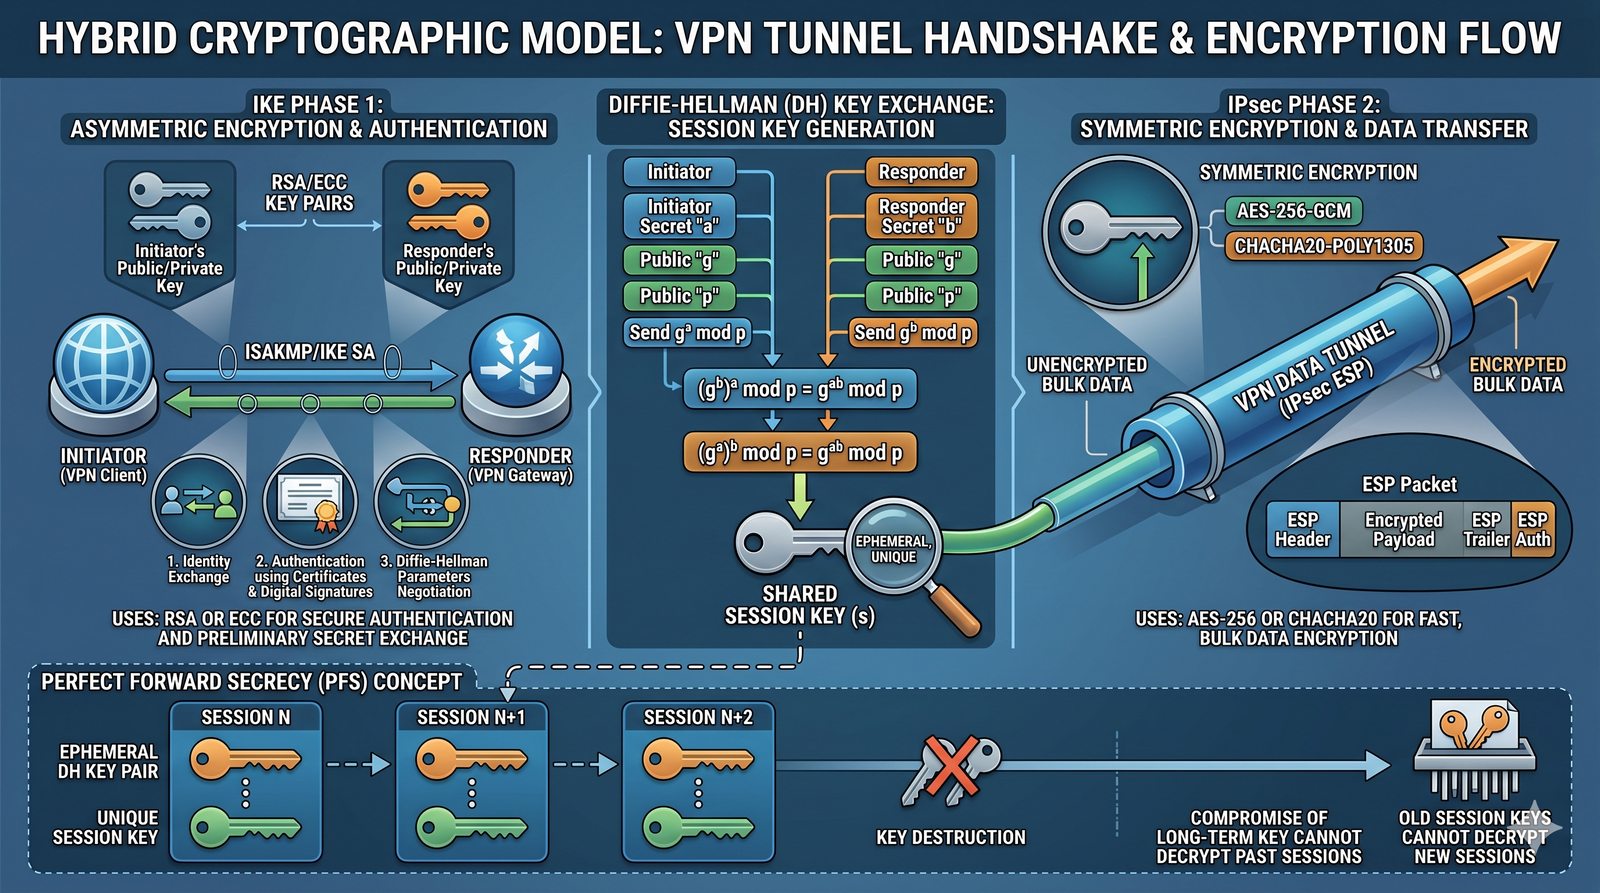
VPN_01 Podstawy kryptografii, Confidentiality, Integrity, Availability.
Student opisuje różnice między dwoma głównymi rodzajami szyfrowania. Wyjaśnia, dlaczego w technologii VPN oba te podejścia są stosowane jednocześnie i jaką rolę pełnią w procesie zestawiania tunelu. Szczegółowo analizuje mechanizmy hybrydowego szyfrowania stosowane w nowoczesnych protokołach VPN, takich jak OpenVPN, WireGuard czy IPsec. Wyjaśnia pojęcie Perfect Forward Secrecy (PFS, pol. doskonałe utajnianie z wyprzedzeniem) i jego znaczenie dla długoterminowego bezpieczeństwa komunikacji. Student przedstawia również praktyczne aspekty wydajnościowe poszczególnych algorytmów, ze szczególnym uwzględnieniem zastosowań w urządzeniach mobilnych i środowiskach o ograniczonych zasobach obliczeniowych. Opracowanie powinno zawierać jasne wyjaśnienie, dlaczego algorytmy asymetryczne nie służą do szyfrowania całego strumienia danych, lecz do uwierzytelnienia stron oraz uzgodnienia lub transportu klucza sesyjnego.
Dział audytu bezpieczeństwa prosi o wyjaśnienie, w jaki sposób dane przesyłane przez VPN są chronione przed odczytem. Skup się na mechanizmie wymiany kluczy oraz wydajności algorytmów podczas transmisji dużych plików. W firmie funkcjonuje system zarządzania dokumentacją (DMS, Document Management System), w którym pracownicy przechowują i wymieniają się poufnymi dokumentami firmowymi. Dział IT planuje wdrożenie nowego systemu backupowego, który będzie synchronizować dane między oddziałami za pośrednictwem tuneli VPN. Administratorzy muszą dokonać świadomego wyboru algorytmów szyfrujących, uwzględniając zarówno poziom bezpieczeństwa, jak i wpływ na wydajność łączy między oddziałami. Dodatkowo, firma rozważa udostępnienie pracownikom zdalnym dostępu do dużych plików graficznych i wideo z centralnego serwera multimediów. Dział audytu chce zrozumieć, jakie gwarancje bezpieczeństwa oferują poszczególne algorytmy i protokoły, oraz jakie znaczenie mają obliczenia kwantowe dla bezpieczeństwa tych algorytmów. Opracowanie powinno zawierać szczegółową analizę porównawczą algorytmów AES-256-GCM, ChaCha20-Poly1305 i innych popularnych konstrukcji szyfrujących, z uwzględnieniem ich odporności na różne typy ataków kryptograficznych. Należy przedstawić konkretne scenariusze praktyczne, pokazujące, kiedy i dlaczego wybierać określone algorytmy.
- Triada bezpieczeństwa CIA w kontekście VPN
- Szyfrowanie symetryczne (AES, ChaCha20) - szybkość i wydajność
- Szyfrowanie asymetryczne (RSA, ECC) - problem wymiany kluczy
- Algorytm Diffie-Hellmana i wymiana kluczy w praktyce
- Hybrydowy model kryptograficzny w tunelach VPN
- Zapewnienie integralności danych - kody uwierzytelnienia wiadomości (HMAC)
- Pojęcie Perfect Forward Secrecy (PFS) i jego implementacja
- Wpływ obliczeń kwantowych na bezpieczeństwo algorytmów
- Podsumowanie i rekomendacje praktyczne
Pracę należy oprzeć na konkretnych przykładach protokołów VPN, takich jak OpenVPN, WireGuard czy IPsec, pokazując, jak teoria kryptografii przekłada się na praktykę. Warto przygotować tabelę porównawczą głównych algorytmów szyfrujących pod kątem szybkości działania, bezpieczeństwa i obsługiwanych platform sprzętowych. Należy jasno wyjaśnić różnicę między szyfrowaniem danych a podpisem cyfrowym, ponieważ studenci często mylą te pojęcia. Opracowanie powinno zawierać schemat procesu handshake'u VPN, pokazujący kolejne etapy wymiany kluczy i ustanawiania bezpiecznego tunelu. Szczególną uwagę należy poświęcić wyjaśnieniu pojęcia Perfect Forward Secrecy w sposób przystępny dla czytelnika niebędącego specjalistą.
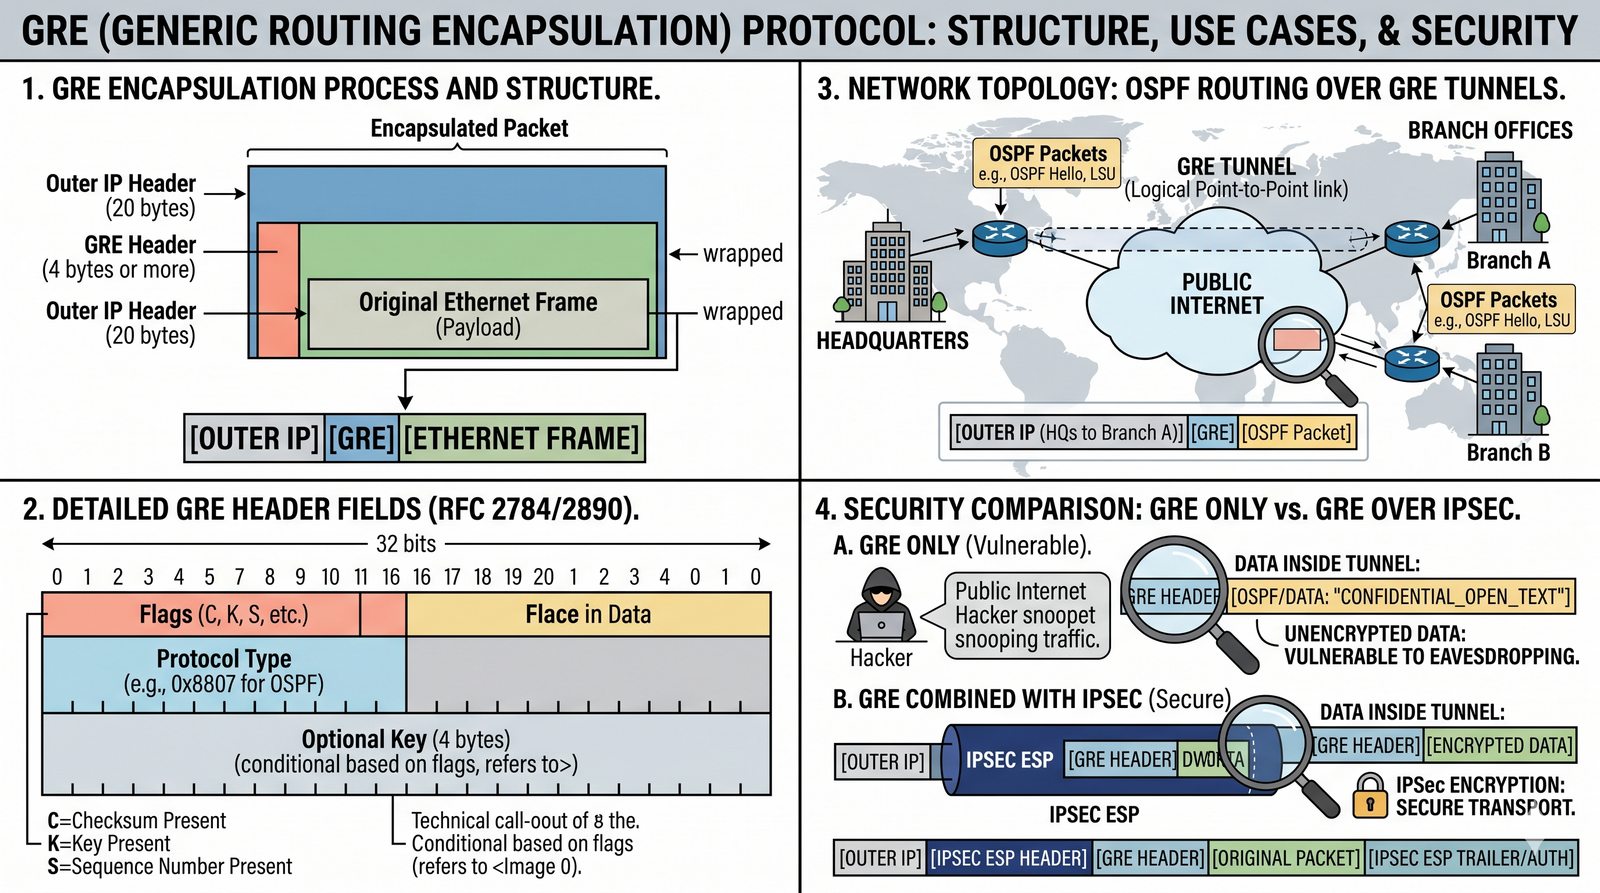
VPN_02 GRE (Generic Routing Encapsulation), numer protokołu IP 47.
Student opisuje zasadę działania protokołu GRE, jego strukturę nagłówka oraz główne zastosowania w routingu. Kluczowe jest wskazanie na brak wbudowanego szyfrowania i uwierzytelniania. Szczegółowo analizuje strukturę pakietów GRE i wyjaśnia proces enkapsulacji wielowarstwowej. Student omawia praktyczne zastosowania GRE w sieciach korporacyjnych, ze szczególnym uwzględnieniem tunelowania ruchu multicastowego i protokołów routingu dynamicznego. Wyjaśnia, dlaczego GRE mimo swoich ograniczeń nadal jest szeroko stosowany w nowoczesnych sieciach VPN jako protokół bazowy w połączeniu z IPsec.
Inżynier sieciowy zaproponował użycie tuneli GRE do przesyłania ruchu OSPF między routerami. Twoim zadaniem jest opisać tę architekturę i ostrzec zespół przed zagrożeniami wynikającymi z przesyłania danych "otwartym tekstem". W firmie informatycznej działa rozproszona sieć WAN, łącząca pięć oddziałów regionalnych z centralą w Warszawie. Administratorzy sieci rozważają wdrożenie dynamicznego routingu OSPF w celu automatycznej optymalizacji tras i szybkiej reakcji na awarie łączy. Inżynier zaproponował wykorzystanie tuneli GRE między routerami brzegowymi, argumentując, że GRE jest protokołem standardowym, obsługującym ruch multicast i zapewniającym transparentność dla różnych protokołów warstwy trzeciej. Jednak dział bezpieczeństwa IT zgłosił wątpliwości dotyczące bezpieczeństwa takiego rozwiązania. Opracowanie powinno zawierać szczegółową analizę struktury nagłówka GRE zgodnie z RFC 2784 i RFC 2890, wyjaśniającą pola flagi, typ protokołu i opcjonalny identyfikator klucza. Należy przedstawić konkretne zagrożenia bezpieczeństwa związane z brakiem szyfrowania, w tym możliwość podsłuchu ruchu sieciowego, modyfikacji przesyłanych danych oraz ataków man-in-the-middle. Opracowanie powinno zawierać propozycję bezpiecznej architektury z wykorzystaniem GRE w połączeniu z IPsec, wraz z analizą wydajności i narzutu wynikającego z podwójnej enkapsulacji.
- Historia i ewolucja protokołu GRE (RFC 1701, RFC 1702, RFC 2784, RFC 2890)
- Enkapsulacja pakietów w GRE - analiza nagłówka
- Struktura pakietu GRE i pola opcjonalne
- Transparentność dla protokołów warstwy trzeciej
- GRE a protokoły routingu dynamicznego (OSPF - standard otwarty, EIGRP - protokół firmy Cisco)
- Brak bezpieczeństwa - analiza podatności na podsłuch i modyfikację
- Ataki man-in-the-middle w tunelach GRE
- Łączenie GRE z IPsec - rozwiązanie problemu braku szyfrowania
- Podsumowanie i rekomendacje wdrożeniowe
Pracę należy oprzeć na dokumentacji RFC protokołu GRE, ze szczególnym uwzględnieniem RFC 2784 jako podstawowego dokumentu specyfikacyjnego. Należy przygotować schematyczny rysunek struktury nagłówka GRE, pokazujący położenie poszczególnych pól w pakiecie. Warto dołączyć przykładowy zrzut pakietu GRE przechwyconego narzędziem Wireshark, z oznaczeniem poszczególnych pól nagłówka. Opracowanie powinno zawierać praktyczne przykłady konfiguracji tunelu GRE w popularnych platformach sieciowych. Szczególną uwagę należy poświęcić kwestii kompatybilności wstecznej i różnicom w implementacji GRE u różnych producentów.
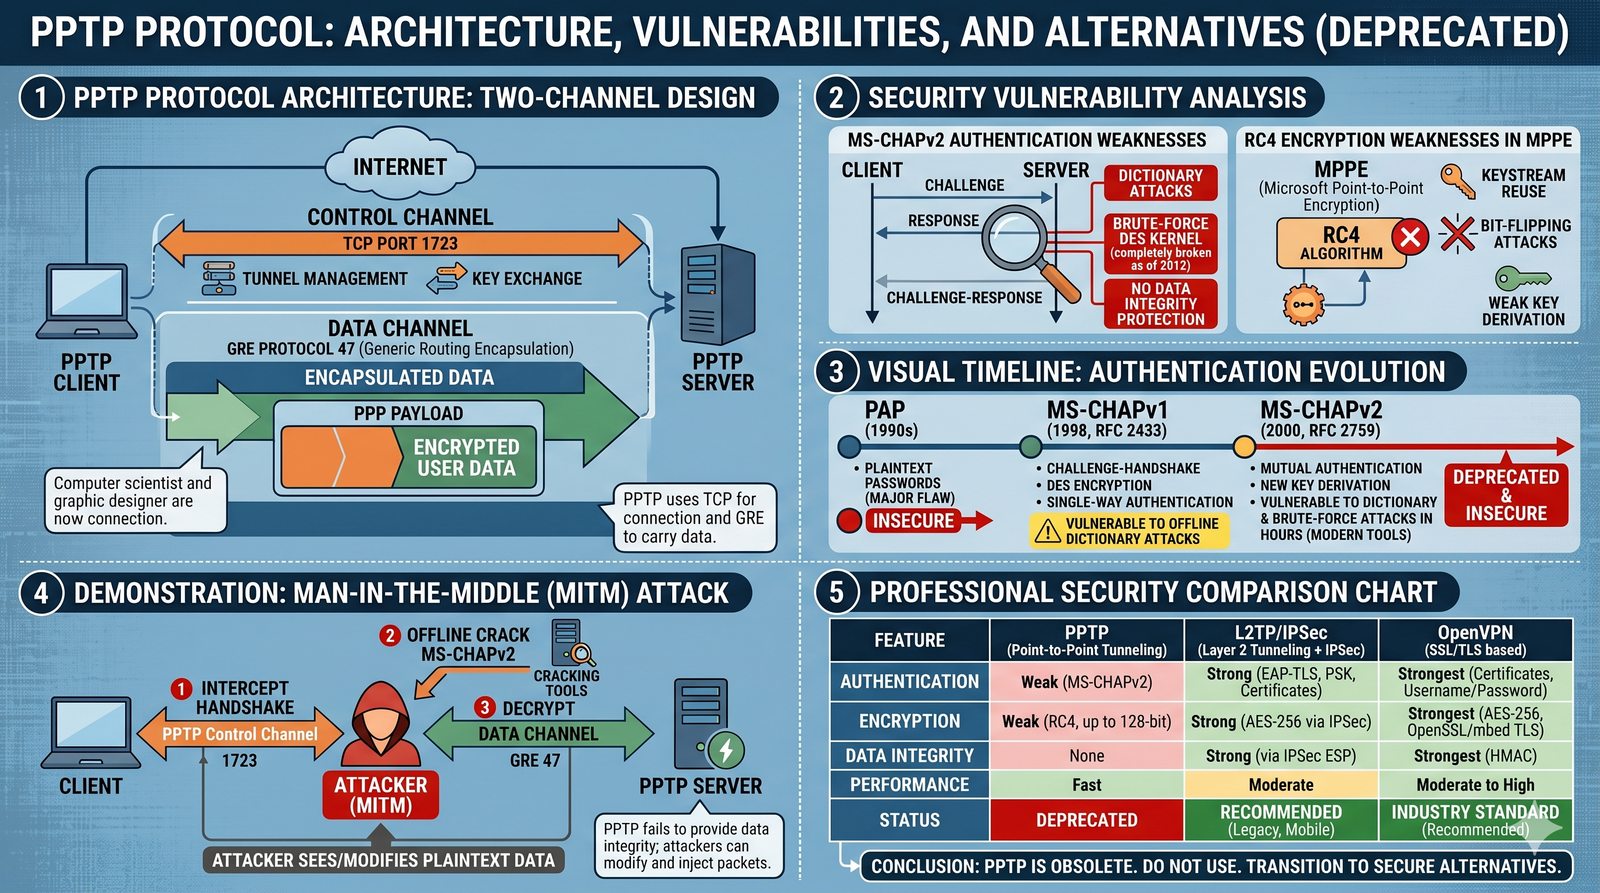
VPN_02 PPTP, TCP 1723, GRE, numer protokołu IP 47, MS-CHAPv2.
Student opisuje PPTP (Point-to-Point Tunneling Protocol), jeden z najstarszych protokołów VPN. Wyjaśnia podział na kanał kontrolny i kanał danych oraz szczegółowo omawia powody, dla których PPTP nie jest już zalecany w środowiskach produkcyjnych. Szczegółowo analizuje historyczne podatności PPTP i MS-CHAPv2, w tym ataki opisane przez Bruce'a Schneiera i współpracowników w latach dziewięćdziesiątych oraz bardziej współczesne ataki wykorzystujące słabości algorytmu RC4. Student wyjaśnia, dlaczego protokół MPPE (Microsoft Point-to-Point Encryption) nie zapewnia integralności danych ani ochrony przed powtórzeniem pakietów i dlaczego jest to poważnym problemem bezpieczeństwa. Opracowanie powinno zawierać praktyczne wskazówki dotyczące planowania migracji z PPTP na bezpieczniejsze protokoły VPN.
W starej infrastrukturze firmy nadal działa serwer PPTP. Opracuj dokument, który wyjaśni administratorom, dlaczego to rozwiązanie jest niebezpieczne i jakie konkretnie ataki (np. na MS-CHAPv2) można na nie przeprowadzić. Firma posiada stary system obsługi klienta, który został wdrożony ponad dwadzieścia lat temu i wymaga połączenia PPTP do działania. Część pracowników zdalnych nadal używa starego oprogramowania Windows XP (wsparcie i aktualizacje bezpieczeństwa zakończono 8 kwietnia 2014 r.; system nie powinien być używany w środowisku produkcyjnym) i oczekuje bezproblemowego połączenia VPN bez instalacji dodatkowego oprogramowania. Dział bezpieczeństwa IT wykrył w logach próby ataków brute-force na serwer PPTP. Audytor zewnętrzny wydał zalecenie natychmiastowej migracji z PPTP ze względu na niewystarczające środki bezpieczeństwa wymagane przez art. 32 RODO. Opracowanie powinno zawierać szczegółową analizę podatności MS-CHAPv2 opisaną w Microsoft Security Advisory 2743314 (Unencapsulated MS-CHAP v2 Authentication Could Allow Information Disclosure, https://learn.microsoft.com/en-us/security-updates/securityadvisories/2012/2743314), wraz z wyjaśnieniem, dlaczego atak redukuje się do złamania jednego klucza DES 56-bitowego. Jest to skrót myślowy: atak wykorzystuje znany tekst jawny i słabość doboru kluczy DES w MS-CHAPv2, a następnie atak słownikowy na hasło. Należy przedstawić konkretne scenariusze ataków, które mogłyby zostać przeprowadzone przeciwko firmowej infrastrukturze PPTP, w tym ataki typu man-in-the-middle i przechwycenie sesji. Opracowanie powinno zawierać harmonogram migracji z etapami przejściowymi, uwzględniającymi kompatybilność wsteczną.
- Historia protokołu PPTP i kontekst jego powstania
- Architektura protokołu PPTP - kanał kontrolny i danych
- Rola TCP 1723 i protokołu GRE w działaniu PPTP
- Mechanizmy uwierzytelniania w PPTP (PAP, MS-CHAPv1, MS-CHAPv2)
- Szyfrowanie MPPE - analiza słabości algorytmu RC4
- Podatności MS-CHAPv2 na ataki słownikowe i brute-force
- Brak integralności danych w PPTP - problem braku uwierzytelniania wiadomości
- Problemy z przechodzeniem przez NAT (PPTP Passthrough)
- Współczesne narzędzia łamania PPTP (np. chap2john z pakietu John the Ripper, asleap oraz hashcat w trybie 5500)
- Podsumowanie i rekomendacje migracji na bezpieczne protokoły
Pracę należy oprzeć na dokumentach RFC i specyfikacjach Microsoft, a także opublikowanych analizach kryptograficznych. Kluczowe źródło stanowi praca Schneiera "Cryptanalysis of Microsoft's PPTP Authentication Extensions" oraz oficjalne Microsoft Security Advisories. Warto przedstawić demonstrację narzędzi do łamania PPTP w kontrolowanym środowisku laboratoryjnym. Opracowanie powinno zawierać praktyczne wskazówki migracji dla różnych scenariuszy - od prostych migracji na L2TP/IPsec po bardziej zaawansowane rozwiązania z wykorzystaniem OpenVPN lub WireGuard. Należy jasno wyjaśnić, dlaczego same aktualizacje oprogramowania są niewystarczające i konieczna jest zmiana protokołu.
VPN_03 SSTP (Secure Socket Tunneling Protocol), HTTPS po TCP 443, certyfikaty serwera TLS.
Student opisuje protokół SSTP jako rozwiązanie bazujące na standardzie SSL/TLS. Wyjaśnia, dlaczego użycie portu 443 pozwala na skuteczne omijanie restrykcyjnych reguł zapór sieciowych. Szczegółowo analizuje proces ustanawiania tunelu SSTP, w tym negocjację SSL/TLS i późniejsze tunelowanie PPP. Student omawia zalety i ograniczenia SSTP w kontekście innych protokołów VPN, ze szczególnym uwzględnieniem kwestii wydajności i bezpieczeństwa. Wyjaśnia, dlaczego Microsoft wycofuje obsługę SSTP w Azure VPN Gateway: nie można już włączać SSTP na nowych bramkach, a istniejące połączenia SSTP przestaną działać 31 marca 2027 r. Zalecane kierunki migracji to IKEv2 lub OpenVPN (https://learn.microsoft.com/en-us/azure/vpn-gateway/ikev2-openvpn-from-sstp). Opracowanie powinno zawierać praktyczne wskazówki dotyczące wdrożenia SSTP w środowisku Windows Server.
Pracownicy działu handlowego często łączą się z sieci hoteli i kawiarni, gdzie standardowe protokoły VPN (jak IPsec czy PPTP) są blokowane. Opisz, jak SSTP może zapewnić im płynną pracę w takich warunkach. Firma posiada zespół handlowców, którzy regularnie podróżują i pracują z hotspotów Wi-Fi w hotelach, lotniskach i kawiarniach na całym świecie. IT wydało standardowe tablety z systemem Windows 11 (albo Windows 10 z wykupionym wsparciem ESU), które mają wbudowaną obsługę SSTP. Problem polega na tym, że w niektórych sieciach hotelowych wszystkie połączenia wychodzące są dokładnie kontrolowane, a dodatkowo ruch UDP jest często blokowany przez zapory sieciowe. Pracownicy zgłaszają niemożność połączenia się z siecią firmową z ponad połowy lokalizacji. Kierownik działu IT prosi o opracowanie instrukcji dla pracowników, w tym rozwiązywania problemów z połączeniem SSTP w ograniczonych sieciach. Opracowanie powinno zawierać szczegółową analizę procesu nawiązywania połączenia SSTP, w tym etap uzgadniania SSL/TLS (handshake) i tunelowanie PPP przez HTTPS. Należy przedstawić różnice między SSTP a innymi rozwiązaniami wykorzystującymi TLS, takimi jak OpenVPN. Opracowanie powinno zawierać instrukcję konfiguracji serwera SSTP w Windows Server oraz rozwiązywanie typowych problemów.
- Geneza SSTP - rozwój protokołu w Microsoft
- Architektura SSTP - sesja HTTPS jako warstwa transportowa
- Mechanizm enkapsulacji PPP wewnątrz HTTPS
- Proces nawiązywania połączenia SSTP (etapy)
- Rola certyfikatu serwera w procesie uwierzytelniania
- Zalety pracy na porcie TCP 443 (omijanie firewall)
- Porównanie SSTP z OpenVPN i IKEv2
- Ograniczenia platformowe i przyszłość SSTP
- Konfiguracja serwera SSTP w środowisku Windows Server
- Rozwiązywanie problemów z połączeniem SSTP
- Podsumowanie i rekomendacje
Pracę należy oprzeć na dokumentacji Microsoft Learn, w tym na specyfikacji MS-SSTP. Warto dołączyć schemat procesu nawiązywania połączenia SSTP, pokazujący kolejne etapy od nawiązania połączenia TCP po ustanowienie tunelu PPP. Opracowanie powinno zawierać praktyczne przykłady konfiguracji serwera i klienta SSTP. Należy porównać SSTP z alternatywnymi rozwiązaniami, w tym OpenVPN i IKEv2, w kontekście konkretnych scenariuszy użycia. Z uwagi na wycofanie wsparcia dla SSTP w Azure, warto przedyskutować strategie migracji dla organizacji - na przykład na IKEv2 lub OpenVPN.
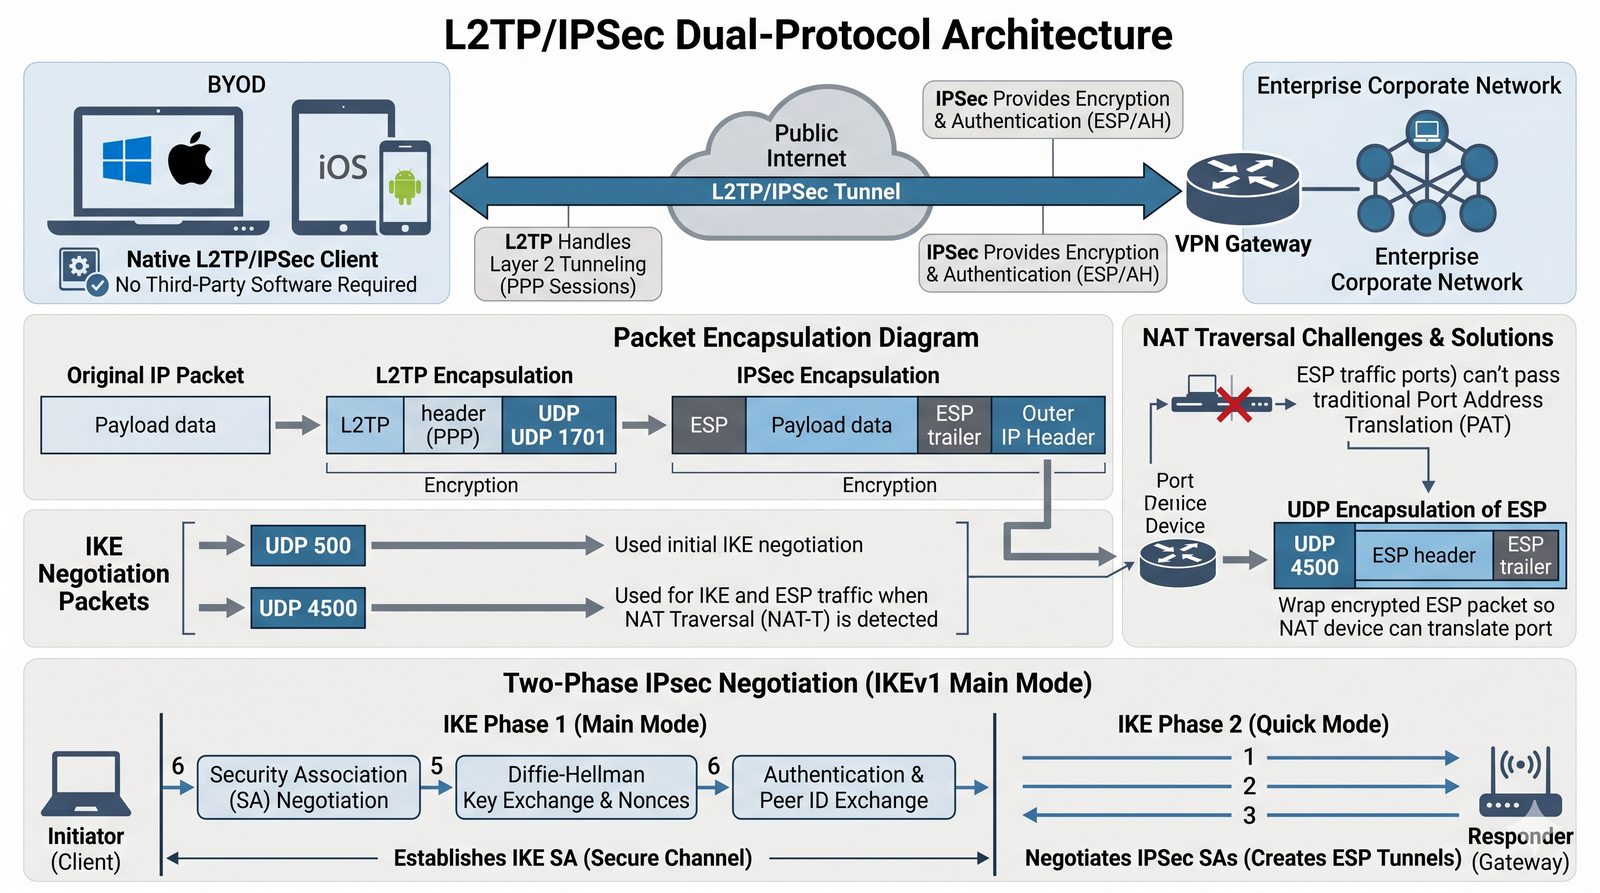
VPN_03 L2TP (UDP 1701), IPsec (UDP 500, UDP 4500), ESP (Encapsulating Security Payload, numer protokołu IP 50).
Student wyjaśnia dualną naturę tego rozwiązania: L2TP (Layer 2 Tunneling Protocol) odpowiada za tunelowanie ramek, a IPsec za ich bezpieczeństwo. Opisuje, dlaczego sam protokół L2TP nie jest uważany za bezpieczny. Szczegółowo analizuje proces ustanawiania tunelu L2TP/IPsec, w tym dwufazowe uzgadnianie w IKEv1 (Phase 1 - IKE SA, Phase 2 - IPsec SA) oraz mechanizm NAT traversal (NAT-T). Student wyjaśnia koncepcję enkapsulacji wielowarstwowej i związane z nią wyzwania dotyczące MTU. Opracowanie powinno zawierać porównanie L2TP/IPsec z innymi protokołami VPN pod kątem bezpieczeństwa, wydajności i kompatybilności z urządzeniami mobilnymi.
Firma wdraża standard "Bring Your Own Device" (BYOD). Przygotuj opracowanie opisujące, dlaczego L2TP/IPsec jest kompatybilny z wbudowanymi klientami w Windows, macOS, iOS i Androidzie, ale jest rozwiązaniem starszym, bywa blokowany przez NAT i zapory, a w nowych wdrożeniach często preferuje się IKEv2; dostępność klientów może zależeć od wersji systemu i producenta. Firma rozważa wprowadzenie polityki BYOD, umożliwiającej pracownikom używanie własnych urządzeń mobilnych (smartfonów, tabletów, laptopów) do pracy z zasobami firmowymi. Dział IT dysponuje mieszanym środowiskiem urządzeń: pracownicy używają iPhone'ów, urządzeń z systemem Android, laptopów z Windows 10 i MacBooków z macOS. Kierownik IT szuka rozwiązania VPN, które będzie działać na wszystkich tych platformach bez konieczności instalowania dodatkowego oprogramowania od stron trzecich. Dodatkowym wyzwaniem jest fakt, że część pracowników pracuje z domu, korzystając z różnych dostawców internetu i routerów Wi-Fi. Opracowanie powinno zawierać szczegółową analizę procesu konfiguracji L2TP/IPsec w poszczególnych systemach operacyjnych, wraz ze zrzutami ekranu. Należy przedstawić konkretne wymagania dotyczące portów i protokołów (UDP 500, UDP 1701, UDP 4500) oraz protokół ESP (protokół IP 50; w razie stosowania AH także protokół 51) i instrukcję konfiguracji zapory sieciowej. Opracowanie powinno zawierać rozwiązanie problemu połączenia L2TP/IPsec przez urządzenia NAT z wykorzystaniem NAT-T.
- Geneza L2TP - połączenie L2F i PPTP
- Architektura protokołu L2TP (LAC - L2TP Access Concentrator, LNS - L2TP Network Server)
- Enkapsulacja warstwy 2 w tunelu L2TP
- Struktura pakietu L2TP
- Rola IPsec jako warstwy transportowej i ochronnej
- Mechanizm NAT-Traversal (UDP 4500)
- Dwufazowe uzgadnianie w IKEv1 (Phase 1 - IKE SA, Phase 2 - IPsec SA)
- Problemy z protokołem ESP i ich wpływ na NAT
- Konfiguracja L2TP/IPsec w Windows, macOS, iOS i Android
- Wymagania dotyczące firewalla i rozwiązywanie problemów
- Podsumowanie i rekomendacje praktyczne
Pracę należy oprzeć na oficjalnej dokumentacji Cisco i Microsoft dotyczącej konfiguracji L2TP/IPsec. Warto dołączyć schemat ruchu pakietów przez kolejne warstwy enkapsulacji. Opracowanie powinno zawierać instrukcje konfiguracji dla poszczególnych platform z wykorzystaniem wbudowanych klientów VPN. Należy szczegółowo omówić problemy z połączeniem przez NAT i wyjaśnić mechanizm NAT-T. Z uwagi na złożoność konfiguracji IPsec, warto przygotować listę kontrolną dla administratora.
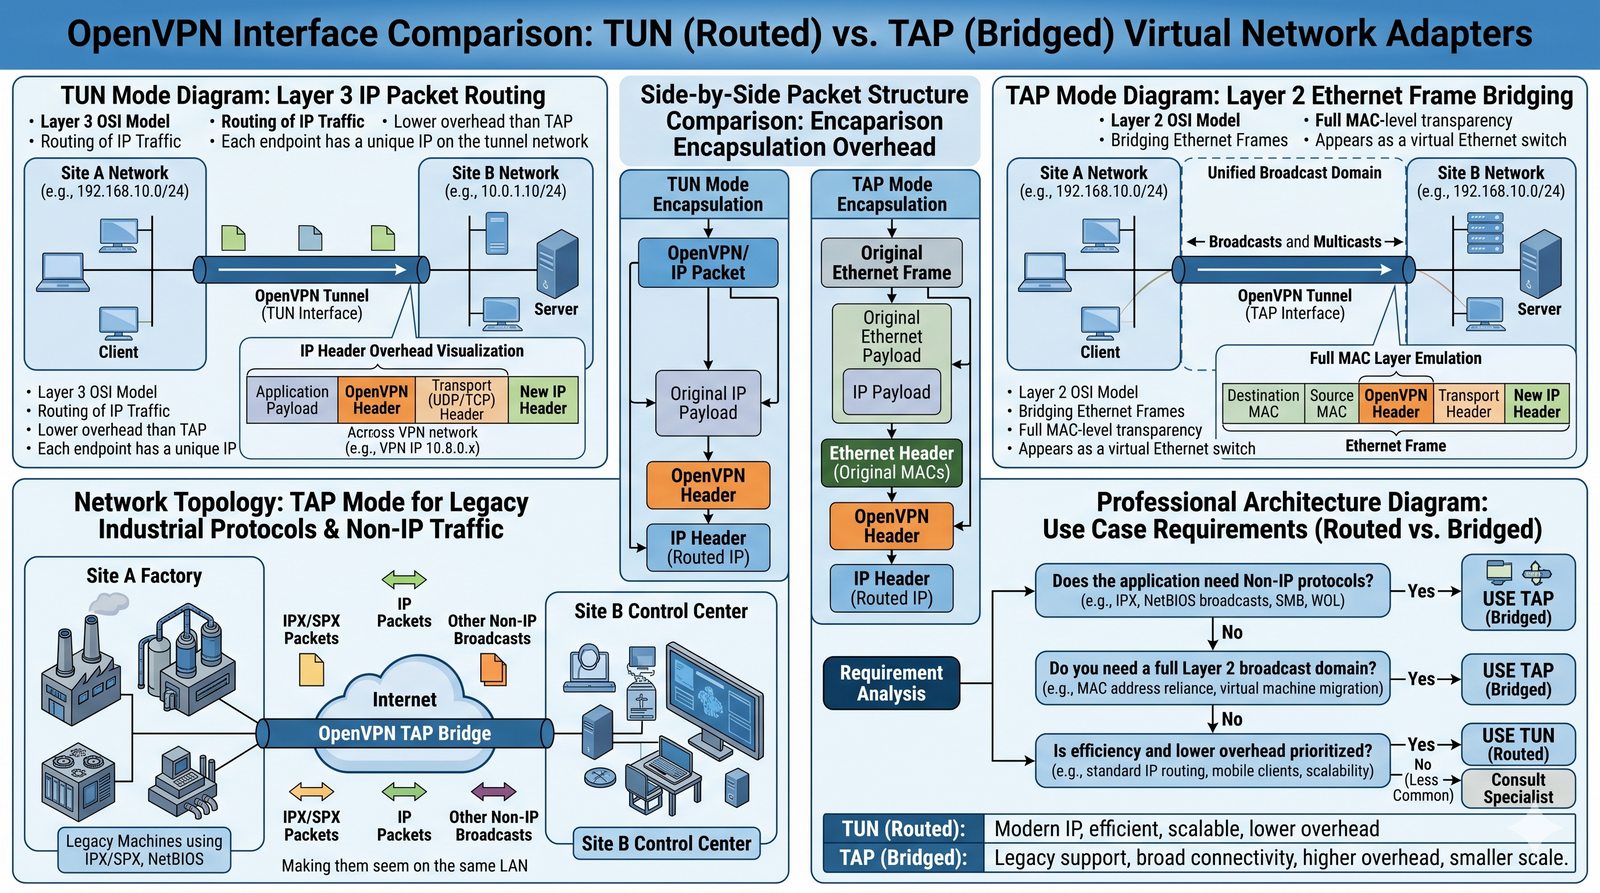
VPN_04 OpenVPN, TUN (L3, tryb trasowania), TAP (L2, tryb mostkowania), UDP a TCP.
Student opisuje architekturę OpenVPN, skupiając się na wyborze odpowiedniego wirtualnego interfejsu. Wyjaśnia różnice między trasowaniem (L3) a mostkowaniem (L2) w kontekście wydajności i funkcjonalności. Szczegółowo analizuje strukturę pakietów w trybach TUN i TAP, w tym narzut (overhead) wynikający z enkapsulacji OpenVPN. Student wyjaśnia praktyczne konsekwencje wyboru trybu dla wydajności VPN i kompatybilności z aplikacjami. Opracowanie powinno zawierać praktyczne wskazówki dotyczące wyboru trybu dla konkretnych scenariuszy użycia.
Projektujesz sieć VPN dla firmy, która musi przesyłać ruch nie-IP (np. stare protokoły przemysłowe) przez tunel. Wyjaśnij, kiedy należy wybrać interfejs TAP, a kiedy wystarczy standardowy TUN. Firma produkcyjna posiada stare systemy przemysłowe (SCADA - Supervisory Control and Data Acquisition) wykorzystujące protokoły nieoparte na IP, na przykład PROFINET RT (EtherType 0x8892) lub EtherCAT (EtherType 0x88A4), które komunikują się bezpośrednio z maszynami produkcyjnymi w fabryce. Historycznym przykładem może być IPX/SPX (Internetwork Packet Exchange/Sequenced Packet Exchange) w sieciach Novell NetWare, ale nie jest to protokół SCADA. Dział IT planuje wdrożenie zdalnego dostępu dla inżynierów, którzy muszą monitorować systemy SCADA z domu. Dodatkowo, firma rozważa przeniesienie części serwerów do chmury AWS (Amazon Web Services) i potrzebuje tunelu VPN do infrastruktury on-premise. Projekt wymaga rozwiązania, które obsłuży zarówno ruch IP, jak i protokoły niezgodne z IP. Opracowanie powinno zawierać szczegółową analizę różnic między trybami TUN i TAP, w tym wpływ na wydajność i wykorzystanie pasma. Należy przedstawić schematy konfiguracji dla obu trybów i wyjaśnić, kiedy każdy z nich jest zalecany. Opracowanie powinno zawierać rozważania dotyczące mostowania sieci i związanych z tym zagrożeń (pętle warstwy 2, burze rozgłoszeniowe).
- Filozofia OpenVPN - elastyczność i otwartość kodu
- Architektura OpenVPN - warstwa użytkownika a przestrzeń jądra
- Wirtualny sterownik sieciowy - działanie interfejsu TUN
- Emulacja Ethernetu - działanie interfejsu TAP
- Struktura pakietów w trybie TUN i TAP
- Analiza narzutu (overhead) dla obu trybów
- Kiedy stosować mostkowanie L2, a kiedy trasowanie L3
- Konfiguracja mostu (bridge) w OpenVPN
- Wpływ wyboru interfejsu na urządzenia mobilne i wydajność (standardowe aplikacje OpenVPN na Androidzie i iOS obsługują wyłącznie TUN; TAP wymaga systemu z obsługą urządzeń TAP lub uprawnień root)
- Typowe problemy i rozwiązania dla TUN i TAP
- Podsumowanie i rekomendacje wyboru trybu
Pracę należy oprzeć na dokumentacji OpenVPN i praktycznych przykładach konfiguracji. Warto przygotować schematy pokazujące przepływ pakietów w obu trybach. Opracowanie powinno zawierać wyniki pomiarów wydajności dla obu trybów w różnych scenariuszach. Należy szczegółowo omówić konfigurację mostowania TAP z wykorzystaniem mostka (bridge) w systemie Linux. Z uwagi na różnice w zachowaniu urządzeń mobilnych, warto przedstawić rekomendacje dla poszczególnych platform.
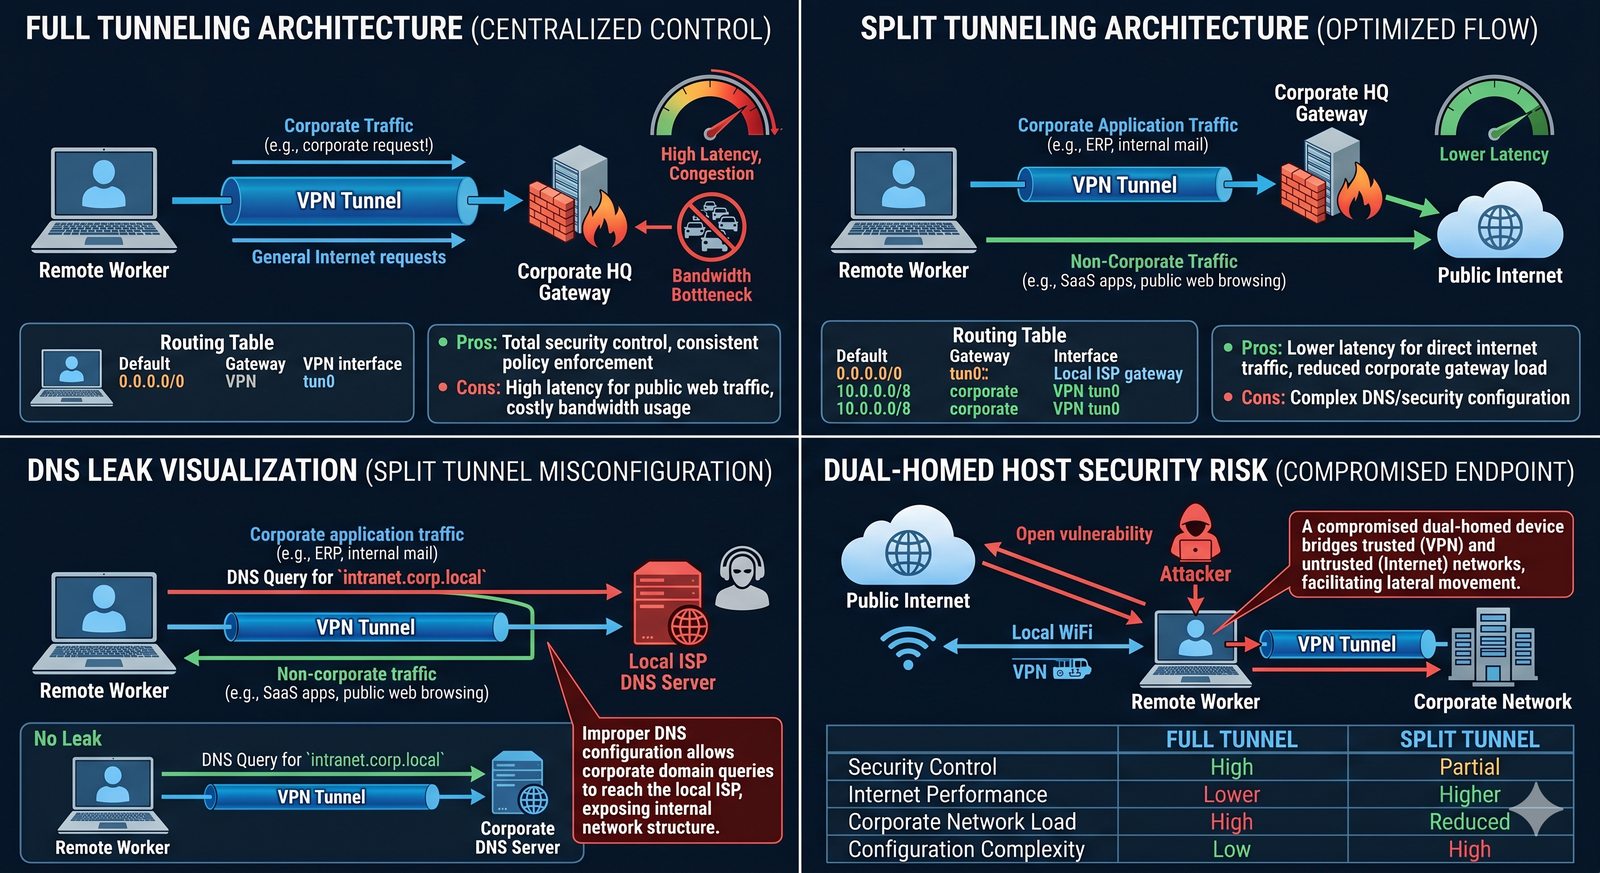
VPN_05 Routing statyczny, Split Tunneling, Redirect Gateway.
Student wyjaśnia dwa podejścia do kierowania ruchem w sieciach VPN. Opisuje, jakie są konsekwencje dla bezpieczeństwa i wydajności łącza w przypadku wysyłania całego ruchu przez serwer firmowy. Szczegółowo analizuje mechanizm DNS Leak (wyciek DNS) i jego wpływ na prywatność użytkowników VPN. Student wyjaśnia zagrożenie "Dual-Homed Host" i koncepcję Hairpinning (tromboning). Opracowanie powinno zawierać praktyczne wskazówki dotyczące konfiguracji Split Tunnelingu z uwzględnieniem bezpieczeństwa i optymalizacji wydajności.
Administratorzy skarżą się na przeciążenie łącza internetowego w centrali, bo pracownicy zdalni przez VPN oglądają YouTube. Opracuj dokument wyjaśniający różnicę między Full Tunneling a Split Tunneling i zaproponuj rozwiązanie. Firma zatrudnia stu pracowników zdalnych, którzy pracują z domu i łączą się przez VPN do zasobów firmowych. Ostatnio zaobserwowano znaczące spowolnienie działania aplikacji firmowych, a pracownicy skarżą się na problemy z dostępem do systemów ERP. Analiza ruchu wykazała, że duża część przepustowości łącza w centrali jest wykorzystywana przez nieproduktywny ruch z sieci zewnętrznych, takich jak serwisy streamingowe i media społecznościowe. Problem nasilił się po wprowadzeniu pracy hybrydowej i zwiększeniu liczby pracowników zdalnych. Kierownik IT prosi o opracowanie dokumentu przedstawiającego opcje rozwiązania problemu, w tym wdrożenie Split Tunnelingu z zachowaniem bezpieczeństwa. Opracowanie powinno zawierać szczegółową analizę wpływu obu modeli na wydajność, w tym konkretne obliczenia przepustowości. Należy przedstawić zagrożenia bezpieczeństwa związane ze Split Tunnelingiem i propozycje ograniczania ryzyka.
- Zasada działania tablicy routingu na kliencie VPN
- Full Tunneling - pełna kontrola nad ruchem i centralizacja polityk bezpieczeństwa
- Split Tunneling - optymalizacja ruchu i wyzwania bezpieczeństwa
- Mechanizm DNS Leak (wyciek DNS) - przyczyny i konsekwencje
- Rozwiązania zapobiegające DNS Leak w Split Tunnelingu
- Zagrożenie "Dual-Homed Host" (podwójnie połączony host) przy Split Tunnelingu
- Hairpinning (tromboning) - zawracanie ruchu internetowego przez centralę VPN i jego wpływ na wydajność łącza
- Konfiguracja Split Tunnelingu z wykorzystaniem tras statycznych
- Inverse Split Tunneling - ruch domyślnie kierowany do VPN, z jawnie wskazanymi wyjątkami
- Podsumowanie i rekomendacje wdrożeniowe
Pracę należy oprzeć na praktycznych przykładach konfiguracji routingu w popularnych klientach VPN. Warto przedstawić konkretne scenariusze z wykorzystaniem narzędzi do diagnostyki sieci (np. traceroute, ip route, ss). Opracowanie powinno zawierać testy DNS Leak dla różnych konfiguracji. Należy szczegółowo omówić metody konfiguracji Split Tunnelingu w OpenVPN i Routing and Remote Access Service (RRAS) w Windows Server.
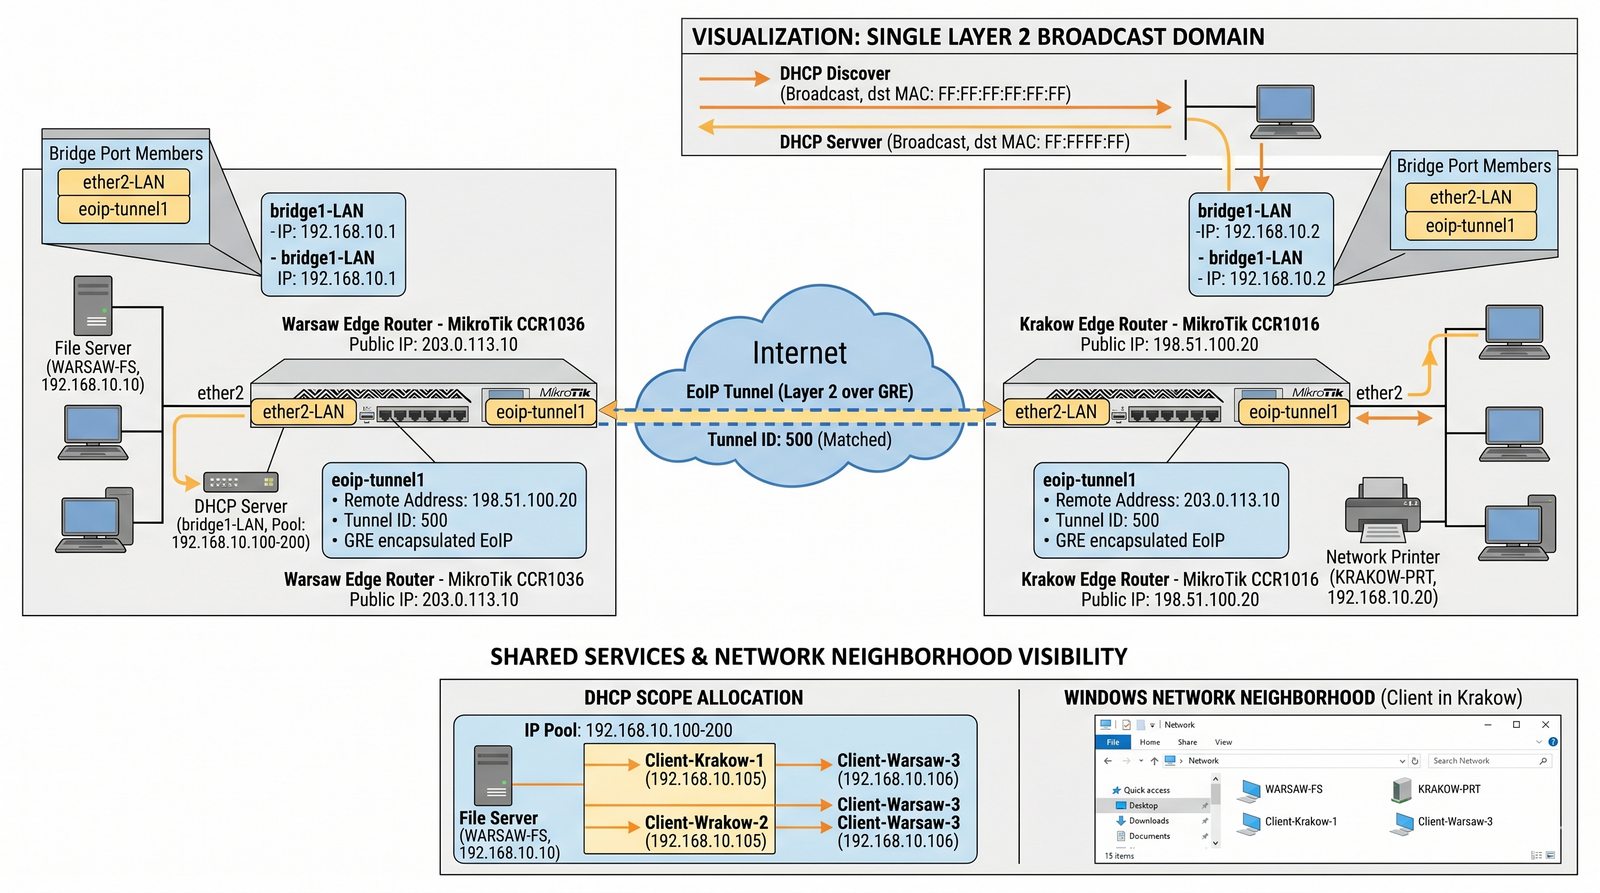
VPN_06 Ethernet over IP, MikroTik, mostkowanie, L2 VPN.
Student opisuje specyfikę protokołu EoIP (Ethernet over IP) stosowanego w urządzeniach MikroTik; jest to protokół własny MikroTik, oparty na GRE zgodnie z RFC 1701, i nie jest standardem IETF. Wyjaśnia, jak możliwe jest stworzenie jednej, wspólnej domeny rozgłoszeniowej między dwiema lokalizacjami oddalonymi o setki kilometrów. Szczegółowo analizuje enkapsulację ramek Ethernet w pakiety IP z wykorzystaniem protokołu GRE (protokół IP 47). EoIP dodaje co najmniej 42 bajty narzutu (8 B GRE, 14 B nagłówka Ethernet i 20 B nagłówka IP) oraz nie zapewnia szyfrowania; w razie potrzeby należy zastosować IPsec. Student wyjaśnia znaczenie parametru tunnel-id i jego rolę w identyfikacji tuneli. Opracowanie powinno zawierać praktyczne wskazówki dotyczące konfiguracji EoIP i mostowania w RouterOS.
Firma posiada dwa biura, które muszą korzystać z tego samego serwera DHCP i widzieć się w otoczeniu sieciowym Windows (Otoczenie sieciowe) tak, jakby były w jednym pokoju. Opisz rozwiązanie bazujące na mostkowaniu i protokole EoIP. Firma prowadzi działalność w dwóch lokalizacjach: biurze głównym w Warszawie i oddziale w Krakowie. W centrali znajduje się serwer plików oparty na Windows Server z funkcją Active Directory, serwer DHCP oraz drukarki sieciowe. Zarząd chce, aby pracownicy z obu lokalizacji mogli korzystać z tych samych zasobów bez zmiany sposobu pracy - widzieć się w otoczeniu sieciowym Windows (Network Neighborhood) i korzystać z drukarek bez dodatkowej konfiguracji. Dodatkowo, serwer DHCP musi obsługiwać obie lokalizacje, przydzielając adresy IP z tej samej puli adresowej. Opracowanie powinno zawierać szczegółową analizę protokołu EoIP zgodnie z dokumentacją MikroTik RouterOS. Należy przedstawić schemat konfiguracji z wykorzystaniem mostów (bridge) w RouterOS i wyjaśnić, jak rozwiązać problem identyfikatorów MAC w warstwie 2. Opracowanie powinno zawierać rozwiązanie problemu MTU i fragmentacji pakietów.
- Wprowadzenie do EoIP - protokół MikroTik
- Enkapsulacja ramek Ethernet w pakiety IP (protokół GRE)
- Struktura pakietu EoIP i pole Tunnel ID
- Konfiguracja tunelu EoIP w RouterOS
- Współpraca EoIP z interfejsami Bridge
- Problem MTU i fragmentacji w tunelach L2
- Zarządzanie adresami MAC w rozległych sieciach L2
- Zagrożenia: pętle w sieci L2 i burze rozgłoszeniowe
- Protokół BCP (Bridge Control Protocol) w połączeniach PPP
- Porównanie EoIP z VXLAN (Virtual Extensible LAN) i L2TPv3 oraz omówienie relacji do GRE, który jest mechanizmem enkapsulacji, a nie samodzielnym rozwiązaniem L2 VPN
- Podsumowanie i rekomendacje wdrożeniowe
Pracę należy oprzeć na oficjalnej dokumentacji MikroTik RouterOS. Warto przedstawić konkretne przykłady konfiguracji tuneli EoIP w RouterOS z wykorzystaniem interfejsu graficznego WinBox oraz linii poleceń. Opracowanie powinno zawierać schematy topologii sieci dla typowych scenariuszy wdrożeniowych. Należy omówić różnice między EoIP a innymi rozwiązaniami L2 VPN (GRE, VXLAN, L2TPv3). Z uwagi na specyfikę protokołu EoIP, warto przedstawić rozwiązania problemów z firewallem i NAT.
VPN_07 Bezpieczeństwo VPN, PKI, MFA, filtrowanie ruchu, monitoring.
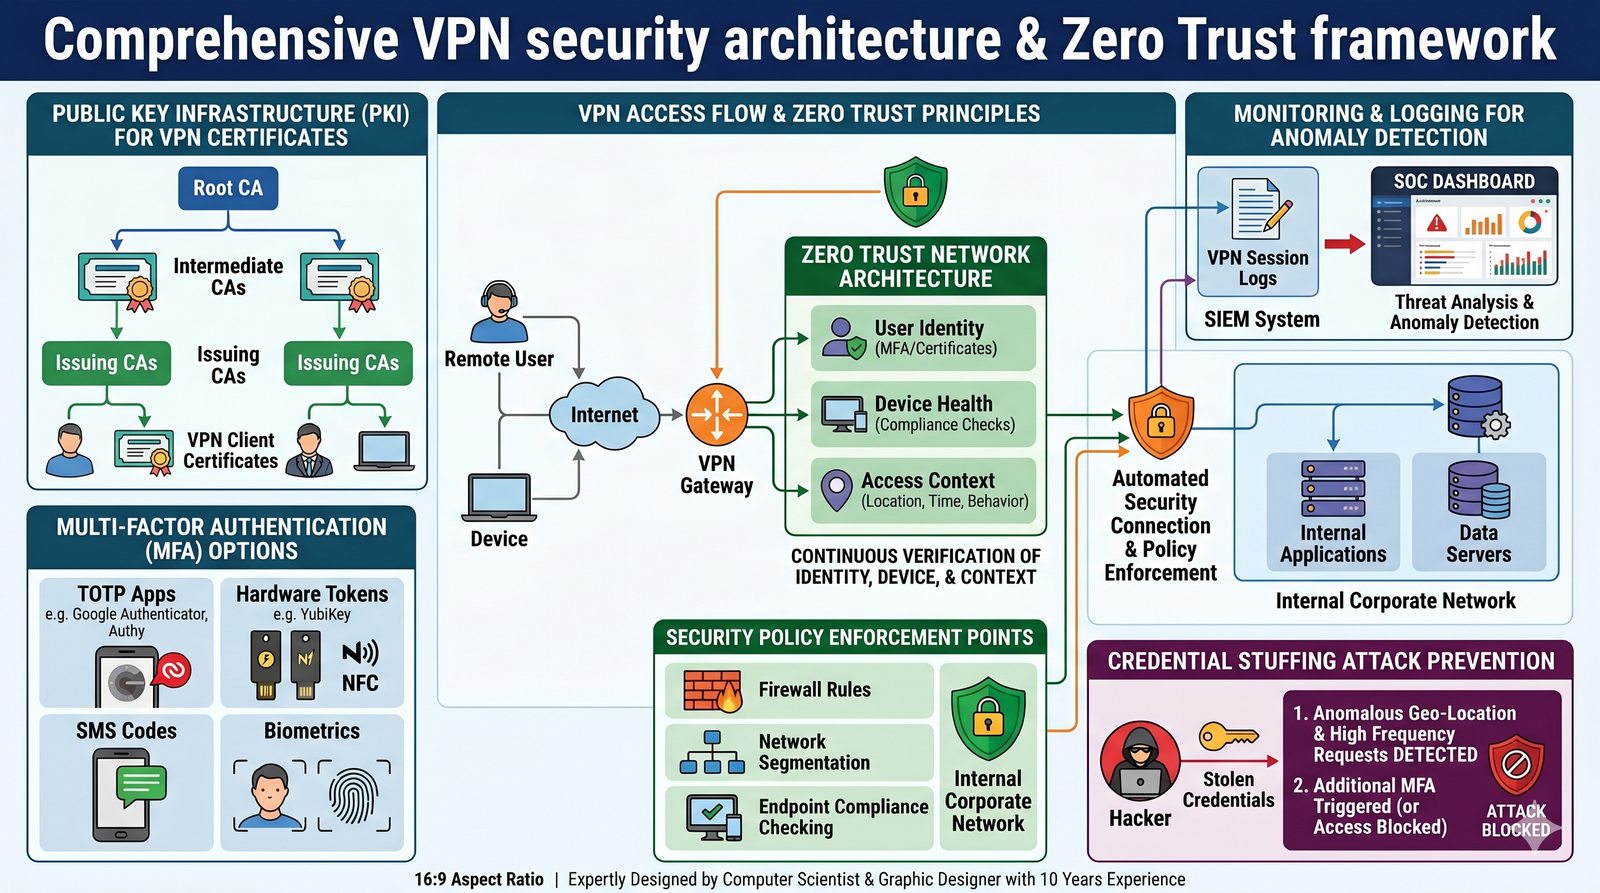
Student opisuje kompleksowe podejście do zabezpieczania dostępu zdalnego. Wyjaśnia rolę infrastruktury klucza publicznego (PKI) oraz dlaczego hasła są niewystarczające w dzisiejszych czasach. Szczegółowo analizuje różne metody uwierzytelniania w VPN, w tym certyfikaty klienckie, karty inteligentne i tokeny sprzętowe. Student wyjaśnia koncepcję Zero Trust w kontekście dostępu VPN i omawia zasadę najmniejszych uprawnień. Opracowanie powinno zawierać praktyczne wytyczne dotyczące projektowania polityki bezpieczeństwa VPN dla organizacji.
Firma obawia się ataków typu "credential stuffing" oraz kradzieży haseł pracowników. Przygotuj politykę bezpieczeństwa dla dostępu VPN, uwzględniającą certyfikaty klienckie oraz kody jednorazowe (MFA). Po ostatnim incydencie bezpieczeństwa, w którym wyciekły dane logowania kilku pracowników, zarząd zlecił audyt bezpieczeństwa dostępu zdalnego. Audytor zewnętrzny wydał szereg zaleceń, w tym wdrożenie uwierzytelniania wieloskładnikowego (MFA), certyfikatów klienckich i zasady Zero Trust. Dodatkowo, firma planuje wprowadzenie modelu pracy hybrydowej, co zwiększy liczbę urządzeń łączących się z siecią firmową z różnych lokalizacji. Kierownik IT prosi o opracowanie kompleksowej polityki bezpieczeństwa VPN, uwzględniającej wszystkie wymagania audytora. Opracowanie powinno zawierać szczegółową analizę różnych metod MFA, w tym aplikacji TOTP, tokenów sprzętowych (YubiKey) i wiadomości SMS. Należy przedstawić architekturę PKI dla certyfikatów klienckich i omówić proces ich wydawania oraz odnawiania. Opracowanie powinno zawierać wytyczne dotyczące filtrowania ruchu wewnątrz tunelu VPN i monitorowania sesji pod kątem anomalii.
- Uwierzytelnianie a autoryzacja w VPN - podstawowe pojęcia
- Ewolucja metod uwierzytelniania - od haseł do Zero Trust
- Certyfikaty cyfrowe - jak zastępują tradycyjne hasła
- Architektura PKI dla certyfikatów klienckich
- Multi-Factor Authentication (MFA/2FA) - metody i implementacja
- Porównanie metod MFA: TOTP (Time-based One-Time Password), SMS, tokeny sprzętowe, biometria (SMS jest najsłabszą metodą, podatną na SIM swapping i phishing; w nowych wdrożeniach preferuje się TOTP oraz klucze FIDO2/U2F)
- Filtrowanie ruchu wewnątrz tunelu (zasada najmniejszych uprawnień)
- Segmentacja sieci i polityki dostępu
- Logowanie sesji i monitorowanie anomalii bezpieczeństwa
- Weryfikacja stanu urządzenia końcowego (Endpoint compliance)
- Zero Trust Network Access (ZTNA) jako model dostępu
- Podsumowanie i lista dobrych praktyk
Pracę należy oprzeć na aktualnych standardach bezpieczeństwa i wytycznych organizacji takich jak NIST (National Institute of Standards and Technology) i CIS (Center for Internet Security). Warto przedstawić konkretne przykłady implementacji rozwiązań bezpieczeństwa VPN w popularnych platformach. Opracowanie powinno zawierać praktyczne listy kontrolne dla administratorów IT. Należy omówić wyzwania związane z zarządzaniem certyfikatami i infrastrukturą PKI w środowiskach rozproszonych.
Źródła i dokumentacja
- RFC 1701 - Generic Routing Encapsulation (GRE)
- RFC 2784 - Generic Routing Encapsulation (GRE)
- RFC 2890 - Key and Sequence Number Extensions to GRE
- RFC 3193 - Securing L2TP using IPsec
- Microsoft Security Advisory 2743314
- Microsoft Learn - Migracja z SSTP do IKEv2 lub OpenVPN
- Microsoft Learn - Routing and Remote Access Service
- OpenVPN 2.6 - Reference Manual
- MikroTik RouterOS - EoIP
- RODO - rozporządzenie (UE) 2016/679
- Dyrektywa NIS2 (UE) 2022/2555
- NIST Cybersecurity Framework
- CIS Critical Security Controls
- Microsoft Learn - Windows lifecycle and ESU