1/41 Wirtualne sieci prywatne - wprowadzenie
Zapoznanie z zakresem tematycznym kursu, genezą technologii VPN oraz jej kluczową rolą w zapewnianiu bezpieczeństwa transmisji w sieciach rozproszonych.
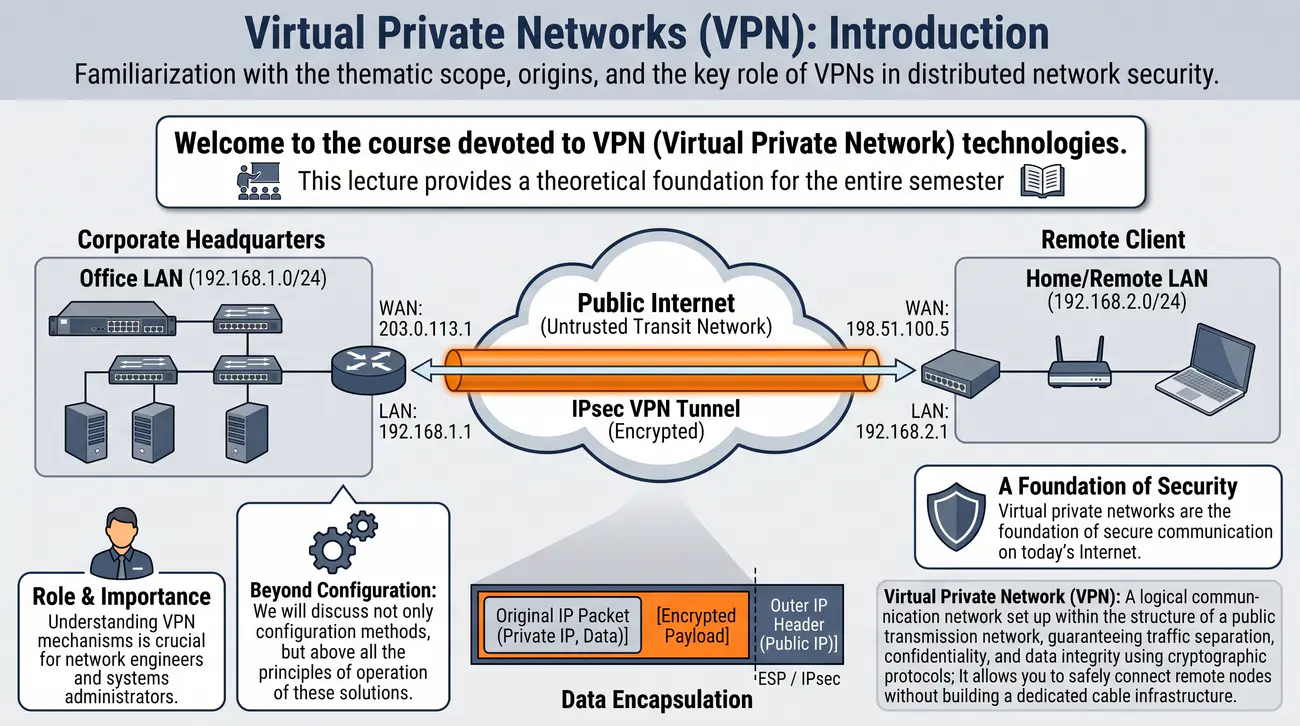
  • Witamy na kursie poświęconym technologiom VPN (Virtual Private Network).
  • Ten wykład stanowi fundament teoretyczny dla całego semestru.
  • Zrozumienie mechanizmów VPN jest kluczowe dla inżyniera sieciowego i administratora systemów.
  • Omówimy nie tylko sposób konfiguracji, ale przede wszystkim zasady działania tych rozwiązań.
  • Wirtualne sieci prywatne to fundament bezpiecznej komunikacji w dzisiejszym Internecie.
  • Plan prezentacji: definicje, historia, bezpieczeństwo (triada CIA), tunelowanie, architektury.
Wirtualna sieć prywatna (VPN): Logiczna sieć komunikacyjna zestawiana w strukturze publicznej sieci transmisyjnej, gwarantująca separację ruchu, poufność oraz integralność danych za pomocą protokołów kryptograficznych. Umożliwia bezpieczne łączenie odległych węzłów bez budowy dedykowanej infrastruktury kablowej.

Technologia wirtualnych sieci prywatnych (VPN) stanowi obecnie fundamentalny paradygmat projektowania rozproszonych systemów teleinformatycznych. W klasycznym ujęciu inżynierskim sieć lokalna (LAN) definiowana była przez fizyczny zasięg medium transmisyjnego oraz granice domeny rozgłoszeniowej wyznaczane przez okablowanie strukturalne. Wprowadzenie technologii VPN umożliwiło logiczne oderwanie topologii sieciowej od fizycznej infrastruktury kablowej, co pozwoliło organizacjom na traktowanie nieufnego, publicznego Internetu jako elastycznego medium transportowego dla wrażliwych danych korporacyjnych. Szczegółowe informacje normatywne i techniczne publikuje Polskie Towarzystwo Informatyczne.

Współczesne przedsiębiorstwa rzadko inwestują w budowę własnych, dedykowanych traktów światłowodowych na dużych odległościach geograficznych ze względu na zaporowe nakłady kapitałowe (CAPEX). Zamiast tego powszechnym standardem stało się dzierżawienie dostępu do Internetu od lokalnych operatorów telekomunikacyjnych i nakładanie na ten ruch warstwy kryptograficznej. W ten sposób powstaje sieć nakładkowa (overlay network), która emuluje zachowanie prywatnego obwodu sieciowego, zapewniając przy tym pełną skalowalność, redundancję oraz niezależność od fizycznej lokalizacji stacji roboczych czy serwerów.

Gwałtowny rozwój modeli pracy zdalnej (Home Office) oraz migracja usług do chmur obliczeniowych (IaaS, PaaS) przekształciły VPN z narzędzia pomocniczego w krytyczny element infrastruktury teleinformatycznej. Bramy VPN w węzłach centralnych muszą obecnie przetwarzać tysiące równoległych sesji szyfrowanych, co stawia wysokie wymagania w zakresie przepustowości procesorów kryptograficznych oraz odporności na ataki typu odmowa usługi (DoS). Zrozumienie zasad działania poszczególnych protokołów tunelujących jest kluczowe dla właściwego doboru architektury bezpieczeństwa.

W ramach niniejszego kursu studenci poznają pełny przekrój technologii VPN, począwszy od historycznych protokołów tunelowania warstwy 2, przez standard IPSec i rozwiązania bazujące na protokole TLS (OpenVPN), aż po nowoczesne protokoły operujące w przestrzeni jądra (WireGuard). Szczególny nacisk zostanie położony na analizę matematycznych podstaw kryptografii, anatomię narzutu nagłówków pakietów, optymalizację parametrów MTU/MSS oraz praktyczną konfigurację i diagnostykę tuneli w środowiskach laboratoryjnych.

Wyjaśnienie skrótów użytych na slajdzie:
VPN - Virtual Private Network - Logiczna sieć prywatna zestawiana w publicznej infrastrukturze telekomunikacyjnej z wykorzystaniem kryptografii.
LAN - Local Area Network - Lokalna sieć komputerowa łącząca urządzenia na ograniczonym obszarze geograficznym.
WAN - Wide Area Network - Rozległa sieć komputerowa łącząca węzły znajdujące się w odległych lokalizacjach geograficznych.
CIA - Confidentiality, Integrity, Availability - Klasyczna triada celów bezpieczeństwa informacji: poufność, integralność oraz dostępność.
CAPEX - Capital Expenditures - Wydatki kapitałowe ponoszone na zakup i wdrożenie fizycznych aktywów infrastrukturalnych.

1a/41 Wirtualne sieci prywatne - Literatura
Cel slajdu: Porządkowanie literatury przedmiotu, monografii inżynierskich oraz źródeł wiedzy z zakresu projektowania, wdrażania i bezpieczeństwa wirtualnych sieci prywatnych (VPN).

Literatura podstawowa

Literatura dodatkowa

Zasoby internetowe

Pojęcie: Literatura i źródła wiedzy: Przegląd literatury porządkuje podręczniki z zakresu wirtualnych sieci prywatnych, bezpieczeństwa sieciowego oraz kryptografii stosowanej. Zestawienie obejmuje monografie inżynierskie, normy bezpieczeństwa oraz serwisy branżowe pozwalające śledzić bieżące zalecenia implementacyjne.

Zestawienie literatury obejmuje zarówno fundamentalne podręczniki z zakresu wirtualnych sieci prywatnych, jak i pozycje poświęcone kryptografii stosowanej, architekturze bezpiecznych sieci korporacyjnych oraz bezpieczeństwu systemów operacyjnych. Szczególne miejsce zajmują monografie inżynierskie opisujące praktyczną konfigurację protokołów IPSec, WireGuard, OpenVPN oraz narzędzi audytu bezpieczeństwa i testów penetracyjnych.

2/41 Definicja VPN - rozbiór na czynniki pierwsze
Przedstawienie semantycznego podziału pojęcia Virtual Private Network na składowe logiczne, kryptograficzne i sieciowe.
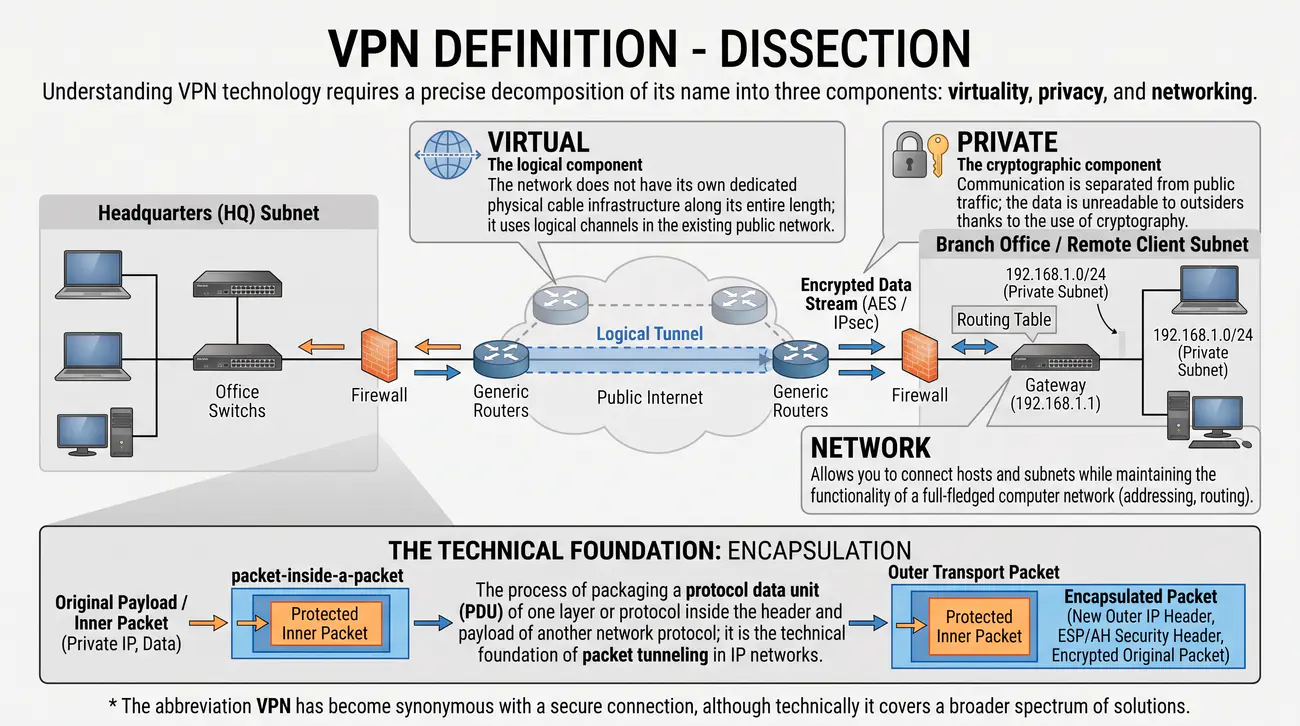
  • Virtual (Wirtualna): Sieć nie posiada własnej, dedykowanej fizycznej infrastruktury kablowej na całej długości. Wykorzystuje logiczne kanały w istniejącej sieci publicznej.
  • Private (Prywatna): Komunikacja jest odseparowana od ruchu publicznego. Dane są nieczytelne dla osób postronnych dzięki zastosowaniu kryptografii.
  • Network (Sieć): Umożliwia łączenie hostów i podsieci, zachowując funkcjonalność pełnoprawnej sieci komputerowej (adresacja, routing).
  • Skrót VPN stał się synonimem bezpiecznego połączenia, choć technicznie obejmuje szersze spektrum rozwiązań.
Enkapsulacja: Proces pakowania jednostki danych protokołu (PDU) jednej warstwy lub protokołu wewnątrz nagłówka i ładunku innego protokołu sieciowego. Stanowi techniczny fundament tunelowania pakietów w sieciach IP.

Zrozumienie technologii VPN wymaga precyzyjnej dekompozycji jej nazwy na trzy składowe elementy: wirtualność, prywatność oraz sieciowość. Pojęcie wirtualności (Virtual) oznacza, że zestawiane połączenie nie posiada własnej, wyłącznej infrastruktury fizycznej na całej trasie przesyłu danych. Pakiety podróżują przez wspólne łącza operatorów telekomunikacyjnych oraz routery brzegowe publicznego Internetu, współdzieląc pasmo transmisyjne z ruchem milionów innych użytkowników. Wirtualność polega zatem na logicznej abstrakcji medium transmisyjnego. Szczegółowe informacje normatywne i techniczne publikuje Ministerstwo Cyfryzacji.

Składowa prywatności (Private) stanowi esencję bezpieczeństwa w technologiach VPN i w żaden sposób nie wynika z fizycznej izolacji kabli. Prywatność jest osiągana wyłącznie drogą matematyczną poprzez zastosowanie zaawansowanych algorytmów kryptograficznych. Oznacza to, że nawet jeśli nieuprawniony podmiot przechwyci ramki sieciowe w węzłach tranzytowych, ich treść pozostanie całkowicie nieczytelna bez znajomości odpowiednich kluczy deszyfrujących. Ponadto prywatność obejmuje mechanizmy weryfikacji integralności i autentyczności nadawcy, wykluczając podszywanie się pod uprawnione węzły.

Ostatni człon nazwy - sieć (Network) - wskazuje na zdolność całego rozwiązania do zachowania pełnej funkcjonalności tradycyjnej sieci komputerowej. Połączenie VPN nie jest jedynie prostym tunelem transmisyjnym dla pojedynczej aplikacji, lecz pełnoprawnym interfejsem sieciowym w systemie operacyjnym. Umożliwia ono przydzielanie adresacji IP, prowadzenie tablic routingu, translację adresów (NAT), wymianę tras za pomocą protokołów routingu dynamicznego oraz egzekwowanie polityk zaporowych (firewalling) na poziomie warstw 3 i 4 modelu OSI.

W praktyce inżynierskiej błędem jest utożsamianie każdego zaszyfrowanego połączenia z pełnoprawną siecią VPN. Proste tunele aplikacyjne (np. tunelowanie portu w SSH) zabezpieczają jedynie konkretny strumień danych wybranego programu. Prawdziwa wirtualna sieć prywatna tworzy logiczną infrastrukturę sieciową, w której stacje robocze mogą bez przeszkód komunikować się ze wszystkimi dozwolonymi usługami w odległej podsieci, transparentnie dla aplikacji użytkownika.

Wyjaśnienie skrótów użytych na slajdzie:
VPN - Virtual Private Network - Wirtualna sieć prywatna tworząca logiczny kanał komunikacyjny w sieci publicznej.
PDU - Protocol Data Unit - Jednostka danych protokołu w określonej warstwie modelu odniesienia OSI.
OSI - Open Systems Interconnection - Siedmiowarstwowy model odniesienia standardów komunikacji w sieciach komputerowych.
NAT - Network Address Translation - Mechanizm translacji adresów sieciowych umożliwiający współdzielenie publicznych adresów IP.
IP - Internet Protocol - Podstawowy protokół warstwy sieciowej stosu TCP/IP odpowiedzialny za adresację i routing pakietów.

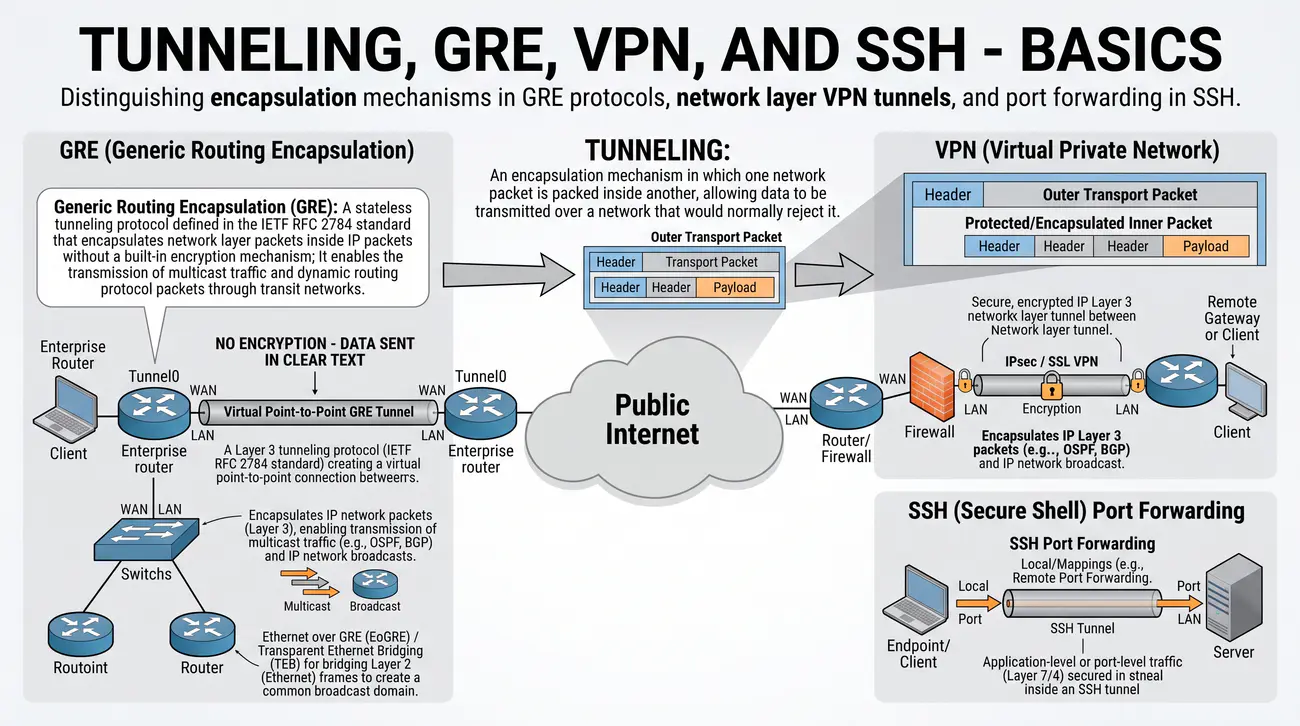
3/41 Tunelowanie, GRE, VPN i SSH - podstawy
Rozróżnienie mechanizmów enkapsulacji w protokołach GRE, tunelach VPN warstwy sieciowej oraz przekierowaniach portów w SSH.
  • Tunel (Tunneling): Mechanizm enkapsulacji, polegający na pakowaniu jednego pakietu sieciowego wewnątrz drugiego, umożliwiający transmisję danych przez sieć, która normalnie by je odrzuciła.
  • GRE (Generic Routing Encapsulation):
    • Protokół tunelujący warstwy 3 (zdefiniowany w standardzie IETF RFC 2784), tworzący wirtualne połączenie punkt-punkt między routerami.
    • Nie zapewnia szyfrowania - dane przesyłane są w postaci jawnej.
    • Enkapsuluje pakiety sieciowe IP (warstwa 3), umożliwiając przesyłanie ruchu multicast (np. protokołów OSPF, BGP) oraz broadcastów sieciowych IP.
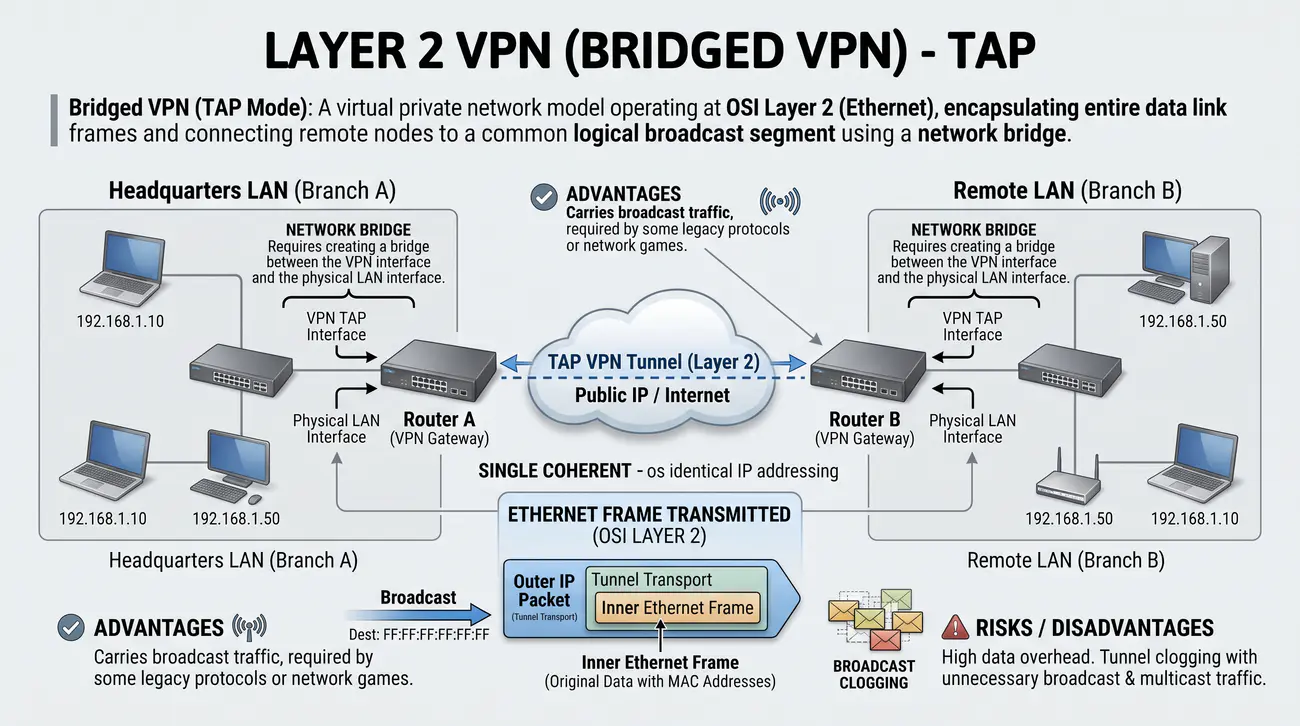
    • Do mostkowania ramek warstwy 2 (Ethernet) i tworzenia wspólnej domeny rozgłoszeniowej przełącznika służą wyspecjalizowane rozszerzenia, takie jak Ethernet over GRE (EoGRE) lub Transparent Ethernet Bridging (TEB).
  • VPN (Virtual Private Network):
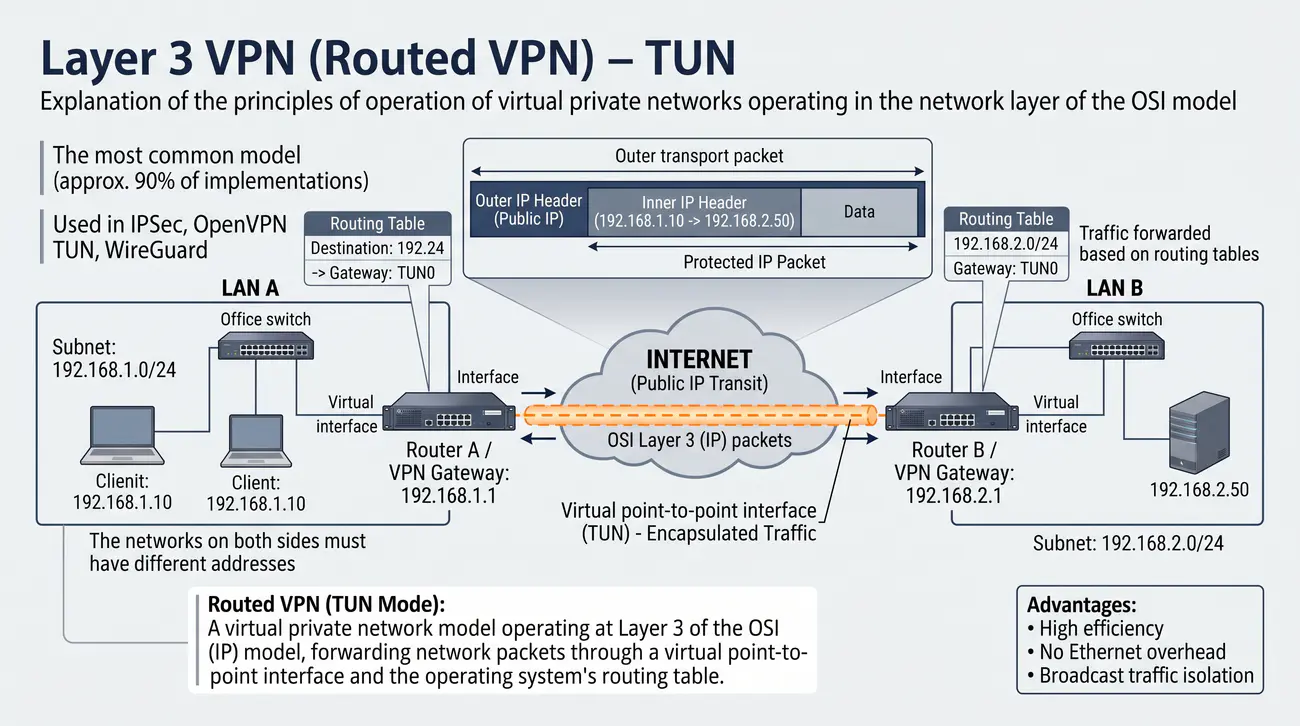
    • W dominującym trybie warstwy 3 (Routed VPN, np. IPSec ESP) operuje na poziomie routingu IP i nie przekazuje ramek rozgłoszeniowych warstwy 2.
    • Istnieją jednak również rozwiązania VPN warstwy 2 (Bridged VPN, np. OpenVPN w trybie TAP), które realizują mostkowanie ramek Ethernetowych i przenoszą pełny ruch broadcast.
    • Standardowo VPN zapewnia silne szyfrowanie symetryczne (np. AES-256) oraz integralność pakietów.
    • Często transportuje wewnątrz siebie protokół GRE, aby umożliwić przesyłanie multicastów przez bezpieczny tunel IPsec.
  • SSH (Secure Shell) - Tunelowanie:
    • SSH tworzy zaszyfrowany kanał komunikacyjny, w którym można przesyłać inne protokoły (port forwarding).
    • Różnica: SSH tuneluje konkretne porty TCP, a nie cały ruch sieciowy jak VPN.
    • Trzy tryby: lokalne (browse inward), zdalne (publish outward) i dynamiczne (proxy SOCKS).
    • SSH może też tworzyć interfejsy TUN/TAP (tryb warstwy 3), ale to nie jest jego główne zastosowanie.
Generic Routing Encapsulation (GRE): Bezstanowy protokół tunelujący zdefiniowany w standardzie IETF RFC 2784, enkapsulujący pakiety warstwy sieciowej wewnątrz pakietów IP bez wbudowanego mechanizmu szyfrowania. Umożliwia przesyłanie ruchu multicast oraz pakietów protokołów routingu dynamicznego przez sieci tranzytowe.

Pojęcie tunelowania stanowi nadrzędną koncepcję techniczną polegającą na pakowaniu jednostki danych jednego protokołu wewnątrz pakietu innego protokołu sieciowego. Kluczowym zagadnieniem dydaktycznym jest wyraźne rozgraniczenie protokołu Generic Routing Encapsulation (GRE) od wirtualnych sieci prywatnych (VPN) oraz tunelowania w powłoce Secure Shell (SSH). Protokół GRE, opisany w dokumencie RFC 2784, jest bezstanowym protokołem tunelującym warstwy 3 (protokół IP nr 47). Tworzy wirtualne połączenie punkt-punkt między dwoma routerami, dodając do oryginalnego pakietu IP własny 4-bajtowy nagłówek oraz zewnętrzny nagłówek IP. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 2784 (GRE).

Należy sprostować powszechny błąd pojęciowy: standardowy protokół GRE nie tworzy domeny rozgłoszeniowej przełącznika Ethernetowego (warstwy 2), lecz logiczny interfejs warstwy 3. Przenosi pakiety sieciowe IP (oraz inne protokoły warstwy 3), w tym pakiety multicast i broadcast IP. Do mostkowania ramek Ethernetowych warstwy 2 służą wyspecjalizowane rozszerzenia, takie jak Ethernet over GRE (EoGRE) lub Transparent Ethernet Bridging (TEB). Najważniejszą cechą klasycznego GRE jest całkowity brak kryptografii - pakiety przesyłane są otwartym tekstem i mogą być bez trudu odczytane przez osoby podsłuchujące medium.

Wirtualne sieci prywatne (VPN) kładą nacisk na bezpieczeństwo kryptograficzne. W architekturach bazujących na protokole IPSec w trybie tunelowym (ESP Tunnel Mode) cały oryginalny pakiet IP jest szyfrowany i opatrywany sumą kontrolną integralności. Z tego względu IPSec natywnie nie wspiera ruchu multicast, co uniemożliwia bezpośrednie działanie protokołów routingu dynamicznego (takich jak OSPF czy EIGRP). W inżynierii sieciowej powszechnie stosuje się architekturę hybrydową GRE-over-IPSec: protokół GRE odpowiada za enkapsulację ruchu multicast i routingu, a następnie cały pakiet GRE jest szyfrowany przez protokół IPSec ESP.

Tunelowanie SSH operuje na zupełnie innym poziomie stosu sieciowego. Standardowe przekierowanie portów SSH (lokalne, zdalne lub dynamiczne SOCKS) działa w warstwie transportowej i aplikacji, forwardując konkretne strumienie TCP lub sesje proxy do zdalnego serwera. Mimo że OpenSSH udostępnia eksperymentalny tryb wirtualnych interfejsów warstwy 3 (opcja -w i interfejsy tun), podstawowym przeznaczeniem SSH pozostaje bezpieczna zdalna administracja serwerem i punktowe przekazywanie portów, a nie budowa kompleksowej sieci korporacyjnej.

Wyjaśnienie skrótów użytych na slajdzie:
GRE - Generic Routing Encapsulation - Protokół tunelowania pakietów sieciowych wewnątrz pakietów IP (RFC 2784).
SSH - Secure Shell - Kryptograficzny protokół sieciowy służący do bezpiecznej zdalnej administracji i przekierowywania portów.
RFC - Request for Comments - Dokumentacja techniczna IETF definiująca standardy działania protokołów internetowych.
OSPF - Open Shortest Path First - Hierarchiczny protokół routingu dynamicznego stanu łącza bazujący na transmisji multicast.
BGP - Border Gateway Protocol - Protokół wektora ścieżki stanowiący podstawowy standard routingu międzyautonomicznego w Internecie.

4/41 Potrzeba biznesowa - dlaczego VPN?
Analiza ekonomicznych i operacyjnych czynników determinujących wybór technologii VPN zamiast dedykowanych łączy dzierżawionych.
  • Problem: Firma ma oddziały w Warszawie, Krakowie i Gdańsku.
  • Rozwiązanie 1 (kosztowne): Wydzierżawienie fizycznych łączy światłowodowych między miastami. Rozwiązanie bezpieczne, ale koszty sięgają tysięcy złotych miesięcznie.
  • Rozwiązanie 2 (VPN): Wykorzystanie standardowych łączy internetowych w każdym biurze i zestawienie tuneli VPN między nimi.
  • Zysk: Znaczna redukcja kosztów operacyjnych przy zachowaniu bezpieczeństwa logicznego.
  • To właśnie aspekt ekonomiczny był głównym motorem rozwoju technologii VPN.
Linia dzierżawiona: Stałe, symetryczne łącze telekomunikacyjne zestawiane przez operatora między dwiema lokalizacjami na wyłączność danego abonenta. Charakteryzuje się gwarantowanym pasmem i brakiem współdzielenia zasobów, lecz wiąże się ze znacznymi opłatami abonamentowymi.

Rozwój wielooddziałowych struktur organizacyjnych w latach 90. XX wieku postawił przed inżynierami sieciowymi poważne wyzwanie architektoniczne. Przedsiębiorstwa posiadające biura w różnych miastach lub państwach stanęły przed koniecznością zapewnienia ciągłej i bezpiecznej wymiany danych między lokalnymi bazami, serwerami pocztowymi a stacjami roboczymi pracowników. Tradycyjne podejście polegało na zamawianiu u operatorów telekomunikacyjnych stałych, dzierżawionych łączy punkt-punkt. Szczegółowe informacje normatywne i techniczne publikuje Urząd Komunikacji Elektronicznej.

Rozwiązanie oparte na liniach dzierżawionych gwarantowało wysoki poziom bezpieczeństwa poprzez fizyczną lub logiczną separację łącza w infrastrukturze operatora oraz rygorystyczne umowy o poziomie świadczenia usług (SLA). Główną barierą były jednak drastycznie wysokie koszty operacyjne (OPEX), które rosły proporcjonalnie do odległości geograficznej między węzłami oraz wymaganej przepustowości. W przypadku połączeń międzynarodowych czy międzykontynentalnych wydatki sięgały dziesiątek tysięcy dolarów miesięcznie, co skutecznie blokowało cyfryzację mniejszych podmiotów.

Upowszechnienie się taniego, szerokopasmowego dostępu do Internetu stworzyło przesłanki do rewolucji technologicznej. Koncepcja VPN pozwoliła na zastąpienie drogich łączy dedykowanych standardowymi przyłączami internetowymi, dostępnymi w każdym biurze za ułamek dotychczasowej ceny. Bezpieczeństwo transmisji przeniesiono z warstwy fizycznej łącza na warstwę logiczną i kryptograficzną, realizowaną przez urządzenia brzegowe przedsiębiorstwa.

Poza bezpośrednią redukcją kosztów technologia VPN przyniosła niespotykaną wcześniej elastyczność operacyjną (Agility). Zestawienie nowego tunelu do otwartego oddziału firmy lub zagranicznego magazynu wymaga jedynie uruchomienia dostępu do Internetu i skonfigurowania routera, co zajmuje godziny zamiast miesięcy oczekiwania na doprowadzenie dedykowanych włókien światłowodowych. Ten aspekt ekonomiczno-organizacyjny był główną siłą napędową globalnej adopcji sieci VPN.

Wyjaśnienie skrótów użytych na slajdzie:
OPEX - Operating Expenses - Bieżące koszty operacyjne ponoszone na codzienne utrzymanie infrastruktury teleinformatycznej.
SLA - Service Level Agreement - Umowa gwarantująca jakość i dostępność usług telekomunikacyjnych oferowanych przez operatora.
ISP - Internet Service Provider - Dostawca usług internetowych świadczący dostęp do sieci publicznej.
WAN - Wide Area Network - Sieć rozległa łącząca odległe geograficznie jednostki przedsiębiorstwa.
QoS - Quality of Service - Zestaw mechanizmów inżynierii ruchu zapewniających priorytetyzację wybranych pakietów.

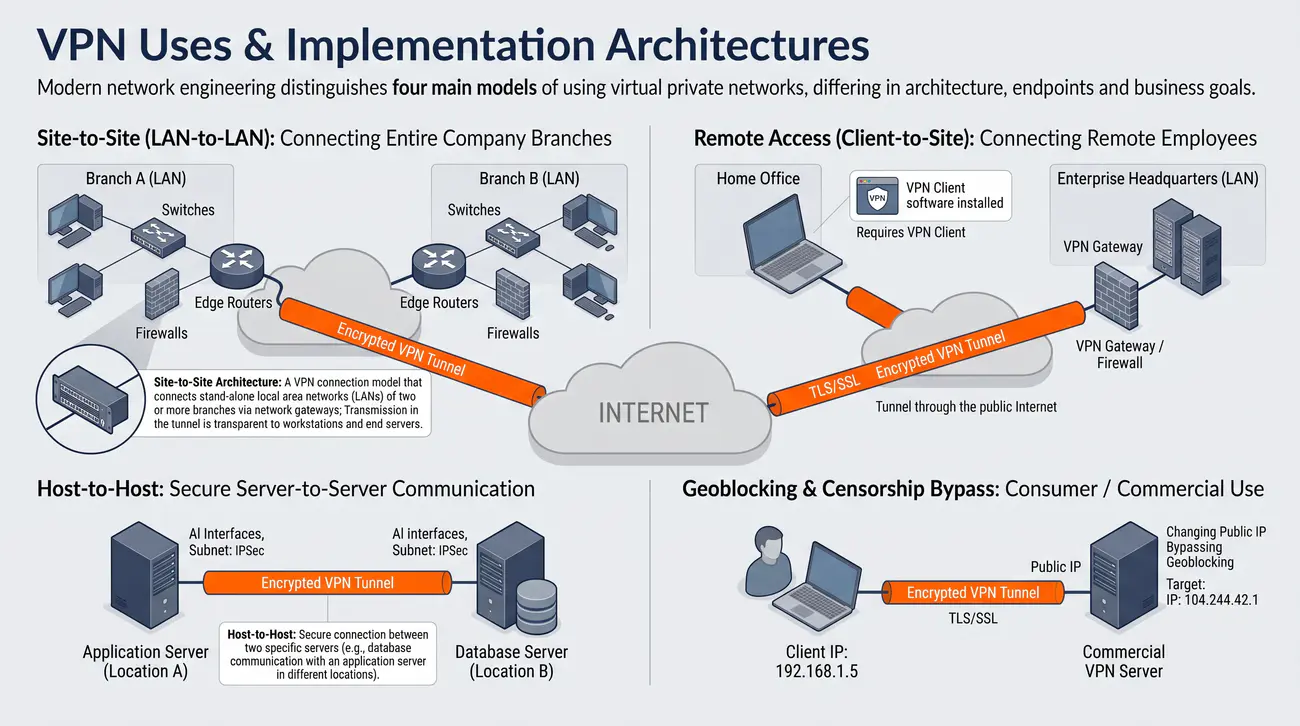
5/41 Zastosowania VPN - przegląd
Usystematyzowanie głównych architektur wdrożeniowych technologii VPN pod kątem realizowanych zadań komunikacyjnych.
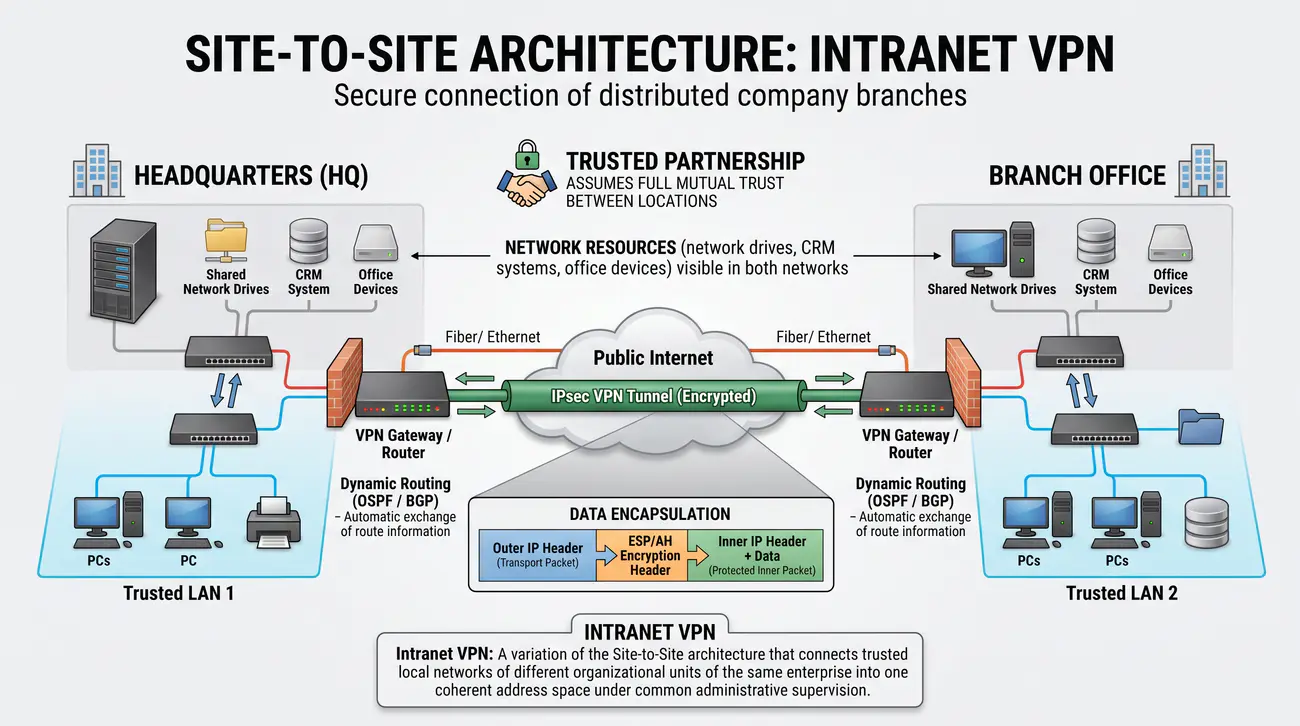
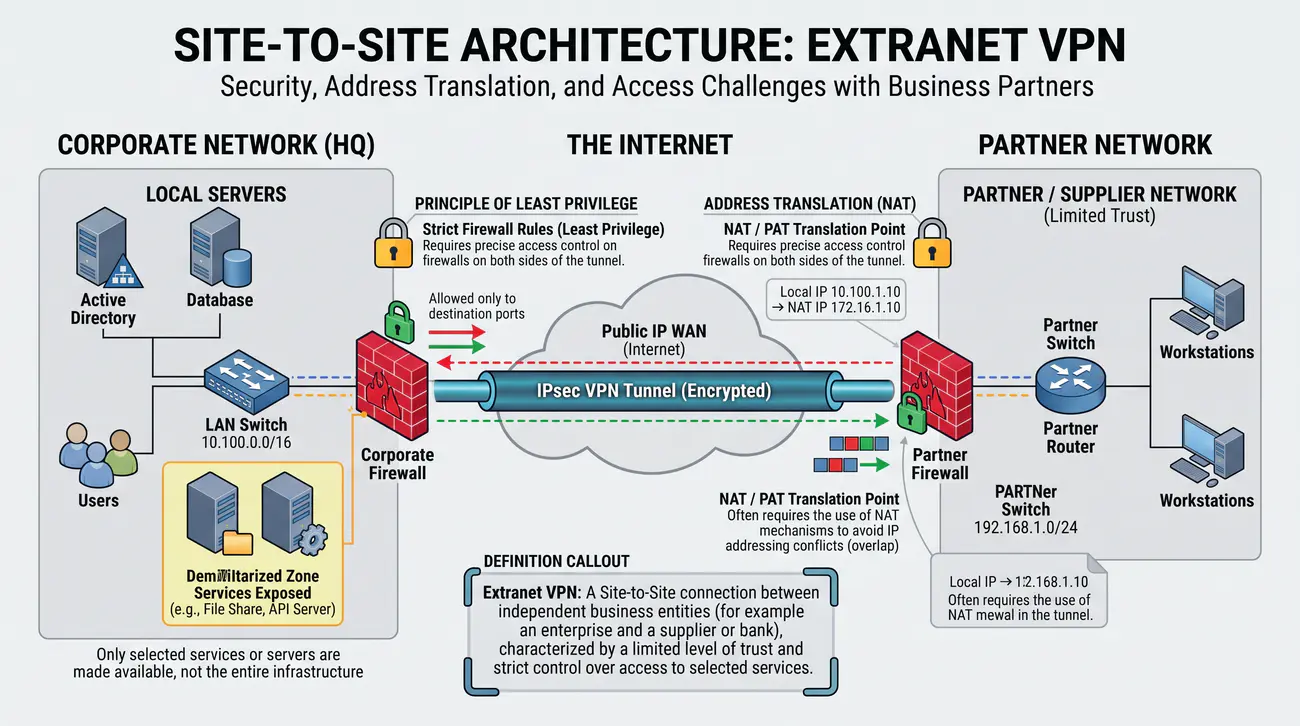
  • Site-to-Site (LAN-to-LAN): Łączenie całych oddziałów firm. Routery negocjują tunel, a proces ten jest przezroczysty dla użytkowników końcowych.
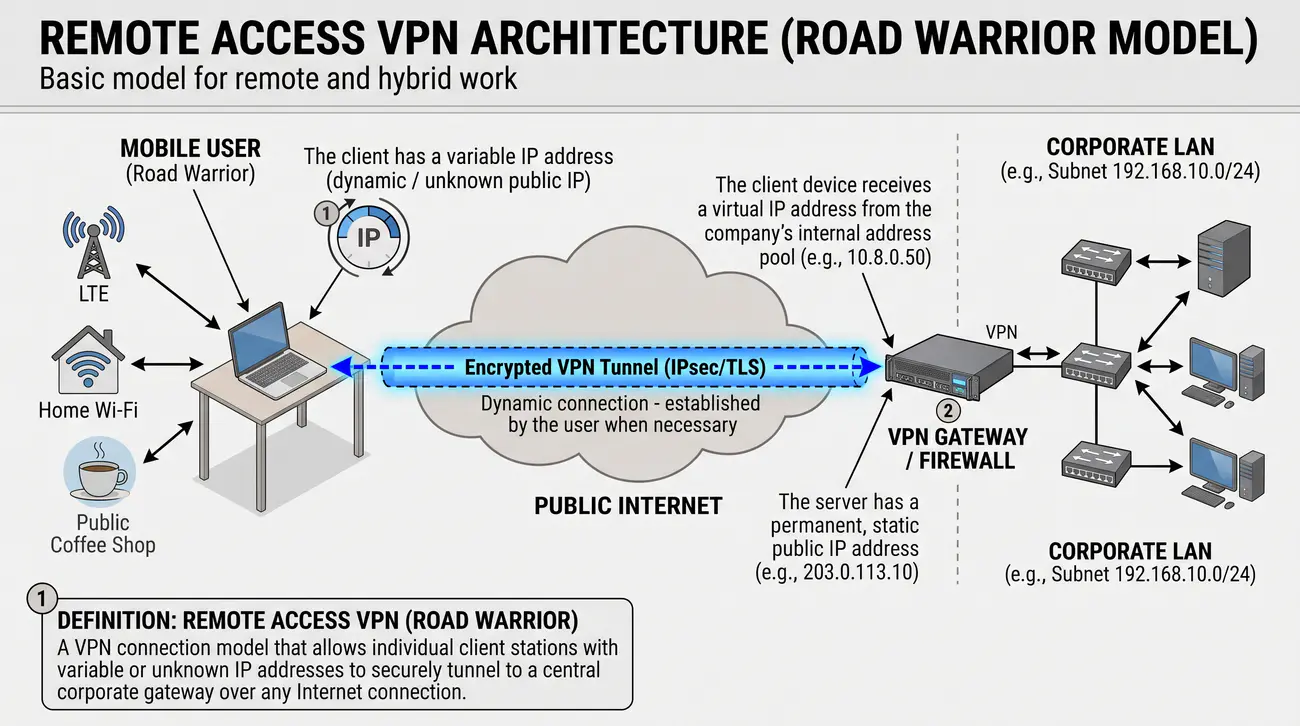
  • Remote Access (Client-to-Site): Pracownik zdalny (Home Office) łączy się z zasobami firmy. Wymaga dedykowanego oprogramowania (klienta VPN) na urządzeniu.
  • Host-to-Host: Bezpieczne połączenie między dwoma konkretnymi serwerami (np. komunikacja bazy danych z serwerem aplikacji w różnych lokalizacjach).
  • Obejście geoblokad i cenzury: Zastosowanie konsumenckie (często komercyjne usługi VPN), służące do zmiany publicznego adresu IP.
Architektura Site-to-Site: Model połączenia VPN łączący autonomiczne sieci lokalne (LAN) dwóch lub więcej oddziałów za pośrednictwem bramek sieciowych. Transmisja w tunelu odbywa się w sposób przezroczysty dla stacji roboczych i serwerów końcowych.

Współczesna inżynieria sieciowa wyróżnia cztery główne modele wykorzystania wirtualnych sieci prywatnych, różniące się architekturą, punktami końcowymi oraz realizowanymi celami biznesowymi. Pierwszym z nich jest połączenie typu Site-to-Site (LAN-to-LAN), którego zadaniem jest trwałe połączenie sieci lokalnych oddziałów z centralą. Punkty końcowe tunelu stanowią bramy brzegowe (routery, zapory ogniowe UTM), które automatycznie negocjują sesję, enkapsulują ruch i kierują go przez sieć publiczną bez jakiejkolwiek ingerencji użytkowników końcowych. Szczegółowe informacje normatywne i techniczne publikuje Urząd Ochrony Danych Osobowych.

Drugim kluczowym modelem jest Remote Access (Client-to-Site), nazywany w żargonie inżynierskim modelem Road Warrior. Służy on do bezpiecznego łączenia pojedynczych urządzeń mobilnych pracowników (laptopów, smartfonów) pracujących z domu lub w podróży z siecią firmową. W tym scenariuszu na urządzeniu końcowym uruchomione jest oprogramowanie klienckie VPN, które po pomyślnym uwierzytelnieniu użytkownika tworzy wirtualną kartę sieciową i szyfruje cały ruch kierowany do zasobów przedsiębiorstwa.

Trzecim modelem, zyskującym na znaczeniu w architekturze mikrousług i centrów danych, jest połączenie Host-to-Host. W tym przypadku tunel zestawiany jest bezpośrednio między dwoma konkretnymi systemami operacyjnymi (np. między serwerem aplikacji webowej a dedykowanym serwerem relacyjnej bazy danych). Rozwiązanie to zapewnia kryptograficzną izolację ruchu na poziomie węzłów, chroniąc dane przed podsłuchem nawet w przypadku kompromitacji przełączników wewnątrz lokalnej sieci centrum danych.

Odrębną kategorię stanowią komercyjne usługi VPN przeznaczone dla rynku konsumenckiego. Ich głównym celem nie jest włączenie użytkownika do zasobów korporacyjnych, lecz ukrycie prawdziwego publicznego adresu IP przed serwerami docelowymi oraz ominięcie restrykcji geolokalizacyjnych czy cenzury sieciowej. W takich wdrożeniach cały ruch internetowy stacji jest tunelowany do serwera dostawcy usługi VPN, który występuje w roli pośrednika (proxy) wobec odwiedzanych stron WWW.

Wyjaśnienie skrótów użytych na slajdzie:
UTM - Unified Threat Management - Zintegrowane urządzenie bezpieczeństwa łączące funkcje zapory, IPS, antywirusa i bramy VPN.
ACL - Access Control List - Lista kontroli dostępu definiująca reguły filtrowania pakietów na interfejsach sieciowych.
RODO - Rozporządzenie o Ochronie Danych Osobowych - Unijne rozporządzenie nakładające obowiązek stosowania środków technicznych chroniących dane osobowe.
DNS - Domain Name System - Rozproszony system nazw domenowych tłumaczący nazwy mnemoniczne na adresy IP.
PaaS - Platform as a Service - Model chmury obliczeniowej dostarczający środowisko wykonawcze i narzędzia programistyczne.

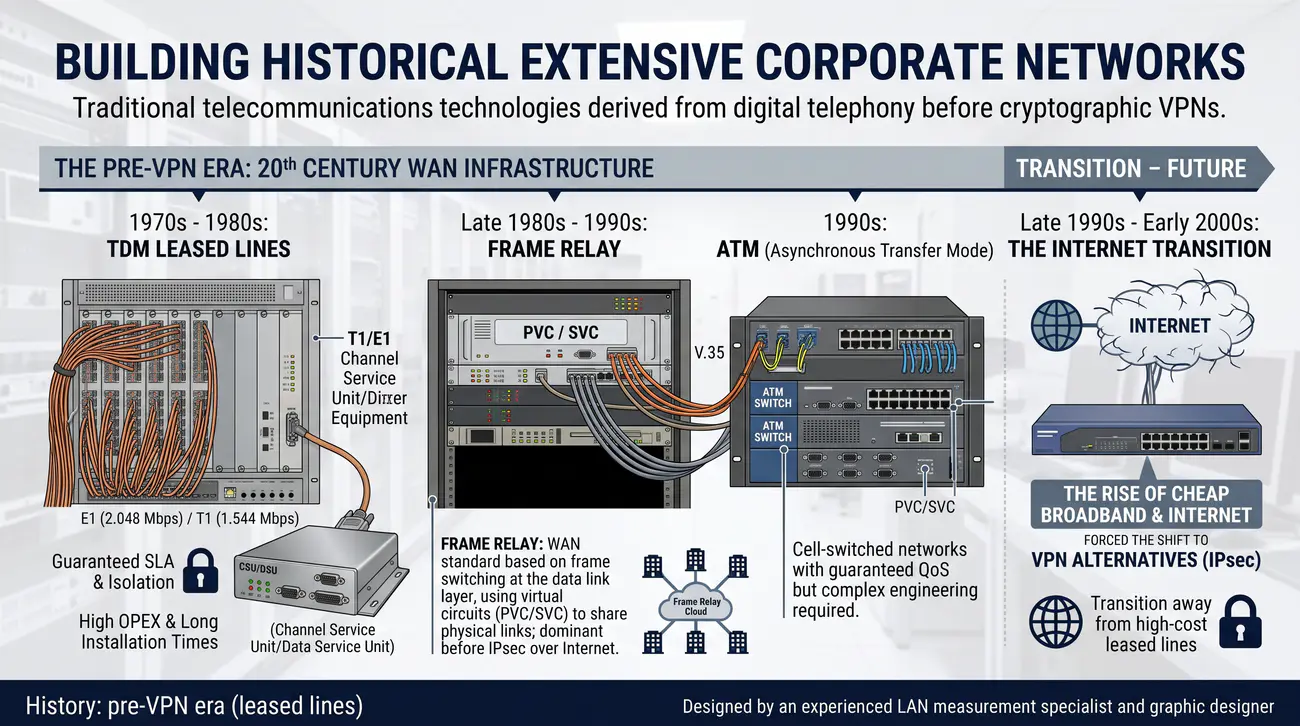
6/41 Historia: era przed VPN (linie dzierżawione)
Omówienie historycznych metod budowy rozległych sieci korporacyjnych w oparciu o technologie telekomunikacyjne XX wieku.
  • Przed upowszechnieniem komercyjnego Internetu przedsiębiorstwa budowały rozległe sieci WAN w oparciu o stałe linie dzierżawione TDM (np. trakty cyfrowe E1 w Europie o przepływności 2,048 Mb/s lub T1 w Ameryce Północnej o przepustowości 1,544 Mb/s) bądź sieci z komutacją pakietów i komórek oparte na wirtualnych obwodach (PVC/SVC), takie jak Frame Relay oraz Asynchronous Transfer Mode (ATM).
  • Rozwiązania te gwarantowały wysoki poziom izolacji i parametry SLA, lecz wiązały się z bardzo wysokimi kosztami operacyjnymi (OPEX) oraz długim czasem instalacji traktów telekomunikacyjnych.
  • Wymagały specjalistycznego sprzętu transmisyjnego (CSU/DSU) oraz zaawansowanej wiedzy inżynierskiej.
  • Popularność tanich łączy szerokopasmowych i Internetu wymusiła poszukiwanie bardziej elastycznych alternatyw w postaci sieci VPN.
Frame Relay: Standard telekomunikacyjny sieci rozległych oparty na komutacji ramek w warstwie łącza danych, wykorzystujący wirtualne obwody (PVC/SVC) do współdzielenia łączy fizycznych. Stanowił dominujące rozwiązanie korporacyjne przed upowszechnieniem transmisji IPsec przez Internet.

Zanim technologie kryptograficzne i tania przepustowość Internetu zrewolucjonizowały sieci WAN, przedsiębiorstwa budowały rozległą infrastrukturę komunikacyjną w oparciu o technologie telekomunikacyjne wywodzące się z tradycyjnej telefonii cyfrowej. Podstawowym narzędziem łączenia oddziałów były symetryczne linie dzierżawione bazujące na multipleksacji z podziałem czasu (TDM). W Europie podstawowy standard stanowiły łącza E1 o przepływności 2,048 Mb/s (złożone z 32 szczelin czasowych po 64 kb/s), natomiast w Ameryce Północnej stosowano standard T1 o przepustowości 1,544 Mb/s. Szczegółowe informacje normatywne i techniczne publikuje Międzynarodowy Związek Telekomunikacyjny (ITU).

W celu obniżenia kosztów budowy dedykowanych traktów punkt-punkt operatorzy telekomunikacyjni wdrożyli na początku lat 90. technologie sieci z komutacją pakietów i komórek: Frame Relay oraz Asynchronous Transfer Mode (ATM). Frame Relay operował w warstwie łącza danych (L2) i pozwalał na logiczne współdzielenie fizycznej infrastruktury szkieletowej operatora za pomocą stałych obwodów wirtualnych (PVC). Każdy obwód identyfikowany był numerycznym identyfikatorem DLCI (Data Link Connection Identifier), a umowa gwarantowała określoną przepustowość bazową (CIR - Committed Information Rate).

Technologia ATM poszła o krok dalej, wprowadzając zorientowaną na połączenie komutację miniaturowych, 53-bajtowych komórek (złożonych z 5-bajtowego nagłówka i 48-bajtowego ładunku). Zapewniało to przewidywalne opóźnienia i zaawansowane mechanizmy jakości usług (QoS), idealne do jednoczesnego przesyłania głosu i danych. Mimo wysokiej niezawodności sieci ATM i Frame Relay wymagały bardzo drogiego sprzętu (routerów z interfejsami szeregowymi, modemów DSU/CSU) oraz skomplikowanego zarządzania logicznymi matrycami połączeń.

Kardynalną wadą tych rozwiązań była ich sztywność i wysoki koszt. Gdy na przełomie stuleci komercyjny Internet stał się powszechny, a łącza DSL i światłowodowe zaoferowały prędkości rzędu dziesiątek megabitów za ułamek ceny traktu E1/T1, tradycyjne linie dzierżawione i sieci Frame Relay/ATM zaczęły gwałtownie tracić rację bytu na rzecz technologii VPN pracujących na protokole IP.

Wyjaśnienie skrótów użytych na slajdzie:
TDM - Time Division Multiplexing - Technologia multipleksacji z podziałem czasu przydzielająca kanałom cykliczne szczeliny czasowe.
PVC - Permanent Virtual Circuit - Stały obwód wirtualny zestawiany programowo w sieci operatora telekomunikacyjnego.
CIR - Committed Information Rate - Gwarantowana minimalna przepustowość łącza w technologii Frame Relay.
ATM - Asynchronous Transfer Mode - Standard sieciowy oparty na szybkiej komutacji stałych komórek o długości 53 bajtów.
ISDN - Integrated Services Digital Network - Cyfrowa sieć z integracją usług umożliwiająca przesyłanie głosu i danych.

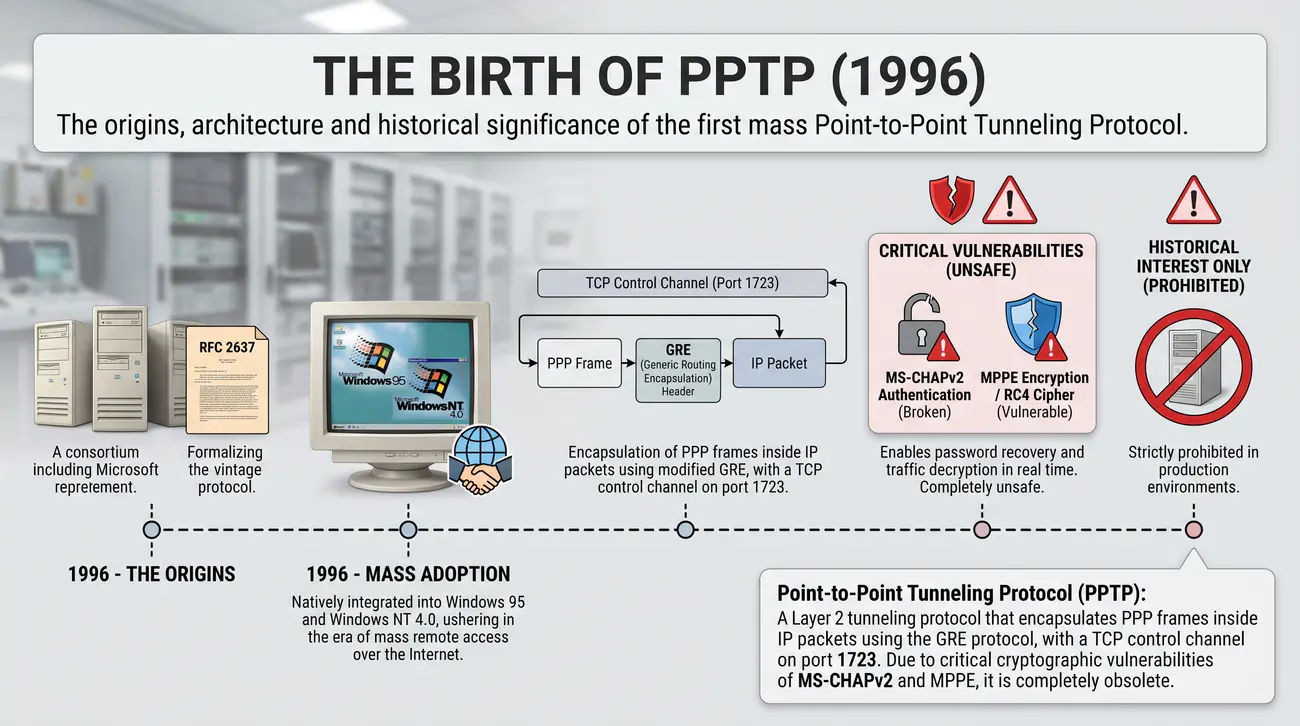
7/41 Narodziny PPTP (1996)
Przedstawienie genezy, architektury i historycznego znaczenia pierwszego masowego protokołu tunelowania Point-to-Point Tunneling Protocol.
  • W 1996 roku konsorcjum z udziałem firmy Microsoft opracowało protokół Point-to-Point Tunneling Protocol (PPTP), sformalizowany w RFC 2637.
  • Protokół zintegrowano natywnie w systemach Windows 95 i Windows NT 4.0, co zapoczątkowało erę masowego dostępu zdalnego przez Internet.
  • Bazował na enkapsulacji ramek PPP wewnątrz pakietów IP za pomocą zmodyfikowanego protokołu GRE, z kanałem kontrolnym TCP na porcie 1723.
  • Z inżynierskiego punktu widzenia protokół jest współcześnie uznany za całkowicie niebezpieczny: mechanizm uwierzytelniania MS-CHAPv2 oraz szyfrowanie MPPE (szyfr RC4) posiadają udowodnione podatności kryptoanalityczne umożliwiające odzyskanie hasła i deszyfrację ruchu w czasie rzeczywistym.
  • PPTP ma znaczenie wyłącznie historyczne i jest bezwzględnie zakazany w środowiskach produkcyjnych.
Point-to-Point Tunneling Protocol (PPTP): Protokół tunelowania warstwy 2 enkapsulujący ramki PPP wewnątrz pakietów IP za pomocą protokołu GRE, z kanałem kontrolnym TCP na porcie 1723. Ze względu na krytyczne podatności kryptograficzne protokołów MS-CHAPv2 i MPPE uznany za całkowicie przestarzały.

W 1996 roku konsorcjum firm technologicznych (w skład którego wchodziły m.in. Microsoft, Ascend Communications, 3Com oraz US Robotics) opublikowało specyfikację protokołu Point-to-Point Tunneling Protocol (PPTP), opisaną później formalnie w dokumencie informacyjnym RFC 2637. Protokół ten powstał w odpowiedzi na pilną potrzebę umożliwienia pracownikom zdalnym wdzwaniania się do sieci korporacyjnej przez lokalne łącza modemowe ISP z wykorzystaniem protokołu PPP, eliminując konieczność kosztownych połączeń międzymiastowych. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 2637 (PPTP).

Architektura PPTP opiera się na separacji kanału sterującego od kanału przesyłania danych. Do nawiązywania, utrzymywania i zamykania sesji wykorzystywane jest połączenie TCP na porcie 1723. Po wynegocjowaniu parametrów tunelu pakiety danych PPP są enkapsulowane przy użyciu zmodyfikowanej wersji protokołu Generic Routing Encapsulation (GRE, protokół IP nr 47). Taka konstrukcja sprawiała, że PPTP był niezwykle prosty w konfiguracji i wymagał minimalnych nakładów mocy obliczeniowej procesora.

Microsoft zintegrował klienta i serwer PPTP bezpośrednio w systemach operacyjnych Windows 95 (poprzez pakiet Dial-Up Networking 1.2) oraz Windows NT 4.0. Błyskawiczna dostępność na milionach komputerów osobistych bez potrzeby instalowania dodatkowego oprogramowania uczyniła z PPTP globalny standard dostępu zdalnego na przełomie lat 90. I 2000. Administratorzy mogli uwierzytelniać użytkowników bezpośrednio w domenie Windows NT za pomocą mechanizmów MS-CHAP.

Niestety, warstwa kryptograficzna PPTP okazała się fatalnie zaprojektowana. Szyfrowanie MPPE (Microsoft Point-to-Point Encryption) bazujące na szyfrze strumieniowym RC4 oraz protokół uwierzytelniania MS-CHAPv2 zostały wielokrotnie i skutecznie skompromitowane (ataki słownikowe, odzyskiwanie kluczy DES). Współcześnie protokół PPTP jest uważany za całkowicie niebezpieczny i dyskwalifikowany ze stosowania w środowiskach produkcyjnych.

Wyjaśnienie skrótów użytych na slajdzie:
PPTP - Point-to-Point Tunneling Protocol - Protokół tunelowania ramek PPP opracowany przez konsorcjum z udziałem Microsoftu.
PPP - Point-to-Point Protocol - Protokół łącza danych służący do bezpośredniej komunikacji między dwoma węzłami sieciowymi.
MS-CHAP - Microsoft Challenge Handshake Authentication Protocol - Protokół uwierzytelniania wzajemnego firmy Microsoft podatny na ataki kryptoanalityczne.
MPPE - Microsoft Point-to-Point Encryption - Mechanizm szyfrowania danych w tunelach PPTP oparty na szyfrze RC4.
DES - Data Encryption Standard - Historyczny symetryczny szyfr blokowy o kluczu 56-bitowym, podatny na złamanie metodą brute-force.

8/41 Standaryzacja: L2F i L2TP
Omówienie procesu konsolidacji standardów tunelowania warstwy drugiej przez organizację IETF i powstania protokołu L2TP.
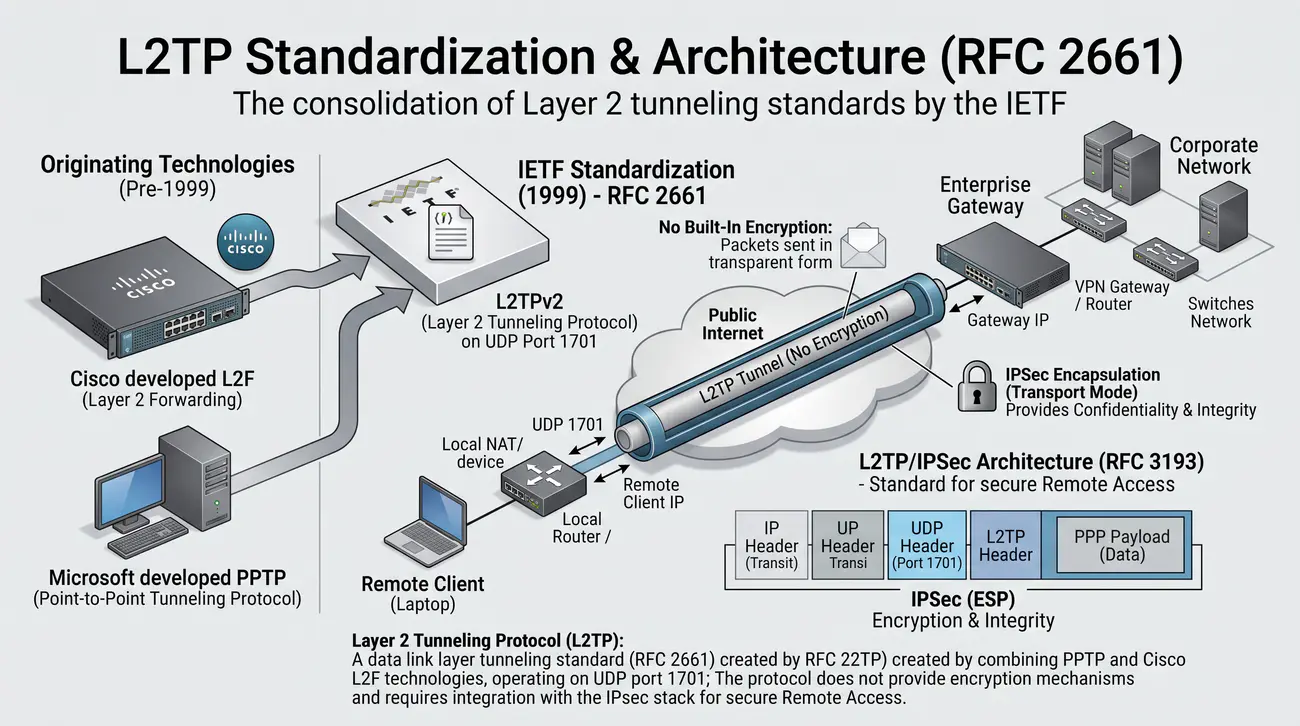
  • Cisco opracowało własny protokół L2F (Layer 2 Forwarding).
  • W 1999 roku IETF opublikowało standard RFC 2661 łączący technologię Cisco L2F oraz Microsoft PPTP w protokół Layer 2 Tunneling Protocol (L2TPv2), operujący na porcie UDP 1701.
  • Fundamentalną cechą L2TP jest całkowity brak wbudowanych mechanizmów kryptograficznych - pakiety przesyłane są w postaci jawnej.
  • Aby zapewnić poufność i integralność transmisji, L2TP jest obligatoryjnie łączony ze stosem IPSec w trybie transportowym (architektura L2TP/IPSec, RFC 3193).
  • Rozwiązanie to stało się powszechnym standardem dla bezpiecznych połączeń typu Remote Access w systemach klienckich.
Layer 2 Tunneling Protocol (L2TP): Standard tunelowania warstwy łącza danych (RFC 2661) powstały z połączenia technologii PPTP i Cisco L2F, operujący na porcie UDP 1701. Protokół nie zapewnia mechanizmów szyfrowania i wymaga integracji ze stosem IPsec.

Równolegle z pracami Microsoftu nad protokołem PPTP firma Cisco Systems opracowała w 1996 roku własne rozwiązanie o nazwie Layer 2 Forwarding (L2F). Protokół L2F został zaprojektowany z myślą o dużych dostawcach usług dostępowych (ISP), umożliwiając agregację ruchu modemowego dial-up i przekazywanie sesji PPP bezpośrednio do bramek korporacyjnych przez infrastrukturę szkieletową. W przeciwieństwie do PPTP, L2F nie wymagał protokołu IP w warstwie transportowej i mógł operować bezpośrednio na sieciach ATM czy Frame Relay. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 2661 (L2TP).

Pojawienie się na rynku dwóch konkurencyjnych, niekompatybilnych ze sobą technologii tunelowania warstwy 2 (PPTP od Microsoftu i L2F od Cisco) groziło groźną fragmentacją standardów internetowych. Organizacja standaryzacyjna Internet Engineering Task Force (IETF) powołała grupę roboczą, która podjęła się zadania połączenia najlepszych cech obu protokołów w jeden otwarty, powszechnie akceptowany standard branżowy.

W 1999 roku IETF opublikowało dokument RFC 2661 definiujący protokół Layer 2 Tunneling Protocol (L2TP w wersji 2). L2TP przejął z PPTP koncepcję separacji ról klienta (LAC - L2TP Access Concentrator) i serwera sieciowego (LNS - L2TP Network Server), a z L2F zapożyczył elastyczność transportową oraz obsługę wielu równoległych tuneli i sesji w ramach jednego kanału kontrolnego. Całość komunikacji L2TP została oparta na protokole UDP z wykorzystaniem portu 1701.

Kluczowym założeniem architektury L2TP było całkowite pominięcie mechanizmów kryptograficznych w samym protokole. Twórcy wyszli z założenia, że zadaniem L2TP jest wyłącznie niezawodne tunelowanie ramek warstwy łącza danych, natomiast zapewnienie poufności i integralności powinno zostać powierzone wyspecjalizowanemu standardowi bezpieczeństwa. W ten sposób zdefiniowano hybrydową architekturę L2TP/IPSec (RFC 3193), w której pakiety L2TP są enkapsulowane i szyfrowane przez protokół IPSec ESP w trybie transportowym.

Wyjaśnienie skrótów użytych na slajdzie:
L2TP - Layer 2 Tunneling Protocol - Standard IETF tunelowania warstwy łącza danych bazujący na porcie UDP 1701 (RFC 2661).
L2F - Layer 2 Forwarding - Własnościowy protokół tunelowania opracowany przez Cisco Systems, protoplasta L2TP.
LAC - L2TP Access Concentrator - Węzeł dostępowy inicjujący lub terminujący tunel L2TP po stronie klienta/operatora.
LNS - L2TP Network Server - Serwer sieciowy terminujący sesje PPP przekazywane przez koncentrator LAC.
UDP - User Datagram Protocol - Bezpołączeniowy protokół warstwy transportowej zapewniający szybką transmisję datagramów bez retransmisji.

9/41 Era IPSec (Internet Protocol Security)
Przedstawienie architektury bezpieczeństwa warstwy sieciowej IPsec jako fundamentalnego standardu ochrony transmisji w sieciach IP.
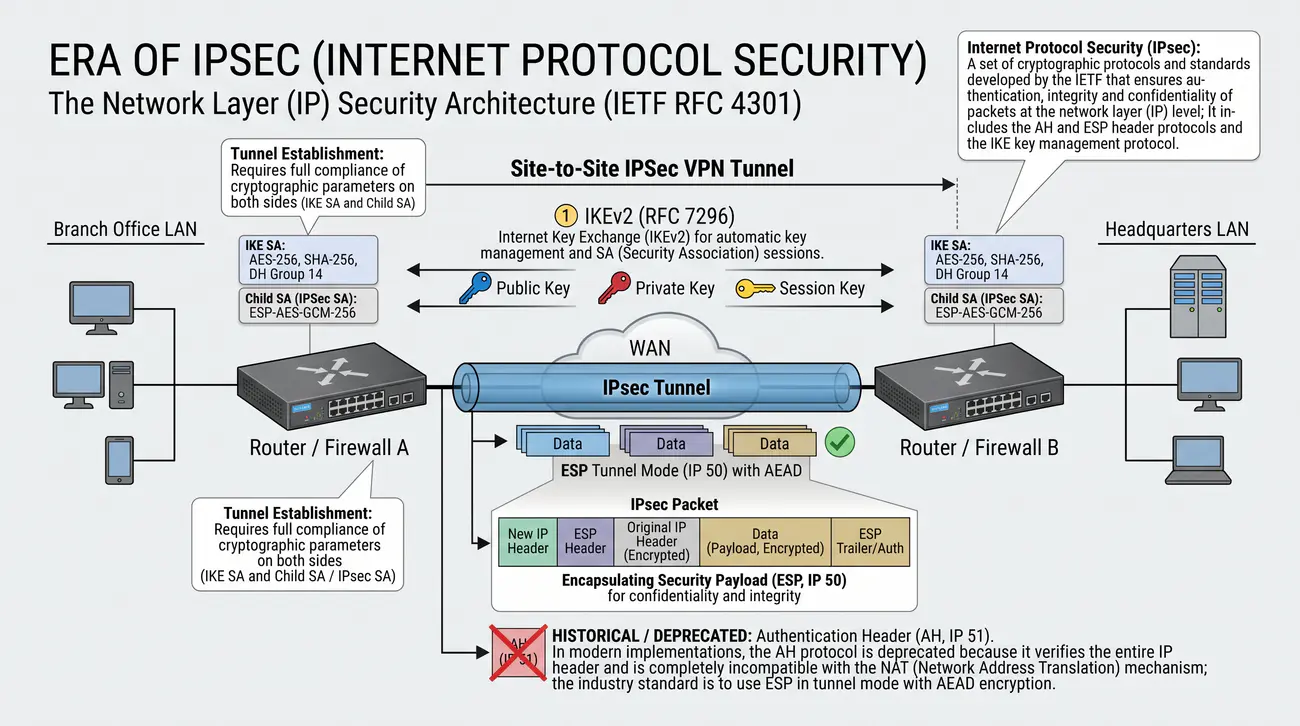
  • Internet Protocol Security (IPSec), zdefiniowany w standardzie IETF RFC 4301, stanowi kompleksową architekturę bezpieczeństwa warstwy sieciowej (IP).
  • Obejmuje protokół Encapsulating Security Payload (ESP, protokół IP nr 50) zapewniający poufność i integralność, protokół Internet Key Exchange (IKEv2, RFC 7296) służący do automatycznego zarządzania kluczami i sesjami Security Association (SA), oraz historyczny nagłówek Authentication Header (AH, protokół IP nr 51).
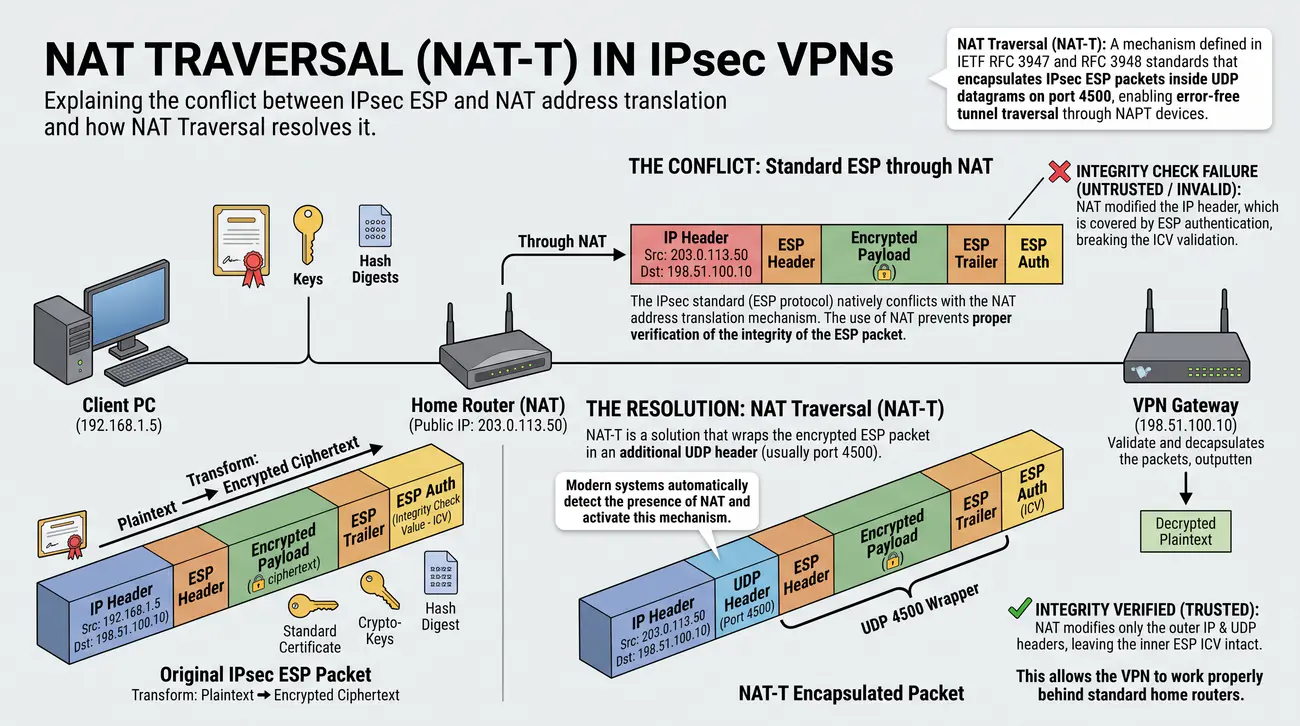
  • W nowoczesnych wdrożeniach protokół AH jest wycofywany, ponieważ weryfikuje cały nagłówek IP i jest całkowicie niekompatybilny z mechanizmem translacji adresów NAT; standardem przemysłowym jest stosowanie protokołu ESP w trybie tunelowym z szyfrowaniem AEAD.
  • Stał się fundamentalnym standardem w połączeniach typu Site-to-Site między routerami i zaporami ogniowymi.
  • Wymaga pełnej zgodności parametrów kryptograficznych po obu stronach tunelu (IKE SA oraz Child SA / IPsec SA).
Internet Protocol Security (IPsec): Opracowany przez IETF zbiór protokołów i standardów kryptograficznych zapewniający uwierzytelnianie, integralność oraz poufność pakietów na poziomie warstwy sieciowej (IP). Obejmuje protokoły nagłówkowe AH i ESP oraz protokół zarządzania kluczami IKE.

W miarę jak Internet przekształcał się w globalną przestrzeń handlową i korporacyjną, brak wbudowanych mechanizmów bezpieczeństwa w pierwotnym projekcie protokołu IPv4 stał się problemem krytycznym. W odpowiedzi na to wyzwanie organizacja IETF rozpoczęła prace nad całościową architekturą bezpieczeństwa warstwy sieciowej, która została sformalizowana w dokumencie RFC 2401, a następnie zaktualizowana w RFC 4301 pod nazwą Internet Protocol Security (IPSec). Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 4301 (Architektura IPsec).

Architektura IPSec składa się z trzech ściśle powiązanych komponentów: protokołu nagłówka uwierzytelniającego Authentication Header (AH, protokół IP nr 51), protokołu szyfrującego Encapsulating Security Payload (ESP, protokół IP nr 50) oraz protokołu automatycznego zarządzania kluczami i negocjacji sesji Internet Key Exchange (IKE). Protokół AH zapewnia bezwzględną integralność całego pakietu i autentyczność nadawcy, lecz nie oferuje szyfrowania. Ponieważ AH weryfikuje również pola nagłówka IP (w tym adresy źródłowe i docelowe), uniemożliwia działanie za urządzeniami NAT, przez co współcześnie jest stosowany niezwykle rzadko.

Praktycznym filarem współczesnych sieci VPN stał się protokół ESP, który zapewnia poufność (szyfrowanie), integralność, uwierzytelnianie pochodzenia danych oraz ochronę przed atakami powtórzeniowymi (Anti-Replay Protection). ESP może pracować w dwóch trybach: transportowym (Transport Mode) oraz tunelowym (Tunnel Mode). W trybie transportowym szyfrowany jest wyłącznie ładunek pakietu IP, podczas gdy oryginalny nagłówek IP pozostaje nienaruszony (rozwiązanie stosowane w połączeniach Host-to-Host lub w L2TP/IPSec). W trybie tunelowym cały oryginalny pakiet IP zostaje zaszyfrowany i umieszczony w nowym, zewnętrznym pakiecie IP z nowym nagłówkiem, co stanowi fundament tuneli Site-to-Site.

Zarządzanie sesjami IPSec realizowane jest przez protokół IKE (współcześnie w ulepszonej wersji IKEv2, RFC 7296). IKE odpowiada za wzajemne uwierzytelnienie bram, uzgodnienie algorytmów kryptograficznych oraz bezpieczną wymianę kluczy sesyjnych za pomocą algorytmu Diffie-Hellmana. Zestawione parametry zapisywane są w bazach Security Association (SA) oraz Security Policy Database (SPD). Dzięki osadzeniu w warstwie sieciowej IPSec jest całkowicie przezroczysty dla aplikacji użytkownika, co czyni go niepodważalnym standardem przemysłowym.

Wyjaśnienie skrótów użytych na slajdzie:
IPSec - Internet Protocol Security - Zestaw otwartych protokołów IETF zabezpieczających komunikację w warstwie sieciowej (RFC 4301).
ESP - Encapsulating Security Payload - Protokół nagłówkowy IPSec zapewniający poufność, integralność i autentyczność pakietu.
AH - Authentication Header - Protokół nagłówkowy IPSec gwarantujący wyłącznie integralność i autentyczność bez szyfrowania.
IKE - Internet Key Exchange - Protokół służący do automatycznego uwierzytelniania stron i negocjacji parametrów Security Association.
SA - Security Association - Zestaw parametrów kryptograficznych i kluczy uzgodnionych jednokierunkowo między dwoma węzłami IPSec.

10/41 Rewolucja SSL/TLS: OpenVPN (2001)
Zaprezentowanie koncepcji wirtualnych sieci prywatnych opartych na protokołach warstwy aplikacji SSL/TLS i oprogramowaniu OpenVPN.
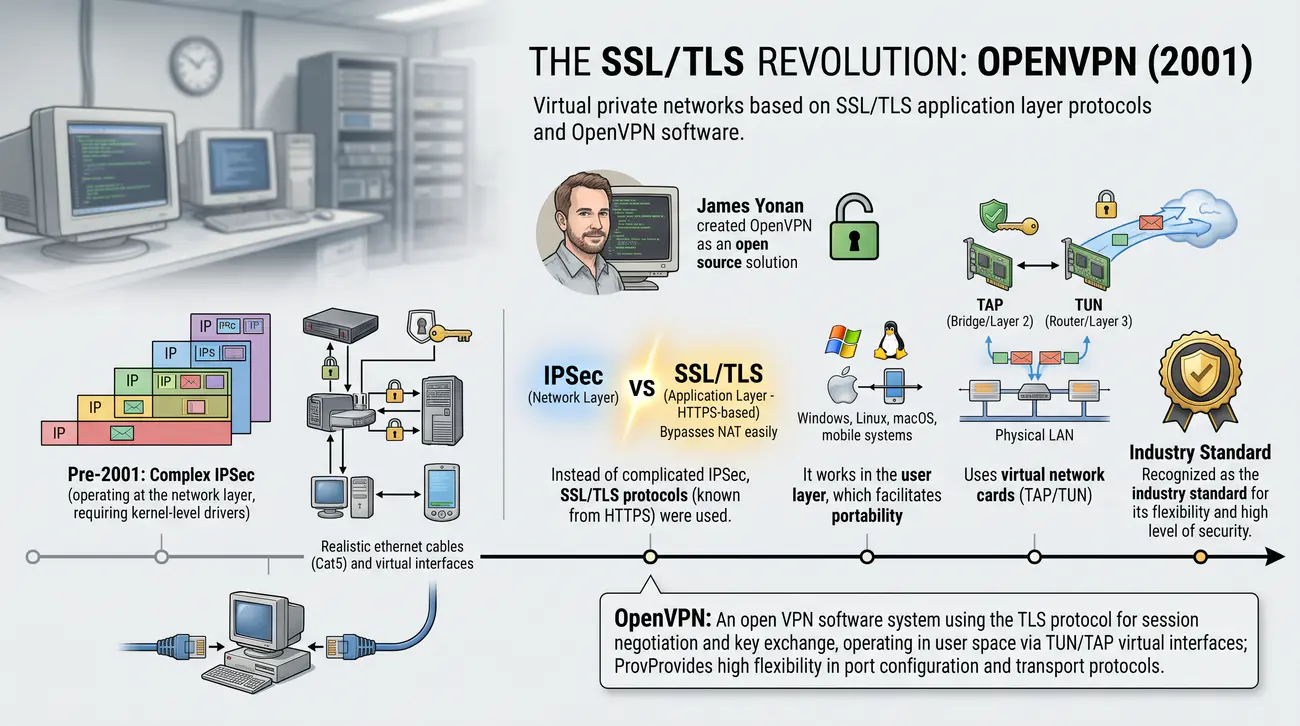
  • James Yonan stworzył OpenVPN jako rozwiązanie o otwartym kodzie źródłowym (Open Source).
  • Zamiast skomplikowanego IPSec, wykorzystano protokoły SSL/TLS (znane z HTTPS).
  • Działa w warstwie użytkownika (userspace), co ułatwia przenośność (Windows, Linux, macOS, systemy mobilne).
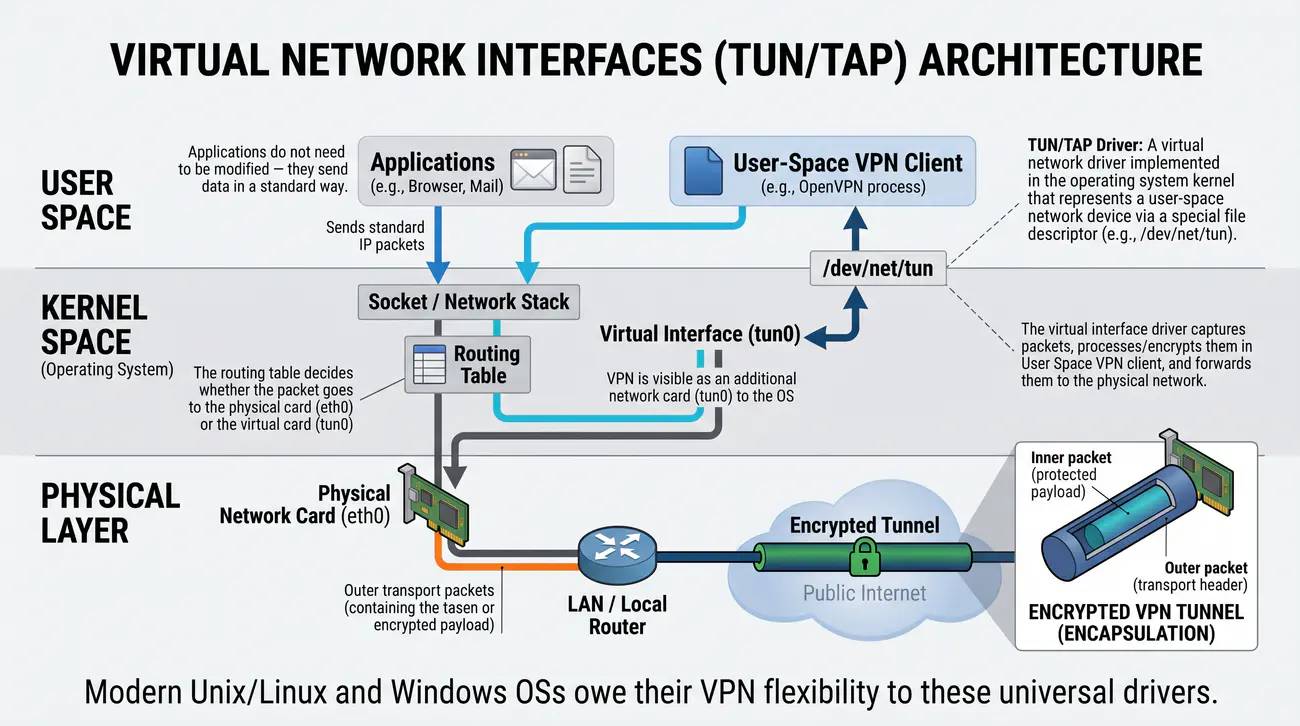
  • Wykorzystuje wirtualne karty sieciowe (TAP/TUN).
  • Uznawany za standard branżowy ze względu na elastyczność i wysoki poziom bezpieczeństwa.
OpenVPN: Otwarty system oprogramowania VPN wykorzystujący protokół TLS do negocjacji sesji oraz wymiany kluczy, operujący w przestrzeni użytkownika poprzez interfejsy wirtualne TUN/TAP. Zapewnia wysoką elastyczność konfiguracji portów i protokołów transportowych.

Na początku XXI wieku, mimo dominacji protokołu IPSec w połączeniach router-router, administratorzy sieciowi napotykali olbrzymie trudności przy wdrażaniu klientów IPSec dla pracowników zdalnych. Tradycyjny IPSec wymagał dedykowanego oprogramowania klienckiego instalowanego z uprawnieniami administratora, kolidował z powszechnie wdrażanymi routerami domowymi z translacją adresów NAT oraz był nagminnie blokowany przez zapory ogniowe w hotelach czy sieciach publicznych ze względu na nietypowe numery protokołów IP (ESP 50, AH 51). Szczegółowe informacje normatywne i techniczne publikuje Społeczność OpenVPN Community.

W 2001 roku James Yonan zaprezentował otwartoźródłowy projekt OpenVPN, który dokonał rewolucji w segmencie dostępu zdalnego. Zamiast implementować skomplikowany stos protokołów w warstwie jądra systemu, OpenVPN przeniósł logikę do przestrzeni użytkownika (User Space), opierając bezpieczeństwo na dojrzałej i powszechnie sprawdzonej bibliotece kryptograficznej OpenSSL. Do negocjacji sesji, uwierzytelniania opartego na certyfikatach X.509 i bezpiecznej wymiany kluczy wykorzystano protokół TLS - dokładnie ten sam, który zabezpieczał transakcje bankowe HTTPS.

Genialnym posunięciem architektonicznym OpenVPN było zastosowanie wirtualnych sterowników sieciowych TUN/TAP dostępnych w systemach operacyjnych Unix/Linux oraz opracowanie odpowiednika dla Windows (sterownik TAP-Windows). System operacyjny widzi tunel OpenVPN jako zwykłą kartę sieciową, co umożliwia bezproblemowy routing pakietów. Ponadto OpenVPN może pracować na dowolnym porcie TCP lub UDP (domyślnie UDP 1194). Skonfigurowanie OpenVPN na porcie TCP 443 pozwala na całkowite zamaskowanie ruchu VPN pod pozorem standardowej sesji WWW HTTPS, co skutecznie omija najbardziej restrykcyjne zapory korporacyjne i cenzurę sieciową.

Wadą klasycznej architektury OpenVPN pozostawał narzut wydajnościowy wynikający z konieczności wielokrotnego przełączania kontekstu procesora (Context Switching) i kopiowania buforów pakietów między przestrzenią jądra a przestrzenią użytkownika. W ostatnich latach problem ten został zażegnany dzięki wdrożeniu modułu jądra Linux o nazwie Data Channel Offload (ovpn-dco). Po zakończeniu negocjacji sesji TLS w przestrzeni użytkownika, właściwe szyfrowanie i przekazywanie pakietów zostaje zepchnięte bezpośrednio do jądra systemu, co pozwoliło OpenVPN osiągnąć przepustowości zbliżone do rozwiązań natywnych.

Wyjaśnienie skrótów użytych na slajdzie:
SSL - Secure Sockets Layer - Historyczny protokół kryptograficzny warstwy aplikacji, zastąpiony przez standard TLS.
TLS - Transport Layer Security - Nowoczesny standard kryptograficzny zapewniający poufność i integralność transmisji w sieciach IP.
PKI - Public Key Infrastructure - Infrastruktura klucza publicznego zarządzająca cyklem życia certyfikatów cyfrowych X.509.
CA - Certificate Authority - Zaufany urząd certyfikacji wystawiający i podpisujący cyfrowe certyfikaty tożsamości.
DCO - Data Channel Offload - Technologia jądra Linux przenosząca przetwarzanie pakietów OpenVPN do przestrzeni jądra.

11/41 Nowa fala: WireGuard (2018+)
Analiza nowoczesnego protokołu WireGuard jako minimalistycznej i wysokowydajnej alternatywy dla klasycznych rozwiązań VPN.
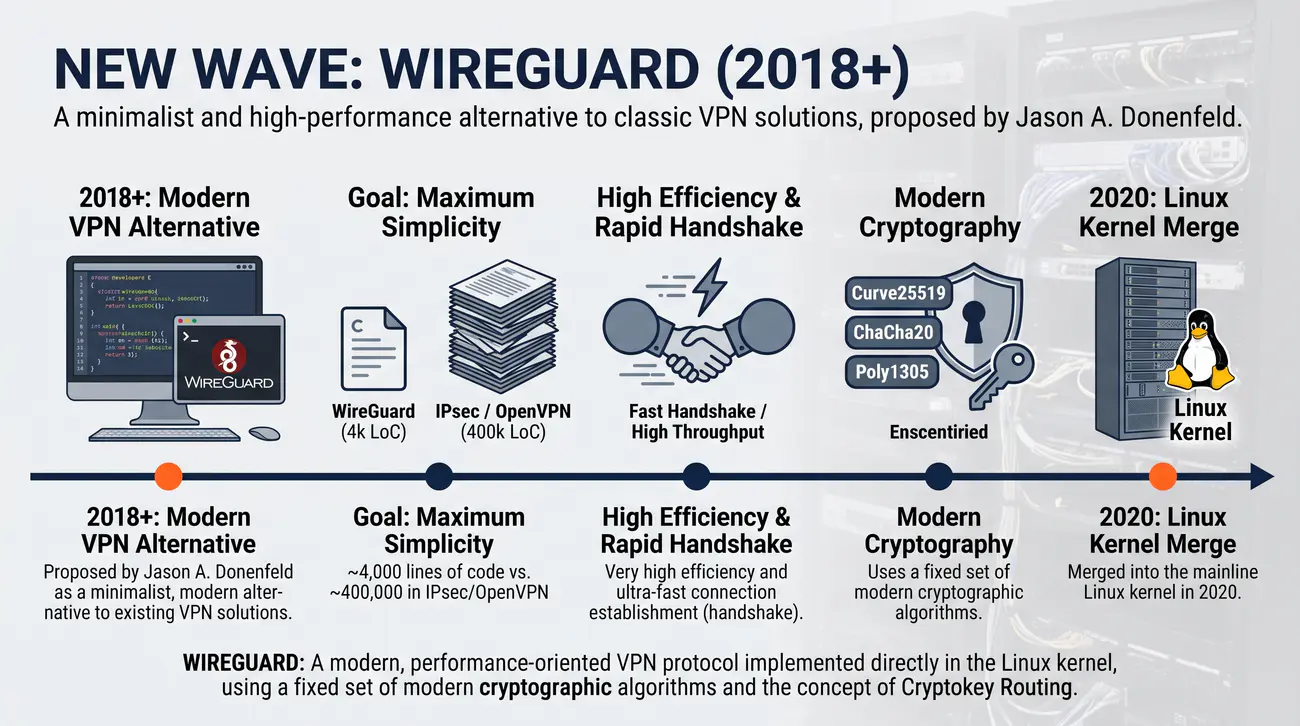
  • Jason A. Donenfeld zaproponował WireGuard jako nowoczesną alternatywę dla dotychczasowych rozwiązań.
  • Cel: Maksymalna prostota (ok. 4000 linii kodu vs 400,000 w IPSec/OpenVPN).
  • Bardzo wysoka wydajność i szybkość nawiązywania połączenia (handshake).
  • Wykorzystuje nowoczesne algorytmy kryptograficzne (Curve25519, ChaCha20, Poly1305).
  • Został włączony do głównej linii jądra Linux w 2020 roku.
  • Postrzegany jako przyszłość VPN, choć w środowiskach korporacyjnych (Legacy) wdrażany jest stopniowo.
WireGuard: Nowoczesny, zorientowany na wydajność protokół VPN zaimplementowany bezpośrednio w jądrze systemu Linux, wykorzystujący stały zestaw nowoczesnych algorytmów kryptograficznych oraz koncepcję Cryptokey Routing.

W 2018 roku Jason Donenfeld przedstawił światu projekt WireGuard, który w krótkim czasie zredefiniował oczekiwania branży teleinformatycznej wobec wirtualnych sieci prywatnych. Podstawowym założeniem WireGuarda było zerwanie z ogromną złożonością protokołów IPSec i OpenVPN, których implementacje liczą setki tysięcy linii kodu źródłowego. Tak rozbudowane bazy kodu utrudniają niezależny audyt bezpieczeństwa, generują podatności na błędy implementacyjne oraz wprowadzają skomplikowane drzewa zależności. Szczegółowe informacje normatywne i techniczne publikuje Projekt WireGuard.

WireGuard został napisany od podstaw w języku C jako kompaktowy moduł jądra Linuksa, liczący zaledwie około 4000 linii kodu. Tak radykalna prostota umożliwia drobiazgową analizę formalną całego kodu przez pojedynczego audytora bezpieczeństwa. W uznaniu jego stabilności i znakomitych wyników wydajnościowych Linus Torvalds podjął decyzję o oficjalnym włączeniu WireGuarda do głównej gałęzi jądra Linuksa (Linux Kernel 5.6) na początku 2020 roku.

Kluczową innowacją architektoniczną WireGuarda jest rezygnacja ze zmienności kryptograficznej (tzw. Cryptographic Agility). W protokołach IPSec czy OpenVPN strony negocjują zestaw szyfrów, co często prowadziło do ataków obniżenia poziomu bezpieczeństwa (Downgrade Attacks) lub stosowania przestarzałych algorytmów. WireGuard stosuje sztywny, wysoce zoptymalizowany zestaw nowoczesnych algorytmów: szyfrowanie symetryczne ChaCha20 z uwierzytelnianiem Poly1305 (AEAD), wymianę kluczy na krzywych eliptycznych Curve25519 (ECDH), funkcję skrótu BLAKE2s oraz protokół Noise Protocol Framework.

Protokół wprowadził również rewolucyjną koncepcję routingu kluczy kryptograficznych (Cryptokey Routing). W konfiguracji interfejsu każdy klucz publiczny zdalnego węzła powiązany jest z listą dopuszczalnych adresów IP (AllowedIPs). Działa to jednocześnie jako tablica routingu oraz zintegrowana zapora sieciowa: pakiet jest szyfrowany kluczem odbiorcy tylko wtedy, gdy jego docelowy adres IP znajduje się na liście dopuszczonych adresów, a po deszyfracji pakiet jest akceptowany wyłącznie wówczas, gdy adres źródłowy odpowiada skojarzonemu kluczowi publicznemu.

Wyjaśnienie skrótów użytych na slajdzie:
WG - WireGuard - Minimalistyczny, nowoczesny protokół VPN działający wewnątrz jądra systemu Linux (RFC 8984).
AEAD - Authenticated Encryption with Associated Data - Szyfrowanie symetryczne gwarantujące jednoczesną poufność i autentyczność danych.
ECDH - Elliptic Curve Diffie-Hellman - Protokół uzgadniania klucza tajnego wykorzystujący kryptografię krzywych eliptycznych.
LOC - Lines of Code - Metryka inżynierii oprogramowania określająca liczbę linii kodu źródłowego programu.
DoS - Denial of Service - Atak sieciowy mający na celu wyczerpanie zasobów serwera i uniemożliwienie obsługi uprawnionych klientów.

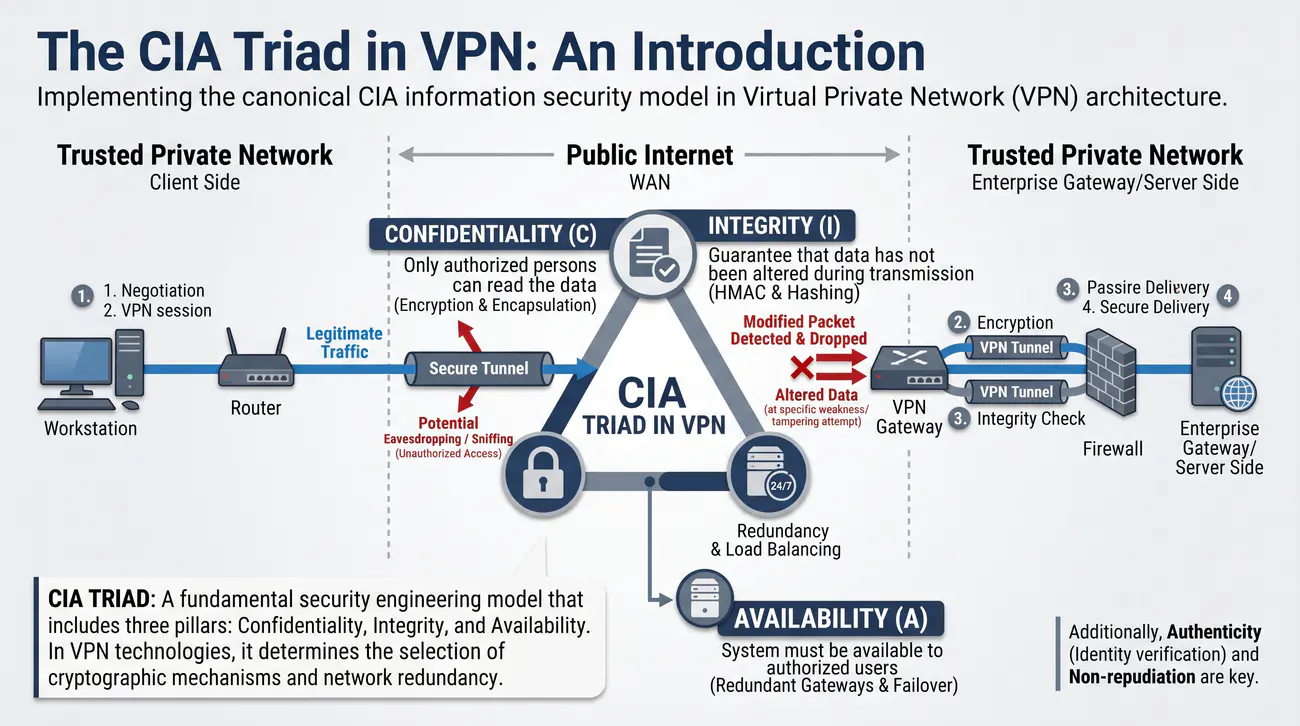
12/41 Triada CIA w VPN: wprowadzenie
Przedstawienie implementacji kanonicznego modelu bezpieczeństwa informacji CIA w architekturze wirtualnych sieci prywatnych.
  • Aby VPN był "Prywatny", musi spełniać zasady triady CIA.
  • C - Confidentiality (Poufność): Tylko uprawnione osoby mogą odczytać treść danych.
  • I - Integrity (Integralność): Gwarancja, że dane nie zostały zmienione podczas transmisji.
  • A - Availability (Dostępność): System musi być dostępny dla uprawnionych użytkowników.
  • Dodatkowo kluczowe są: autentyczność (authenticity) i niezaprzeczalność (non-repudiation).
  • Każdy protokół VPN realizuje te cele przy użyciu różnych mechanizmów.
Triada CIA: Fundamentalny model inżynierii bezpieczeństwa obejmujący trzy filary: poufność (Confidentiality), integralność (Integrity) oraz dostępność (Availability). W technologiach VPN stanowi wyznacznik doboru mechanizmów kryptograficznych i redundancji sieciowej.

Każdy inżynier projektujący infrastrukturę wirtualnych sieci prywatnych musi odnosić podejmowane decyzje architektoniczne do kanonicznego modelu bezpieczeństwa informacji, jakim jest triada CIA (Confidentiality, Integrity, Availability). W środowisku sieci publicznej, w którym każdy router pośredniczący ma techniczną możliwość podsłuchania, modyfikacji lub odrzucenia pakietu, protokół VPN musi zapewnić skuteczne środki obronne realizujące wszystkie trzy filary tego modelu. Szczegółowe informacje normatywne i techniczne publikuje CSIRT NASK / CERT Polska.

Poufność (Confidentiality) gwarantuje, że transmitowane dane pozostają nieczytelne dla osób trzecich, które mogą przechwycić ruch w sieci tranzytowej (np. poprzez podsłuch kablowy, sniffing w otwartej sieci Wi-Fi czy złośliwe przejęcie trasy BGP). W sieciach VPN poufność jest realizowana za pomocą symetrycznych algorytmów szyfrujących (takich jak AES-GCM czy ChaCha20), które przekształcają czytelny strumień bajtów w pseudolosowy kryptogram niemożliwy do odtworzenia bez klucza sesyjnego.

Integralność (Integrity) chroni dane przed nieautoryzowaną modyfikacją, usunięciem lub wstrzyknięciem fałszywych pakietów podczas transmisji. Samo szyfrowanie nie chroni przed złośliwą manipulacją pojedynczymi bitami kryptogramu (np. W trybie CBC). W protokołach VPN integralność zapewniają kryptograficzne funkcje skrótu oraz kody uwierzytelniania wiadomości HMAC, a w nowocześniejszych rozwiązaniach - zintegrowane znaczniki uwierzytelniające w szyfrach AEAD. Każda zmiana choćby jednego bitu powoduje natychmiastowe odrzucenie pakietu przez odbiorcę.

Dostępność (Availability) oznacza, że autoryzowani użytkownicy i usługi mają nieprzerwany dostęp do zasobów sieciowych wtedy, gdy tego potrzebują. W kontekście VPN dostępność realizowana jest przez mechanizmy wykrywania awarii łączy (Dead Peer Detection - DPD, pakiety Keepalive), automatyczne przełączanie na łącza zapasowe (Failover), protokoły routingu dynamicznego w tunelach oraz odporność bramek VPN na ataki typu Denial of Service (DoS) dzięki technikom wstępnego uwierzytelniania pakietów (np. ciasteczka w WireGuard i IKEv2).

Wyjaśnienie skrótów użytych na slajdzie:
CIA - Confidentiality, Integrity, Availability - Triada celów bezpieczeństwa teleinformatycznego: poufność, integralność, dostępność.
DPD - Dead Peer Detection - Mechanizm protokołu IKE/IPSec okresowo weryfikujący dostępność zdalnego punktu końcowego tunelu.
BCP - Business Continuity Planning - Planowanie ciągłości działania przedsiębiorstwa w sytuacjach awarii infrastruktury.
MITM - Man in the Middle - Atak kryptograficzny polegający na potajemnym przechwytywaniu i modyfikacji komunikacji między stronami.
SYN - Synchronize - Flaga protokołu TCP inicjująca trójstopniowy proces nawiązywania połączenia.
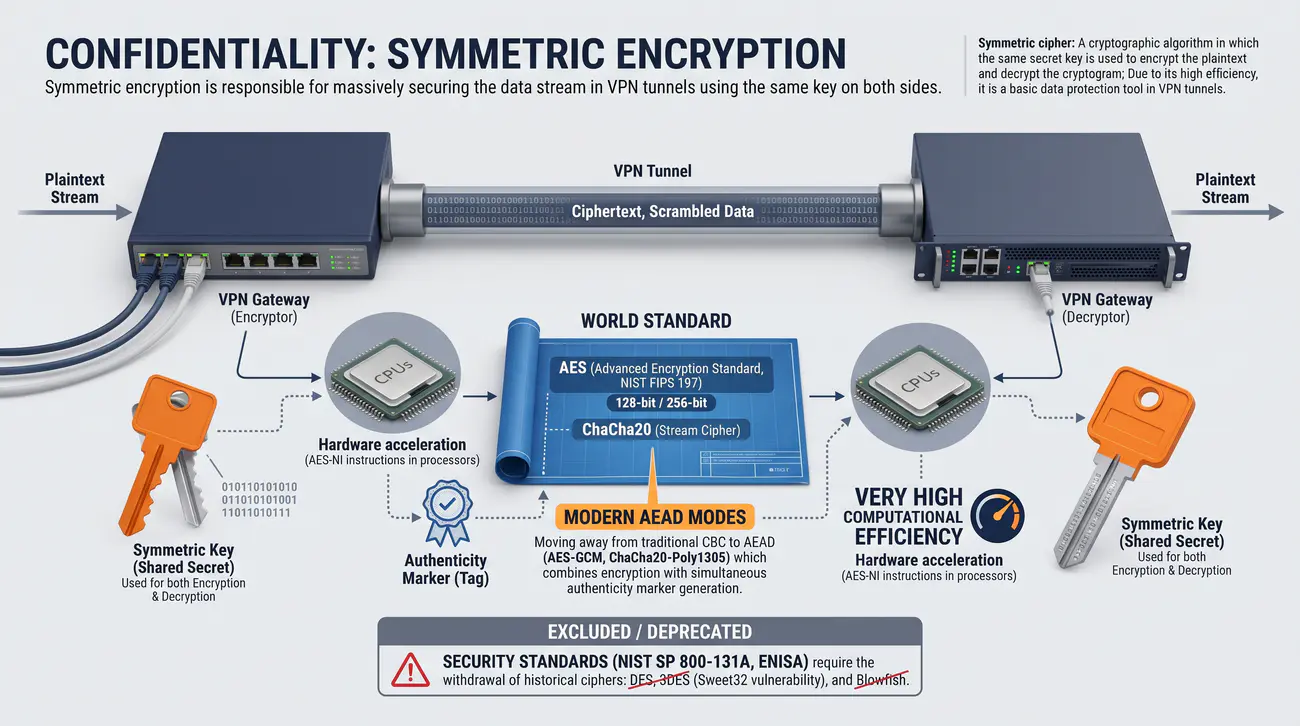
13/41 Poufność: szyfrowanie symetryczne
Omówienie algorytmów i trybów szyfrowania symetrycznego wykorzystywanych do masowej ochrony danych w tunelach VPN.
  • Szyfrowanie symetryczne odpowiada za masowe zabezpieczanie strumienia danych w tunelach VPN przy użyciu tego samego klucza po obu stronach.
  • Zaleta: Bardzo duża wydajność obliczeniowa dzięki akceleracji sprzętowej (instrukcje AES-NI w procesorach).
  • Światowym standardem jest Advanced Encryption Standard (AES, norma NIST FIPS 197) o kluczach 128 lub 256 bitów oraz nowoczesny szyfr strumieniowy ChaCha20.
  • Standardy bezpieczeństwa (NIST SP 800-131A, wytyczne ENISA) bezwzględnie nakazują wycofanie historycznych szyfrów DES, 3DES (podatność Sweet32 na szyfry z blokiem 64-bitowym) oraz Blowfish.
  • W nowoczesnych wdrożeniach odchodzi się również od tradycyjnego trybu CBC na rzecz trybów AEAD (AES-GCM, ChaCha20-Poly1305), które łączą szyfrowanie z jednoczesnym generowaniem znacznika autentyczności.
Szyfr symetryczny: Algorytm kryptograficzny, w którym do operacji szyfrowania tekstu jawnego oraz deszyfrowania kryptogramu wykorzystywany jest ten sam klucz tajny. Ze względu na wysoką wydajność stanowi podstawowe narzędzie ochrony danych w tunelach VPN.

W architekturze kryptograficznej wirtualnych sieci prywatnych operacja szyfrowania strumienia danych użytkownika (tzw. płaszczyzna danych - Data Plane) opiera się bez wyjątku na algorytmach symetrycznych. Wynika to z uwarunkowań czysto matematycznych: algorytmy symetryczne operują na operacjach bitowych (podstawienia, permutacje, dodawanie modulo), co pozwala na ich błyskawiczne wykonywanie w sprzęcie za pomocą dedykowanych instrukcji procesora (np. zestaw instrukcji Intel AES-NI) z przepustowościami rzędu dziesiątek gigabitów na sekundę. Szczegółowe informacje normatywne i techniczne publikuje Polski Komitet Normalizacyjny.

Złotym standardem współczesnej kryptografii symetrycznej pozostaje algorytm Advanced Encryption Standard (AES), standaryzowany przez amerykański instytut NIST w dokumencie FIPS 197. AES jest szyfrem blokowym operującym na 128-bitowych blokach danych, obsługującym klucze o długości 128, 192 oraz 256 bitów. W zastosowaniach VPN powszechnie rekomenduje się stosowanie kluczy 128-bitowych (zapewniających doskonały kompromis między bezpieczeństwem a wydajnością) lub 256-bitowych (rekomendowanych dla ochrony danych o najwyższej klauzuli tajności).

Równie istotny jak sam algorytm jest tryb pracy szyfru blokowego (Cipher Mode). Historycznie w protokołach IPSec i OpenVPN dominował tryb Cipher Block Chaining (CBC). W trybie tym każdy blok tekstu jawnego przed zaszyfrowaniem jest poddawany operacji XOR z poprzednim blokiem szyfrogramu (pierwszy blok z wektorem inicjalizacyjnym IV). Tryb CBC okazał się jednak podatny na ataki kryptoanalityczne wykorzystujące wyrocznię dopełnienia (Padding Oracle Attacks) i wymagał stosowania osobnego algorytmu HMAC do weryfikacji integralności.

Współczesnym standardem w tunelach VPN są szyfry zintegrowane w trybie AEAD (Authenticated Encryption with Associated Data), z których najważniejszym jest AES-GCM (Galois/Counter Mode) oraz ChaCha20-Poly1305. Tryby AEAD łączą operację szyfrowania z równoczesnym generowaniem kryptograficznego znacznika autentyczności (Authentication Tag) w ramach jednego przebiegu algorytmu. Eliminuje to ryzyko błędów implementacyjnych przy łączeniu szyfrowania i haszowania oraz drastycznie zwiększa wydajność przetwarzania pakietów.

Wyjaśnienie skrótów użytych na slajdzie:
AES - Advanced Encryption Standard - Standard szyfrowania symetrycznego zdefiniowany w normie NIST FIPS 197.
GCM - Galois/Counter Mode - Wysokowydajny tryb pracy szyfru blokowego zapewniający uwierzytelnione szyfrowanie (AEAD).
CBC - Cipher Block Chaining - Tradycyjny tryb wiązania bloków zaszyfrowanych podatny na ataki Padding Oracle.
NIST - National Institute of Standards and Technology - Amerykański Narodowy Instytut Standardów i Technologii definiujący standardy kryptograficzne.
FIPS - Federal Information Processing Standards - Federalne standardy przetwarzania informacji publikowane przez NIST.
IV - Initialization Vector - Pseudolosowy wektor inicjalizacyjny zapewniający unikalność szyfrogramów.

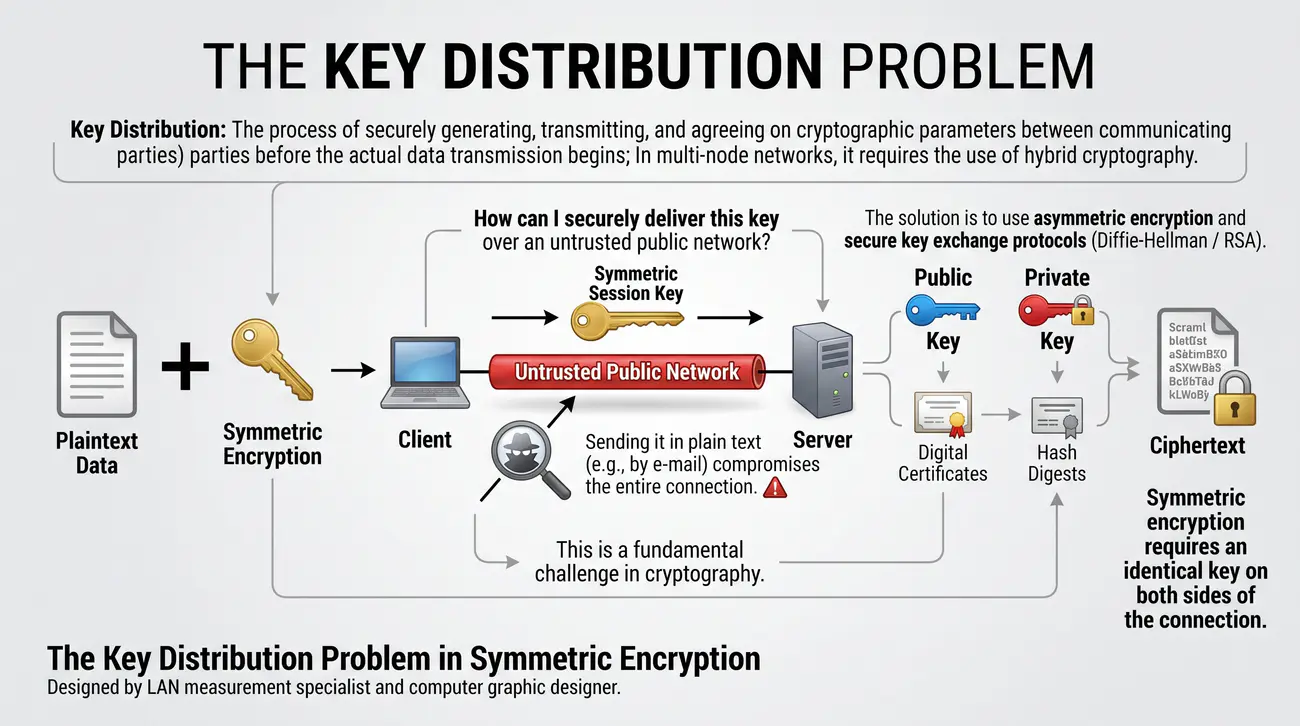
14/41 Problem dystrybucji klucza
Analiza matematycznych i organizacyjnych ograniczeń dystrybucji kluczy symetrycznych w rozproszonych środowiskach sieciowych.
  • Szyfrowanie symetryczne wymaga posiadania identycznego klucza po obu stronach połączenia.
  • Jak bezpiecznie dostarczyć ten klucz przez niezaufaną sieć publiczną?
  • Przesłanie go jawnym tekstem (np. e-mailem) kompromituje całe połączenie.
  • To fundamentalne wyzwanie w kryptografii.
  • Rozwiązaniem jest zastosowanie szyfrowania asymetrycznego oraz protokołów bezpiecznej wymiany kluczy.
Dystrybucja kluczy: Proces bezpiecznego generowania, przekazywania i uzgadniania parametrów kryptograficznych między komunikującymi się stronami przed rozpoczęciem właściwej transmisji danych. W sieciach wielowęzłowych wymaga stosowania kryptografii hybrydowej.

Mimo niezrównanej wydajności szyfrowania symetrycznego jego praktyczne zastosowanie w skali globalnej napotyka fundamentalną barierę matematyczno-organizacyjną, określaną jako problem dystrybucji klucza. Skoro do zaszyfrowania i odszyfrowania komunikatu niezbędny jest dokładnie ten sam tajny klucz, obie strony połączenia muszą wejść w jego posiadanie przed rozpoczęciem wymiany danych. Pojawia się logiczny paradoks: jak bezpiecznie przekazać wspólny klucz przez publiczny, podsłuchiwany kanał komunikacyjny, nie mając jeszcze zestawionego szyfrowanego tunelu? Szczegółowe informacje normatywne i techniczne publikuje IACR Cryptology ePrint Archive.

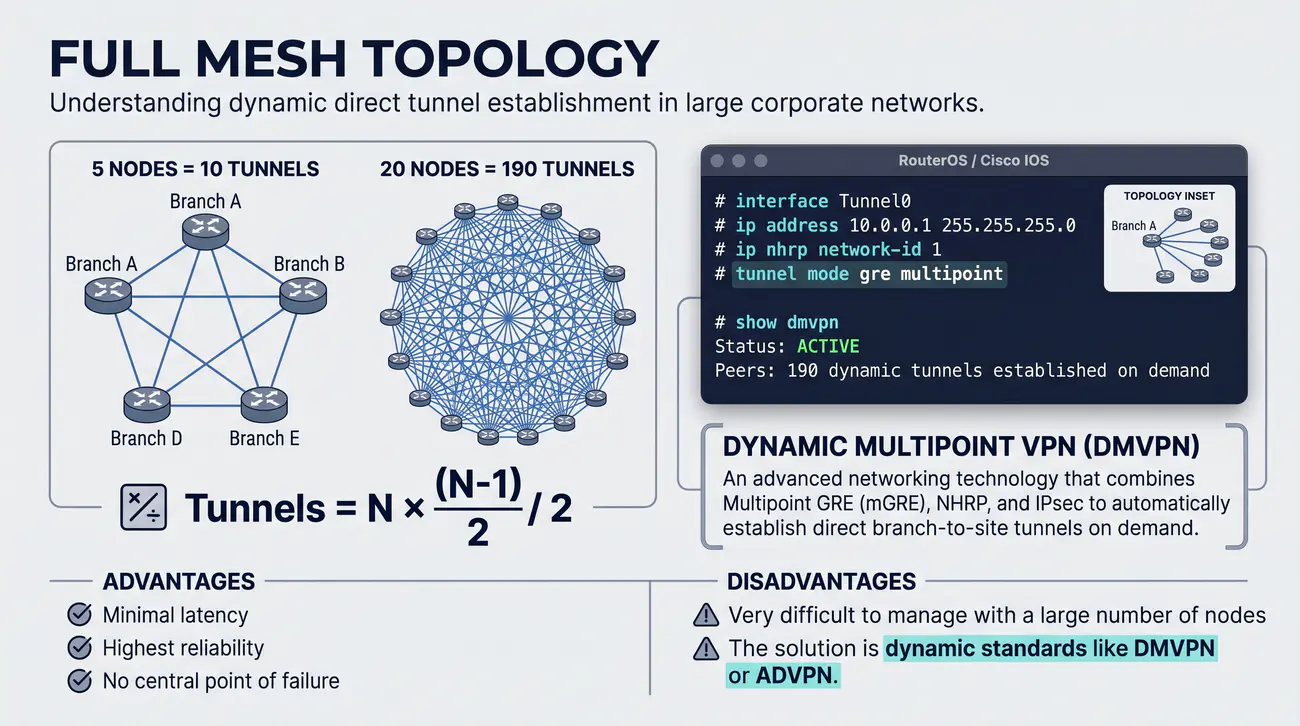
W prostych środowiskach sieciowych problem ten próbowano rozwiązywać za pomocą tzw. kluczy wstępnych (Pre-Shared Keys - PSK), które administrator wprowadza ręcznie na obu urządzeniach brzegowych. Podejście to sprawdza się w przypadku pojedynczego tunelu między dwoma biurami, jednak staje się całkowicie nieskalowalne w rozbudowanych strukturach korporacyjnych. Jeśli w sieci znajduje się N węzłów i każdy z nich ma bezpiecznie komunikować się z każdym innym, łączna liczba wymaganych, unikalnych kluczy symetrycznych wynosi N*(N-1)/2.

W sieci liczącej zaledwie 100 węzłów oznacza to konieczność wygenerowania, bezpiecznego wdrożenia i ochrony aż 4950 niezależnych kluczy tajnych. Ponadto kompromitacja klucza na jednym urządzeniu może narazić na szwank bezpieczeństwo wielu segmentów sieci. Dodatkowym wyzwaniem jest cykliczna rotacja kluczy (Key Rollover) wymagana przez dobre praktyki inżynierii bezpieczeństwa - ręczna zmiana tysięcy haseł na odległych routerach jest procesem skrajnie podatnym na błędy ludzkie i przerwy w łączności.

Rozwiązaniem tego historycznego problemu stało się opracowanie kryptografii asymetrycznej oraz protokołów automatycznego uzgadniania kluczy sesyjnych (takich jak Diffie-Hellman oraz protokoły IKE i TLS). Zamiast wymieniać gotowe klucze symetryczne, urządzenia sieciowe wymieniają publiczne parametry matematyczne, które pozwalają na niezależne wyliczenie identycznego sekretu sesyjnego po obu stronach łącza. Zrozumienie tego podziału ról jest kluczem do pojęcia współczesnej kryptografii hybrydowej.

Wyjaśnienie skrótów użytych na slajdzie:
PSK - Pre-Shared Key - Współdzielony klucz tajny konfigurowany ręcznie na obu końcach tunelu przed nawiązaniem sesji.
KDC - Key Distribution Center - Centralny serwer dystrybucji kluczy w architekturach uwierzytelniania symetrycznego (np. Kerberos).
KEK - Key Encryption Key - Klucz wyższego poziomu wykorzystywany wyłącznie do szyfrowania i bezpiecznego przesyłania innych kluczy.
IKE - Internet Key Exchange - Protokół negocjacji i bezpiecznego generowania kluczy sesyjnych w architekturze IPSec.

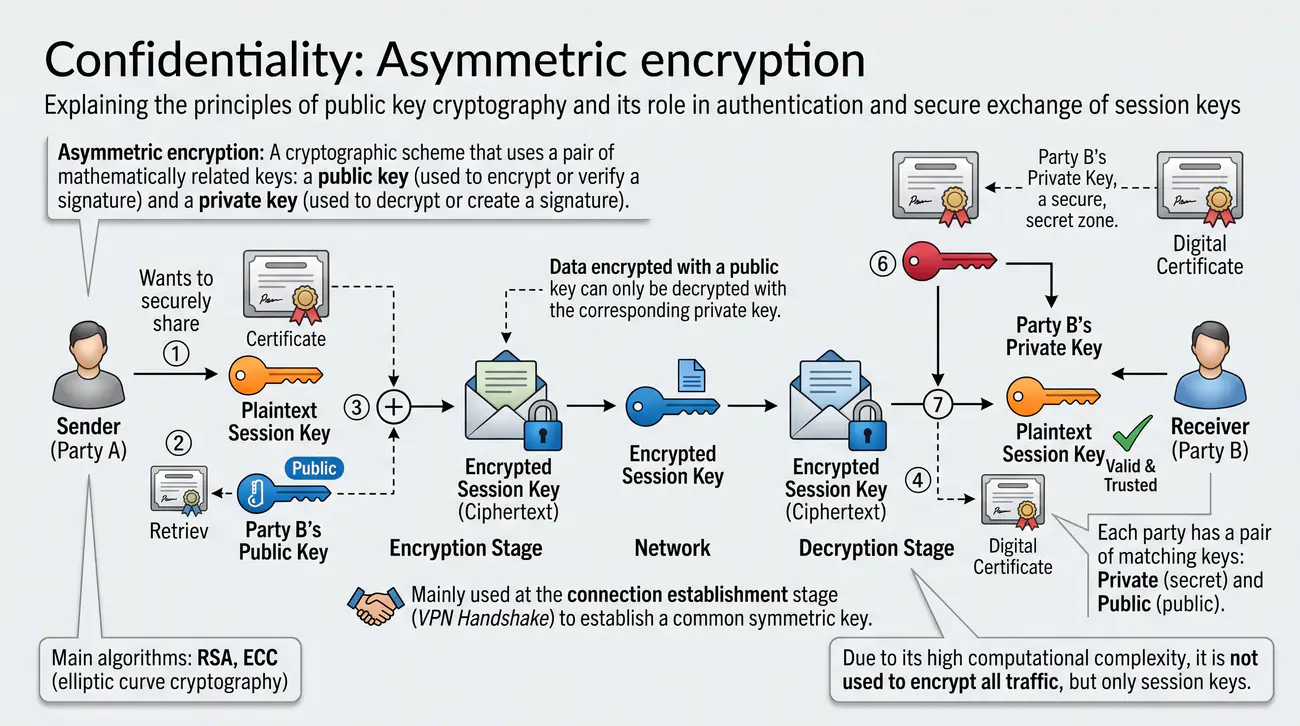
15/41 Poufność: szyfrowanie asymetryczne
Wyjaśnienie zasad działania kryptografii klucza publicznego oraz jej roli w uwierzytelnianiu i bezpiecznej wymianie kluczy sesyjnych.
  • Każda ze stron posiada parę dopasowanych kluczy: Prywatny (tajny) i Publiczny (jawny).
  • Dane zaszyfrowane kluczem publicznym mogą zostać odszyfrowane wyłącznie odpowiadającym mu kluczem prywatnym.
  • Wykorzystywane głównie na etapie nawiązywania połączenia (VPN Handshake) do ustalenia wspólnego klucza symetrycznego.
  • Główne algorytmy: RSA, ECC (kryptografia krzywych eliptycznych).
  • Z uwagi na dużą złożoność obliczeniową nie stosuje się go do szyfrowania całego ruchu, a jedynie kluczy sesyjnych.
Szyfrowanie asymetryczne: Schemat kryptograficzny wykorzystujący parę matematycznie powiązanych kluczy: klucz publiczny (służący do szyfrowania lub weryfikacji podpisu) oraz klucz prywatny (służący do deszyfrowania lub tworzenia podpisu).

Kryptografia asymetryczna, zapoczątkowana w latach 70. XX wieku przez Whitfielda Diffiego, Martina Hellmana oraz Ralpha Merkle'a, stanowiła przełom w inżynierii bezpieczeństwa teleinformatycznego. Jej fundamentem jest matematyczna koncepcja funkcji jednokierunkowych z zapadnią (Trapdoor One-Way Functions) - operacji łatwych do wykonania w jednym kierunku, lecz praktycznie niewykonalnych obliczeniowo w kierunku przeciwnym bez znajomości dodatkowej informacji, stanowiącej klucz prywatny. Szczegółowe informacje normatywne i techniczne publikuje Projekt OpenSSL.

W klasycznym algorytmie RSA (Rivest, Shamir, Adleman) trudność obliczeniowa opiera się na problemie faktoryzacji wielkich liczb złożonych będących iloczynem dwóch liczb pierwszych. Z kolei nowoczesna kryptografia krzywych eliptycznych (ECC - Elliptic Curve Cryptography) bazuje na problemie logarytmu dyskretnego w grupie punktów na krzywej eliptycznej. Algorytmy ECC (takie jak ECDSA czy Ed25519) oferują identyczny poziom bezpieczeństwa jak RSA przy wielokrotnie krótszych kluczach (np. 256-bitowy klucz eliptyczny odpowiada 3072-bitowemu kluczowi RSA), co drastycznie redukuje rozmiar nagłówków i czas obliczeń.

Podstawowym ograniczeniem kryptografii asymetrycznej jest jej ogromna złożoność obliczeniowa. Szyfrowanie i deszyfrowanie asymetryczne jest od 100 do nawet 10 000 razy wolniejsze od szyfrowania symetrycznego opartego na algorytmie AES. Z tego powodu bezpośrednie szyfrowanie strumienia danych użytkownika w tunelach VPN za pomocą algorytmów asymetrycznych jest technicznie niedopuszczalne, gdyż doprowadziłoby do natychmiastowego przeciążenia procesora bramy sieciowej.

Z tego względu we wszystkich protokołach VPN (IPSec, OpenVPN, WireGuard) kryptografia asymetryczna pełni rolę pomocniczą w ramach tzw. kryptografii hybrydowej. Wykorzystuje się ją wyłącznie w fazie inicjalizacji połączenia: do wzajemnego uwierzytelnienia tożsamości węzłów za pomocą podpisów cyfrowych (Digital Signatures) i certyfikatów X.509 oraz do bezpiecznego uzgodnienia tymczasowego klucza symetrycznego, który będzie służył do właściwego szyfrowania pakietów danych.

Wyjaśnienie skrótów użytych na slajdzie:
RSA - Rivest-Shamir-Adleman - Powszechny asymetryczny algorytm kryptograficzny oparty na faktoryzacji liczb pierwszych.
ECC - Elliptic Curve Cryptography - Kryptografia oparta na krzywych eliptycznych zapewniająca wysokie bezpieczeństwo przy krótkich kluczach.
ECDSA - Elliptic Curve Digital Signature Algorithm - Algorytm podpisu cyfrowego bazujący na kryptografii krzywych eliptycznych.
CRL - Certificate Revocation List - Lista unieważnionych certyfikatów cyfrowych publikowana przez urząd certyfikacji (CA).
OCSP - Online Certificate Status Protocol - Protokół sieciowy umożliwiający weryfikację statusu ważności certyfikatu w czasie rzeczywistym.

16/41 Wymiana kluczy: Diffie-Hellman (DH)
Przedstawienie protokołu Diffie-Hellmana jako mechanizmu uzgadniania wspólnego sekretu przez niezabezpieczony kanał transmisyjny.
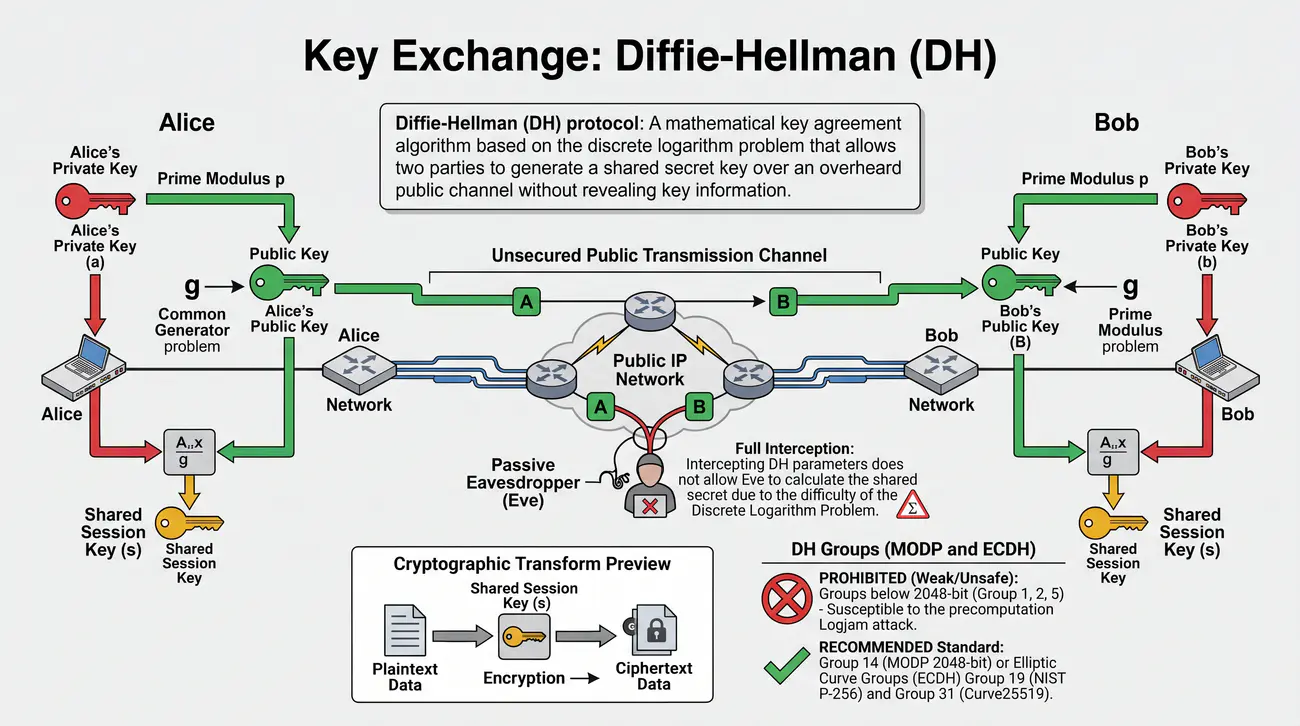
  • Algorytm Diffie-Hellmana (DH) umożliwia uzgodnienie wspólnego sekretu sesyjnego przez publiczny kanał transmisyjny w oparciu o trudność problemu logarytmu dyskretnego.
  • Nawet pełne przechwycenie komunikacji podczas wymiany DH nie pozwala osobie postronnej na odtworzenie uzgodnionego klucza.
  • Parametry DH grupowane są w ustandaryzowane grupy (DH Groups).
  • W nowoczesnych konfiguracjach IKEv2 i TLS bezwzględnie zakazuje się stosowania grup MODP poniżej 2048 bitów (Grupa 1, 2, 5) ze względu na podatność na prekomputacyjny atak Logjam.
  • Zalecanym standardem inżynierskim jest stosowanie Grupy 14 (MODP 2048-bit) lub grup na krzywych eliptycznych (ECDH): Grupy 19 (NIST P-256) oraz Grupy 31 (Curve25519).
  • To rozwiązanie stanowi fundament bezpieczeństwa w protokołach IPSec, OpenVPN i WireGuard.
Protokół Diffie-Hellmana (DH): Matematyczny algorytm uzgadniania klucza oparty na problemie logarytmu dyskretnego, umożliwiający dwóm stronom wygenerowanie wspólnego klucza tajnego przez podsłuchiwany kanał publiczny bez ujawniania informacji o kluczu.

Protokół Diffie-Hellmana (DH) stanowi jeden z najbardziej eleganckich i fundamentalnych mechanizmów współczesnej inżynierii sieciowej. Umożliwia on dwóm odległym urządzeniom (np. klientowi VPN i bramie korporacyjnej) wygenerowanie wspólnego, tajnego klucza symetrycznego przez całkowicie otwarty, podsłuchiwany kanał publiczny, bez konieczności wcześniejszego posiadania jakiegokolwiek współdzielonego sekretu. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 7296 (IKEv2).

W klasycznym wariancie protokołu strony ustalają publicznie dwie liczby: wielką liczbę pierwszą p (moduł) oraz jej generator g (podstawę). Następnie strona A wybiera losowy tajny wykładnik a i wysyła do strony B wartość A = g^a mod p. Równolegle strona B wybiera losowy tajny wykładnik b i przesyła wartość B = g^b mod p. Po wymianie tych publicznych wartości strona A oblicza sekret jako B^a mod p, a strona B jako A^b mod p. Z praw arytmetyki modularnej wynika, że (g^b)^a = (g^a)^b = g^(ab) mod p. Obydwie strony uzyskują identyczny wynik stanowiący materiał na klucz sesyjny, podczas gdy podsłuchujący napastnik musiałby rozwiązać problem logarytmu dyskretnego, co przy odpowiednio dużym module jest niewykonalne w rozsądnym czasie.

W standardach IPSec IKE oraz TLS parametry protokołu DH są usystematyzowane w tzw. grupy Diffie-Hellmana (DH Groups). Wczesne grupy oparte na arytmetyce modularnej (MODP), takie jak Grupa 1 (768 bitów), Grupa 2 (1024 bity) oraz Grupa 5 (1536 bitów), zostały definitywnie złamane lub uznane za niebezpieczne (atak Logjam) i muszą być bezwzględnie wyłączone na urządzeniach sieciowych. Nowoczesne wytyczne zalecają stosowanie co najmniej Grupy 14 (MODP 2048 bitów) lub grup opartych na krzywych eliptycznych (ECDH): Grupy 19 (krzywa NIST P-256) oraz Grupy 31 (krzywa Curve25519).

Kardynalną cechą czystego protokołu Diffie-Hellmana jest brak wbudowanego mechanizmu uwierzytelniania stron. Jeśli napastnik znajdzie się w pozycji aktywnego podsłuchu na trasie pakietów, może przeprowadzić atak Man in the Middle (MitM), negocjując osobne klucze ze stroną A oraz stroną B i deszyfrując cały tranzyt. Dlatego w rzeczywistych protokołach VPN (np. IKE Phase 1 w IPSec lub TLS Handshake) wartości publiczne DH są zawsze cyfrowo podpisywane certyfikatem X.509 lub weryfikowane kluczem PSK, co gwarantuje tożsamość rozmówcy.

Wyjaśnienie skrótów użytych na slajdzie:
DH - Diffie-Hellman - Matematyczny protokół uzgadniania wspólnego sekretu w niezabezpieczonym kanale.
ECDH - Elliptic Curve Diffie-Hellman - Wariant protokołu Diffie-Hellmana wykorzystujący arytmetykę punktów na krzywych eliptycznych.
MODP - Modular Exponential - Klasyczna grupa Diffie-Hellmana oparta na arytmetyce reszt z dzielenia potęg wielkich liczb pierwszych.
MITM - Man in the Middle - Aktywny atak kryptograficzny polegający na przechwytywaniu i modyfikacji sesji bez wiedzy ofiar.

17/41 Integralność: funkcje skrótu (hash)
Omówienie funkcji skrótu i kodów uwierzytelniania wiadomości HMAC jako gwarantów integralności i niezaprzeczalności pakietów w VPN.
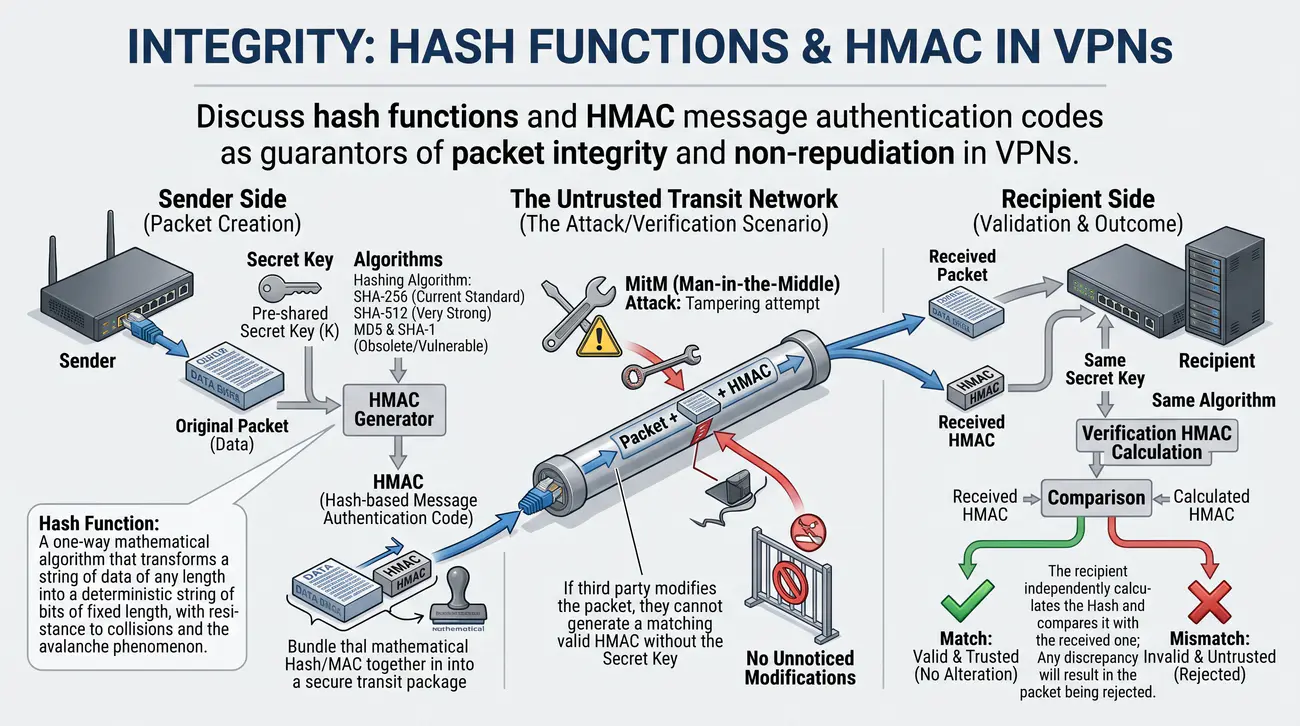
  • Mechanizm zapobiegający niezauważonym modyfikacjom pakietów przez osoby trzecie (atak typu Man-in-the-Middle).
  • Do każdego pakietu dołączany jest unikalny skrót matematyczny (Hash) lub podpis cyfrowy.
  • Odbiorca samodzielnie przelicza Hash i porównuje go z otrzymanym. Dowolna rozbieżność skutkuje odrzuceniem pakietu.
  • HMAC (Hash-based Message Authentication Code): Mechanizm hashowania wykorzystujący tajny klucz.
  • Algorytmy: SHA-256 (obecny standard), SHA-512 (bardzo silny), MD5/SHA-1 (niezalecane ze względu na podatności).
Funkcja skrótu (Hash function): Jednokierunkowy algorytm matematyczny przekształcający ciąg danych o dowolnej długości w deterministyczny ciąg bitów o stałej długości, cechujący się odpornością na kolizje oraz zjawiskiem lawinowości.

W architekturze bezpieczeństwa sieciowego samo zaszyfrowanie pakietu nie gwarantuje, że nie został on zmanipulowany w trakcie transmisji. Przykładowo w niektórych trybach szyfrów blokowych zmiana pojedynczych bitów w kryptogramie powoduje przewidywalne zmiany w odszyfrowanym tekście jawnym (tzw. podatność na plastyczność szyfrogramu - Malleability). Do ochrony przed celową modyfikacją lub przypadkowymi błędami transmisyjnymi wykorzystuje się kryptograficzne funkcje skrótu. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 2104 (HMAC).

Właściwości bezpiecznej funkcji skrótu definiowane są przez trzy rygorystyczne kryteria: odporność na przeciwobraz (Pre-image Resistance - niemożność odtworzenia wiadomości na podstawie jej hasza), odporność na drugi przeciwobraz (Second Pre-image Resistance - niemożność znalezienia innej wiadomości dającej ten sam skrót) oraz odporność na kolizje (Collision Resistance - niemożność znalezienia dwóch dowolnych różnych wiadomości o identycznym skrócie). Dodatkowo pożądany jest efekt lawinowy: zmiana choćby jednego bitu w wiadomości wejściowej musi zmieniać średnio 50 procent bitów skrótu w sposób całkowicie pseudolosowy.

Historia kryptografii odnotowała upadek wielu popularnych funkcji skrótu. Algorytm MD5 (generujący skrót 128-bitowy) oraz algorytm SHA-1 (160-bitowy) zostały skompromitowane poprzez wygenerowanie praktycznych kolizji (np. projekt SHAttered z 2017 roku). Obecnie normy międzynarodowe bezwzględnie zakazują stosowania MD5 i SHA-1 w protokołach VPN. Standardem branżowym jest rodzina SHA-2 (w tym SHA-256 oraz SHA-512) zdefiniowana w FIPS 180-4, nowoczesna rodzina SHA-3 (FIPS 202) oraz zoptymalizowana pod kątem architektury 64-bitowej funkcja BLAKE2s stosowana m.in. W protokole WireGuard.

Sama funkcja skrótu nie zabezpiecza jednak przed modyfikacją przez aktywnego napastnika, który mógłby zmienić pakiet i obliczyć dla niego nowy skrót. Dlatego w tunelach VPN funkcje skrótu łączy się z tajnym kluczem w mechanizmie HMAC (Hash-based Message Authentication Code), zdefiniowanym w RFC 2104. Nadawca oblicza kod HMAC z treści pakietu i klucza sesyjnego, a odbiorca weryfikuje go przed deszyfracją. Jeśli weryfikacja kodu HMAC (lub znacznika AEAD) się nie powiedzie, pakiet jest natychmiast po cichu odrzucany, co chroni bufor deszyfrujący przed atakami kryptoanalitycznymi.

Wyjaśnienie skrótów użytych na slajdzie:
SHA - Secure Hash Algorithm - Rodzina kryptograficznych funkcji skrótu standaryzowana przez NIST (SHA-1, SHA-2, SHA-3).
HMAC - Hash-based Message Authentication Code - Kryptograficzny kod uwierzytelniania wiadomości oparty na funkcji skrótu i tajnym kluczu (RFC 2104).
MD5 - Message Digest 5 - Przestarzała funkcja skrótu o długości 128 bitów, podatna na praktyczne kolizje kryptograficzne.
ICV - Integrity Check Value - Wartość kontroli integralności wyliczana za pomocą algorytmu HMAC lub AEAD i dołączana do pakietu.
MAC - Message Authentication Code - Ogólne pojęcie kodu uwierzytelniania wiadomości gwarantującego autentyczność i integralność.

18/41 Uwierzytelnianie (authentication)
Usystematyzowanie mechanizmów weryfikacji tożsamości węzłów i użytkowników w tunelach wirtualnych sieci prywatnych.
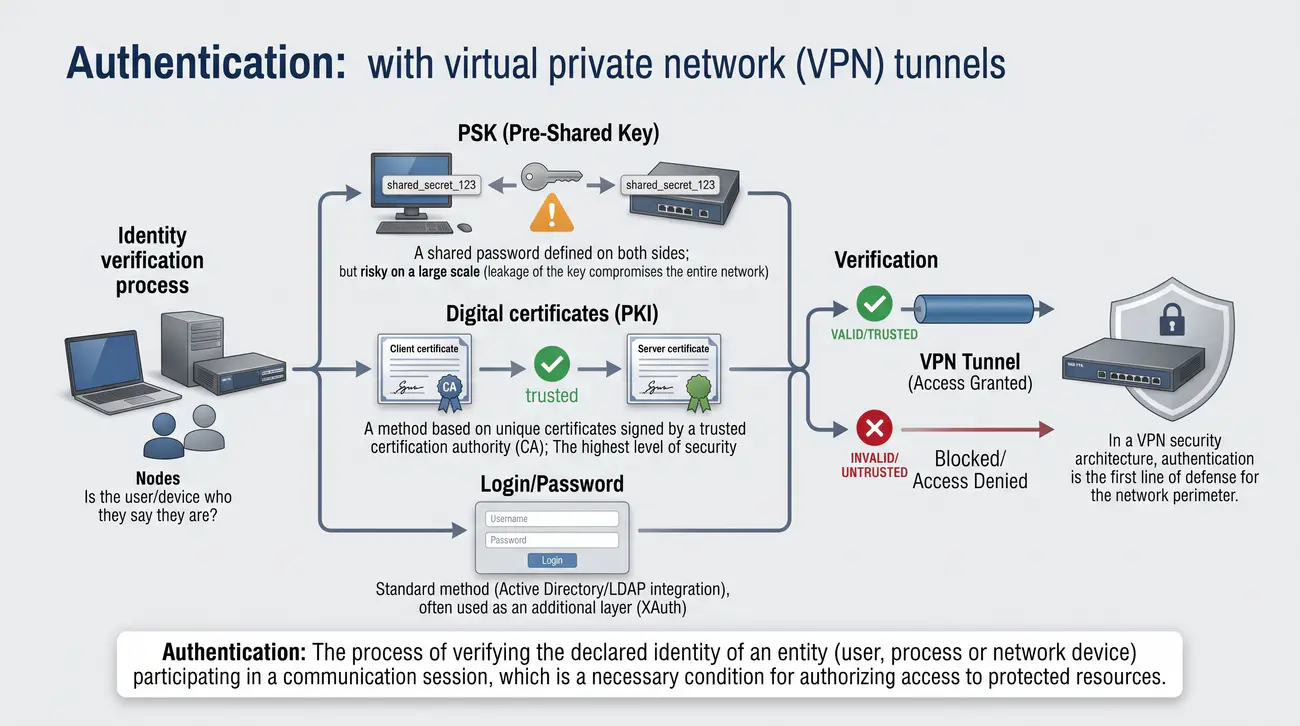
  • Proces weryfikacji tożsamości: "Czy użytkownik/urządzenie jest tym, za kogo się podaje?".
  • PSK (Pre-Shared Key): Wspólne hasło zdefiniowane po obu stronach. Proste, ale ryzykowne w dużej skali (wyciek klucza kompromituje całą sieć).
  • Certyfikaty cyfrowe (PKI): Metoda oparta na unikalnych certyfikatach podpisanych przez zaufane centrum certyfikacji (CA). Najwyższy poziom bezpieczeństwa.
  • Login/Hasło: Standardowa metoda (np. integracja z Active Directory/LDAP), często stosowana jako dodatkowa warstwa (XAuth).
Uwierzytelnianie (Authentication): Proces weryfikacji deklarowanej tożsamości podmiotu (użytkownika, procesu lub urządzenia sieciowego) biorącego udział w sesji komunikacyjnej, stanowiący warunek konieczny autoryzacji dostępu do chronionych zasobów.

W architekturze bezpieczeństwa VPN uwierzytelnianie stanowi pierwszą linię obrony perymetru sieciowego. Zanim brama VPN przystąpi do deszyfrowania jakichkolwiek danych lub przydzielania adresacji IP, musi z absolutną pewnością potwierdzić tożsamość zdalnego punktu końcowego. W zależności od topologii tunelu proces ten obejmuje uwierzytelnianie wzajemne maszyn (Machine Authentication) lub uwierzytelnianie użytkownika (User Authentication). Szczegółowe informacje normatywne i techniczne publikuje Naukowa i Akademicka Sieć Komputerowa (NASK).

Najprostszą metodą jest zastosowanie klucza wstępnego (Pre-Shared Key - PSK). Jest to tajny łańcuch znaków wprowadzony w konfiguracji obu końców tunelu. W tunelach Site-to-Site między stałymi routerami klucz PSK o wysokiej entropii (np. 64 pseudolosowe znaki) stanowi rozwiązanie dopuszczalne, choć trudne w zarządzaniu. W połączeniach Remote Access stosowanie PSK jest poważnym antywzorcem, gdyż ten sam klucz musi być wprowadzony na dziesiątkach laptopów użytkowników, co w przypadku utraty choćby jednego urządzenia kompromituje całą bramę.

Standardem w korporacyjnych wdrożeniach VPN jest uwierzytelnianie bazujące na certyfikatach cyfrowych standardu X.509 w ramach infrastruktury klucza publicznego (PKI). Każda brama oraz każdy pracownik zdalny posiada własną parę kluczy oraz certyfikat podpisany przez zaufany urząd certyfikacji (CA). Podczas negocjacji IKE lub TLS strony wymieniają certyfikaty i weryfikują podpisy cyfrowe za pomocą kluczy publicznych. Zaletą PKI jest możliwość natychmiastowego odcięcia dostępu skradzionemu urządzeniu poprzez umieszczenie jego certyfikatu na liście odwołań (CRL) lub weryfikację protokołem OCSP.

W przypadku tuneli Remote Access powszechnie stosuje się uwierzytelnianie wielowarstwowe: najpierw następuje uwierzytelnienie urządzenia (np. poprzez certyfikat maszyny lub wbudowany klucz publiczny WireGuarda), a następnie weryfikacja tożsamości zalogowanego pracownika. W protokole IKEv2 mechanizm ten realizowany jest przez protokół EAP (Extensible Authentication Protocol), który integruje bramę VPN z centralnymi serwerami AAA (Authentication, Authorization, Accounting) w architekturze RADIUS lub TACACS+, weryfikującymi dane w usłudze Active Directory lub LDAP.

Wyjaśnienie skrótów użytych na slajdzie:
AAA - Authentication, Authorization, Accounting - Architektura zarządzania tożsamością, uprawnieniami i rozliczaniem aktywności sieciowej.
EAP - Extensible Authentication Protocol - Elastyczny protokół uwierzytelniania wspierający różnorodne mechanizmy weryfikacji tożsamości.
RADIUS - Remote Authentication Dial-In User Service - Powszechny protokół scentralizowanego uwierzytelniania użytkowników sieciowych.
TACACS+ - Terminal Access Controller Access-Control System Plus - Protokół bezpieczeństwa firmy Cisco rozdzielający funkcje uwierzytelniania i autoryzacji.
LDAP - Lightweight Directory Access Protocol - Protokół sieciowy umożliwiający przeszukiwanie i zarządzanie bazami katalogowymi użytkowników.

19/41 Uwierzytelnianie wieloskładnikowe (MFA/2FA)
Przedstawienie zasad wdrażania uwierzytelniania wieloskładnikowego w architekturze dostępu zdalnego Remote Access VPN.
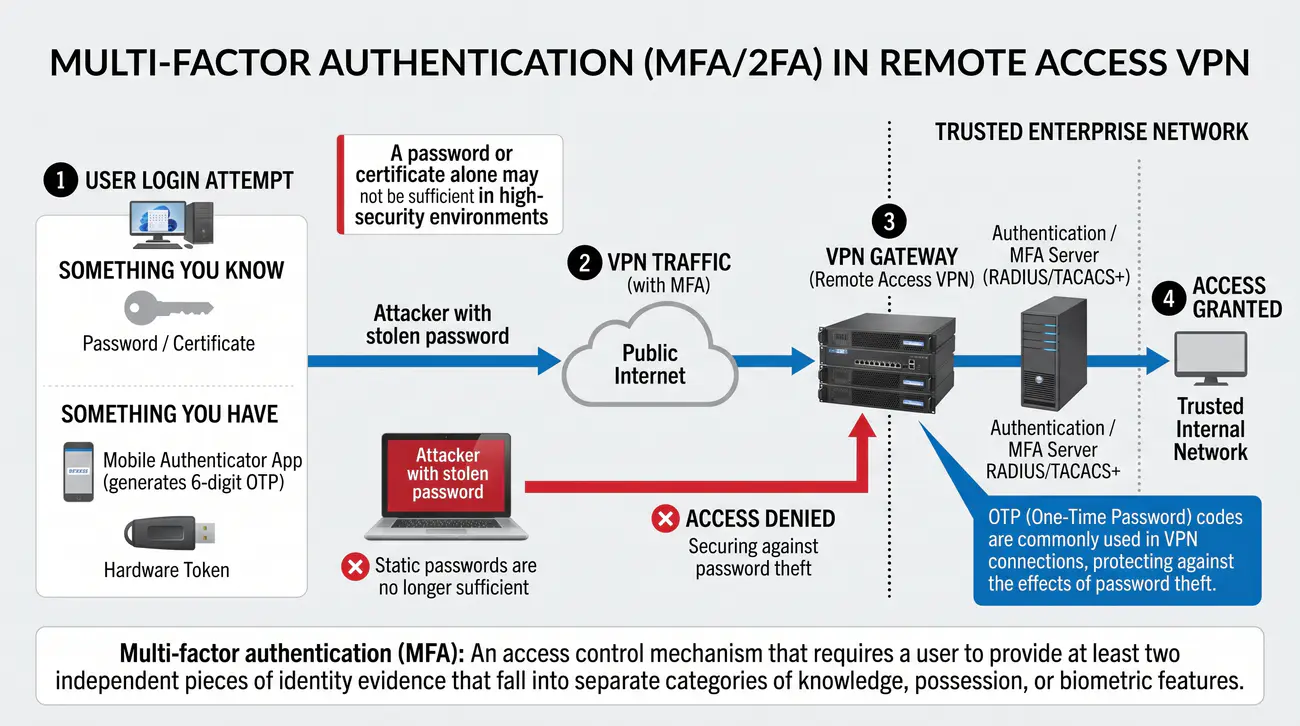
  • Samo hasło lub certyfikat bywa niewystarczające w środowiskach o wysokim rygorze bezpieczeństwa.
  • Zasada: Połączenie czegoś, co znasz (hasło) z czymś, co posiadasz (token sprzętowy, aplikacja mobilna).
  • W połączeniach VPN powszechnie stosuje się kody OTP (One-Time Password), generowane np. przez Google Authenticator lub przesyłane przez SMS.
  • Kluczowy element zabezpieczenia dostępu zdalnego (Remote Access), chroniący przed skutkami kradzieży haseł.
Uwierzytelnianie wieloskładnikowe (MFA): Mechanizm kontroli dostępu wymagający od użytkownika przedstawienia co najmniej dwóch niezależnych dowodów tożsamości należących do odrębnych kategorii: wiedzy, posiadania lub cech biometrycznych.

We współczesnym krajobrazie cyberzagrożeń statyczne hasła logowania przestały stanowić wystarczające zabezpieczenie dostępu do infrastruktury korporacyjnej. Powszechność ataków phishingowych, wycieków baz danych poświadczeń oraz ataków słownikowych typu Credential Stuffing sprawiła, że brama VPN chroniona wyłącznie tradycyjnym hasłem staje się łatwym celem penetracji. Standardem inżynierskim jest obligatoryjne wdrożenie uwierzytelniania wieloskładnikowego (Multi-Factor Authentication - MFA). Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 6238 (TOTP).

Architektura MFA opiera się na wymogu jednoczesnego użycia dowodów tożsamości z co najmniej dwóch z trzech niezależnych kategorii: wiedzy (Something You Know - np. hasło, PIN), posiadania (Something You Have - np. fizyczny klucz U2F/FIDO2, smartfon z aplikacją generującą tokeny, karta kryptograficzna) oraz cech biometrycznych (Something You Are - np. odcisk palca, rozpoznawanie twarzy). Przełamanie jednego ze składników (np. wyłudzenie hasła przez fałszywą stronę WWW) nie pozwala napastnikowi na sforsowanie bramy bez fizycznego dostępu do drugiego składnika.

Najpowszechniejszym standardem drugiego składnika w sieciach VPN jest algorytm Time-Based One-Time Password (TOTP), zdefiniowany w standardzie IETF RFC 6238. Algorytm ten bazuje na wspólnym, tajnym ziarnie (Secret Seed) zapisanym w aplikacji użytkownika oraz na serwerze uwierzytelniającym, a także na bieżącym znaczniku czasu UTC z kwantem 30 sekund. Wygenerowany 6-cyfrowy kod jest jednorazowy i traci ważność po upływie pół minuty, co całkowicie uniemożliwia ataki powtórzeniowe (Replay Attacks).

Najwyższy poziom ochrony przed phishingiem oferują fizyczne klucze sprzętowe oparte na standardach FIDO2 i WebAuthn. W przypadku bram SSL VPN użytkownik uwierzytelnia się bezpośrednio w przeglądarce za pomocą protokołu kryptograficznego, w którym przeglądarka podpisuje wyzwanie serwera z kryptograficznym powiązaniem adresu domeny (Origin Binding). W przypadku tradycyjnych bram IPSec integracja MFA realizowana jest poprzez serwery pośredniczące RADIUS wykorzystujące mechanizm Challenge-Response lub powiadomienia Push wysyłane do zatwierdzenia na urządzenie mobilne pracownika.

Wyjaśnienie skrótów użytych na slajdzie:
MFA - Multi-Factor Authentication - Uwierzytelnianie wieloskładnikowe wymagające minimum dwóch różnych kategorii dowodów tożsamości.
TOTP - Time-Based One-Time Password - Algorytm jednorazowych haseł opartych na czasie zdefiniowany w standardzie RFC 6238.
HOTP - HMAC-Based One-Time Password - Algorytm jednorazowych haseł oparty na liczniku transakcji (RFC 4226).
FIDO - Fast Identity Online - Otwarty sojusz przemysłowy rozwijający standardy silnego uwierzytelniania bezhasłowego (FIDO2).
U2F - Universal 2nd Factor - Otwarty standard fizycznych tokenów kryptograficznych drugiego składnika uwierzytelniania.

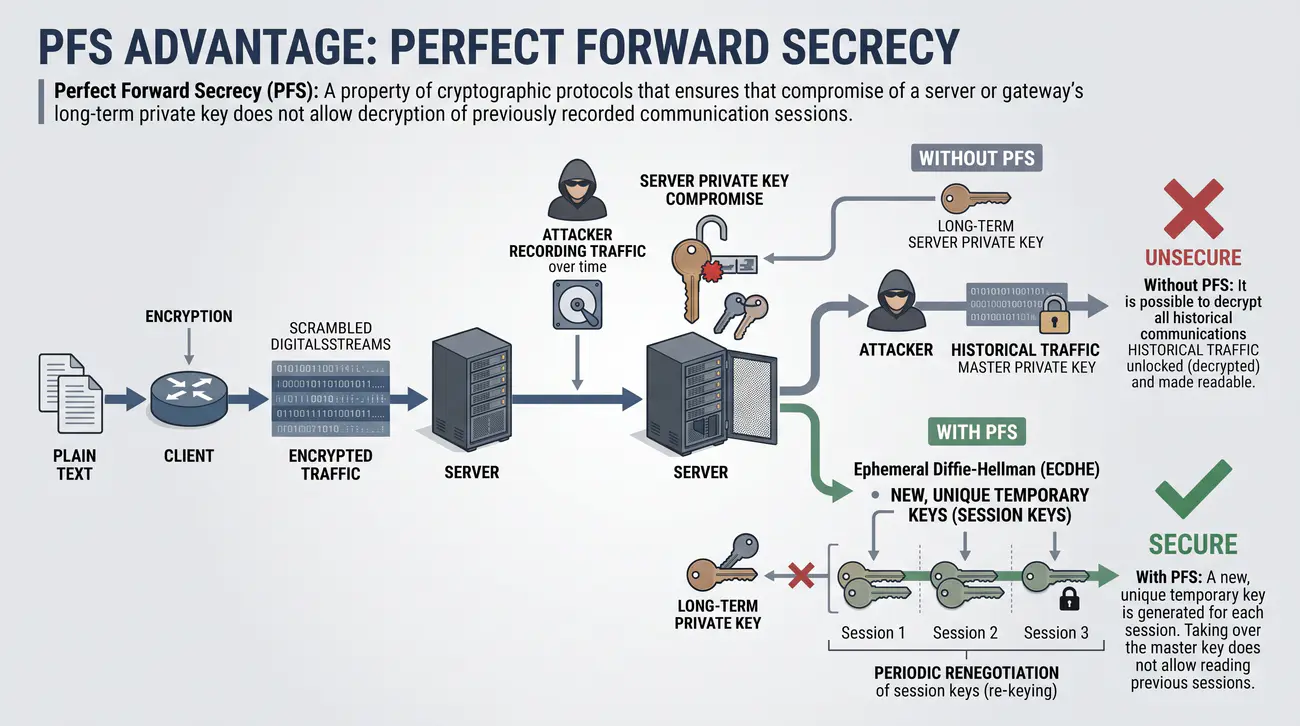
20/41 Zaleta PFS: Perfect Forward Secrecy
Wyjaśnienie mechanizmu Perfect Forward Secrecy jako gwarancji odporności historycznego ruchu sieciowego na przyszłe kompromitacje kluczy.
  • Zaawansowana funkcja bezpieczeństwa chroniąca przed retrospektywnym odszyfrowaniem danych.
  • Zagrożenie: Atakujący rejestruje zaszyfrowany ruch przez długi czas, a następnie zdobywa klucz prywatny serwera.
  • Bez PFS: Możliwe jest odszyfrowanie całej historycznej komunikacji.
  • Z PFS: Dla każdej sesji (lub w regularnych odstępach czasu) generowany jest nowy, unikalny klucz tymczasowy. Przejęcie klucza głównego nie pozwala na odczytanie wcześniejszych sesji.
  • Mechanizm ten wymusza okresową renegocjację kluczy sesyjnych (re-keying).
Perfect Forward Secrecy (PFS): Właściwość protokołów kryptograficznych gwarantująca, że kompromitacja długoterminowego klucza prywatnego serwera lub bramy nie pozwala na odszyfrowanie wcześniej zarejestrowanych sesji komunikacyjnych.

W klasycznych protokołach kryptograficznych wymiana klucza sesyjnego opierała się na zaszyfrowaniu go kluczem publicznym serwera (np. w starszych wersjach protokołu SSL/TLS z wykorzystaniem algorytmu RSA). Mechanizm ten niósł ze sobą katastrofalne zagrożenie długoterminowe. Przeciwnik posiadający możliwość masowego rejestrowania ruchu sieciowego (tzw. taktyka Harvest Now, Decrypt Later) mógł latami gromadzić zaszyfrowany ruch w archiwach, czekając na moment, w którym klucz prywatny serwera zostanie skradziony, ujawniony w wyniku błędu lub złamany za pomocą potężniejszych maszyn obliczeniowych. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 8446 (TLS 1.3).

W przypadku kompromitacji długoterminowego klucza prywatnego serwera w systemie bez ochrony PFS napastnik zyskuje możliwość retroaktywnego odszyfrowania całego przechwyconego w przeszłości ruchu sieciowego od momentu wygenerowania tego klucza. Oznacza to ujawnienie wszystkich tajemnic przedsiębiorstwa, haseł i poufnych danych przesyłanych przez wiele miesięcy lub lat. Rozwiązaniem tego zagrożenia jest właściwość Perfect Forward Secrecy (PFS).

PFS osiąga się poprzez całkowite wyeliminowanie statycznego szyfrowania kluczy sesyjnych na rzecz efemerycznych wymian kluczy za pomocą protokołu Diffie-Hellmana (DHE) lub jego wersji eliptycznej (ECDHE). W protokołach wyposażonych w PFS (np. IKE Phase 2 z włączonym PFS, TLS 1.3 czy WireGuard) dla każdej nowej sesji - a nawet cyklicznie co określony czas w trakcie trwania jednej sesji (tzw. rekeying) - generowane są zupełnie nowe, tymczasowe pary kluczy DH. Klucze te istnieją wyłącznie w pamięci RAM przez ułamek sekundy i są bezpowrotnie niszczone natychmiast po wyliczeniu sekretu sesyjnego.

W rezultacie, nawet jeśli napastnik fizycznie przejmie bramę VPN i wyekstrahuje z niej długoterminowe klucze prywatne tożsamości, nie posłużą mu one do odszyfrowania ani jednego zarejestrowanego wcześniej pakietu. Klucze tożsamości były bowiem wykorzystywane wyłącznie do cyfrowego podpisania efemerycznej wymiany DH, a nie do szyfrowania danych. Współczesny standard TLS 1.3 (RFC 8446) oraz protokół WireGuard uczyniły z PFS wymóg bezwzględny, całkowicie usuwając z definicji protokołu algorytmy pozbawione tej cechy.

Wyjaśnienie skrótów użytych na slajdzie:
PFS - Perfect Forward Secrecy - Właściwość protokołu gwarantująca ochronę przeszłego ruchu przed przyszłą kompromitacją kluczy.
DHE - Diffie-Hellman Ephemeral - Wariant protokołu Diffie-Hellmana wykorzystujący jednorazowe, efemeryczne klucze sesyjne.
ECDHE - Elliptic Curve Diffie-Hellman Ephemeral - Efemeryczna wymiana kluczy oparta na krzywych eliptycznych zapewniająca mechanizm PFS.
RAM - Random Access Memory - Pamięć o dostępie swobodnym, w której przetwarzane są tymczasowe parametry sesji.
TLS - Transport Layer Security - Protokół bezpieczeństwa warstwy transportowej; wersja TLS 1.3 bezwzględnie wymusza mechanizm PFS.

21/41 Podsumowanie sekcji bezpieczeństwa
Synteza zasad projektowania kryptograficznej warstwy bezpieczeństwa w tunelach VPN zgodnie z zaleceniami wiodących agencji cyberbezpieczeństwa.
  • Bezpieczeństwo VPN jest tak silne, jak jego najsłabsze ogniwo.
  • Dobre praktyki obejmują:
    • Stosowanie nowoczesnych algorytmów (AES-256, SHA-256).
    • Bezpieczną wymianę kluczy (DH Group co najmniej 14).
    • Wieloskładnikowe uwierzytelnianie (Certyfikaty + MFA).
    • Systematyczną aktualizację oprogramowania i firmware'u urządzeń.
Kryptografia hybrydowa: Architektura bezpieczeństwa łącząca zalety algorytmów asymetrycznych (wykorzystywanych do uwierzytelniania stron i bezpiecznej wymiany kluczy) oraz algorytmów symetrycznych (służących do wydajnego szyfrowania strumienia danych).

Zwieńczeniem analizy kryptograficznych podstaw sieci VPN jest zrozumienie, że bezpieczeństwo systemu teleinformatycznego nie zależy od pojedynczego algorytmu, lecz od harmonijnego współdziałania całego stosu zabezpieczeń. Podstawę stanowi koncepcja kryptografii hybrydowej: asymetryczne algorytmy podpisu cyfrowego (RSA, ECDSA) oraz protokół Diffie-Hellmana (ECDH) zapewniają uwierzytelnienie i negocjację sekretów, natomiast symetryczne szyfry blokowe w trybach AEAD (AES-GCM, ChaCha20-Poly1305) odpowiadają za masowe szyfrowanie pakietów z maksymalną wydajnością sprzętową. Szczegółowe informacje normatywne i techniczne publikuje Agencja ENISA.

Kluczowym elementem operacyjnym jest zarządzanie cyklem życia kluczy kryptograficznych (Key Lifecycle Management). Każdy klucz sesyjny ulega stopniowemu zużyciu kryptoanalitycznemu w miarę przesyłania kolejnych gigabajtów danych. W bezpiecznych konfiguracjach sieci VPN wymusza się proces cyklicznej wymiany kluczy (rekeying), definiowany na dwa sposoby: czasowo (np. co 3600 sekund) lub objętościowo (np. po przesłaniu każdych 4 gigabajtów danych). Dzięki temu nawet w hipotetycznym przypadku osłabienia klucza potencjalny wyciek danych ogranicza się do znikomego wycinka sesji.

Współczesna inżynieria sieciowa kładzie ogromny nacisk na wycofywanie podatnych algorytmów kryptograficznych. Rekomendacje europejskiej agencji ENISA, niemieckiego urzędu BSI oraz wytyczne Komisji Nadzoru Finansowego (KNF) bezwzględnie nakazują eliminację z konfiguracji sieci korporacyjnych protokołów PPTP, szyfrów DES i 3DES, trybu CBC podatnego na ataki na dopełnienie, grup Diffie-Hellmana poniżej 2048 bitów oraz funkcji skrótu MD5 i SHA-1. Utrzymywanie tych rozwiązań w infrastrukturze produkcyjnej stanowi rażące naruszenie zasad należytej staranności.

Podsumowując warstwę bezpieczeństwa, należy pamiętać, że tunel VPN tworzy bezpieczną rurę transmisyjną przez wrogie środowisko publiczne, lecz sam z siebie nie chroni przed zagrożeniami pochodzącymi z wnętrza podłączanych urządzeń. Jeśli laptop pracownika domowego zostanie zainfekowany złośliwym oprogramowaniem, tunel VPN posłuży jako bezpieczny kanał do przeniesienia ataku wprost do serwera centralnego. Dlatego VPN musi być zawsze sprzężony z rygorystycznymi politykami zapory ogniowej, segmentacją sieci VLAN oraz koncepcją Zero Trust Network Access (ZTNA).

Wyjaśnienie skrótów użytych na slajdzie:
ZTNA - Zero Trust Network Access - Nowoczesny model bezpieczeństwa zakładający brak domyślnego zaufania do jakiegokolwiek węzła.
ENISA - European Union Agency for Cybersecurity - Agencja Unii Europejskiej ds. Cyberbezpieczeństwa wydająca wytyczne kryptograficzne.
BSI - Bundesamt für Sicherheit in der Informationstechnik - Federalny Urząd Bezpieczeństwa Informacji w Niemczech publikujący katalogi zaleceń algorytmów.
KNF - Komisja Nadzoru Finansowego - Polski organ nadzoru finansowego określający wytyczne cyberbezpieczeństwa sektora bankowego.
VLAN - Virtual Local Area Network - Logiczna podsieć wydzielana w strukturze przełączników warstwy 2 w celu izolacji ruchu.

22/41 Tunelowanie - anatomia pakietu
Szczegółowa dekompozycja struktury pakietu enkapsulowanego w tunelu VPN z uwzględnieniem podziału na nagłówki zewnętrzne, protokołowe i ładunek.
  • Tunelowanie polega na enkapsulacji, czyli pakowaniu jednego pakietu w drugi.
  • 1. Host generuje pakiet źródłowy (payload), np. z IP 192.168.1.10 do 10.0.0.5.
  • 2. Oprogramowanie VPN szyfruje ten pakiet w całości.
  • 3. Dołączany jest nagłówek protokołu VPN (np. ESP dla IPSec).
  • 4. Dodawany jest zewnętrzny nagłówek IP umożliwiający tranzyt przez sieć publiczną (z publicznego IP klienta do publicznego IP bramy VPN).
  • 5. Tak przygotowana struktura nazywana jest "kanałem logicznym" lub tunelem.
Nagłówek zewnętrzny (Outer Header): Nagłówek pakietu sieciowego dodawany przez bramę tunelującą, zawierający publiczne adresy IP punktów końcowych tunelu, umożliwiający routing enkapsulowanego pakietu przez sieć publiczną.

Zrozumienie mechanizmu tunelowania wymaga szczegółowej dekompozycji pakietu sieciowego opuszczającego interfejs bramy VPN. W klasycznej komunikacji sieciowej pakiet generowany przez stację roboczą składa się z nagłówka IP (zawierającego prywatne adresy źródłowe i docelowe) oraz nagłówka warstwy transportowej (TCP lub UDP) i właściwych danych aplikacji. Pakiet taki nie może być bezpośrednio przesłany przez publiczny Internet ze względu na stosowanie nieroutowalnej w Internecie prywatnej adresacji IP (RFC 1918) oraz brak jakiejkolwiek ochrony kryptograficznej. Szczegółowe informacje normatywne i techniczne publikuje Rejestr protokołów IP IANA.

W procesie enkapsulacji (na przykładzie protokołu IPSec ESP w trybie tunelowym) brama wejściowa traktuje cały oryginalny pakiet IP jako ładunek (Payload). Pakiet ten zostaje poddany operacji szyfrowania, po czym zostaje obudowany strukturami bezpieczeństwa: z przodu dodawany jest nagłówek ESP Header (zawierający identyfikator Security Parameter Index - SPI oraz numer sekwencyjny pakietu zapobiegający atakom powtórzeniowym) oraz wektor inicjalizacyjny IV. Na końcu zaszyfrowanego ładunku dodawany jest zwiastun ESP Trailer (zapewniający wyrównanie do granicy bloku szyfru) oraz pole Next Header.

Całość zaszyfrowanego ładunku wraz z nagłówkiem i zwiastunem ESP zostaje następnie opatrzona kryptograficzną sumą kontrolną integralności ICV (Integrity Check Value). Na tak przygotowany blok danych brama VPN nakłada zupełnie nowy, zewnętrzny nagłówek IP (Outer IP Header). W zewnętrznym nagłówku polem adresu źródłowego jest publiczny adres IP bramy lokalnej, adresem docelowym jest publiczny adres IP odległej bramy VPN, natomiast w polu protokołu wpisywana jest wartość 50 (protokół ESP) lub 17 (protokół UDP w przypadku aktywnego mechanizmu NAT-Traversal).

Z punktu widzenia routerów pośredniczących w publicznym Internecie pakiet ten wygląda jak standardowy pakiet IP podróżujący między dwoma serwerami o publicznych adresach IP. Węzły tranzytowe nie mają pojęcia o istnieniu wewnętrznego nagłówka, nie znają prawdziwych adresów źródłowych ani nie mogą podejrzeć przesyłanej treści. Po dotarciu do odległej bramy VPN następuje proces odwrotny (dekapsulacja): weryfikacja sumy ICV, usunięcie zewnętrznego nagłówka, deszyfracja ładunku ESP i przekazanie oryginalnego, czytelnego pakietu IP do lokalnej podsieci LAN.

Wyjaśnienie skrótów użytych na slajdzie:
SPI - Security Parameter Index - Unikalny 32-bitowy identyfikator sesji w nagłówku ESP wskazujący właściwą strukturę SA w bazie danych.
PDU - Protocol Data Unit - Jednostka danych protokołu podlegająca enkapsulacji i transmisji sieciowej.
TTL - Time to Live - Pole nagłówka IP określające maksymalny czas życia pakietu w skokach routerów.
ICV - Integrity Check Value - Kryptograficzna suma kontrolna dołączana na końcu pakietu ESP w celu weryfikacji integralności.
IANA - Internet Assigned Numbers Authority - Organizacja zarządzająca globalnymi rejestrami numerów portów i protokołów IP.

23/41 Narzut protokołów (overhead)
Ilościowa analiza narzutu nagłówków protokołowych w tunelach VPN i jego wpływu na przepustowość łącza transmisyjnego.
  • Tunelowanie zawsze zwiększa rozmiar przesyłanych danych o dodatkowe nagłówki.
  • Na narzut składa się: zewnętrzny nagłówek IP (20 B) + nagłówek VPN (np. GRE 4 B, IPSec 50-70 B) + sumy kontrolne i dopełnienie (padding).
  • Konsekwencja: Realna przepustowość połączenia (goodput) jest zawsze niższa od nominalnej.
  • W przypadku małych pakietów (np. ruch głosowy VoIP) narzut może stanowić znaczącą część całej transmisji.
Narzut protokołowy (Overhead): Dodatkowa liczba bajtów dodawana do każdego pakietu przez nagłówki tunelowania, szyfrowania, wektory inicjalizacyjne i sumy kontrolne, zmniejszająca efektywne pasmo dostępne dla danych użytkownika (Goodput).

Proces enkapsulacji i szyfrowania pakietów w tunelach VPN, choć niezbędny dla zachowania bezpieczeństwa, pociąga za sobą istotny koszt w postaci narzutu protokołowego (Protocol Overhead). Każda warstwa abstrakcji dodaje do transmitowanego pakietu własne bajty kontrolne, które muszą zostać przesłane przez medium fizyczne. Zrozumienie dokładnej matematyki tego narzutu jest kluczem do prawidłowego wymiarowania łączy i zapobiegania problemom wydajnościowym. Szczegółowe informacje normatywne i techniczne publikuje Analizator Wireshark.

W klasycznym łączu Ethernetowym standardowy maksymalny rozmiar ramki wynosi 1518 bajtów, co pozwala na przesłanie jednostki MTU równej 1500 bajtów. W przypadku zestawienia tunelu IPSec ESP over UDP (z mechanizmem NAT-T) na każdy oryginalny pakiet nakładane są następujące struktury: zewnętrzny nagłówek IPv4 (20 bajtów), nagłówek UDP portu 4500 (8 bajtów), nagłówek ESP ze znacznikami SPI i SeqNum (8 bajtów), wektor inicjalizacyjny IV dla szyfru AES (16 bajtów), zwiastun ESP Trailer z dopełnieniem (od 2 do 17 bajtów) oraz znacznik integralności ICV (16 bajtów). Łączny narzut wynosi od 54 do nawet 73 bajtów na każdy pakiet.

Dla porównania, protokół Generic Routing Encapsulation (GRE) dodaje jedynie 24 bajty narzutu (20 bajtów nagłówka IP i 4 bajty nagłówka GRE), jednak nie oferuje żadnego szyfrowania. Z kolei nowoczesny protokół WireGuard charakteryzuje się niezwykle zoptymalizowaną strukturą: narzut wynosi dokładnie 32 bajty (16 bajtów nagłówka WireGuard i 16 bajtów znacznika uwierzytelniającego Poly1305) plus 20 bajtów zewnętrznego nagłówka IP i 8 bajtów UDP, co daje łącznie 60 bajtów narzutu.

Obecność narzutu protokołowego ma bezpośrednie konsekwencje dla parametru Goodput (rzeczywistej przepustowości danych aplikacyjnych netto). Jeżeli aplikacja wysyła małe pakiety sieciowe (np. pakiety protokołu VoIP o rozmiarze ładunku 60-100 bajtów lub pakiety potwierdzeń TCP ACK o rozmiarze 40 bajtów), narzut nagłówków VPN może przekroczyć 100 procent rozmiaru samego ładunku. W przypadku dużych pakietów narzut zmniejsza efektywną przestrzeń w ramce 1500 bajtów, co prowadzi do groźnego zjawiska fragmentacji pakietów.

Wyjaśnienie skrótów użytych na slajdzie:
MTU - Maximum Transmission Unit - Maksymalny rozmiar pakietu IP, jaki może zostać przesłany przez interfejs bez fragmentacji.
MSS - Maximum Segment Size - Maksymalny rozmiar ładunku segmentu TCP, jaki stacja może odebrać w jednym pakiecie IP.
IV - Initialization Vector - Pseudolosowy ciąg bitów zapewniający różnorodność kryptogramów generowanych z identycznego tekstu jawnego.
ESP - Encapsulating Security Payload - Główny protokół szyfrujący architektury IPSec generujący narzut nagłówkowy.
UDP - User Datagram Protocol - Protokół transportowy wykorzystywany do enkapsulacji tuneli VPN.

24/41 MTU i fragmentacja
Omówienie zjawiska fragmentacji pakietów IP w tunelach VPN, mechanizmu PMTUD oraz problemu czarnych dziur sieciowych.
  • MTU (Maximum Transmission Unit) to maksymalna wielkość pakietu w danej warstwie (domyślnie 1500 bajtów dla Ethernetu).
  • Dodanie nagłówków VPN do pakietu o rozmiarze 1500 B spowoduje przekroczenie MTU sieci fizycznej.
  • Skutkuje to fragmentacją (dzieleniem pakietu na części), co obciąża procesory routerów, lub odrzuceniem pakietu (jeśli ustawiona jest flaga DF - Don't Fragment).
  • Rozwiązanie: Obniżenie MTU na wirtualnym interfejsie VPN oraz mechanizm MSS Clamping.
  • Typowe wartości MTU dla VPN to ok. 1360-1400 bajtów.
Maximum Transmission Unit (MTU): Maksymalny rozmiar pakietu (wyrażony w bajtach), jaki może zostać przesłany przez dany interfejs sieciowy bez konieczności jego podziału na mniejsze jednostki (fragmentacji).

Zagadnienie Maximum Transmission Unit (MTU) stanowi jedno z najczęstszych źródeł trudnych do zdiagnozowania problemów wydajnościowych i awarii w sieciach VPN. Standardowa sieć Ethernet operuje na jednostce MTU wynoszącej 1500 bajtów. Stacja robocza w sieci LAN generuje pakiet o pełnym dopuszczalnym rozmiarze 1500 bajtów i przekazuje go do bramy domyślnej. Brama VPN próbuje nałożyć na ten pakiet nagłówki szyfrowania i tunelowania (np. 60-70 bajtów), w wyniku czego całkowity rozmiar pakietu wzrasta do 1560-1570 bajtów. Taki pakiet przekracza fizyczne MTU łącza internetowego wychodzącego do operatora. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 1191 (PMTUD).

W przypadku protokołu IPv4 ruter ma dwa sposoby poradzenia sobie z pakietem przekraczającym MTU. Jeśli w nagłówku pakietu nie ustawiono flagi Don't Fragment (DF=0), ruter dokonuje fragmentacji pakietu IP, dzieląc go na dwa mniejsze fragmenty i przesyłając je osobno. Fragmentacja IP jest jednak zjawiskiem wysoce niepożądanym: drastycznie obciąża procesor routera (CPU), podwaja liczbę nagłówków i narzut sieciowy, a utrata choćby jednego fragmentu w drodze uniemożliwia złożenie całego pakietu i wymusza retransmisję na poziomie protokołu transportowego.

Sytuacja staje się krytyczna, gdy stacja końcowa ustawi flagę Don't Fragment (DF=1), co jest powszechnym standardem we współczesnych systemach operacyjnych dążących do automatycznego wykrywania MTU ścieżki (Path MTU Discovery - PMTUD, RFC 1191). W myśl standardu ruter napotykający pakiet o rozmiarze większym niż MTU łącza musi taki pakiet bezwzględnie odrzucić i odesłać do nadawcy komunikat ICMP Destination Unreachable z kodem Fragmentation Needed (Typ 3, Kod 4), wskazując dopuszczalny rozmiar w danym segmencie.

Prawdziwą plagą inżynierii sieciowej są tzw. czarne dziury PMTUD (Black Hole Routers). Występują one wówczas, gdy po drodze w publicznym Internecie lub na zaporze ogniowej administratorzy bezrefleksyjnie zablokują cały ruch ICMP w obawie przed atakami skanującymi. W takiej sytuacji brama odrzuca zbyt duży pakiet, lecz powrotny komunikat ICMP nigdy nie dociera do stacji nadawczej. Skutkuje to zjawiskiem, w którym małe pakiety (np. zapytania ping, pakiety SYN, sesje SSH) działają bez zarzutu, natomiast próba przesłania dużego pliku, odebrania strony WWW z grafiką lub pobrania poczty zawiesza transmisję w nieskończoność.

Wyjaśnienie skrótów użytych na slajdzie:
MTU - Maximum Transmission Unit - Maksymalny dopuszczalny rozmiar pakietu na danym interfejsie sieciowym.
PMTUD - Path MTU Discovery - Mechanizm protokołu IP służący do automatycznego wykrywania najmniejszego MTU na całej trasie.
DF - Don't Fragment - Flaga w nagłówku IPv4 zabraniająca fragmentowania pakietu przez routery pośredniczące.
ICMP - Internet Control Message Protocol - Protokół diagnostyczny i kontrolny stosu TCP/IP odpowiedzialny m.in. za błędy PMTUD.
CPU - Central Processing Unit - Główny procesor obliczeniowy routera lub bramy sieciowej.

25/41 Mechanizm MSS Clamping
Wyjaśnienie zasady działania reguły MSS Clamping jako najskuteczniejszego narzędzia eliminacji fragmentacji pakietów TCP w tunelach VPN.
  • Mechanizm MSS Clamping eliminuje zjawisko fragmentacji pakietów TCP w tunelach VPN poprzez dynamiczną modyfikację pola Maximum Segment Size w przelotnych pakietach TCP SYN i SYN-ACK.
  • Standardowa zależność wynosi: MSS = MTU - 40 bajtów (20 bajtów nagłówka IPv4 i 20 bajtów nagłówka TCP).
  • W sieci o MTU 1500 bajtów stacja domyślnie anonsuje MSS 1460 bajtów. Brama VPN, uwzględniając narzut tunelu (np. 70 bajtów dla IPSec ESP z NAT-T), w locie obniża wartość MSS do 1360 bajtów (lub stosuje regułę clamp-mss-to-pmtu w łańcuchu mangle zapory).
  • W efekcie stacje nadawcze same generują mniejsze segmenty, które po dodaniu nagłówków VPN mieszczą się w MTU łącza fizycznego.
  • Objaw niewłaściwego MSS: strony WWW ładują się tylko częściowo, a sesje SSH lub TLS "zawieszają się" przy przesyłaniu większych pakietów danych.
MSS Clamping: Technika stosowana na routerach i bramach VPN polegająca na dynamicznej modyfikacji pola Maximum Segment Size w nagłówkach pakietów TCP SYN i SYN-ACK, wymuszająca na stacjach końcowych wysyłanie mniejszych segmentów danych.

Ponieważ mechanizm Path MTU Discovery bywa zawodny z powodu wszechobecnego filtrowania komunikatów ICMP w Internecie, inżynierowie sieciowi musieli opracować niezawodne narzędzie zapobiegające powstawaniu zbyt dużych pakietów u samego źródła. Ponieważ przeważająca większość ruchu korporacyjnego (WWW, poczta, bazy danych, transfer plików) opiera się na protokole TCP, najskuteczniejszym rozwiązaniem stała się technika zwana MSS Clamping (zaciskanie parametru MSS). Szczegółowe informacje normatywne i techniczne publikuje Dokumentacja MikroTik RouterOS.

Parametr Maximum Segment Size (MSS) określa maksymalną ilość danych aplikacyjnych, jaką stacja końcowa jest w stanie przyjąć w pojedynczym segmencie TCP. Relacja między MTU a MSS w standardowym pakiecie IPv4 jest prosta: MSS = MTU - 40 bajtów (gdzie 40 bajtów przypada na 20-bajtowy podstawowy nagłówek IP oraz 20-bajtowy podstawowy nagłówek TCP). W tradycyjnej sieci LAN o MTU 1500 bajtów stacje robocze domyślnie anonsują w opcjach pakietu TCP SYN wartość MSS równą dokładnie 1460 bajtów.

Mechanizm MSS Clamping polega na tym, że brama VPN lub ruter brzegowy w sposób aktywny i przezroczysty dla użytkowników podgląda przelotne pakiety nawiązywania połączenia TCP (pakiety z flagami SYN oraz SYN-ACK). Jeżeli ruter wykryje, że anonsowana przez stację wartość MSS (np. 1460 bajtów) po dodaniu narzutu tunelu VPN przekroczy MTU łącza zewnętrznego, sprzętowo lub programowo nadpisuje pole MSS w locie, wstawiając wyliczoną, bezpieczną wartość (np. 1360 bajtów) i przeliczając sumę kontrolną nagłówka TCP.

W rezultacie zdalny serwer internetowy lub stacja robocza, po odebraniu zmodyfikowanego pakietu SYN, jest przekonana, że druga strona nie akceptuje segmentów większych niż 1360 bajtów. Przez cały okres trwania sesji nadawca sam ogranicza wielkość wysyłanych pakietów IP do poziomu 1400 bajtów (1360 + 40). Po dodaniu narzutu tunelu VPN (np. 70 bajtów) gotowy pakiet osiąga rozmiar 1470 bajtów, bez trudu mieszcząc się w standardowym MTU 1500 bajtów łącza fizycznego. W systemach RouterOS MikroTik oraz Linux Netfilter funkcję tę realizuje się jedną regułą w łańcuchu mangle (np. opcja clamp-mss-to-pmtu).

Wyjaśnienie skrótów użytych na slajdzie:
MSS - Maximum Segment Size - Maksymalny rozmiar danych w segmencie TCP negocjowany podczas nawiązywania sesji.
SYN - Synchronize - Flaga pakietu TCP inicjująca negocjację parametrów połączenia.
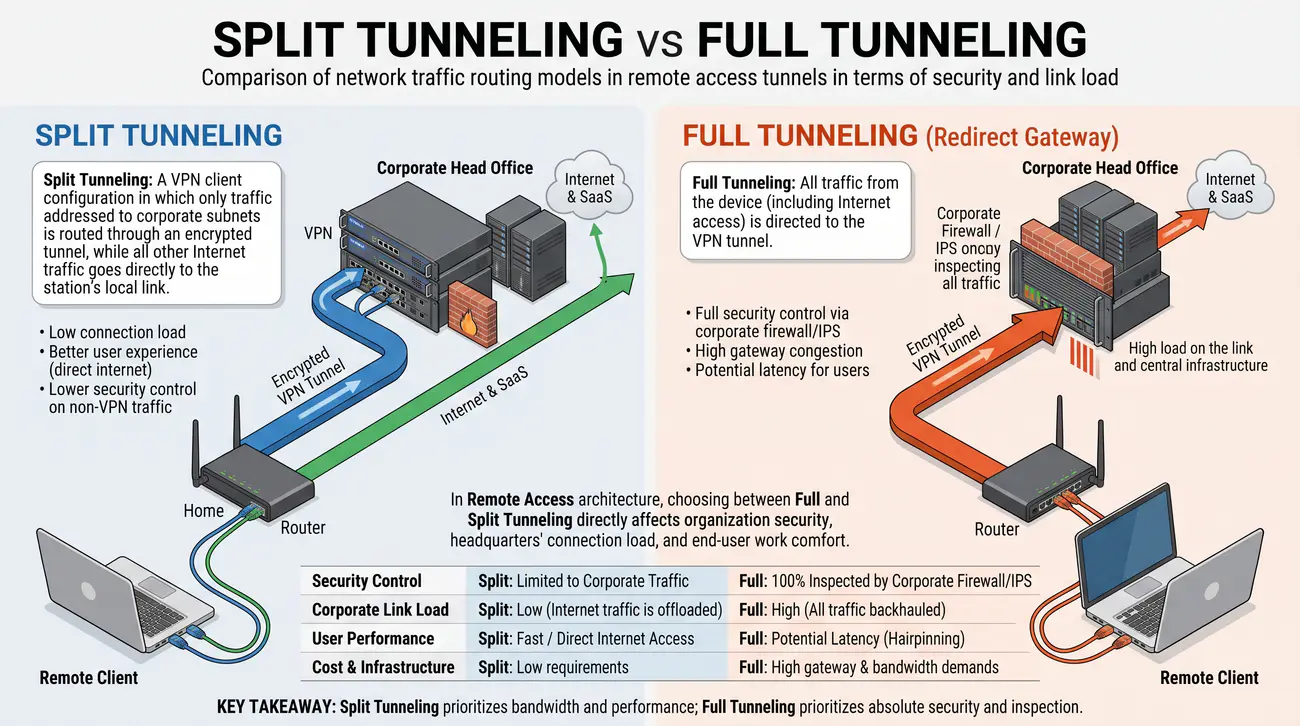
ACK - Acknowledgment - Flaga potwierdzenia odbioru danych w protokole TCP.
PMTU - Path Maximum Transmission Unit - Rzeczywiste najmniejsze MTU występujące na całej trasie między węzłami.
TCP - Transmission Control Protocol - Połączeniowy, niezawodny protokół warstwy transportowej stosu TCP/IP.

26/41 Transport: UDP vs TCP w tunelach VPN
Analiza zjawiska TCP-over-TCP Meltdown oraz kryteriów wyboru protokołu warstwy transportowej dla tunelu sieciowego.
  • W architekturze VPN bezwzględnym standardem transportowym jest protokół UDP (np. protokoły OpenVPN, WireGuard oraz IPsec IKE/ESP).
  • Zastosowanie protokołu TCP jako nośnika dla tunelu prowadzi do krytycznego zjawiska zapaści wydajnościowej TCP-over-TCP Meltdown.
  • Gdy tunelowany ruch aplikacji (np. HTTPS, SSH) oraz sam tunel korzystają jednocześnie z protokołu TCP, drobna utrata pakietu w sieci publicznej wyzwala niezależne mechanizmy retransmisji i okna przesuwnego w obu warstwach.
  • Nakładające się algorytmy kontroli przeciążenia (Congestion Control) powodują lawinowy wzrost retransmisji, zapełnienie buforów routera i całkowite załamanie przepustowości.
  • Użycie tunelowania TCP dopuszcza się wyłącznie awaryjnie na porcie 443 w celu ominięcia restrykcyjnych zapór ogniowych (firewall/DPI).
TCP-over-TCP Meltdown: Krytyczne zjawisko degradacji wydajności występujące w przypadku enkapsulacji protokołu TCP wewnątrz tunelu opartego również o protokół TCP, wywołane nakładaniem się mechanizmów retransmisji i kontroli przeciążenia obu warstw.

Projektując infrastrukturę wirtualnych sieci prywatnych, inżynier sieciowy staje przed kardynalnym wyborem protokołu warstwy transportowej, w którym będzie enkapsulowany cały ruch tunelu. Intuicja początkujących administratorów często podpowiada wybór protokołu TCP ze względu na jego wbudowane mechanizmy potwierdzeń, kontroli integralności i gwarancji dostarczenia pakietów. W rzeczywistości inżynierskiej użycie protokołu TCP jako nośnika dla tunelu VPN jest uznawane za antywzorzec prowadzący do zjawiska TCP-over-TCP Meltdown. Szczegółowe informacje normatywne i techniczne publikuje Dokumentacja jądra Linux.

Mechanizm zapaści TCP-over-TCP wynika z faktu, że znakomita większość aplikacji przesyłanych wewnątrz tunelu korzysta już z protokołu TCP. Jeśli tunel również opiera się na TCP, otrzymujemy dwa niezależne stosy TCP działające jeden wewnątrz drugiego. Każdy stos TCP implementuje własne algorytmy sterowania przepływem, okna przesuwnego oraz kontroli przeciążenia (Congestion Control). Gdy w publicznym Internecie nastąpi drobne opóźnienie lub utrata pakietu, zewnętrzny stos TCP wstrzymuje transmisję i podejmuje retransmisję, adaptacyjnie zmniejszając rozmiar swojego okna.

W tym samym czasie wewnętrzny stos TCP (stacji roboczej) nie wie o problemach łącza fizycznego, widzi jedynie brak potwierdzeń ACK dla swoich segmentów. Wewnętrzny TCP uznaje to za stan przeciążenia sieci i również zaczyna dublować pakiety retransmisji. W efekcie obie warstwy zaczynają gwałtownie retransmitować te same dane, co prowadzi do lawinowego zapełnienia buforów routera, drastycznego wzrostu opóźnień (RTT) i ostatecznie do całkowitego zatrzymania przepływu danych przy pozornej dostępności łącza.

Z tego powodu wszystkie dojrzałe protokoły VPN - w tym WireGuard, IPSec oraz domyślna konfiguracja OpenVPN - wykorzystują jako nośnik bezpołączeniowy protokół UDP. Protokół UDP przesyła datagramy bez potwierdzeń i retransmisji, pozostawiając ewentualną kontrolę błędów wewnętrznym stosom aplikacji. Użycie tunelowania TCP dopuszcza się wyłącznie w charakterze wyjścia awaryjnego (Fallback), na przykład w oprogramowaniu OpenVPN skonfigurowanym na porcie TCP 443 w celu ominięcia restrykcyjnych zapór ogniowych w sieciach publicznych blokujących ruch UDP.

Wyjaśnienie skrótów użytych na slajdzie:
UDP - User Datagram Protocol - Bezpołączeniowy protokół transportowy nieposiadający mechanizmów retransmisji.
TCP - Transmission Control Protocol - Protokół transportowy gwarantujący sekwencyjne i bezbłędne dostarczenie strumienia danych.
RTT - Round Trip Time - Czas potrzebny na dotarcie pakietu do odbiorcy i powrót potwierdzenia do nadawcy.
ACK - Acknowledgment - Komunikat potwierdzenia pomyślnego odbioru segmentu danych w protokole TCP.
QoS - Quality of Service - Zestaw technik gwarantujących określone parametry pasma, opóźnień i jitteru dla aplikacji.

27/41 Architektura Site-to-Site: Intranet VPN
Przedstawienie założeń projektowych architektury Intranet VPN dedykowanej do bezpiecznego scalania infrastruktury rozproszonych oddziałów firmy.
  • Służy do łączenia oddziałów tej samej organizacji.
  • Zakłada pełne wzajemne zaufanie między lokalizacjami.
  • Zasoby sieciowe (dyski sieciowe, systemy CRM, urządzenia biurowe) są widoczne w obu sieciach.
  • Wymiana informacji o trasach odbywa się zazwyczaj automatycznie przy użyciu protokołów routingu dynamicznego (OSPF, BGP).
Intranet VPN: Odmiana architektury Site-to-Site łącząca zaufane sieci lokalne różnych jednostek organizacyjnych tego samego przedsiębiorstwa w jedną spójną przestrzeń adresową pod wspólnym nadzorem administracyjnym.

Architektura Intranet VPN (zwana również korporacyjną siecią Site-to-Site) stanowi kręgosłup współczesnych przedsiębiorstw wielooddziałowych. Jej nadrzędnym celem jest transparentne połączenie geograficznie rozproszonych sieci lokalnych (LAN) - na przykład centrali, filii produkcyjnych, oddziałów handlowych i magazynów - w taki sposób, aby pracownicy i serwery mogły komunikować się ze sobą dokładnie tak, jakby znajdowały się w jednym budynku. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 1918 (Adresacja prywatna).

Fundamentalnym założeniem modelu Intranet VPN jest jednolita, centralnie zarządzana i bezkolizyjna przestrzeń adresowa. Cała korporacja planuje adresację prywatną z puli RFC 1918 (np. klasa 10.0.0.0/8), przydzielając poszczególnym lokalizacjom unikalne podsieci (np. centrala 10.1.0.0/16, oddział Katowice 10.2.0.0/16, Magazyn Poznań 10.3.0.0/16). Dzięki brakowi nakładania się adresów komunikacja w tunelach odbywa się za pomocą czystego routingu IP, bez konieczności stosowania translacji adresów (NAT) wewnątrz korporacji.

W zaawansowanych środowiskach Intranet VPN tradycyjne tunele statyczne IPSec oparte na listach ACL (tzw. Policy-Based VPN) są zastępowane rozwiązaniami routowanymi opartymi na wirtualnych interfejsach tunelowych (Route-Based VPN z użyciem interfejsów VTI lub tuneli GRE-over-IPSec). Zastosowanie wirtualnego interfejsu warstwy 3 pozwala na uruchomienie protokołów routingu dynamicznego (takich jak OSPF lub BGP), które automatycznie rozgłaszają trasy do nowo powstałych podsieci oraz przełączają ruch na łącza zapasowe w ułamku sekundy po wykryciu awarii.

Pod względem bezpieczeństwa Intranet VPN zakłada wysoki, choć kontrolowany poziom zaufania między oddziałami. Ruch między podsieciami podlega centralnym lub strefowym politykom zapory ogniowej, lecz w odróżnieniu od połączeń z podmiotami zewnętrznymi stacje robocze mogą bez przeszkód korzystać ze wspólnych usług katalogowych (Microsoft Active Directory), centralnych serwerów DNS, systemów ERP czy korporacyjnej telefonii VoIP z zachowaniem priorytetyzacji pakietów QoS.

Wyjaśnienie skrótów użytych na slajdzie:
VTI - Virtual Tunnel Interface - Wirtualny interfejs sieciowy umożliwiający budowę routowanych tuneli IPSec (Route-Based VPN).
OSPF - Open Shortest Path First - Hierarchiczny protokół routingu dynamicznego powszechnie stosowany w sieciach Intranet VPN.
BGP - Border Gateway Protocol - Protokół routingu stosowany do dynamicznej wymiany tras w dużych sieciach korporacyjnych.
LAN - Local Area Network - Lokalna sieć komputerowa w obrębie danego oddziału lub budynku przedsiębiorstwa.
ERP - Enterprise Resource Planning - Zintegrowany system informatyczny do kompleksowego zarządzania zasobami przedsiębiorstwa.

28/41 Architektura Site-to-Site: Extranet VPN
Omówienie specyfiki, wyzwań bezpieczeństwa i metod translacji adresów w połączeniach VPN z partnerami biznesowymi.
  • Łączy sieć firmową z siecią partnera zewnętrznego, dostawcy lub klienta.
  • Zasada ograniczonego zaufania (Least Privilege).
  • Wymaga precyzyjnej kontroli dostępu na zaporach sieciowych (Firewall) po obu stronach tunelu.
  • Udostępniane są wyłącznie wybrane usługi lub serwery, a nie cała infrastruktura.
  • Często wymaga stosowania mechanizmów NAT w celu uniknięcia konfliktów adresacji IP.
Extranet VPN: Połączenie typu Site-to-Site zestawiane między niezależnymi podmiotami biznesowymi (np. przedsiębiorstwem a dostawcą lub bankiem), charakteryzujące się ograniczonym poziomem zaufania i ścisłą kontrolą dostępu do wybranych usług.

W odróżnieniu od Intranet VPN, który łączy wewnętrzne jednostki tej samej organizacji, architektura Extranet VPN służy do zestawiania bezpiecznych kanałów komunikacyjnych między odrębnymi, niezależnymi podmiotami prawno-biznesowymi. Typowym przykładem jest połączenie firmy produkcyjnej z siecią zewnętrznego dostawcy komponentów logistycznych, hurtowni farmaceutycznej ze szpitalem czy przedsiębiorstwa z instytucją finansową rozliczającą płatności elektroniczne. Szczegółowe informacje normatywne i techniczne publikuje Projekt Netfilter.

Kluczową cechą Extranet VPN jest zasada minimalnego zaufania (Least Privilege). Brama brzegowa w żadnym wypadku nie łączy całych sieci lokalnych. Zamiast tego na zaporze ogniowej definiuje się restrykcyjne reguły filtrowania (Access Control Lists), dopuszczające wyłącznie ruch z konkretnych serwerów partnera do ściśle określonych hostów i portów w strefie zdemilitaryzowanej (DMZ). Próba zainicjowania jakiejkolwiek innej komunikacji jest natychmiast blokowana i odnotowywana w logach audytowych SIEM.

Poważnym i powszechnym problemem inżynierskim w sieciach Extranet są kolizje adresacji IP (Overlapping Subnets). Ponieważ każda z firm niezależnie planuje własną przestrzeń adresową, nierzadko zdarza się, że obie strony korzystają z identycznej podsieci prywatnej (np. 192.168.1.0/24 lub 10.0.0.0/24). Bezpośredni routing między identycznymi segmentami jest niemożliwy, gdyż routery nie byłyby w stanie ustalić, czy dany adres znajduje się lokalnie, czy za tunelem.

Rozwiązaniem problemu kolizji jest wdrożenie mechanizmów zaawansowanej translacji adresów na styku sieci: Source NAT, Destination NAT oraz tzw. Twice NAT (Policy NAT). Przed wysłaniem pakietu w tunel brama lokalna tłumaczy adresy źródłowe na fikcyjną, uzgodnioną z partnerem podsieć tranzytową, a po drugiej stronie brama partnera dokonuje translacji docelowej. W ten sposób żadna z organizacji nie musi zmieniać wewnętrznej adresacji setek serwerów, a komunikacja przebiega bezbłędnie.

Wyjaśnienie skrótów użytych na slajdzie:
DMZ - Demilitarized Zone - Strefa zdemilitaryzowana - wyizolowany segment sieci zawierający usługi udostępniane na zewnątrz.
NAT - Network Address Translation - Translacja adresów sieciowych stosowana do ukrywania adresacji i rozwiązywania kolizji.
SIEM - Security Information and Event Management - System centralnego zbierania, korelacji i analizy zdarzeń bezpieczeństwa teleinformatycznego.
B2B - Business to Business - Relacje handlowe i teleinformatyczne łączące niezależne przedsiębiorstwa.
ACL - Access Control List - Lista reguł bezpieczeństwa określająca dozwolony i zabroniony ruch na zaporze sieciowej.

29/41 Architektura Remote Access (model Road Warrior)
Analiza architektury dostępu zdalnego dla użytkowników mobilnych pracujących w modelu Road Warrior.
  • Podstawowy model dla pracy zdalnej i hybrydowej.
  • Klient posiada zmienny adres IP (sieci publiczne, LTE, Wi-Fi domowe).
  • Serwer (Brama VPN) posiada stały, publiczny adres IP.
  • Połączenie ma charakter dynamiczny - jest zestawiane przez użytkownika w razie potrzeby.
  • Urządzenie klienta otrzymuje wirtualny adres IP z wewnętrznej puli adresowej firmy.
Remote Access VPN (Road Warrior): Model połączenia VPN umożliwiający pojedynczym stacjom klienckim o zmiennych lub nieznanych adresach IP bezpieczne zestawienie tunelu do centralnej bramy korporacyjnej przez dowolne łącze internetowe.

Model Remote Access VPN, powszechnie określany w żargonie inżynierii sieciowej jako model Road Warrior, stanowi fundament telepracy oraz mobilności współczesnych kadr inżynierskich i menedżerskich. W przeciwieństwie do tuneli Site-to-Site, w których obie strony posiadają znane, statyczne adresy IP i reprezentują stałą infrastrukturę oddziałową, w modelu Road Warrior stacja kliencka łączy się z sieci o nieznanej z góry topologii, za pośrednictwem domowego Wi-Fi, hotelowego punktu dostępowego czy modemów łączności komórkowej LTE/5G. Szczegółowe informacje normatywne i techniczne publikuje Projekt strongSwan.

Kluczowym wyzwaniem w modelu Remote Access jest obsługa urządzeń znajdujących się za wielokrotnym operatorem NAT (Carrier-Grade NAT - CGNAT) oraz przydzielanie wewnętrznej adresacji sieciowej. Brama centralna zarządza wirtualną pulą adresową (Virtual IP Pool). Po pomyślnym uwierzytelnieniu użytkownika brama dynamicznie przydziela stacji adres IP, maskę podsieci, adresy serwerów DNS oraz wewnętrzne domeny wyszukiwania (w protokole IKEv2 realizowane jest to za pomocą mechanizmu Configuration Payload, a w OpenVPN przez dyrektywę push).

Z punktu widzenia bezpieczeństwa model Road Warrior generuje największe ryzyko infekcji perymetru sieciowego. Komputer pracownika łączy się z Internetem poza kontrolą firmowych systemów ochrony brzegowej, co naraża go na ataki ze strony złośliwego oprogramowania i niebezpiecznych sieci lokalnych. W odpowiedzi nowoczesne bramy VPN implementują mechanizm kontroli stanu urządzenia (Host Checking / Posture Assessment): przed dopuszczeniem do sieci brama weryfikuje, czy system operacyjny klienta posiada aktualne poprawki bezpieczeństwa, czy włączona jest zapora lokalna oraz czy działa certyfikowany program antywirusowy z aktualnymi sygnaturami.

Współczesna realizacja Remote Access ewoluuje w kierunku architektury Zero Trust Network Access (ZTNA). Tradycyjny VPN włączał stację roboczą do całego segmentu sieciowego, co w przypadku przejęcia komputera pozwalało intruzowi na swobodną penetrację sąsiednich serwerów (Lateral Movement). W nowoczesnym podejściu tunel dostępu zdalnego ogranicza widoczność wyłącznie do ściśle zdefiniowanych aplikacji biznesowych, do których pracownik posiada formalne uprawnienia, nie ujawniając samej topologii sieci wewnętrznej.

Wyjaśnienie skrótów użytych na slajdzie:
CGNAT - Carrier-Grade NAT - Wielkoskalowa translacja adresów stosowana przez operatorów komórkowych i dostawców ISP.
VIP - Virtual IP - Wirtualny adres IP przydzielany stacji klienckiej z puli bramy VPN na czas trwania sesji.
DHCP - Dynamic Host Configuration Protocol - Protokół automatycznej konfiguracji parametrów sieciowych węzłów.
ZTNA - Zero Trust Network Access - Architektura bezpiecznego dostępu do konkretnych aplikacji oparta na ciągłej weryfikacji tożsamości.
LTE - Long Term Evolution - Standard bezprzewodowego przesyłu danych w telefonii komórkowej czwartej generacji.

30/41 Split Tunneling vs Full Tunneling
Porównanie modeli kierowania ruchu sieciowego w tunelach dostępu zdalnego pod kątem bezpieczeństwa i obciążenia łączy.
  • Full Tunneling (Redirect Gateway): Cały ruch z urządzenia (w tym dostęp do Internetu) jest kierowany do tunelu VPN.
    • Zaleta: Pełna kontrola bezpieczeństwa przez firmowy firewall/IPS. Wada: Duże obciążenie łącza i infrastruktury centralnej.
Split Tunneling: Konfiguracja klienta VPN, w której przez zaszyfrowany tunel kierowany jest wyłącznie ruch adresowany do podsieci korporacyjnych, natomiast cały pozostały ruch internetowy trafia bezpośrednio do lokalnego łącza stacji.

W architekturze dostępu zdalnego Remote Access jedną z najważniejszych decyzji projektowych jest wybór między modelem pełnego tunelowania (Full Tunneling) a modelem tunelowania dzielonego (Split Tunneling). Decyzja ta wpływa bezpośrednio na bezpieczeństwo całej organizacji, obciążenie łączy centrali oraz komfort pracy użytkowników końcowych. Szczegółowe informacje normatywne i techniczne publikuje OpenVPN Technologies.

W modelu Full Tunneling (domyślna brama przez VPN) cały ruch generowany przez stację roboczą pracownika - bez wyjątku - zostaje skierowany do wirtualnego interfejsu tunelu i przesłany do centrali korporacyjnej. Obejmuje to zarówno dostęp do wewnętrznych baz danych, jak i prywatne przeglądanie stron WWW, pobieranie aktualizacji czy odtwarzanie strumieni wideo. Zaletą tego podejścia jest absolutna kontrola bezpieczeństwa: cały ruch opuszcza firmę przez centralne zapory UTM, systemy wykrywania włamań IPS oraz filtry antymalware.

Wadą Full Tunneling jest ogromne, niepotrzebne obciążenie łącza internetowego w centrali oraz wzrost opóźnień (Hairpinning / Tromboning). Gdy setki pracowników zdalnych oglądają wideokonferencje lub pobierają duże pliki z Internetu, ruch ten wędruje do centrali firmy tylko po to, by zostać natychmiast przekierowanym do publicznego Internetu, co doprowadza do nasycenia pasma i degradacji krytycznych aplikacji biznesowych.

Model Split Tunneling rozwiązuje problem pasma poprzez modyfikację lokalnej tablicy routingu: przez tunel VPN wędrują wyłącznie pakiety skierowane do zdefiniowanych podsieci firmowych (np. 10.0.0.0/8), podczas gdy cały ruch internetowy kierowany jest bezpośrednio przez domowy router pracownika. Niesie to jednak poważne zagrożenie bezpieczeństwa: zainfekowany komputer domowy staje się podwójnie podłączonym pomostem (Dual-Homed Pivot), przez który napastnik z Internetu może ominąć firewalle centrali i przeniknąć bezpośrednio do sieci korporacyjnej. Dlatego w środowiskach o podwyższonym rygorze bezpieczeństwa Split Tunneling jest bezwzględnie zabroniony.

Wyjaśnienie skrótów użytych na slajdzie:
DNS - Domain Name System - System nazw domenowych; w Split Tunneling wymaga ostrożnej konfiguracji (Split DNS).
UTM - Unified Threat Management - Wielofunkcyjna brama bezpieczeństwa realizująca inspekcję całego ruchu sieciowego.
DLP - Data Loss Prevention - Systemy ochrony przed wyciekiem poufnych danych z przedsiębiorstwa.
ISP - Internet Service Provider - Lokalny operator telekomunikacyjny świadczący domowe łącze pracownika zdalnego.
ACL - Access Control List - Reguły zapory ogniowej określające dopuszczalne trasy przesyłu pakietów.

31/41 Topologia Hub-and-Spoke (gwiazda)
Przedstawienie topologii gwiazdy w sieciach VPN, jej zalet administracyjnych oraz ograniczeń wydajnościowych.
  • Jeden centralny węzeł (Hub) oraz wiele węzłów podrzędnych (Spokes) w oddziałach.
  • Oddziały komunikują się wyłącznie z centralą.
  • Wymiana danych między oddziałem A i B odbywa się za pośrednictwem węzła Hub.
  • Zalety: Prostota konfiguracji i centralizacja polityk bezpieczeństwa.
  • Wady: Centrala stanowi pojedynczy punkt awarii (SPOF) oraz wąskie gardło wydajnościowe.
Topologia Hub-and-Spoke: Model sieci VPN, w którym wszystkie węzły podrzędne (Spokes) komunikują się wyłącznie z centralną bramą (Hub), a ruch między oddziałami jest przekazywany tranzytowo przez węzeł centralny.

Wybór topologii połączeń w rozległej sieci VPN determinuje skalowalność, niezawodność oraz koszty operacyjne całego przedsiębiorstwa. Najpowszechniejszym i najbardziej intuicyjnym modelem wdrożeniowym w sieciach wielooddziałowych jest topologia gwiazdy, w terminologii inżynierskiej określana jako Hub-and-Spoke. W modelu tym centrala firmy lub główne centrum danych pełni rolę centralnego koncentratora (Hub), natomiast wszystkie oddziały terenowe, filie i fabryki stanowią węzły podrzędne (Spokes). Szczegółowe informacje normatywne i techniczne publikuje Rejestr parametrów IPsec IANA.

Główną zaletą topologii Hub-and-Spoke jest prostota konfiguracji i zarządzania. W sieci liczącej N węzłów podrzędnych wystarczy zestawić dokładnie N tuneli VPN łączących każdy oddział z centralą. Polityki bezpieczeństwa, tablice routingu oraz reguły inspekcji ruchu są konfigurowane centralnie na urządzeniu Hub. Oddziały nie muszą posiadać publicznych, stałych adresów IP (wystarczy, że Hub posiada znany, publiczny adres IP i stabilne łącze), co znacząco obniża koszty abonamentów telekomunikacyjnych w małych placówkach.
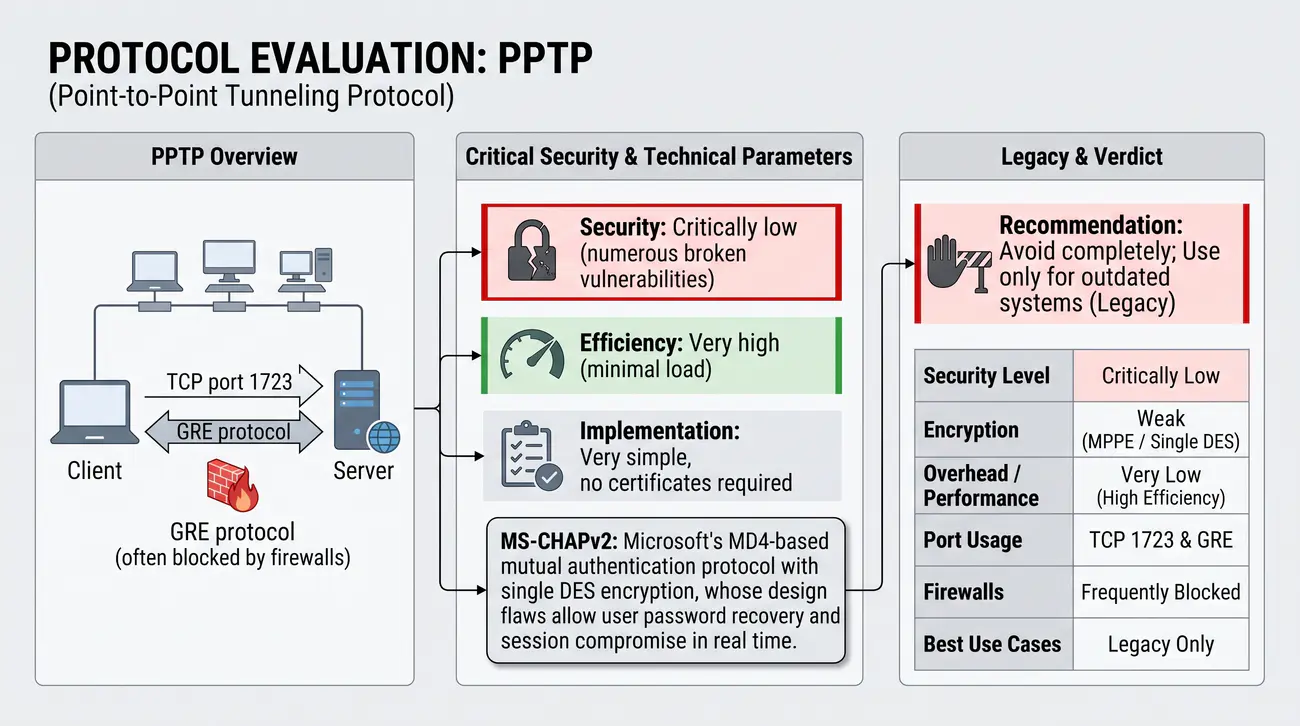
Poważną wadą topologii gwiazdy jest fakt, że węzeł Hub stanowi pojedynczy punkt awarii (Single Point of Failure - SPOF) oraz potencjalne wąskie gardło wydajnościowe (Bottleneck). Wszelka komunikacja między oddziałami - na przykład bezpośrednie połączenie telefoniczne VoIP między filią w Krakowie a filią w Gdańsku - musi podróżować tranzytem przez centralę w Warszawie. Powoduje to niepotrzebne podwojenie opóźnień pakietów (zwiększenie RTT i jitteru) oraz podwójne obciążenie procesora kryptograficznego i łącza internetowego w węźle centralnym.

W przypadku awarii zasilania, łącza lub sprzętu w centrali cała komunikacja korporacyjna ulega całkowitemu paraliżowi - żaden oddział nie jest w stanie połączyć się z innym oddziałem, nawet jeśli ich lokalne łącza internetowe działają bez zarzutu. Z tego względu w krytycznych środowiskach produkcyjnych topologię Hub-and-Spoke zabezpiecza się poprzez wdrażanie redundantnych koncentratorów Hub w niezależnych centrach danych z protokołami automatycznego przełączania awaryjnego (np. BGP lub VRRP).

Wyjaśnienie skrótów użytych na slajdzie:
SPOF - Single Point of Failure - Pojedynczy punkt awarii, którego uszkodzenie unieruchamia cały system teleinformatyczny.
RTT - Round Trip Time - Czas podróży pakietu w obie strony, ulegający podwojeniu przy tranzycie przez Hub.
VRRP - Virtual Router Redundancy Protocol - Protokół redundancji routerów zapewniający automatyczne przełączanie bramy domyślnej.
VoIP - Voice over IP - Technologia cyfrowej transmisji głosu przez sieci pakietowe IP.
CPU - Central Processing Unit - Procesor centralnego koncentratora obciążany deszyfracją i ponownym szyfrowaniem tranzytu.

32/41 Topologia Full Mesh (pełna siatka)
Analiza topologii pełnej siatki oraz mechanizmów dynamicznego zestawiania tuneli bezpośrednich w dużych sieciach korporacyjnych.
  • Każdy oddział posiada bezpośrednie połączenie z każdym innym oddziałem.
  • Liczba wymaganych tuneli: N*(N-1)/2. Dla 5 oddziałów to 10 tuneli, ale dla 20 to już 190.
  • Zalety: Minimalne opóźnienia, najwyższa niezawodność i brak punktu centralnego.
  • Wady: Bardzo trudne zarządzanie przy dużej liczbie węzłów. Rozwiązaniem są standardy dynamiczne, jak DMVPN lub ADVPN.
Dynamic Multipoint VPN (DMVPN): Zaawansowana technologia sieciowa łącząca protokół wielopunktowego GRE (mGRE), protokół NHRP oraz IPsec, umożliwiająca automatyczne zestawianie bezpośrednich tuneli między oddziałami na żądanie.

Przeciwieństwem scentralizowanej gwiazdy jest topologia pełnej siatki (Full Mesh), w której każdy oddział przedsiębiorstwa posiada bezpośredni, szyfrowany tunel VPN do każdego innego oddziału. Pod względem inżynierii ruchu jest to rozwiązanie idealne: pakiety między filiami wędrują najkrótszą możliwą trasą przez Internet, co minimalizuje opóźnienia sieciowe (RTT), eliminuje tranzyt przez centralę oraz zapewnia całkowitą odporność na awarię pojedynczego węzła - upadek centrali nie przerywa łączności między pozostałymi oddziałami. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 2332 (NHRP).

Główną barierą statycznego Full Mesh jest problem eksplozji kombinatorycznej liczby połączeń. W sieci liczącej N węzłów łączna liczba tuneli wynosi N*(N-1)/2. Dla 5 oddziałów oznacza to 10 tuneli, dla 20 oddziałów już 190 tuneli, a dla 100 lokalizacji aż 4950 niezależnych tuneli. Ręczna konfiguracja tysięcy statycznych sesji IPSec, zarządzanie kluczami kryptograficznymi oraz obsługa tablic routingu przekracza możliwości zespołów administratorskich i generuje ogromny narzut pakietów kontrolnych.

Odpowiedzią na ten problem stało się opracowanie technologii dynamicznego zestawiania tuneli, z których najbardziej znaną jest opracowana przez firmę Cisco technologia Dynamic Multipoint VPN (DMVPN), a na platformach innych producentów - Auto Discovery VPN (ADVPN) oraz nowoczesne nakładki SD-WAN. W architekturze DMVPN routery oddziałowe w stanie spoczynku utrzymują wyłącznie jeden stały tunel kontrolny do centralnego koncentratora.

Gdy stacja w oddziale A zainicjuje transmisję danych do serwera w oddziale B, protokół Next Hop Resolution Protocol (NHRP, RFC 2332) odpytuje centralny serwer NHS o bieżący publiczny adres IP oddziału B. Po uzyskaniu odpowiedzi routery A i B automatycznie, dynamicznie negocjują bezpośredni tunel IPSec w technologii multipoint GRE (mGRE) bezpośrednio między sobą. Ruch danych płynie z pominięciem centrali, a po zakończeniu transmisji i upływie czasu bezczynności tunel dynamiczny zostaje automatycznie rozebrany, oszczędzając zasoby sprzętowe.

Wyjaśnienie skrótów użytych na slajdzie:
DMVPN - Dynamic Multipoint Virtual Private Network - Technologia dynamicznego zestawiania tuneli IPsec między wieloma węzłami na żądanie.
NHRP - Next Hop Resolution Protocol - Protokół odwzorowywania logicznych adresów tunelowych na fizyczne adresy publiczne (RFC 2332).
mGRE - Multipoint Generic Routing Encapsulation - Odmiana protokołu GRE pozwalająca na obsługę wielu punktów końcowych w jednym interfejsie.
SD-WAN - Software-Defined Wide Area Network - Programowo definiowalne sieci rozległe automatyzujące sterowanie ruchem wielołączowym.
NHS - Next Hop Server - Centralny serwer protokołu NHRP rejestrujący publiczne adresy węzłów w sieci DMVPN.

33/41 VPN w warstwie 3 (Routed VPN) - TUN
Wyjaśnienie zasad funkcjonowania wirtualnych sieci prywatnych operujących w warstwie sieciowej modelu OSI.
  • Najpowszechniejszy model (ok. 90% wdrożeń). Stosowany w IPSec, OpenVPN TUN, WireGuard.
  • Przesyłane są pakiety warstwy sieciowej (IP).
  • Sieci po obydwu stronach muszą posiadać odmienną adresację (np. 192.168.1.0/24 i 192.168.2.0/24).
  • Przekazywanie ruchu odbywa się na podstawie tablic routingu.
  • Zalety: Wysoka wydajność, brak narzutu Ethernetu, izolacja ruchu rozgłoszeniowego (broadcast).
Routed VPN (Tryb TUN): Model wirtualnej sieci prywatnej operujący w warstwie 3 modelu OSI (IP), przekazujący pakiety sieciowe za pośrednictwem wirtualnego interfejsu punkt-punkt i tablicy routingu systemu operacyjnego.

W klasyfikacji architektur wirtualnych sieci prywatnych fundamentalne znaczenie ma warstwa modelu odniesienia OSI, w której operuje dany tunel. Zdecydowana większość współczesnych wdrożeń produkcyjnych (szacowana na ponad 90 procent instalacji na świecie) to sieci VPN pracujące w warstwie 3 (warstwie sieciowej), określane powszechnie jako Routed VPN lub tryb TUN. W tym modelu jednostką danych przekazywaną przez tunel jest pakiet protokołu IP. Szczegółowe informacje normatywne i techniczne publikuje Podręcznik ip-link (Linux).

W trybie TUN wirtualny sterownik sieciowy systemu operacyjnego emuluje interfejs typu punkt-punkt (Point-to-Point). Kluczową cechą tego rozwiązania jest fakt, że sieci lokalne po obu stronach tunelu muszą posiadać odmienną, bezkolizyjną adresację IP (na przykład 192.168.10.0/24 w oddziale lokalnym oraz 192.168.20.0/24 w oddziale zdalnym). Decyzja o skierowaniu pakietu do wnętrza tunelu zapada w standardowej tablicy routingu systemu operacyjnego lub routera na podstawie adresu IP odbiorcy.

Ogromną zaletą architektury Routed VPN jest jej wysoka wydajność i doskonała skalowalność. Pakiety IP przesyłane przez interfejs TUN nie posiadają nagłówków ramki Ethernetowej warstwy 2 (adresów MAC, preambuły, sumy FCS), co pozwala zaoszczędzić cenne bajty narzutu w każdym pakiecie. Co najważniejsze, router z interfejsem TUN stanowi naturalną barierę dla ruchu rozgłoszeniowego (Broadcast) i zalewowego (Flooding), zapobiegając zatykaniu łącza internetowego przez pakiety protokołów lokalnych.

Architektura warstwy 3 jest domyślnym i naturalnym środowiskiem pracy dla protokołu IPSec, nowoczesnego WireGuarda oraz trybu routed oprogramowania OpenVPN. Umożliwia ona precyzyjną kontrolę dostępu za pomocą standardowych reguł zapory ogniowej operujących na adresach IP i portach transportowych, wdrożenie zaawansowanego routingu dynamicznego oraz łatwe zarządzanie jakością usług (QoS). Stosowanie trybu TUN jest powszechnie zalecanym standardem inżynierskim dla niemal wszystkich scenariuszy korporacyjnych.

Wyjaśnienie skrótów użytych na slajdzie:
TUN - Network Tunnel - Wirtualny interfejs sieciowy warstwy 3 operujący na czystych pakietach protokołu IP.
PDU - Protocol Data Unit - Jednostka danych przesyłana w danej warstwie modelu sieciowego.
CIDR - Classless Inter-Domain Routing - Standard bezklasowej adresacji i routingu w sieciach IPv4 i IPv6.
FCS - Frame Check Sequence - Czterobajtowa suma kontrolna CRC umieszczana na końcu ramki Ethernetowej.
MAC - Media Access Control - Unikalny fizyczny adres sprzętowy karty sieciowej w warstwie łącza danych.

34/41 VPN w warstwie 2 (Bridged VPN) - TAP
Omówienie specyfiki, zalet i zagrożeń związanych z mostkowaniem sieci lokalnych za pomocą wirtualnych interfejsów warstwy łącza danych.
  • Przesyłane są ramki Ethernetowe.
  • Łączy odległe sieci lokalne w jeden spójny segment logiczny (identyczna adresacja IP).
  • Przenosi ruch rozgłoszeniowy (Broadcast), co jest wymagane przez niektóre starsze protokoły lub gry sieciowe.
  • Wymaga stworzenia mostka (Bridge) między interfejsem VPN a fizycznym interfejsem LAN.
  • Wady: Duży narzut danych, "zatykanie" tunelu przez zbędny ruch typu broadcast.
  • Zalecane wyłącznie w specyficznych przypadkach technicznych.
Bridged VPN (Tryb TAP): Model wirtualnej sieci prywatnej operujący w warstwie 2 modelu OSI (Ethernet), enkapsulujący całe ramki łącza danych i włączający odległe węzły do wspólnego logicznego segmentu rozgłoszeniowego za pomocą mostka sieciowego.

W przeciwieństwie do routowanego trybu TUN, architektura Bridged VPN (zwana powszechnie trybem TAP lub mostkowaniem L2) operuje w warstwie łącza danych modelu odniesienia OSI. W tym scenariuszu wirtualny interfejs sieciowy emuluje w systemie operacyjnym wirtualną kartę Ethernetową posiadającą własny adres fizyczny MAC. Jednostką podlegającą enkapsulacji i szyfrowaniu w tunelu nie jest pakiet IP, lecz kompletna ramka Ethernetowa wraz z nagłówkiem L2. Szczegółowe informacje normatywne i techniczne publikuje Oficjalne repozytorium jądra Linux.

Główną cechą i jednocześnie zaletą trybu TAP jest możliwość logicznego spięcia odległych sieci lokalnych w jeden spójny, płaski segment sieciowy o identycznej adresacji IP (na przykład wspólna podsieć 192.168.1.0/24). Na węzłach brzegowych interfejs wirtualny TAP zostaje włączony do mostka programowego (Network Bridge) wraz z fizycznym interfejsem karty sieciowej LAN. Urządzenia w obu lokalizacjach widzą się wzajemnie tak, jakby były wpięte do tego samego fizycznego przełącznika Ethernetowego.

Włączenie sieci do wspólnego segmentu L2 niesie ze sobą drastyczne konsekwencje wydajnościowe. Ramki rozgłoszeniowe (broadcast, np. zapytania ARP, pakiety NetBIOS, komunikaty mDNS/Bonjour), ramki nieznanego unicastu oraz ramki multicast generowane w jednej lokalizacji są automatycznie zalewowo (Flooding) przesyłane przez tunel VPN do wszystkich pozostałych lokalizacji. W przypadku wolniejszych łączy internetowych lub dużej liczby stacji roboczych może to doprowadzić do całkowitego nasycenia pasma przez zbędny szum sieciowy.

Dodatkowym zagrożeniem w mostkowaniu L2 jest ryzyko powstania pętli sieciowych w warstwie 2, co wymaga wdrożenia protokołu drzewa rozpinającego Spanning Tree Protocol (STP). Ponadto każda ramka obciążona jest dodatkowym 14-bajtowym nagłówkiem Ethernetu. Z tych względów inżynieria sieciowa traktuje tryb TAP jako rozwiązanie niszowe, dopuszczalne wyłącznie w sytuacjach, gdy aplikacje bezwzględnie wymagają transmisji protokołów nie-IP (np. archaiczne protokoły przemysłowe, surowe ramki automatyki, stare systemy SCADA) lub bezpośredniego mostkowania wirtualnych sieci LAN (VLAN tagging 802.1Q).

Wyjaśnienie skrótów użytych na slajdzie:
TAP - Network Tap - Wirtualny interfejs sieciowy warstwy 2 operujący na surowych ramkach Ethernetowych.
STP - Spanning Tree Protocol - Protokół zapobiegający powstawaniu pętli w mostkowanych sieciach warstwy 2 (IEEE 802.1D).
VLAN - Virtual Local Area Network - Logiczna podsieć znakowana znacznikami standardu IEEE 802.1Q.
ARP - Address Resolution Protocol - Protokół odwzorowywania logicznych adresów IP na fizyczne adresy sprzętowe MAC.
SCADA - Supervisory Control and Data Acquisition - Przemysłowe systemy sterowania i akwizycji danych procesów technologicznych.

35/41 Interfejsy wirtualne (TUN/TAP)
Przedstawienie architektury i mechanizmu działania sterowników uniwersalnych interfejsów sieciowych TUN i TAP w systemach operacyjnych.
  • Z punktu widzenia systemu operacyjnego VPN widoczny jest jako dodatkowa karta sieciowa (np. tun0).
  • Aplikacje nie muszą być modyfikowane, by korzystać z VPN - wysyłają dane w standardowy sposób.
  • Tablica routingu decyduje, czy pakiet ma trafić do karty fizycznej (eth0), czy do wirtualnej (tun0).
  • Sterownik interfejsu wirtualnego przechwytuje pakiety, poddaje je obróbce (szyfrowaniu) i przekazuje do sieci fizycznej.
Sterownik TUN/TAP: Wirtualny sterownik sieciowy zaimplementowany w jądrze systemu operacyjnego, reprezentujący urządzenie sieciowe operujące w przestrzeni użytkownika za pośrednictwem deskryptora pliku specjalnego (np. /dev/net/tun).

Współczesne systemy operacyjne z rodziny Unix/Linux oraz Windows zawdzięczają elastyczność w obsłudze oprogramowania VPN uniwersalnym sterownikom wirtualnych urządzeń sieciowych, znanym jako TUN/TAP. Tradycyjna karta sieciowa jest powiązana ze sterownikiem sprzętowym, który komunikuje się bezpośrednio z fizycznym układem scalonym i transmituje elektrony lub fotony w medium fizycznym. Sterowniki TUN/TAP stanowią całkowicie wirtualną warstwę abstrakcji, w której medium fizyczne zostało zastąpione procesem działającym w przestrzeni użytkownika (User Space). Szczegółowe informacje normatywne i techniczne publikuje Dokumentacja techniczna FreeBSD.

Z punktu widzenia jądra systemu operacyjnego interfejs tun0 lub tap0 wygląda i zachowuje się dokładnie tak samo jak fizyczna karta eth0: posiada własny stan (UP/DOWN), parametry MTU, przypisany adres IP oraz uczestniczy w operacjach tablicy routingu. Gdy aplikacja systemowa (np. przeglądarka) wysyła pakiet do podsieci obsługiwanej przez VPN, jądro kieruje go do wirtualnego interfejsu. Różnica polega na tym, że zamiast trafić na kabel, pakiet zostaje umieszczony w wewnętrznej kolejce i staje się dostępny do odczytu przez deskryptor pliku specjalnego (w Linuksie jest to węzeł znakowy /dev/net/tun).

Proces demona VPN (np. OpenVPN) nasłuchuje na tym deskryptorze za pomocą standardowych wywołań systemowych read() lub select()/epoll(). Odczytuje surowy pakiet sieciowy, poddaje go obróbce kryptograficznej (kompresja, szyfrowanie symetryczne, dołączenie sumy integralności), a następnie wysyła tak powstały kryptogram przez zwykłe gniazdo sieciowe (Socket) z wykorzystaniem fizycznej karty sieciowej do odległego serwera w Internecie.

W procesie odbierania pakietów procedura przebiega w odwrotnym kierunku: demon VPN odbiera zaszyfrowany datagram UDP z karty fizycznej, weryfikuje jego autentyczność, odszyfrowuje tekst jawny i zapisuje odzyskany pakiet do deskryptora /dev/net/tun za pomocą wywołania write(). Jądro systemu traktuje ten zapis tak, jakby pakiet fizycznie przyszedł z sieci zewnętrznej, przekazując go wprost do docelowej aplikacji. Ta elegancka pętla abstrakcji stanowi techniczne serce większości aplikacji VPN działających poza jądrem systemu.

Wyjaśnienie skrótów użytych na slajdzie:
API - Application Programming Interface - Zestaw ustandaryzowanych funkcji programistycznych do komunikacji z podsystemami jądra.
VFS - Virtual File System - Wirtualny system plików w Linuksie udostępniający urządzenia jako pliki specjalne.
IPC - Inter-Process Communication - Mechanizmy komunikacji międzyprocesowej w architekturze systemów operacyjnych.
MTU - Maximum Transmission Unit - Parametr rozmiaru pakietu konfigurowany programowo na wirtualnym interfejsie.
MAC - Media Access Control - Adres sprzętowy emulowany przez wirtualny interfejs w trybie TAP.

36/41 Mechanizm NAT Traversal (NAT-T)
Wyjaśnienie konfliktu między protokołem IPsec ESP a translacją adresów NAT oraz mechanizmu jego rozwiązywania przez NAT Traversal.
  • Standard IPSec (protokół ESP) natywnie koliduje z mechanizmem translacji adresów NAT.
  • Zastosowanie NAT uniemożliwia poprawną weryfikację integralności pakietu ESP.
  • NAT-T to rozwiązanie, które pakuje zaszyfrowany pakiet ESP w dodatkowy nagłówek UDP (zazwyczaj port 4500).
  • Dzięki temu VPN może działać poprawnie za standardowymi routerami domowymi.
  • Nowoczesne systemy automatycznie wykrywają obecność NAT i aktywują ten mechanizm.
NAT Traversal (NAT-T): Mechanizm zdefiniowany w standardach IETF RFC 3947 i RFC 3948 polegający na enkapsulacji pakietów IPsec ESP wewnątrz datagramów UDP na porcie 4500, umożliwiający bezbłędne przejście tunelu przez urządzenia realizujące translację adresów i portów (NAPT).

Wprowadzenie w latach 90. Mechanizmu translacji adresów sieciowych (Network Address Translation - NAT), a w szczególności translacji adresów i portów (NAPT / PAT), pozwoliło na uratowanie wyczerpującej się puli adresów IPv4. Niestety, mechanizm ten wszedł w głęboki, fundamentalny konflikt techniczny z architekturą protokołu bezpieczeństwa IPSec. Konflikt ten dotyczy dwóch aspektów: weryfikacji integralności oraz samej mechaniki translacji portów. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 3948 (NAT-T ESP).

Protokół Authentication Header (AH) oblicza sumę kontrolną ICV z całego pakietu IP, w tym z pól adresów źródłowych i docelowych. Gdy pakiet AH napotka na swojej drodze ruter z NAT, urządzenie to podmienia prywatny adres IP na adres publiczny. W rezultacie po dotarciu do odbiorcy suma ICV nie zgadza się i pakiet zostaje natychmiast odrzucony jako uszkodzony lub zmanipulowany, co czyni protokół AH całkowicie niezdatnym do pracy w sieciach z NAT.

W przypadku protokołu Encapsulating Security Payload (ESP) problem leży w braku portów warstwy transportowej. ESP jest protokołem warstwy 3 (protokół IP nr 50) i nie posiada nagłówka TCP ani UDP, a zatem nie posiada numerów portów. Domowe i korporacyjne routery NAT bazują na portach źródłowych do śledzenia wielu równoległych połączeń wychodzących z sieci prywatnej (tzw. tablica stanów NAT). Jeśli dwóch pracowników w tej samej sieci domowej zestawi tunel ESP do tego samego serwera korporacyjnego, ruter NAT nie jest w stanie rozróżnić powracających pakietów ESP i sesje ulegają zerwaniu.

Rozwiązaniem tego krytycznego problemu stał się mechanizm NAT Traversal (NAT-T), ustandaryzowany w dokumentach RFC 3947 (detekcja NAT) oraz RFC 3948 (enkapsulacja UDP). Podczas początkowej negocjacji IKE strony wysyłają specjalne skróty MD5/SHA nagłówków IP w celu wykrycia, czy na trasie znajduje się urządzenie modyfikujące adresy. W przypadku wykrycia NAT, tradycyjna komunikacja IKE zostaje przeniesiona z portu UDP 500 na port UDP 4500, a każdy kolejny pakiet danych ESP zostaje zapakowany w standardowy nagłówek UDP z numerem portu 4500. Ruter NAT traktuje tunel jako zwykłą sesję UDP, co pozwala na bezproblemowe działanie sieci VPN w każdym środowisku.

Wyjaśnienie skrótów użytych na slajdzie:
NAT - Network Address Translation - Translacja adresów sieciowych polegająca na modyfikacji nagłówków IP w locie.
NAPT - Network Address Port Translation - Odmiana NAT modyfikująca jednocześnie adresy IP oraz numery portów TCP/UDP (PAT).
NAT-T - NAT Traversal - Mechanizm enkapsulacji pakietów IPSec ESP w datagramy UDP portu 4500 (RFC 3948).
IKE - Internet Key Exchange - Protokół negocjacyjny IPSec automatycznie wykrywający obecność urządzeń NAT.
ICV - Integrity Check Value - Kryptograficzna suma kontrolna pakietu unieważniana przez tradycyjny NAT w protokole AH.

37/41 Porównanie: protokół PPTP
Krytyczna analiza parametrów technicznych, wydajnościowych oraz dyskwalifikujących podatności protokołu PPTP.
  • Bezpieczeństwo: Krytycznie niskie (liczne złamane podatności).
  • Wydajność: Bardzo wysoka (minimalne obciążenie).
  • Wdrożenie: Bardzo proste, nie wymaga certyfikatów.
  • Komunikacja: Port TCP 1723 oraz protokół GRE (często blokowany przez zapory).
  • Zalecenie: Całkowicie unikać. Stosować jedynie dla systemów przestarzałych (Legacy).
MS-CHAPv2: Protokół uwierzytelniania wzajemnego firmy Microsoft oparty na algorytmie MD4 i pojedynczym szyfrowaniu DES, którego błędy projektowe umożliwiają odzyskanie hasła użytkownika i złamanie sesji w czasie rzeczywistym.

Protokół Point-to-Point Tunneling Protocol (PPTP) zajmuje szczególne miejsce w historii inżynierii sieciowej jako rozwiązanie, które zapoczątkowało erę masowego dostępu zdalnego, by następnie stać się podręcznikowym przykładem katastrofalnych błędów projektowych w dziedzinie kryptografii. Pod względem wydajności obliczeniowej PPTP pozostaje rozwiązaniem niezwykle szybkim, generującym znikomy narzut na procesor urządzenia, a jego konfiguracja w systemach Windows sprowadzała się do kilku kliknięć. Szczegółowe informacje normatywne i techniczne publikuje Federalny Urząd Bezpieczeństwa Informacji (BSI).

W warstwie komunikacyjnej PPTP wymaga jednoczesnego otwarcia na zaporach sieciowych portu TCP 1723 (dla kanału kontrolnego) oraz zezwolenia na przesyłanie protokołu GRE (protokół IP nr 47) dla kanału danych. W praktyce stanowi to istotną wadę wdrożeniową: wielu operatorów telekomunikacyjnych, dostawców Internetu mobilnego oraz administratorów sieci hotelowych i publicznych hotspotów domyślnie blokuje nietypowe protokoły IP inne niż TCP i UDP, co uniemożliwia zestawienie tunelu PPTP pomimo poprawnego przejścia fazy negocjacji TCP.

Główną przyczyną całkowitej dyskwalifikacji PPTP są jego krytyczne podatności kryptograficzne. Mechanizm uwierzytelniania MS-CHAPv2 opiera się na skrótach MD4 oraz podziale hasła na 7-bajtowe bloki szyfrowane pojedynczym algorytmem DES z 56-bitowym kluczem. Już w 2012 roku na konferencji Defcon zaprezentowano narzędzia umożliwiające zredukowanie siły kryptograficznej całej sesji do pojedynczego klucza DES, który przy użyciu dedykowanych klastrów FPGA może zostać złamany w czasie poniżej 24 godzin, ujawniając hasło użytkownika w tekście jawnym.

Co więcej, szyfrowanie ładunku protokołem MPPE (opartym na szyfrze strumieniowym RC4) nie implementuje żadnej kontroli integralności danych. Pozwala to aktywnemu napastnikowi na wstrzykiwanie modyfikacji do strumienia pakietów (ataki typu Bit-Flipping) bez ryzyka wykrycia przez odbiorcę. Wszystkie wiodące instytucje cyberbezpieczeństwa - w tym niemiecki BSI oraz polski CSIRT NASK - bezwzględnie zakazują eksploatacji protokołu PPTP. W nowoczesnych systemach operacyjnych (m.in. W systemach Apple macOS i iOS) obsługa klienta PPTP została całkowicie usunięta.

Wyjaśnienie skrótów użytych na slajdzie:
PPTP - Point-to-Point Tunneling Protocol - Archaiczny protokół tunelowania warstwy 2 obarczony krytycznymi wadami bezpieczeństwa.
GRE - Generic Routing Encapsulation - Protokół transportowy danych w PPTP, często blokowany przez zapory sieciowe.
DES - Data Encryption Standard - Przestarzały szyfr symetryczny o kluczu 56-bitowym, podatny na złamanie siłowe w czasie rzeczywistym.
FPGA - Field-Programmable Gate Array - Układy programowalne wykorzystywane do sprzętowego łamania słabych kluczy kryptograficznych.
BSI - Bundesamt für Sicherheit in der Informationstechnik - Federalny Urząd Bezpieczeństwa Informacji publikujący zakazy stosowania protokołu PPTP.

38/41 Porównanie: protokół L2TP/IPSec
Ocena protokołu L2TP/IPsec pod kątem bezpieczeństwa, wydajności, złożoności portowej i kompatybilności systemowej.
  • Bezpieczeństwo: Wysokie (gwarantowane przez silny stos IPSec).
  • Wydajność: Przeciętna (wynikająca z wielokrotnej enkapsulacji).
  • Wdrożenie: Średniozaawansowane. Szerokie wsparcie systemowe (bez dodatkowych aplikacji).
  • Komunikacja: Porty UDP 500, 4500, 1701.
  • Zalecenie: Dobry standard dla urządzeń mobilnych oraz rozwiązań niewymagających instalacji klienta.
L2TP/IPsec: Hybrydowe rozwiązanie VPN łączące protokół tunelowania warstwy 2 (L2TP) z protokołem bezpieczeństwa IPsec działającym w trybie transportowym, zapewniające silne uwierzytelnianie i szyfrowanie transmisji.

Protokół L2TP/IPSec stanowi dojrzałe, standaryzowane przez IETF rozwiązanie hybrydowe, które przez ponad dwie dekady pełniło rolę podstawowego standardu bezpiecznego dostępu zdalnego w infrastrukturze korporacyjnej. Jego siła tkwi w doskonałym podziale obowiązków: protokół L2TP odpowiada za emulację łącza PPP, negocjację parametrów sieciowych i przydział adresacji, natomiast stos IPSec ESP gwarantuje wojskowy poziom poufności i integralności pakietów. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 3193 (L2TP/IPsec).

Największą zaletą wdrożeniową L2TP/IPSec jest jego powszechna, natywna obecność w systemach operacyjnych. Klient L2TP/IPSec jest wbudowany fabrycznie w systemy Microsoft Windows, Linux, Android oraz starsze wersje macOS i iOS, co pozwala na uruchomienie bezpiecznego połączenia bez konieczności dystrybucji i instalowania dodatkowych aplikacji stron trzecich. Uwierzytelnianie może bazować na certyfikatach cyfrowych X.509 maszyn lub na kluczach wstępnych PSK powiązanych z poświadczeniami użytkownika w domenie Active Directory.

Poważnym mankamentem L2TP/IPSec jest znaczny narzut protokołowy oraz umiarkowana wydajność. Mamy tu do czynienia ze zjawiskiem wielokrotnej enkapsulacji (tzw. pakiet w pakiecie): dane aplikacyjne trafiają do pakietu IP, który jest pakowany w ramkę PPP, następnie w nagłówek L2TP, potem w nagłówek UDP portu 1701, całość jest szyfrowana w pakiet IPSec ESP, a ten z kolei w przypadku obecności NAT jest pakowany w kolejny nagłówek UDP portu 4500 i zewnętrzny nagłówek IP. Powoduje to znaczne zmniejszenie efektywnego MTU oraz wysokie zużycie mocy obliczeniowej procesora.

Dodatkowym wyzwaniem jest złożoność konfiguracji zapór ogniowych. Aby tunel L2TP/IPSec funkcjonował poprawnie, administrator sieci musi otworzyć i przepuścić aż trzy różne porty UDP: port 500 (dla negocjacji IKE Phase 1), port 4500 (dla mechanizmu IPSec NAT-Traversal) oraz port 1701 (dla właściwego ruchu L2TP). W sieciach o restrykcyjnej polityce bezpieczeństwa zablokowanie któregokolwiek z tych portów uniemożliwia zestawienie tunelu. Z tego względu nowoczesne wdrożenia stopniowo migrują w kierunku czystego protokołu IKEv2 lub WireGuarda.

Wyjaśnienie skrótów użytych na slajdzie:
L2TP - Layer 2 Tunneling Protocol - Standard tunelowania warstwy łącza danych zdefiniowany w dokumencie RFC 2661.
IPsec - Internet Protocol Security - Stos protokołów bezpieczeństwa warstwy sieciowej szyfrujący ruch L2TP.
PPP - Point-to-Point Protocol - Protokół enkapsulacji sesji użytkownika wewnątrz tunelu L2TP.
ESP - Encapsulating Security Payload - Protokół zapewniający poufność i integralność pakietów w tunelu L2TP/IPsec.
NAT-T - NAT Traversal - Mechanizm enkapsulacji UDP portu 4500 umożliwiający działanie L2TP/IPsec za routerami NAT.

39/41 Porównanie: protokół OpenVPN
Kompleksowa ewaluacja protokołu OpenVPN jako wszechstronnego rozwiązania opartego na architekturze SSL/TLS.
  • Bezpieczeństwo: Bardzo wysokie, oparte na sprawdzonych bibliotekach SSL/TLS.
  • Wydajność: Dobra, choć ograniczona przez działanie w przestrzeni użytkownika.
  • Wdrożenie: Złożone (zarządzanie certyfikatami), wymaga dedykowanej aplikacji.
  • Komunikacja: Elastyczna (dowolny port, np. TCP 443 do omijania cenzury).
  • Zalecenie: Obecnie najbardziej uniwersalny standard branżowy.
Infrastruktura klucza publicznego (PKI): Hierarchiczny system urzędów certyfikacji (CA), repozytoriów i procedur służący do bezpiecznego wydawania, dystrybucji i unieważniania certyfikatów cyfrowych X.509 w oparciu o kryptografię asymetryczną.

Protokół OpenVPN cieszy się zasłużoną reputacją najbardziej wszechstronnego, elastycznego i odpornego na cenzurę rozwiązania wirtualnych sieci prywatnych w historii teleinformatyki. Jego architektura bazuje na sprawdzonym protokole TLS, co oznacza, że bezpieczeństwo kryptograficzne negocjacji sesji i wymiany kluczy jest stale rozwijane i audytowane wraz z postępem światowych standardów webowych w ramach biblioteki OpenSSL. Szczegółowe informacje normatywne i techniczne publikuje Dokumentacja OpenVPN Community.

Kardynalną zaletą OpenVPN jest jego niemal nieograniczona zdolność do omijania restrykcji sieciowych i zapór ogniowych. Protokół może pracować na dowolnym porcie transportowym z użyciem protokołu UDP lub TCP. Skonfigurowanie OpenVPN na porcie TCP 443 w połączeniu z funkcją tls-crypt lub tls-auth pozwala na zamaskowanie ruchu tunelu pod postacią standardowej sesji HTTPS. Systemy inspekcji pakietów (DPI) mają ogromne trudności z odróżnieniem takiego tunelu od legalnego ruchu do bezpiecznych stron WWW, co czyni OpenVPN niezastąpionym narzędziem w krajach o autorytarnym nadzorze sieciowym.

W warstwie uwierzytelniania OpenVPN oferuje potężne mechanizmy oparte na pełnej infrastrukturze klucza publicznego (PKI) z certyfikatami X.509. Daje to administratorowi pełną, scentralizowaną kontrolę nad dostępem: każdy pracownik otrzymuje unikalny certyfikat podpisany przez wewnętrzny urząd certyfikacji (CA), a w razie utraty laptopa certyfikat może zostać natychmiast wpisany na listę odwołań CRL. Dodatkowo OpenVPN umożliwia łatwą integrację z serwerami LDAP/Active Directory oraz systemami uwierzytelniania wieloskładnikowego TOTP.

Głównym historycznym kompromisem w przypadku OpenVPN była wydajność. Ponieważ tradycyjny proces OpenVPN działa w przestrzeni użytkownika (User Space), każdy przesłany pakiet wymagał dwukrotnego przełączania kontekstu procesora i kopiowania danych przez wirtualny interfejs TUN/TAP. W ostatnich latach sytuacja ta uległa radykalnej poprawie dzięki wdrożeniu modułu Data Channel Offload (DCO), który po zakończeniu negocjacji sesji przekazuje operacje szyfrowania bezpośrednio do jądra Linuksa, pozwalając OpenVPN konkurować wydajnościowo z rozwiązaniami sprzętowymi.

Wyjaśnienie skrótów użytych na slajdzie:
PKI - Public Key Infrastructure - Struktura zarządzania certyfikatami cyfrowymi tożsamości stacji i serwerów.
CA - Certificate Authority - Główny urząd certyfikacji sygnujący certyfikaty użytkowników w OpenVPN.
DPI - Deep Packet Inspection - Zaawansowana inspekcja głęboka pakietów stosowana przez zapory do wykrywania tuneli VPN.
CRL - Certificate Revocation List - Baza unieważnionych certyfikatów sprawdzana przez serwer OpenVPN podczas logowania.
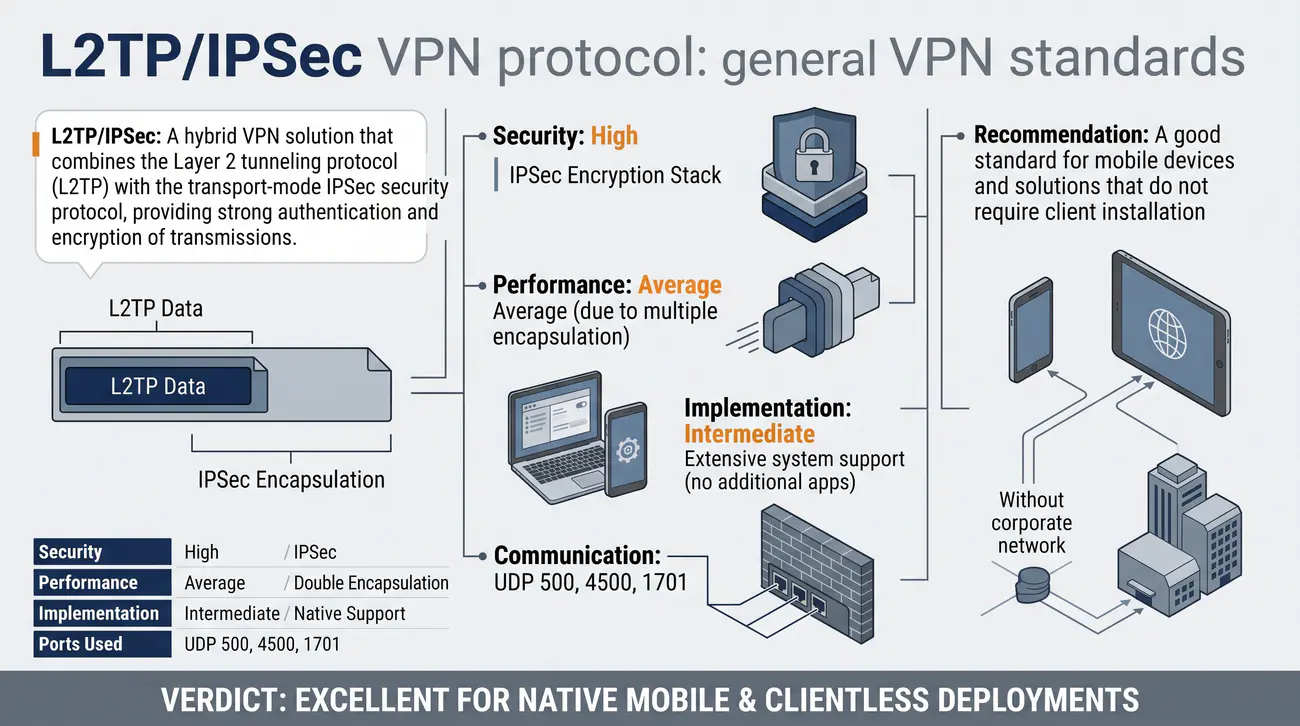
DCO - Data Channel Offload - Przyspieszenie sprzętowe przetwarzania kanału danych OpenVPN wewnątrz jądra systemu.

40/41 Porównanie: protokół WireGuard
Ocena protokołu WireGuard pod kątem wydajności, prostoty audytu kodu kryptograficznego i specyfiki operacyjnej.
  • Bezpieczeństwo: Najnowocześniejsze, ograniczona podatność na błędy konfiguracyjne.
  • Wydajność: Bardzo wysoka, działanie wewnątrz jądra systemu (Kernel Space).
  • Wdrożenie: Intuicyjne (wymiana kluczy publicznych na wzór standardu SSH).
  • Komunikacja: Wykorzystuje protokół UDP.
  • Zalecenie: Preferowany wybór dla nowoczesnych infrastruktur i urządzeń o ograniczonej mocy.
Cryptokey Routing: Koncepcja routingu zaimplementowana w WireGuard, w której każdy publiczny klucz kryptograficzny węzła powiązany jest ze statyczną listą dozwolonych adresów IP (AllowedIPs), łącząc funkcje szyfrowania, routingu i zapory sieciowej.

Protokół WireGuard stanowi najnowocześniejsze osiągnięcie w dziedzinie wirtualnych sieci prywatnych, reprezentując paradygmat radykalnego uproszczenia architektury przy maksymalizacji wydajności. Zaimplementowany bezpośrednio wewnątrz jądra systemu Linux (Kernel Space), WireGuard całkowicie eliminuje narzut przełączania kontekstu procesora oraz kopiowania buforów pamięci, osiągając przepustowości rzędu wielu gigabitów na sekundę przy minimalnych opóźnieniach i najniższym zużyciu energii na urządzeniach mobilnych. Szczegółowe informacje normatywne i techniczne publikuje IETF RFC 8984 (WireGuard).

W warstwie bezpieczeństwa WireGuard zrezygnował z podatnej na błędy koncepcji negocjacji szyfrów (Cipher Agility). Zamiast tego protokół narzuca sztywny, najnowocześniejszy zestaw algorytmów kryptograficznych: symetryczne szyfrowanie ChaCha20 z kodem uwierzytelniania Poly1305 (AEAD), wymianę kluczy na krzywych eliptycznych Curve25519 (ECDH), funkcję skrótu BLAKE2s oraz schemat Noise Protocol Framework. Niezwykle zwarta baza kodu (ok. 4000 linii w języku C) sprawia, że audyt bezpieczeństwa całego protokołu jest nieporównywalnie prostszy niż w przypadku milionów linii kodu stosu IPSec czy biblioteki OpenSSL.

Wymiana kluczy w WireGuardzie została zainspirowana elegancją protokołu SSH: każdy węzeł posiada parę kluczy (publiczny i prywatny), a nawiązanie tunelu polega na prostej wymianie kluczy publicznych między urządzeniami. Nowatorski mechanizm Cryptokey Routing wiąże klucz publiczny zdalnego partnera z listą dozwolonych adresów IP (AllowedIPs), co sprawia, że interfejs wirtualny wg0 zachowuje się w sposób bezstanowy z punktu widzenia administratora: pakiety są wysyłane i odbierane na podstawie kryptograficznego dopasowania bez uciążliwego utrzymywania jawnych sesji.

Mimo niezrównanych zalet WireGuard posiada pewne specyficzne cechy, które należy uwzględnić przy projektowaniu sieci korporacyjnej. Protokół operuje wyłącznie na bezpołączeniowym protokole UDP (nie posiada trybu awaryjnego TCP), co może utrudniać łączność w bardzo restrykcyjnych sieciach publicznych blokujących UDP. Ponadto WireGuard nie posiada wbudowanego mechanizmu dynamicznego przydzielania adresów IP (brak odpowiednika DHCP czy IKEv2 Config Payload) ani natywnej obsługi uwierzytelniania użytkowników loginem i hasłem w serwerach RADIUS/LDAP, co w dużych przedsiębiorstwach wymaga stosowania dodatkowych narzędzi orkiestracji nakładkowej (np. oprogramowanie Tailscale, Netbird czy Firezone).

Wyjaśnienie skrótów użytych na slajdzie:
WG - WireGuard - Minimalistyczny, nowoczesny i wysokowydajny protokół VPN zaimplementowany w jądrze Linux.
AEAD - Authenticated Encryption with Associated Data - Nowoczesny tryb szyfrowania łączący poufność z uwierzytelnianiem wiadomości.
ECDH - Elliptic Curve Diffie-Hellman - Protokół uzgadniania kluczy oparty na kryptografii krzywych eliptycznych.
UDP - User Datagram Protocol - Jedyny protokół transportowy wykorzystywany przez WireGuard do przesyłania pakietów.
AAA - Authentication, Authorization, Accounting - Architektura zarządzania dostępem, której brak w WireGuardzie kompensują narzędzia orkiestracji.

41/41 Podsumowanie wykładu i praca domowa
Synteza wiedzy wprowadzającej z zakresu technologii VPN oraz sformułowanie wytycznych do samodzielnej weryfikacji mechanizmów systemowych.
  • Technologia VPN to fundament bezpiecznej transmisji w publicznej sieci Internet.
  • Kluczowe jest zrozumienie różnicy między mechanizmem tunelowania a samym szyfrowaniem.
  • Bezpieczeństwo systemu zależy od solidnej kryptografii oraz staranności w zarządzaniu kluczami.
  • Podczas zbliżających się laboratoriów skonfigurujemy wybrane typy tuneli w praktyce.
  • Zadanie: Sprawdź w używanym systemie operacyjnym, jakie typy połączeń VPN są wspierane natywnie (bez instalacji stron trzecich).
  • Dziękuję za uwagę i zapraszam do dyskusji.
Brama VPN (VPN Gateway): Dedykowane urządzenie sieciowe lub serwer pełniący funkcję punktu końcowego tunelu VPN, odpowiedzialny za uwierzytelnianie klientów, negocjację parametrów kryptograficznych oraz enkapsulację i dekapsulację ruchu sieciowego.

Pierwsza część wykładu poświęcona wirtualnym sieciom prywatnym stanowi fundament teoretyczny dla całego semestru zajęć laboratoryjnych i projektowych. Kluczowym wnioskiem inżynierskim jest świadomość, że nie istnieje jeden uniwersalny protokół VPN idealny do wszystkich zastosowań. Dobór właściwej technologii wymaga zawsze wyważenia kompromisów między poziomem bezpieczeństwa kryptograficznego, narzutem nagłówkowym, wydajnością procesora a łatwością wdrożenia i kompatybilnością z urządzeniami końcowymi. Szczegółowe informacje normatywne i techniczne publikuje Wydawnictwo Naukowe PWN.

W architekturach stałych połączeń między oddziałami przedsiębiorstwa (Site-to-Site) niekwestionowanym standardem pozostaje stos IPSec ESP, wspomagany protokołami routingu dynamicznego w oparciu o wirtualne interfejsy tunelowe (VTI) lub tunele GRE-over-IPSec. W segmencie dostępu zdalnego (Remote Access) tradycyjne, podatne protokoły PPTP zostały całkowicie wyparte przez elastyczne rozwiązania oparte na protokole TLS (OpenVPN) oraz nowoczesny, zorientowany na maksymalną wydajność protokół WireGuard.

Niezwykle istotnym aspektem praktycznym jest właściwe zarządzanie parametrami transmisyjnymi łączy: uwzględnienie narzutu nagłówków tunelowania i szyfrowania, unikanie niebezpiecznej fragmentacji pakietów IP poprzez stosowanie mechanizmów MSS Clamping oraz bezwzględne preferowanie protokołu UDP jako medium nośnego tunelu w celu eliminacji zjawiska TCP-over-TCP Meltdown. Prawidłowo zaprojektowana sieć VPN musi być również zintegrowana z politykami zapory ogniowej, mechanizmami uwierzytelniania wieloskładnikowego (MFA) oraz segmentacją sieci lokalnej.

W ramach przygotowania do kolejnych zajęć laboratoryjnych studenci zobowiązani są do wykonania zadania domowego polegającego na szczegółowej inwentaryzacji natywnych mechanizmów VPN wspieranych fabrycznie przez posiadany system operacyjny (Windows, Linux, macOS, Android). Należy sprawdzić, jakie typy tuneli można zestawić bez instalowania dodatkowego oprogramowania stron trzecich oraz zweryfikować dostępne metody uwierzytelniania. Na kolejnym wykładzie przejdziemy do szczegółowej analizy konfiguracji i kryptoanalizy protokołów GRE oraz PPTP w środowisku routerów laboratoryjnych.
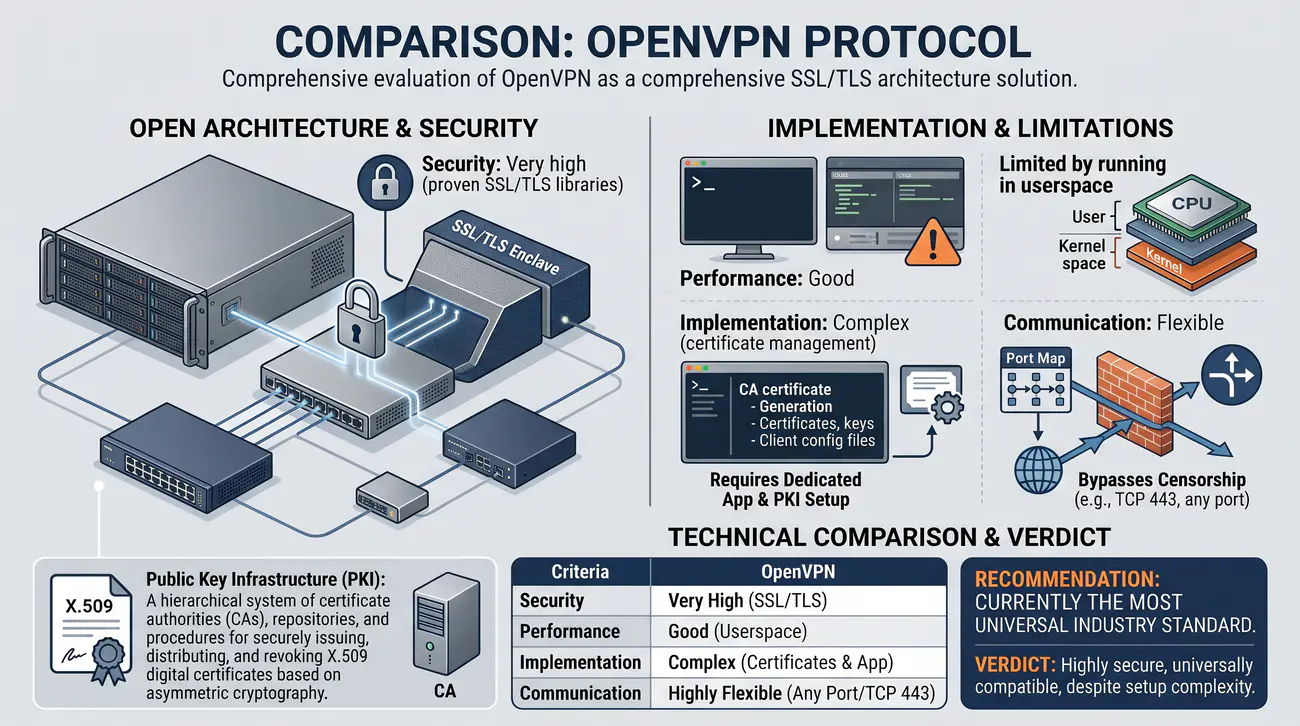
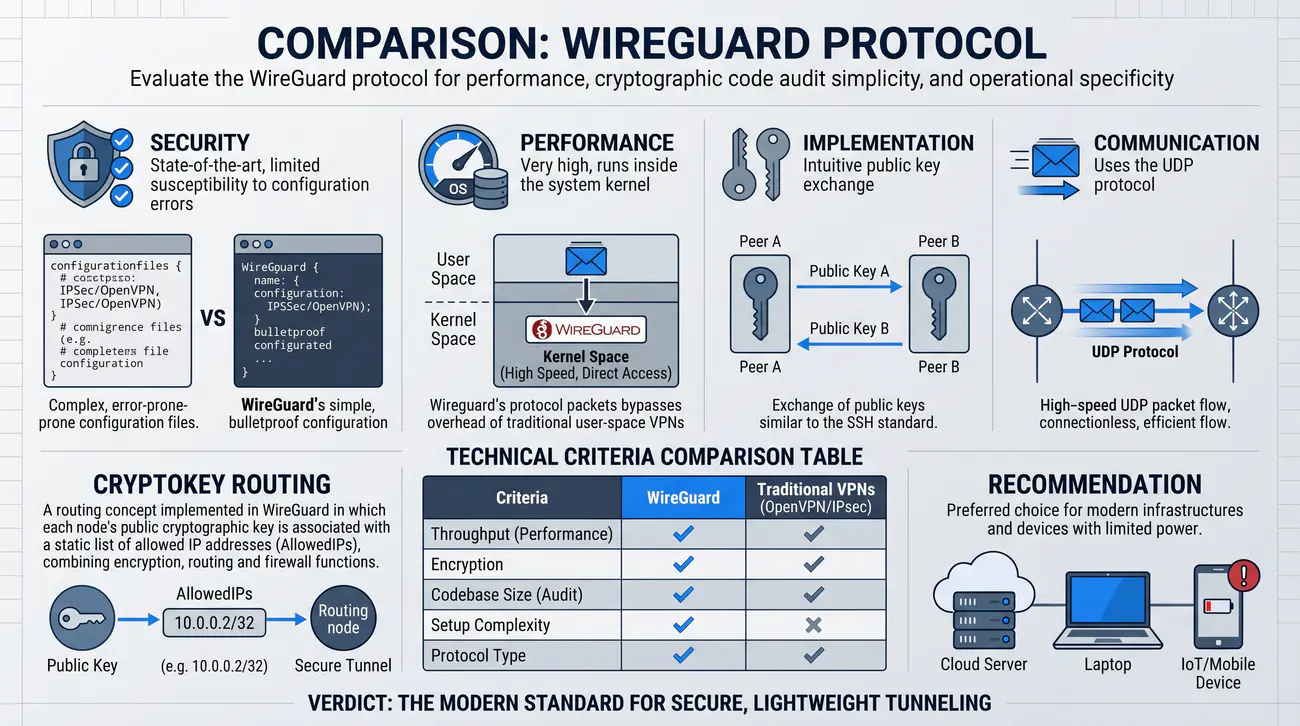
Wyjaśnienie skrótów użytych na slajdzie:
VPN - Virtual Private Network - Wirtualna sieć prywatna tworząca bezpieczny kanał komunikacyjny w sieci publicznej.
OS - Operating System - System operacyjny stacji roboczej lub serwera zarządzający stosami sieciowymi.
GRE - Generic Routing Encapsulation - Protokół tunelowania pakietów sieciowych będący przedmiotem kolejnego wykładu.
PPTP - Point-to-Point Tunneling Protocol - Historyczny protokół tunelowania warstwy 2 analizowany na kolejnych zajęciach.
CLI - Command Line Interface - Tekstowy interfejs wiersza poleceń wykorzystywany do konfiguracji routerów na laboratoriach.

Podgląd