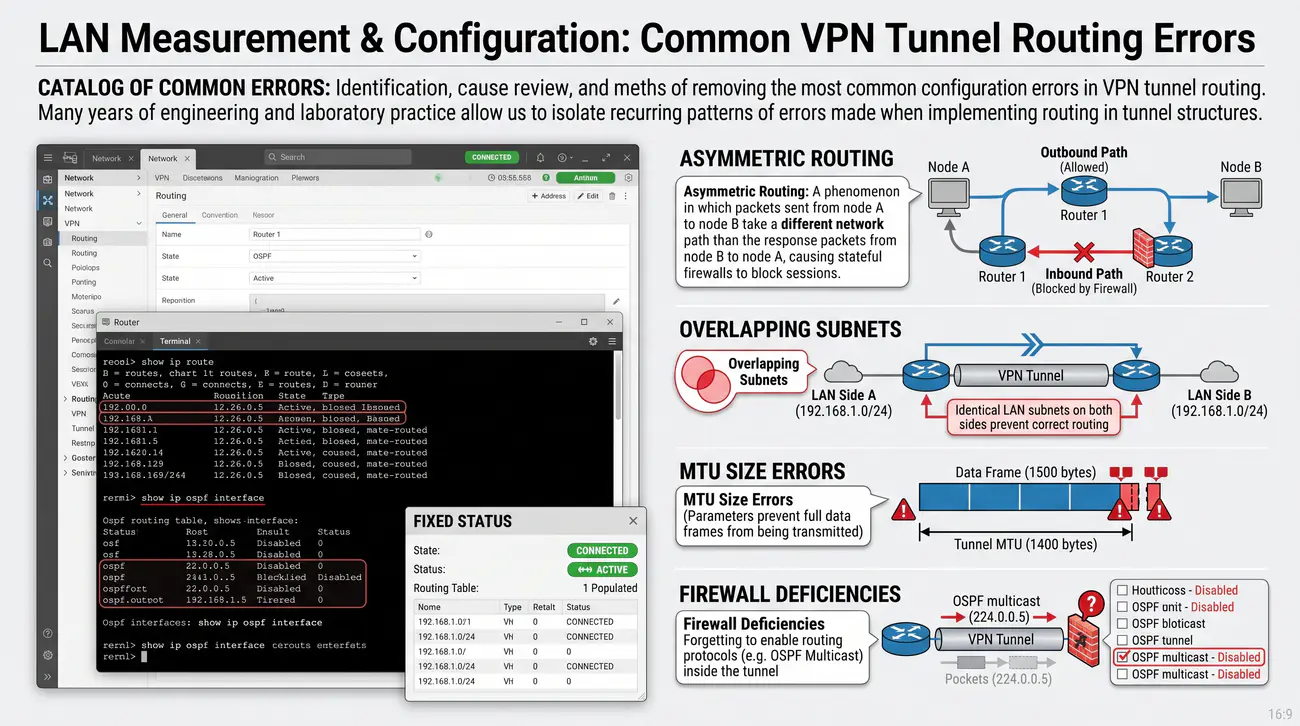
Przeanalizowanie konieczności stosowania translacji NAT wewnątrz tuneli VPN w przypadku konfliktów nakładających się przestrzeni adresowych (Overlapping Subnets).
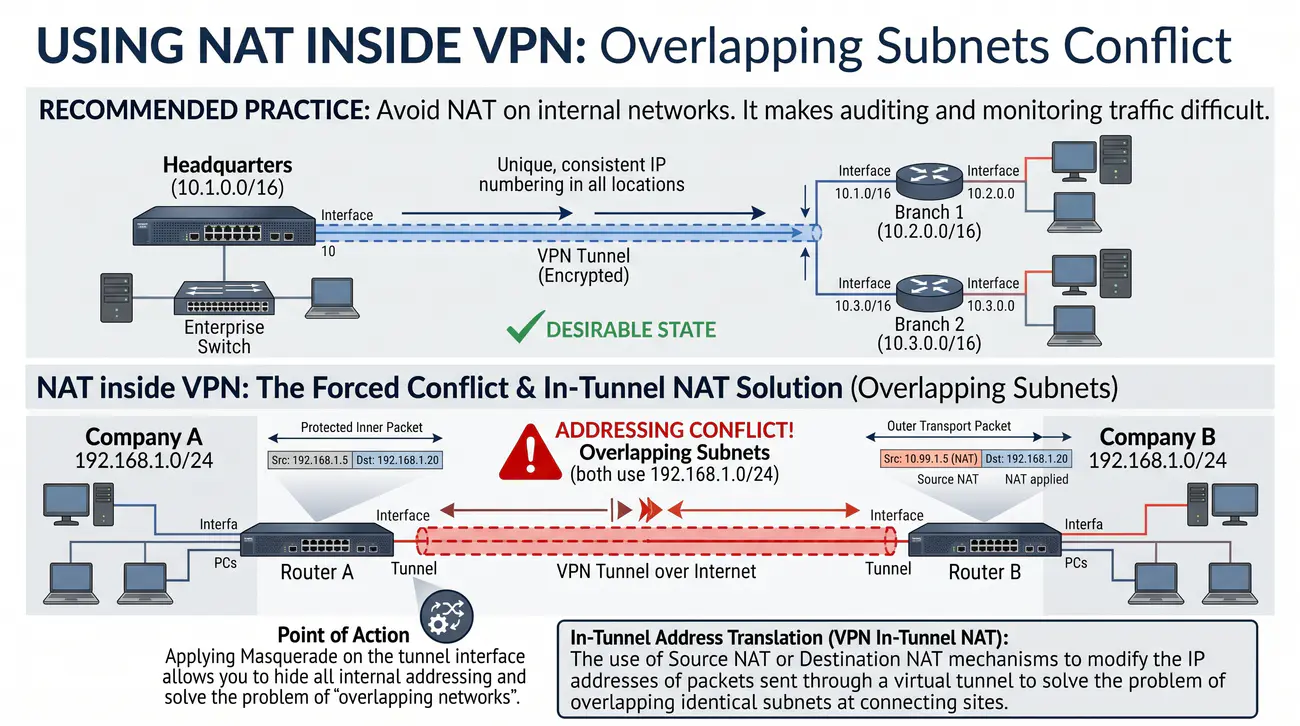
- Zalecana praktyka: "Unikaj NAT w sieciach wewnętrznych". Utrudnia on audyt i monitorowanie ruchu.
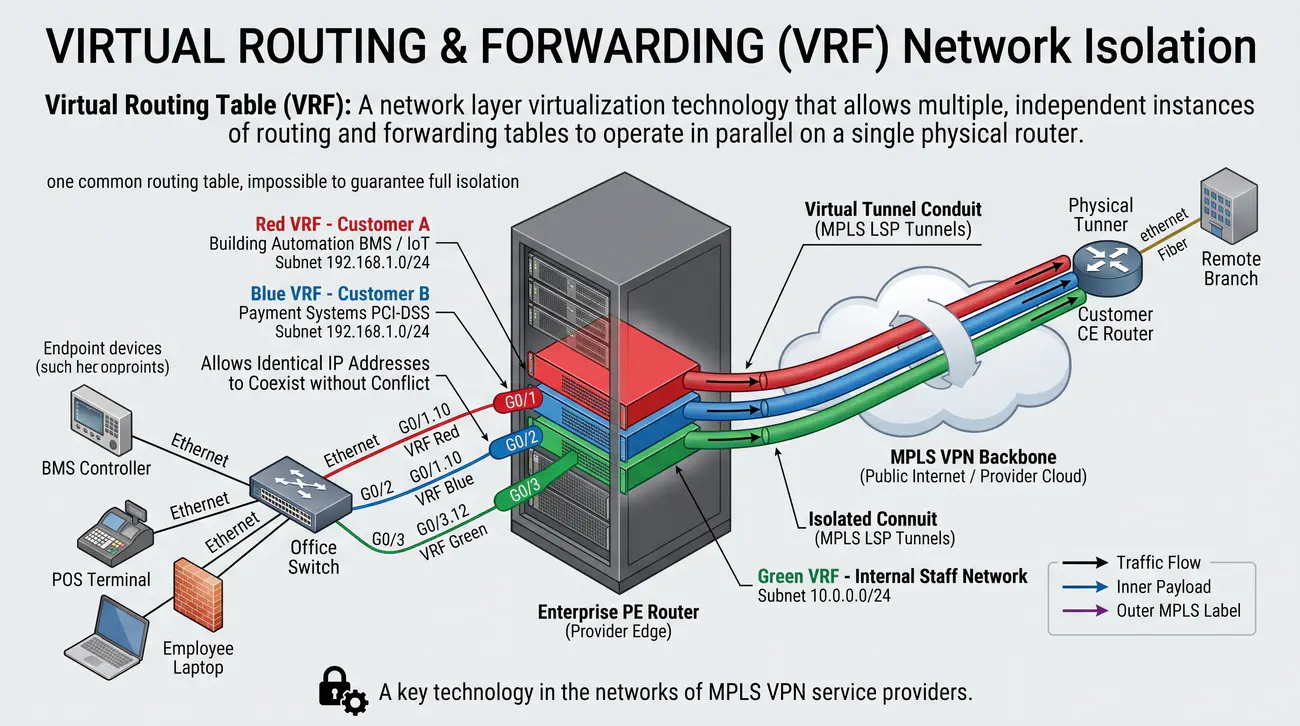
- Sytuacje przymusowe: Konflikt adresacji. Firma A i Firma B używają tych samych sieci (np. 192.168.1.0/24).
- Zastosowanie Maskarady na interfejsie tunelu pozwala ukryć całą wewnętrzną adresację i rozwiązać problem "nakładających się sieci".
Translacja adresów wewnątrz tunelu (VPN In-Tunnel NAT): Zastosowanie mechanizmów Source NAT lub Destination NAT do modyfikacji adresów IP pakietów przesyłanych przez wirtualny tunel w celu rozwiązania problemu nakładających się identycznych podsieci w łączonych lokalizacjach.
Podręcznikowym i pożądanym stanem przy projektowaniu sieci korporacyjnej jest zachowanie unikalnej, spójnej numeracji IP we wszystkich lokalizacjach (np. centrala: 10.1.0.0/16, oddział 1: 10.2.0.0/16, oddział 2: 10.3.0.0/16). W realiach biznesowych, zwłaszcza podczas fuzji przedsiębiorstw lub podłączania sieci partnerów zewnętrznych, bardzo często dochodzi jednak do konfliktu nakładających się podsieci (Overlapping Subnets). Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja tradycyjnego translatora IP NAT (RFC 3022).
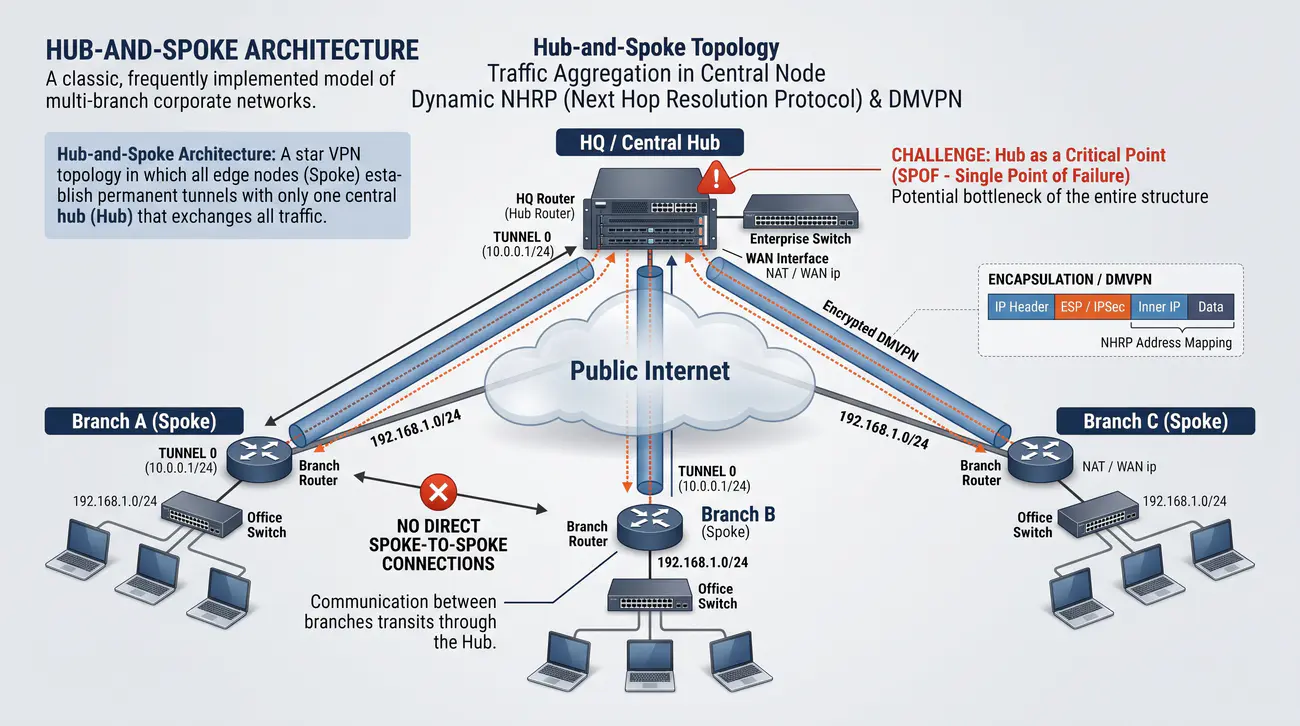
Sytuacja, w której zarówno sieć centrali, jak i sieć przejętego oddziału korzystają z identycznej domyślnej podsieci 192.168.1.0/24, uniemożliwia tradycyjny routing IP, gdyż router nie jest w stanie rozstrzygnąć, czy adres docelowy znajduje się lokalnie na interfejsie LAN, czy za tunelem VPN. Jedynym bezinwazyjnym rozwiązaniem tego problemu bez konieczności natychmiastowej rekonfiguracji setek komputerów staje się translacja NAT.
W takich scenariuszach inżynierowie wdrażają podwójną translację NAT (Twice NAT lub 1:1 NAT). Router oddziału przed wpuszczeniem pakietu do tunelu dokonuje translacji źródłowej (Src-NAT) lokalnej podsieci na unikalną wirtualną przestrzeń tranzytową (np. 172.16.1.0/24), a centrala odbiera pakiety z nowej, jednoznacznej puli.
Należy jednak pamiętać, że translacja NAT wewnątrz VPN narusza zasadę spójności połączeń End-to-End, utrudnia działanie protokołów wymagających jawnych adresów w ładunku aplikacji (np. SIP/VoIP, FTP) oraz uniemożliwia bezpośrednią weryfikację tożsamości hosta w logach inspekcji. Zasady tradycyjnej translacji adresów IP reguluje standard IETF RFC 3022.
Wyjaśnienie skrótów użytych na slajdzie:
NAT - Network Address Translation - Translacja adresów sieciowych miedzy różnymi przestrzeniami IP.
SIP - Session Initiation Protocol - Sygnalizacyjny protokół inicjowania sesji multimedialnych VoIP.
FTP - File Transfer Protocol - Protokół przesyłania plików podatny na translacje NAT.
LAN - Local Area Network - Lokalna sieć komputerowa przedsiębiorstwa.