1/40 Część 6: tunele w warstwie 2 (L2 VPN)
Przedstawienie architektury wirtualnych sieci prywatnych warstwy 2 (L2 VPN) oraz zasad przezroczystego mostkowania ruchu Ethernet przez sieci rozległe WAN.
  • Do tej pory omawialiśmy tunele warstwy 3 (L3), czyli routing łączący odrębne podsieci IP.
  • W pewnych scenariuszach zachodzi potrzeba "rozciągnięcia" wirtualnego łącza Ethernet przez Internet.
  • Urządzenia w dwóch oddalonych fizycznie biurach mają pracować w tej samej logicznej podsieci (np. 192.168.1.0/24).
  • Pozwala to na bezpośrednią komunikację w warstwie 2 (widoczność otoczenia sieciowego, wykrywanie drukarek, standardy DLNA/Chromecast).
  • To domena rozwiązań L2 VPN (Mostkowanie / Bridging).
Wirtualna sieć prywatna warstwy 2 (L2 VPN): Technologia tunelowania rozszerzająca domenę rozgłoszeniową Ethernet ponad siecią IP warstwy 3, umożliwiająca bezpośrednią wymianę ramek łącza danych pomiędzy odległymi lokalizacjami.
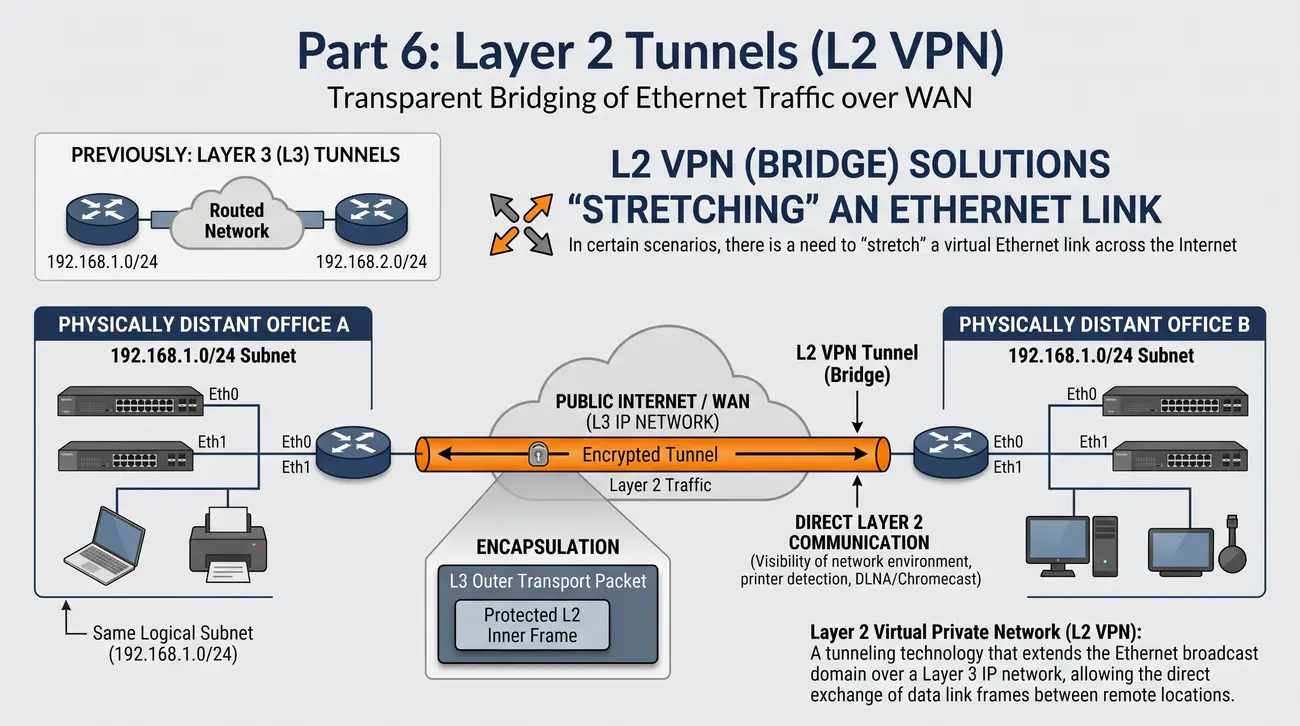
W dotychczasowych modułach laboratoryjnych koncentrowaliśmy się na tunelowaniu w warstwie 3 modelu OSI/ISO, w którym odległe sieci lokalne posiadały odrębną numerację IP, a wymiana danych opierała się na klasycznym routingu pakietów. Istnieje jednak szeroka klasa zastosowań przemysłowych, data center i laboratoryjnych, w których nadrzędnym wymogiem jest stworzenie jednolitej, rozproszonej domeny rozgłoszeniowej warstwy 2. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja hermetyzacji Generic Router Encapsulation - GRE (RFC 1701).

Technologie L2 VPN (ang. Layer 2 Virtual Private Network) pozwalają na przezroczyste kapsułkowanie (enkapsulację) pełnych ramek Ethernetowych wewnątrz standardowych pakietów IP lub datagramów UDP. Sprawia to, że urządzenia sieciowe w odległych oddziałach zachowują się tak, jakby były wpięte do jednego fizycznego przełącznika Ethernet.

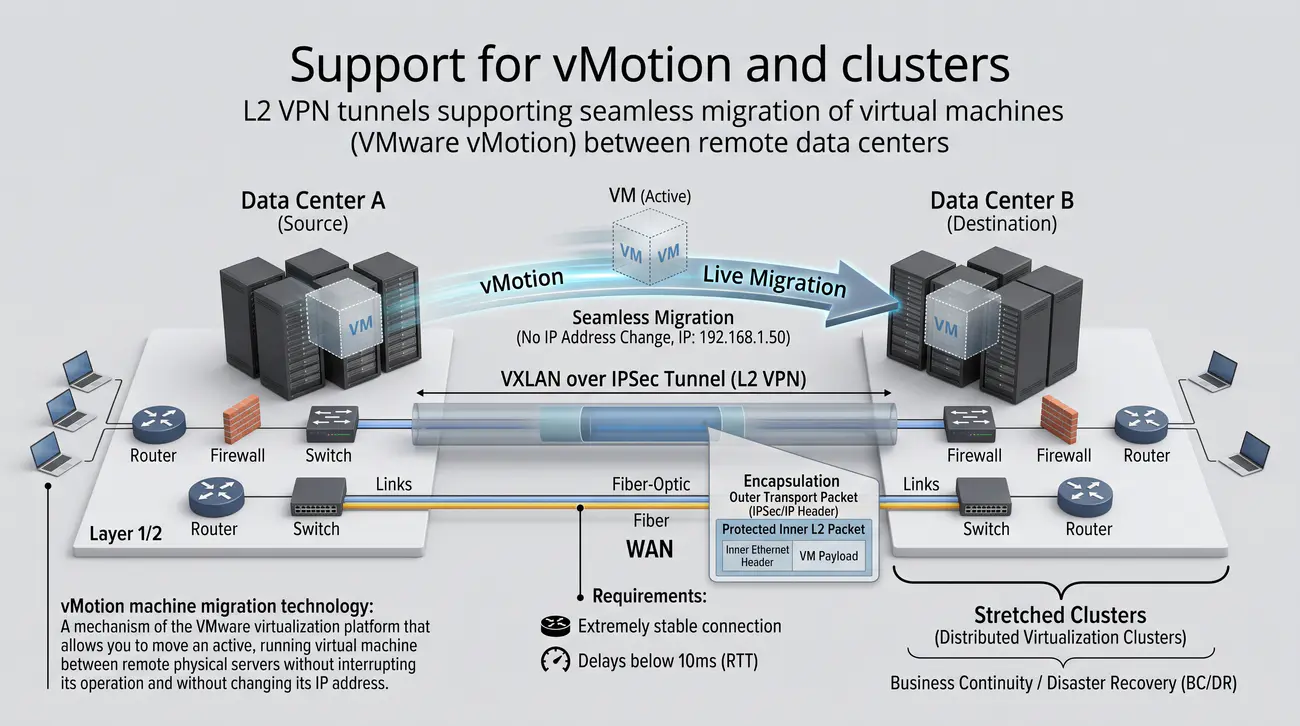
Wdrożenie rozwiązań L2 VPN eliminuje konieczność rekonfiguracji adresacji IP urządzeń końcowych, umożliwia bezproblemową migrację maszyn wirtualnych w klastrach wysokiej dostępności (vMotion) oraz pozwala na obsługę przestarzałych protokołów nieobsługujących routingu IP (np. starych sterowników przemysłowych PLC).

Ceną za elastyczność warstwy 2 jest jednak wyższy narzut nagłówków enkapsulacji, propagacja ruchu rozgłoszeniowego (Broadcast) przez łącza WAN oraz ryzyko powstania katastrofalnych pętli sieciowych w przypadku braku protokołu drzewa rozpinającego STP. Podstawy enkapsulacji protokołów sieciowych w nagłówkach GRE definiuje specyfikacja IETF RFC 1701.

Wyjaśnienie skrótów użytych na slajdzie:
L2 VPN - Layer 2 Virtual Private Network - Wirtualna sieć prywatna operująca w warstwie łącza danych.
OSI - Open Systems Interconnection - Model referencyjny warstw sieciowych ISO/OSI.
WAN - Wide Area Network - Rozległa sieć telekomunikacyjna.
PLC - Programmable Logic Controller - Programowalny sterownik logiczny automatyki przemysłowej.
GRE - Generic Routing Encapsulation - Protokół hermetyzacji dowolnych pakietów warstwy sieciowej.

2/40 Routing (L3) vs Bridging (L2) over VPN
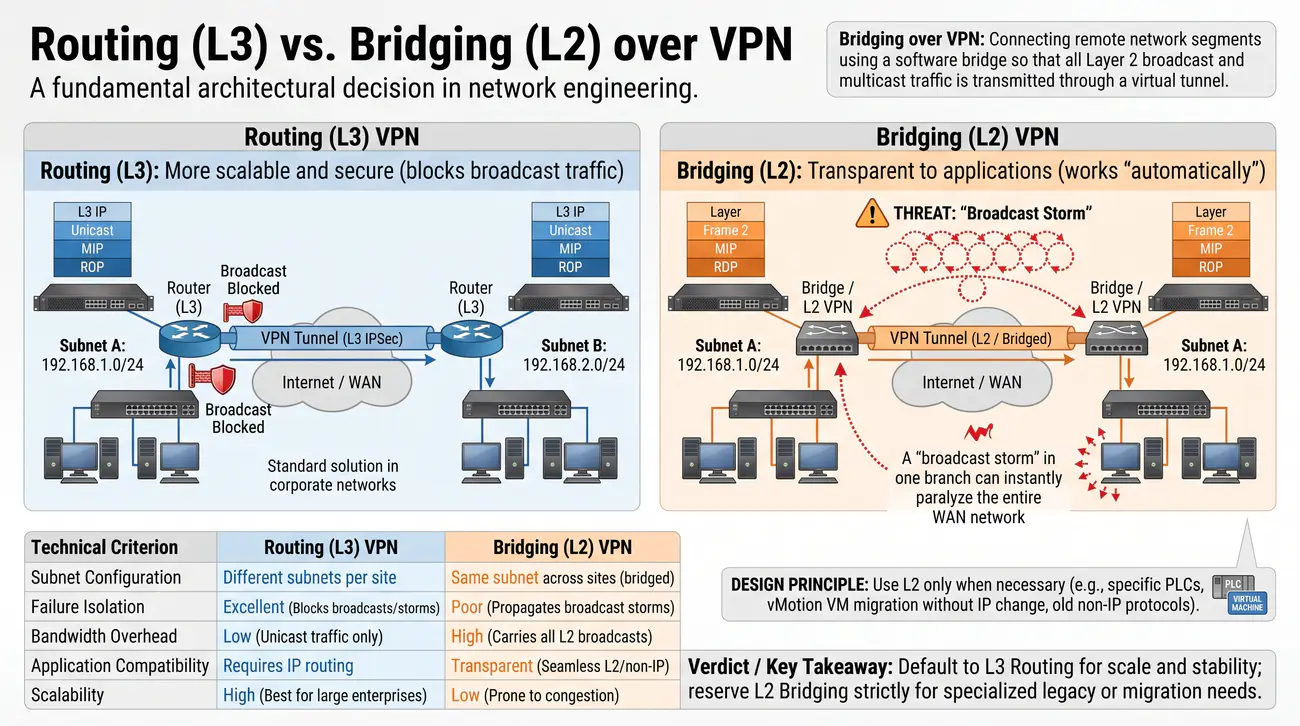
Porównanie architektury routingu warstwy 3 oraz mostkowania warstwy 2 w tunelach pod kątem izolacji awarii, skali i narzutu transmisyjnego.
  • Routing (L3): Bardziej skalowalny i bezpieczny (blokuje ruch rozgłoszeniowy). Rozwiązanie standardowe w sieciach korporacyjnych.
  • Bridging (L2): Transparentny dla aplikacji; mechanizm działa "automatycznie" dla hostów, lecz przenosi transmisje rozgłoszeniowe (Broadcast).
  • Zagrożenie: "Broadcast Storm" (burza rozgłoszeniowa) w jednym oddziale może błyskawicznie sparaliżować całą sieć WAN.
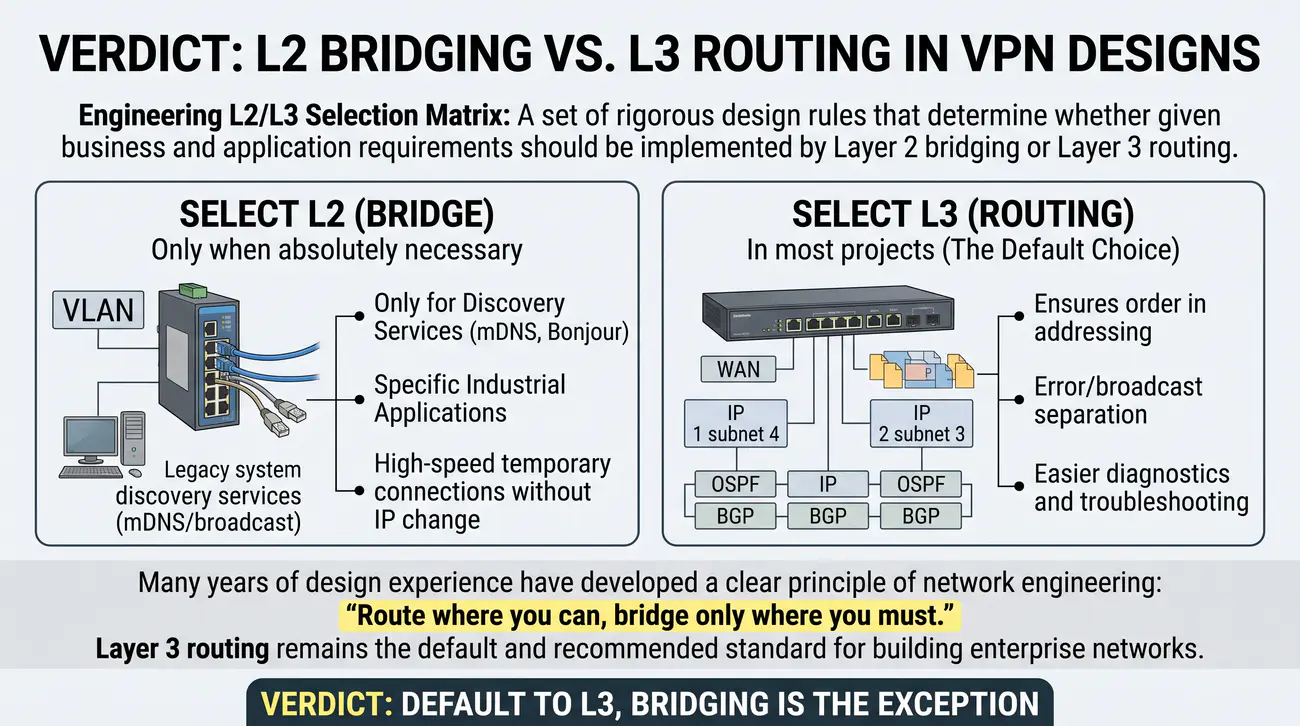
  • Zasada projektowa: Stosujemy L2 tylko wtedy, gdy jest to niezbędne (np. specyficzne sterowniki PLC, migracja maszyn wirtualnych vMotion bez zmiany IP, stare protokoły nie-IP).
Mostkowanie przez VPN (Bridging over VPN): Łączenie odległych segmentów sieci za pomocą programowego mostka (Bridge) w taki sposób, że cały ruch rozgłoszeniowy i multicastowy warstwy 2 jest transmitowany przez wirtualny tunel.

Wybór pomiędzy routingiem (L3) a mostkowaniem (L2) przez tunel VPN stanowi jedną z fundamentalnych decyzji architektonicznych w inżynierii sieciowej. W modelu routingu (L3) routery stanowią barierę dla rozgłoszeń sieciowych, izolując awarie lokalne, a ruch pomiędzy oddziałami jest ściśle kontrolowany przez reguły zapory i tablice trasowania. Szczegółowe informacje normatywne i techniczne publikuje Wieloprotokołowa enkapsulacja mostkowana i trasowana (RFC 2684).

W modelu mostkowania (L2) wirtualny interfejs tunelowy jest dodawany bezpośrednio do mostka systemowego (Bridge) obok fizycznych portów przełącznika. W efekcie pakiety ARP, zapytania DHCP, rozgłoszenia NetBIOS oraz ramki Multicast generowane w jednym oddziale są automatycznie przesyłane przez tunel do wszystkich pozostałych lokalizacji.

Główną zaletą mostkowania L2 jest całkowita przezroczystość dla aplikacji: stacje robocze i serwery w różnych miastach znajdują się w tej samej podsieci IP (np. 192.168.10.0/24), współdzieląc bramę domyślną i widząc się nawzajem bez konieczności definiowania jakichkolwiek tras routingu.

Głównym zagrożeniem mostkowania L2 jest zjawisko 'burzy rozgłoszeniowej' (Broadcast Storm). Awaria lub pętla kablowa w jednym oddziale może natychmiast wysycić pasmo tunelu WAN i doprowadzić do paraliżu całej sieci korporacyjnej. Zasady wieloprotokołowej enkapsulacji mostkowanej opisuje standard IETF RFC 2684.

Wyjaśnienie skrótów użytych na slajdzie:
L3 - Layer 3 - Warstwa sieciowa modelu OSI odpowiedzialna za routing IP.
L2 - Layer 2 - Warstwa łącza danych modelu OSI operująca na ramkach i adresach MAC.
ARP - Address Resolution Protocol - Protokół odwzorowywania adresów IP na MAC.
DHCP - Dynamic Host Configuration Protocol - Protokół dynamicznej konfiguracji stacji roboczych.

3/40 EoIP: Ethernet over IP
Przedstawienie autorskiego protokołu MikroTik EoIP, zasad hermetyzacji ramki Ethernet w pakiecie IP oraz analizy narzutu nagłówka GRE.
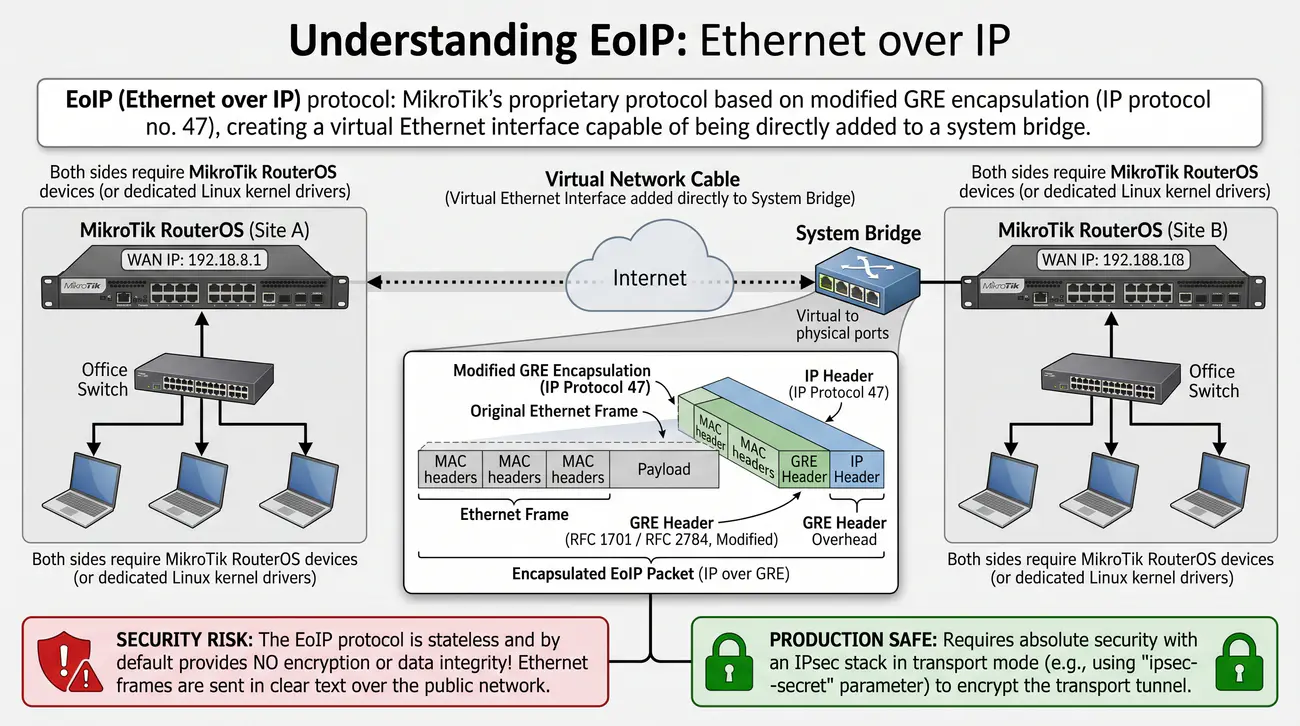
  • Autorski protokół firmy MikroTik bazujący na zmodyfikowanej enkapsulacji GRE (IP Protocol 47, RFC 1701 / RFC 2784).
  • Tworzy logiczny interfejs Ethernet, który funkcjonuje jak wirtualny kabel sieciowy i może zostać bezpośrednio dodany jako port do mostka systemowego (Bridge).
  • Wymaga urządzeń MikroTik RouterOS po obu stronach łącza (lub dedykowanych sterowników jądra Linux).
  • Kardynalna zasada bezpieczeństwa teleinformatycznego:
    • Protokół EoIP jest protokołem bezstanowym (Stateless) i domyślnie nie zapewnia żadnego szyfrowania ani integralności danych (ramki Ethernetowe przesyłane są w sieci publicznej jawnym tekstem!).
    • W środowiskach produkcyjnych wymaga bezwzględnego zabezpieczenia stosem IPsec w trybie transportowym (np. za pomocą parametru ipsec-secret).
Protokół EoIP (Ethernet over IP): Własnościowy protokół firmy MikroTik bazujący na zmodyfikowanej enkapsulacji GRE (protokół IP nr 47), tworzący wirtualny interfejs Ethernet zdolny do bezpośredniego dodania do mostka systemowego.

Protokół EoIP (Ethernet over IP) jest jednym z najbardziej popularnych i wszechstronnych rozwiązań tunelowania warstwy 2 w ekosystemie MikroTik RouterOS. Umożliwia on spięcie dwóch odległych mostków sieciowych za pośrednictwem dowolnej sieci IP, tworząc logiczny kabel Ethernet łączący dwa routery. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Generic Routing Encapsulation - GRE (RFC 2784).

Architektonicznie EoIP wykorzystuje protokół GRE (IP Protocol 47). Oryginalna ramka Ethernetowa (wraz z nagłówkiem MAC, znacznikami 802.1Q oraz ładunkiem) jest pakowana wewnątrz specjalnego nagłówka GRE o długości 42 bajtów (20 bajtów nagłówka IPv4 + 14 bajtów wewnętrznego Ethernetu + 8 bajtów rozszerzonego nagłówka GRE z polem Tunnel ID).

Kluczowym parametrem konfiguracyjnym w protokole EoIP jest identyfikator tunelu (Tunnel ID). Aby tunel mógł poprawnie transmitować ramki, oba końce muszą posiadać identyczną wartość Tunnel ID oraz wzajemnie wskazywać swoje publiczne lub prywatne adresy IP w parametrze remote-address.

Protokół EoIP jest protokołem bezstanowym (Stateless) i z natury nie zapewnia poufności ani integralności danych (ramki przesyłane są jawnym tekstem). Z tego względu w środowiskach produkcyjnych wymaga bezwzględnego zabezpieczenia stosem IPsec. Szczegółową specyfikację enkapsulacji GRE standaryzuje dokument IETF RFC 2784.

Wyjaśnienie skrótów użytych na slajdzie:
EoIP - Ethernet over IP - Autorski protokół MikroTik tunelowania ramek warstwy 2 w pakietach IP.
GRE - Generic Routing Encapsulation - Protokół hermetyzacji pakietów IP nr 47.
MAC - Media Access Control - Adres sprzętowy karty sieciowej.
IPsec - Internet Protocol Security - Pakiet standardów kryptograficznych zabezpieczających ruch IP.

4/40 Konfiguracja interfejsu EoIP
Przedstawienie laboratoryjnej procedury konfiguracji interfejsu EoIP w systemie MikroTik RouterOS z uwzględnieniem parametrów remote-address i tunnel-id.
  • # Konfiguracja Routera A (Centrala)
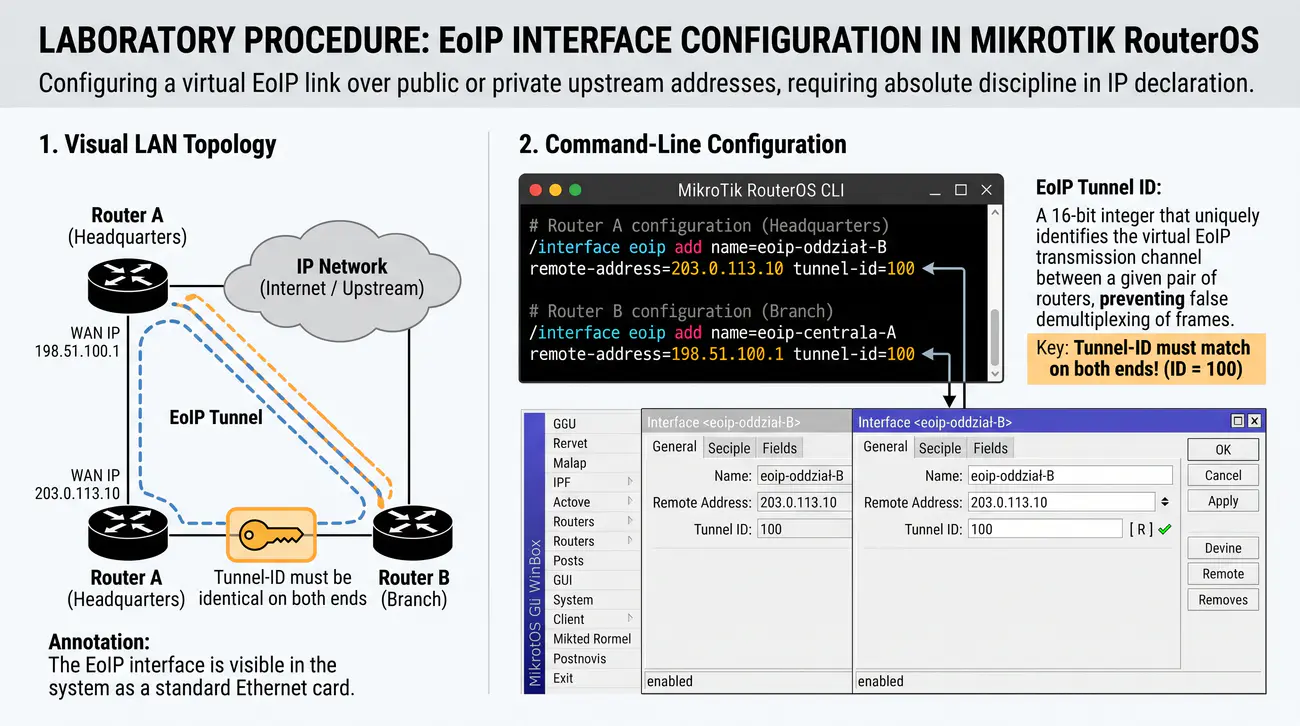
    /interface eoip add name=eoip-oddział-B remote-address=203.0.113.10 tunnel-id=100
    # Konfiguracja Routera B (Oddział)
    /interface eoip add name=eoip-centrala-A remote-address=198.51.100.1 tunnel-id=100
  • Kluczowe: Tunnel-ID musi być identyczne na obu końcach połączenia. Interfejs jest widoczny w systemie jako standardowa karta Ethernet.
Identyfikator tunelu EoIP (Tunnel ID): 16-bitowa liczba całkowita unikalnie identyfikująca wirtualny kanał transmisyjny EoIP pomiędzy daną parą routerów, zapobiegająca błędnemu demultipleksingowi ramek.

Konfiguracja wirtualnego łącza EoIP w systemie MikroTik RouterOS jest procesem intuicyjnym, lecz wymagającym bezwzględnej dyscypliny w deklaracji adresów źródłowych i docelowych. Urządzenia mogą łączyć się ze sobą za pośrednictwem publicznych adresów IP lub adresów prywatnych wewnątrz istniejącego tunelu nadrzędnego. Szczegółowe informacje normatywne i techniczne publikuje Agregacja sieci VLAN w efektywnym zarządzaniu adresami IP (RFC 3069).

Na routerze lokalnym R1 w gałęzi interfejsów dodaje się nowy obiekt EoIP: /interface eoip add name=eoip-do-r2 remote-address=198.51.100.2 tunnel-id=10 mtu=1500. Na routerze zdalnym R2 konfiguruje się komplementarny wpis: /interface eoip add name=eoip-do-r1 remote-address=198.51.100.1 tunnel-id=10 mtu=1500.

W momencie zatwierdzenia konfiguracji system operacyjny natychmiast powołuje do życia wirtualną kartę sieciową Ethernet o unikalnym adresie MAC wygenerowanym programowo. W przeciwieństwie do tuneli zorientowanych na sesję (np. PPTP czy SSTP), interfejs EoIP przechodzi w stan 'Running' (flaga R) tak długo, jak router posiada aktywną trasę w tablicy routingu do adresu remote-address.

W celu zapobieżenia blokowaniu ruchu przez brzegowe zapory ogniowe dostawców ISP, administratorzy muszą upewnić się, że na zewnętrznych interfejsach WAN zezwolono na ruch protokołu IP 47 (GRE). Metody agregacji i zarządzania wirtualnymi sieciami Ethernet opisuje specyfikacja IETF RFC 3069.

Wyjaśnienie skrótów użytych na slajdzie:
EoIP - Ethernet over IP - Wirtualny interfejs mostkowany MikroTik.
MTU - Maximum Transmission Unit - Maksymalna jednostka danych warstwy sieciowej.
WAN - Wide Area Network - Zewnętrzne łącze internetowe routera.
CLI - Command Line Interface - Tekstowy interfejs wiersza poleceń.

5/40 Dodawanie do mostka (Bridging)
Przedstawienie metody integracji wirtualnego interfejsu EoIP z mostkiem programowym Bridge w celu połączenia fizycznych portów LAN odległych routerów.
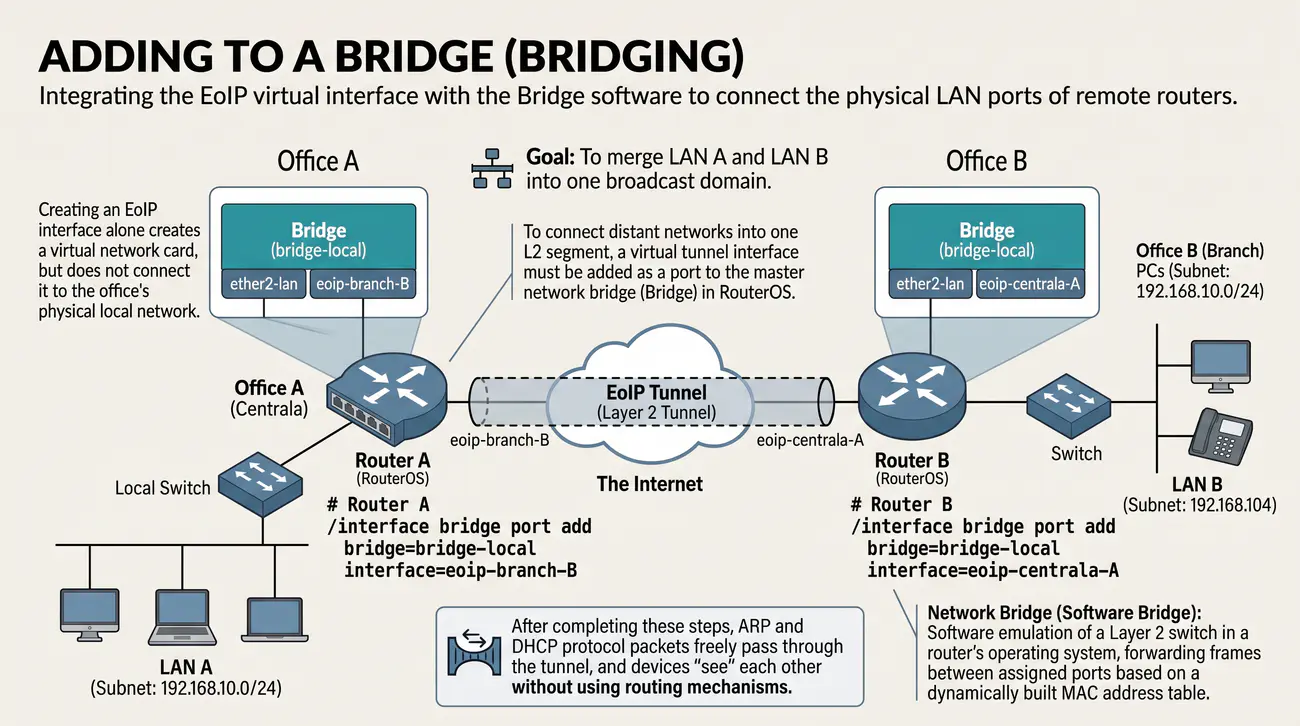
  • Aby scalić LAN A i LAN B w jedną domenę rozgłoszeniową:
  • # Router A
    /interface bridge port add bridge=bridge-local interface=eoip-oddział-B
    # Router B
    /interface bridge port add bridge=bridge-local interface=eoip-centrala-A
  • Po wykonaniu tych kroków pakiety protokołów ARP i DHCP swobodnie przechodzą przez tunel, a urządzenia "widzą się" bez stosowania mechanizmów routingu.
Mostek sieciowy (Software Bridge): Programowa emulacja przełącznika warstwy 2 w systemie operacyjnym routera, przekazująca ramki pomiędzy przypisanymi portami na podstawie dynamicznie budowanej tablicy adresów MAC.

Samo utworzenie interfejsu EoIP tworzy wirtualną kartę sieciową, lecz nie łączy jej z fizyczną siecią lokalną biura. Aby spiąć odległe sieci w jeden segment L2, wirtualny interfejs tunelowy musi zostać dodany jako port do nadrzędnego mostka sieciowego (Bridge) w systemie RouterOS. Szczegółowe informacje normatywne i techniczne publikuje Zasady rejestracji i formaty adresacji EUI i MAC (RFC 7042).

Procedura polega na powołaniu mostka głównego: /interface bridge add name=bridge-lan, a następnie przypisaniu do niego fizycznych portów Ethernet (np. ether2, ether3) oraz nowo utworzonego interfejsu tunelowego: /interface bridge port add bridge=bridge-lan interface=ether2 oraz /interface bridge port add bridge=bridge-lan interface=eoip-do-r2.

W tym momencie mostek zaczyna działać jak wieloportowy przełącznik: ramka wysłana przez komputer pracownika podłączony do portu ether2 w Warszawie trafia do mostka, zostaje zaenkapsulowana w pakiet EoIP, przesłana przez Internet i zdeszyfrowana na routerze w Krakowie, po czym opuszcza port fizyczny ether2 krakowskiego routera.

Mostek uczy się adresów MAC urządzeń po obu stronach tunelu, zapisując je w tablicy Bridge Hosts. Umożliwia to bezpośrednią komunikację pomiędzy maszynami z czasem opóźnienia równym fizycznemu RTT łącza internetowego. Zasady przydziału i rejestracji przestrzeni adresów MAC definiuje standard IETF RFC 7042.

Wyjaśnienie skrótów użytych na slajdzie:
MAC - Media Access Control - Sprzętowy adres karty sieciowej warstwy 2.
RTT - Round Trip Time - Czas podwójnego obiegu pakietu w sieci.
LAN - Local Area Network - Lokalna sieć komputerowa biura.
EoIP - Ethernet over IP - Wirtualny tunel warstwy 2.

6/40 Kwestia unikalności adresów MAC
Przeanalizowanie problemu duplikacji adresów MAC w tunelach L2 oraz zasad weryfikacji unikalności identyfikatorów warstwy łącza danych.
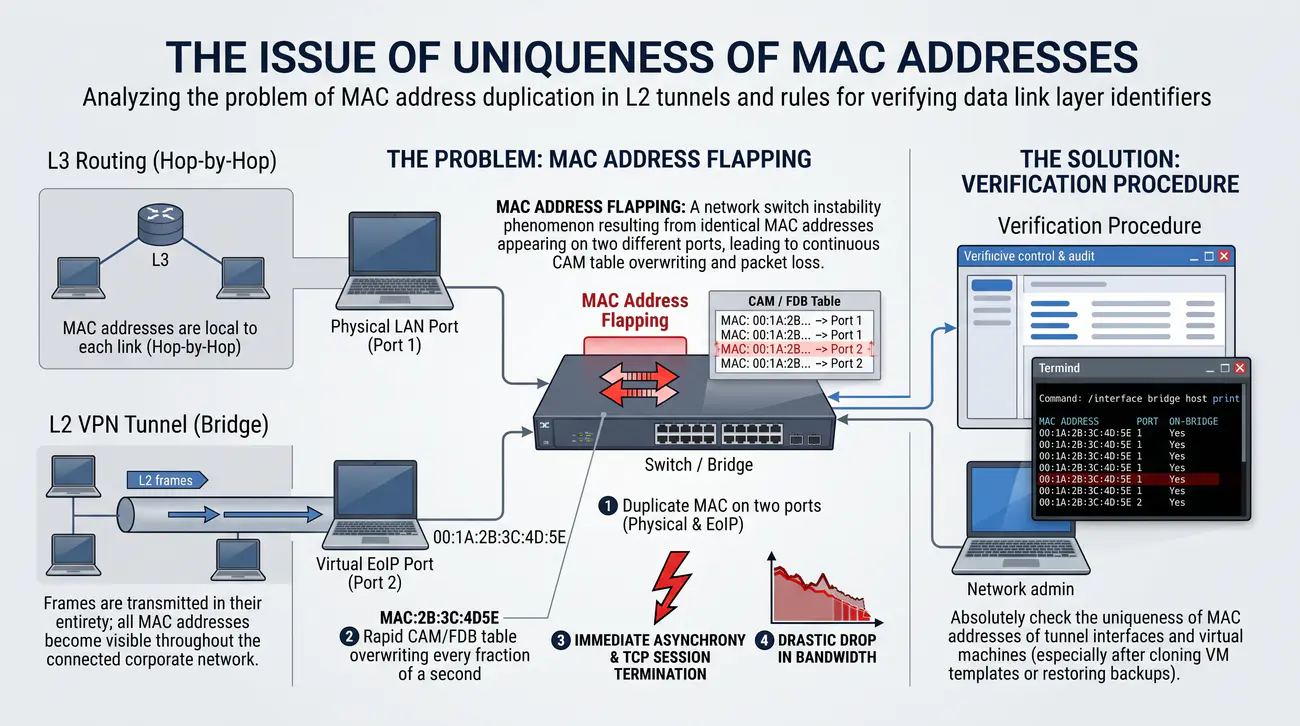
  • W architekturach routingu L3 adresy MAC są lokalne dla każdego łącza (Hop-by-Hop). W tunelach L2 VPN ramki przesyłane są w całości, a wszystkie adresy MAC stają się widoczne w całej połączonej sieci korporacyjnej:
  • Zjawisko MAC Address Flapping:
    • Wystąpienie identycznego adresu MAC na dwóch różnych portach mostka (np. port fizyczny LAN i wirtualny port EoIP) powoduje, że tablica CAM / FDB przełącznika co ułamek sekundy zmienia przypisanie portu docelowego w rytm napływających ramek.
    • Skutkuje to natychmiastową asynchronią, zrywaniem sesji TCP i drastycznym spadkiem przepustowości łącza.
  • Procedura weryfikacyjna:
    • Bezwzględna kontrola unikalności adresów MAC interfejsów tunelowych oraz maszyn wirtualnych (zwłaszcza po klonowaniu szablonów VM lub przywracaniu kopii zapasowych) za pomocą polecenia: /interface bridge host print.
Konflikt adresów MAC (MAC Address Flapping): Zjawisko niestabilności przełącznika sieciowego wynikające z pojawienia się identycznego adresu MAC na dwóch różnych portach, prowadzące do ciągłego nadpisywania tablicy CAM i utraty pakietów.

W architekturach routingu L3 adresy MAC mają znaczenie ściśle lokalne (Hop-by-Hop), ponieważ router przekazując pakiet do następnego skoku zawsze podmienia źródłowy i docelowy adres MAC w ramce Ethernet. W tunelach warstwy 2 sytuacja ulega diametralnej zmianie: ramki są przesyłane w całości, a wszystkie adresy MAC stają się widoczne w całej połączonej sieci korporacyjnej. Szczegółowe informacje normatywne i techniczne publikuje Wytyczne wdrażania standardu IEEE 802.1X w sieciach RADIUS (RFC 3580).

Wirtualny interfejs EoIP generuje swój adres MAC automatycznie na podstawie adresu IP routera. W pewnych specyficznych warunkach (np. klonowanie konfiguracji routera ze skryptu zapasowego lub ręczne ustawienie parametru mac-address) dwa interfejsy tunelowe mogą otrzymać identyczny adres sprzętowy.

Konsekwencje takiego stanu są katastrofalne dla wydajności sieci. Mostki sieciowe wpadają w stan tzw. 'MAC Flapping': tablica CAM przełącznika co ułamek sekundy zmienia przypisanie portu dla danego adresu MAC w rytm napływających ramek, co prowadzi do gwałtownego rozłączania sesji TCP i drastycznego spadku transferu.

Inżynier wdrażający tunelowanie L2 musi bezwzględnie zweryfikować unikalność adresów MAC interfejsów tunelowych oraz mostków za pomocą polecenia /interface bridge host print. Wytyczne dotyczące uwierzytelniania i kontroli dostępu na poziomie portów L2 definiuje standard IETF RFC 3580.

Wyjaśnienie skrótów użytych na slajdzie:
CAM - Content Addressable Memory - Szybka pamięć asocjacyjna przechowująca tablice adresów MAC w przełącznikach.
MAC - Media Access Control - Fizyczny adres sprzętowy interfejsu sieciowego.
TCP - Transmission Control Protocol - Połączeniowy protokół warstwy transportowej.
EoIP - Ethernet over IP - Protokół tunelowania warstwy łącza danych.

7/40 Mechanizm VLAN (802.1Q)
Przedstawienie standardu tagowania ramek IEEE 802.1Q oraz metod hermetyzacji ruchu wielu wirtualnych sieci LAN wewnątrz pojedynczego tunelu VPN.
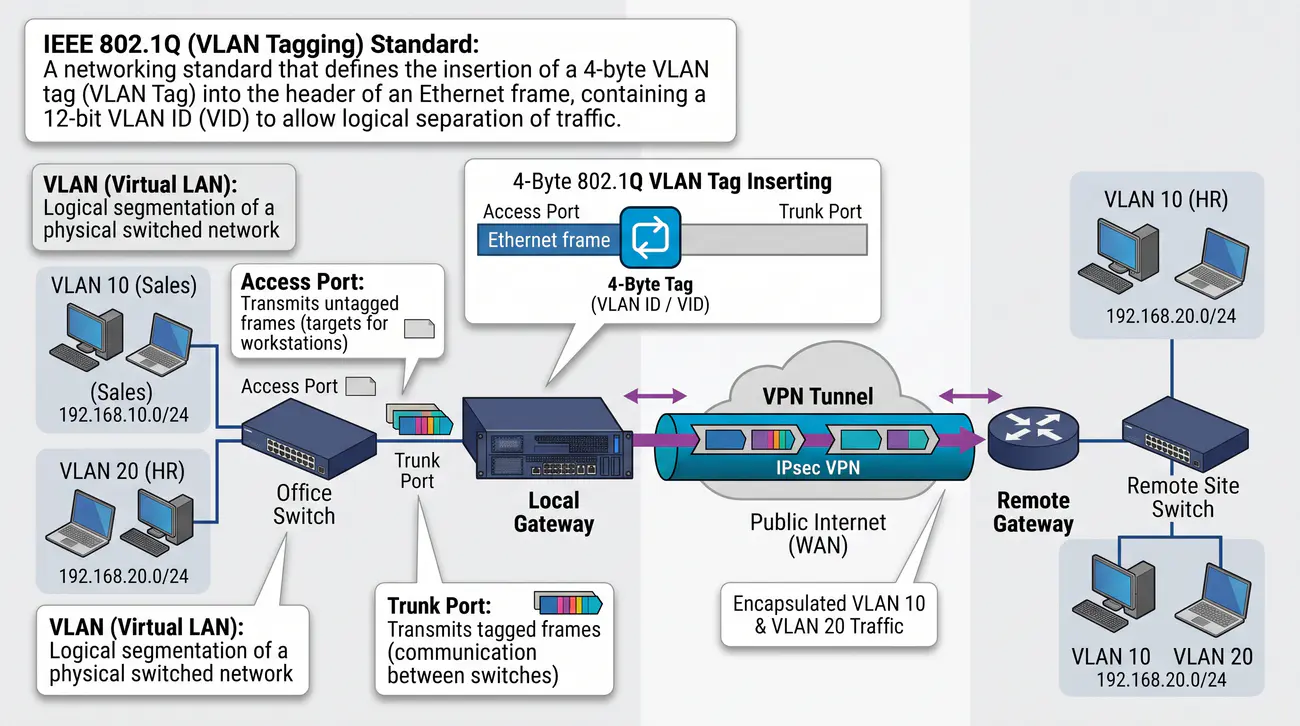
  • VLAN (Virtual LAN): Logiczna segmentacja fizycznej sieci przełączanej.
  • Technika etykietowania (Tagging) polega na dodaniu 4-bajtowego znacznika do ramki Ethernet z numerem VLAN ID (VID).
  • Port dostępowy (Access): Przesyła ramki nietagowane (docelowe dla stacji roboczych).
  • Port magistralny (Trunk): Przesyła ramki tagowane (komunikacja między przełącznikami).
Standard IEEE 802.1Q (VLAN Tagging): Standard sieciowy definiujący wstawienie 4-bajtowego znacznika VLAN (VLAN Tag) do nagłówka ramki Ethernet, zawierającego 12-bitowy identyfikator VLAN ID (VID) pozwalający na logiczną separację ruchu.

W nowoczesnych przedsiębiorstwach ruch sieciowy jest poddawany ścisłej segmentacji logicznej za pomocą wirtualnych sieci lokalnych (VLAN). Standard IEEE 802.1Q wstawia bezpośrednio za polami adresów MAC 4-bajtowy znacznik składający się z identyfikatora typu protokołu (TPID 0x8100), 3 bitów priorytetu QoS (PCP) oraz 12-bitowego identyfikatora sieci VLAN ID (w zakresie od 1 do 4094). Szczegółowe informacje normatywne i techniczne publikuje Atrybuty RADIUS dla obsługi protokołów tunelowania (RFC 2868).

W tradycyjnych tunelach warstwy 3 (L3 VPN) obsługa wielu sieci VLAN wymaga zestawienia oddzielnego tunelu dla każdej podsieci lub uruchomienia skomplikowanych protokołów routingu i polityk VRF. W tunelach warstwy 2 (L2 VPN) problem ten zostaje rozwiązany w sposób naturalny i przezroczysty.

Ponieważ tunel warstwy 2 (taki jak EoIP, VXLAN czy OpenVPN TAP) hermetyzuje całą ramkę Ethernet, transmituje on bez żadnych przeszkód również ramki zawierające 4-bajtowy znacznik 802.1Q. Pozwala to na przesłanie magistrali (Trunk) niosącej dziesiątki wirtualnych sieci LAN przez jeden wirtualny kanał transmisyjny.

Rozwiązanie to radykalnie upraszcza architekturę sieci w oddziałach terenowych, gdzie pojedynczy router brzegowy może odebrać z centrali pełen zestaw sieci korporacyjnych (VLAN dla biura, VLAN dla telefonii VoIP, VLAN dla kamer CCTV) i rozpropagować je na lokalne przełączniki dostępowe. Standardy atrybutów tunelowania w sieciach uwierzytelniania określa dokument IETF RFC 2868.

Wyjaśnienie skrótów użytych na slajdzie:
VLAN - Virtual Local Area Network - Logiczna wirtualna sieć lokalna.
VID - VLAN Identifier - 12-bitowy identyfikator sieci VLAN (zakres 1-4094).
TPID - Tag Protocol Identifier - Pole nagłówka identyfikujące ramkę tagowana 802.1Q (wartość 0x8100).
QoS - Quality of Service - Mechanizmy zapewniania jakości transmisji pakietów.

8/40 Obsługa magistral (VLAN trunking) przez VPN
Przedstawienie procedury zestawiania i filtracji magistrali VLAN Trunking na wirtualnych interfejsach tunelowych w systemie MikroTik Bridge VLAN Filtering.
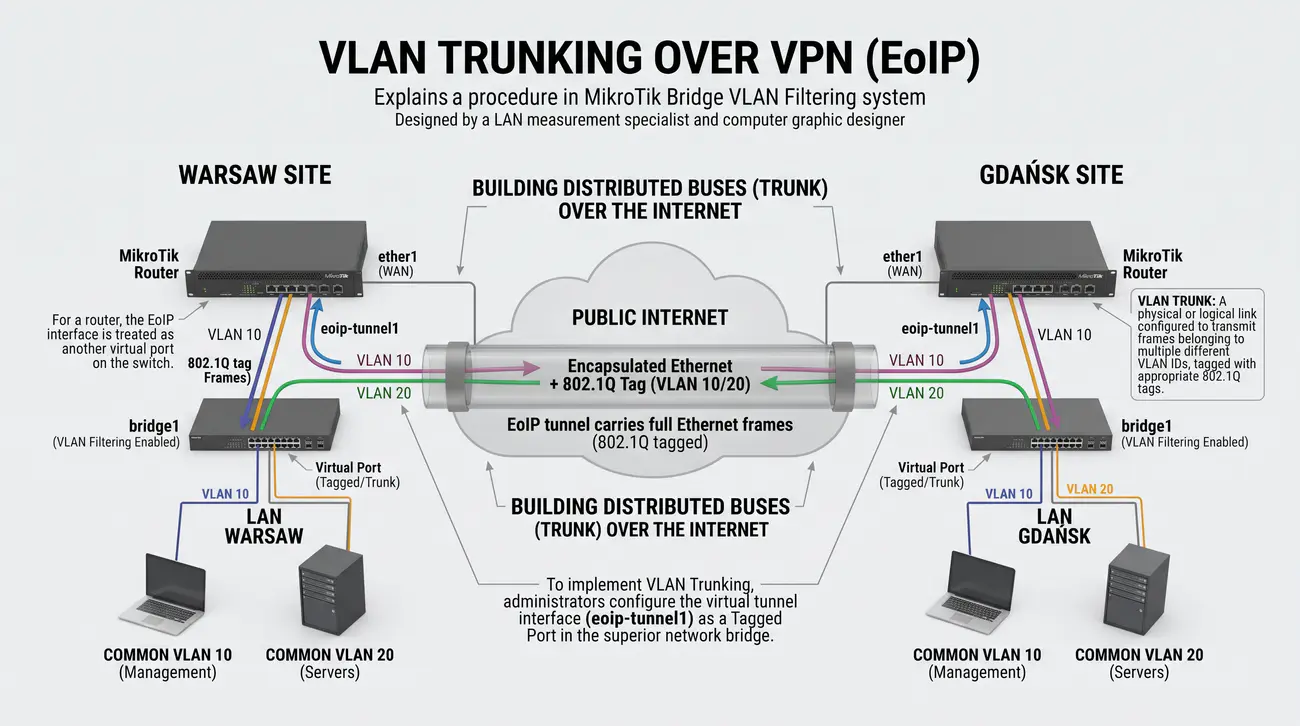
  • Ponieważ tunel EoIP przenosi pełne ramki Ethernet, jest w stanie transmitować również ramki tagowane (802.1Q).
  • Pozwala to na budowanie rozproszonych magistral (Trunk) przez Internet.
  • Przykład: LAN w Warszawie i Gdańsku korzystają ze wspólnego VLAN 10 (Zarządzanie) oraz VLAN 20 (Serwery).
  • Dla routera interfejs EoIP jest traktowany po prostu jako kolejny wirtualny port w przełączniku.
Magistrala VLAN (VLAN Trunk): Łącze fizyczne lub logiczne skonfigurowane do przesyłania ramek należących do wielu różnych identyfikatorów VLAN, oznaczonych odpowiednimi znacznikami 802.1Q.

W celu realizacji magistrali VLAN Trunking przez wirtualny tunel, administratorzy konfigurują interfejs tunelowy jako port tagowany (Tagged Port) w nadrzędnym mostku sieciowym. W nowoczesnych wersjach systemu MikroTik RouterOS do zarządzania magistralami służy ujednolicony moduł Bridge VLAN Filtering. Szczegółowe informacje normatywne i techniczne publikuje Problematyka MTU i fragmentacji w sieciowych tunelach transmisyjnych (RFC 4459).

W konfiguracji mostka w gałęzi /interface bridge vlan administrator deklaruje, które identyfikatory VLAN mogą być przesyłane przez tunel: /interface bridge vlan add bridge=bridge-lan vlan-ids=10,20,30 tagged=bridge-lan,eoip-do-r2. W ten sposób ruch sieci VLAN 10 (zarządzanie), VLAN 20 (pracownicy) i VLAN 30 (serwery) jest bezpiecznie transportowany jednym kanałem.

Kluczowym elementem stabilności jest aktywacja sprzętowej filtracji na mostku za pomocą opcji vlan-filtering=yes. Filtracja ta gwarantuje, że nieotagowane ramki lub pakiety z nieautoryzowanymi identyfikatorami VID zostaną natychmiast odrzucone przez router, eliminując ryzyko przypadkowego wymieszania ruchu różnych stref.

Warto zauważyć, że przesyłanie wielu sieci VLAN przez jeden tunel współdzieli łączne pasmo fizycznego łącza internetowego. Aby zapobiec wysyceniu pasma przez transfery plików w sieci pracowników kosztem transmisji głosu w sieci telefonii VoIP, konieczne jest wdrożenie mechanizmów kolejkowania QoS wewnątrz tunelu. Kwestie fragmentacji w sieciach tunelowanych reguluje specyfikacja IETF RFC 4459.

Wyjaśnienie skrótów użytych na slajdzie:
VLAN - Virtual Local Area Network - Wirtualna sieć lokalna.
VID - VLAN Identifier - Identyfikator sieci VLAN.
VoIP - Voice over IP - Cyfrowa telefonia internetowa.
QoS - Quality of Service - Zestaw technik gwarantujących wymagana jakość transmisji.

9/40 Wyzwanie MTU w tunelach L2 z VLAN
Szczegółowa kalkulacja matematyczna narzutu nagłówków L2/VLAN/GRE/IP oraz inżynierskie metody zapobiegania fragmentacji ramek w tunelach WAN.
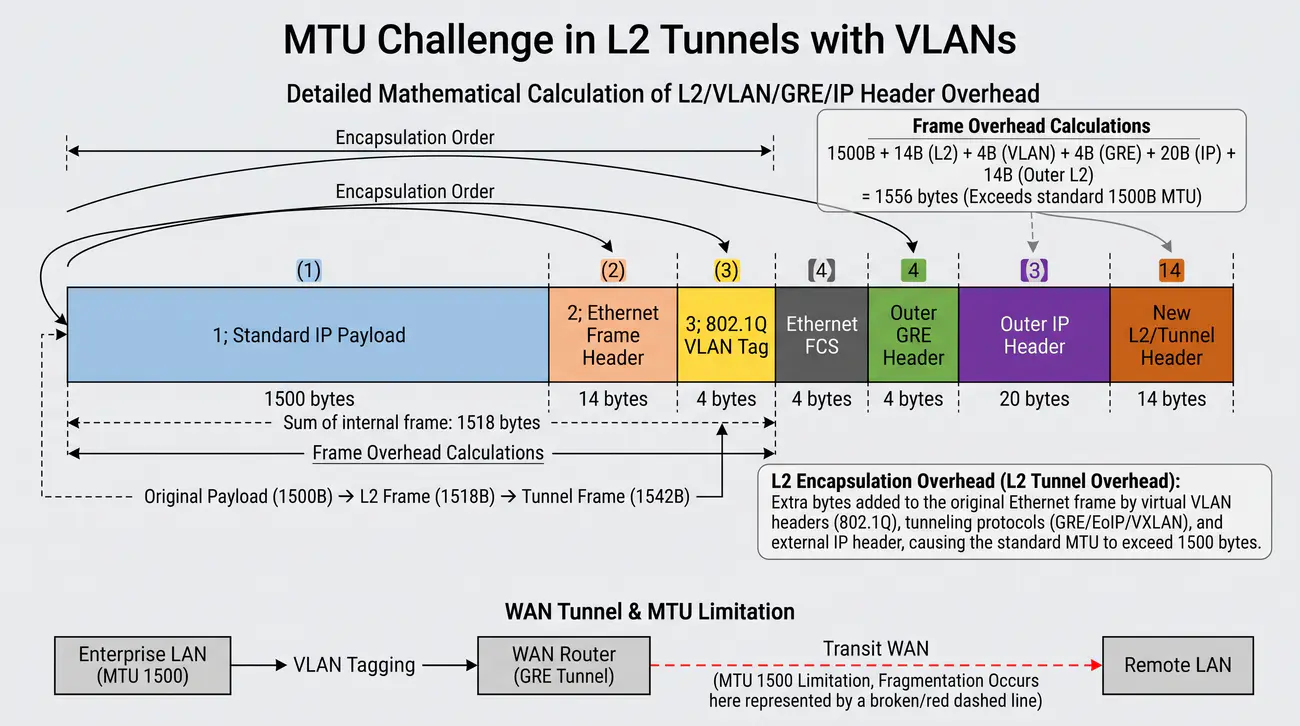
  • Kombinacja mostkowania warstwy 2, tagowania VLAN oraz enkapsulacji IP/GRE generuje krytyczny narzut nagłówków transmisyjnych:
  • Szczegółowa kalkulacja matematyczna narzutu ramki:
  • 1. Standardowy ładunek danych IP: 1500 bajtów.
  • 2. Nagłówek ramki Ethernet: 14 bajtów.
  • 3. Znacznik VLAN 802.1Q: 4 bajty (suma wewnętrznej ramki: 1518 bajtów).
  • 4. Enkapsulacja EoIP: 42 bajty (20B nagłówek IPv4 + 8B rozszerzony GRE + 14B wewnętrzny MAC).
  • Łączny rozmiar datagramu zewnętrznego: 1546 bajtów!
  • Konsekwencje i rozwiązanie inżynierskie:
    • Ponieważ standardowe łącza publiczne ISP dopuszczają MTU równe 1500 bajtów, router brzegowy jest zmuszony do fragmentowania każdego zewnętrznego pakietu IPv4 na dwa datagramy, co podwaja obciążenie procesora CPU i drastycznie zwiększa opóźnienia.
    • Prawidłowe rozwiązanie inżynierskie: Obniżenie MTU na stacjach roboczych i interfejsach VLAN do 1450 bajtów lub bezwzględna aktywacja reguły MSS Clamping na routerze.
Narzut enkapsulacji L2 (L2 Tunnel Overhead): Dodatkowe bajty dodawane do oryginalnej ramki Ethernet przez nagłówki wirtualnych sieci VLAN (802.1Q), protokoły tunelowania (GRE/EoIP/VXLAN) oraz zewnętrzny nagłówek IP, powodujące przekroczenie standardowego MTU 1500 bajtów.

Wdrożenie tunelowania warstwy 2 niosącego tagowane ramki VLAN stawia inżyniera sieciowego przed najtrudniejszym wyzwaniem transmisyjnym: problemem jednostki Maximum Transmission Unit (MTU). Standardowa ramka Ethernet posiada MTU równe 1500 bajtów (rozmiar ładunku IP bez nagłówka MAC). Szczegółowe informacje normatywne i techniczne publikuje Protokół kontroli mostkowania PPP - BCP (RFC 2878).

W momencie dodania znacznika VLAN 802.1Q rozmiar ramki Ethernet rośnie o 4 bajty (do 1504 bajtów). Następnie cała ramka Ethernet (wraz z 14-bajtowym nagłówkiem MAC) jest pakowana w tunel EoIP. Protokół EoIP dodaje 42 bajty nagłówków (20 bajtów IPv4 + 8 bajtów GRE + 14 bajtów wewnętrznego nagłówka L2), co daje łącznie pakiet o rozmiarze 1546 bajtów.

Ponieważ standardowe publiczne łącza internetowe u dostawców ISP posiadają sztywny limit MTU równy 1500 bajtów, pakiet o rozmiarze 1546 bajtów nie może zostać przesłany w całości. Zewnętrzny stos IP routera zmuszony jest do pofragmentowania każdego pakietu na dwa oddzielne datagramy IPv4, co podwaja liczbę pakietów w sieci, drastycznie obciąża procesor CPU routera i zwiększa opóźnienia.

W celu wyeliminowania tego problemu stosuje się dwie metody inżynierskie: wymuszenie u operatorów transmisji ramek typu Jumbo Frames (MTU 1600+ na łączach operatorskich) lub obniżenie parametru MTU na wewnętrznych stacjach roboczych i interfejsach VLAN do bezpiecznej wartości 1450 bajtów wspartej regułą MSS Clamping. Standard mostkowania w protokole PPP standaryzuje dokument IETF RFC 2878.

Wyjaśnienie skrótów użytych na slajdzie:
MTU - Maximum Transmission Unit - Maksymalny rozmiar jednostki ramki w warstwie sieciowej.
L2 - Layer 2 - Warstwa łącza danych modelu OSI.
VLAN - Virtual Local Area Network - Wirtualna sieć lokalna.
ISP - Internet Service Provider - Dostawca usług internetowych.

10/40 BCP: mostkowanie w usługach PPP
Przedstawienie standardu Bridge Control Protocol (BCP) umożliwiającego dynamiczne mostkowanie ramek L2 w tunelach PPTP, L2TP i SSTP.
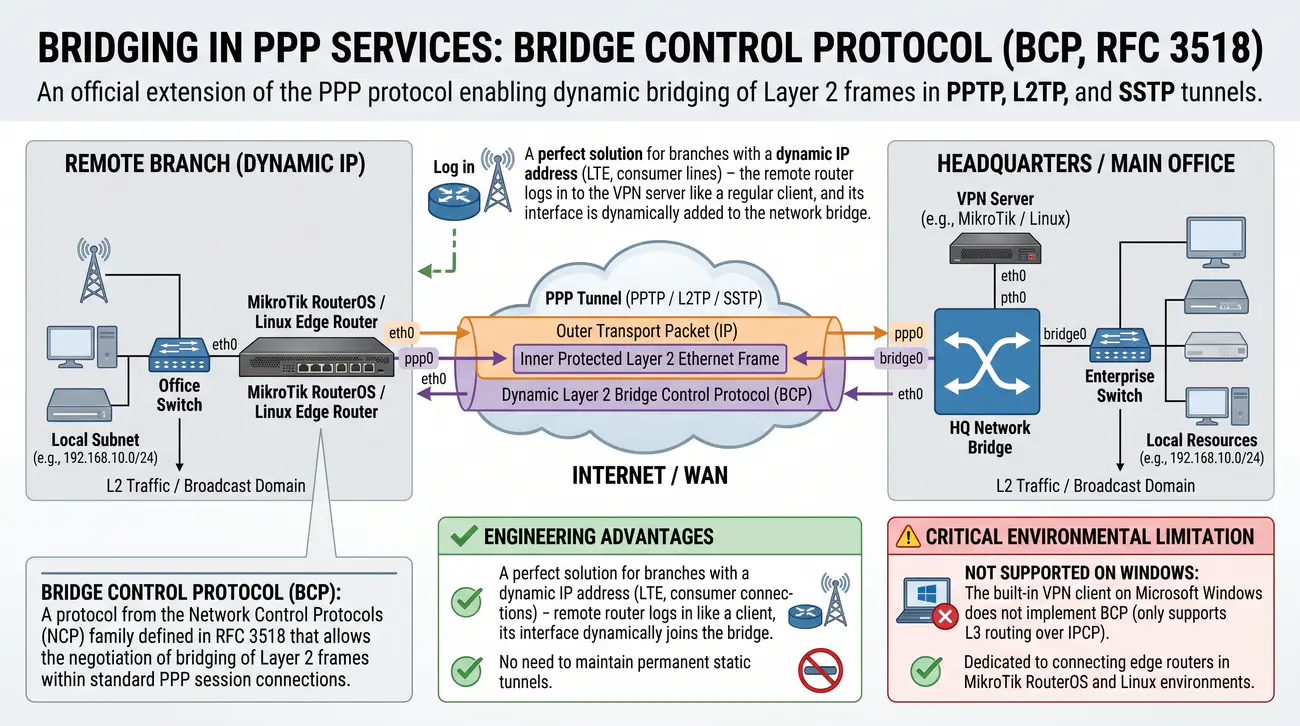
  • Standard Bridge Control Protocol (BCP, RFC 3518) stanowi oficjalne rozszerzenie protokołu PPP, umożliwiające negocjację mostkowania pełnych ramek warstwy 2 wewnątrz sesji sesyjnych (PPTP, L2TP, SSTP):
  • Zalety inżynierskie BCP:
    • Doskonałe rozwiązanie dla oddziałów z dynamicznym adresem IP (LTE, łącza konsumenckie) - odległy router loguje się do serwera VPN jak zwykły klient, a jego interfejs jest dynamicznie dodawany do mostka sieciowego.
    • Brak konieczności utrzymywania stałych tuneli statycznych.
  • Krytyczne ograniczenie środowiskowe:
    • Brak obsługi w systemach Windows: Wbudowany klient VPN systemów Microsoft Windows nie implementuje specyfikacji BCP (obsługuje wyłącznie routing L3 przez IPCP).
    • Protokół dedykowany do łączenia routerów brzegowych w środowiskach MikroTik RouterOS oraz Linux.
Protokół BCP (Bridge Control Protocol): Protokół z rodziny Network Control Protocols (NCP) zdefiniowany w RFC 3518, pozwalający na negocjację mostkowania ramek warstwy 2 wewnątrz standardowych połączeń sesyjnych PPP.

Protokół EoIP doskonale sprawdza się w stałych połączeniach router-router, gdzie obie lokalizacje posiadają stałe adresy IP. W sytuacjach, w których odległy router terenowy łączy się przez zmienne łącze LTE bez publicznego adresu IP lub gdy klient zestawia połączenie dial-up VPN, zastosowanie klasycznego EoIP jest utrudnione. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Point-to-Point Protocol Bridging Control Protocol - BCP (RFC 3518).

Eleganckim i standaryzowanym rozwiązaniem tego problemu jest protokół Bridge Control Protocol (BCP). BCP stanowi rozszerzenie stosu Point-to-Point Protocol (PPP) i może być bez przeszkód uruchamiany wewnątrz popularnych tuneli sesyjnych, takich jak PPTP, L2TP czy SSTP.

Zasada działania BCP polega na rozszerzeniu fazy negocjacji połączenia: obok protokołu IPCP (odpowiedzialnego za negocjację adresów IP warstwy 3) routery uruchamiają fazę BCP, uzgadniając mostkowanie pełnych ramek warstwy 2. W momencie pomyślnego nawiązania sesji dynamiczny interfejs klienta PPP zostaje automatycznie dodany jako port do wskazanego mostka sieciowego na serwerze.

Wadą i ograniczeniem technologii BCP jest brak natywnej obsługi w systemach klienckich Microsoft Windows. Protokół BCP jest w pełni wspierany przez systemy z jądrem Linux oraz MikroTik RouterOS, co czyni go wysoce cenionym narzędziem w dedykowanych rozwiązaniach przemysłowych. Szczegółową specyfikację protokołu BCP definiuje dokument IETF RFC 3518.

Wyjaśnienie skrótów użytych na slajdzie:
BCP - Bridge Control Protocol - Protokół negocjacji mostkowania ramek w sesjach PPP.
PPP - Point-to-Point Protocol - Protokół komunikacji punkt-punkt.
PPTP - Point-to-Point Tunneling Protocol - Historyczny protokół tunelowania punkt-punkt.
SSTP - Secure Socket Tunneling Protocol - Protokół tunelowania przez port TCP 443.

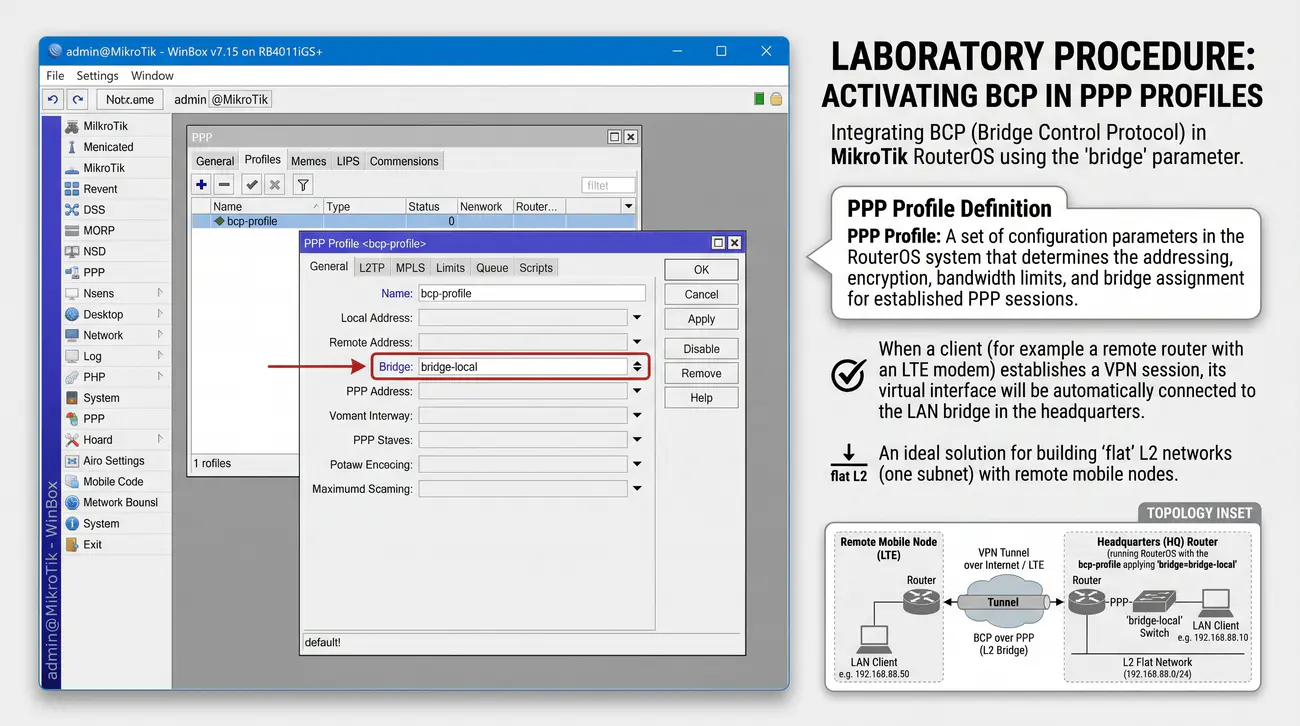
11/40 Konfiguracja BCP w profilach PPP
Przedstawienie procedury laboratoryjnej aktywacji mechanizmu BCP w profilach PPP systemu MikroTik RouterOS za pomocą parametru bridge.
  • Konfiguracja odbywa się w zakładce PPP Profiles.
  • Należy ustawić parametr: bridge=bridge-local wewnątrz wybranego profilu.
  • Gdy klient (np. odległy router z modemem LTE) nawiąże sesję VPN, jego wirtualny interfejs zostanie automatycznie włączony do mostka LAN w centrali.
  • Rozwiązanie idealne do budowy "płaskich" sieci L2 (jedna podsieć) z odległymi węzłami mobilnymi.
Profil PPP (PPP Profile): Zbiór parametrów konfiguracyjnych w systemie RouterOS określający adresację, szyfrowanie, limity pasma oraz przypisanie do mostka dla nawiązywanych sesji PPP.

Wdrożenie technologii BCP w systemie MikroTik RouterOS sprowadza się do modyfikacji profilu serwera lub klienta w gałęzi PPP. Jest to konfiguracja wyjątkowo zwięzła, która eliminuje konieczność ręcznego pisania skryptów po nawiązaniu połączenia. Szczegółowe informacje normatywne i techniczne publikuje Kodowanie stosu etykiet protokołu MPLS w strukturach sieciowych (RFC 3032).

W konfiguracji profilu administrator wskazuje docelowy mostek sieciowy w parametrze bridge: /ppp profile add name=profil-bcp-lan bridge=bridge-lan only-one=yes. Następnie profil ten przypisuje się do serwera PPTP, L2TP lub SSTP oraz do bazy kont użytkowników w /ppp secret.

W momencie gdy odległy router MikroTik zaloguje się do serwera VPN przy użyciu poświadczeń powiązanych z tym profilem, wirtualny interfejs tunelowy zostanie dynamicznie powołany i natychmiast wprowadzony do wskazanego mostka bridge-lan jako aktywny port ze statusem Dynamic (flaga 'D').

Z punktu widzenia przełącznika lokalnego routera odległy oddział staje się po prostu kolejnym portem mostka. Ramki warstwy 2 płyną wewnątrz bezpiecznego tunelu bez jakichkolwiek problemów ze zmianą adresów IP w przypadku zerwania i ponownego zestawienia sesji. Zasady kodowania stosu etykiet MPLS w warstwie 2 standaryzuje dokument IETF RFC 3032.

Wyjaśnienie skrótów użytych na slajdzie:
BCP - Bridge Control Protocol - Protokół kontroli mostkowania PPP.
PPP - Point-to-Point Protocol - Standard połączeń punkt-punkt.
L2TP - Layer 2 Tunneling Protocol - Protokół tunelowania warstwy 2.
CLI - Command Line Interface - Tekstowy interfejs wiersza poleceń.

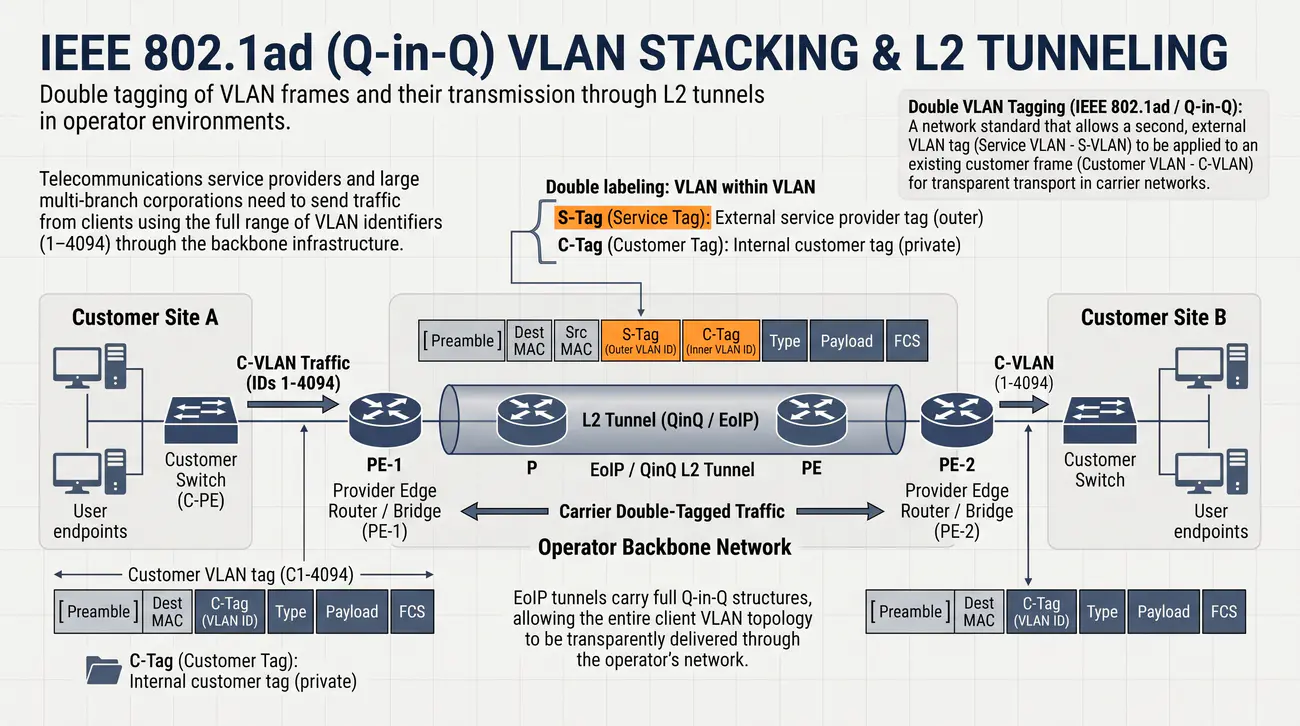
12/40 Q-in-Q i VLAN stacking (802.1ad)
Przedstawienie standardu IEEE 802.1ad (Q-in-Q) podwójnego tagowania ramek VLAN oraz jego transmisji przez tunele L2 w środowiskach operatorskich.
  • Podwójne etykietowanie: VLAN wewnątrz VLANu.
  • S-Tag (Service Tag): Zewnętrzny znacznik dostawcy usług (szkieletowy).
  • C-Tag (Customer Tag): Wewnętrzny znacznik klienta (prywatny).
  • Tunele EoIP przenoszą pełne struktury Q-in-Q, co pozwala na transparentne dostarczenie całej topologii VLAN klienta przez sieć operatora.
Podwójne tagowanie VLAN (IEEE 802.1ad / Q-in-Q): Standard sieciowy pozwalający na nałożenie drugiego, zewnętrznego znacznika VLAN (Service VLAN - S-VLAN) na istniejącą ramkę klienta (Customer VLAN - C-VLAN) w celu przezroczystego transportu w sieciach operatorskich.

W sieciach dostawców usług telekomunikacyjnych oraz w dużych korporacjach wielooddziałowych często zachodzi potrzeba przesłania przez infrastrukturę szkieletową ruchu klientów, którzy we własnym zakresie stosują pełną gamę identyfikatorów VLAN (1-4094). Zwykłe mostkowanie pojedynczych tagów 802.1Q doprowadziłoby do kolizji numerów VID różnych klientów. Szczegółowe informacje normatywne i techniczne publikuje Dokumentacja architektury sterowników sieciowych Windows NDIS.

Rozwiązaniem tego problemu jest standard IEEE 802.1ad, powszechnie określany jako Q-in-Q lub VLAN Stacking. Technologia ta polega na dodaniu do ramki Ethernet drugiego, zewnętrznego znacznika VLAN o identyfikatorze protokołu TPID 0x88a8 (lub 0x8100), zwanego znacznikiem Service VLAN (S-Tag).

Wewnętrzny znacznik klienta (C-Tag z numerem C-VID) pozostaje całkowicie nienaruszony i niewidoczny dla urządzeń tranzytowych. Urządzenia szkieletowe podejmują decyzje o przełączaniu ramek wyłącznie na podstawie zewnętrznego znacznika S-VID przydzielonego danemu klientowi lub tunelowi.

W tunelach L2 VPN obsługa technologii Q-in-Q wymaga bezwzględnego zwiększenia jednostki L2MTU na fizycznych i wirtualnych interfejsach routera (do minimum 1508 bajtów), aby pomieścić dodatkowe 8 bajtów obu nagłówków VLAN bez fragmentacji. Wytyczne dotyczące architektury sterowników sieciowych publikuje dokumentacja Microsoft Learn Network Drivers.

Wyjaśnienie skrótów użytych na slajdzie:
Q-in-Q - 802.1Q in 802.1Q - Podwójne tagowanie ramek Ethernet zewnętrznym i wewnętrznym znacznikiem VLAN.
TPID - Tag Protocol Identifier - Identyfikator protokołu znacznika VLAN.
VID - VLAN Identifier - Identyfikator wirtualnej sieci lokalnej.
MTU - Maximum Transmission Unit - Maksymalna wielkość ramki sieciowej.

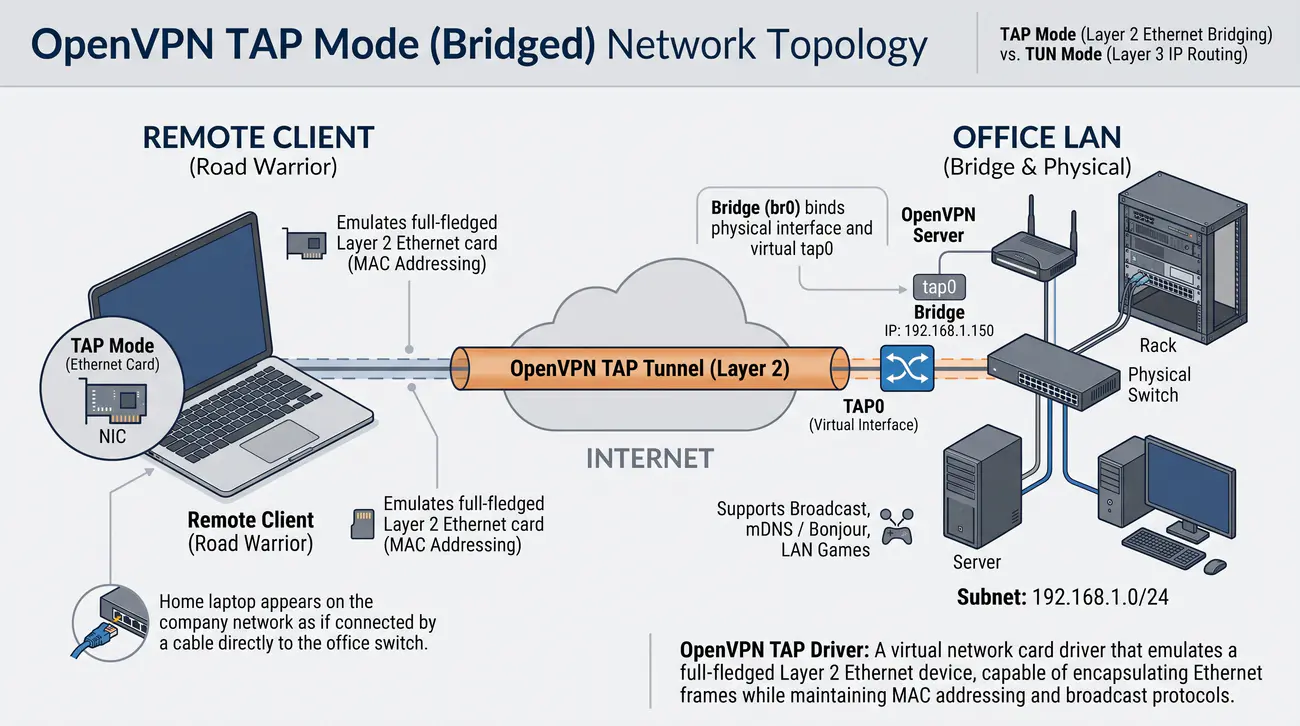
13/40 OpenVPN w trybie TAP (Bridged)
Przedstawienie właściwości wirtualnego sterownika TAP w protokole OpenVPN umożliwiającego mostkowanie odległych stacji roboczych z siecią LAN serwera.
  • W odróżnieniu od trybu TUN (warstwa 3), tryb TAP emuluje pełnoprawną wirtualną kartę Ethernet.
  • Umożliwia to zmostkowanie fizycznego LANu biura z wirtualnym interfejsem klienta zdalnego (tzw. Road Warrior).
  • Pracownik z domowego laptopa jest widoczny w sieci firmowej tak, jakby był podpięty kablem bezpośrednio do przełącznika w biurze.
  • Obsługuje odkrywanie usług (np. mDNS/Bonjour), gry sieciowe oraz zasoby oparte na rozgłoszeniach (Broadcast).
Sterownik OpenVPN TAP: Wirtualny sterownik karty sieciowej emulujący pełnoprawne urządzenie Ethernet warstwy 2, zdolny do enkapsulacji ramek Ethernetowych z zachowaniem adresacji MAC i protokołów rozgłoszeniowych.

Oprogramowanie OpenVPN może pracować w dwóch diametralnie różnych trybach wirtualnych interfejsów: trybie TUN (warstwa 3 - routing IP) oraz trybie TAP (warstwa 2 - mostkowanie Ethernet). Wybór trybu determinuje dyrektywa dev tun lub dev tap w plikach konfiguracyjnych serwera i klienta. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja technologii nakładkowych Virtual eXtensible LAN - VXLAN (RFC 7348).

W trybie dev tap proces OpenVPN emuluje wirtualną kartę sieciową Ethernet. Pakiety przesyłane przez tunel zawierają kompletne ramki łącza danych wraz z nagłówkami MAC. Po stronie serwera interfejs tap0 jest dodawany bezpośrednio do linuksowego lub mikrotikowego mostka sieciowego, integrując zdalnego klienta z lokalną podsiecią LAN.

Tryb TAP jest niezbędny w specyficznych scenariuszach laboratoryjnych i biznesowych: pozwala na bezpośrednie korzystanie z protokołów rozgłoszeniowych (np. wykrywanie urządzeń w sieci lokalnej przez mDNS/Bonjour, granie w starsze gry sieciowe IPX/NetBIOS) oraz umożliwia przesyłanie tagowanych ramek VLAN do komputera zdalnego.

Wadą trybu TAP jest wyższe zużycie pasma transmisyjnego (przesyłanie nagłówków MAC i rozgłoszeń ARP) oraz całkowity brak wsparcia na mobilnych systemach operacyjnych Android i Apple iOS, które ze względów bezpieczeństwa i oszczędności baterii dopuszczają wyłącznie interfejsy tunelowe warstwy 3 (TUN). Standard enkapsulacji VXLAN w centrach danych standaryzuje dokument IETF RFC 7348.

Wyjaśnienie skrótów użytych na slajdzie:
TAP - Network Tap - Wirtualny interfejs sieciowy emulujący kartę Ethernet warstwy 2.
TUN - Network Tunnel - Wirtualny interfejs sieciowy emulujący łącze punkt-punkt warstwy 3.
mDNS - Multicast DNS - Protokół bezkonfiguracyjnego rozwiązywania nazw domenowych w sieci lokalnej.
ARP - Address Resolution Protocol - Protokół translacji adresów IP na MAC.

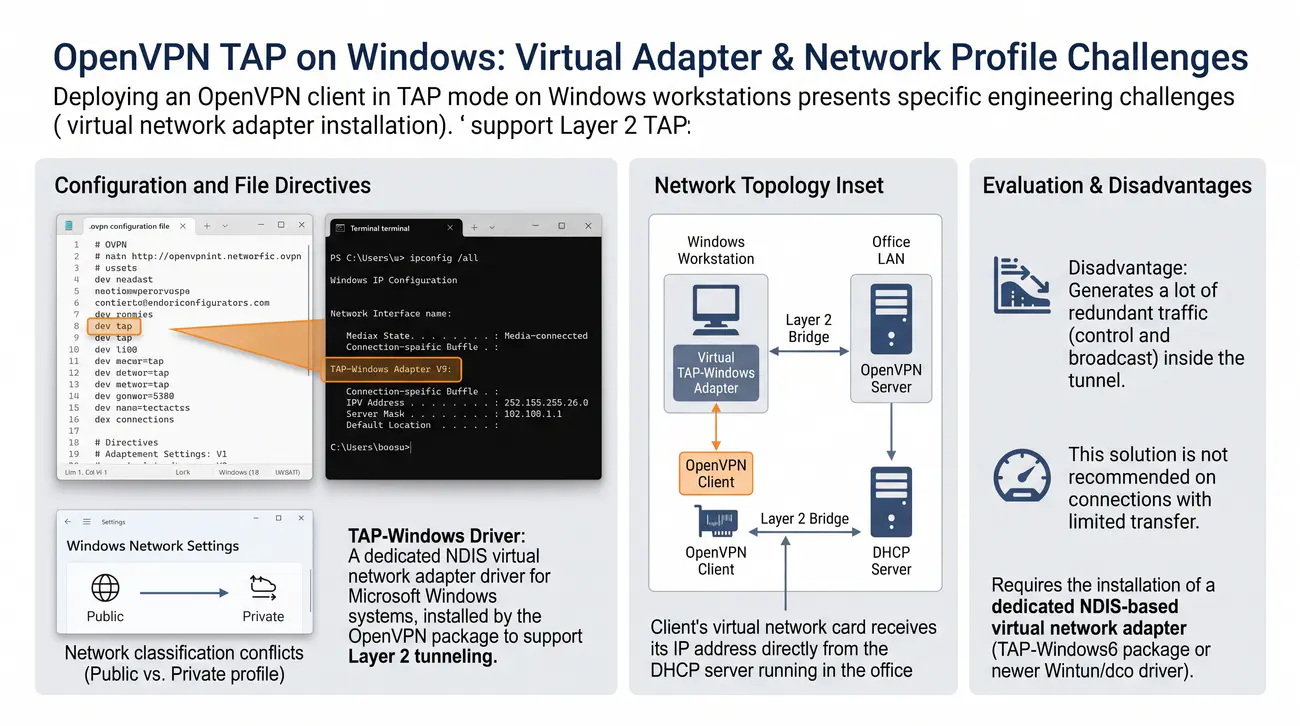
14/40 Specyfika OpenVPN TAP w systemie Windows
Przeanalizowanie procesu instalacji i konfiguracji wirtualnej karty TAP-Windows oraz rozwiązywania konfliktów klasyfikacji sieci (profil Publiczny vs Prywatny).
  • Wymaga zmiany dyrektywy w pliku konfiguracyjnym .ovpn na: dev tap.
  • Wirtualna karta sieciowa klienta otrzymuje adres IP bezpośrednio z serwera DHCP działającego w biurze.
  • Wada: Generuje duży ruch nadmiarowy (sterujący i rozgłoszeniowy) wewnątrz tunelu. Rozwiązanie niezalecane na łączach o ograniczonym transferze.
Sterownik TAP-Windows: Dedykowany sterownik wirtualnej karty sieciowej NDIS dla systemów Microsoft Windows, instalowany przez pakiet OpenVPN w celu obsługi tunelowania warstwy 2.

Wdrożenie klienta OpenVPN w trybie TAP na stacjach roboczych z systemem Microsoft Windows wiąże się ze specyficznymi wyzwaniami inżynierskimi. Wymaga ono zainstalowania dedykowanego wirtualnego adaptera sieciowego opartego na architekturze NDIS (pakiet TAP-Windows6 lub nowszy sterownik Wintun/dco). Szczegółowe informacje normatywne i techniczne publikuje Dokumentacja modułu jądra Linux VXLAN.

Po zainstalowaniu adapter TAP pojawia się w aplecie 'Połączenia sieciowe' jako odrębna karta Ethernet. Głównym problemem napotykanym przez administratorów jest mechanizm Network Location Awareness (NLA) systemu Windows, który w przypadku braku odpowiedzi od lokalnej bramy domyślnej klasyfikuje nowo połączoną sieć TAP jako 'Sieć niezidentyfikowaną' i przypisuje jej restrykcyjny profil 'Publiczny'.

W profilu publicznym wbudowana zapora Windows Defender Firewall automatycznie blokuje wszelkie połączenia przychodzące, ruch rozgłoszeniowy oraz protokoły współdzielenia plików SMB, uniemożliwiając pracownikowi korzystanie z zalet połączenia warstwy 2.

W celu rozwiązania tego problemu inżynierowie stosują skrypty PowerShell zmieniające kategorię sieci na 'Private' za pomocą polecenia Set-NetConnectionProfile -InterfaceAlias 'OpenVPN TAP' -NetworkCategory Private lub konfigurują przydział poprawnej bramy i sufiksu DNS za pomocą dyrektyw push. Dokumentację podsystemu VXLAN w Linuksie publikuje oficjalny portal Kernel.org.

Wyjaśnienie skrótów użytych na slajdzie:
NDIS - Network Driver Interface Specification - Specyfikacja interfejsu sterowników sieciowych w systemach Windows.
NLA - Network Location Awareness - Usługa systemu Windows wykrywająca i klasyfikująca podłączone sieci.
SMB - Server Message Block - Protokół udostępniania plików i drukarek w sieciach Windows.
DNS - Domain Name System - System nazw domenowych.

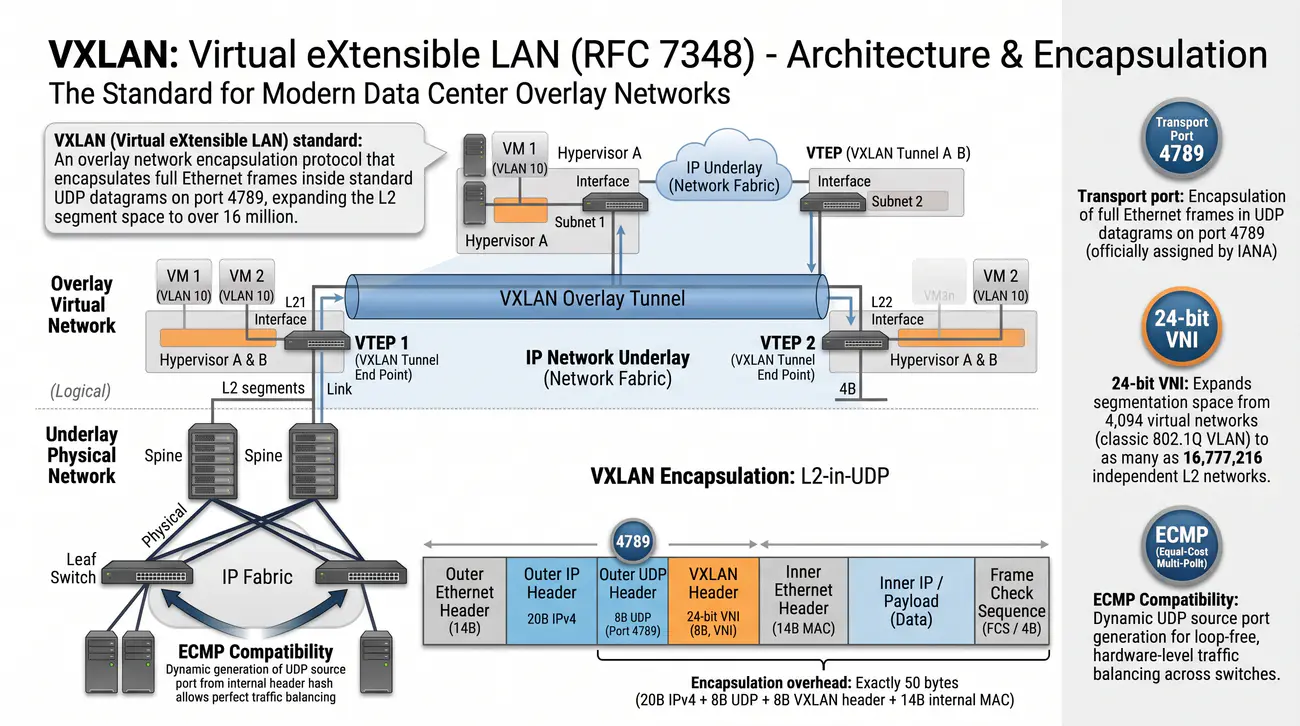
15/40 VXLAN: standard nowoczesnych centrów danych
Przedstawienie architektury standardu VXLAN (RFC 7348), 24-bitowego identyfikatora VNI oraz mechanizmów enkapsulacji L2 w datagramach UDP 4789.
  • Standard VXLAN (Virtual eXtensible Local Area Network, RFC 7348) stanowi współczesny fundament wirtualizacji sieci nakładkowych w centrach danych i środowiskach chmurowych:
  • Kluczowe parametry inżynierskie:
    • Port transportowy: Hermetyzacja pełnych ramek Ethernet w datagramach UDP na porcie 4789 (oficjalnie przydzielonym przez organizację IANA).
    • 24-bitowy identyfikator VNI: Rozszerza przestrzeń segmentacji z 4094 wirtualnych sieci w klasycznym VLAN 802.1Q do aż 16 777 216 niezależnych sieci L2.
    • Narzut enkapsulacji: Wynosi dokładnie 50 bajtów (20B IPv4 + 8B UDP + 8B nagłówek VXLAN + 14B wewnętrzny MAC).
    • Kompatybilność z ECMP: Dynamiczne generowanie portu źródłowego UDP z hasza nagłówka wewnętrznego pozwala na idealne równoważenie ruchu przez sprzętowe przełączniki szkieletowe bez ryzyka powstawania pętli.
Standard VXLAN (Virtual eXtensible LAN): Protokół enkapsulacji sieci nakładkowej (Overlay) hermetyzujący pełne ramki Ethernet wewnątrz standardowych datagramów UDP na porcie 4789, rozszerzający przestrzeń segmentów L2 do ponad 16 milionów.

Wielkoskalowe centra danych, infrastruktury chmur obliczeniowych oraz nowoczesne klastry wirtualizacji napotkały na barierę tradycyjnego standardu VLAN 802.1Q. Ograniczenie do maksymalnie 4094 identyfikatorów VID okazało się całkowicie niewystarczające w środowiskach wielodostępnych (Multi-Tenant), gdzie tysiące klientów wymaga własnych, odizolowanych segmentów sieciowych. Szczegółowe informacje normatywne i techniczne publikuje Wymagania dla węzłów internetowych - warstwy komunikacyjne (RFC 1122).

Odpowiedzią przemysłu teleinformatycznego stał się standard VXLAN (Virtual eXtensible LAN) opracowany wspólnie przez inżynierów VMware, Cisco, Arista i Red Hat, standaryzowany w dokumencie IETF RFC 7348. VXLAN zastępuje 12-bitowy identyfikator VLAN 24-bitowym polem VNI (VXLAN Network Identifier), co pozwala na utworzenie aż 16 777 216 niezależnych domen rozgłoszeniowych.

Architektonicznie VXLAN hermetyzuje kompletną ramkę Ethernetową warstwy 2 wewnątrz 8-bajtowego nagłówka VXLAN, a następnie pakuje całość w standardowy datagram UDP kierowany na zastrzeżony port IANA 4789. Narzut nagłówków wynosi łącznie 50 bajtów (20B IP + 8B UDP + 8B VXLAN + 14B L2).

Dzięki wykorzystaniu bezpołączeniowego protokołu UDP, ruch VXLAN może być z łatwością równoważony pomiędzy wieloma fizycznymi ścieżkami sieci szkieletowej za pomocą mechanizmu ECMP (Equal-Cost Multi-Path), ponieważ port źródłowy UDP jest dynamicznie generowany z hasza nagłówka wewnętrznego. Wymogi komunikacyjne węzłów internetowych reguluje standard IETF RFC 1122.

Wyjaśnienie skrótów użytych na slajdzie:
VXLAN - Virtual eXtensible Local Area Network - Standard enkapsulacji warstwy 2 wewnątrz pakietów UDP.
VNI - VXLAN Network Identifier - 24-bitowy identyfikator wirtualnej sieci nakładkowej VXLAN.
IANA - Internet Assigned Numbers Authority - Organizacja przydzielająca numery portów i adresy IP.
ECMP - Equal-Cost Multi-Path - Równoważenie obciążenia po wielu ścieżkach sieciowych.

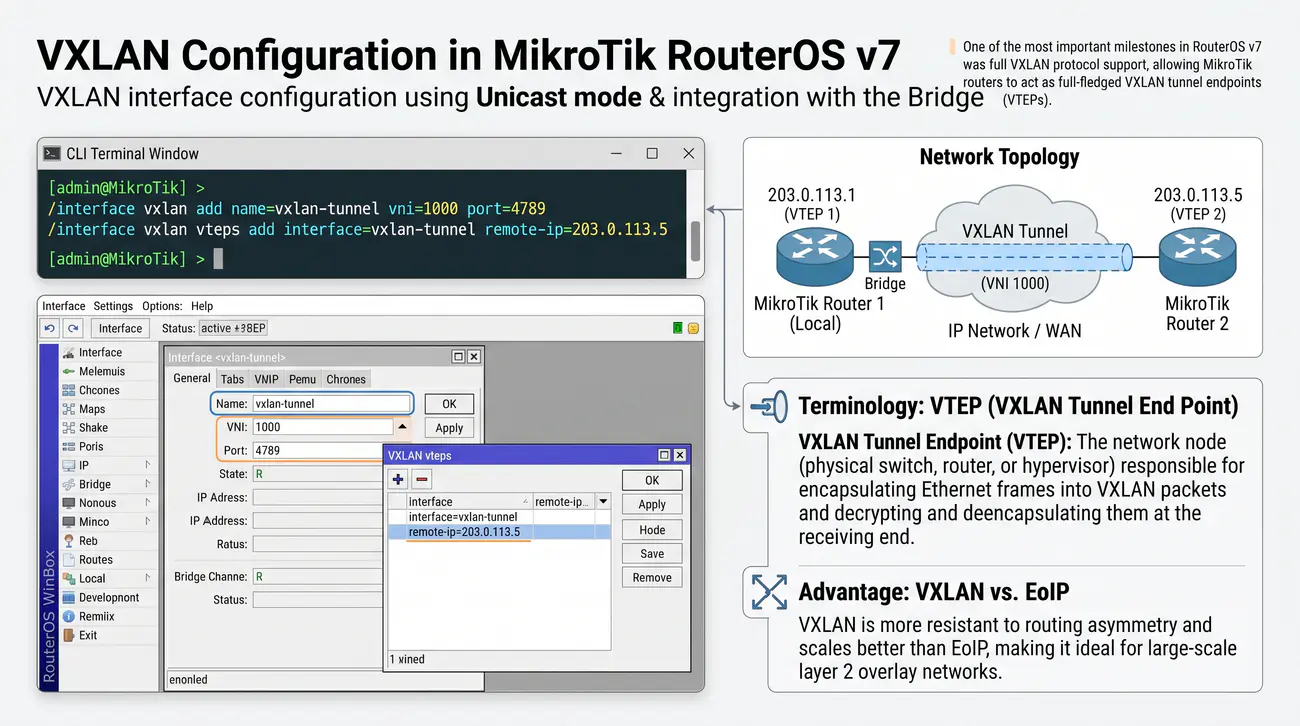
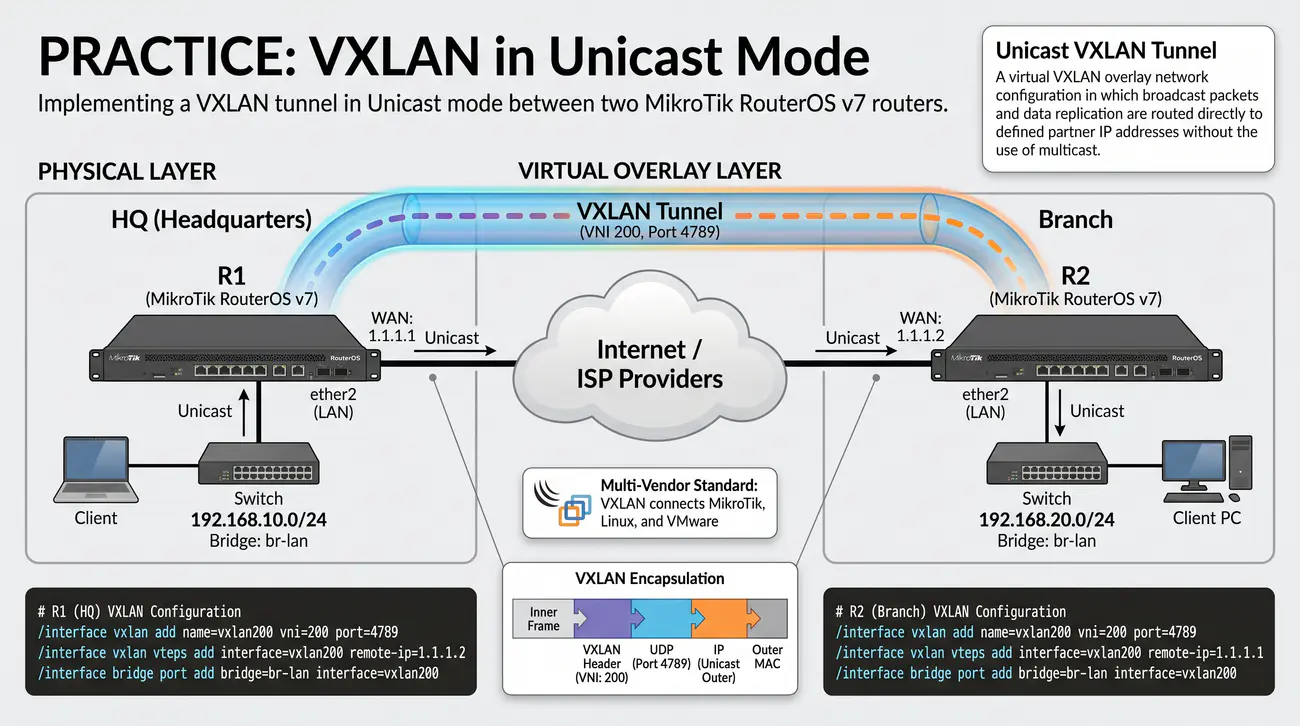
16/40 Konfiguracja VXLAN w systemie RouterOS
Przedstawienie procedury konfiguracyjnej interfejsu VXLAN w MikroTik RouterOS v7 z wykorzystaniem trybu Unicast oraz integracji z mostkiem Bridge.
  • /interface vxlan add name=vxlan-tunel vni=1000 port=4789
    /interface vxlan vteps add interface=vxlan-tunel remote-ip=203.0.113.5
  • Terminologia: VTEP (VXLAN Tunnel End Point) to punkt końcowy tunelu.
  • VXLAN jest bardziej odporny na asymetrię routingu i skaluje się lepiej niż protokół EoIP.
Punkt końcowy tunelu VXLAN (VTEP): Węzeł sieciowy (fizyczny przełącznik, router lub hiperwizor) odpowiedzialny za enkapsulację ramek Ethernetowych w pakiety VXLAN oraz ich deszyfrowanie i deenkapsulację po stronie odbiorczej.

Wprowadzenie pełnego wsparcia dla protokołu VXLAN stanowiło jeden z najważniejszych kamieni milowych w rozwoju systemu MikroTik RouterOS v7. Routery MikroTik mogą pełnić pełnoprawną rolę punktów końcowych tunelu VXLAN (ang. VXLAN Tunnel Endpoint - VTEP), współpracując z serwerami VMware ESXi, KVM czy przełącznikami Cisco Nexus. Szczegółowe informacje normatywne i techniczne publikuje Definicje obiektów zarządzania dla mostków z protokołem RSTP (RFC 4318).

Konfiguracja rozpoczyna się od utworzenia logicznego interfejsu VXLAN z unikalnym identyfikatorem sieci VNI oraz zdefiniowanym portem transportowym: /interface vxlan add name=vxlan100 vni=100 port=4789. Następnie w podmenu vteps deklaruje się adresy IP zdalnych urządzeń partnerskich: /interface vxlan vteps add interface=vxlan100 remote-ip=198.51.100.2.

W kolejnym kroku utworzony interfejs vxlan100 zostaje dodany do lokalnego mostka sieciowego routera: /interface bridge port add bridge=bridge-lan interface=vxlan100. W ten sposób powstaje wysoce wydajne, przezroczyste łącze L2 łączące maszyny wirtualne w oddziale z zasobami centralnego Data Center.

W konfiguracji Unicast VTEP router replikuje pakiety rozgłoszeniowe (BUM - Broadcast, Unknown unicast, Multicast) wyłącznie do zadeklarowanych partnerów za pomocą technologii Head-End Replication (HER), eliminując wymóg posiadania sieci multicastowej w szkielecie dostawcy ISP. MIB zarządzania mostkami RSTP definiuje dokument IETF RFC 4318.

Wyjaśnienie skrótów użytych na slajdzie:
VTEP - VXLAN Tunnel Endpoint - Punkt końcowy tunelu realizujący enkapsulacje i deenkapsulacje VXLAN.
VNI - VXLAN Network Identifier - Identyfikator wirtualnej sieci VXLAN.
BUM - Broadcast, Unknown Unicast, Multicast - Ruch rozgłoszeniowy wymagający specjalnej obsługi w sieciach nakładkowych.
HER - Head-End Replication - Replikacja pakietów rozgłoszeniowych do wielu odbiorców unicastowych.

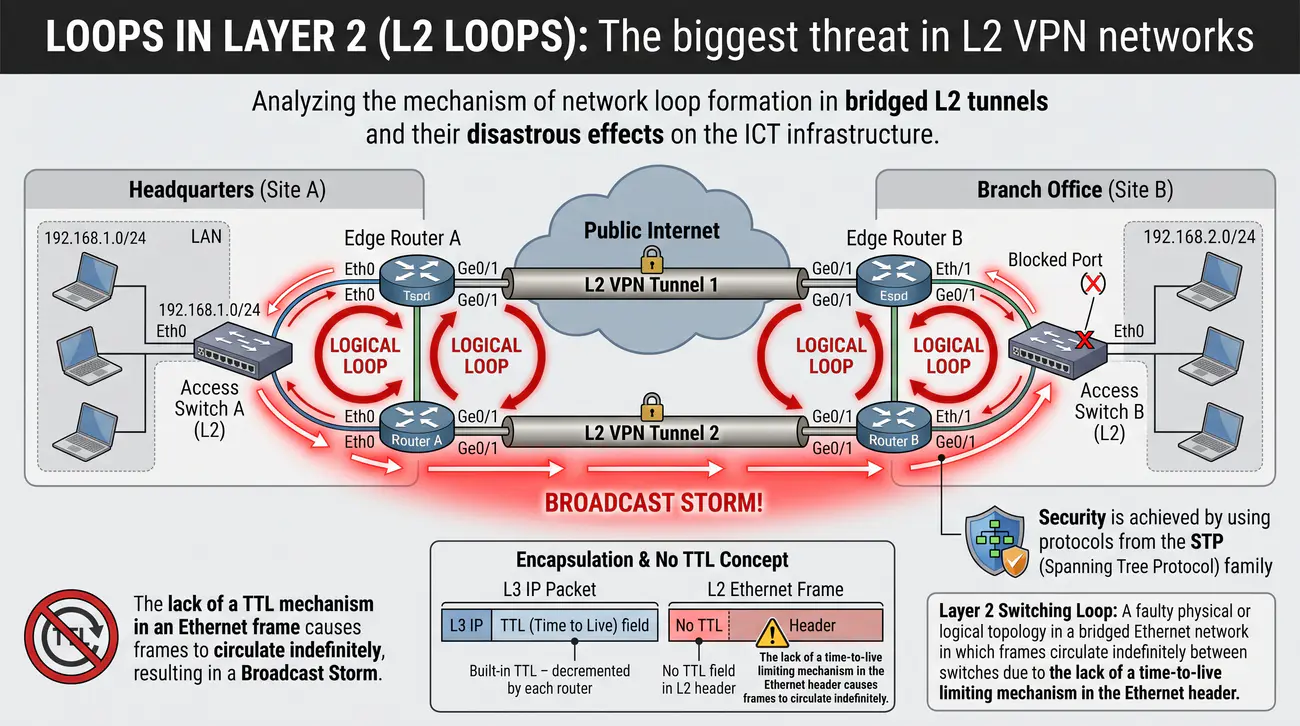
17/40 Pętle w warstwie 2 (L2 Loops)
Przeanalizowanie mechanizmu powstawania pętli sieciowych w mostkowanych tunelach L2 oraz ich katastrofalnych skutków dla infrastruktury teleinformatycznej.
  • Największe zagrożenie w sieciach L2 VPN.
  • Uruchomienie dwóch tuneli L2 między tymi samymi biurami bez kontroli skutkuje powstaniem pętli logicznej.
  • Brak mechanizmu TTL w ramce Ethernet sprawia, że ramki krążą w nieskończoność, co powoduje burzę rozgłoszeniową (Broadcast Storm).
  • Zabezpieczeniem jest stosowanie protokołów z rodziny STP (Spanning Tree Protocol).
Pętla w warstwie 2 (L2 Switching Loop): Błędna topologia fizyczna lub logiczna mostkowanej sieci Ethernet, w której ramki krążą w nieskończoność pomiędzy przełącznikami w wyniku braku mechanizmu ograniczającego czas życia w nagłówku Ethernet.

W warstwie 3 modelu OSI nagłówek pakietu IP posiada wbudowane pole Time to Live (TTL), dekrementowane przez każdy kolejny router. W przypadku powstania pętli routingu wartość TTL osiąga zero, a pakiet jest bezpiecznie usuwany z sieci przez komunikat ICMP Time Exceeded. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Dynamic Host Configuration Protocol - DHCP (RFC 2131).

W warstwie 2 modelu OSI sytuacja jest dramatycznie odmienna: standardowa ramka Ethernet nie posiada żadnego licznika skoków ani pola czasu życia (TTL). Jeżeli pomiędzy dwoma oddziałami zestawione zostaną dwa równoległe tunele L2 (np. dwa łącza EoIP dla redundancji) i oba zostaną dodane do mostka bez odpowiednich zabezpieczeń, powstaje natychmiastowa pętla warstwy 2.

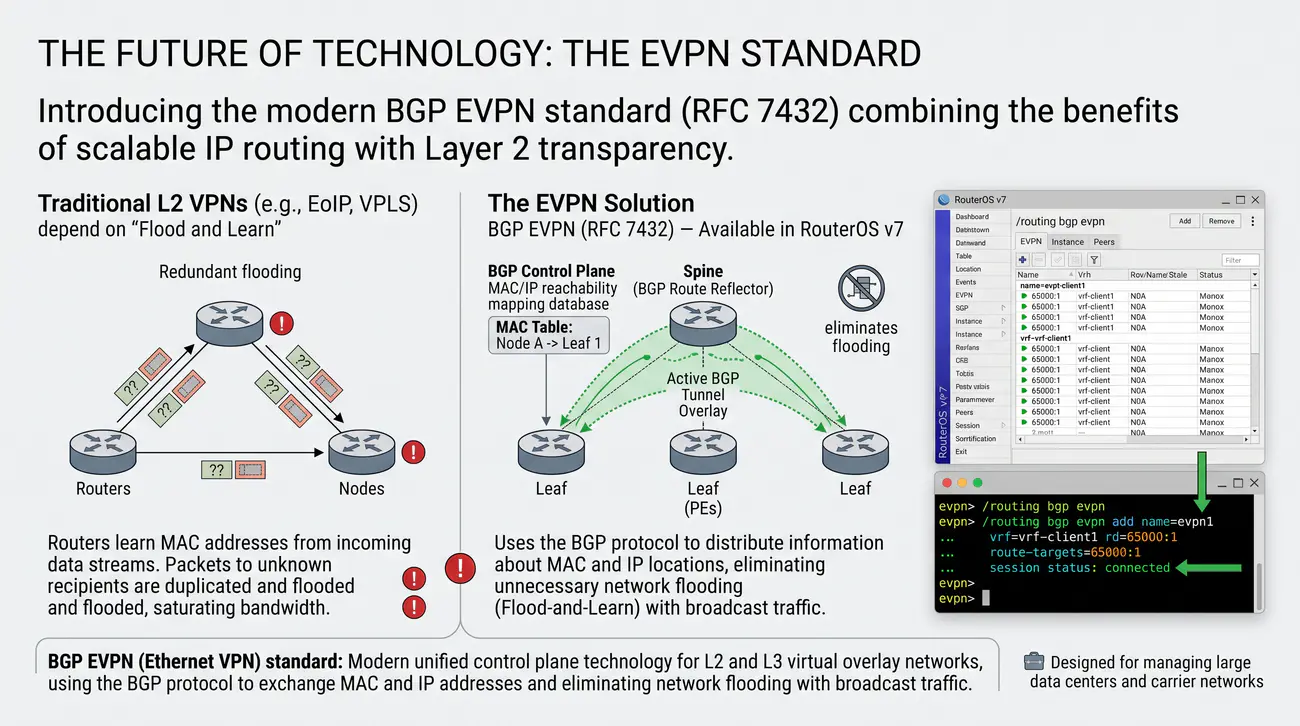
Pojedyncza ramka rozgłoszeniowa (np. zapytanie ARP) wysłana przez dowolny komputer zostaje powielona przez mostek i przesłana oboma tunelami. Router po drugiej stronie odbiera dwie kopie ramki i odsyła je z powrotem do sieci lokalnej i drugiego tunelu. W ułamku sekundy dochodzi do powstania zjawiska 'burzy rozgłoszeniowej' (Broadcast Storm).
Burza rozgłoszeniowa wysyca 100% pasma łączy WAN, doprowadza procesory routerów do maksymalnego przeciążenia i całkowicie paraliżuje działanie całej infrastruktury teleinformatycznej przedsiębiorstwa. Standard protokołu dynamicznej konfiguracji DHCP określa dokument IETF RFC 2131.

Wyjaśnienie skrótów użytych na slajdzie:
TTL - Time to Live - Pole czasu życia pakietu w nagłówku IP chroniące przed pętlami L3.
ARP - Address Resolution Protocol - Protokół rozgłoszeniowy warstwy łącza danych.
L2 - Layer 2 - Warstwa łącza danych operująca ramkami Ethernet bez mechanizmu TTL.
WAN - Wide Area Network - Sieć rozległa łącząca oddziały.

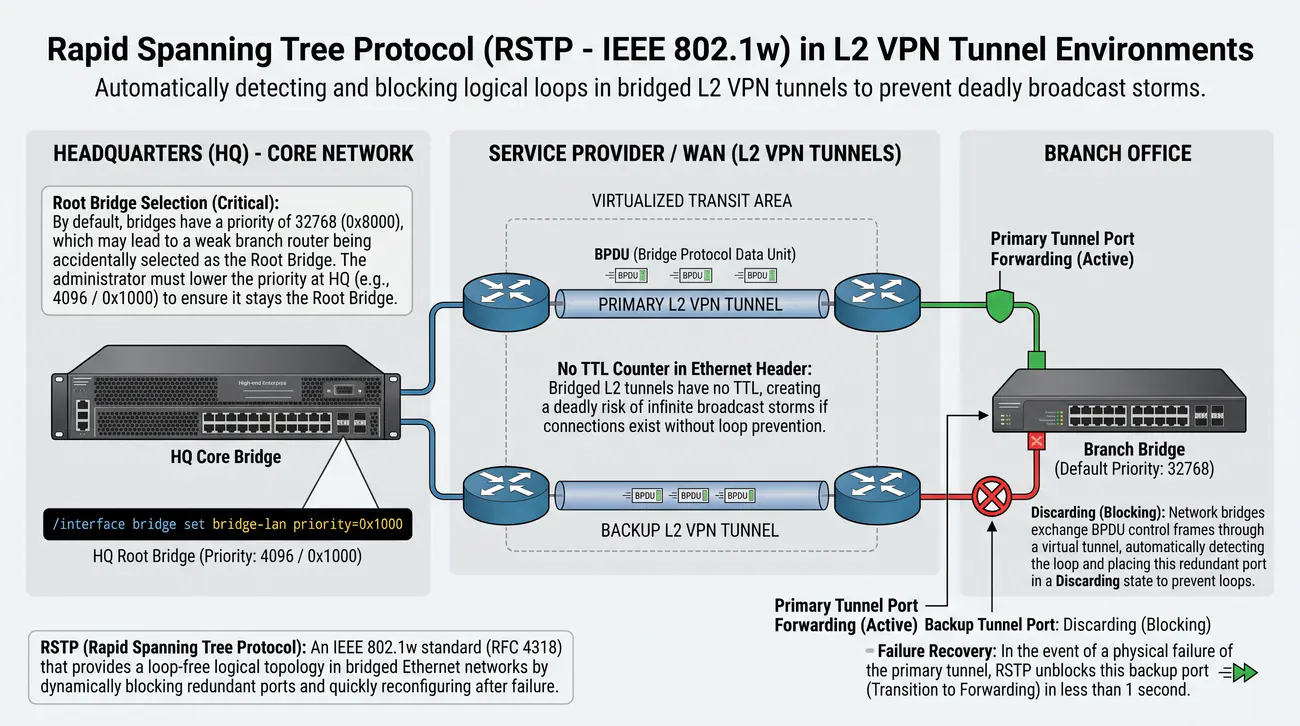
18/40 RSTP w środowisku tunelowym
Przedstawienie roli protokołu Rapid Spanning Tree Protocol (IEEE 802.1w) w automatycznym wykrywaniu i blokowaniu pętli logicznych w tunelach L2 VPN.
  • W mostkowanych tunelach L2 brak licznika TTL w nagłówku Ethernet stwarza śmiertelne zagrożenie powstania burzy rozgłoszeniowej w przypadku zdublowanych połączeń:
  • Rola protokołu RSTP (IEEE 802.1w / RFC 4318):
    • Mostki sieciowe wymieniają ramki kontrolne BPDU przez wirtualny tunel, automatycznie wykrywając pętlę i wprowadzając port redundantny w stan blokowania (Discarding).
    • W przypadku fizycznej awarii tunelu podstawowego RSTP w czasie poniżej 1 sekundy odblokowuje port zapasowy (Forwarding).
  • Krytyczna zasada projektowa - Wybór Root Bridge:
    • Domyślnie mostki mają priorytet 32768 (0x8000), co może doprowadzić do przypadkowego wyboru routera oddziałowego jako Root Bridge i skierowania całego tranzytu przez słabe łącze oddziału.
    • Administrator musi bezwzględnie obniżyć priorytet mostka w centrali (np. do 4096 / 0x1000): /interface bridge set bridge-lan priority=0x1000.
Protokół RSTP (Rapid Spanning Tree Protocol): Standard IEEE 802.1w zapewniający bezpętlową topologię logiczną w zmostkowanych sieciach Ethernet poprzez dynamiczne blokowanie redundantnych portów i szybką rekonfigurację po awarii.

Podstawowym i niezastąpionym mechanizmem obrony przed katastrofalnymi pętlami warstwy 2 w mostkowanych środowiskach tunelowych jest protokół drzewa rozpinającego RSTP (Rapid Spanning Tree Protocol, standard IEEE 802.1w). W systemie MikroTik RouterOS protokół ten jest domyślnie aktywny na każdym nowo utworzonym mostku Bridge. Szczegółowe informacje normatywne i techniczne publikuje Podręcznik narzędzia ebtables w systemie Linux (Bridge Firewall).

Działanie RSTP opiera się na ciągłej wymianie specjalnych ramek kontrolnych BPDU (Bridge Protocol Data Unit) pomiędzy wszystkimi połączonymi mostkami sieciowymi. Routery wybierają jeden centralny most główny (Root Bridge), a następnie obliczają najkrótsze ścieżki do niego.
W przypadku wykrycia redundantnego połączenia (np. dwóch równoległych tuneli EoIP pomiędzy tymi samymi lokalizacjami), RSTP automatycznie wprowadza jeden z interfejsów tunelowych w stan blokowania (Discarding / Blocking). Ramki danych użytkowników nie są przez ten port przesyłane, co skutecznie zapobiega powstawaniu pętli.
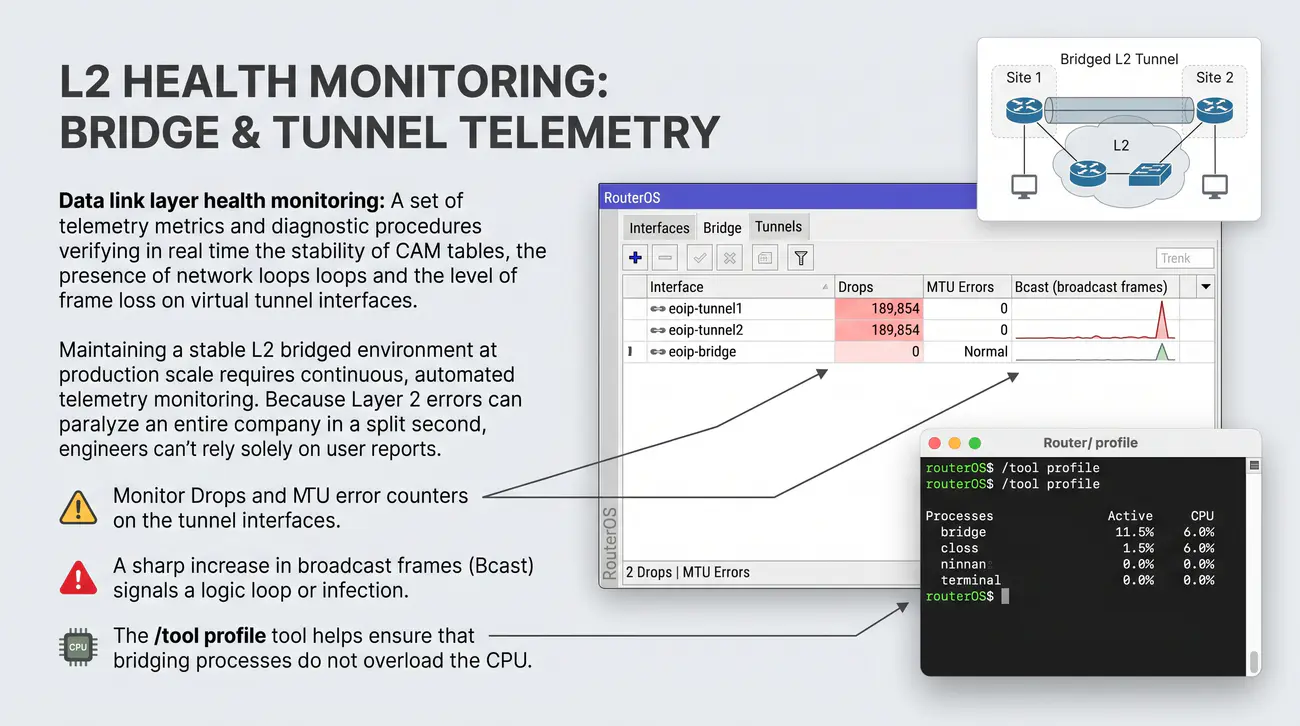
W momencie gdy łącze główne ulegnie fizycznej awarii, RSTP błyskawicznie wykrywa brak ramek BPDU i w czasie poniżej 1 sekundy odblokowuje port zapasowy (Forwarding), przywracając pełną łączność bez udziału administratora. Podręcznik narzędzia ebtables do filtrowania ramek warstwy 2 udostępnia dokumentacja Linux man ebtables.
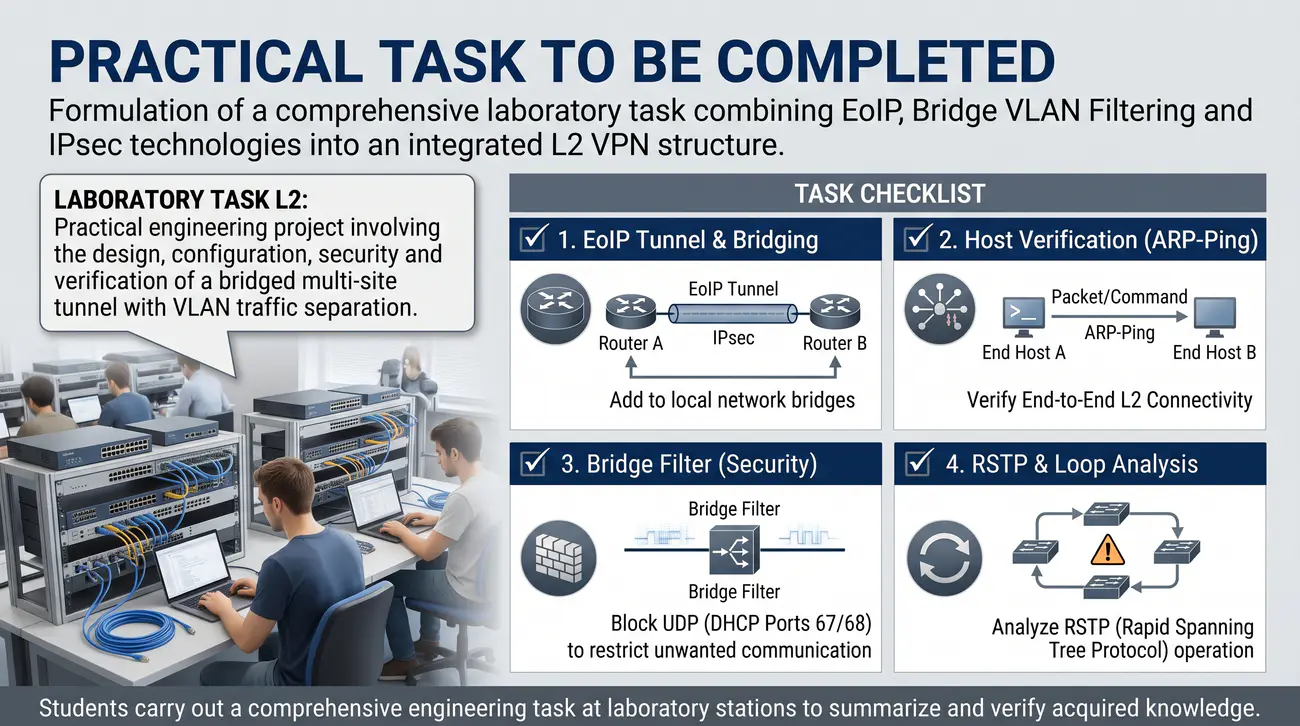
Wyjaśnienie skrótów użytych na slajdzie:
RSTP - Rapid Spanning Tree Protocol - Szybki protokół drzewa rozpinającego zapobiegający pętlom L2.
BPDU - Bridge Protocol Data Unit - Ramka kontrolna przesyłana pomiędzy mostkami w protokole STP/RSTP.
STP - Spanning Tree Protocol - Klasyczny protokół drzewa rozpinającego.
IEEE - Institute of Electrical and Electronics Engineers - Instytut Inżynierów Elektryków i Elektroników standaryzujący sieci LAN.

19/40 Zagrożenie: DHCP z drugiego końca tunelu
Przeanalizowanie zagrożenia przejęcia konfiguracji sieci przez nieautoryzowany serwer DHCP (Rogue DHCP) w mostkowanych tunelach L2 oraz metod mitygacji za pomocą DHCP Snooping.
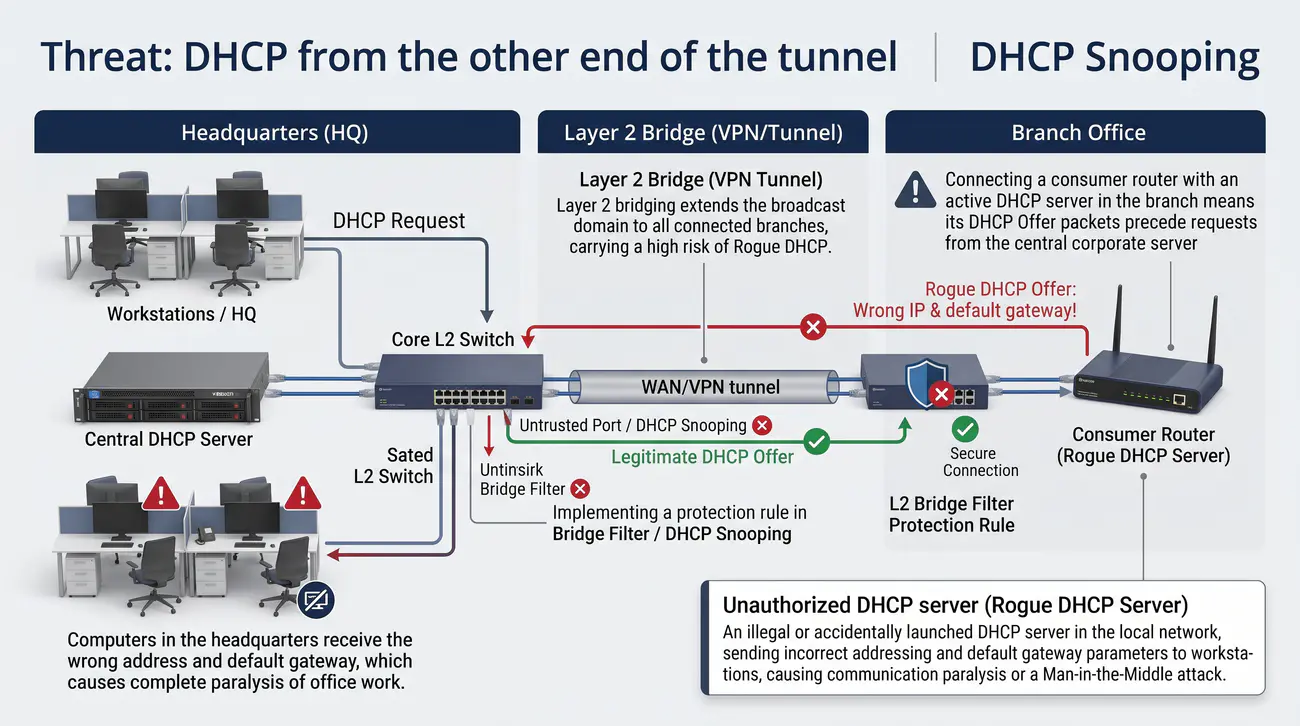
  • Mostkowanie warstwy 2 rozszerza domenę rozgłoszeniową na wszystkie połączone oddziały, co niesie wysokie ryzyko incydentu Rogue DHCP:
  • Mechanizm awarii:
    • Wpięcie w oddziale routera konsumenckiego z aktywnym serwerem DHCP sprawia, że jego pakiety DHCP Offer wyprzedzają zapytania z centralnego serwera korporacyjnego.
    • Komputery w centrali pobierają błędną adresację i bramę domyślną, co powoduje całkowity paraliż pracy biura.
  • Wdrożenie reguły ochronnej w Bridge Filter:
  • Na wirtualnym porcie tunelowym należy bezwzględnie zablokować ruch serwerów DHCP z oddziału:
    /interface bridge filter add chain=forward in-interface=eoip-tun mac-protocol=ip protocol=udp dst-port=67-68 action=drop comment="Blokada nieautoryzowanego DHCP z tunelu"
Nieautoryzowany serwer DHCP (Rogue DHCP Server): Nielegalny lub przypadkowo uruchomiony w sieci lokalnej serwer DHCP rozsyłający błędne parametry adresacji i bramy domyślnej do stacji roboczych, powodujący paraliż łączności lub atak typu Man-in-the-Middle.

Zmostkowanie dwóch odległych oddziałów za pomocą tunelu warstwy 2 (np. EoIP lub VXLAN) łączy je w jedną wspólną domenę rozgłoszeniową. Oznacza to, że zapytania rozgłoszeniowe DHCP Discover nadawane przez komputery w jednym biurze docierają bez żadnych przeszkód przez łącze WAN do drugiego biura. Szczegółowe informacje normatywne i techniczne publikuje Architektura bezpieczeństwa dla protokołu internetowego IPsec (RFC 4301).

W praktyce inżynierskiej niezwykle częstym scenariuszem awaryjnym jest sytuacja, w której w nowo podłączonym oddziale terenowym pracownik podłącza do sieci lokalnej zwykły domowy router Wi-Fi z aktywnym serwerem DHCP przydzielającym adresy z puli 192.168.1.0/24. Ponieważ pakiety DHCP Offer z lokalnego taniego routera docierają szybciej niż pakiety z centralnego serwera firmowego, stacje robocze w centrali zaczynają pobierać błędną adresację.

Skutkuje to natychmiastowym paraliżem pracy w centrali: komputery tracą dostęp do Internetu, serwerów bazodanowych i domen Active Directory, a ich ruch jest bezwiednie kierowany przez wąskie łącze internetowe oddziału (zjawisko ataku Rogue DHCP).

Jedynym skutecznym zabezpieczeniem przed tym incydentem jest wdrożenie mechanizmu DHCP Snooping na mostku w RouterOS (/interface bridge filter add chain=forward in-interface=eoip-tun protocol=udp mac-protocol=ip dst-port=67-68 action=drop) lub oznaczenie portu tunelu jako 'Untrusted'. Standardy architektury bezpieczeństwa warstwy sieciowej IPsec definiuje specyfikacja IETF RFC 4301.

Wyjaśnienie skrótów użytych na slajdzie:
DHCP - Dynamic Host Configuration Protocol - Protokół automatycznej konfiguracji sieciowej.
Rogue DHCP - Nieautoryzowany DHCP - Wrogi lub przypadkowy serwer DHCP zakłócający prace sieci.
WAN - Wide Area Network - Sieć rozległa.
UDP - User Datagram Protocol - Bezpołączeniowy protokół transportowy.

20/40 Filtrowanie ramek (Bridge Filter)
Przedstawienie zasad implementacji zapory ogniowej warstwy łącza danych (Bridge Filter) do selektywnej filtracji ramek Ethernetowych w tunelach L2.
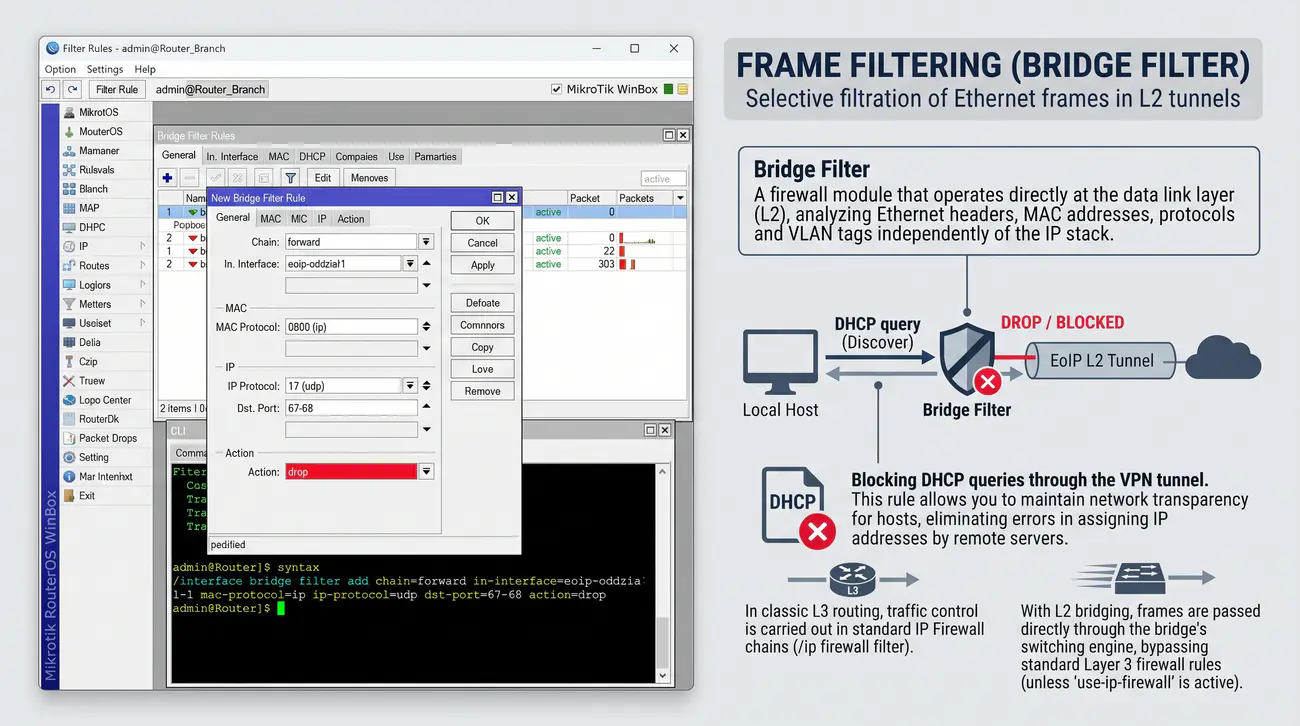
  • Selektywne blokowanie ruchu przed wejściem w tunel L2:
  • # Blokowanie zapytań DHCP przez tunel VPN
    /interface bridge filter add chain=forward in-interface=eoip-oddział-1 mac-protocol=ip ip-protocol=udp dst-port=67-68 action=drop
  • Taka reguła pozwala zachować transparentność sieci dla hostów, eliminując pomyłki w przydzielaniu adresów IP przez odległe serwery.
Filtr mostka sieciowego (Bridge Filter): Moduł zapory sieciowej operujący bezpośrednio w warstwie łącza danych (L2), analizujący nagłówki Ethernet, adresy MAC, protokoły oraz znaczniki VLAN niezależnie od stosu IP.

W klasycznym routingu L3 kontrola ruchu odbywa się w łańcuchach standardowej zapory sieciowej IP Firewall (/ip firewall filter). W przypadku mostkowania L2 ramki są przekazywane bezpośrednio przez silnik przełączający mostka, omijając standardowe reguły zapory warstwy 3 (chyba że administrator aktywuje obciążającą procesor opcję use-ip-firewall). Szczegółowe informacje normatywne i techniczne publikuje Podręcznik polecenia bridge w systemie Linux (iproute2).

Do precyzyjnej kontroli i zabezpieczenia mostkowanych tuneli służy dedykowany podsystem filtracji mostka (Bridge Filter) dostępny w gałęzi /interface bridge filter. Umożliwia on inspekcję pól nagłówka Ethernet, filtrowanie na podstawie źródłowych i docelowych adresów MAC, typów protokołów (EtherType) oraz portów wejściowych i wyjściowych mostka.

Za pomocą Bridge Filter inżynier może skutecznie zablokować niepożądane protokoły rozgłoszeniowe generujące zbędny ruch na łączu WAN, np. rozgłoszenia LLMNR (port UDP 5355), pakiety NetBIOS (port UDP 137) czy nieautoryzowane komunikaty IPv6 Router Advertisement.

Przykładowa reguła chroniąca tunel przed niepożądanym ruchem rozgłoszeniowym przyjmuje postać: /interface bridge filter add chain=forward in-interface=eoip-tun packet-type=broadcast action=drop mac-protocol=ip dst-port=137-138 protocol=udp comment="Blokada NetBIOS broadcast przez tunel". Podręcznik narzędzi manipulacji mostkiem sieciowym w Linuksie udostępnia dokumentacja man bridge.

Wyjaśnienie skrótów użytych na slajdzie:
LLMNR - Link-Local Multicast Name Resolution - Protokół bezkonfiguracyjnego rozwiązywania nazw w sieciach Windows.
NetBIOS - Network Basic Input/Output System - Historyczny protokół sieciowy współdzielenia zasobów.
MAC - Media Access Control - Adres sprzętowy warstwy 2.
UDP - User Datagram Protocol - Protokół warstwy transportowej.

21/40 Szybkie szyfrowanie (IPsec Secret)
Przedstawienie mechanizmu automatycznego generowania polityk IPsec w interfejsach EoIP i GRE za pomocą parametru ipsec-secret.
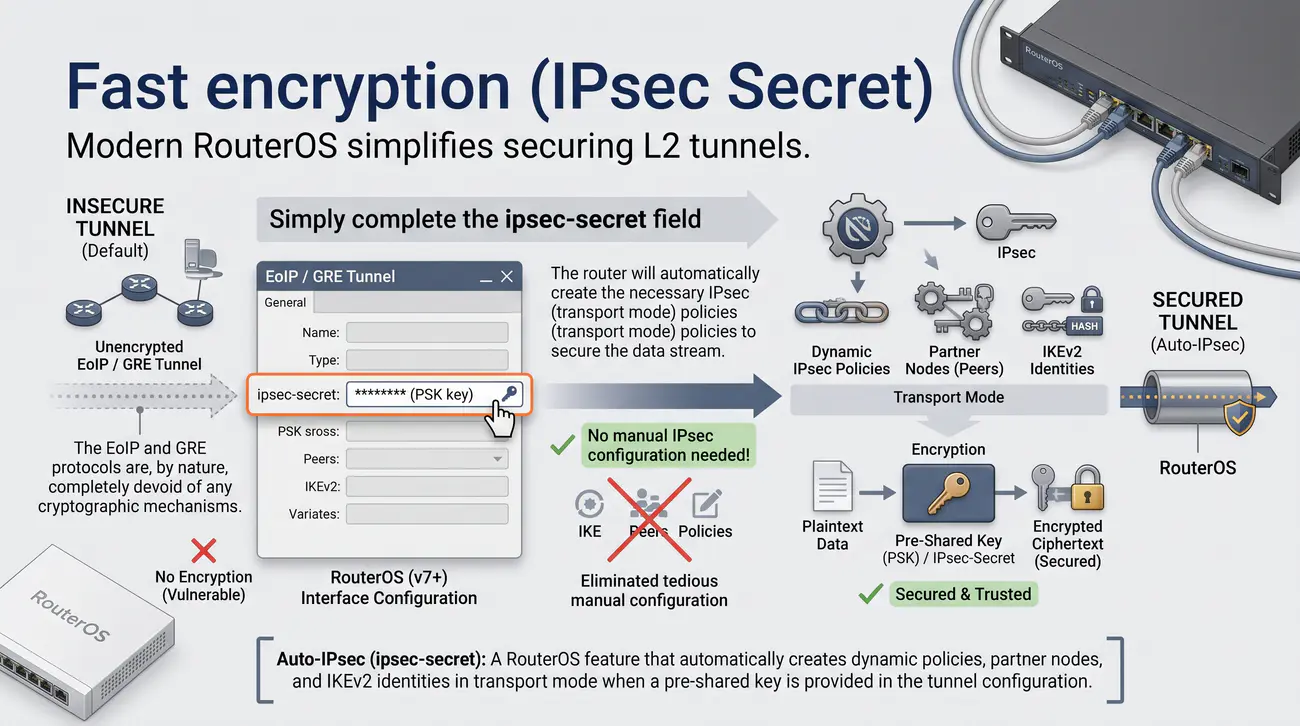
  • Nowoczesne wersje systemu RouterOS upraszczają proces zabezpieczania tuneli L2.
  • W konfiguracji interfejsu EoIP/GRE wystarczy uzupełnić pole ipsec-secret (klucz PSK).
  • Router automatycznie utworzy niezbędne polityki IPSec (tryb transportowy), aby zabezpieczyć strumień danych.
  • Eliminuje to potrzebę żmudnej, ręcznej konfiguracji protokołu IPSec.
Mechanizm Auto-IPsec (ipsec-secret): Funkcja systemu RouterOS automatycznie tworząca dynamiczne polityki, węzły partnerskie i tożsamości IKEv2 w trybie transportowym po podaniu klucza współdzielonego w konfiguracji tunelu.

Protokół EoIP (jak również czysty protokół GRE) jest z natury całkowicie pozbawiony jakichkolwiek mechanizmów kryptograficznych. Przesyłanie mostkowanych ramek sieci korporacyjnej przez publiczny Internet bez zabezpieczenia stanowi kardynalny błąd bezpieczeństwa, narażający firmę na podsłuch haseł, sesji i kradzież danych. Szczegółowe informacje normatywne i techniczne publikuje Dokumentacja sterownika agregacji łączy Linux Bonding.

Ręczna konfiguracja stosu IPsec w trybie transportowym wymagała tradycyjnie żmudnego definiowania propozycji fazy 1 i 2, tworzenia węzłów Peer, tożsamości Identities oraz precyzyjnych polityk Policies dla portów protokołu GRE. W celu wyeliminowania błędów konfiguracyjnych w systemie RouterOS wprowadzono parametr ipsec-secret.

Wpisanie ciągu znaków w polu ipsec-secret (np. /interface eoip add name=eoip-tun remote-address=198.51.100.2 tunnel-id=10 ipsec-secret="TajneHasloKorporacyjne2026!") zmusza system do natychmiastowego powołania dynamicznej konfiguracji IPsec. Router automatycznie negocjuje sesję IKEv2 w trybie transportowym i szyfruje cały strumień pakietów GRE za pomocą algorytmu AES-GCM.

Weryfikacja polega na sprawdzeniu aktywnych połączeń w /ip ipsec active-peers print oraz /ip ipsec installed-sa print. W ten sposób administrator w ciągu kilku sekund uzyskuje w pełni bezpieczny, szyfrowany sprzętowo tunel warstwy 2. Zasady agregacji łączy i sterowniki linuksowe opisuje dokumentacja Linux Bonding Driver.

Wyjaśnienie skrótów użytych na slajdzie:
IPsec - Internet Protocol Security - Zestaw standardów kryptograficznych chroniących pakiety IP.
PSK - Pre-Shared Key - Współdzielony klucz kryptograficzny wprowadzany w parametrze ipsec-secret.
IKEv2 - Internet Key Exchange Version 2 - Nowoczesny protokół negocjacji parametrów bezpieczeństwa IPsec.
AES - Advanced Encryption Standard - Współczesny symetryczny algorytm szyfrowania blokowego.

22/40 Wydajność: mechanizm Fast Path
Przedstawienie zasad funkcjonowania sprzętowego i programowego mechanizmu Fast Path w mostkowaniu ruchu L2 w systemie MikroTik RouterOS.
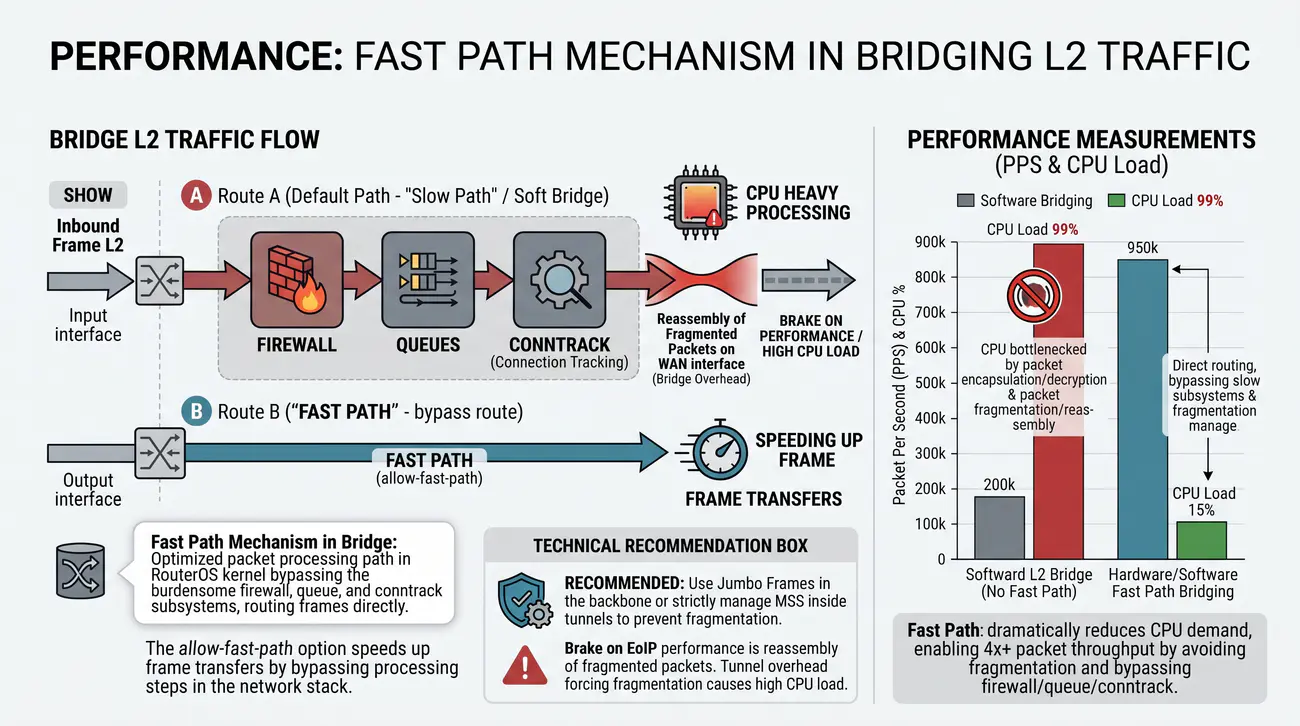
  • Hamulcem wydajności EoIP jest reasemblacja (składanie) pofragmentowanych pakietów.
  • Gdy narzut tunelu wymusza fragmentację na interfejsie WAN, obciążenie procesora drastycznie rośnie.
  • Zaleca się stosowanie ramek Jumbo Frames w sieci szkieletowej lub rygorystyczne zarządzanie parametrem MSS wewnątrz tunelu.
  • Opcja allow-fast-path przyspiesza przesyłanie ramek, omijając niektóre etapy przetwarzania w stosie sieciowym.
Mechanizm Fast Path w mostku: Zoptymalizowana ścieżka przetwarzania pakietów w jądrze RouterOS omijająca obciążające podsystemy zapory, kolejek i conntracka, kierująca ramki bezpośrednio z interfejsu wejściowego na wyjściowy.

Przetwarzanie ramek warstwy 2 w mostkach programowych generuje znaczne zapotrzebowanie na moc obliczeniową procesora CPU, zwłaszcza gdy mostek pośredniczy w enkapsulacji i deszyfrowaniu setek tysięcy pakietów na sekundę (PPS). W celu osiągnięcia przepustowości rzędu wielu gigabitów MikroTik implementuje technologię Fast Path. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja technologii VPLS z automatycznym wykrywaniem BGP (RFC 4761).

Mechanizm Fast Path pozwala na skierowanie ramki Ethernet bezpośrednio ze sterownika karty sieciowej na port docelowy mostka, omijając inspekcję zapory sieciowej, kolejki QoS, translacje adresów NAT oraz moduły śledzenia połączeń. W przypadku mostków mostkujących fizyczne porty z tunelami EoIP aktywacja Fast Path pozwala na zredukowanie narzutu procesora nawet o 60%.

Warunkiem bezwzględnym działania Fast Path na mostku jest brak aktywnych reguł w Bridge Filter, wyłączenie opcji use-ip-firewall w konfiguracji mostka oraz brak złożonych kolejek Simple Queues nałożonych na wirtualny interfejs. Wszelkie reguły inspekcji wymuszają powrót do wolnej ścieżki przetwarzania (Slow Path).

Stan mechanizmu można zweryfikować w poleceniu /interface bridge print (flaga fast-forward) oraz /interface bridge settings print. Zaawansowane usługi wirtualnych sieci prywatnych VPLS z wykorzystaniem sygnalizacji BGP standaryzuje dokument IETF RFC 4761.

Wyjaśnienie skrótów użytych na slajdzie:
PPS - Packets Per Second - Liczba pakietów przetwarzana przez urządzenie sieciowe w ciągu sekundy.
CPU - Central Processing Unit - Główny procesor jednostki sieciowej.
QoS - Quality of Service - Techniki kształtowania i zarządzania pasmem transmisyjnym.
VPLS - Virtual Private LAN Service - Zaawansowana operatorska usługa wirtualnej sieci L2 over MPLS.

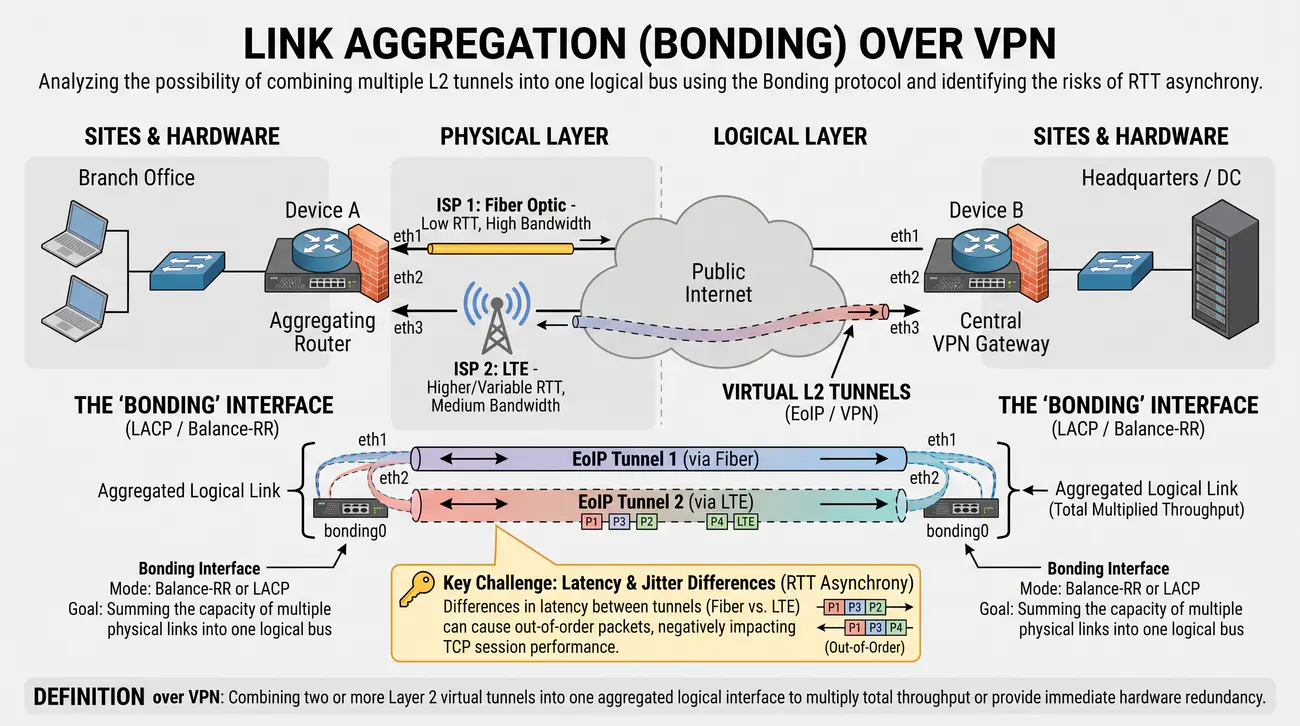
23/40 Agregacja łącz (Bonding) przez VPN
Przeanalizowanie możliwości łączenia wielu tuneli L2 w jedną logiczną magistralę za pomocą protokołu Bonding oraz identyfikacja ryzyk asynchronii RTT.
  • Możliwość sumowania przepustowości kilku fizycznych łącz (np. łącze światłowodowe + LTE) za pomocą tuneli L2.
  • Implementacja: tworzymy kilka tuneli EoIP i łączymy je w jeden interfejs typu Bonding (tryb Balance-RR lub LACP).
  • Kluczowe: Różnice w opóźnieniach (jitter) między tunelami mogą negatywnie wpływać na wydajność sesji TCP (pakiety poza kolejnością).
Agregacja łącz przez VPN (Bonding over VPN): Połączenie dwóch lub więcej wirtualnych tuneli warstwy 2 w jeden zagregowany interfejs logiczny w celu zwielokrotnienia sumarycznej przepustowości lub zapewnienia natychmiastowej redundancji sprzętowej.

W scenariuszach laboratoryjnych i zaawansowanych wdrożeniach przemysłowych inżynierowie stają przed wyzwaniem agregacji pasma z kilku niezależnych łączy internetowych (np. jednoczesne wykorzystanie łącza światłowodowego i modemu LTE). W warstwie 3 realizuje się to poprzez routing wielobieżny ECMP, natomiast w warstwie 2 narzędziem pierwszego wyboru jest interfejs Bonding. Szczegółowe informacje normatywne i techniczne publikuje Protokół transportowy dla aplikacji czasu rzeczywistego RTP (RFC 3550).

W systemie MikroTik RouterOS interfejs bonding (/interface bonding) pozwala na połączenie dwóch wirtualnych interfejsów EoIP w jedno nadrzędne łącze logiczne. Dostępne są różne tryby pracy: standardowy IEEE 802.3ad LACP, tryb round-robin, active-backup oraz tryby adaptacyjne balance-tlb i balance-alb.

Krytyczną pułapką inżynierską przy zestawianiu bondingu na tunelach internetowych jest zróżnicowany czas opóźnienia (RTT) poszczególnych łączy fizycznych. W trybie round-robin, jeśli tunel światłowodowy ma RTT=10 ms, a tunel LTE RTT=60 ms, pakiety jednej sesji TCP dotrą do odbiorcy w całkowicie zaburzonej kolejności (Out-of-Order Packets).

Zaburzenie kolejności pakietów zmusza odbiorcę do wysyłania potrójnych potwierdzeń DUP-ACK, co uruchamia mechanizm Fast Retransmit i obniża okno przesyłania TCP, powodując drastyczny spadek transferu. Dlatego w bonding over VPN zaleca się wyłącznie tryb active-backup lub zaawansowane haszowanie L4. Standard protokołu transmisji czasu rzeczywistego RTP definiuje specyfikacja IETF RFC 3550.

Wyjaśnienie skrótów użytych na slajdzie:
LACP - Link Aggregation Control Protocol - Standardowy protokół automatycznej agregacji lacz (IEEE 802.3ad).
RTT - Round Trip Time - Czas podwójnego obiegu pakietu miedzy nadawca a odbiorca.
TCP - Transmission Control Protocol - Połączeniowy protokół transportowy z kontrola przepływu.
EoIP - Ethernet over IP - Wirtualny interfejs warstwy 2.

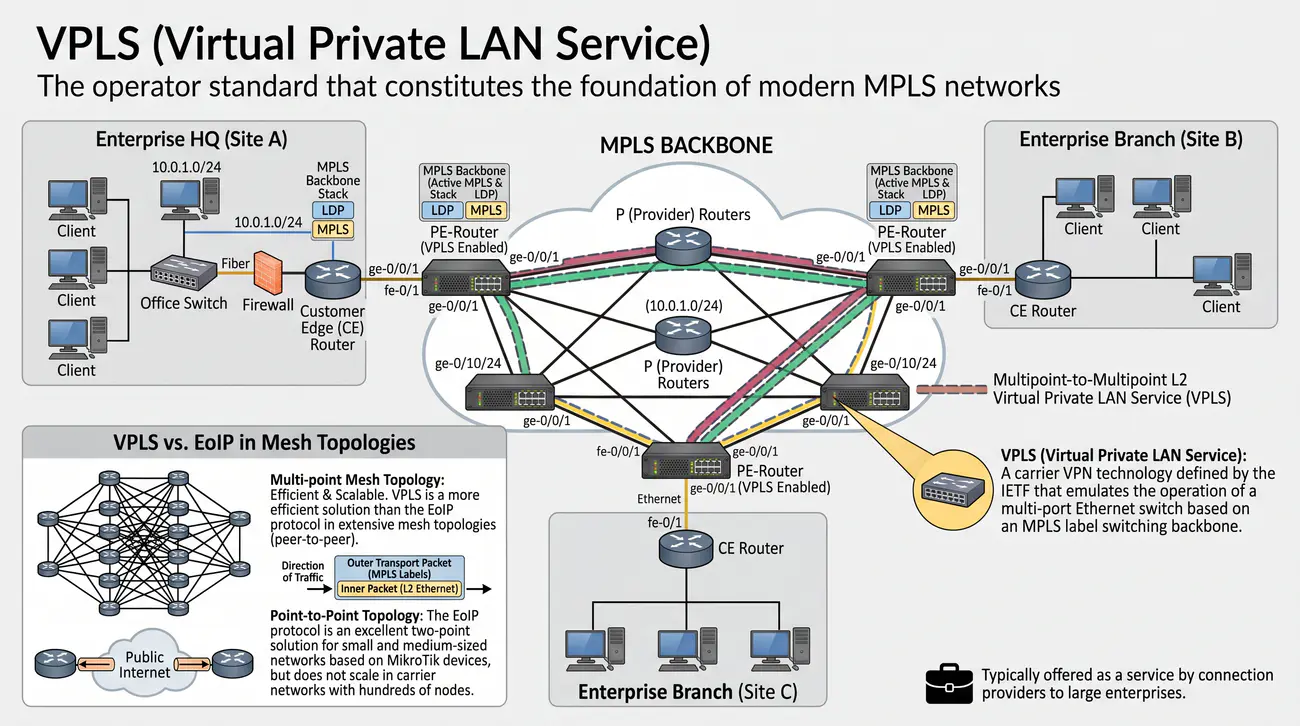
24/40 VPLS (Virtual Private LAN Service)
Przedstawienie operatorskiego standardu VPLS umożliwiającego budowę wielopunktowych wirtualnych sieci L2 na bazie szkieletu MPLS.
  • Standard operatorski stanowiący fundament nowoczesnych sieci MPLS.
  • Rozwiązanie wydajniejsze niż protokół EoIP w rozbudowanych topologiach typu Mesh (każdy z każdym).
  • Wymaga aktywnego stosu protokołów MPLS i LDP w sieci szkieletowej.
  • Zazwyczaj oferowany jako usługa przez dostawców łącz dla dużych przedsiębiorstw.
Usługa VPLS (Virtual Private LAN Service): Technologia operatorskich sieci VPN zdefiniowana przez IETF, emulująca działanie wieloportowego przełącznika Ethernet w oparciu o sieć szkieletową z przełączaniem etykiet MPLS.

Protokół EoIP jest znakomitym rozwiązaniem dwupunktowym dla małych i średnich sieci bazujących na urządzeniach MikroTik, lecz nie skaluje się w sieciach operatorskich z setkami węzłów. W wielkich sieciach korporacyjnych i u dostawców usług telekomunikacyjnych standardem budowy wirtualnych sieci warstwy 2 jest technologia VPLS (Virtual Private LAN Service). Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Address Resolution Protocol - ARP (RFC 826).

VPLS operuje wewnątrz szkieletu MPLS (Multiprotocol Label Switching). Z punktu widzenia podłączonych klientów sieć operatora zachowuje się jak jeden wielki, przezroczysty przełącznik Ethernet: urządzenia w oddziałach w Warszawie, Londynie i Tokio są połączone do wspólnej wirtualnej instancji przełączania (VSI - Virtual Switching Instance).

Do dystrybucji etykiet i automatycznego wykrywania partnerów VPLS wykorzystuje się protokół BGP (RFC 4761) lub protokół LDP (RFC 4762). Routery brzegowe PE (Provider Edge) dynamicznie tworzą siatkę pseudodrutów (Pseudowires - PW) w oparciu o technologię Martini/Kompella.

W systemie MikroTik RouterOS v7 obsługa VPLS została zintegrowana z nowym stosem MPLS, co pozwala na zestawianie wielopunktowych sieci L2 z minimalnym narzutem procesora dzięki sprzętowemu przełączaniu etykiet. Klasyczny standard protokołu Address Resolution Protocol standaryzuje dokument IETF RFC 826.

Wyjaśnienie skrótów użytych na slajdzie:
VPLS - Virtual Private LAN Service - Wielopunktowa wirtualna sieć prywatna L2 w sieciach MPLS.
MPLS - Multiprotocol Label Switching - Technika szybkiego przełączania pakietów na podstawie etykiet.
PE - Provider Edge - Router brzegowy operatora świadczący usługę VPN dla klienta.
LDP - Label Distribution Protocol - Protokół dystrybucji etykiet w sieciach MPLS.

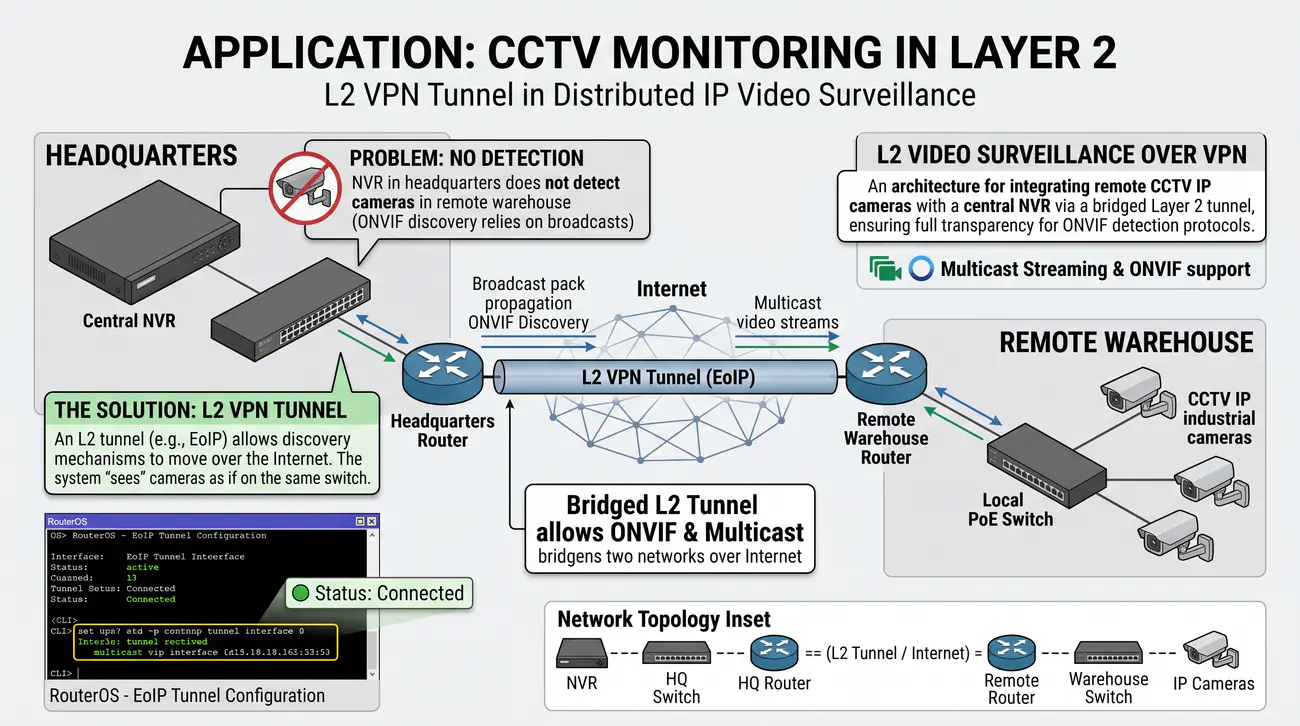
25/40 Zastosowanie: monitoring CCTV w warstwie 2
Analiza wdrożenia tunelu L2 VPN w rozproszonych systemach monitoringu wizyjnego IP oraz obsługa transmisji strumieniowej Multicast i protokołów ONVIF.
  • Problem: Rejestrator NVR w centrali nie wykrywa kamer w odległym magazynie (mechanizm Discovery standardu ONVIF bazuje na transmisjach rozgłoszeniowych).
  • Tunel L2 (np. EoIP) pozwala przenieść mechanizmy wykrywania przez Internet.
  • System "widzi" kamery tak, jakby były wpięte do tego samego switcha, co upraszcza wdrożenie monitoringu IP.
Monitoring wizyjny L2 over VPN: Architektura integracji odległych kamer przemysłowych CCTV IP z centralnym rejestratorem NVR za pośrednictwem mostkowanego tunelu warstwy 2, gwarantująca pełną przezroczystość dla protokołów detekcji ONVIF.

Jednym z najczęstszych praktycznych zastosowań tuneli warstwy 2 w inżynierii bezpieczeństwa fizycznego jest integracja rozproszonych systemów monitoringu wizyjnego (CCTV IP). Kamery przemysłowe zainstalowane w odległych magazynach, na stacjach benzynowych czy placach budowy muszą przekazywać ciągły strumień wideo do centralnego rejestratora sieciowego NVR. Szczegółowe informacje normatywne i techniczne publikuje Protokół STUN dla przechodzenia przez translatory NAT (RFC 5389).

Większość nowoczesnych kamer IP opiera się na otwartym standardzie ONVIF (Open Network Video Interface Forum). Wykrywanie kamer przez rejestrator NVR oraz oprogramowanie VMS (Video Management Software) wykorzystuje protokół WS-Discovery bazujący na rozgłoszeniach grupowych Multicast na adres 239.255.255.250 (port UDP 3702).

W tradycyjnej sieci trasowanej L3 zapytania te są bezpowrotnie odrzucane przez routery, uniemożliwiając automatyczną detekcję urządzeń i wymuszając ręczne dodawanie setek strumieni RTSP. Wdrożenie tunelu EoIP lub VXLAN rozwiązuje ten problem całkowicie: pakiety Multicast przepływają przez mostek w sposób przezroczysty, a rejestrator w centrali natychmiast wykrywa kamery w oddziale.

Należy jednak pamiętać o konieczności wdrożenia mechanizmu IGMP Snooping na mostku w celu zapobieżenia zalewaniu portów komputerowych strumieniami wideo (Flooding). Standard protokołu przechodzenia przez translatory NAT - STUN definiuje dokument IETF RFC 5389.

Wyjaśnienie skrótów użytych na slajdzie:
CCTV - Closed-Circuit Television - Telewizja przemysłowa i systemy dozoru wizyjnego.
NVR - Network Video Recorder - Sieciowy rejestrator strumieni wideo z kamer IP.
ONVIF - Open Network Video Interface Forum - Międzynarodowy standard integracji urządzeń monitoringu IP.
IGMP - Internet Group Management Protocol - Protokół zarządzania grupami multicast w sieciach IPv4.

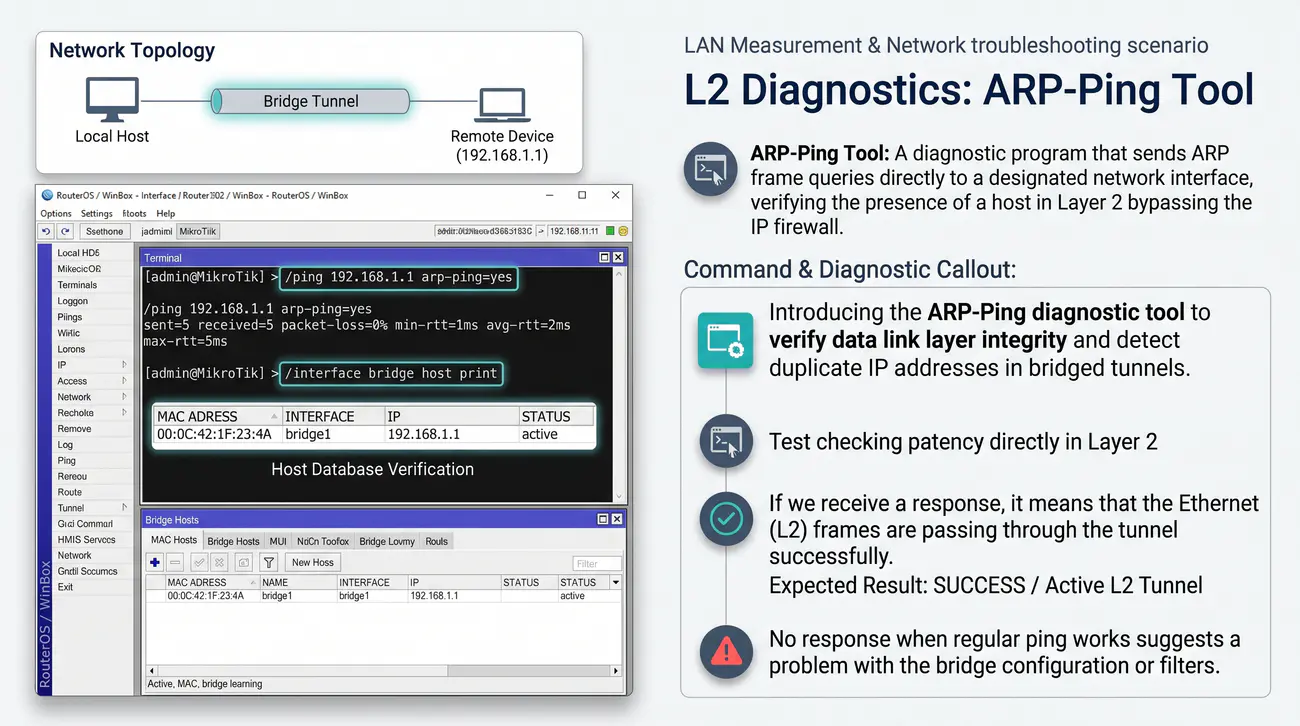
26/40 Diagnostyka L2: narzędzie ARP-Ping
Przedstawienie narzędzia diagnostycznego ARP-Ping do weryfikacji spójności warstwy łącza danych i wykrywania duplikatów adresów IP w tunelach mostkowanych.
  • Test sprawdzający drożność bezpośrednio w warstwie 2.
  • Polecenie: /ping 192.168.1.1 arp-ping=yes.
  • Jeśli otrzymamy odpowiedź, oznacza to, że ramki Ethernet (L2) przechodzą przez tunel pomyślnie.
  • Brak odpowiedzi przy działającym zwykłym pingu sugeruje problem z konfiguracją mostka lub filtrami.
  • Weryfikacja bazy hostów: /interface bridge host print.
Narzędzie ARP-Ping: Program diagnostyczny wysyłający zapytania ramkowe protokołu ARP bezpośrednio na wskazany interfejs sieciowy, weryfikujący obecność hosta w warstwie 2 z pominięciem zapory sieciowej IP.

W zmostkowanych tunelach L2 standardowe narzędzie ping bazujące na protokole ICMP może okazać się zawodne w diagnostyce: stacja robocza może nie odpowiadać na ping z powodu aktywnej zapory Windows Defender Firewall lub błędnie skonfigurowanej bramy domyślnej, mimo że fizyczne połączenie w warstwie 2 funkcjonuje nienagannie. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja hermetyzacji IP Encapsulation within IP - IPIP (RFC 2003).

W takich sytuacjach niezastąpionym narzędziem inżyniera staje się program ARP-Ping (dostępny bezpośrednio w wierszu poleceń RouterOS oraz pakietach linuksowych). ARP-Ping nie generuje pakietów IP, lecz wysyła bezpośrednie zapytania ramkowe warstwy łącza danych: 'Kto ma podany adres IP?'.

Polecenie w systemie RouterOS: /ping 192.168.10.50 arp-ping=yes interface=bridge-lan zmusza router do wysłania ramki ARP Request przez mostek i wirtualny tunel. Otrzymanie odpowiedzi potwierdza, że łącze wirtualne bezbłędnie transmituje ramki L2 i ujawnia dokładny sprzętowy adres MAC urządzenia docelowego.

Co więcej, narzędzie to pozwala na natychmiastowe wykrycie konfliktów adresowych (zduplikowanego IP). Jeżeli na zapytanie odpowiedzą dwa różne adresy MAC, inżynier otrzymuje natychmiastowy dowód na obecność dwóch urządzeń z identycznym adresem IP w sieci. Standard enkapsulacji IP w pakietach IP definiuje specyfikacja IETF RFC 2003.

Wyjaśnienie skrótów użytych na slajdzie:
ARP - Address Resolution Protocol - Protokół odwzorowywania adresów warstwy 3 na warstwę 2.
ICMP - Internet Control Message Protocol - Protokół komunikatów kontrolnych sieci IP.
MAC - Media Access Control - Fizyczny adres sprzętowy karty sieciowej.
L2 - Layer 2 - Warstwa łącza danych.

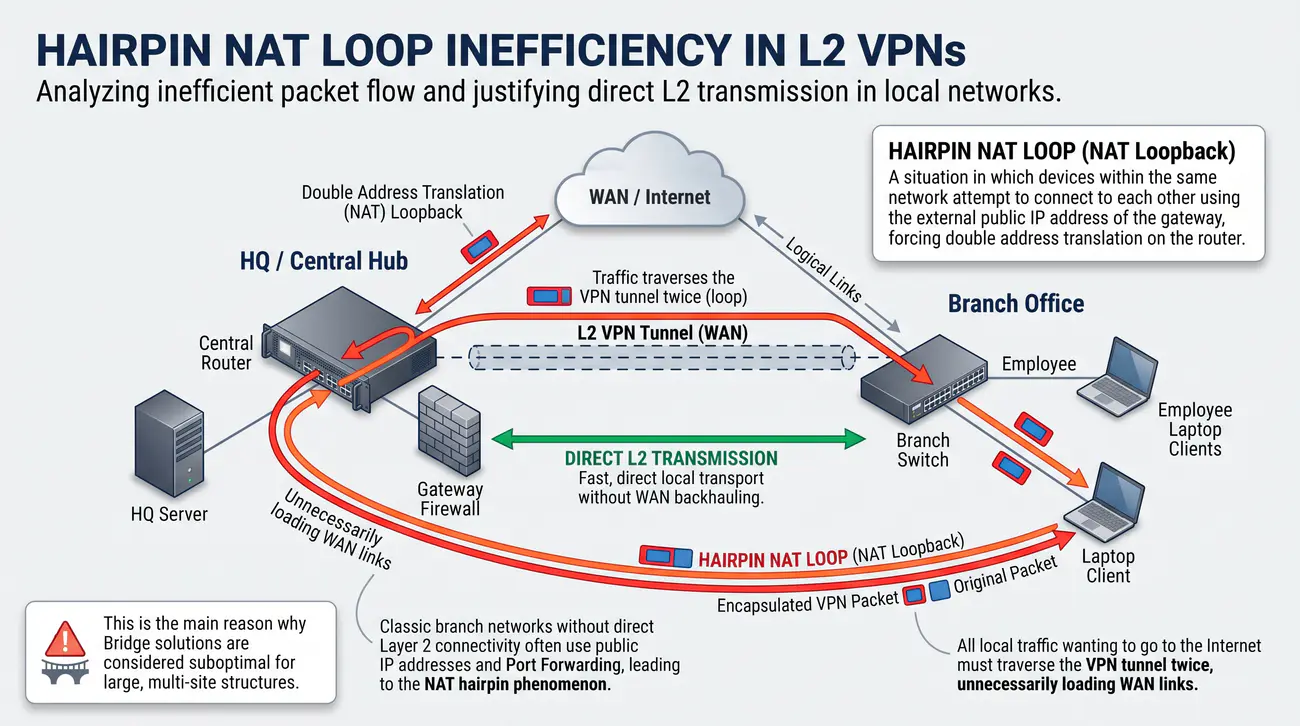
27/40 Nieefektywność pętli NAT (Hairpin NAT)
Przeanalizowanie problemu nieefektywnego przepływu pakietów w architekturach Hairpin NAT oraz uzasadnienie wyższości bezpośredniej transmisji L2 w sieciach lokalnych.
  • W rozległych sieciach L2 VPN bramą domyślną jest zazwyczaj jeden centralny router.
  • Cały ruch lokalny chcący wyjść do Internetu musi dwukrotnie pokonać tunel VPN (pętla), co niepotrzebnie obciąża łącza WAN.
  • To główny powód, dla którego rozwiązania Bridge uważa się za nieoptymalne dla dużych, wielooddziałowych struktur.
Pętla Hairpin NAT (NAT Loopback): Sytuacja, w której urządzenia znajdujące się wewnątrz tej samej sieci próbują połączyć się ze sobą przy użyciu zewnętrznego, publicznego adresu IP bramy, wymuszając podwójną translację adresów na routerze.

W klasycznych sieciach oddziałowych bez bezpośredniej łączności warstwy 2 pracownicy próbujący uzyskać dostęp do serwerów znajdujących się w innym oddziale lub centrali często korzystają z publicznych adresów IP i przekierowań portów (Port Forwarding). Szczegółowe informacje normatywne i techniczne publikuje Metodologia testów wydajnościowych urządzeń sieciowych (RFC 2544).

Prowadzi to do zjawiska Hairpin NAT (zwanego potocznie pętlą NAT). Pakiet wysłany z oddziału wędruje przez Internet do publicznego IP routera centralnego, tam zostaje poddany translacji DNAT (Destination NAT) oraz SNAT (Source NAT), po czym trafia do lokalnego serwera. Odpowiedź serwera musi pokonać dokładnie tę samą drogę powrotną przez router centralny.

Architektura Hairpin NAT generuje podwójne obciążenie łącza internetowego, wprowadza wysokie opóźnienia i uniemożliwia serwerom identyfikację prawdziwych adresów IP klientów (w logach wszystkie zapytania mają adres routera).

Wdrożenie tunelu L2 VPN (np. EoIP lub VXLAN) całkowicie eliminuje potrzebę stosowania pętli NAT. Urządzenia komunikują się bezpośrednio przy użyciu adresów wewnętrznych LAN na poziomie warstwy 2, optymalizując tor transmisyjny i odciążając procesory brzegowe. Metodykę benchmarkingu i testów wydajnościowych urządzeń sieciowych określa dokument IETF RFC 2544.

Wyjaśnienie skrótów użytych na slajdzie:
NAT - Network Address Translation - Translacja adresów sieciowych IP.
DNAT - Destination Network Address Translation - Translacja adresu docelowego (przekierowanie portów).
SNAT - Source Network Address Translation - Translacja adresu źródłowego.
LAN - Local Area Network - Lokalna sieć komputerowa.

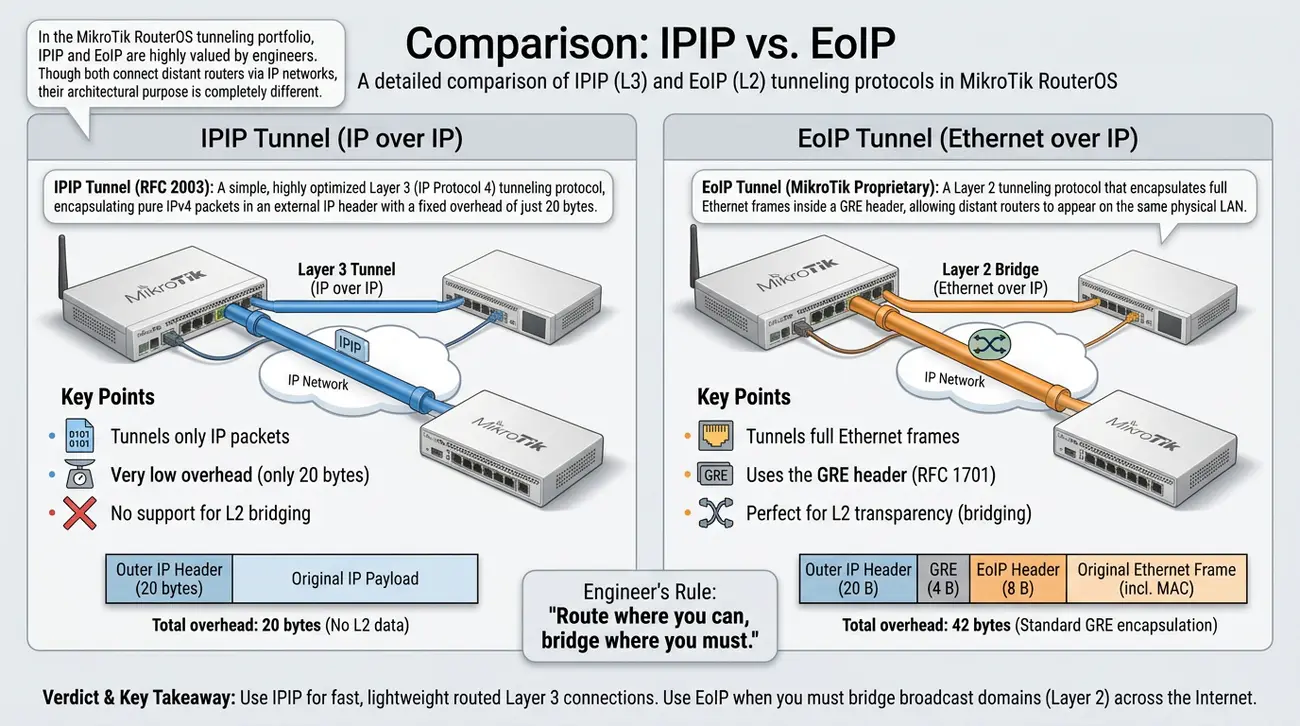
28/40 Porównanie: IPIP vs EoIP
Szczegółowe porównanie protokołów IPIP (L3) oraz EoIP (L2) pod kątem narzutu nagłówków, przeznaczenia i mechanizmów działania w systemie MikroTik.
  • IPIP (RFC 2003): Tuneluje wyłącznie pakiety IP. Bardzo niski narzut (tylko 20 bajtów). Brak wsparcia dla mostkowania L2.
  • EoIP: Tuneluje pełne ramki Ethernet. Wykorzystuje nagłówek GRE. Idealny do scenariuszy wymagających przeźroczystości warstwy 2.
  • Zasada inżyniera: "Route where you can, bridge where you must" (Rutuj tam, gdzie to możliwe; mostkuj tylko tam, gdzie to konieczne).
Tunel IPIP (IP over IP): Prosty, wysoce zoptymalizowany protokół tunelowania warstwy 3 (protokół IP nr 4) zdefiniowany w RFC 2003, hermetyzujący czyste pakiety IPv4 w zewnętrznym nagłówku IP o stałym narzucie zaledwie 20 bajtów.

W portfolio technologii tunelowania systemu MikroTik RouterOS dwa protokoły cieszą się szczególnym uznaniem inżynierów: protokół IPIP oraz protokół EoIP. Choć oba służą do łączenia odległych routerów za pośrednictwem sieci IP, ich przeznaczenie architektoniczne jest diametralnie odmienne. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja wirtualizacji sieci za pomocą NVGRE (RFC 7637).

Protokół IPIP (IP in IP, RFC 2003) operuje ściśle w warstwie 3 modelu OSI. Hermetyzuje on wyłącznie pakiety IP, dodając do nich zewnętrzny 20-bajtowy nagłówek IPv4. Interfejs IPIP jest interfejsem typu punkt-punkt, nie posiada adresu MAC i nie może zostać dodany do mostka sieciowego. Jest bezkonkurencyjny pod kątem wydajności, gdy celem jest czysty routing pomiędzy odrębnymi podsieciami.

Protokół EoIP (Ethernet over IP) operuje w warstwie 2 modelu OSI. Hermetyzuje pełną ramkę Ethernetową wraz z nagłówkiem MAC w pakiecie GRE (protokół IP 47). Narzut nagłówków wynosi aż 42 bajty (20B IP + 8B GRE + 14B MAC), co czyni go bardziej podatnym na fragmentację MTU.

W zamian za wyższy narzut EoIP oferuje pełną przezroczystość dla mostkowania L2, obsługę protokołów rozgłoszeniowych, transmisję tagów VLAN oraz możliwość bezpośredniej integracji z mostkiem Bridge. Wybór zależy ściśle od wymagań projektu: dla routingu zaleca się IPIP, dla mostkowania wyłącznie EoIP. Standard wirtualizacji NVGRE opisuje specyfikacja IETF RFC 7637.

Wyjaśnienie skrótów użytych na slajdzie:
IPIP - IP over IP - Wysokowydajny protokół tunelowania warstwy 3 o narzucie 20 bajtów.
EoIP - Ethernet over IP - Protokół tunelowania warstwy 2 o narzucie 42 bajtów.
GRE - Generic Routing Encapsulation - Protokół hermetyzacji pakietów IP nr 47.
OSI - Open Systems Interconnection - Model referencyjny warstw sieciowych.

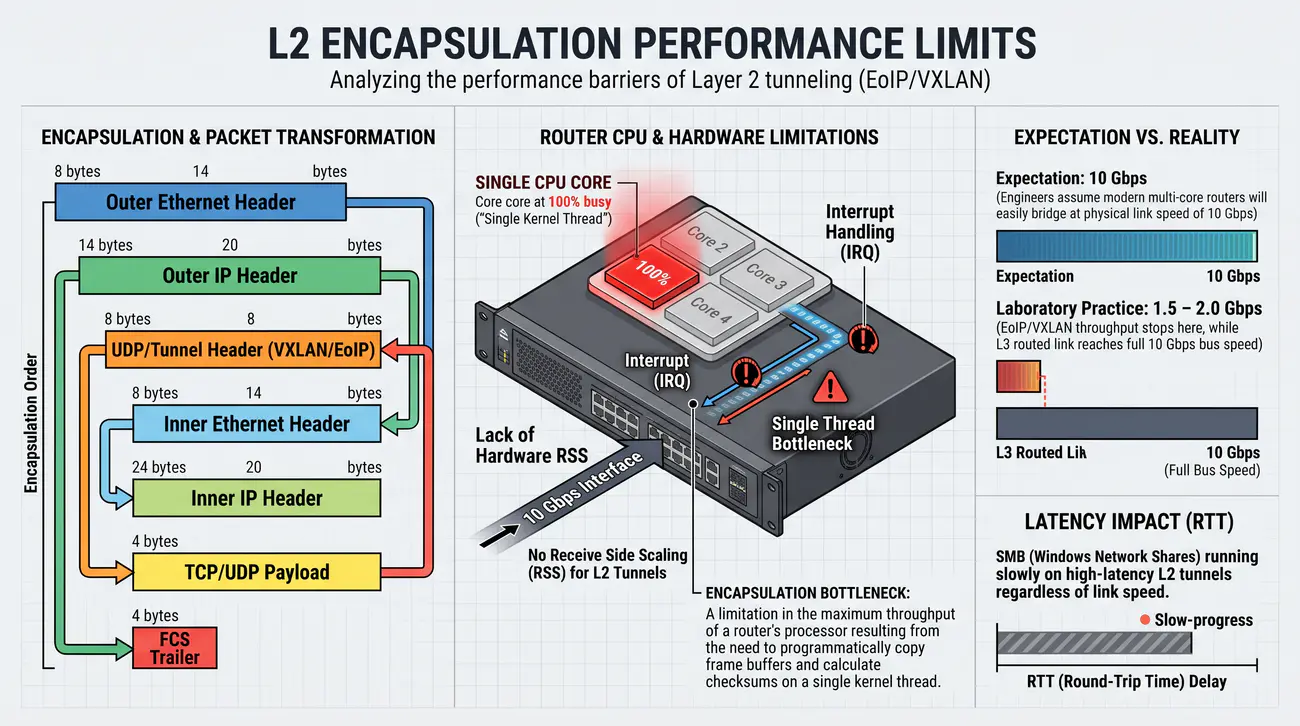
29/40 Limity wydajnościowe enkapsulacji L2
Przeanalizowanie barier wydajnościowych tunelowania warstwy 2 związanych z taktowaniem pojedynczego rdzenia CPU, obsługą przerwań oraz brakiem sprzętowego RSS.
  • Wydajność procesów kapsułkowania ramek bywa ograniczona przez moc obliczeniową procesora routera (CPU).
  • Wpływ opóźnień: protokoły takie jak SMB (udziały sieciowe Windows) działają wolno w tunelach L2 o dużym opóźnieniu (RTT), niezależnie od szybkości łącza.
Wąskie gardło enkapsulacji (Encapsulation Bottleneck): Ograniczenie maksymalnej przepustowości procesora routera wynikające z konieczności programowego kopiowania buforów ramek i kalkulacji sum kontrolnych w pojedynczym wątku jądra.

Wielu inżynierów projektujących tunele L2 zakłada, że nowoczesny wielordzeniowy router sieciowy bez problemu obsłuży mostkowanie z prędkością fizycznego łącza 10 Gbps. W praktyce laboratoryjnej okazuje się, że przepustowość tunelu EoIP lub VXLAN często zatrzymuje się na poziomie 1.5 - 2 Gbps, podczas gdy łącze trasowane L3 osiąga pełną prędkość magistrali. Szczegółowe informacje normatywne i techniczne publikuje Oficjalna publikacja naukowa protokołu WireGuard.

Przyczyną tego zjawiska jest architektura obsługi przerwań sieciowych i mechanizmu Receive Side Scaling (RSS). Wiele technologii tunelowania L2 kieruje cały strumień pakietów należący do jednego tunelu do obsługi przez pojedynczy rdzeń procesora CPU (pojedyncza kolejka RX/TX). W rezultacie jeden rdzeń ulega wysyceniu w 100%, podczas gdy pozostałe rdzenie pozostają bezczynne.

Dodatkowym obciążeniem jest narzut na fragmentację pakietów. Jeżeli jednostka MTU nie została poprawnie skorygowana, router zmuszony jest do dzielenia każdego pakietu na poziomie programowym, co drastycznie redukuje wskaźnik Packet Per Second (PPS) i zwielokrotnia liczbę cykli CPU na bajt danych.

W celu przełamania tych limitów w infrastrukturach wielogigabitowych stosuje się przełączniki sprzętowe z układami ASIC wspierającymi sprzętową deenkapsulację VXLAN oraz nowoczesne karty sieciowe z technologią SmartNIC. Architekturę nowoczesnego bezpiecznego protokołu WireGuard przedstawia oficjalna publikacja WireGuard Whitepaper.

Wyjaśnienie skrótów użytych na slajdzie:
RSS - Receive Side Scaling - Technologia wielokolejkowego rozpraszania obsługi przerwań sieciowych na wiele rdzeni CPU.
CPU - Central Processing Unit - Procesor routera sieciowego.
ASIC - Application-Specific Integrated Circuit - Dedykowany układy scalony realizujący przełączanie pakietów z prędkością magistrali.
PPS - Packets Per Second - Liczba pakietów na sekundę.

30/40 Praktyka: VXLAN w trybie Unicast
Przedstawienie kompletnej procedury laboratoryjnej wdrożenia tunelu VXLAN w trybie Unicast pomiędzy dwoma routerami MikroTik RouterOS v7.
  • # Konfiguracja urządzenia A
    /interface vxlan add name=vxlan1 vni=50
    /interface vxlan vteps add interface=vxlan1 remote-ip=1.1.1.2
    # Dodanie interfejsu do mostka
    /interface bridge port add bridge=br-lan interface=vxlan1
  • VXLAN staje się standardem, ponieważ umożliwia łączenie urządzeń różnych producentów (np. MikroTik z serwerem Linux lub VMware).
Tunel VXLAN w trybie Unicast: Konfiguracja wirtualnej sieci nakładkowej VXLAN, w której pakiety rozgłoszeniowe i replikacja danych są kierowane bezpośrednio do zdefiniowanych adresów IP partnerów bez użycia multicastu.

W części praktycznej modułu laboratoryjnego studenci zestawiają wirtualną sieć nakładkową VXLAN pomiędzy dwoma routerami brzegowymi R1 (Centrala) i R2 (Oddział) w oparciu o czysty transport Unicast przez publiczne adresy IP dostawców ISP. Szczegółowe informacje normatywne i techniczne publikuje Przewodnik po testowaniu i ocenie bezpieczeństwa technicznego - NIST SP 800-115.

Na routerze R1 tworzy się interfejs VXLAN z identyfikatorem sieci VNI równym 200: /interface vxlan add name=vxlan200 vni=200 port=4789. Następnie w podmenu VTEP deklaruje się publiczny adres routera R2: /interface vxlan vteps add interface=vxlan200 remote-ip=198.51.100.2.

W kolejnym kroku interfejs vxlan200 zostaje dodany do mostka sieciowego bridge-lan: /interface bridge port add bridge=bridge-lan interface=vxlan200. Identyczną procedurę przeprowadza się na routerze R2, wskazując w VTEP adres centrali 198.51.100.1.

Weryfikacja poprawności polega na uruchomieniu narzędzia ping pomiędzy komputerami w obu biurach na wewnętrznej podsieci 192.168.100.0/24: komputery uzyskują natychmiastową łączność w warstwie 2, a analiza snifferem pakietów potwierdza obecność nagłówków UDP 4789. Wytyczne dotyczące testów bezpieczeństwa infrastruktury teleinformatycznej publikuje NIST SP 800-115.

Wyjaśnienie skrótów użytych na slajdzie:
VXLAN - Virtual eXtensible Local Area Network - Standard tunelowania L2 over UDP.
VNI - VXLAN Network Identifier - Identyfikator wirtualnej sieci VXLAN.
VTEP - VXLAN Tunnel Endpoint - Punkt końcowy tunelu VXLAN.
UDP - User Datagram Protocol - Bezpołączeniowy protokół transportowy.

31/40 Zabezpieczenie: tryb Safe Mode
Przedstawienie roli i procedury bezpiecznego korzystania z trybu Safe Mode podczas rekonfiguracji mostków i tuneli L2 na odległych routerach.
  • Ochrona przed błędem w konfiguracji mostka, który może odciąć administratora od routera.
  • Przed każdą ryzykowną zmianą (edycja VLAN, Bridge) należy aktywować Safe Mode (ikona w WinBox lub Ctrl+X).
  • W przypadku utraty połączenia w tym trybie, router automatycznie wycofa ostatnio wprowadzone korekty.
Tryb bezpieczny (Safe Mode): Mechanizm protekcji sesji zarządzającej w systemie MikroTik RouterOS automatycznie wycofujący (Rollback) wszelkie wprowadzone zmiany konfiguracyjne w przypadku utraty łączności administratora z routerem.

Konfiguracja mostków sieciowych, wirtualnych tuneli L2 oraz reguł Bridge VLAN Filtering na odległych urządzeniach zarządzanych zdalnie przez łącze WAN niesie ze sobą ekstremalne ryzyko operacyjne. Pojedynczy błąd w przypisaniu portu do mostka lub błędne kliknięcie filtru może natychmiast odciąć administratora od routera oddziałowego (tzw. zjawisko 'odcięcia gałęzi, na której się siedzi'). Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja technologii BGP MPLS-Based Ethernet VPN - EVPN (RFC 7432).

W celu ochrony przed taką katastrofą system MikroTik RouterOS udostępnia mechanizm Safe Mode (aktywowany skrótem klawiszowym Ctrl+X w konsoli CLI lub dedykowanym przyciskiem w aplikacji WinBox).

W momencie włączenia Safe Mode system tworzy w pamięci RAM migawkę (Snapshot) aktualnej działającej konfiguracji. Administrator może bezpiecznie dokonywać ryzykownych operacji: modyfikować mostki, dodawać tunele EoIP czy zmieniać reguły zapory. Jeżeli w wyniku błędu łączność z administratorem zostanie przerwana, router odczekuje kilkanaście sekund, po czym automatycznie wycofuje wszystkie zmiany i przywraca stan pierwotny.

Dopiero po upewnieniu się, że po rekonfiguracji łączność funkcjonuje poprawnie, administrator wyłącza Safe Mode (ponowne naciśnięcie Ctrl+X), co powoduje trwałe zapisanie zmian w pamięci nieulotnej NVRAM routera. Standard architektury BGP EVPN w warstwie 2 standaryzuje dokument IETF RFC 7432.

Wyjaśnienie skrótów użytych na slajdzie:
CLI - Command Line Interface - Tekstowy interfejs wiersza poleceń routera.
NVRAM - Non-Volatile Random-Access Memory - Nieulotna pamięć trwałego zapisu konfiguracji urządzenia.
WAN - Wide Area Network - Łącze sieci rozleglej.
RAM - Random Access Memory - Pamięć operacyjna routera.

32/40 Zarządzanie poprzez RoMON over VPN
Przedstawienie autorskiego protokołu RoMON firmy MikroTik do zarządzania urządzeniami w warstwie 2 przez zmostkowane tunele VPN bez konieczności adresacji IP.
  • RoMON (Router Management Overlay Network): Mechanizm zarządzania sprzętem MikroTik w warstwie 2.
  • RoMON potrafi komunikować się przez tunele EoIP oraz sesje PPP z włączonym mostkowaniem BCP.
  • Umożliwia zalogowanie się do przełączników wewnątrz odległej sieci bez konieczności adresowania ich publicznymi numerami IP.
Protokół RoMON (Router Management Overlay Network): Własnościowy protokół firmy MikroTik tworzący niezależną sieć nakładkową warstwy 2 służącą do wykrywania i bezpośredniego zarządzania urządzeniami RouterOS na podstawie ich adresów MAC.

W tradycyjnym modelu administracji zdalne zarządzanie routerem wymaga, aby urządzenie posiadało poprawnie skonfigurowany adres IP, działającą trasę domyślną oraz otwarte porty usługowe (np. WinBox port TCP 8291 lub SSH port 22). W przypadku poważnej awarii adresacji IP lub błędu routingu router staje się całkowicie niedostępny zdalnie. Szczegółowe informacje normatywne i techniczne publikuje Architektura emulacji obwodów krawędziowych - PWE3 (RFC 3985).

Firma MikroTik opracowała unikalne rozwiązanie tego problemu pod nazwą RoMON (Router Management Overlay Network). RoMON operuje bezpośrednio w warstwie łącza danych (L2). Urządzenia z aktywnym RoMON rozsyłają ramki rozgłoszeniowe, automatycznie mapują sąsiednie węzły MikroTik i budują niezależną sieć zarządzającą.

W połączeniu z tunelami L2 VPN (np. EoIP lub VXLAN) technologia RoMON ujawnia swoją pełną moc. Zmostkowany tunel warstwy 2 przenosi ramki RoMON pomiędzy oddziałami. W efekcie administrator znajdujący się w centrali może w aplikacji WinBox wybrać opcję 'Connect to RoMON' i uzyskać natychmiastowy dostęp do routerów i przełączników w odległym oddziale, nawet jeśli urządzenia te nie posiadają żadnego adresu IP lub ich tablice routingu są całkowicie uszkodzone.

W celu ochrony sieci zarządzającej RoMON przed podsłuchem i nieautoryzowanym dostępem standard ten umożliwia zabezpieczenie całej domeny wspólnym kluczem kryptograficznym w parametrze romon-secret. Zasady emulacji obwodów warstwy 2 PWE3 określa dokument IETF RFC 3985.

Wyjaśnienie skrótów użytych na slajdzie:
RoMON - Router Management Overlay Network - Własnościowa sieć nakładkowa MikroTik do zarządzania urządzeniami w warstwie 2.
SSH - Secure Shell - Szyfrowany protokół zdalnego dostępu do konsoli.
MAC - Media Access Control - Adres sprzętowy karty sieciowej.
PWE3 - Pseudo Wire Emulation Edge-to-Edge - Standard emulacji obwodów łącza danych w sieciach IP.

33/40 WireGuard a brak natywnego wsparcia L2
Wyjaśnienie przyczyn braku natywnej obsługi warstwy 2 w protokole WireGuard oraz przedstawienie metod enkapsulacji VXLAN over WireGuard.
  • Protokół WireGuard został zaprojektowany wyłącznie jako bezpieczny tunel warstwy sieciowej (L3):
  • Architektura Cryptokey Routing:
    • Sterownik WireGuard wiąże klucz publiczny partnera z konkretnymi adresami IP zadeklarowanymi w parametrze AllowedIPs.
    • Urządzenie odrzuca wszelkie pakiety niebędące czystymi datagramami IPv4/IPv6, całkowicie ignorując nagłówki MAC i ramki Ethernet.
    • Bezpośrednie dodanie interfejsu WireGuard do mostka sieciowego Bridge jest technicznie niemożliwe.
  • Inżynierskie rozwiązanie - Enkapsulacja VXLAN over WireGuard:
    • W celu połączenia zalet kryptograficznych WireGuarda z mostkowaniem L2 stosuje się podwójną enkapsulację:
  • 1. Zestawienie wydajnego tunelu WireGuard L3 pomiędzy publicznymi adresami routerów.
  • 2. Uruchomienie tunelu VXLAN w trybie Unicast wewnątrz prywatnej przestrzeni adresowej WireGuard.
  • 3. Dodanie wirtualnego interfejsu VXLAN do mostka lokalnego.
Brak wsparcia L2 w WireGuard: Cecha architektoniczna protokołu WireGuard wynikająca z koncepcji Cryptokey Routing, w której interfejs operuje ściśle na poziomie nagłówków warstwy 3 i odrzuca wszelkie pakiety niebędące czystymi datagramami IPv4 lub IPv6.

Protokół WireGuard zdobył ogromne uznanie w branży teleinformatycznej dzięki wyjątkowej prostocie kodu, wysokiej wydajności kryptograficznej (szyfry ChaCha20-Poly1305) oraz niskiemu narzutowi na procesor. Wielu początkujących inżynierów próbuje wykorzystać WireGuard do mostkowania sieci LAN, próbując dodać interfejs wireguard1 do mostka Bridge. Szczegółowe informacje normatywne i techniczne publikuje Wirtualizacja sieci nakładkowych z wykorzystaniem BGP EVPN (RFC 8365).

Operacja ta kończy się natychmiastowym błędem systemu. WireGuard jest rozwiązaniem zaprojektowanym od podstaw wyłącznie dla warstwy 3 modelu OSI. Jego fundamentalny mechanizm bezpieczeństwa - Cryptokey Routing - wiąże klucz publiczny partnera z konkretnymi adresami IP zadeklarowanymi w polu AllowedIPs. Protokół nie posiada pojęcia adresów MAC, ramek Ethernetowych ani nagłówków rozgłoszeniowych.

W celu wykorzystania szybkości i bezpieczeństwa protokołu WireGuard w scenariuszach wymagających mostkowania warstwy 2 inżynierowie stosują zaawansowaną technikę podwójnej enkapsulacji: tunelowanie tunelu (tzw. Overlay-over-Overlay).

W tej architekturze najpierw zestawia się bezpieczny, wysokoprzepustowy tunel WireGuard warstwy 3 pomiędzy routerami, a następnie wewnątrz jego prywatnej przestrzeni adresowej uruchamia się tunel VXLAN lub EoIP w trybie Unicast. Rozwiązanie to łączy bezpieczeństwo WireGuarda z pełną funkcjonalnością warstwy 2. Rozwiązania wirtualizacji sieci za pomocą BGP EVPN standaryzuje dokument IETF RFC 8365.

Wyjaśnienie skrótów użytych na slajdzie:
L3 - Layer 3 - Warstwa sieciowa modelu OSI operująca na pakietach IP.
L2 - Layer 2 - Warstwa łącza danych operująca na ramkach Ethernet.
VXLAN - Virtual eXtensible Local Area Network - Standard tunelowania warstwy 2 w pakietach UDP.
MAC - Media Access Control - Adres sprzętowy karty sieciowej.

34/40 Bezpieczeństwo sieci VLAN (VLAN Hopping)
Przeanalizowanie wektorów ataków na wirtualne sieci lokalne w tunelach L2 (VLAN Hopping, Switch Spoofing, Double Tagging) oraz metod ich mitygacji.
  • Wpuszczanie nieznanych znaczników do tunelu to ryzyko ataku VLAN Hopping (przeskakiwanie między podsieciami).
  • Atakujący może próbować dostać się do zastrzeżonego VLANu poprzez manipulację etykietami.
  • Należy aktywować VLAN Filtering na mostku i ściśle definiować dopuszczone identyfikatory VID dla portu tunelu.
Atak przeskakiwania VLAN (VLAN Hopping): Technika ataku sieciowego pozwalająca intruzowi na wysłanie ramek do izolowanej wirtualnej sieci VLAN bez pośrednictwa routera, poprzez wykorzystanie luk w konfiguracji magistrali lub podwójnego tagowania.

Zmostkowanie odległych lokalizacji za pomocą tunelu L2 VPN rozszerza nie tylko funkcjonalność sieci, ale również powierzchnię potencjalnego ataku teleinformatycznego. Zagrożenia warstwy 2, tradycyjnie ograniczone do fizycznego budynku biura, zyskują zasięg globalny. Szczegółowe informacje normatywne i techniczne publikuje Zarządzanie i zdalny monitoring sieci teleinformatycznych RMON (RFC 2819).

Klasycznym wektorem ataku w zmostkowanych sieciach jest atak przeskakiwania VLAN (VLAN Hopping). Może on przyjąć formę ataku Switch Spoofing (gdzie komputer intruza wysyła ramki protokołu DTP, udając przełącznik i forsując utworzenie nieautoryzowanej magistrali) lub ataku podwójnego tagowania (Double Tagging).

W ataku Double Tagging agresor generuje ramkę z dwoma znacznikami VLAN: zewnętrznym odpowiadającym jego lokalnej sieci oraz wewnętrznym wskazującym cel ataku. Pierwszy przełącznik zdejmuje zewnętrzny tag (Native VLAN stripping) i przesyła ramkę magistralą przez tunel; kolejny przełącznik interpretuje drugi tag i wpuszcza pakiet do chronionej podsieci.

Ochrona przed atakami na mostkowanych tunelach wymaga rygorystycznego wyłączenia protokołu dynamicznego trunkingu DTP, przypisania nieużywanego identyfikatora Native VLAN (np. VLAN 999) oraz aktywacji mechanizmu Bridge VLAN Filtering z blokadą nieautoryzowanych ramek. Standardy zdalnego monitorowania sieci RMON standaryzuje dokument IETF RFC 2819.

Wyjaśnienie skrótów użytych na slajdzie:
VLAN - Virtual Local Area Network - Wirtualna sieć lokalna.
DTP - Dynamic Trunking Protocol - Własnościowy protokół Cisco automatycznej negocjacji magistrali.
RMON - Remote Network Monitoring - Standard zdalnego monitorowania sieci teleinformatycznych.
MAC - Media Access Control - Adres sprzętowy warstwy 2.

35/40 Wsparcie dla vMotion i klastrów
Przedstawienie roli tuneli L2 VPN w obsłudze bezprzerwowej migracji maszyn wirtualnych (VMware vMotion) pomiędzy odległymi centrami danych.
  • Mechanizm Live Migration (np. VMware vMotion) wymaga wspólnej domeny warstwy 2.
  • Dzięki tunelom VXLAN over IPSec możliwe jest przenoszenie działających systemów między serwerowniami bez zmiany ich adresu IP.
  • Wymagania: Niezwykle stabilne łącze i opóźnienia poniżej 10ms (RTT).
Technologia migracji maszyn vMotion: Mechanizm platformy wirtualizacji VMware pozwalający na przeniesienie aktywnej, działającej maszyny wirtualnej pomiędzy odległymi fizycznymi serwerami bez przerywania jej działania i bez zmiany adresu IP.

W nowoczesnych strategiach zachowania ciągłości działania biznesu (Business Continuity / Disaster Recovery) kluczową rolę odgrywa koncepcja rozproszonych klastrów wirtualizacji (Stretched Clusters). Umożliwiają one bezprzerwowe przenoszenie uruchomionych maszyn wirtualnych (np. serwerów bazodanowych) pomiędzy dwoma niezależnymi fizycznymi ośrodkami Data Center. Szczegółowe informacje normatywne i techniczne publikuje Oficjalny portal Państwowego Instytutu Badawczego NASK.

Technologia VMware vMotion wymaga, aby migrowana maszyna wirtualna przez cały czas trwania transferu zachowała swój adres IP, stan połączeń TCP oraz przynależność do tej samej domeny rozgłoszeniowej warstwy 2. Wszelka zmiana podsieci lub przerwanie sesji L2 skutkuje natychmiastowym załamaniem usług biznesowych.

Do spięcia odległych ośrodków przetwarzania danych w jedną spójną warstwę 2 stosuje się wydajne tunele nakładkowe: VXLAN lub zaawansowane łącza operatorskie EVPN. Dzięki temu maszyna wirtualna po migracji z serwera w Warszawie na serwer w Katowicach kontynuuje pracę w tej samej wirtualnej sieci, a mostki sieciowe błyskawicznie aktualizują tablice adresów MAC za pomocą ramek Gratuitous ARP.

Warunkiem bezwzględnym sukcesu migracji vMotion przez tunel L2 jest zachowanie rygorystycznych limitów opóźnień sieciowych (RTT poniżej 5-10 ms w zależności od wymagań klastra) oraz zapewnienie odpowiedniej rezerwy pasma transmisyjnego. Informacje o krajowej infrastrukturze badawczej i cyberbezpieczeństwie publikuje oficjalny portal instytutu badawczego NASK.

Wyjaśnienie skrótów użytych na slajdzie:
VM - Virtual Machine - Wirtualna maszyna uruchomiona w środowisku hiperwizora.
RTT - Round Trip Time - Czas podwójnego obiegu pakietu miedzy ośrodkami.
ARP - Address Resolution Protocol - Protokół odwzorowywania adresów sieciowych.
EVPN - Ethernet Virtual Private Network - Nowoczesna technologia wirtualnych sieci prywatnych L2.

36/40 Werdykt: kiedy wybrać L2, a kiedy L3?
Przedstawienie inżynierskiej macierzy decyzyjnej określającej kryteria doboru pomiędzy architekturą mostkowania L2 a routingu L3 w projektach VPN.
  • Wybierz L3 (Routing): W większości projektów. Zapewnia porządek w adresacji, separację błędów i łatwiejszą diagnostykę.
  • Wybierz L2 (Mostkowanie): Jedynie dla usług discovery, specyficznych aplikacji przemysłowych lub szybkich połączeń tymczasowych bez zmiany IP.
Inżynierska macierz wyboru L2/L3: Zbiór rygorystycznych zasad projektowych określających, czy dane wymagania biznesowe i aplikacyjne powinny być realizowane przez mostkowanie warstwy 2, czy przez routing warstwy 3.

Wieloletnie doświadczenie projektowe wypracowało jednoznaczną zasadę inżynierii sieciowej: 'Trasuj tam, gdzie możesz, mostkuj tylko tam, gdzie bezwzględnie musisz' (Route where you can, bridge only where you must). Routing warstwy 3 pozostaje domyślnym i zalecanym standardem budowy sieci korporacyjnych. Szczegółowe informacje normatywne i techniczne publikuje Architektoniczne implikacje sygnalizacji stanu łączy w sieciach IP (RFC 4907).

Wybór architektury L3 VPN (routing) jest bezwzględnie zalecany w sytuacjach, gdy lokalizacje posiadają odrębną numerację IP, sieć liczy powyżej kilku węzłów, wymagana jest wysoka skalowalność, izolacja domen awarii oraz gdy priorytetem jest optymalizacja pasma i brak zbędnego ruchu rozgłoszeniowego.

Wybór architektury L2 VPN (mostkowanie) jest uzasadniony wyłącznie w specyficznych scenariuszach inżynierskich: konieczność obsługi protokołów nieobsługujących routingu IP (stare systemy SCADA/PLC), rozszerzanie klastrów wirtualizacji (VMware vMotion), integracja systemów monitoringu wizyjnego IP bazujących na autowykrywaniu ONVIF/Multicast oraz tymczasowe fuzje sieci bez rekonfiguracji IP.

Świadomy inżynier sieciowy potrafi precyzyjnie zważyć korzyści biznesowe wynikające z elastyczności warstwy 2 naprzeciw ryzyku powstawania pętli sieciowych i narzutu fragmentacji MTU. Wpływ wskazań łączy na architekturę protokołów sieciowych analizuje dokument IETF RFC 4907.

Wyjaśnienie skrótów użytych na slajdzie:
L3 - Layer 3 - Warstwa sieciowa (routing pakietów na podstawie adresów IP).
L2 - Layer 2 - Warstwa łącza danych (mostkowanie ramek na podstawie adresów MAC).
SCADA - Supervisory Control and Data Acquisition - Systemy sterowania procesami przemysłowymi.
MTU - Maximum Transmission Unit - Maksymalna wielkość ramki sieciowej.

37/40 Przyszłość technologii: standard EVPN
Przedstawienie nowoczesnego standardu BGP EVPN (RFC 7432) łączącego zalety skalowalnego routingu IP z przezroczystością warstwy 2.
  • EVPN (Ethernet VPN): Nowoczesna ewolucja mostkowania w dużych sieciach kampusowych i operatorskich.
  • Wykorzystuje protokół BGP do informowania o lokalizacji adresów MAC, eliminując zbędne zalewanie sieci (Flood-and-Learn).
  • Technologia dostępna w RouterOS v7, dedykowana do zarządzania dużymi centrami danych.
Standard BGP EVPN (Ethernet VPN): Nowoczesna technologia ujednoliconego sterowania (Control Plane) dla wirtualnych sieci nakładkowych L2 i L3, wykorzystująca protokół BGP do wymiany adresów MAC i IP oraz eliminująca zalewanie sieci ruchem rozgłoszeniowym.

Tradycyjne technologie L2 VPN (takie jak EoIP czy klasyczny VPLS) opierają się na mechanizmie 'Flood and Learn' (Zalewaj i Ucz się). Routery dowiadują się o adresach MAC urządzeń ze strumienia napływających ramek danych, a pakiety do nieznanych odbiorców są bezwzględnie powielane i wysyłane do wszystkich odległych węzłów sieci. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja technologii VPLS z wykorzystaniem sygnalizacji LDP (RFC 4762).

W wielkich centrach danych podejście to generuje olbrzymi, nieproduktywny ruch kontrolny. Odpowiedzią branży teleinformatycznej stał się standard BGP EVPN (Ethernet Virtual Private Network), zdefiniowany w standardzie IETF RFC 7432. EVPN wprowadza płaszczyznę sterowania (Control Plane) opartą na protokole BGP (rodzina adresów EVPN).

W architekturze EVPN routery i przełączniki nie zalewają sieci ruchem rozgłoszeniowym, lecz wymieniają informacje o adresach MAC i IP hostów za pomocą komunikatów BGP (tzw. MAC/IP Advertisement Route). Router odbiorczy zna dokładną lokalizację każdego urządzenia zanim otrzyma pierwszy pakiet danych.

Standard EVPN rozwiązuje problem pętli bez konieczności blokowania łączy przez protokół STP, umożliwia pełny aktywny multihoming (równoważenie ruchu po wielu bramach jednocześnie) oraz integruje enkapsulację VXLAN, stanowiąc docelowy fundament nowoczesnych sieci Data Center. Sygnalizację wirtualnych sieci VPLS za pomocą protokołu LDP opisuje standard IETF RFC 4762.

Wyjaśnienie skrótów użytych na slajdzie:
EVPN - Ethernet Virtual Private Network - Nowoczesny standard wirtualnych sieci prywatnych L2 bazujący na protokole BGP.
BGP - Border Gateway Protocol - Protokół wektora ścieżki zarządzający płaszczyzna sterowania EVPN.
STP - Spanning Tree Protocol - Protokół drzewa rozpinającego.
LDP - Label Distribution Protocol - Protokół dystrybucji etykiet MPLS.

38/40 Monitoring zdrowia warstwy L2
Przedstawienie procedur i narzędzi ciągłego monitoringu stanu zmostkowanych tuneli L2 z uwzględnieniem liczników błędów, dropów i zmian stanów portów.
  • Należy kontrolować liczniki błędów Drops oraz MTU errors na interfejsach tuneli.
  • Gwałtowny wzrost liczby ramek rozgłoszeniowych (Bcast) sygnalizuje pętlę logiczną lub infekcję wewnątrz sieci.
  • Narzędzie /tool profile pozwala upewnić się, że procesy odpowiedzialne za mostkowanie nie przeciążają procesora.
Monitoring stanu warstwy łącza danych: Zestaw metryk telemetrycznych i procedur diagnostycznych weryfikujący w czasie rzeczywistym stabilność tablic CAM, obecność pętli sieciowych oraz poziom utraty ramek na wirtualnych interfejsach tunelowych.

Utrzymanie stabilnego środowiska mostkowanego L2 w skali produkcyjnej wymaga wdrożenia ciągłego, zautomatyzowanego monitoringu telemetrycznego. Ponieważ błędy warstwy 2 mogą w ułamku sekundy doprowadzić do paraliżu całej firmy, inżynierowie nie mogą polegać wyłącznie na zgłoszeniach od użytkowników. Szczegółowe informacje normatywne i techniczne publikuje Definicja pola Traffic Class w etykietach protokołu MPLS (RFC 5462).

W systemie MikroTik RouterOS podstawowym źródłem informacji o stanie mostka jest polecenie /interface bridge port monitor. Pozwala ono na bieżąco obserwować status protokołu RSTP (rola portu: Root, Designated, Alternate oraz stan: Forwarding lub Discarding). Każda nieoczekiwana zmiana stanu (Topology Change) generuje powiadomienie SNMP Trap.

Kolejnym kluczowym wskaźnikiem jest monitoring liczników błędów interfejsu tunelowego: polecenie /interface print stats ujawnia liczbę porzuconych pakietów (Rx/Tx Drops) oraz błędów ramek (Rx/Tx Errors). Nagły wzrost liczby odrzuceń na wirtualnym interfejsie EoIP lub VXLAN jest pierwszym objawem problemów z jednostką MTU lub wyczerpania buforów pamięci procesora.

W zaawansowanych systemach monitoringu (Zabbix, Prometheus, Grafana) weryfikuje się również wielkość tablicy adresów MAC (/interface bridge host print count-only) w celu natychmiastowego wykrycia ataku zalewania tablicy CAM (CAM Flooding) lub pętli sieciowej. Standard definicji pola Traffic Class w etykietach MPLS określa specyfikacja IETF RFC 5462.

Wyjaśnienie skrótów użytych na slajdzie:
SNMP - Simple Network Management Protocol - Standardowy protokół zarządzania i telemetrii urządzeń sieciowych.
CAM - Content Addressable Memory - Pamięć sprzętowa przechowująca tablice adresów MAC.
RSTP - Rapid Spanning Tree Protocol - Protokół zapobiegania pętlom w mostkach.
MTU - Maximum Transmission Unit - Maksymalna wielkość jednostki danych.

39/40 Zadanie praktyczne do wykonania
Sformułowanie kompleksowego zadania laboratoryjnego łączącego technologie EoIP, Bridge VLAN Filtering oraz IPsec w zintegrowaną strukturę L2 VPN.
  • 1. Zestaw tunel EoIP między dwoma routerami i dodaj go do lokalnych mostków sieciowych.
  • 2. Przeprowadź test ARP-Ping między hostami końcowymi.
  • 3. Skonfiguruj Bridge Filter tak, aby blokował komunikację niechcianą (np. protokół UDP na portach DHCP).
  • 4. Wywołaj testową pętlę sieciową i przeanalizuj działanie mechanizmu RSTP.
Kompleksowe zadanie laboratoryjne L2: Praktyczny projekt inżynierski polegający na zaprojektowaniu, konfiguracji, zabezpieczeniu i weryfikacji mostkowanego tunelu wielooddziałowego z separacją ruchu VLAN.

W celu podsumowania i zweryfikowania zdobytej wiedzy studenci realizują kompleksowe zadanie inżynierskie na stanowiskach laboratoryjnych. Scenariusz zakłada połączenie sieci centrali w Warszawie z nowym oddziałem laboratoryjnym za pośrednictwem symulowanej sieci Internet. Szczegółowe informacje normatywne i techniczne publikuje Standardy powiadamiania o przeciążeniach pakietowych i bajtowych (RFC 7141).

Krok pierwszy polega na zestawieniu bezpiecznego tunelu EoIP pomiędzy routerami R1 i R2 z wykorzystaniem mechanizmu ipsec-secret. Studenci muszą zweryfikować stan negocjacji IKEv2 i upewnić się, że ruch GRE jest w całości szyfrowany algorytmem AES-GCM.

Krok drugi wymaga powołania mostka z aktywnym modułem Bridge VLAN Filtering i skonfigurowania magistrali VLAN Trunking na interfejsie tunelowym dla dwóch odrębnych sieci: VLAN 10 (sieć biurowa, podsieć 10.10.10.0/24) oraz VLAN 20 (monitoring CCTV, podsieć 10.10.20.0/24).

Krok trzeci obejmuje konfigurację zabezpieczeń: studenci muszą dodać reguły Bridge Filter blokujące nieautoryzowany ruch rozgłoszeniowy DHCP oraz wdrożyć regułę MSS Clamping zapobiegającą problemom z fragmentacją MTU. Powiadomienia o przeciążeniach w sieciach pakietowych standaryzuje dokument IETF RFC 7141.

Wyjaśnienie skrótów użytych na slajdzie:
EoIP - Ethernet over IP - Wirtualny tunel warstwy 2 MikroTik.
VLAN - Virtual Local Area Network - Logiczna podsieć lokalna.
IKEv2 - Internet Key Exchange Version 2 - Protokół negocjacji kluczy szyfrujących.
AES - Advanced Encryption Standard - Algorytm szyfrowania danych.

40/40 Podsumowanie i zapowiedź części 7
Synteza zagadnień tunelowania warstwy 2 oraz wprowadzenie do tematyki modułu 7 poświęconego cyberbezpieczeństwu i utwardzaniu (Hardening) bram VPN.
  • Warstwa 2 over VPN to zaawansowane narzędzie, które wymaga precyzyjnej konfiguracji ze względu na zagrożenia pętlami.
  • W finałowej części kursu zajmiemy się hartowaniem systemów: Hardening: Bezpieczeństwo i audyt VPN
  • Strategie obrony przed atakami Brute Force.
  • Zarządzanie certyfikatami i ich odwoływanie (CRL).
  • Przyszłość dostępu zdalnego: Zero Trust Network Access (ZTNA).
Utwardzanie infrastruktury VPN (VPN Gateway Hardening): Zestaw rygorystycznych procedur bezpieczeństwa teleinformatycznego obejmujący konfigurację zapór ogniowych, eliminację podatnych algorytmów, izolację procesów i wdrożenie wieloskładnikowego uwierzytelniania.

W niniejszym module laboratoryjnym szczegółowo przeanalizowaliśmy zagadnienia związane z transmisją danych w warstwie 2 modelu OSI. Zbadaliśmy działanie protokołów EoIP, BCP i VXLAN, zasady przesyłania magistral VLAN Trunking przez sieci rozległe, matematykę narzutu nagłówków MTU oraz mechanizmy obrony przed pętlami sieciowymi za pomocą protokołu RSTP. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu EtherIP: Tunelowanie ramek Ethernet w datagramach IP (RFC 3378).

Mostkowanie warstwy 2 over VPN jest potężnym narzędziem w rękach inżyniera sieciowego, pozwalającym na realizację zaawansowanych scenariuszy biznesowych (migracja maszyn wirtualnych vMotion, integracja systemów monitoringu CCTV, obsługa specyficznych protokołów przemysłowych). Wymaga jednak niezwykłej dyscypliny w konfiguracji filtrów i zarządzaniu pasmem.

W ostatniej, wieńczącej kurs części (Część 7: Bezpieczeństwo i Hardening) przejdziemy do kompleksowego omówienia aspektów cyberbezpieczeństwa wirtualnych sieci prywatnych. Przeanalizujemy aktualne wytyczne kryptograficzne (rekomendacje NIST SP 800-131A, standardy BSI i ENISA), wycofanie podatnych szyfrów oraz przygotowanie do ery post-kwantowej (PQC).

Zbadamy również techniki utwardzania bram dostępowych, mechanizmy ochrony przed atakami DoS za pomocą technologii Port Knocking i TLS-Crypt, zapobieganie wyciekom DNS (DNS Leaks), mechanizmy VPN Kill Switch oraz zasady audytowania logów i zgodności z normami RODO/GDPR. Klasyczną specyfikację protokołu EtherIP standaryzuje dokument IETF RFC 3378.

Wyjaśnienie skrótów użytych na slajdzie:
PQC - Post-Quantum Cryptography - Kryptografia post-kwantowa odporna na ataki komputerów kwantowych.
NIST - National Institute of Standards and Technology - Amerykański Narodowy Instytut Standardów i Technologii.
DNS - Domain Name System - System nazw domenowych w sieci Internet.
RODO - Rozporządzenie o Ochronie Danych Osobowych - Unijne rozporządzenie dotyczące ochrony danych osobowych (GDPR).