1/40 Część 7: bezpieczeństwo VPN i utwardzanie (Hardening)
Przedstawienie wielowarstwowej strategii bezpieczeństwa bram wirtualnych sieci prywatnych oraz zakresu tematycznego modułu poświęconego utwardzaniu infrastruktury.
  • VPN to "brama do cyfrowej twierdzy". Błędy w jej konfiguracji mogą otworzyć dostęp dla intruzów.
  • W ostatniej części skupimy się na tym, jak z "działającego" tunelu zrobić rozwiązanie produkcyjne i bezpieczne.
  • Przeanalizujemy typowe wektory ataków, metody ochrony (Hardening) oraz sposoby monitoringu.
  • Poznamy przyszłość dostępu zdalnego: nowoczesną koncepcję Zero Trust.
Utwardzanie bramy VPN (VPN Hardening): Proces systematycznej redukcji powierzchni ataku urządzenia brzegowego poprzez wyłączenie zbędnych usług, rygorystyczną konfigurację zapory sieciowej, eliminację podatnych algorytmów kryptograficznych oraz separację uprawnień.
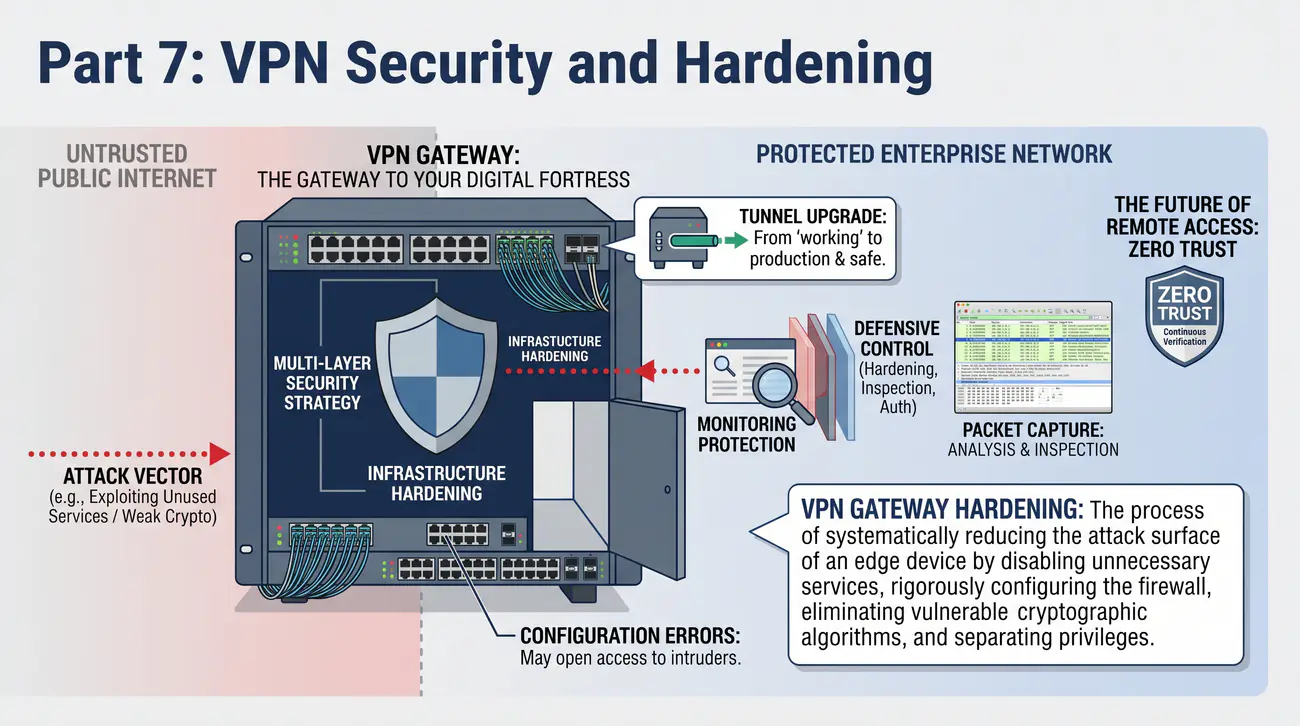
Brama wirtualnej sieci prywatnej stanowi newralgiczny punkt styku pomiędzy niezaufaną przestrzenią publicznego Internetu a chronioną siecią wewnętrzną przedsiębiorstwa. Jako urządzenie bezpośrednio wystawione na działanie sieci zewnętrznej, brama VPN jest nieustannym celem zautomatyzowanych skanerów podatności, masowych ataków siłowych (Brute Force) oraz zaawansowanych kampanii celowanych (APT). Szczegółowe informacje normatywne i techniczne publikuje Przewodnik przeprowadzania oceny ryzyka teleinformatycznego - NIST SP 800-30.

Samo wdrożenie szyfrowanego tunelu nie gwarantuje pełnego bezpieczeństwa. Niewłaściwie zabezpieczona brama może stać się bezpośrednim wektorem kompromitacji całej infrastruktury teleinformatycznej, umożliwiając intruzom ominięcie brzegowych systemów obronnych i uzyskanie nieautoryzowanego dostępu do wewnętrznych zasobów domenowych.

Współczesna inżynieria cyberbezpieczeństwa wymaga zastosowania strategii wielowarstwowej obrony w głąb (Defense in Depth). Obejmuje ona nie tylko dobór silnych algorytmów kryptograficznych, ale również rygorystyczne utwardzenie systemu operacyjnego routera, separację sieci zarządzającej, inspekcję stanu stacji roboczych oraz ciągły monitoring zdarzeń bezpieczeństwa.

W niniejszym module laboratoryjnym przeanalizujemy kompleksowy proces zabezpieczania i audytu bram VPN opartych na systemach MikroTik RouterOS i Linux. Wytyczne dotyczące analizy ryzyka i bezpieczeństwa teleinformatycznego publikuje agencja NIST w publikacji specjalnej SP 800-30.

Wyjaśnienie skrótów użytych na slajdzie:
VPN - Virtual Private Network - Wirtualna sieć prywatna.
APT - Advanced Persistent Threat - Zaawansowane stale zagrożenie ze strony wyspecjalizowanych grup hakerskich.
NIST - National Institute of Standards and Technology - Amerykański Narodowy Instytut Standardów i Technologii.
OS - Operating System - System operacyjny urządzenia sieciowego.

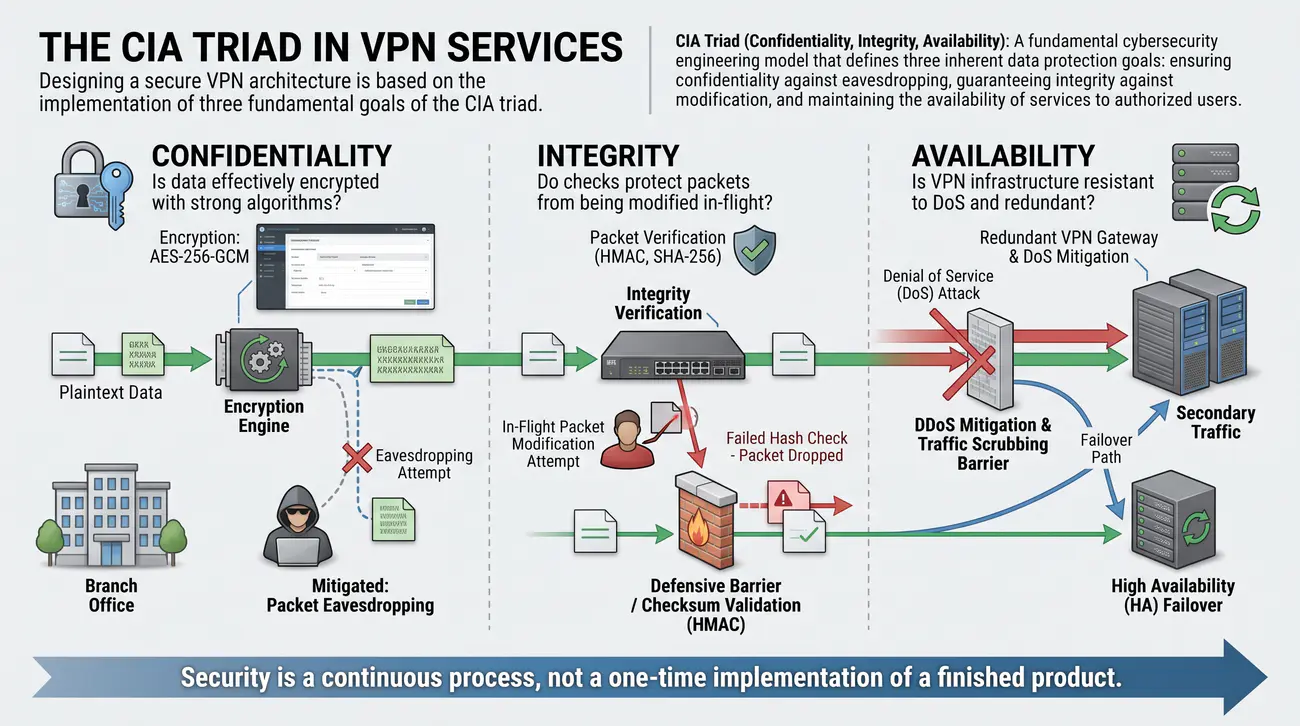
2/40 Triada CIA w usługach VPN
Analiza filarów klasycznej triady bezpieczeństwa CIA (Poufność, Integralność, Dostępność) w kontekście projektowania i eksploatacji wirtualnych sieci prywatnych.
  • Confidentiality (Poufność): Czy dane są skutecznie szyfrowane silnymi algorytmami (np. AES-256-GCM)?
  • Integrity (Integralność): Czy mechanizmy kontrolne (HMAC, SHA-2) chronią pakiety przed modyfikacją w locie?
  • Availability (Dostępność): Czy infrastruktura VPN jest odporna na ataki DoS i posiada redundancję?
  • Pamiętaj: Bezpieczeństwo to proces ciągły, a nie jednorazowe wdrożenie gotowego produktu.
Triada CIA (Confidentiality, Integrity, Availability): Fundamentalny model inżynierii cyberbezpieczeństwa określający trzy nierozłączne cele ochrony danych: zapewnienie poufności przed podsłuchem, gwarancję integralności przed modyfikacją oraz zachowanie dostępności usług dla uprawnionych użytkowników.

Projektowanie bezpiecznej architektury VPN opiera się na realizacji trzech fundamentalnych celów triady CIA. Pierwszy filar - poufność (Confidentiality) - gwarantuje, że transmitowane dane użytkowników, hasła i wrażliwe dokumenty korporacyjne są całkowicie nieczytelne dla podmiotów podsłuchujących ruch w sieci publicznej dzięki zastosowaniu nowoczesnych symetrycznych szyfrów blokowych. Szczegółowe informacje normatywne i techniczne publikuje Słownik pojęć bezpieczeństwa teleinformatycznego (RFC 4949).

Drugi filar - integralność (Integrity) - zapewnia pewność, że żaden pakiet przesyłany przez wirtualny tunel nie został w trakcie transmisji zmodyfikowany, wstrzyknięty lub zmanipulowany przez atakującego w ataku typu Man-in-the-Middle. Integralność w nowoczesnych tunelach gwarantują kody uwierzytelniania wiadomości HMAC oraz zintegrowane tryby szyfrowania AEAD (np. AES-GCM).

Trzeci filar - dostępność (Availability) - jest najczęściej pomijanym elementem na etapie projektowania. Brama VPN musi zachować ciągłą zdolność do obsługi legalnego ruchu nawet w warunkach intensywnego skanowania portów lub zmasowanych ataków odmowy usługi (DoS/DDoS). Osiąga się to poprzez mechanizmy TLS-Crypt, Port Knocking oraz klastrowanie wysokiej dostępności.

Zaniedbanie któregokolwiek z filarów triady prowadzi do załamania bezpieczeństwa całego ekosystemu: bezpiecznie zaszyfrowany tunel staje się bezużyteczny, jeśli atakujący może bezkarnie sparaliżować bramę pakietami DoS. Oficjalny słownik pojęć i standardów bezpieczeństwa teleinformatycznego standaryzuje dokument IETF RFC 4949.

Wyjaśnienie skrótów użytych na slajdzie:
CIA - Confidentiality, Integrity, Availability - Triada bezpieczeństwa: poufność, integralność, dostępność.
HMAC - Keyed-Hash Message Authentication Code - Kod uwierzytelniania wiadomości oparty na funkcji skrótu.
AEAD - Authenticated Encryption with Associated Data - Szyfrowanie zintegrowane z uwierzytelnianiem danych.
DoS - Denial of Service - Atak mający na celu zablokowanie dostępu do usługi sieciowej.

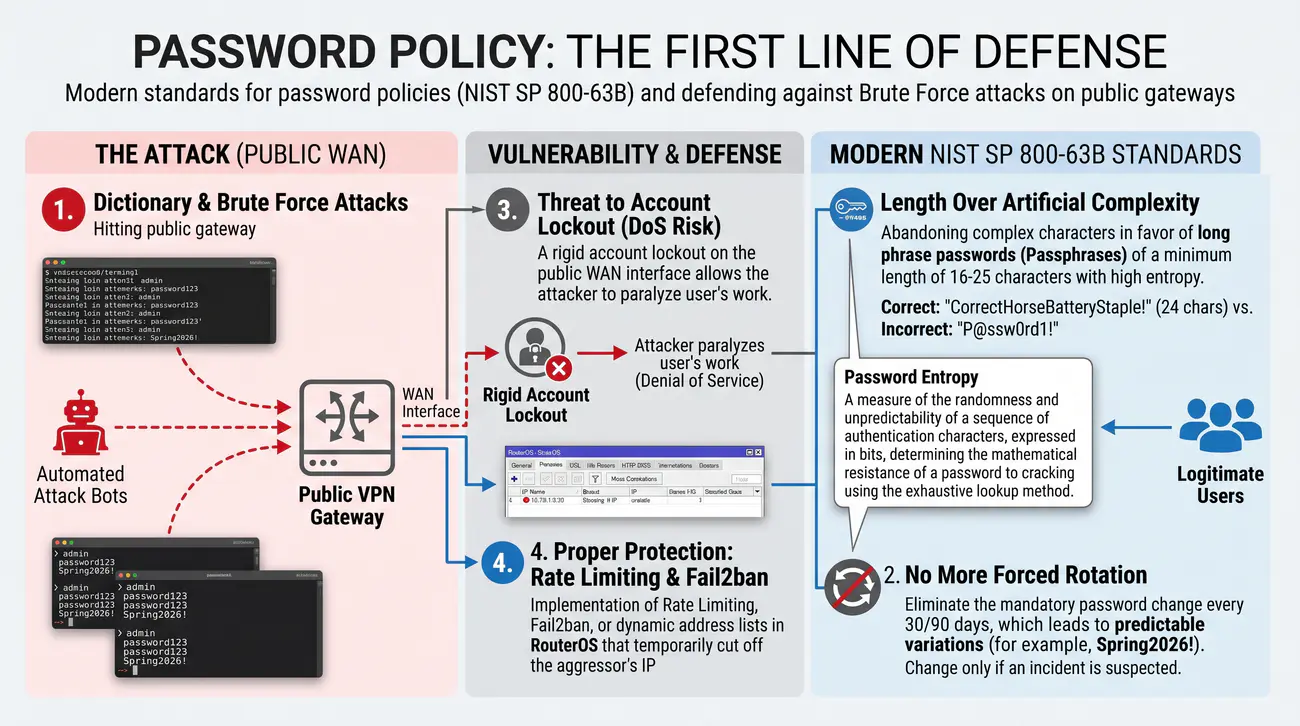
3/40 Polityka haseł: pierwsza linia obrony
Przedstawienie nowoczesnych standardów tworzenia i wymuszania polityki haseł zgodnie z wytycznymi NIST SP 800-63B oraz metod obrony przed atakami Brute Force.
  • Publiczne interfejsy bram VPN poddawane są nieustannym zautomatyzowanym atakom słownikowym i siłowym (Brute Force):
  • Nowoczesne wytyczne inżynierskie wg NIST SP 800-63B:
    • Długość ponad sztuczną złożoność: Rezygnacja z wymuszania skomplikowanych znaków na rzecz długich haseł frazowych (Passphrases) o długości minimum 16-25 znaków o wysokiej entropii.
    • Koniec z wymuszoną rotacją: Rezygnacja z obowiązkowej zmiany hasła co 30/90 dni, która prowadzi do stosowania przewidywalnych wariacji (np. Wiosna2026!). Zmiana wyłącznie przy podejrzeniu incydentu.
    • Zagrożenie mechanizmu Account Lockout: Sztywna blokada konta na styku publicznym WAN pozwala atakującemu na sparaliżowanie pracy użytkownika (atak DoS).
    • Prawidłowa ochrona: Wdrożenie mechanizmów Rate Limiting, modułów Fail2ban lub dynamicznych list adresowych (Address Lists) w RouterOS czasowo odcinających IP agresora.
Entropia hasła: Miara losowości i nieprzewidywalności ciągu znaków uwierzytelniających wyrażana w bitach, określająca matematyczną odporność hasła na złamanie metodą przeglądu wyczerpującego.

W systemach VPN opartych na uwierzytelnianiu użytkowników poświadczeniami (Login i Hasło w bazach PPP Secret lub MS-CHAPv2) hasło stanowi pierwszą linię obrony przed intruzami. Publiczne bramy VPN są codziennie poddawane dziesiątkom tysięcy zautomatyzowanych prób logowania przez botnety wykorzystujące słowniki popularnych fraz. Szczegółowe informacje normatywne i techniczne publikuje Wytyczne tożsamości cyfrowej i zarządzania hasłami - NIST SP 800-63B.

Współczesne wytyczne agencji NIST (publikacja specjalna SP 800-63B Digital Identity Guidelines) zrewidowały historyczne zalecenia dotyczące haseł. Odradza się wymuszanie częstych, cyklicznych zmian haseł (np. co 30 dni), ponieważ praktyka ta prowadzi do stosowania przez użytkowników przewidywalnych wariacji (np. Wiosna2026!). Zamiast tego standard nakazuje stosowanie długich haseł frazowych (Passphrases) o długości minimum 16-25 znaków.

Krytycznym elementem obrony przed atakami słownikowymi jest wdrożenie mechanizmów ograniczania częstotliwości zapytań (Rate Limiting) oraz narzędzi typu Fail2ban na serwerach Linux. W systemie MikroTik RouterOS implementuje się dynamiczne listy adresowe (Address Lists) z regułami zapory tymczasowo blokującymi adres IP agresora po 3 nieudanych próbach logowania.

Należy unikać sztywnego mechanizmu blokady konta (Account Lockout) na publicznym styku VPN, ponieważ intruz znający login pracownika może celowo wprowadzić błędne hasła, wywołując atak DoS i uniemożliwiając pracownikowi podjęcie pracy. Szczegółowe wytyczne cyfrowej tożsamości określa dokument NIST SP 800-63B.

Wyjaśnienie skrótów użytych na slajdzie:
NIST - National Institute of Standards and Technology - Amerykańska agencja normalizacyjna.
PPP - Point-to-Point Protocol - Protokół połączeń punkt-punkt.
DoS - Denial of Service - Odmowa usługi.
CLI - Command Line Interface - Tekstowy interfejs wiersza poleceń.

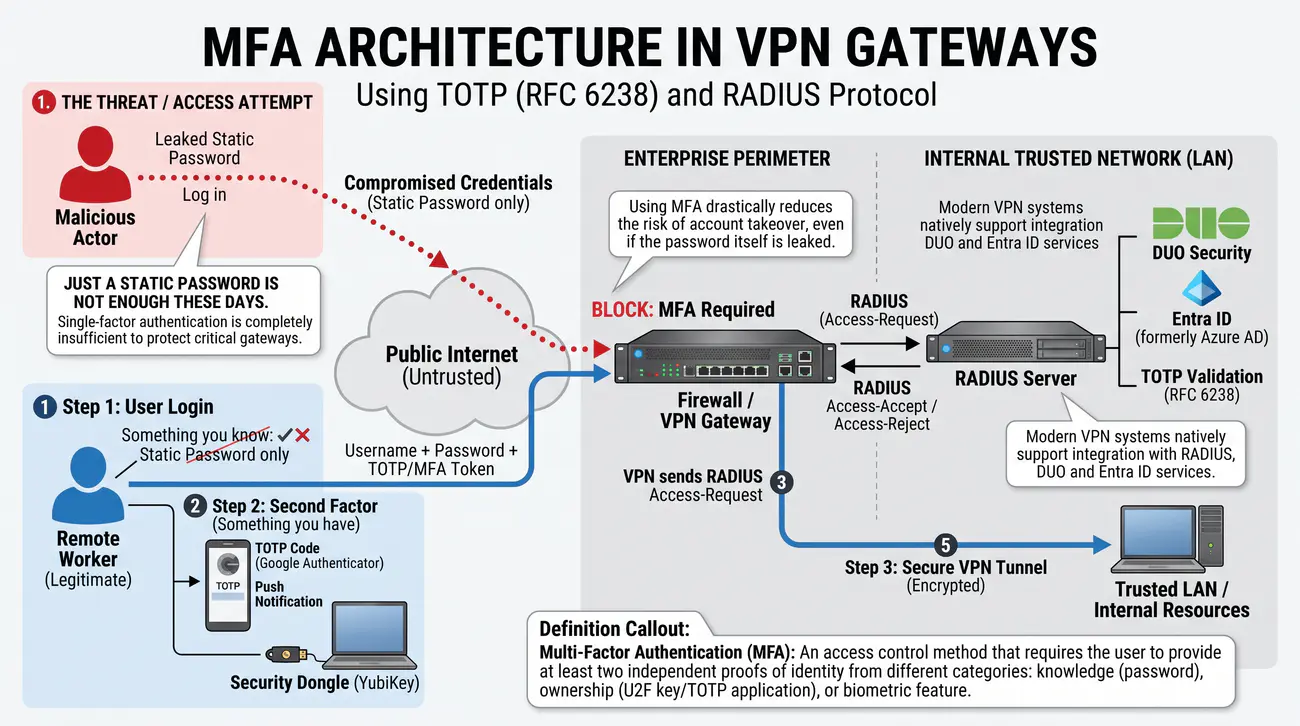
4/40 MFA: wieloskładnikowe uwierzytelnianie
Przedstawienie architektury wieloskładnikowego uwierzytelniania (MFA/2FA) w bramach VPN z wykorzystaniem standardów TOTP (RFC 6238) i protokołu RADIUS.
  • Samo hasło statyczne (coś, co znasz) to w dzisiejszych czasach za mało.
  • Drugi składnik (coś, co masz): Kody TOTP (np. Google Authenticator), powiadomienia Push w telefonie lub klucze sprzętowe (np. YubiKey).
  • Nowoczesne systemy VPN natywnie wspierają integrację z usługami RADIUS, DUO czy Entra ID (dawniej Azure AD).
  • Użycie MFA drastycznie obniża ryzyko przejęcia konta, nawet w przypadku wycieku samego hasła.
Wieloskładnikowe uwierzytelnianie (Multi-Factor Authentication - MFA): Metoda kontroli dostępu wymagająca od użytkownika przedstawienia co najmniej dwóch niezależnych dowodów tożsamości należących do różnych kategorii: wiedzy (hasło), posiadania (klucz U2F/aplikacja TOTP) lub cechy biometrycznej.

W realiach współczesnych cyberzagrożeń tradycyjne uwierzytelnianie jednoskładnikowe (wyłącznie statyczne hasło) jest uznawane przez ekspertów za całkowicie niewystarczające do ochrony krytycznych bram VPN. Wyciek bazy danych, atak phishingowy czy przechwycenie poświadczeń przez złośliwe oprogramowanie na komputerze domowym daje intruzowi natychmiastowy dostęp do serca firmy. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja algorytmu jednorazowych haseł czasowych TOTP (RFC 6238).

Wdrożenie wieloskładnikowego uwierzytelniania (MFA / 2FA) unieważnia skutki skompromitowania hasła. Nawet jeśli przestępca wejdzie w posiadanie prawidłowego hasła pracownika, próba zestawienia tunelu VPN zostanie odrzucona bez podania dynamicznego, jednorazowego kodu generowanego przez token sprzętowy lub aplikację uwierzytelniającą.

Najbardziej uniwersalnym standardem MFA w sieciach teleinformatycznych jest algorytm TOTP (Time-Based One-Time Password, RFC 6238). Token generuje 6-cyfrowy kod odświeżany co 30 sekund na podstawie tajnego klucza symetrycznego i bieżącego znacznika czasu Unix.

W bramach MikroTik i OpenVPN integrację MFA najczęściej realizuje się poprzez zewnętrzny serwer RADIUS (np. FreeRADIUS z modułem Google Authenticator lub serwery Duo Security / Azure MFA). Użytkownik w polu hasła podaje swoje hasło statyczne z doklejonym kodem z aplikacji tokena (np. Hasło!123456). Standard algorytmu TOTP standaryzuje dokument IETF RFC 6238.

Wyjaśnienie skrótów użytych na slajdzie:
MFA - Multi-Factor Authentication - Uwierzytelnianie wieloskładnikowe.
2FA - Two-Factor Authentication - Uwierzytelnianie dwuskładnikowe.
TOTP - Time-Based One-Time Password - Czasowy algorytm generowania haseł jednorazowych.
RADIUS - Remote Authentication Dial-In User Service - Standardowy protokół uwierzytelniania i autoryzacji sieciowej.

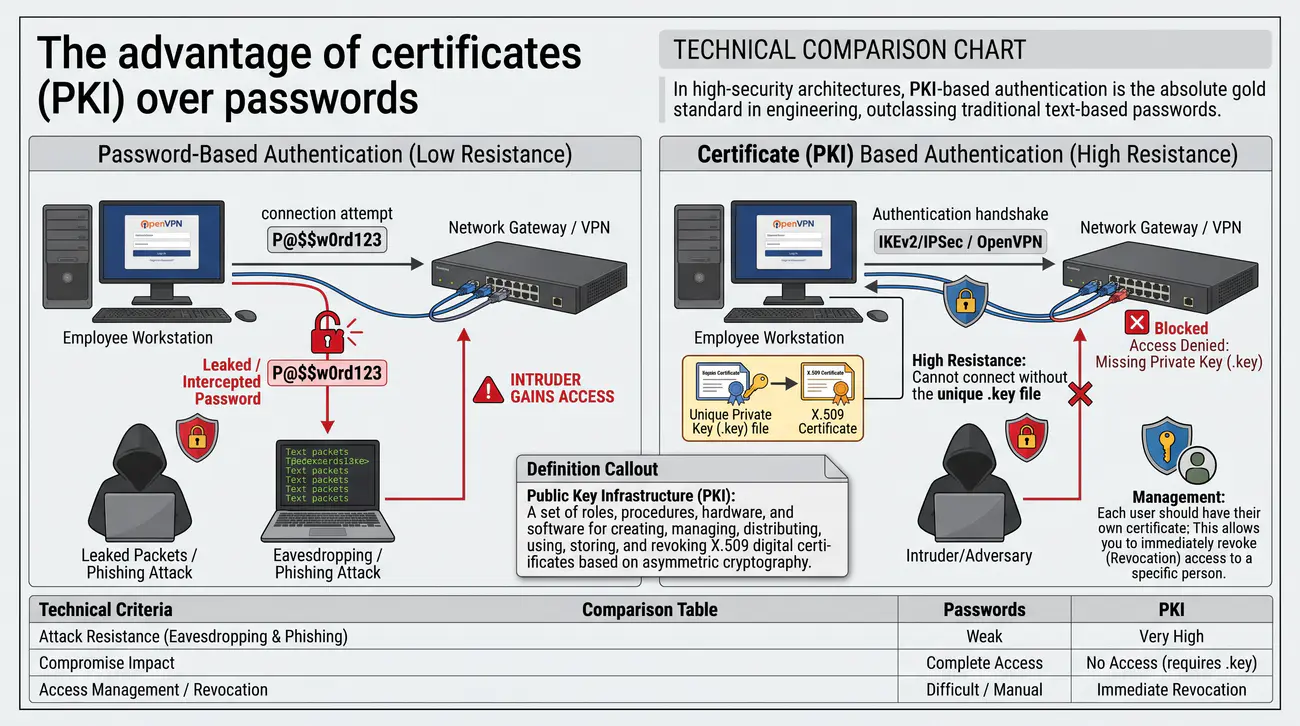
5/40 Przewaga certyfikatów (PKI) nad hasłami
Porównanie modelu uwierzytelniania hasłowego z asymetryczną infrastrukturą klucza publicznego (PKI) w kontekście odporności na ataki podsłuchu i phishing.
  • Uwierzytelnianie oparte na infrastrukturze klucza publicznego (PKI) jest wysoce odporne na Phishing.
  • Nawet przy wycieku hasła pracownika, intruz nie uzyska połączenia bez posiadania unikalnego pliku klucza prywatnego (.key).
  • Zarządzanie: Każdy użytkownik powinien posiadać własny certyfikat. Umożliwia to natychmiastowe unieważnienie (Revocation) dostępu konkretnej osobie.
Infrastruktura klucza publicznego (PKI): Zestaw ról, procedur, sprzętu i oprogramowania służący do tworzenia, zarządzania, dystrybucji, używania, przechowywania i unieważniania cyfrowych certyfikatów X.509 opartych na kryptografii asymetrycznej.

W architekturach wysokiego bezpieczeństwa uwierzytelnianie oparte na infrastrukturze klucza publicznego (Public Key Infrastructure - PKI) stanowi bezwzględny złoty standard inżynierski, deklasujący tradycyjne hasła tekstowe. W protokołach takich jak IKEv2/IPSec czy OpenVPN certyfikaty cyfrowe X.509 stanowią fundament weryfikacji tożsamości obu stron połączenia. Szczegółowe informacje normatywne i techniczne publikuje Profil certyfikatów i list unieważnień X.509 PKI (RFC 5280).

Kluczową przewagą PKI jest matematyczna asymetria. Klient VPN posiada klucz prywatny, który nigdy nie opuszcza jego urządzenia (może być trwale zablokowany w sprzętowym module TPM lub na karcie kryptograficznej) oraz certyfikat publiczny podpisany przez zaufany Urząd Certyfikacji (CA). W trakcie uścisku dłoni klucz prywatny służy jedynie do wygenerowania podpisu cyfrowego; tajne poświadczenie nigdy nie jest transmitowane przez sieć.

Eliminuje to całkowicie ryzyko ataków słownikowych, podsłuchu haseł na łączach tranzytowych oraz ataków phishingowych. Nawet w przypadku fałszywego serwera VPN intruz nie jest w stanie wyłudzić klucza prywatnego użytkownika.

Co więcej, model PKI zapewnia obustronne uwierzytelnienie (Mutual Authentication): stacja robocza przed wysłaniem jakichkolwiek danych weryfikuje podpis i łańcuch zaufania certyfikatu serwera, uniemożliwiając wpięcie do nieautoryzowanej bramy. Format certyfikatów i list unieważnień określa standard IETF RFC 5280.

Wyjaśnienie skrótów użytych na slajdzie:
PKI - Public Key Infrastructure - Infrastruktura klucza publicznego.
CA - Certificate Authority - Urząd certyfikacji podpisujący certyfikaty tożsamości.
TPM - Trusted Platform Module - Sprzętowy moduł kryptograficzny montowany na płycie głównej komputera.
IKEv2 - Internet Key Exchange Version 2 - Protokół negocjacji parametrów bezpieczeństwa IPsec.

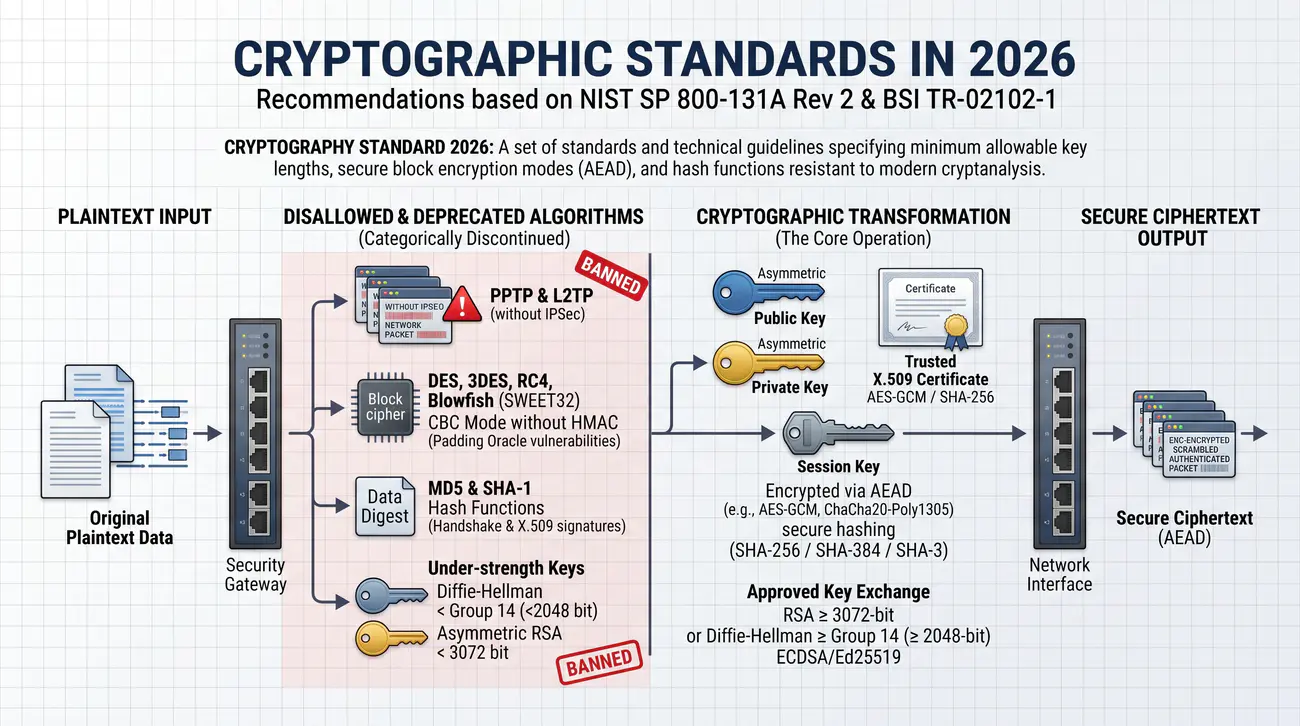
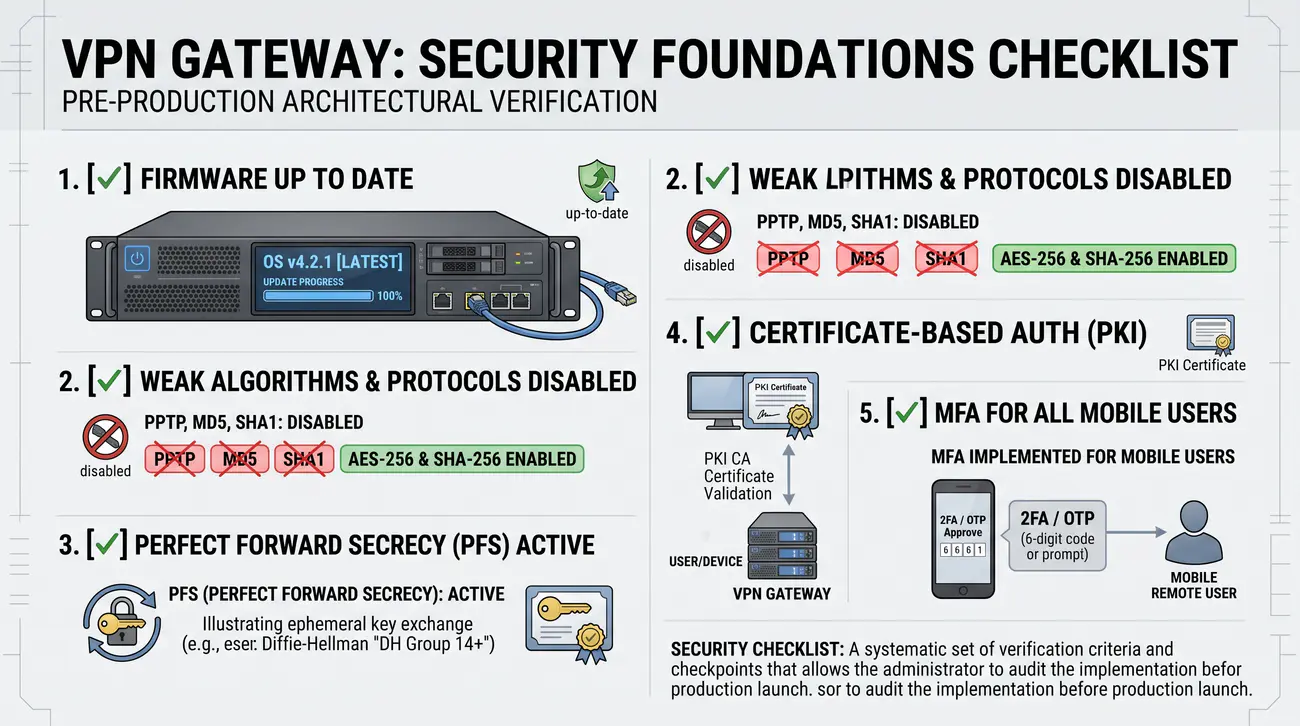
6/40 Standardy kryptograficzne w 2026 roku
Przedstawienie aktualnych zaleceń instytucji standaryzacyjnych (NIST, BSI, ENISA) dotyczących wycofania podatnych algorytmów oraz doboru bezpiecznych szyfrów w 2026 roku.
  • Zgodnie z oficjalnymi wytycznymi agencji NIST SP 800-131A Rev 2 oraz urzędu BSI TR-02102 w 2026 roku obowiązują rygorystyczne normy kryptograficzne:
  • Kategorycznie wycofane i zakazane w produkcji:
    • Protokół PPTP oraz czysty L2TP bez IPsec.
    • Szyfry blokowe DES, 3DES, RC4, Blowfish (SWEET32) oraz tryb CBC bez mechanizmu HMAC (podatności Padding Oracle).
    • Funkcje skrótu MD5 oraz SHA-1 w jakiejkolwiek fazie uścisku dłoni lub podpisów X.509.
    • Grupy Diffie-Hellmana poniżej 14 (poniżej 2048 bitów) oraz asymetryczne klucze RSA poniżej 3072 bitów.
  • Obowiązujące standardy inżynierskie:
    • Szyfrowanie symetryczne z integralnością (AEAD): AES-128-GCM, AES-256-GCM oraz ChaCha20-Poly1305 (dla urządzeń bez AES-NI).
    • Funkcje skrótu: wyłącznie rodzina SHA-2 (SHA-256, SHA-384, SHA-512) oraz SHA-3.
    • Wymiana kluczy: Krzywe Eliptyczne Curve25519 (X25519) oraz krzywe NIST P-256 / P-384 (grupy DH 19 i 20).
Standard kryptograficzny 2026: Zestaw norm i wytycznych technicznych określających minimalne dopuszczalne długości kluczy, bezpieczne tryby szyfrowania blokowego (AEAD) oraz funkcje skrótu odporne na współczesne metody kryptoanalizy.

Ewolucja mocy obliczeniowej procesorów, rozwój klastrów GPU oraz postępy w kryptoanalizie wymuszają bezwzględną aktualizację parametrów kryptograficznych stosowanych w tunelach VPN. Algorytmy uznawane za bezpieczne dekadę temu są dziś podatne na złamanie w czasie rzeczywistym. Szczegółowe informacje normatywne i techniczne publikuje Przejście na bezpieczne algorytmy kryptograficzne - NIST SP 800-131A Rev 2.

Zgodnie z oficjalnymi wytycznymi agencji NIST SP 800-131A Rev 2 oraz niemieckiego urzędu BSI TR-02102, z konfiguracji produkcyjnych należy natychmiast wyeliminować: protokół PPTP, szyfry DES i 3DES, algorytm RC4, tryb blokowy CBC bez mechanizmu HMAC (podatności typu Padding Oracle), funkcje skrótu MD5 i SHA-1 oraz grupy Diffie-Hellmana poniżej 14 (poniżej 2048 bitów).

Obowiązującym standardem branżowym są szyfry zintegrowane z uwierzytelnianiem (AEAD): AES-128-GCM oraz AES-256-GCM. Na urządzeniach mobilnych lub ruterach pozbawionych instrukcji sprzętowych AES-NI bezkonkurencyjny pozostaje szyfr strumieniowy ChaCha20-Poly1305. Jako funkcje skrótu dopuszcza się wyłącznie rodzinę SHA-2 (SHA-256, SHA-384, SHA-512) oraz SHA-3.

Wymiana kluczy powinna opierać się na krzywych eliptycznych: Curve25519 (X25519) lub krzywych NIST P-256 / P-384 (grupy DH 19 i 20), zapewniających wysokie bezpieczeństwo przy minimalnym narzucie obliczeniowym. Oficjalne wytyczne wycofywania algorytmów kryptograficznych publikuje dokument NIST SP 800-131A Rev 2.

Wyjaśnienie skrótów użytych na slajdzie:
AEAD - Authenticated Encryption with Associated Data - Nowoczesny standard szyfrowania z integralnością.
AES - Advanced Encryption Standard - Zaawansowany standard szyfrowania blokowego.
GCM - Galois/Counter Mode - Wysokowydajny tryb pracy szyfru blokowego z autentykacja.
GPU - Graphics Processing Unit - Procesor graficzny wykorzystywany do łamana haseł i kryptoanalizy.

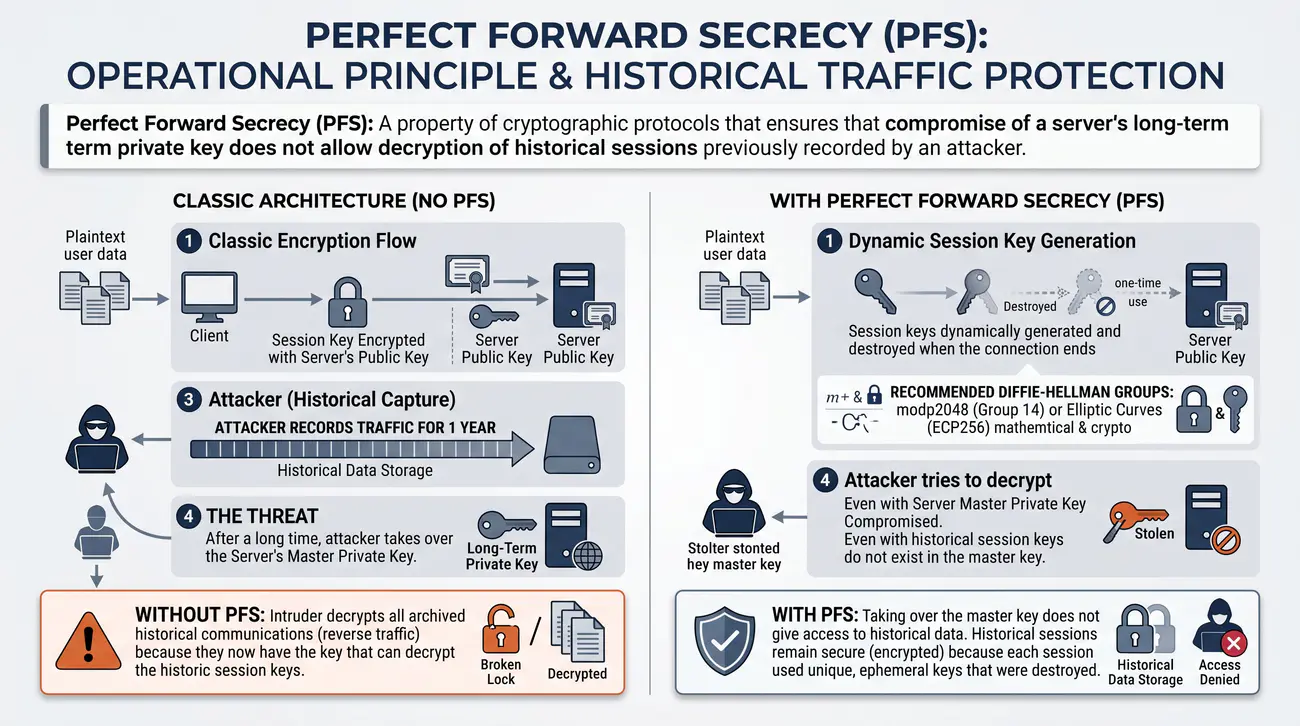
7/40 Perfect Forward Secrecy (PFS)
Przedstawienie zasady działania mechanizmu Perfect Forward Secrecy (PFS) oraz jego roli w ochronie zarejestrowanego historycznego ruchu przed późniejszą kryptoanalizą.
  • Zagrożenie: Atakujący nagrywa Twój ruch z całego roku, a po długim czasie przejmuje klucz główny serwera.
  • Bez PFS: Intruz może odszyfrować całą archiwalną komunikację (tzw. ruch wsteczny).
  • Dzięki PFS: Klucze sesji są generowane dynamicznie i niszczone po zakończeniu połączenia. Przejęcie klucza głównego nie daje dostępu do danych historycznych.
  • Zalecane grupy Diffie-Hellman: modp2048 (Grupa 14) lub krzywe eliptyczne (ECP256).
Doskonałe utajnianie z wyprzedzeniem (Perfect Forward Secrecy - PFS): Właściwość protokołów kryptograficznych gwarantująca, że kompromitacja długoterminowego klucza prywatnego serwera nie pozwala na odszyfrowanie sesji historycznych nagranych wcześniej przez atakującego.

W klasycznych architekturach kryptograficznych klucz sesyjny szyfrujący dane użytkownika był przesyłany w postaci zaszyfrowanej kluczem publicznym serwera (np. w dawnych wersjach protokołu SSL/TLS). Model ten rodził krytyczne zagrożenie strategiczne znane jako atak 'Store Now, Decrypt Later' (Nagrywaj teraz, odszyfruj później). Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Transport Layer Security TLS Version 1.2 (RFC 5246).

Służby specjalne lub cyberprzestępcy rejestrują gigabajty zaszyfrowanego ruchu VPN przepływającego przez węzły szkieletowe Internetu. Jeżeli za kilka lat klucz prywatny serwera VPN zostanie skradziony (np. w wyniku włamania na dysk routera, luki typu Heartbleed lub fizycznego przejęcia sprzętu), intruz mógłby za jego pomocą zdeszyfrować całą historyczną korespondencję firmy z minionych lat.

Mechanizm Perfect Forward Secrecy (PFS) całkowicie eliminuje to zagrożenie. W konfiguracji z aktywnym PFS (wymaganym w protokole IKEv2 i standardzie TLS 1.3) klucz sesyjny dla każdego połączenia jest dynamicznie generowany w drodze efemerycznej wymiany Diffie-Hellmana (DHE lub ECDHE).

Tymczasowe klucze wymiany istnieją wyłącznie w pamięci operacyjnej RAM przez czas trwania sesji i są natychmiast bezpowrotnie niszczone po jej zakończeniu. Nawet pełne ujawnienie klucza głównego serwera nie daje atakującemu matematycznej możliwości odzyskania kluczy sesyjnych przeszłych połączeń. Specyfikację protokołu transportowego TLS 1.2 określa dokument IETF RFC 5246.

Wyjaśnienie skrótów użytych na slajdzie:
PFS - Perfect Forward Secrecy - Właściwość doskonałego utajniania sesji z wyprzedzeniem.
ECDHE - Elliptic Curve Diffie-Hellman Ephemeral - Efemeryczna wymiana kluczy w oparciu o krzywe eliptyczne.
RAM - Random Access Memory - Pamięć operacyjna czyszczona po zakończeniu procesu.
TLS - Transport Layer Security - Protokół bezpieczeństwa warstwy transportowej.

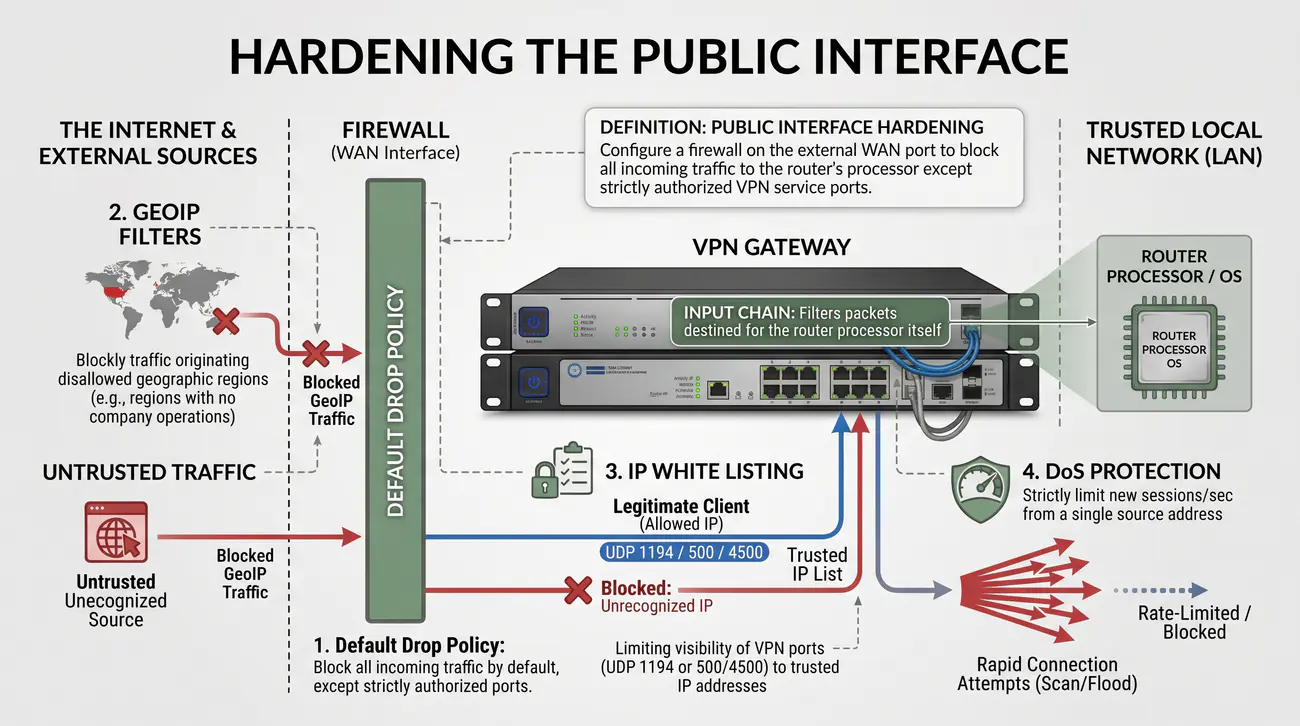
8/40 Hartowanie (Hardening) interfejsu publicznego
Przedstawienie kompleksowego zestawu reguł zapory ogniowej w łańcuchu Input chroniących publiczny interfejs WAN bramy VPN przed skanowaniem i atakami sieciowymi.
  • Ograniczenie widoczności portów VPN (np. UDP 1194 lub 500/4500) wyłącznie do zaufanych adresów IP (Biała lista), o ile topologia na to pozwala.
  • Wdrożenie filtrów GeoIP: blokowanie ruchu z regionów geograficznych, w których firma nie prowadzi żadnej działalności.
  • Ochrona przed DoS: rygorystyczne ograniczanie liczby nowych sesji na sekundę z jednego adresu źródłowego.
Utwardzanie interfejsu publicznego: Konfiguracja zapory sieciowej na zewnętrznym porcie WAN blokująca wszelki ruch przychodzący do procesora routera z wyjątkiem ściśle autoryzowanych portów usług VPN.

Podstawową zasadą utwardzania bramy VPN jest przyjęcie rygorystycznej polityki domyślnego odrzucania (Default Drop Policy) w łańcuchu input zapory ogniowej. Łańcuch input odpowiada za pakiety, których ostatecznym celem jest sam procesor i system operacyjny routera. Szczegółowe informacje normatywne i techniczne publikuje Przewodnik po ogólnym bezpieczeństwie serwerów sieciowych - NIST SP 800-123.

Wielu niedoświadczonych administratorów popełnia błąd, pozostawiając na publicznym interfejsie WAN otwarte porty usług zarządzających: panel WWW (port TCP 80/443), konsolę SSH (port TCP 22), port WinBox (port TCP 8291) czy interfejsy API. Wystawienie tych usług do globalnego Internetu jest zaproszeniem do ataku i skutkuje tysiącami prób włamań na dobę.

Prawidłowa konfiguracja zapory w systemie MikroTik RouterOS bezwzględnie ogranicza dostęp do usług zarządzających wyłącznie do wewnętrznej, zaufanej podsieci LAN lub dedykowanego tunelu administracyjnego: /ip service set winbox address=192.168.1.0/24. Na interfejsie publicznym WAN dopuszcza się wyłącznie pakiety należące do ustanowionych połączeń oraz ściśle określone porty VPN.

Przykładowo dla bezpiecznego tunelu IKEv2 zapora otwiera wyłącznie porty UDP 500 (IKE), UDP 4500 (NAT-T) oraz protokół IP 50 (ESP), a cała reszta ruchu przychodzącego jest bezgłośnie porzucana regułą action=drop. Wytyczne dotyczące ogólnego bezpieczeństwa serwerów brzegowych publikuje dokument NIST SP 800-123.

Wyjaśnienie skrótów użytych na slajdzie:
WAN - Wide Area Network - Publiczny interfejs routera podłączony do Internetu.
LAN - Local Area Network - Chroniona sieć lokalna przedsiębiorstwa.
SSH - Secure Shell - Szyfrowana konsola zdalnego zarządzania.
NAT-T - NAT Traversal - Technologia przepuszczania pakietów IPsec przez routery NAT.

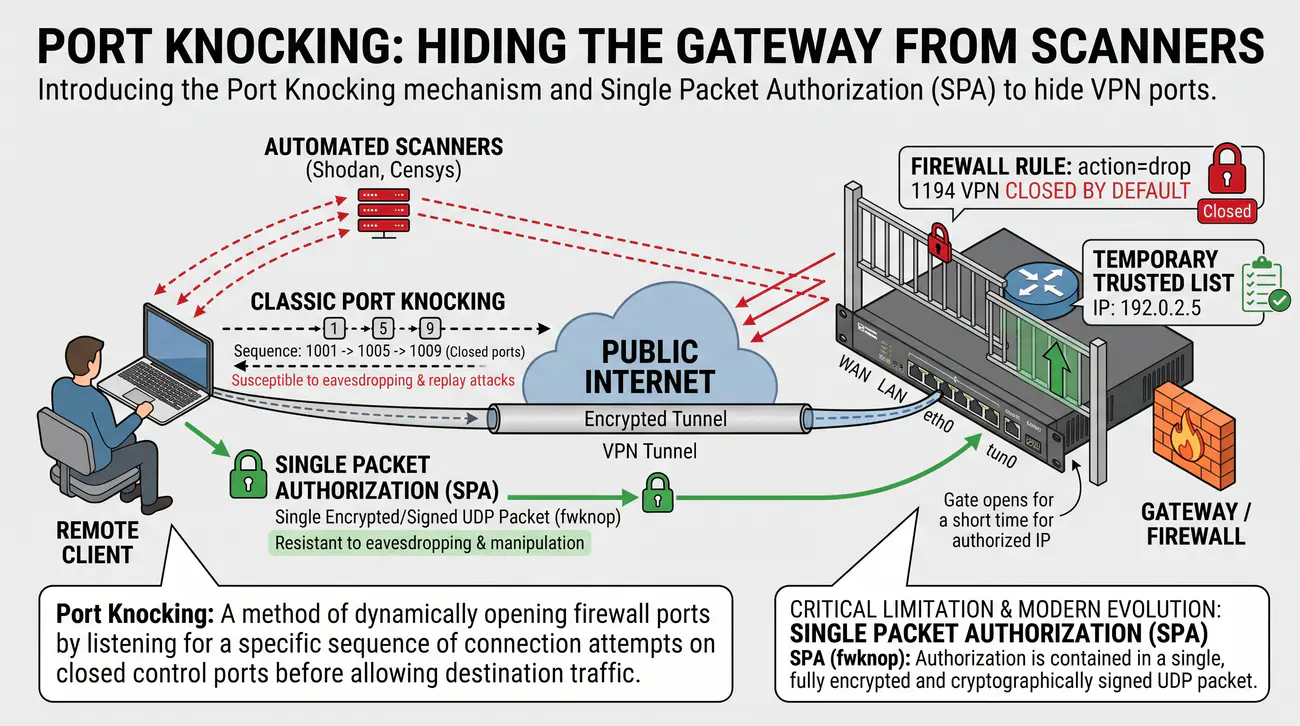
9/40 Port Knocking: ukrywanie bramy przed skanerami
Przedstawienie mechanizmu pukania do portów (Port Knocking) oraz technologii Single Packet Authorization (SPA) w celu ukrycia portów VPN przed publicznymi skanerami.
  • Mechanizm ukrywania portów bramy VPN przed zautomatyzowanymi skanerami sieciowymi (Shodan, Censys):
  • Zasada działania pukania do portów (Port Knocking):
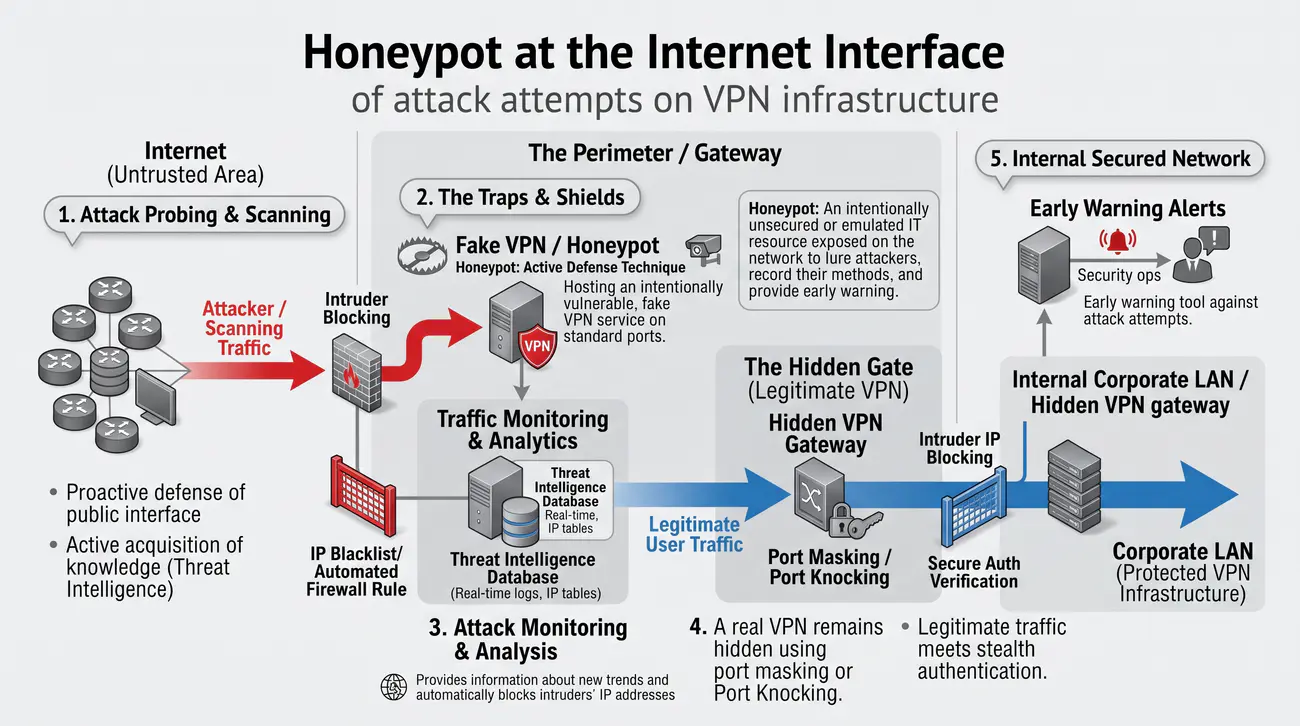
    • Port usługi VPN jest domyślnie zamknięty w zaporze sieciowej regułą action=drop.
    • Wysłanie przez klienta określonej sekwencji pakietów na zamknięte porty kontrolne powoduje dopisanie jego adresu IP do tymczasowej listy zaufanej i otwarcie bramy na krótki czas.
  • Krytyczne ograniczenie i nowoczesna ewolucja - Single Packet Authorization (SPA):
    • Klasyczny Port Knocking przesyła sekwencję w postaci jawnej, co czyni go podatnym na podsłuch i ataki powtórzeniowe (Replay Attack).
    • Standardem zaawansowanym jest Single Packet Authorization (SPA, np. fwknop): autoryzacja zawarta jest w pojedynczym, w pełni zaszyfrowanym i podpisanym kryptograficznie pakiecie UDP, całkowicie odpornym na podsłuch i manipulację.
Pukanie do portów (Port Knocking): Metoda dynamicznego otwierania portów zapory sieciowej polegająca na nasłuchiwaniu ściśle określonej sekwencji prób połączeń na zamknięte porty kontrolne przed zezwoleniem na ruch docelowy.

Nawet jeśli brama VPN posiada silne zabezpieczenia kryptograficzne, sam fakt obecności otwartego standardowego portu (np. OpenVPN port 1194 lub IPsec UDP 500) pozwala internetowym skanerom (Shodan, Censys) na zidentyfikowanie typu urządzenia, wersji oprogramowania i podjęcie prób eksploatacji podatności zero-day. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu IP Encapsulating Security Payload - ESP (RFC 4303).

W celu całkowitego ukrycia obecności bramy VPN przed automatycznymi skanerami inżynierowie stosują technikę Port Knocking. Domyślnie w zaporze sieciowej port usługi VPN ma status DROP i nie odpowiada na żadne zapytania, sprawiając wrażenie, że adres IP jest całkowicie nieaktywny.

Użytkownik chcący nawiązać połączenie musi najpierw wysłać specjalną sekwencję pakietów (np. pakiet TCP na port 7312, następnie TCP na port 8945 i UDP na port 9120). Zapora routera rejestruje kolejne poprawne uderzenia za pomocą tymczasowych list adresowych Address Lists; po odebraniu ostatniego elementu sekwencji otwiera port VPN wyłącznie dla adresu IP tego klienta na krótki czas (np. 30 sekund).

W zaawansowanych środowiskach korporacyjnych tradycyjny Port Knocking zastępuje się technologią Single Packet Authorization (SPA, np. oprogramowanie fwknop). W SPA sekwencja jest zastąpiona pojedynczym, w pełni zaszyfrowanym i podpisanym kryptograficznie pakietem UDP, co uodparnia mechanizm na podsłuch i ataki powtórzeniowe (Replay Attacks). Standard protokołu IPsec ESP określa dokument IETF RFC 4303.

Wyjaśnienie skrótów użytych na slajdzie:
SPA - Single Packet Authorization - Kryptograficzna autoryzacja otwarcia portu zapory za pomocą jednego pakietu.
TCP - Transmission Control Protocol - Połączeniowy protokół transportowy.
UDP - User Datagram Protocol - Bezpołączeniowy protokół transportowy.
ESP - Encapsulating Security Payload - Protokół szyfrowania danych w pakiecie IPsec.

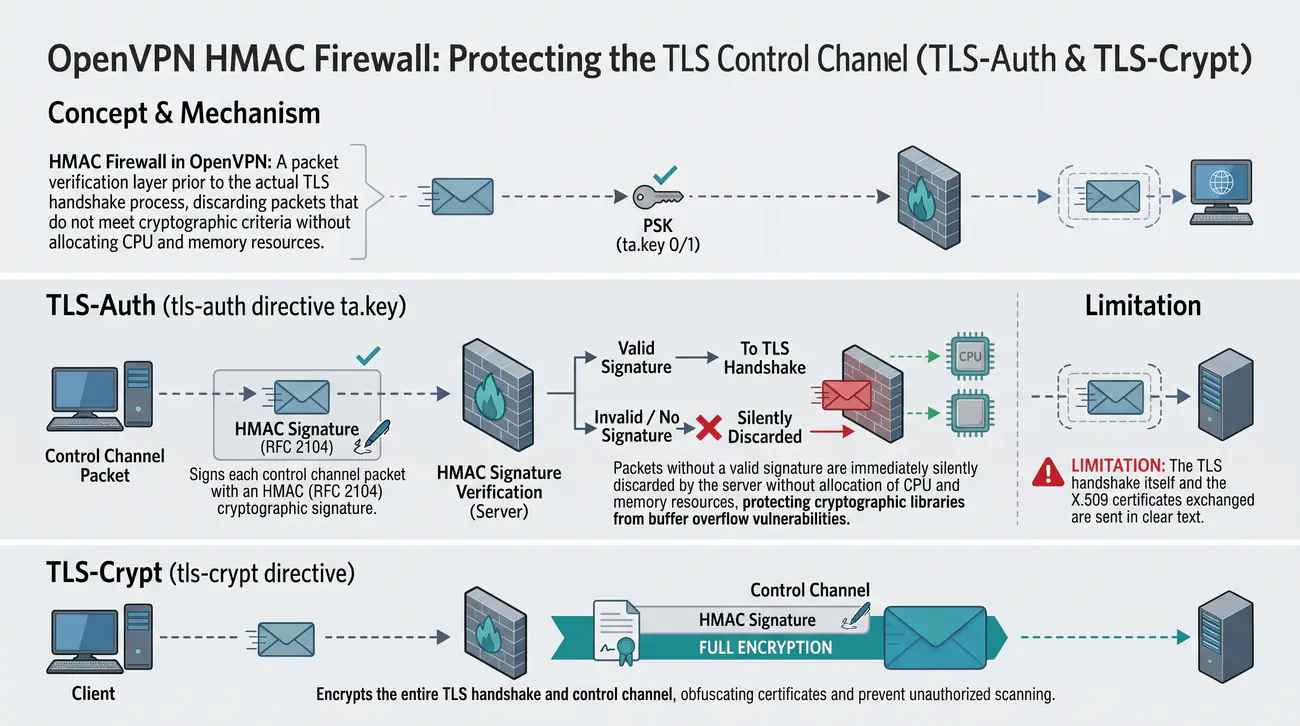
10/40 HMAC Firewall (TLS-Auth / TLS-Crypt)
Przedstawienie mechanizmów ochrony kanału kontrolnego TLS w protokole OpenVPN za pomocą sygnatur HMAC i pełnego szyfrowania TLS-Crypt.
  • W technologii OpenVPN ochrona kanału sterowania TLS przed atakami DoS opiera się na wstępnie uzgodnionym kluczu symetrycznym (PSK):
  • TLS-Auth (dyrektywa tls-auth ta.key 0/1):
    • Sygnuje każdy pakiet kanału sterowania podpisem kryptograficznym HMAC (RFC 2104).
    • Pakiety bez ważnego podpisu są natychmiast bezgłośnie odrzucane przez serwer bez alokacji zasobów procesora i pamięci, chroniąc biblioteki kryptograficzne przed podatnościami przepełnienia bufora.
    • Ograniczenie: Sam uścisk dłoni TLS i wymieniane certyfikaty X.509 przesyłane są jawnym tekstem.
  • TLS-Crypt (dyrektywa tls-crypt tls-crypt.key, OpenVPN 2.4+):
    • Oprócz podpisu HMAC dokonuje pełnego szyfrowania symetrycznego całego kanału sterowania TLS.
    • Skutecznie ukrywa metadane, tożsamość użytkownika w certyfikacie oraz zapobiega identyfikacji sygnatur przez zaawansowane systemy DPI (Deep Packet Inspection).
HMAC Firewall w OpenVPN: Warstwa weryfikacji pakietów poprzedzająca właściwy proces uścisku dłoni TLS, odrzucająca pakiety niespełniające kryteriów kryptograficznych bez alokacji zasobów procesora i pamięci.

Proces nawiązywania połączenia TLS (SSL Handshake) jest operacją asymetryczną, wymagającą od serwera znacznych nakładów mocy obliczeniowej procesora (generowanie kluczy efemerycznych, weryfikacja łańcucha certyfikatów). Atakujący zalewający serwer tysiącami fałszywych pakietów inicjujących TLS Client Hello może z łatwością doprowadzić do wyczerpania pamięci i zablokowania bramy (atak DoS). Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja kodu uwierzytelniania wiadomości HMAC (RFC 2104).

W technologii OpenVPN rozwiązaniem tego problemu jest mechanizm HMAC Firewall realizowany za pośrednictwem dyrektywy tls-auth lub nowocześniejszej tls-crypt. Rozwiązanie to opiera się na wstępnie współdzielonym kluczu symetrycznym (Pre-Shared Key - ta.key).

W starszym wariancie tls-auth każdy pakiet kanału sterowania jest opatrzony kryptograficznym podpisem HMAC. Pakiet trafiający do serwera jest w pierwszej kolejności sprawdzany pod kątem podpisu; jeśli sygnatura jest błędna lub nieobecna, demon OpenVPN natychmiast bezgłośnie porzuca pakiet bez uruchamiania biblioteki OpenSSL. Działa to jak sprzętowa zapora sieciowa.

Nowszy wariant tls-crypt (dostępny od wersji OpenVPN 2.4+) idzie o krok dalej: oprócz podpisu HMAC dokonuje pełnego symetrycznego szyfrowania całego kanału sterowania TLS. Uniemożliwia to systemom głębokiej inspekcji pakietów (DPI) podgląd wymienianych certyfikatów i blokowanie połączeń na podstawie metadanych. Standard kodów uwierzytelniania wiadomości HMAC standaryzuje dokument IETF RFC 2104.

Wyjaśnienie skrótów użytych na slajdzie:
HMAC - Keyed-Hash Message Authentication Code - Kryptograficzny kod uwierzytelniania wiadomości.
TLS - Transport Layer Security - Protokół bezpieczeństwa warstwy transportowej.
DPI - Deep Packet Inspection - Głęboka inspekcja zawartości pakietów sieciowych.
DoS - Denial of Service - Atak blokujący dostępność serwera.

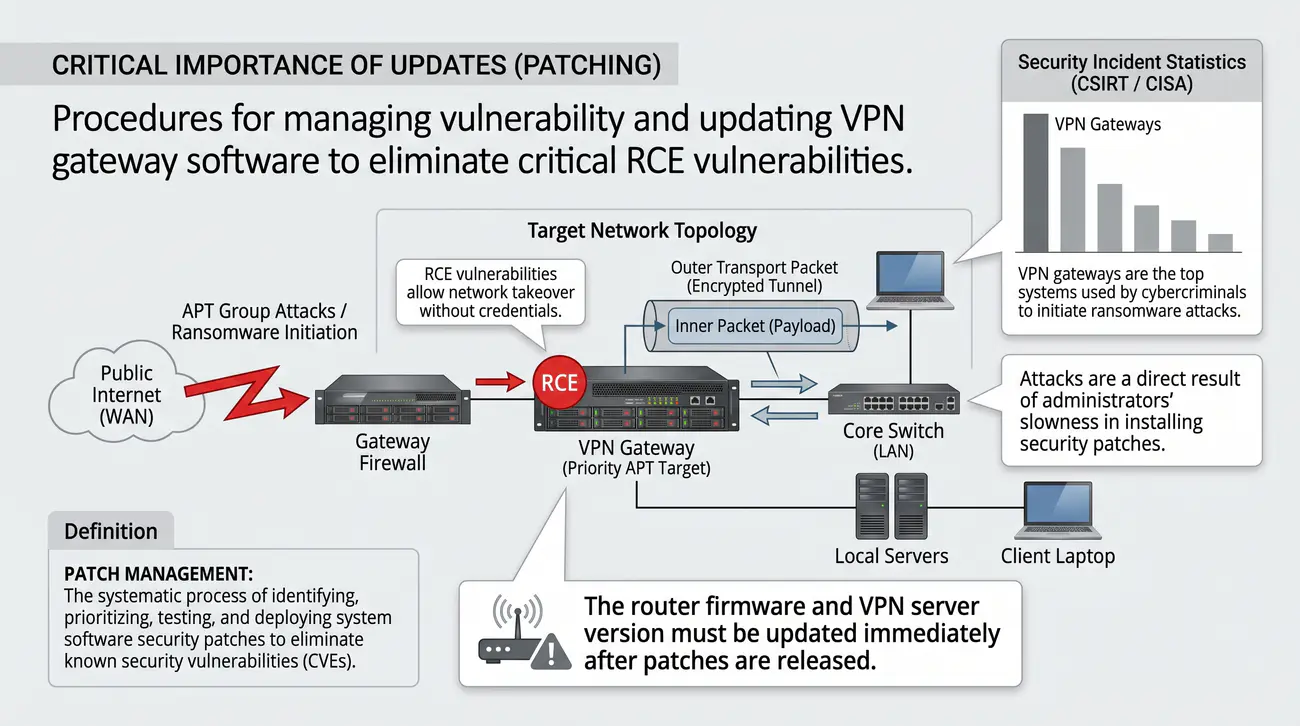
11/40 Krytyczne znaczenie aktualizacji (Patching)
Przedstawienie procedur zarządzania podatnościami i aktualizacji oprogramowania bram VPN w celu eliminacji krytycznych podatności typu RCE.
  • Bramy VPN są priorytetowym celem dla grup APT.
  • Luki typu RCE (Remote Code Execution) w popularnych rozwiązaniach korporacyjnych pozwalały w przeszłości na przejęcie sieci bez znajomości hasła.
  • Oprogramowanie układowe (firmware) routera oraz wersja serwera VPN muszą być aktualizowane bezzwłocznie po wydaniu łatek.
Zarządzanie podatnościami (Patch Management): Systematyczny proces identyfikacji, priorytetyzacji, testowania i wdrażania poprawek bezpieczeństwa oprogramowania systemowego w celu eliminacji znanych luk bezpieczeństwa (CVE).

W statystykach incydentów bezpieczeństwa publikowanych przez zespoły CSIRT i agencje rządowe (CISA, CERT Polska) bramy VPN od lat zajmują czołowe miejsca wśród systemów najczęściej wykorzystywanych przez grupy cyberprzestępcze do inicjowania ataków ransomware. Wynika to bezpośrednio z opieszałości administratorów w instalowaniu poprawek bezpieczeństwa. Szczegółowe informacje normatywne i techniczne publikuje Przewodnik po zarządzaniu poprawkami w przedsiębiorstwie - NIST SP 800-40 Rev 4.

Luki bezpieczeństwa w oprogramowaniu bram dostępowych (np. historyczne podatności w systemach Fortinet FortiOS, Pulse Secure, Cisco AnyConnect czy bibliotekach OpenSSL) bardzo często umożliwiają zdalne wykonanie dowolnego kodu (Remote Code Execution - RCE) bez konieczności uprzedniego uwierzytelnienia.

W przypadku bramy MikroTik RouterOS producent regularnie publikuje aktualizacje bezpieczeństwa w kanale 'Long-term' (stabilnym) oraz 'Stable'. Administratorzy muszą wdrożyć automatyczne procedury testowania i wdrażania poprawek, monitorując biuletyny bezpieczeństwa MikroTik oraz bazy podatności NVD (National Vulnerability Database).

Utrzymywanie niezałatanej bramy VPN wystawionej do sieci Internet z lukami starszymi niż 30 dni jest rażącym naruszeniem standardów staranności inżynierskiej i niemal gwarantuje udaną kompromitację sieci. Wytyczne planowania i zarządzania poprawkami w przedsiębiorstwie publikuje agencja NIST w raporcie SP 800-40 Rev 4.

Wyjaśnienie skrótów użytych na slajdzie:
RCE - Remote Code Execution - Zdalne wykonanie złośliwego kodu przez atakującego.
CVE - Common Vulnerabilities and Exposures - Międzynarodowy system identyfikacji znanych podatności bezpieczeństwa.
CISA - Cybersecurity and Infrastructure Security Agency - Amerykańska agencja ds. cyberbezpieczeństwa i infrastruktury.
CSIRT - Computer Security Incident Response Team - Zespół reagowania na incydenty bezpieczeństwa komputerowego.

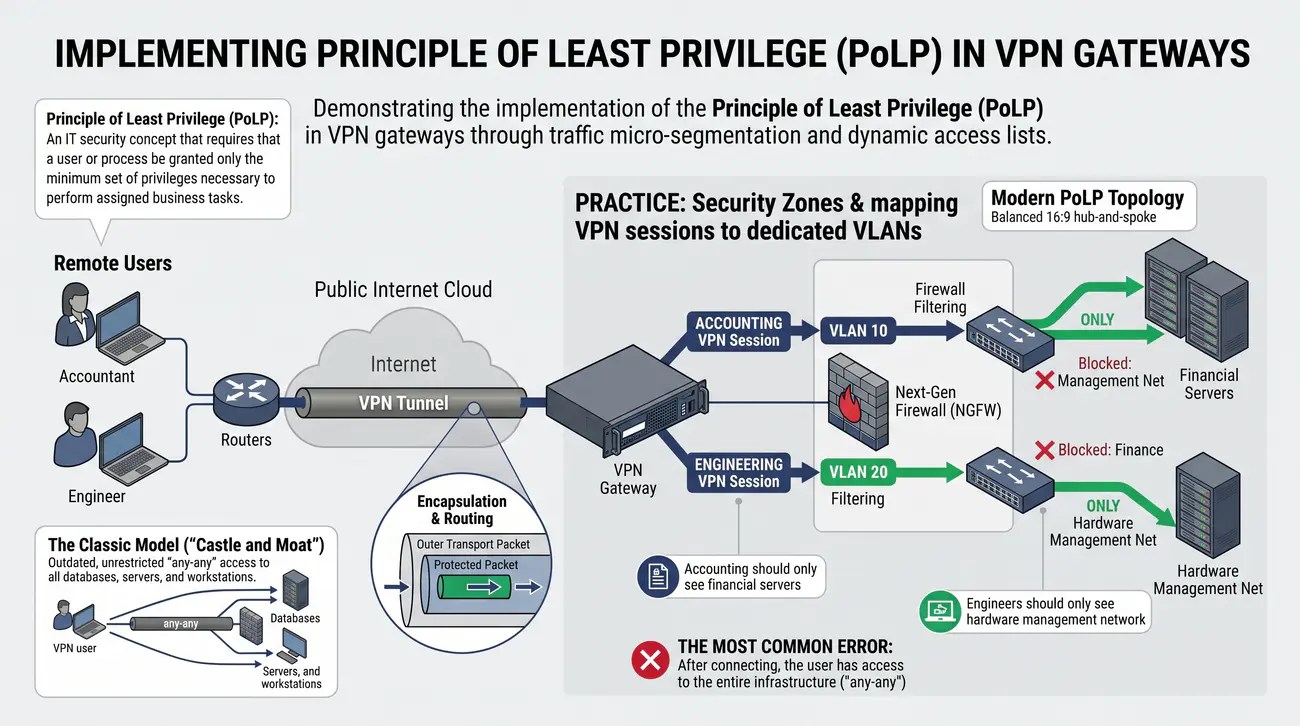
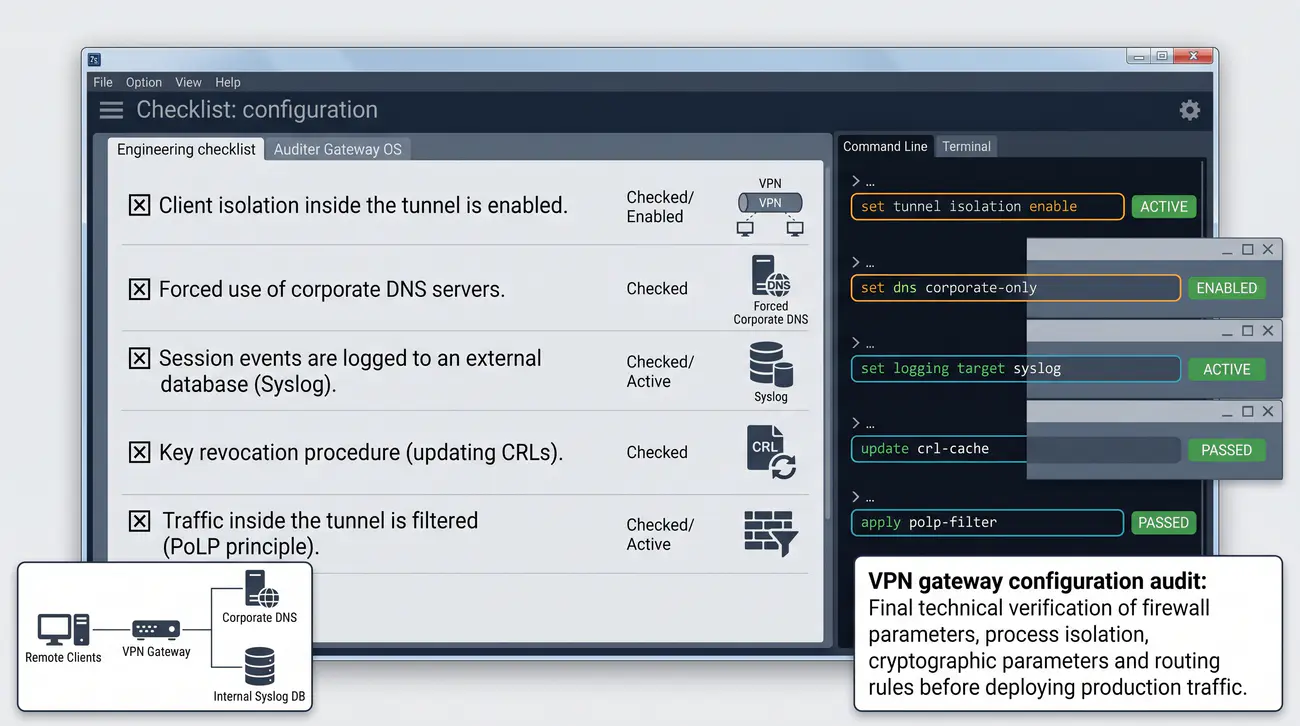
12/40 Zasada najmniejszych przywilejów (PoLP)
Przedstawienie implementacji zasady najmniejszych uprawnień (PoLP) w bramach VPN poprzez mikro-segmentację ruchu i dynamiczne listy dostępu.
  • Najczęstszy błąd: użytkownik po połączeniu ma dostęp do całej infrastruktury ("any-any").
  • Segmentacja: tunel VPN powinien kierować ruch do firewalla, który selektywnie filtruje dostęp.
  • Księgowość powinna widzieć wyłącznie serwery finansowe, a inżynierowie tylko sieć zarządzania sprzętem.
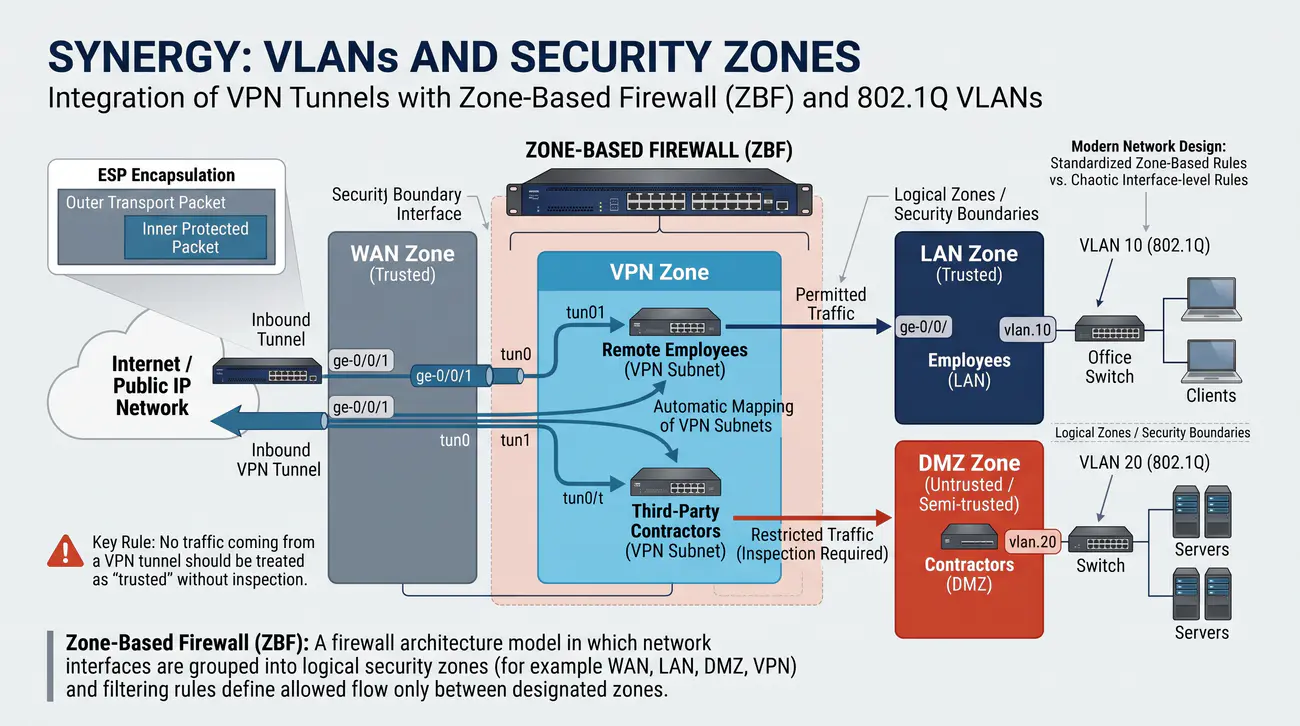
  • Praktyka: stosowanie Stref bezpieczeństwa i mapowanie sesji VPN do dedykowanych VLANów.
Zasada najmniejszych przywilejów (Principle of Least Privilege - PoLP): Koncepcja bezpieczeństwa teleinformatycznego nakazująca przydzielenie użytkownikowi lub procesowi wyłącznie minimalnego zestawu uprawnień niezbędnego do wykonania powierzonych zadań biznesowych.

Klasyczny model wdrożenia wirtualnych sieci prywatnych opierał się na paradygmacie 'zamku i fosy': użytkownik po poprawnym wpisaniu hasła VPN trafiał bezpośrednio do wewnętrznej sieci korporacyjnej, uzyskując pełen dostęp do wszystkich serwerów, baz danych, drukarek i stacji roboczych innych pracowników. Szczegółowe informacje normatywne i techniczne publikuje Słownik pojęć bezpieczeństwa internetowego (RFC 2828).

W realiach współczesnych zagrożeń takie podejście jest skrajnie niebezpieczne. W przypadku zainfekowania komputera zdalnego pracownika złośliwym oprogramowaniem (np. robakiem sieciowym szyfrującym dyski), infekcja błyskawicznie rozprzestrzenia się ruchem poprzecznym (Lateral Movement) na całe przedsiębiorstwo.

Zasada najmniejszych przywilejów (PoLP) wymusza rygorystyczną mikro-segmentację. Użytkownik łączący się przez VPN nie powinien mieć dostępu do całej podsieci LAN. Pracownik działu księgowości powinien posiadać dostęp wyłącznie do serwera finansowego na porcie TCP 443, pracownik magazynu wyłącznie do systemu ERP, a wszelki inny ruch powinien być bezwzględnie blokowany przez reguły zapory w łańcuchu forward.

W systemach MikroTik i OpenVPN realizuje się to za pomocą mechanizmu Client Config Directory (CCD) lub dynamicznych list dostępu powiązanych z grupami użytkowników w serwerze RADIUS, przydzielających ścisłe reguły zapory dla danego adresu IP klienta. Standardy terminologii bezpieczeństwa sieciowego standaryzuje dokument IETF RFC 2828.

Wyjaśnienie skrótów użytych na slajdzie:
PoLP - Principle of Least Privilege - Zasada najmniejszych przywilejów i uprawnień.
ERP - Enterprise Resource Planning - Zintegrowany system zarządzania zasobami przedsiębiorstwa.
CCD - Client Config Directory - Katalog indywidualnych profili konfiguracyjnych klientów OpenVPN.
LAN - Local Area Network - Lokalna sieć komputerowa.

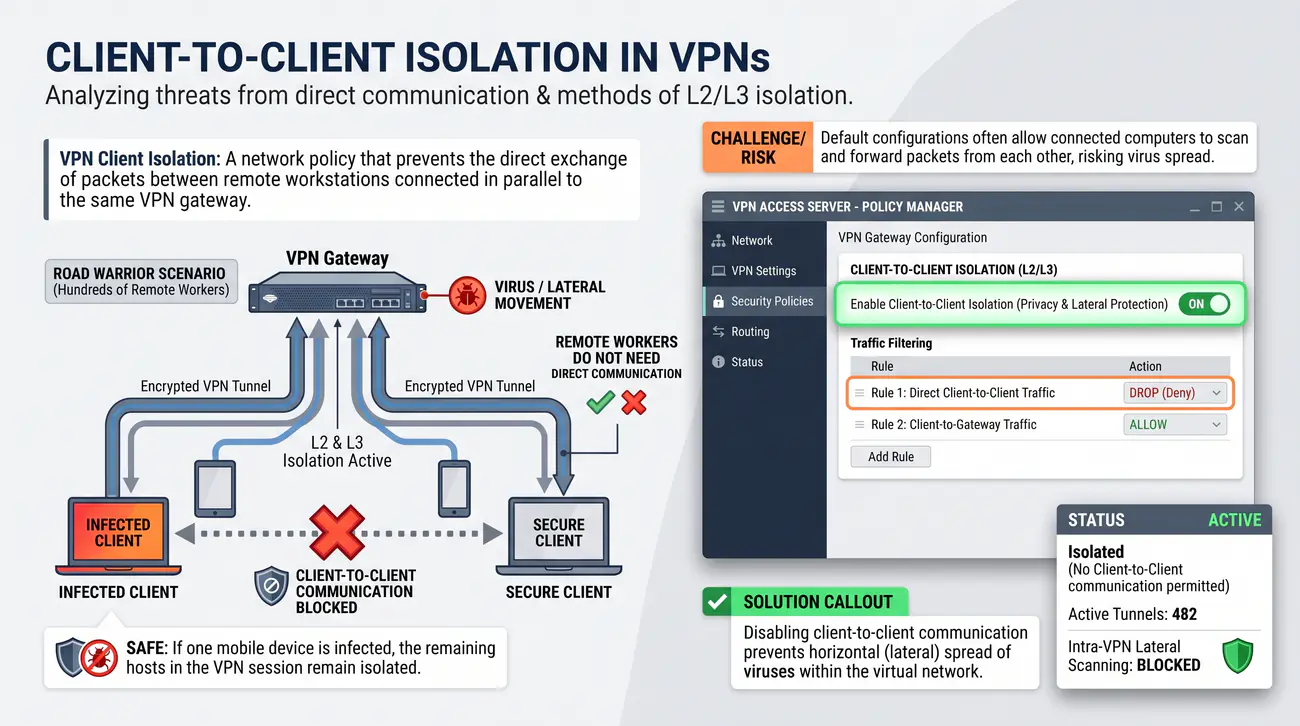
13/40 Izolacja klientów (Client-to-Client Isolation)
Przeanalizowanie zagrożeń wynikających z bezpośredniej komunikacji pomiędzy połączonymi klientami VPN oraz metod ich izolacji w warstwach L2 i L3.
  • Pracownicy zdalni zazwyczaj nie potrzebują komunikować się bezpośrednio między swoimi laptopami.
  • Wyłączenie komunikacji *client-to-client* zapobiega horyzontalnemu (lateralnemu) rozprzestrzenianiu się wirusów wewnątrz sieci wirtualnej.
  • W przypadku zainfekowania jednego urządzenia mobilnego, pozostałe hosty w sesji VPN pozostają odseparowane.
Izolacja klientów VPN (Client-to-Client Isolation): Polityka sieciowa uniemożliwiająca bezpośrednią wymianę pakietów pomiędzy zdalnymi stacjami roboczymi połączonymi równolegle do tej samej bramy VPN.

W serwerach dostępowych VPN obsługujących setki pracowników zdalnych (scenariusz Road Warrior) kluczową kwestią konfiguracyjną jest zablokowanie bezpośredniej widoczności pomiędzy urządzeniami klientów. Domyślna konfiguracja wielu rozwiązań pozwala połączonym komputerom na wzajemne skanowanie i przesyłanie pakietów. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Authentication Header - AH w IPsec (RFC 4302).

Brak izolacji stwarza gigantyczne zagrożenie: jeżeli komputer jednego z pracowników (np. pracujący w niezabezpieczonej publicznej sieci Wi-Fi na lotnisku) zostanie przejęty przez intruza, agresor może wykorzystać tunel VPN do bezpośredniego zaatakowania laptopów pozostałych pracowników podłączonych w tym samym czasie do serwera firmowego.

W technologii OpenVPN kontrolę nad tym zachowaniem sprawuje dyrektywa client-to-client. W środowiskach korporacyjnych dyrektywa ta powinna być bezwzględnie wyłączona (brak wpisu w pliku server.conf), co zmusza demon OpenVPN do przekazywania całego ruchu do jądra systemu operacyjnego.

W systemie MikroTik RouterOS izolację realizuje się w zaporze sieciowej za pomocą reguły w łańcuchu forward odrzucającej pakiety, których interfejs wejściowy i wyjściowy wskazują na tę samą pulę VPN: /ip firewall filter add chain=forward in-interface=all-ppp out-interface=all-ppp action=drop comment="Izolacja klientów VPN". Standard nagłówka uwierzytelniającego AH opisuje dokument IETF RFC 4302.

Wyjaśnienie skrótów użytych na slajdzie:
VPN - Virtual Private Network - Wirtualna sieć prywatna.
AH - Authentication Header - Nagłówek uwierzytelniający w protokole IPsec.
PPP - Point-to-Point Protocol - Protokół połączeń punkt-punkt.
Wi-Fi - Wireless Fidelity - Bezprzewodowa sieć lokalna standardu IEEE 802.11.

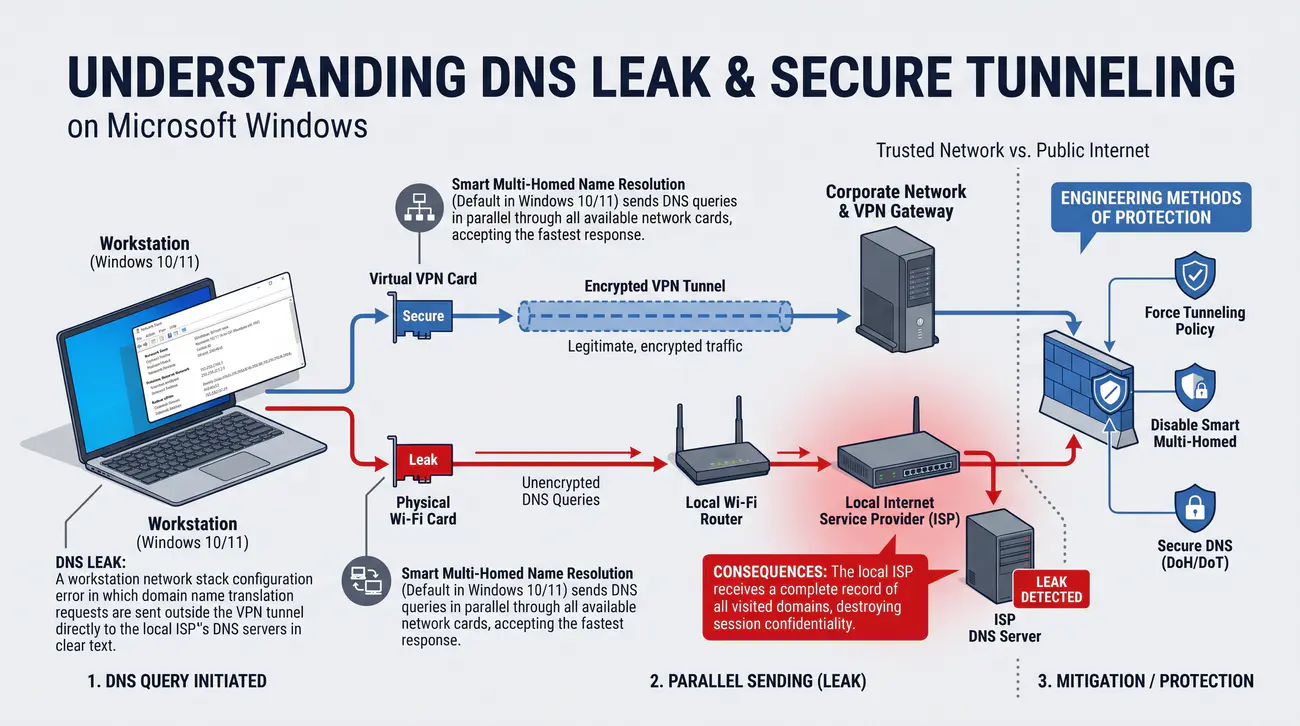
14/40 DNS Leak: wycieki informacji o aktywności
Przedstawienie zjawiska wycieku zapytań DNS (DNS Leak) w systemach klienckich oraz metod wymuszenia bezpiecznego tunelowania translacji nazw.
  • Zjawisko DNS Leak polega na niekontrolowanym wysyłaniu zapytań o translację nazw domenowych poza szyfrowanym tunelem VPN bezpośrednio do serwerów lokalnego dostawcy Internetu (ISP):
  • Mechanizm awarii w systemach Microsoft Windows:
    • Funkcja Smart Multi-Homed Name Resolution (domyślnie aktywna w Windows 10/11) wysyła zapytania DNS równolegle przez wszystkie dostępne karty sieciowe (fizyczną kartę Wi-Fi oraz wirtualną kartę VPN), akceptując najszybszą odpowiedź.
    • W rezultacie lokalny operator telekomunikacyjny otrzymuje kompletny rejestr wszystkich domen odwiedzanych przez pracownika, co całkowicie niweczy poufność sesji.
  • Inżynierskie metody zabezpieczenia:
  • 1. Wdrożenie dyrektywy block-outside-dns w konfiguracji klienta OpenVPN.
  • 2. Zablokowanie wychodzącego ruchu UDP/TCP na porcie 53 na interfejsie fizycznym za pomocą reguł zapory Windows Defender / WFP.
  • 3. Wymuszenie bezpiecznych protokołów DNS over TLS (DoT, RFC 7858) lub DNS over HTTPS (DoH, RFC 8484).
Wyciek DNS (DNS Leak): Błąd konfiguracji stosu sieciowego stacji roboczej, w którym zapytania o translację nazw domenowych są wysyłane poza tunelem VPN bezpośrednio do serwerów DNS lokalnego operatora ISP jawnym tekstem.

Jednym z najczęstszych i najbardziej podstępnych problemów w eksploatacji wirtualnych sieci prywatnych jest wyciek zapytań DNS (ang. DNS Leak). Użytkownik zestawia szyfrowany tunel VPN, przekonany o pełnej prywatności swojej komunikacji, podczas gdy jego system operacyjny wysyła zapytania o odwiedzane strony WWW do serwerów lokalnego dostawcy Internetu. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu DNS over Transport Layer Security - DoT (RFC 7858).

Przyczyną tego zjawiska w systemach Microsoft Windows jest funkcja 'Smart Multi-Homed Name Resolution' wprowadzona w Windows 8 i kontynuowana w Windows 10/11. W celu przyspieszenia przeglądania system wysyła zapytania DNS równolegle przez wszystkie dostępne karty sieciowe (fizyczną kartę Wi-Fi oraz wirtualną kartę VPN), akceptując odpowiedź, która nadejdzie jako pierwsza.

W efekcie lokalny operator telekomunikacyjny (oraz podmioty podsłuchujące sieć Wi-Fi w kawiarni czy hotelu) otrzymuje pełen rejestr wszystkich domen odwiedzanych przez pracownika, co całkowicie niweczy cele zachowania poufności.

Skutecznym rozwiązaniem inżynierskim jest wymuszenie korzystania wyłącznie z firmowych serwerów DNS za pomocą dyrektywy OpenVPN block-outside-dns, zablokowanie wychodzących zapytań UDP 53 w lokalnej zaporze stacji roboczej oraz wdrożenie bezpiecznych protokołów DNS over TLS (DoT) lub DNS over HTTPS (DoH). Standard protokołu DNS over TLS definiuje dokument IETF RFC 7858.

Wyjaśnienie skrótów użytych na slajdzie:
DNS - Domain Name System - System nazw domenowych.
DoT - DNS over TLS - Bezpieczny protokół przesyłania zapytań DNS przez szyfrowany kanał TLS.
DoH - DNS over HTTPS - Szyfrowanie zapytań DNS wewnątrz protokołu HTTPS.
ISP - Internet Service Provider - Lokalny dostawca usług internetowych.

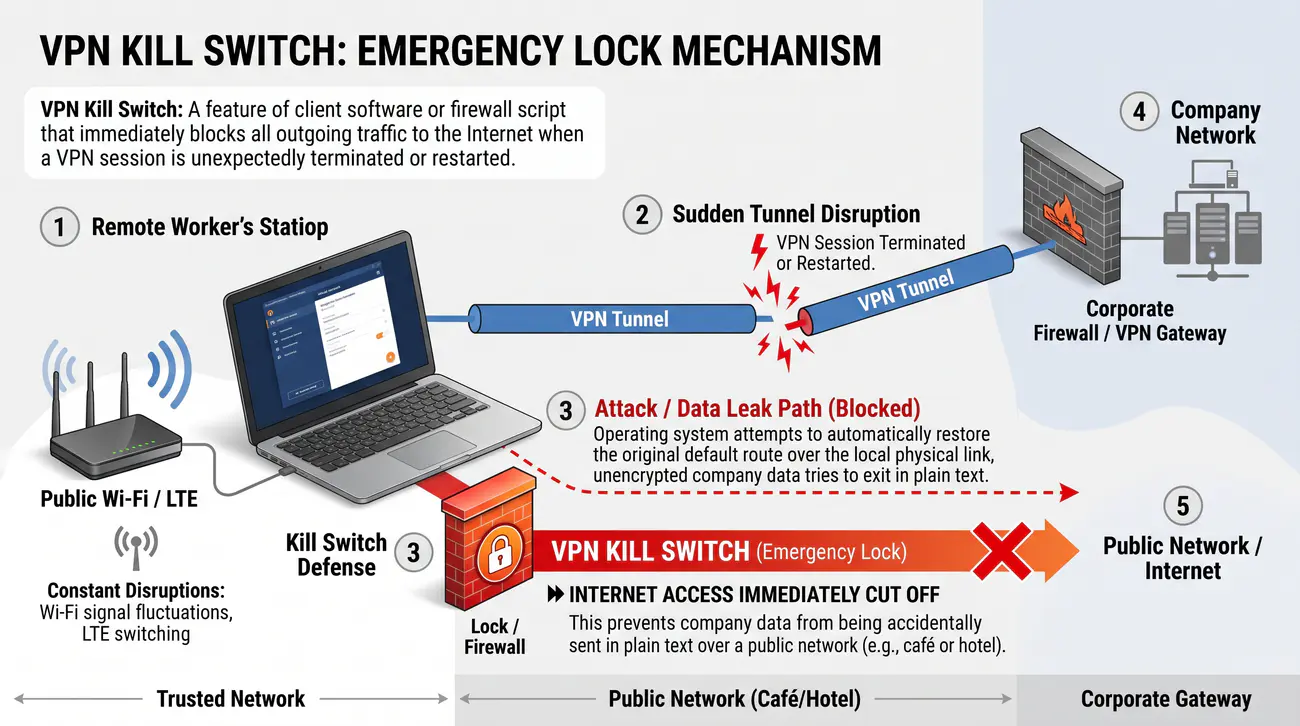
15/40 VPN Kill Switch
Przedstawienie mechanizmu blokady awaryjnej (Kill Switch) zapobiegającego wyciekowi niezaszyfrowanych danych w przypadku zerwania tunelu VPN.
  • Niezbędny mechanizm w oprogramowaniu klienckim (np. OpenVPN Connect, tunel WireGuard).
  • W przypadku nagłego zerwania tunelu, Kill Switch natychmiast odcina dostęp do Internetu na danej stacji.
  • Zapobiega to przypadkowemu wysłaniu firmowych danych otwartym tekstem przez sieć publiczną (np. w kawiarni lub hotelu).
Blokada awaryjna VPN (VPN Kill Switch): Funkcja oprogramowania klienta lub skryptu zapory sieciowej natychmiastowo blokująca cały ruch wychodzący do Internetu w momencie nieoczekiwanego zerwania lub restartu sesji VPN.

W mobilnych scenariuszach pracy zdalnej połączenie internetowe podlega ciągłym zakłóceniom: przełączanie stacji bazowych LTE, fluktuacje sygnału Wi-Fi czy chwilowe przeciążenia łącza prowadzą do sporadycznego zerwania tunelu VPN. W momencie rozłączenia tunelu system operacyjny próbuje automatycznie przywrócić pierwotną trasę domyślną przez lokalne łącze fizyczne. Szczegółowe informacje normatywne i techniczne publikuje Podręcznik zaawansowanego filtrowania pakietów w projekcie Netfilter.

Powoduje to natychmiastowy, niebezpieczny wyciek danych: aplikacje pracownika (klient pocztowy, komunikatory, przeglądarka) kontynuują przesyłanie wrażliwych informacji korporacyjnych w postaci jawnej bezpośrednio przez publiczny Internet bez ochrony kryptograficznej.

Mechanizm VPN Kill Switch zapobiega temu zagrożeniu. Działa on na poziomie jądra systemu operacyjnego (za pośrednictwem reguł zapory Windows Filtering Platform w Windows lub modułu iptables/nftables w Linuksie).

Reguła Kill Switch zezwala na transmisję danych wyłącznie przez wirtualny interfejs tunelowy (np. tun0), a na interfejsie fizycznym dopuszcza wyłącznie pakiety skierowane pod publiczny adres IP serwera VPN. W przypadku awarii tunelu cały ruch stacji roboczej zostaje natychmiast zablokowany, dopóki tunel nie zostanie ponownie pomyślnie zestawiony. Podręcznik filtrowania pakietów w projekcie Netfilter udostępnia dokumentacja Netfilter HOWTO.

Wyjaśnienie skrótów użytych na slajdzie:
LTE - Long Term Evolution - Technologia bezprzewodowej łączności komórkowej.
Wi-Fi - Wireless Fidelity - Bezprzewodowa sieć lokalna standardu IEEE 802.11.
WFP - Windows Filtering Platform - Wbudowany mechanizm filtrowania pakietów w systemach Windows.
IP - Internet Protocol - Protokół warstwy sieciowej.

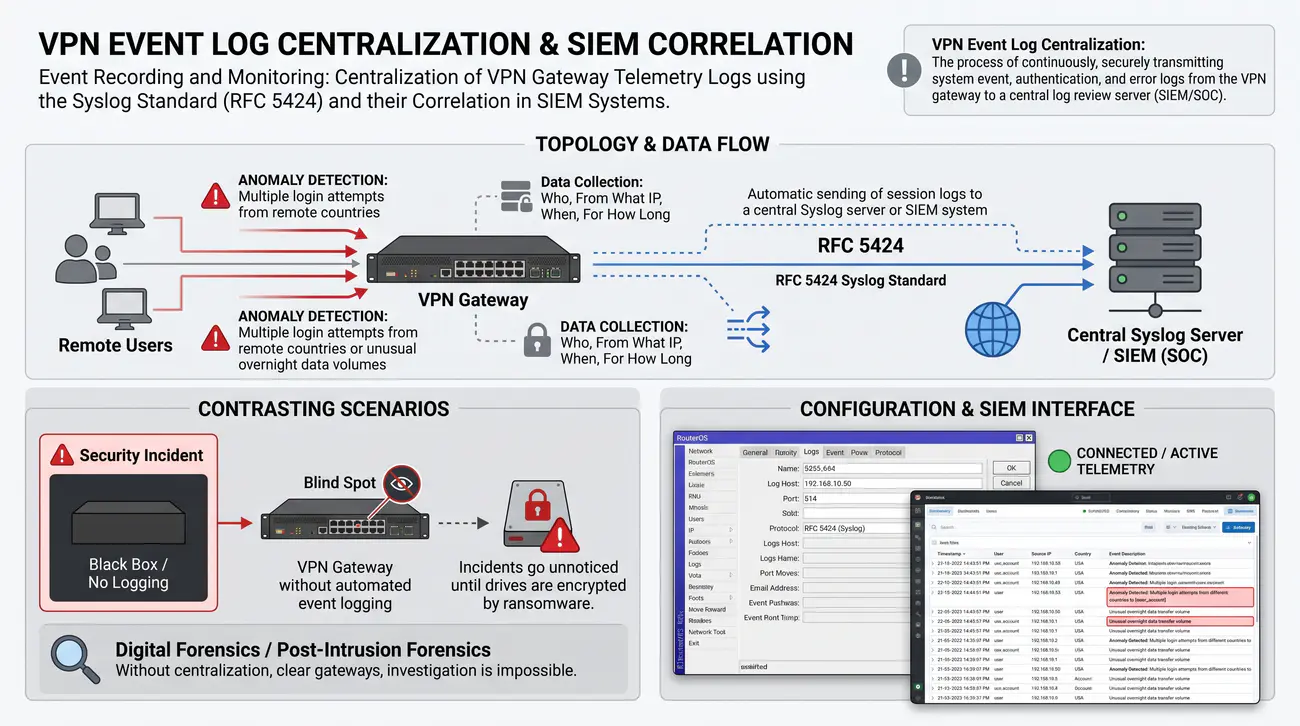
16/40 Rejestrowanie zdarzeń i monitoring
Przedstawienie architektury centralizacji logów telemetrycznych bram VPN za pomocą standardu Syslog (RFC 5424) oraz ich korelacji w systemach SIEM.
  • Gromadzenie danych: kto, z jakiego adresu IP, kiedy i na jak długo ustanowił połączenie?
  • Automatyczne przesyłanie logów sesji do centralnego serwera Syslog lub systemu klasy SIEM.
  • Analiza anomalii: wielokrotne próby logowania z odległych krajów na to samo konto lub nietypowe wolumeny danych przesyłanych nocą.
Centralizacja logów zdarzeń VPN: Proces ciągłego, bezpiecznego przesyłania rejestrów zdarzeń systemowych, uwierzytelniania i błędów z bramy VPN do centralnego serwera analizy logów (SIEM/SOC).

Brama VPN pozbawiona zautomatyzowanego rejestrowania i monitorowania zdarzeń jest czarną skrzynką, uniemożliwiającą administratorom wykrycie trwającego ataku lub przeprowadzenie powłamaniowej analizy śledczej (Digital Forensics). Wszelkie incydenty bezpieczeństwa pozostają niezauważone aż do momentu zaszyfrowania dysków przez ransomware. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu rejestrowania zdarzeń Syslog Protocol (RFC 5424).

W systemie MikroTik RouterOS moduł logowania (/system logging) pozwala na precyzyjną kategoryzację zdarzeń. Administratorzy powinni bezwzględnie rejestrować tematy: ipsec, ppp, account, firewall oraz critical, kierując je do zdalnego serwera Syslog.

Standard IETF RFC 5424 definiuje ustrukturyzowany format komunikatów Syslog przesyłanych przez bezpieczny kanał TLS (Syslog over TLS, port TCP 6514). Zdalne przesyłanie logów jest kluczowe, ponieważ pierwszą czynnością intruza po przejęciu urządzenia jest wyczyszczenie lokalnej pamięci rejestru zdarzeń w celu zatarcia śladów.

W nowoczesnych centrach operacji bezpieczeństwa (SOC) logi z bram VPN trafiają bezpośrednio do systemów klasy SIEM (Security Information and Event Management, np. Splunk, Elastic, Microsoft Sentinel). Algorytmy korelacji zdarzeń badają anomalie, takie jak 'niemożliwa podróż' (Impossible Travel) - logowanie tego samego użytkownika w odstępie 10 minut z Polski i z Brazylii. Standard protokołu Syslog standaryzuje dokument IETF RFC 5424.

Wyjaśnienie skrótów użytych na slajdzie:
SIEM - Security Information and Event Management - System zarządzania informacjami i zdarzeniami bezpieczeństwa.
SOC - Security Operations Center - Centrum operacji bezpieczeństwa teleinformatycznego.
TLS - Transport Layer Security - Szyfrowany protokół warstwy transportowej.
PPP - Point-to-Point Protocol - Protokół połączeń punkt-punkt.

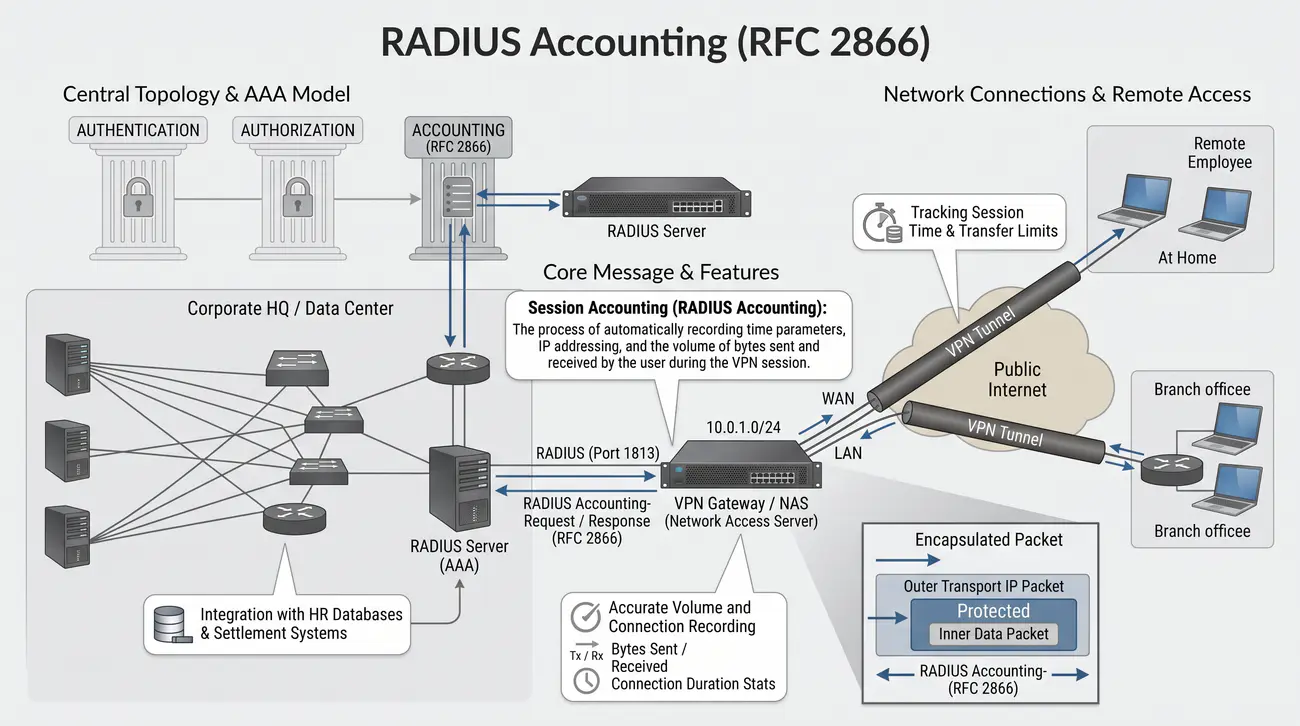
17/40 Accounting: standard RADIUS
Przedstawienie standardu rozliczania sesji RADIUS Accounting (RFC 2866) w celu ścisłego ewidencjonowania czasu połączeń i wolumenu przesłanych danych.
  • Wykorzystanie protokołu RADIUS (model AAA: Authentication, Authorization, Accounting) do centralnego zarządzania uprawnieniami.
  • Umożliwia integrację z bazami kadrowymi i systemami rozliczeń.
  • Pozwala na precyzyjne śledzenie limitów transferu oraz czasu sesji dla każdego pracownika zdalnego.
Rozliczanie sesji (RADIUS Accounting): Proces automatycznego rejestrowania parametrów czasowych, adresacji IP oraz wolumenu przesłanych i odebranych bajtów przez użytkownika w trakcie trwania sesji VPN.

W środowiskach korporacyjnych oraz u dostawców usług telekomunikacyjnych kontrola dostępu do sieci nie kończy się na samym uwierzytelnieniu (Authentication) i autoryzacji (Authorization). Równie istotnym filarem modelu AAA jest rozliczanie (Accounting). Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu rozliczania RADIUS Accounting (RFC 2866).

Standard RADIUS Accounting (zdefiniowany w dokumencie IETF RFC 2866) zapewnia ujednolicony mechanizm śledzenia aktywności użytkowników. W momencie nawiązania sesji brama VPN wysyła do serwera RADIUS pakiet Accounting-Start zawierający nazwę użytkownika, przydzielony adres IP, czas rozpoczęcia sesji oraz unikalny identyfikator Acct-Session-Id.

W trakcie trwania połączenia router wysyła okresowe komunikaty kontrolne Interim-Update raportujące bieżące zużycie pasma, a po rozłączeniu sesji wysyła pakiet Accounting-Stop ze szczegółowym podsumowaniem przesłanych pakietów, bajtów oraz kodem przyczyny zakończenia połączenia (np. User-Request, Lost-Carrier, Session-Timeout).

Dane te stanowią bezcenny materiał dowodowy dla audytorów cyberbezpieczeństwa, umożliwiają wykrywanie nietypowych nocnych transferów danych (świadczących o eksfiltracji baz danych) oraz pozwalają na spełnienie wymogów prawnych dotyczących retencji danych telekomunikacyjnych. Standard protokołu RADIUS Accounting standaryzuje dokument IETF RFC 2866.

Wyjaśnienie skrótów użytych na slajdzie:
AAA - Authentication, Authorization, Accounting - Architektura uwierzytelniania, autoryzacji i rozliczania.
RADIUS - Remote Authentication Dial-In User Service - Standardowy protokół sieciowy usług AAA.
IP - Internet Protocol - Protokół warstwy sieciowej.
ID - Identifier - Unikalny identyfikator sesji.

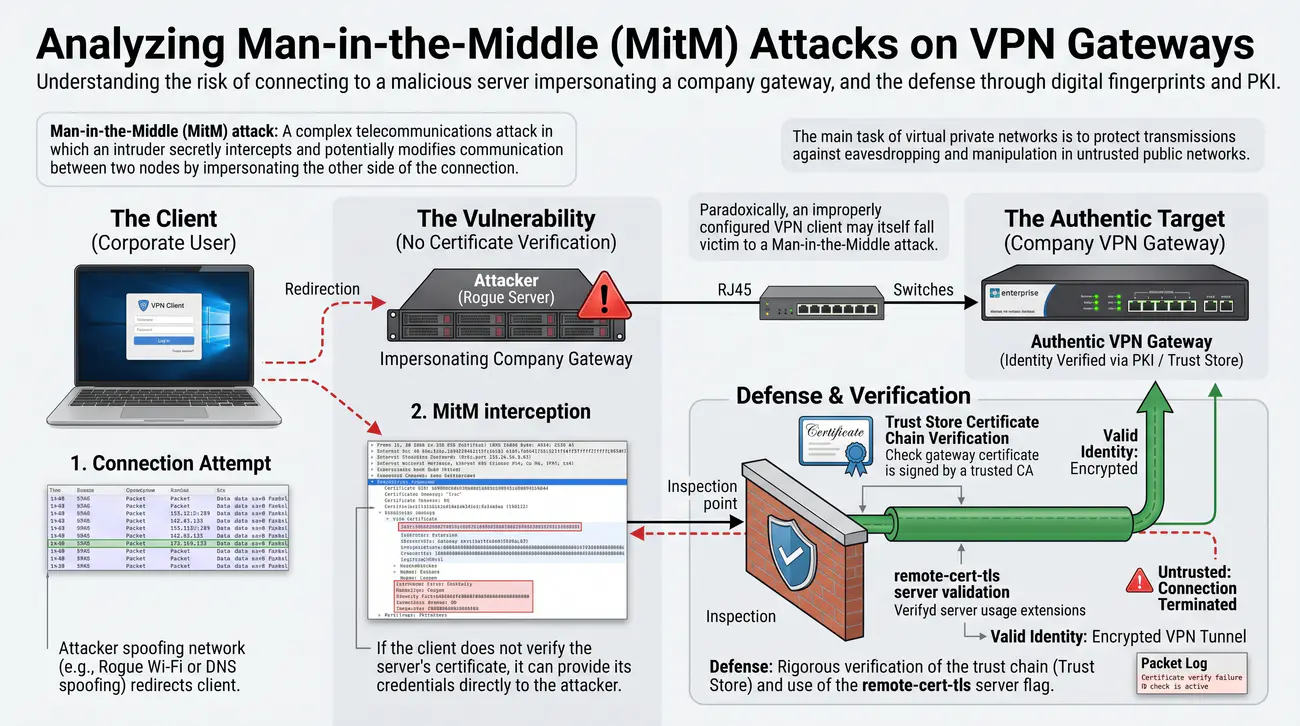
18/40 Man-in-the-Middle (MitM) w sieciach VPN
Przeanalizowanie wektorów ataków pośrednika (Man-in-the-Middle) na bramy VPN oraz metod weryfikacji tożsamości serwera za pomocą cyfrowych odcisków palców i PKI.
  • Ryzyko połączenia się ze złośliwym serwerem podszywającym się pod bramę firmową.
  • Jeśli klient nie weryfikuje certyfikatu serwera, może przekazać swoje dane logowania bezpośrednio intruzowi.
  • Obrona: rygorystyczna weryfikacja łańcucha zaufania (Trust Store) oraz stosowanie flagi remote-cert-tls server.
Atak pośrednika (Man-in-the-Middle - MitM): Złożony atak teleinformatyczny, w którym intruz potajemnie przechwytuje i potencjalnie modyfikuje komunikację pomiędzy dwoma węzłami, podszywając się pod drugą stronę połączenia.

Głównym zadaniem wirtualnych sieci prywatnych jest ochrona transmisji przed podsłuchem i manipulacją w niezaufanych sieciach publicznych. Paradoksalnie, niewłaściwie skonfigurowany klient VPN sam może paść ofiarą ataku Man-in-the-Middle. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Secure Sockets Layer SSL Version 3.0 (RFC 6101).

Klasyczny scenariusz ataku MitM na tunel VPN ma miejsce, gdy pracownik łączy się ze sfałszowanym punktem dostępowym Wi-Fi (tzw. Evil Twin) w kawiarni lub hotelu. Atakujący przechwytuje ruch DNS i przekierowuje zapytanie o adres serwera VPN na własną fałszywą bramę.

Jeżeli klient VPN jest skonfigurowany w sposób niedbały - np. ma wyłączoną weryfikację certyfikatu serwera, akceptuje samopodpisane certyfikaty bez ostrzeżenia lub korzysta z podatnego protokołu PPTP - fałszywa brama zestawia tunel z klientem, deszyfruje cały ruch, po czym zestawia drugi tunel z prawdziwym serwerem firmowym.

W celu całkowitej eliminacji ataków MitM konfiguracja klienta musi bezwzględnie wymuszać rygorystyczną walidację łańcucha zaufania certyfikatu serwera (dyrektywa remote-cert-tls server w OpenVPN) oraz weryfikację odcisku palca klucza publicznego (Certificate Pinning). Historyczną specyfikację protokołu SSL 3.0 przedstawia dokument IETF RFC 6101.

Wyjaśnienie skrótów użytych na slajdzie:
MitM - Man-in-the-Middle - Atak pośrednika przechwytującego komunikacje.
Wi-Fi - Wireless Fidelity - Bezprzewodowa sieć lokalna.
PPTP - Point-to-Point Tunneling Protocol - Przestarzały i podatny protokół tunelowania.
DNS - Domain Name System - System rozwiązywania nazw domenowych.

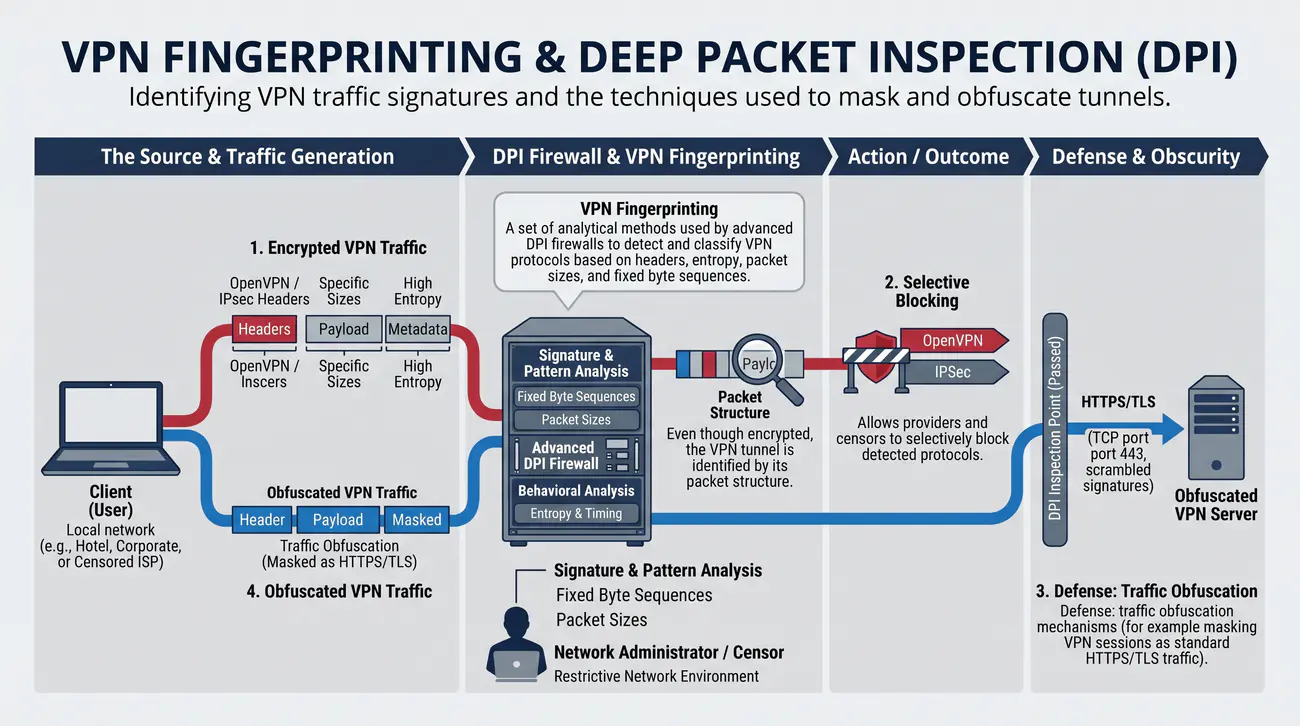
19/40 VPN Fingerprinting oraz DPI
Przedstawienie technik identyfikacji sygnatur ruchu VPN przez systemy głębokiej inspekcji pakietów (DPI) oraz metod obfuskacji i maskowania tuneli.
  • Zaawansowane systemy inspekcji (DPI - Deep Packet Inspection) potrafią zidentyfikować tunel VPN na podstawie struktury pakietów, mimo ich zaszyfrowania.
  • Umożliwia to dostawcom i cenzorom selektywne blokowanie protokołów takich jak OpenVPN czy IPSec.
  • Obrona: mechanizmy obfuskacji ruchu (np. maskowanie sesji VPN jako standardowy ruch HTTPS/TLS).
Identyfikacja sygnatur VPN (VPN Fingerprinting): Zestaw metod analitycznych wykorzystywanych przez zaawansowane zapory DPI do wykrywania i klasyfikacji protokołów VPN na podstawie nagłówków, entropii, rozmiarów pakietów i stałych sekwencji bajtów.

W wielu środowiskach sieciowych (sieci hotelowe, sieci korporacyjne z restrykcyjnymi politykami, sieci cenzurowane przez reżimy autorytarne) administratorzy wdrażają zaawansowane systemy głębokiej inspekcji pakietów (Deep Packet Inspection - DPI). Systemy te mają na celu wykrywanie i blokowanie ruchu wirtualnych sieci prywatnych. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja zapytań DNS przez protokół HTTPS - DoH (RFC 8484).

Klasyczny ruch VPN posiada bardzo charakterystyczne cechy rozpoznawcze (tzw. Fingerprint). Protokół OpenVPN w nagłówku każdego pakietu przesyła jawne bajty kontrolne (Opcode), protokół IPsec korzysta ze stałych portów UDP 500/4500, a pakiety WireGuard posiadają unikalny 4-bajtowy identyfikator typu komunikatu.

Zaawansowane zapory DPI analizują również statystyczny rozkład entropii ładunku (ruch szyfrowany ma niemal idealnie płaską entropię w odróżnieniu od zwykłego ruchu HTTP/HTTPS) oraz charakterystyczne sekwencje rozmiarów pakietów w fazie uścisku dłoni TLS.

W odpowiedzi inżynierowie cyberbezpieczeństwa opracowali techniki obfuskacji (zaciemniania) ruchu VPN. Obejmują one narzędzia takie jak TLS-Crypt-v2, mechanizm OpenVPN XOR patch, protokoły Shadowsocks, V2Ray oraz enkapsulację tuneli wewnątrz prawdziwych sesji WebSocket lub gRPC maskowanych certyfikatami HTTPS. Standard zapytań DNS przez HTTPS określa dokument IETF RFC 8484.

Wyjaśnienie skrótów użytych na slajdzie:
DPI - Deep Packet Inspection - Głęboka inspekcja pakietów sieciowych.
TLS - Transport Layer Security - Protokół bezpieczeństwa warstwy transportowej.
HTTP - Hypertext Transfer Protocol - Protokół przesyłania dokumentów hipertekstowych.
HTTPS - Hypertext Transfer Protocol Secure - Szyfrowana wersja protokołu HTTP.

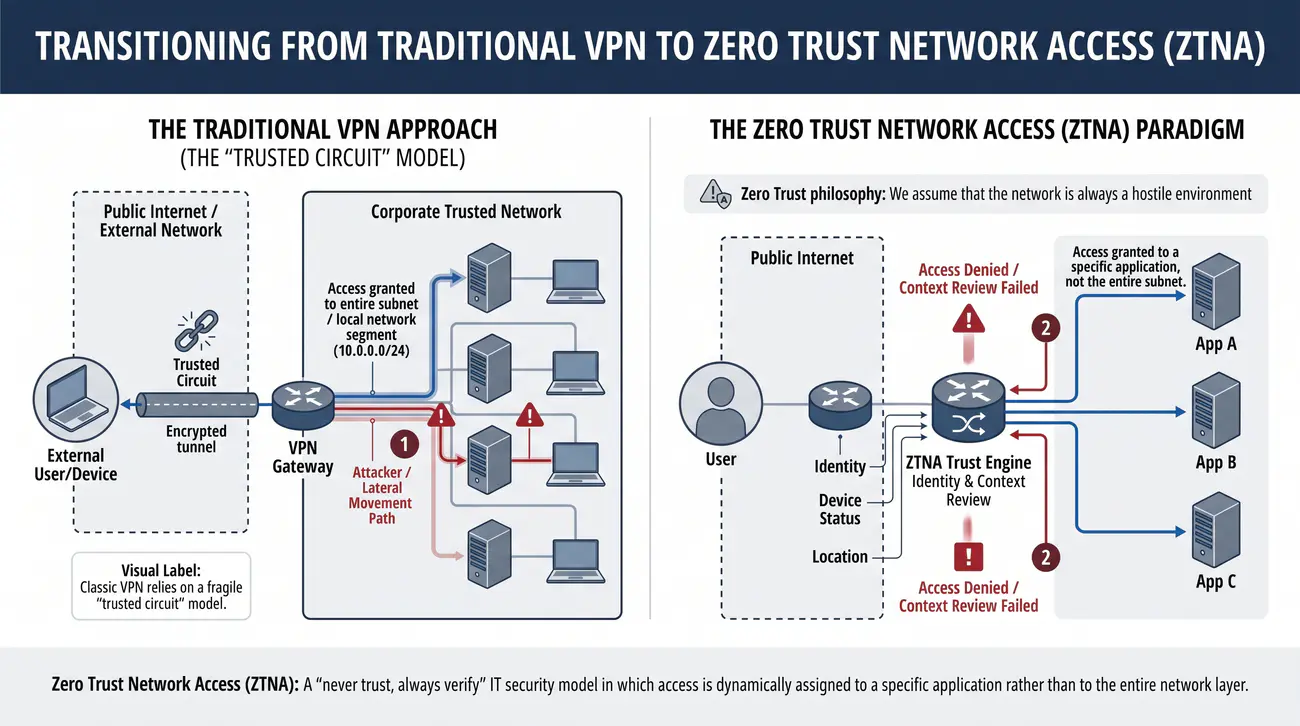
20/40 Zero Trust Network Access (ZTNA)
Przedstawienie paradygmatu Zero Trust Network Access (ZTNA) jako nowoczesnej ewolucji tradycyjnych wirtualnych sieci prywatnych.
  • Klasyczny VPN opiera się na kruchym modelu "zaufanego obwodu".
  • Filozofia Zero Trust: zakładamy, że sieć jest zawsze środowiskiem wrogim.
  • Dostęp jest przyznawany do konkretnej aplikacji, a nie do całej podsieci. Każde żądanie poddawane jest analizie kontekstu (tożsamość, stan urządzenia, lokalizacja).
  • ZTNA jest postrzegane jako docelowy następca tradycyjnych rozwiązań VPN w korporacjach.
Zero Trust Network Access (ZTNA): Model bezpieczeństwa teleinformatycznego oparty na zasadzie 'nigdy nie ufaj, zawsze weryfikuj', w którym dostęp jest przydzielany dynamicznie do konkretnej aplikacji, a nie do całej warstwy sieciowej.

W ostatnich latach w architekturze cyberbezpieczeństwa nastąpiła fundamentalna zmiana paradygmatu: przejście od tradycyjnych, monolitycznych sieci VPN do modelu Zero Trust Network Access (ZTNA). Tradycyjny VPN weryfikował tożsamość użytkownika na brzegu sieci, po czym wpuszczał go do wewnętrznej podsieci warstwy 3. Szczegółowe informacje normatywne i techniczne publikuje Architektura Zero Trust - NIST SP 800-207.

Architektura Zero Trust (opisana szczegółowo w standardzie NIST SP 800-207) odrzuca koncepcję zaufanej sieci wewnętrznej. Zgodnie z doktryną 'Never Trust, Always Verify' każdy użytkownik, każde urządzenie i każdy pakiet sieciowy jest traktowany jako potencjalnie wrogi, niezależnie od tego, czy łączy się z Internetu, czy zza biurka w centrali.

W rozwiązaniach ZTNA pojęcie wirtualnego tunelu sieciowego zostaje zastąpione przez brokera zaufania (Trust Broker / PEP - Policy Enforcement Point). Użytkownik nie otrzymuje adresu IP z wewnętrznej sieci firmowej ani nie widzi innych stacji w sieci. Zamiast tego broker zestawia szyfrowane połączenie aplikacyjne wyłącznie do jednego konkretnego programu (np. aplikacji CRM lub repozytorium kodu).

Decyzja o przydzieleniu dostępu jest podejmowana w czasie rzeczywistym na podstawie kontekstu: tożsamości użytkownika, lokalizacji geograficznej, stanu aktualizacji antywirusa na laptopie oraz poziomu ryzyka urządzenia. Standard architektury Zero Trust publikuje agencja NIST w publikacji specjalnej SP 800-207.

Wyjaśnienie skrótów użytych na slajdzie:
ZTNA - Zero Trust Network Access - Dostęp do sieci w modelu zerowego zaufania.
PEP - Policy Enforcement Point - Punkt egzekwowania polityk bezpieczeństwa w architekturze Zero Trust.
CRM - Customer Relationship Management - System zarządzania relacjami z klientami.
NIST - National Institute of Standards and Technology - Amerykańska agencja normalizacyjna.

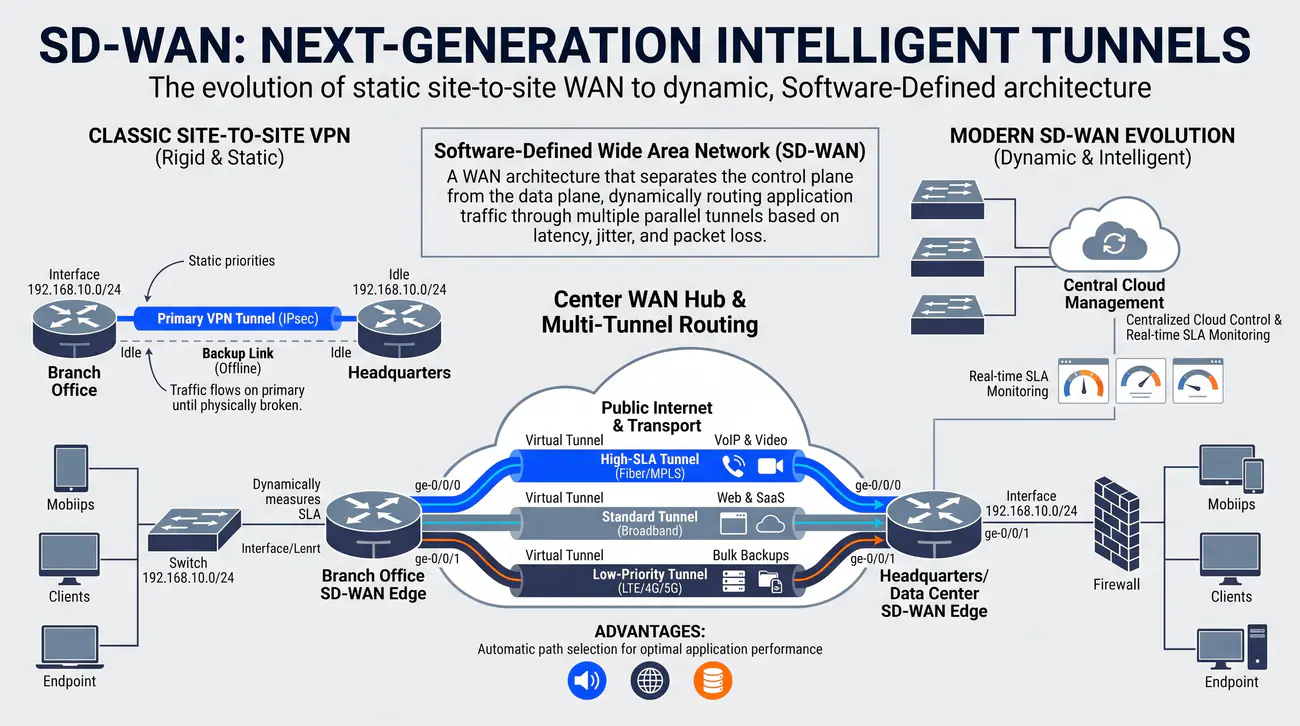
21/40 SD-WAN: inteligentne tunele nowej generacji
Przedstawienie architektury Software-Defined WAN (SD-WAN) oraz dynamicznego sterowania wieloma tunelami VPN w oparciu o bieżące parametry telemetryczne.
  • To ewolucja statycznych połączeń site-to-site.
  • Zalety: automatyczny wybór najlepszego łącza dla danej aplikacji (np. VoIP idzie łączem stabilnym, a kopie zapasowe przez łącze wolniejsze).
  • Monitorowanie parametrów SLA w czasie rzeczywistym i centralne zarządzanie całą topologią z poziomu chmury.
Programowo definiowalna sieć rozległa (SD-WAN): Architektura sieci rozległej oddzielająca płaszczyznę sterowania od płaszczyzny danych, dynamicznie kierująca ruch aplikacji przez wiele równoległych tuneli na podstawie opóźnień, fluktuacji i utraty pakietów.

Klasyczne sieci VPN Site-to-Site opierały się na sztywnych tunelach i statycznych priorytetach: ruch płynął łączem głównym, dopóki fizycznie nie zostało zerwane, a łącze zapasowe leżało bezczynne. Nowoczesną ewolucją łączności wielooddziałowej jest technologia SD-WAN (Software-Defined Wide Area Network). Szczegółowe informacje normatywne i techniczne publikuje Zastosowanie protokołu BGP w wielkoskalowych centrach danych (RFC 7938).

SD-WAN zestawia wirtualną siatkę szyfrowanych tuneli (IPsec lub WireGuard) nad wszystkimi dostępnymi mediami transmisyjnymi: łączami światłowodowymi, komercyjnym Internetem szerokopasmowym oraz modemami 5G/LTE. Płaszczyzna sterowania (Control Plane) nieustannie bada parametry jakościowe każdego tunelu za pomocą sond telemetrycznych.

W przypadku wykrycia mikro-awarii (np. wzrost opóźnień RTT na łączu światłowodowym ze 15 ms do 120 ms lub 2% utraty pakietów), kontroler SD-WAN bez powiadamiania użytkownika przełącza pakiety wrażliwej aplikacji (np. połączenia głosowego VoIP) na alternatywny tunel LTE w ułamku sekundy bez zerwania aktywnej rozmowy.

Dodatkowo SD-WAN umożliwia bezpośrednie kierowanie ruchu do zaufanych chmur SaaS (Local Internet Breakout dla Microsoft 365 lub Google Workspace) z pominięciem centrali firmy, optymalizując pasmo szkieletowe. Zastosowanie zaawansowanych protokołów routingu w wielkoskalowych centrach danych analizuje dokument IETF RFC 7938.

Wyjaśnienie skrótów użytych na slajdzie:
SD-WAN - Software-Defined Wide Area Network - Programowo definiowalna sieć rozległa.
RTT - Round Trip Time - Czas podwójnego obiegu pakietu w sieci.
VoIP - Voice over IP - Cyfrowa telefonia internetowa.
SaaS - Software as a Service - Model oprogramowania świadczonego w chmurze jako usługa.

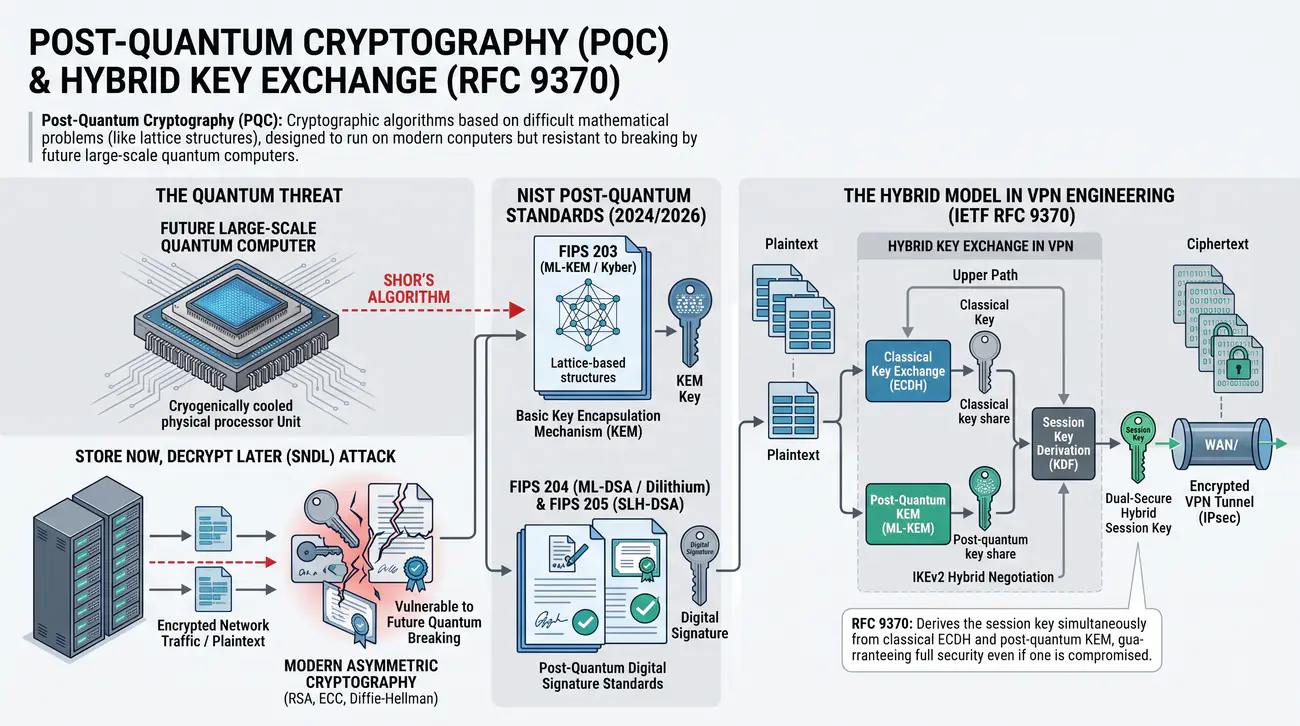
22/40 Kryptografia Post-Quantum (PQC)
Przedstawienie zagrożeń dla kryptografii asymetrycznej wynikających z rozwoju komputerów kwantowych oraz hybrydowych standardów wymiany kluczy (PQC IKEv2 RFC 9370).
  • Współczesna kryptografia asymetryczna (RSA, ECC, Diffie-Hellman) zostanie w przyszłości natychmiast złamana przez wielkoskalowe komputery kwantowe za pomocą algorytmu Shora (zagrożenie atakiem Store Now, Decrypt Later):
  • Oficjalne standardy NIST Post-Quantum (2024/2026):
    • FIPS 203 (ML-KEM / Kyber): Podstawowy mechanizm kapsułkowania klucza (KEM) oparty na strukturach kratowych (Lattice-based).
    • FIPS 204 (ML-DSA / Dilithium) oraz FIPS 205 (SLH-DSA): Standardy cyfrowych podpisów post-kwantowych.
  • Model hybrydowy w inżynierii VPN (IETF RFC 9370):
    • Ponieważ algorytmy PQC są stosunkowo młode, standard branżowy RFC 9370 wdraża w protokole IKEv2 model hybrydowy: klucz sesyjny jest wyprowadzany równocześnie z klasycznej wymiany ECDH oraz post-kwantowej wymiany KEM, gwarantując pełne bezpieczeństwo nawet w przypadku odkrycia luki w jednym z algorytmów.
Kryptografia post-kwantowa (Post-Quantum Cryptography - PQC): Algorytmy kryptograficzne oparte na trudnych problemach matematycznych (np. strukturach kratowych), zaprojektowane do działania na współczesnych komputerach, lecz odporne na złamanie przez przyszłe wielkoskalowe komputery kwantowe.

Współczesne bezpieczeństwo wirtualnych sieci prywatnych (zarówno uścisk dłoni IKEv2 w IPsec, jak i TLS w OpenVPN) opiera się na algorytmach asymetrycznych: RSA oraz kryptografii krzywych eliptycznych (ECC). Bezpieczeństwo tych algorytmów bazuje na trudności faktoryzacji dużych liczb lub problemu logarytmu dyskretnego. Szczegółowe informacje normatywne i techniczne publikuje Wielokrotne klucze współdzielone w protokole IKEv2 dla kryptografii post-kwantowej (RFC 9370).

Pojawienie się funkcjonalnych, wielkoskalowych komputerów kwantowych wykorzystujących algorytm Shora doprowadzi do natychmiastowego matematycznego złamania RSA i ECC w czasie wielomianowym. Oznacza to, że cały historycznie zarejestrowany ruch VPN zostanie bezpowrotnie odszyfrowany (strategia ataku Store Now, Decrypt Later).

W odpowiedzi amerykańska agencja NIST opublikowała pierwsze oficjalne standardy kryptografii post-kwantowej (FIPS 203 ML-KEM / Kyber oraz FIPS 204 ML-DSA / Dilithium). Ponieważ algorytmy post-kwantowe są stosunkowo nowe i mogą zawierać nieodkryte jeszcze luki implementacyjne, w inżynierii VPN stosuje się model hybrydowy.

W modelu hybrydowym IKEv2 (zdefiniowanym w oficjalnym standardzie IETF RFC 9370) klucz sesyjny jest wyprowadzany równocześnie z klasycznej wymiany ECDH oraz post-kwantowej wymiany KEM. Aby odszyfrować ruch, agresor musiałby złamać oba niezależne algorytmy jednocześnie. Standard hybrydowej wymiany kluczy w protokole IKEv2 standaryzuje dokument IETF RFC 9370.

Wyjaśnienie skrótów użytych na slajdzie:
PQC - Post-Quantum Cryptography - Kryptografia post-kwantowa odporna na algorytm Shora.
RSA - Rivest-Shamir-Adleman - Klasyczny asymetryczny algorytm kryptograficzny.
ECC - Elliptic Curve Cryptography - Kryptografia oparta na krzywych eliptycznych.
KEM - Key Encapsulation Mechanism - Mechanizm kapsułkowania klucza kryptograficznego.

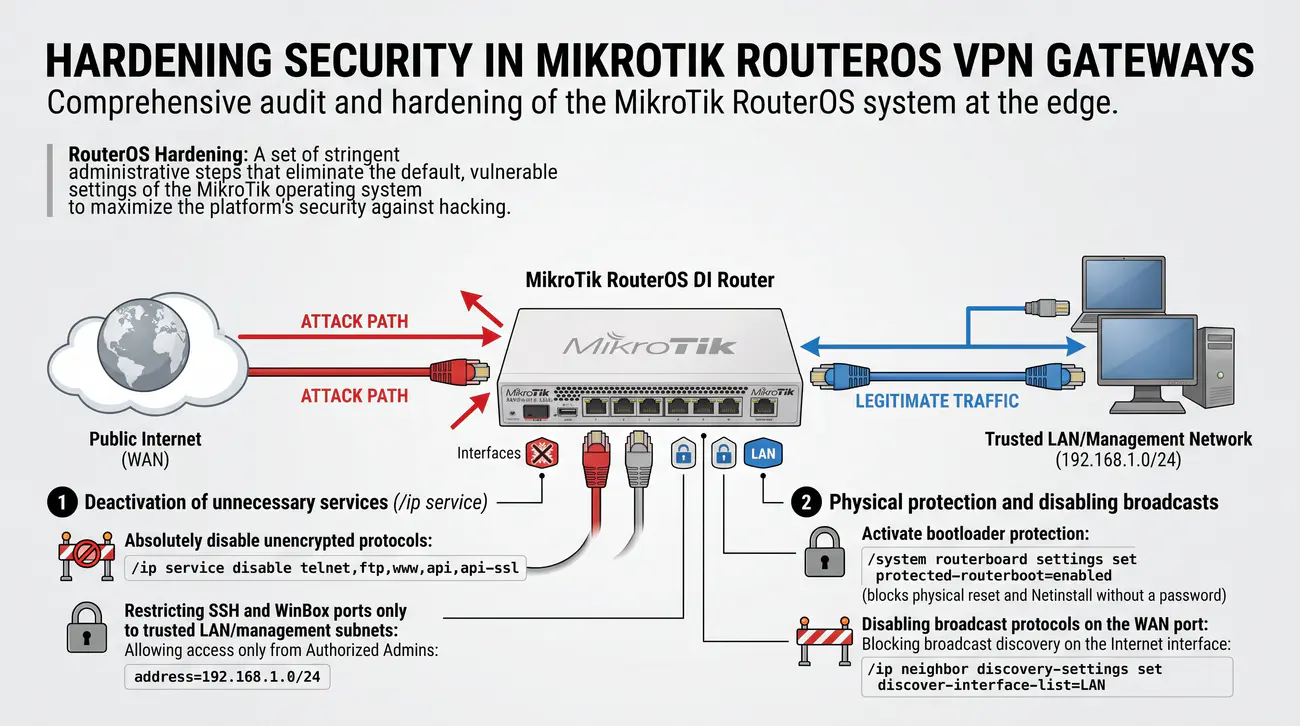
23/40 Utwardzanie bezpieczeństwa w MikroTik
Przedstawienie procedury inżynierskiego utwardzania (Hardening) routera MikroTik RouterOS pełniącego rolę bramy VPN.
  • Kompleksowy audyt i utwardzanie (Hardening) systemu MikroTik RouterOS na brzegu sieci:
  • 1. Dezaktywacja zbędnych usług (/ip service):
    • Bezwzględne wyłączenie nieszyfrowanych protokołów: /ip service disable telnet,ftp,www,api,api-ssl.
    • Ograniczenie portów SSH i WinBox wyłącznie do zaufanych podsieci LAN/zarządzania parametrem address=192.168.1.0/24.
  • 2. Ochrona fizyczna i wyłączenie rozgłoszeń:
    • Aktywacja ochrony bootloadera: /system routerboard settings set protected-routerboot=enabled (blokuje fizyczny reset i Netinstall bez hasła).
    • Wyłączenie protokołów rozgłoszeniowych na porcie WAN: /ip neighbor discovery-settings set discover-interface-list=LAN.
  • 3. Bezpieczeństwo kryptograficzne IPsec:
    • Usunięcie domyślnych profili (default proposal) ze słabymi szyframi 3DES/MD5 i jawne wymuszenie szyfrów AES-256-GCM oraz grup DH 14 / 19 / 20.
Utwardzanie RouterOS (RouterOS Hardening): Zestaw rygorystycznych kroków administracyjnych eliminujących domyślne, podatne ustawienia systemu operacyjnego MikroTik w celu maksymalnego zabezpieczenia platformy przed włamaniem.

Wielu inżynierów konfigurujących bramy VPN w systemie MikroTik RouterOS popełnia kardynalny błąd: skupiają się wyłącznie na parametrach tunelu, pozostawiając sam system operacyjny z ustawieniami fabrycznymi. Fabryczna konfiguracja RouterOS zawiera liczne ułatwienia instalacyjne, które w środowisku produkcyjnym stanowią krytyczne luki bezpieczeństwa. Szczegółowe informacje normatywne i techniczne publikuje Podręcznik uprawnień jądra Linux (Capabilities).

Pierwszym krokiem procedury utwardzania jest bezwzględne wyłączenie zbędnych, nieszyfrowanych usług zarządzających w gałęzi /ip service: całkowita dezaktywacja protokołów telnet, ftp, www, api oraz api-ssl. Dostęp przez SSH i WinBox powinien zostać ograniczony parametrem address wyłącznie do zaufanych podsieci administracyjnych.

Kolejnym wymogiem jest zmiana domyślnego konta administratora 'admin' na unikalną nazwę z silnym hasłem o wysokiej entropii oraz wyłączenie protokołów rozgłoszeniowych na zewnętrznych interfejsach WAN: dezaktywacja MikroTik Neighbor Discovery Protocol (MNDP / CDP) w /ip neighbor discovery-settings oraz wyłączenie protokołu proxy-mac i usługi Bandwidth Test Server.

W konfiguracji IPsec należy usunąć domyślne, słabe propozycje (default proposal) zawierające przestarzałe algorytmy 3DES i MD5, zastępując je profilami z wymuszonym szyfrowaniem AES-256-GCM i grupami Diffie-Hellmana 14, 19 lub 20. Architekturę uprawnień jądra Linux opisuje dokumentacja man capabilities.

Wyjaśnienie skrótów użytych na slajdzie:
SSH - Secure Shell - Szyfrowana konsola administracyjna.
MNDP - MikroTik Neighbor Discovery Protocol - Protokół rozgłoszeniowego wykrywania urządzeń MikroTik w sieci L2.
WAN - Wide Area Network - Publiczne łącze internetowe.
API - Application Programming Interface - Programistyczny interfejs integracji z systemem RouterOS.

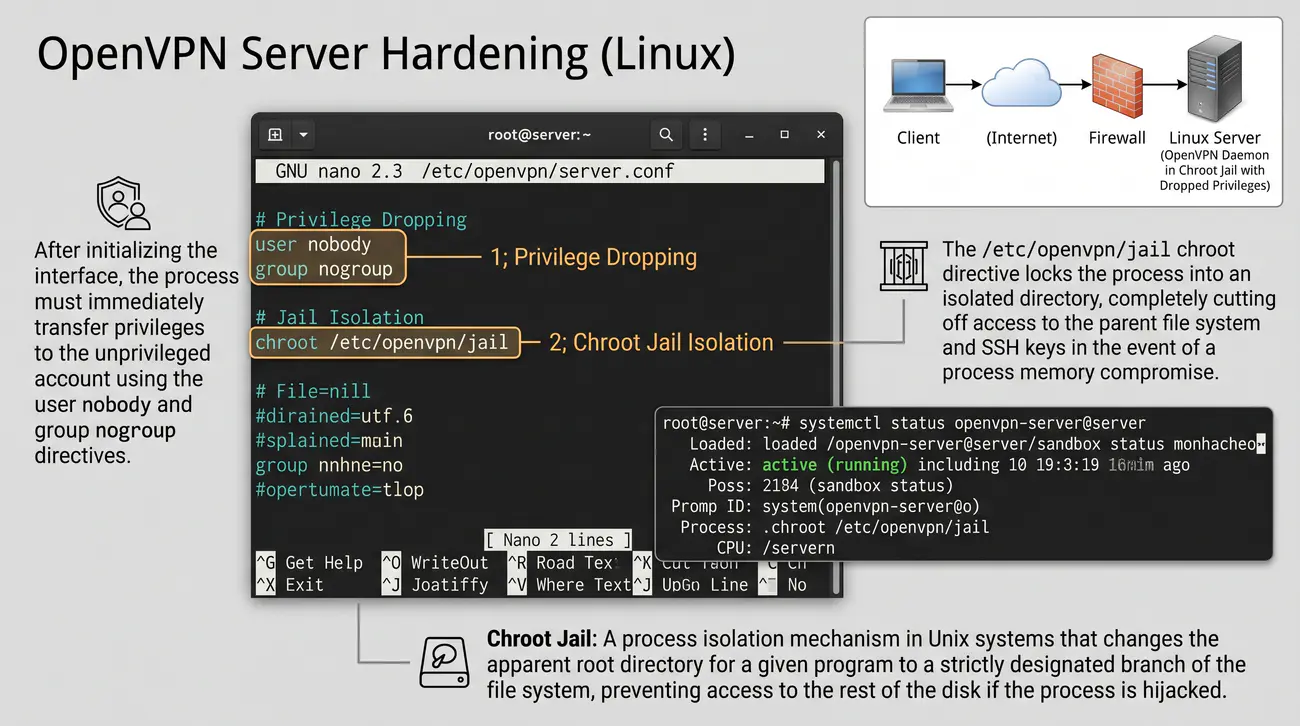
24/40 Hartowanie serwera OpenVPN (Linux)
Przedstawienie procedury utwardzania środowiska produkcyjnego demona OpenVPN na serwerze Linux z wykorzystaniem chroot, porzucania uprawnień i piaskownicy systemd.
  • Procedura inżynierskiego utwardzania serwera OpenVPN w systemie Linux:
  • 1. Porzucenie uprawnień roota (Privilege Dropping):
  • Po zainicjowaniu interfejsu proces musi natychmiast przekazać uprawnienia nieuprzywilejowanemu kontu za pomocą dyrektyw:
    user nobody oraz group nogroup
  • 2. Izolacja w więzieniu chroot (Chroot Jail):
  • Dyrektywa chroot /etc/openvpn/jail zamyka proces w odizolowanym katalogu, całkowicie odcinając dostęp do nadrzędnego systemu plików i kluczy SSH w razie kompromitacji pamięci procesu.
  • 3. Piaskownica systemd (Systemd Sandboxing):
  • W pliku jednostki openvpn-server.service należy wdrożyć rygorystyczne restrykcje jądra:
    ProtectSystem=strict, ProtectHome=true, PrivateTmp=true, NoNewPrivileges=true oraz CapabilityBoundingSet=CAP_NET_ADMIN.
Więzienie chroot (Chroot Jail): Mechanizm izolacji procesu w systemach uniksowych zmieniający pozorny katalog główny dla danego programu na ściśle wyznaczoną gałąź systemu plików, uniemożliwiający dostęp do reszty dysku w przypadku przejęcia kontroli nad procesem.

Serwer OpenVPN uruchamiany w systemie Linux (np. Debian, Ubuntu Server lub RHEL) tradycyjnie wymaga uprawnień administratora (root) podczas startu w celu utworzenia wirtualnego interfejsu sieciowego tun0 oraz modyfikacji systemowych tablic routingu. Pozostawienie procesu z uprawnieniami roota po zainicjowaniu połączeń stanowi niedopuszczalne ryzyko. Szczegółowe informacje normatywne i techniczne publikuje Architektura oceny bezpieczeństwa stacji końcowych NEA (RFC 5209).

W przypadku wykrycia luki w bibliotece OpenSSL lub buforach demona OpenVPN intruz mógłby uzyskać natychmiastową, pełną kontrolę nad całym serwerem. W celu mitygacji tego zagrożenia produkcyjny plik server.conf musi zawierać dyrektywy natychmiastowego porzucenia uprawnień po starcie: user nobody oraz group nogroup.

Drugim kluczowym mechanizmem utwardzania jest zamknięcie procesu w odizolowanym środowisku chroot (/etc/openvpn/jail). Po zainicjowaniu demon nie widzi nadrzędnego systemu plików, plików haseł /etc/shadow ani kluczy SSH serwera, co drastycznie ogranicza pole manewru potencjalnego napastnika.

Nowoczesne instalacje uzupełnia się o zaawansowane reguły piaskownicy systemd (Systemd Sandboxing) w pliku jednostki serwisowej: ProtectSystem=strict, ProtectHome=true, PrivateTmp=true oraz NoNewPrivileges=true. Standard oceny bezpieczeństwa stacji końcowych NEA standaryzuje dokument IETF RFC 5209.

Wyjaśnienie skrótów użytych na slajdzie:
RHEL - Red Hat Enterprise Linux - Dystrybucja systemu Linux dla środowisk korporacyjnych.
SSH - Secure Shell - Protokół zdalnej bezpiecznej powłoki.
SSL - Secure Sockets Layer - Historyczny protokół warstwy gniazd szyfrowanych.
NEA - Network Endpoint Assessment - Architektura weryfikacji bezpieczeństwa stacji roboczych.

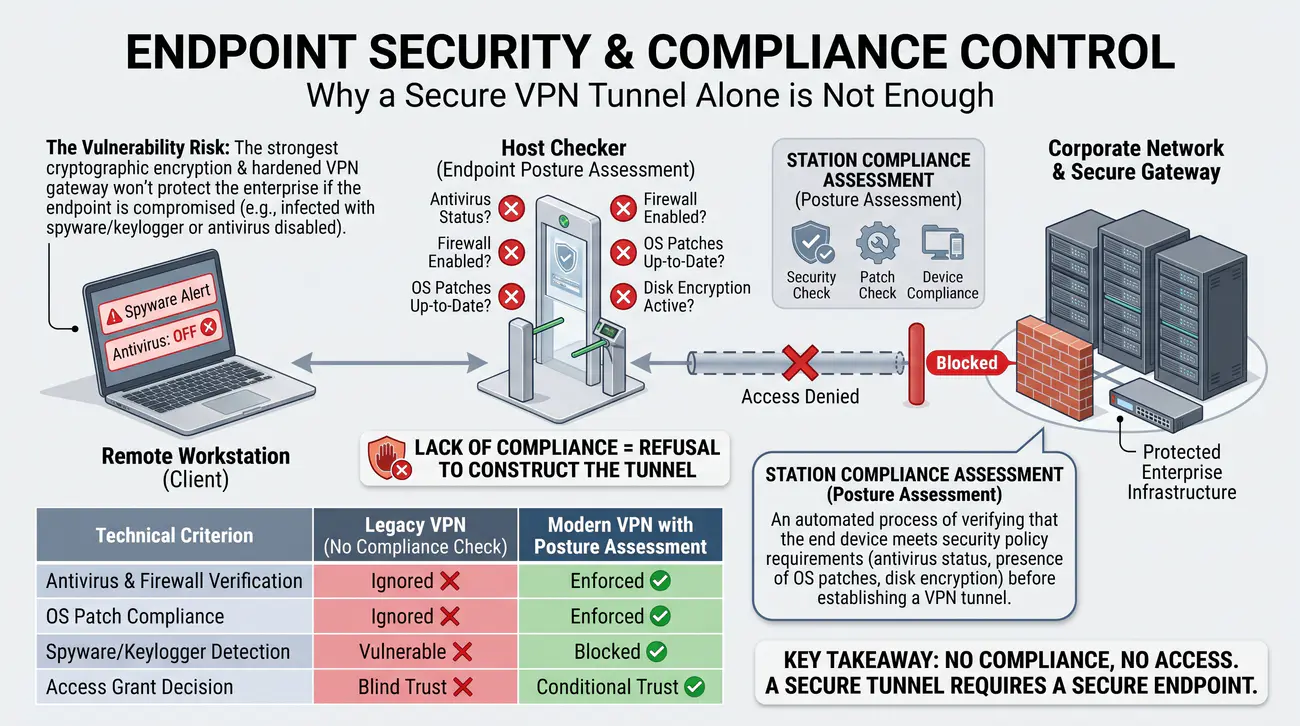
25/40 Endpoint Security i kontrola zgodności
Przedstawienie mechanizmów kontroli stanu bezpieczeństwa stacji roboczych (Endpoint Posture Assessment) przed przyznaniem dostępu do sieci korporacyjnej przez VPN.
  • Sam bezpieczny tunel to za mało, jeśli system klienta jest już przejęty.
  • Mechanizmy Host Checker: sprawdzenie przed wpuszczeniem do sieci, czy klient ma aktywne zabezpieczenia (antywirus, Firewall, aktualne poprawki).
  • Brak zgodności powinien skutkować odmową zestawienia tunelu.
Ocena zgodności stacji (Posture Assessment): Zautomatyzowany proces weryfikacji spełniania wymogów polityki bezpieczeństwa przez urządzenie końcowe (stan antywirusa, obecność poprawek OS, szyfrowanie dysku) przed zestawieniem tunelu VPN.

Najsilniejsze szyfrowanie kryptograficzne i najbardziej utwardzona brama VPN nie ochronią infrastruktury przedsiębiorstwa, jeżeli komputer zdalnego pracownika łączący się przez tunel jest zainfekowany złośliwym oprogramowaniem szpiegującym (Keylogger) lub posiada wyłączone oprogramowanie antywirusowe. Szczegółowe informacje normatywne i techniczne publikuje Protokół weryfikacji statusu certyfikatów online OCSP (RFC 6960).

W nowoczesnych architekturach teleinformatycznych standardem stało się wdrażanie systemów kontroli zgodności stacji roboczych (Endpoint Posture Assessment / Host Checker). Klient VPN przed zestawieniem połączenia uruchamia lokalny moduł audytujący, badający stan cyberbezpieczeństwa urządzenia.

System weryfikuje kluczowe kryteria: czy system operacyjny posiada zainstalowane najnowsze poprawki bezpieczeństwa, czy zapora lokalna jest aktywna, czy silnik antywirusowy posiada aktualne bazy sygnatur oraz czy dysk twardy laptopa jest zaszyfrowany za pomocą technologii BitLocker lub FileVault.

Jeżeli urządzenie nie spełnia zadeklarowanych kryteriów polityki, brama VPN bezwzględnie odrzuca połączenie lub kieruje stację do odizolowanej strefy kwarantanny (Remediation VLAN), gdzie użytkownik ma dostęp wyłącznie do serwerów aktualizacji. Standard protokołu sprawdzania statusu certyfikatów OCSP określa dokument IETF RFC 6960.

Wyjaśnienie skrótów użytych na slajdzie:
OS - Operating System - System operacyjny stacji roboczej.
VLAN - Virtual Local Area Network - Wirtualna sieć lokalna.
OCSP - Online Certificate Status Protocol - Protokół weryfikacji statusu certyfikatu cyfrowego w czasie rzeczywistym.
EDR - Endpoint Detection and Response - Zaawansowany system wykrywania i reagowania na zagrożenia na stacjach końcowych.

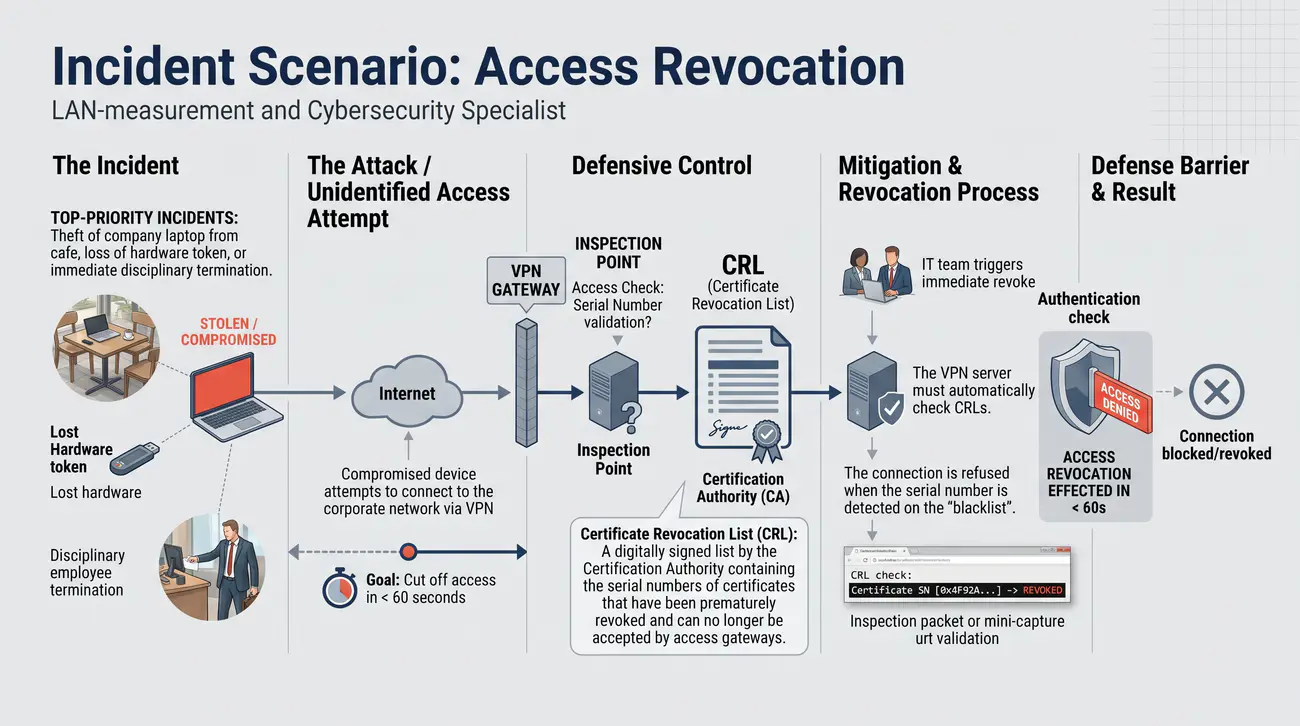
26/40 Scenariusz incydentu: unieważnianie dostępu
Przedstawienie procedury natychmiastowego unieważniania poświadczeń dostępowych w przypadku kradzieży urządzenia lub kompromitacji tożsamości pracownika.
  • Kradzież laptopa służbowego wymaga natychmiastowego odcięcia urządzenia od sieci.
  • Lista CRL (Certificate Revocation List): wykaz certyfikatów unieważnionych przed upływem terminu ich ważności.
  • Serwer VPN musi automatycznie sprawdzać listy CRL. Odmowa połączenia następuje w momencie wykrycia numeru seryjnego na "czarnej liście".
Lista unieważnionych certyfikatów (Certificate Revocation List - CRL): Podpisana cyfrowo przez Urząd Certyfikacji lista zawierająca numery seryjne certyfikatów, które zostały przedwcześnie unieważnione i nie mogą być dłużej honorowane przez bramy dostępowe.

Kradzież służbowego laptopa z kawiarni, zgubienie tokena sprzętowego lub natychmiastowe dyscyplinarne zwolnienie pracownika z dostępem do wrażliwych baz danych stanowi incydent cyberbezpieczeństwa najwyższego priorytetu. Zespół IT musi posiadać procedurę natychmiastowego odcięcia dostępu w czasie poniżej 60 sekund. Szczegółowe informacje normatywne i techniczne publikuje Wytyczne dotyczące sanityzacji i niszczenia nośników danych - NIST SP 800-88 Rev 1.

W systemach opartych na certyfikatach PKI unieważnienie dostępu realizuje się poprzez dopisanie numeru seryjnego certyfikatu pracownika do listy unieważnień CRL (Certificate Revocation List) lub natychmiastowe oznaczenie go jako 'Revoked' w serwerze OCSP.

Samo dodanie wpisu do bazy CA jest jednak niewystarczające: jeżeli pracownik w momencie incydentu posiada aktywne, otwarte połączenie VPN, większość bram nie zerwie automatycznie istniejącej sesji tunelowej, dopóki nie wygaśnie klucz sesyjny. Administrator musi wykonać procedurę natychmiastowego ubicia sesji (Session Termination).

W systemie MikroTik wykonuje się to poleceniem: /ppp active remove [find user="jan.kowalski"] lub w przypadku IPsec: /ip ipsec active-peers kill-connections. W technologii OpenVPN brama cyklicznie sprawdza plik crl.pem przy każdej próbie renegocjacji kluczy. Wytyczne dotyczące bezpiecznej utylizacji i niszczenia nośników danych publikuje dokument NIST SP 800-88 Rev 1.

Wyjaśnienie skrótów użytych na slajdzie:
CRL - Certificate Revocation List - Lista unieważnionych certyfikatów cyfrowych.
OCSP - Online Certificate Status Protocol - Protokół sprawdzania statusu certyfikatu w czasie rzeczywistym.
PKI - Public Key Infrastructure - Infrastruktura klucza publicznego.
CA - Certificate Authority - Urząd certyfikacji.

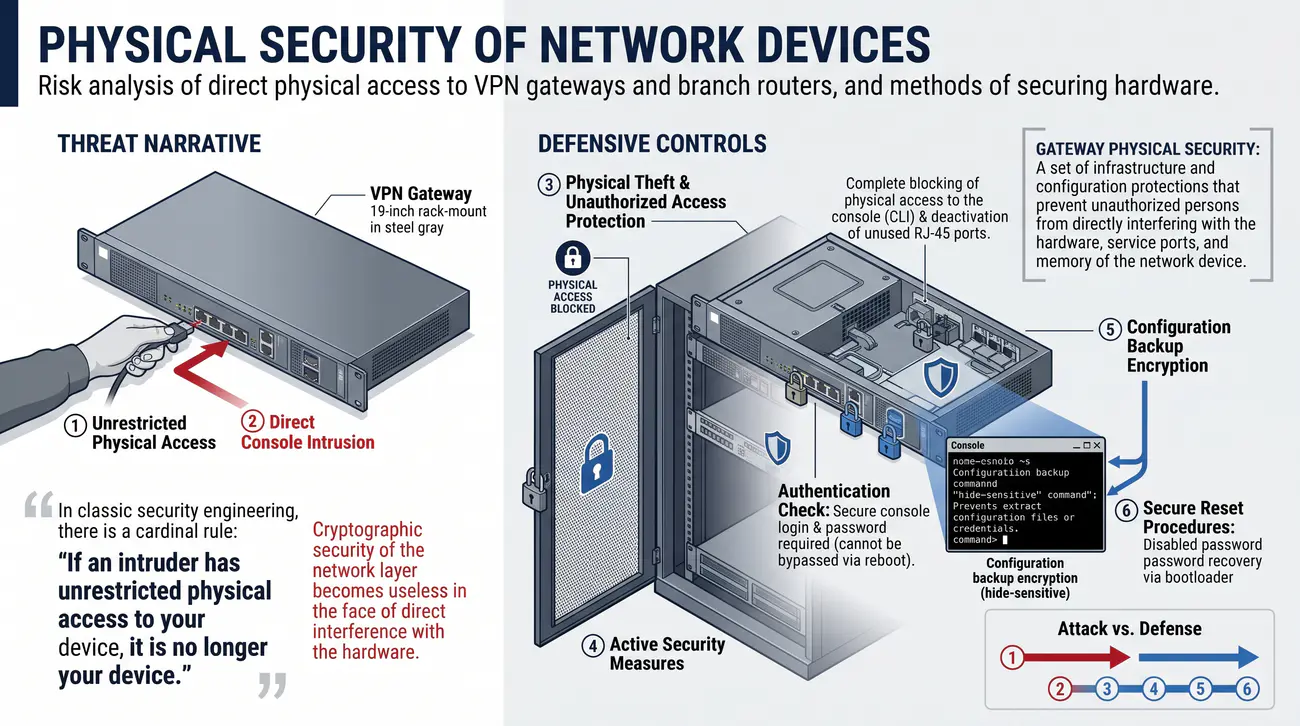
27/40 Bezpieczeństwo fizyczne urządzeń
Przeanalizowanie ryzyk związanych z bezpośrednim fizycznym dostępem intruza do bramy VPN oraz metod zabezpieczenia portów konsolowych i procedur resetu.
  • Ochrona routerów w oddziałach przed fizyczną kradzieżą lub nieautoryzowanym dostępem.
  • Szyfrowanie kopii zapasowych konfiguracji (hide-sensitive).
  • Całkowite zablokowanie fizycznego dostępu do konsoli (CLI) oraz dezaktywacja nieużywanych portów RJ-45.
Bezpieczeństwo fizyczne bramy: Zestaw zabezpieczeń infrastrukturalnych i konfiguracyjnych uniemożliwiających nieautoryzowanym osobom bezpośrednią ingerencję w sprzęt, porty serwisowe oraz pamięć urządzenia sieciowego.

W klasycznej inżynierii bezpieczeństwa obowiązuje kardynalna zasada: 'Jeśli intruz posiada nieograniczony fizyczny dostęp do twojego urządzenia, nie jest to już twoje urządzenie'. Zabezpieczenia kryptograficzne warstwy sieciowej stają się bezużyteczne w obliczu bezpośredniej ingerencji w sprzęt. Szczegółowe informacje normatywne i techniczne publikuje Oficjalny portal Urzędu Ochrony Danych Osobowych (UODO).

Bramy VPN instalowane w odległych oddziałach terenowych, magazynach czy szafach telekomunikacyjnych są narażone na fizyczne podłączenie nieautoryzowanego kabla do portu konsolowego RS-232/USB lub zrestartowanie urządzenia do ustawień fabrycznych przyciskiem Reset w celu ominięcia haseł.

W systemie MikroTik RouterOS konieczne jest zablokowanie możliwości resetu i odzyskiwania hasła za pomocą funkcji protected-routerboot: polecenie /system routerboard settings set protected-routerboot=enabled permanentnie blokuje przycisk fizycznego resetu oraz uniemożliwia uruchomienie systemu z zewnętrznego serwera Netinstall bez podania hasła administratora.

Dodatkowo port konsoli szeregowej w szafach dystrybucyjnych powinien zostać wyłączony w /system console, a same szafy rackowe wyposażone w zamki elektroniczne z kontrolą dostępu i monitoringiem otwarcia drzwi. Oficjalne wytyczne dotyczące ochrony danych osobowych publikuje Urząd Ochrony Danych Osobowych (UODO).

Wyjaśnienie skrótów użytych na slajdzie:
USB - Universal Serial Bus - Uniwersalna magistrala szeregowa.
UODO - Urząd Ochrony Danych Osobowych - Krajowy organ nadzorczy w dziedzinie ochrony danych osobowych w Polsce.
RODO - Rozporządzenie o Ochronie Danych Osobowych - Ogólne rozporządzenie o ochronie danych UE (GDPR).
CLI - Command Line Interface - Tekstowy interfejs wiersza poleceń.

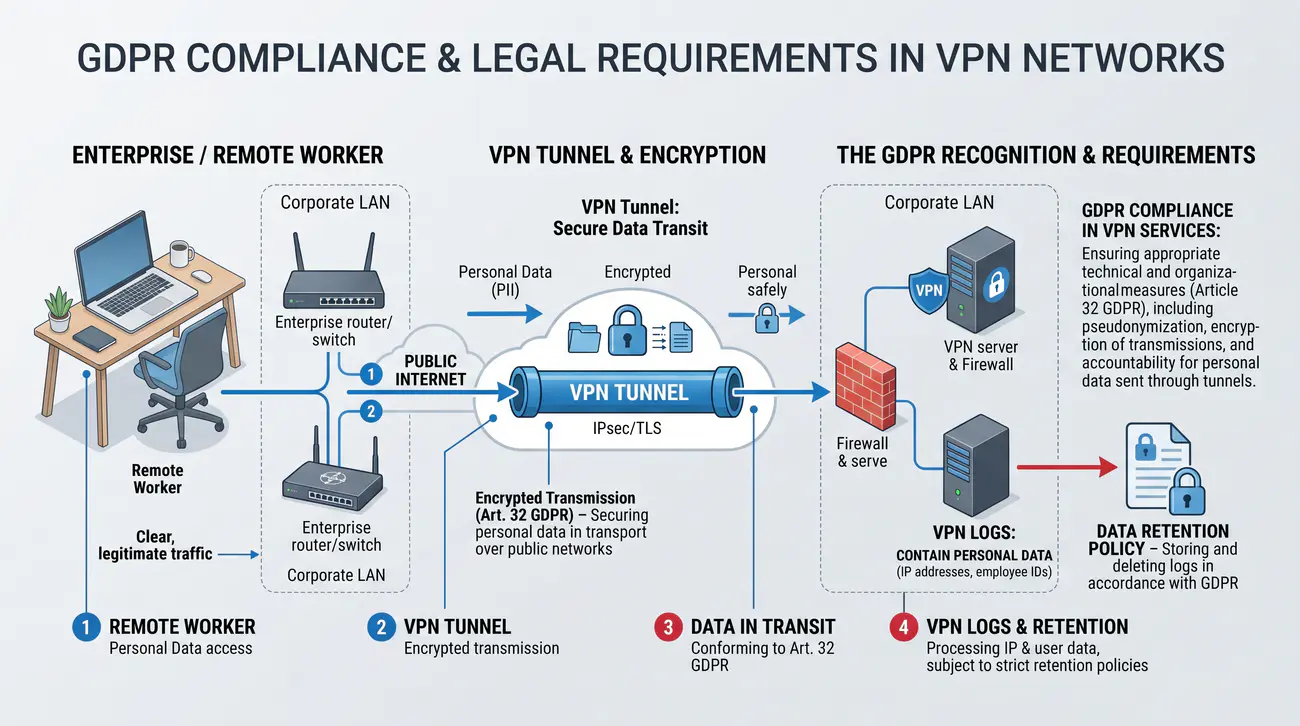
28/40 Zgodność prawna a RODO
Przedstawienie wymogów Rozporządzenia o Ochronie Danych Osobowych (RODO/GDPR) w kontekście transmisji danych przez tunele VPN, szyfrowania i retencji logów.
  • Stosowanie VPN przy pracy zdalnej to fundament zachowania poufności danych osobowych w transporcie (wymogi RODO).
  • Należy pamiętać, że logi VPN (zawierające adresy IP i dane pracowników) same w sobie są danymi osobowymi i muszą podlegać polityce retencji danych.
Zgodność z RODO w usługach VPN: Zapewnienie odpowiednich środków technicznych i organizacyjnych (art. 32 RODO), w tym pseudonimizacji, szyfrowania transmisji oraz rozliczalności przetwarzania danych osobowych przesyłanych przez tunele.

Wdrożenie wirtualnych sieci prywatnych w przedsiębiorstwach działających na terytorium Unii Europejskiej podlega ścisłym rygorom prawnym wynikającym z Rozporządzenia Ogólnego o Ochronie Danych Osobowych (RODO / GDPR). Tunel VPN jest podstawowym środkiem technicznym wymaganym do zabezpieczenia transmisji danych osobowych przez sieci publiczne. Szczegółowe informacje normatywne i techniczne publikuje Analiza ataków Denial-of-Service w sieci Internet (RFC 4732).

Artykuł 32 RODO nakłada na administratora danych obowiązek wdrożenia odpowiednich środków technicznych, wymieniając wprost 'szyfrowanie danych osobowych'. Przesyłanie poufnych danych pracowników lub klientów jawnym tekstem (np. przez nieszyfrowane protokoły GRE czy PPTP) stanowi bezpośrednie naruszenie prawa zagrożone wielomilionowymi karami finansowymi.

Równie istotnym aspektem jest traktowanie adresów IP użytkowników oraz logów dostępowych VPN jako danych osobowych podlegających ochronie. Przedsiębiorstwo musi posiadać precyzyjną politykę retencji danych określającą, jak długo logi połączeń są przechowywane w systemie SIEM oraz kto posiada do nich uprawnienia.

Wszelkie incydenty polegające na nieautoryzowanym dostępie do bramy VPN lub wycieku kluczy prywatnych podlegają obowiązkowemu zgłoszeniu do Prezesa Urzędu Ochrony Danych Osobowych w nieprzekraczalnym terminie 72 godzin od wykrycia naruszenia. Problematykę ataków odmowy usługi w Internecie omawia dokument IETF RFC 4732.

Wyjaśnienie skrótów użytych na slajdzie:
RODO - Rozporządzenie o Ochronie Danych Osobowych - Unijne rozporządzenie dotyczące ochrony prywatności i danych.
GDPR - General Data Protection Regulation - Międzynarodowa nazwa rozporządzenia RODO.
SIEM - Security Information and Event Management - System centralizacji i analizy logów bezpieczeństwa.
UE - Unia Europejska - Wspólnota europejska nakładająca standardy prawne ochrony danych.

29/40 Testy penetracyjne własnej bramy VPN
Przedstawienie metodyki prowadzenia technicznych testów penetracyjnych bramy VPN za pomocą specjalistycznych narzędzi audytowych (Nmap, ike-scan, testssl.sh).
  • Regularna weryfikacja szczelności infrastruktury.
  • Narzędzia diagnostyczne: ike-scan (analiza propozycji IPSec), skanery podatności protokołu SSL (np. sslyze).
  • Celem testów jest wykrycie "ukrytych" słabości, takich jak przestarzałe algorytmy dostępne w trybach awaryjnych (Fallback).
Test penetracyjny bramy VPN: Kontrolowana, autoryzowana próba przełamania zabezpieczeń urządzenia brzegowego mająca na celu identyfikację podatności w konfiguracji, słabych algorytmów kryptograficznych lub niezałatanych usług.

Zwieńczeniem procesu wdrażania i utwardzania bramy VPN musi być rygorystyczna weryfikacja empiryczna. Administrator nie może opierać się wyłącznie na przekonaniu o bezbłędności własnej konfiguracji; brama musi zostać poddana testom penetracyjnym przeprowadzonym z perspektywy zewnętrznego agresora internetowego. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Internet Key Exchange Protocol Version 2 - IKEv2 (RFC 7296).

W pierwszym etapie wykorzystuje się skaner Nmap z dedykowanymi skryptami NSE (Nmap Scripting Engine) do wykrycia otwartych portów i weryfikacji, czy zapora sieciowa skutecznie filtruje zbędne usługi: nmap -sS -sU -p 500,4500,1194,443 -Pn brama.firma.pl.

W przypadku tuneli IPsec/IKE kluczowym narzędziem audytowym jest program ike-scan. Pozwala on na zbadanie wspieranych transformacji fazy 1, ujawniając, czy router nie akceptuje niebezpiecznego trybu agresywnego (Aggressive Mode), podatnego na przechwycenie hasha PSK i jego łamanie w narzędziu Hashcat.

Dla bram opartych na protokole SSL/TLS (OpenVPN, SSTP) niezastąpionym skanerem jest testssl.sh, który w sposób wyczerpujący sprawdza podatności na ataki kryptograficzne (SWEET32, POODLE, DROWN, Heartbleed) oraz raportuje siłę zastosowanych certyfikatów. Standard protokołu IKEv2 definiuje specyfikacja IETF RFC 7296.

Wyjaśnienie skrótów użytych na slajdzie:
NSE - Nmap Scripting Engine - Zaawansowany mechanizm skryptowy skanera sieciowego Nmap.
PSK - Pre-Shared Key - Współdzielony klucz uwierzytelniający.
SSL - Secure Sockets Layer - Protokół kryptograficzny warstwy gniazd.
TLS - Transport Layer Security - Nowoczesny protokół bezpieczeństwa warstwy transportowej.

30/40 Zasady Firewall dla IKEv2 (dobra praktyka)
Przedstawienie optymalnego zestawu reguł zapory ogniowej w systemie MikroTik RouterOS dedykowanego do bezpiecznej obsługi protokołu IKEv2.
  • # Akceptacja negocjacji oraz ruchu ESP
    /ip firewall filter add chain=input protocol=udp dst-port=500,4500 action=accept
    /ip firewall filter add chain=input protocol=ipsec-esp action=accept
    
    # Akceptacja ruchu z tunelu do zasobów LAN
    /ip firewall filter add chain=forward ipsec-policy=in,ipsec action=accept
  • Zawsze stosuj jawne reguły akceptujące wyłącznie zdefiniowany ruch z tuneli.
Reguły zapory dla IKEv2: Zbiór reguł w łańcuchach Input i Forward zapory sieciowej precyzyjnie przepuszczający ruch sygnalizacyjny i szyfrowany IKEv2/IPSec przy jednoczesnym blokowaniu prób manipulacji nagłówkami.

Prawidłowe skonfigurowanie zapory ogniowej dla nowoczesnego protokołu IKEv2 wymaga precyzyjnego zrozumienia zależności pomiędzy ruchem sygnalizacyjnym wymiany kluczy a faktycznym strumieniem danych zaszyfrowanych ładunkiem ESP. Szczegółowe informacje normatywne i techniczne publikuje Katalog zabezpieczeń i mechanizmów kontroli bezpieczeństwa - NIST SP 800-53 Rev 5.

W łańcuchu input (ruch do procesora routera) na interfejsie publicznym WAN należy zezwolić wyłącznie na trzy ściśle zdefiniowane pozycje: pakiety UDP na porcie 500 (faza negocjacji IKE), pakiety UDP na porcie 4500 (enkapsulacja NAT-Traversal) oraz protokół IP nr 50 (czyste pakiety ESP w środowiskach bez translatorów NAT).

W łańcuchu forward kluczowe znaczenie ma zabezpieczenie przed wyciekiem danych niezaszyfrowanych. Administratorzy muszą dodać regułę odrzucającą pakiety, które zgodnie z tablicą polityk powinny zostać zaszyfrowane przez IPsec, lecz z jakiegoś powodu (np. awaria mechanizmu FastTrack) próbują opuścić router jawnym tekstem: /ip firewall filter add chain=forward ipsec-policy=out,none dst-address=192.168.20.0/24 action=drop comment="Blokada wycieku jawnego ruchu VPN".

Dodatkowo w regułach FastTrack należy bezwzględnie dodać wyjątek wykluczający pakiety podlegające politykom IPsec (parametr ipsec-policy=out,none), co zapobiega zjawisku omijania silnika kryptograficznego przez akcelerowane strumienie. Katalog zabezpieczeń i mechanizmów kontroli bezpieczeństwa publikuje dokument NIST SP 800-53 Rev 5.

Wyjaśnienie skrótów użytych na slajdzie:
IKEv2 - Internet Key Exchange Version 2 - Nowoczesny protokół wymiany kluczy w IPsec.
ESP - Encapsulating Security Payload - Protokół IP nr 50 szyfrujący ładunek w IPsec.
NAT-T - NAT Traversal - Przepuszczanie tuneli przez translatory NAT na porcie UDP 4500.
WAN - Wide Area Network - Publiczny interfejs sieciowy.

31/40 Lista kontrolna (Checklist): fundamenty
Przedstawienie inżynierskiej listy kontrolnej (Checklist) weryfikującej architektoniczne fundamenty bezpieczeństwa bramy VPN przed oddaniem do produkcji.
  • [ ] Oprogramowanie routera/serwera jest aktualne.
  • [ ] Wyłączone słabe algorytmy i protokoły (PPTP, MD5, SHA1).
  • [ ] Mechanizm PFS (Perfect Forward Secrecy) jest aktywny.
  • [ ] Uwierzytelnianie opiera się na certyfikatach (PKI).
  • [ ] Wdrożono MFA dla wszystkich użytkowników mobilnych.
Lista kontrolna bezpieczeństwa (Security Checklist): Usystematyzowany zbiór kryteriów weryfikacyjnych i punktów kontrolnych pozwalający administratorowi na przeprowadzenie audytu poprawności wdrożenia przed uruchomieniem produkcyjnym.

Wdrożenie infrastruktury VPN w środowisku produkcyjnym nie może opierać się na improwizacji. Doświadczeni architekci sieci korzystają z rygorystycznych list kontrolnych (Checklists), wzorowanych na procedurach stosowanych w lotnictwie i przemyśle kosmicznym, gwarantujących, że żaden kluczowy element obrony nie został pominięty. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu Transport Layer Security TLS Version 1.3 (RFC 8446).

Pierwsza część listy kontrolnej obejmuje weryfikację fundamentów architektonicznych. Punkt 1: Czy wyeliminowano przestarzałe i podatne protokoły (PPTP, L2TP bez IPsec, nieszyfrowany EoIP)? Punkt 2: Czy na serwerze i klientach wdrożono wieloskładnikowe uwierzytelnianie MFA (TOTP lub tokeny sprzętowe U2F)?

Punkt 3: Czy uwierzytelnianie opiera się na poprawnie skonfigurowanej infrastrukturze PKI z certyfikatami X.509 o długości klucza minimum RSA 3072 bit lub krzywych eliptycznych ECDSA P-256? Punkt 4: Czy wdrożono automatyczne sprawdzanie list unieważnień CRL lub protokołu OCSP?

Punkt 5: Czy zdefiniowano precyzyjną politykę haseł zgodną z wytycznymi NIST SP 800-63B, eliminującą konta domyślne i wymuszającą hasła frazowe o długości powyżej 16 znaków? Standard protokołu TLS 1.3 standaryzuje dokument IETF RFC 8446.

Wyjaśnienie skrótów użytych na slajdzie:
MFA - Multi-Factor Authentication - Uwierzytelnianie wieloskładnikowe.
PKI - Public Key Infrastructure - Infrastruktura klucza publicznego.
CRL - Certificate Revocation List - Lista unieważnionych certyfikatów.
OCSP - Online Certificate Status Protocol - Protokół sprawdzania statusu certyfikatu online.

32/40 Lista kontrolna (Checklist): konfiguracja
Przedstawienie inżynierskiej listy kontrolnej weryfikującej parametry konfiguracyjne, reguły zapory i mechanizmy utwardzania systemu operacyjnego bramy.
  • [ ] Izolacja klientów wewnątrz tunelu jest włączona.
  • [ ] Wymuszone korzystanie z firmowych serwerów DNS.
  • [ ] Zdarzenia sesji są logowane do bazy zewnętrznej (Syslog).
  • [ ] Procedura unieważniania kluczy (aktualizacja list CRL).
  • [ ] Ruch wewnątrz tunelu jest filtrowany (zasada PoLP).
Audyt konfiguracyjny bramy VPN: Końcowa weryfikacja techniczna parametrów zapory sieciowej, izolacji procesów, parametrów kryptograficznych oraz reguł routingu przed wdrożeniem ruchu produkcyjnego.

Druga część listy kontrolnej skupia się na parametrach technicznych i konfiguracji systemowej urządzeń. Punkt 1: Czy na publicznym interfejsie WAN wprowadzono rygorystyczną politykę domyślnego odrzucania (Default Drop) w łańcuchu input, zamykając panele zarządzania WWW, WinBox, Telnet i SSH? Szczegółowe informacje normatywne i techniczne publikuje Krzywe eliptyczne dla bezpieczeństwa teleinformatycznego - Curve25519 (RFC 7748).

Punkt 2: Czy wdrożono mechanizm HMAC Firewall (dyrektywa tls-crypt w OpenVPN lub reguły Port Knocking w MikroTik), chroniący bramę przed skanowaniem portów i atakami DoS na biblioteki kryptograficzne? Punkt 3: Czy wyłączono podatne szyfry, wymuszając tryby AEAD (AES-256-GCM, ChaCha20-Poly1305) i funkcje skrótu z rodziny SHA-2?

Punkt 4: Czy wdrożono zasadę najmniejszych przywilejów (PoLP) oraz pełną izolację klientów (Client-to-Client Isolation), uniemożliwiającą połączonym urządzeniom wzajemną komunikację i skanowanie portów? Punkt 5: Czy skonfigurowano mechanizmy obrony przed wyciekami DNS (DNS Leak Protection) oraz VPN Kill Switch?

Punkt 6: Czy proces demona OpenVPN porzuca uprawnienia roota (user nobody, group nogroup) i jest zamknięty w więzieniu chroot? Punkt 7: Czy logi zdarzeń są bezpiecznie przesyłane do zewnętrznego serwera Syslog/SIEM przez szyfrowany kanał TLS? Krzywe eliptyczne w kryptografii definiuje standard IETF RFC 7748.

Wyjaśnienie skrótów użytych na slajdzie:
PoLP - Principle of Least Privilege - Zasada najmniejszych uprawnień.
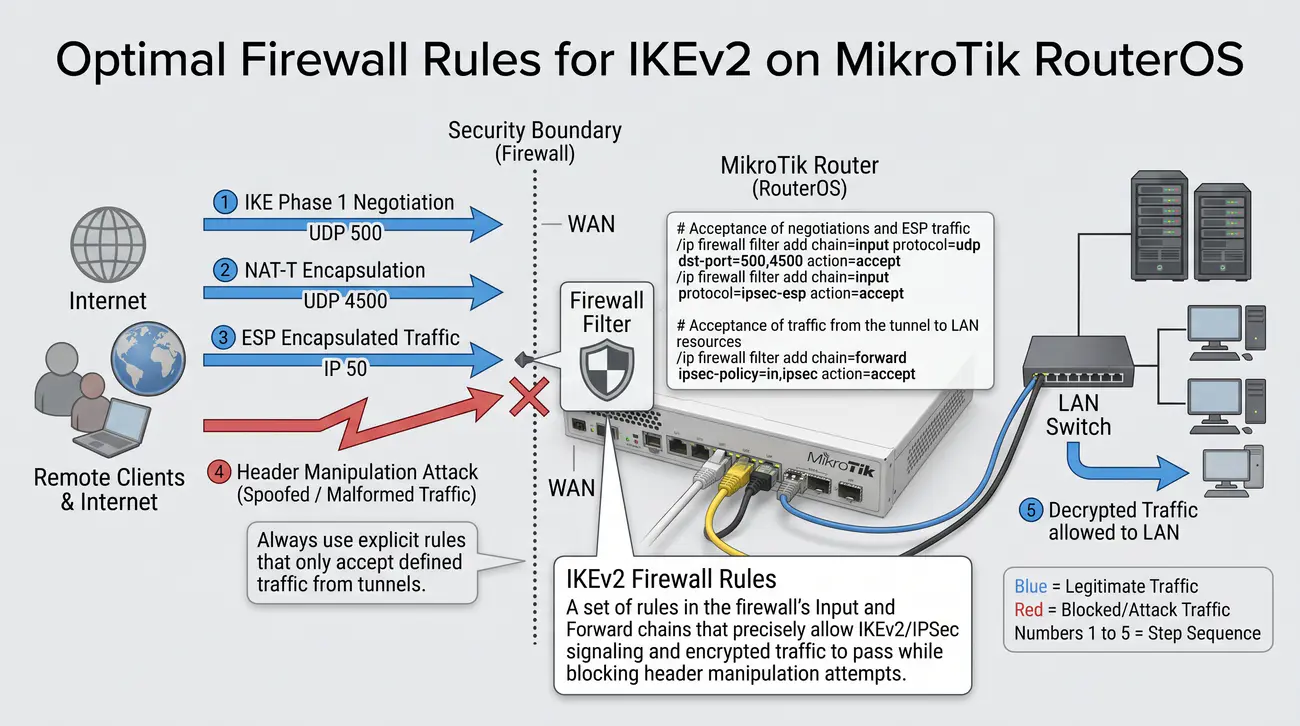
WAN - Wide Area Network - Publiczne łącze internetowe.
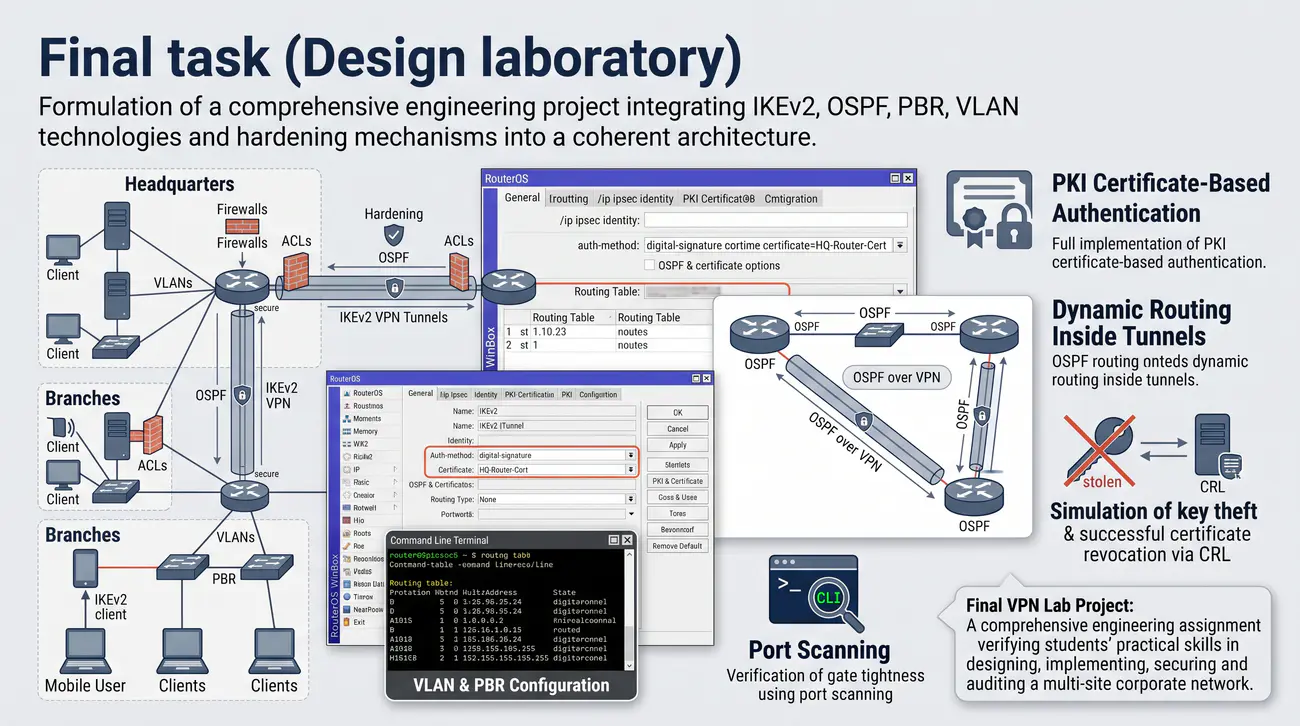
TLS - Transport Layer Security - Szyfrowana warstwa transportowa.
SIEM - Security Information and Event Management - System zarządzania informacjami i zdarzeniami bezpieczeństwa.

33/40 Dobór protokołu: podsumowanie kursu
Przedstawienie syntetycznej macierzy decyzyjnej podsumowującej właściwości, zalety, wady i rekomendowane obszary zastosowań wszystkich omówionych protokołów VPN.
  • Połączenia Site-to-Site: IKEv2 lub WireGuard (szczytowa wydajność).
  • Dostęp zdalny (Pracownicy): OpenVPN lub IKEv2 (szerokie wsparcie natywne).
  • Omijanie blokad (TCP 443): SSTP lub OpenVPN over TCP.
  • Urządzenia starszej generacji: L2TP/IPSec (tylko gdy jest to niezbędne).
Architektoniczna macierz protokołów VPN: Zestawienie inżynierskie porównujące protokoły PPTP, L2TP/IPSec, SSTP, OpenVPN, WireGuard, EoIP i VXLAN pod kątem bezpieczeństwa, wydajności, warstwy OSI i łatwości wdrożenia.

W toku siedmiu modułów niniejszego kursu przeanalizowaliśmy pełne spektrum technologii wirtualnych sieci prywatnych. Dobór właściwego rozwiązania w projekcie inżynierskim wymaga syntetycznego zestawienia cech każdego z protokołów. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja struktury podpisów cyfrowych JSON Web Signature - JWS (RFC 7515).

Protokół PPTP jest rozwiązaniem historycznym, skrajnie podatnym i kategorycznie zakazanym w nowoczesnych sieciach. Protokół L2TP/IPSec zapewnia wysokie bezpieczeństwo i natywne wsparcie w systemach klienckich, lecz wymaga otwarcia wielu portów UDP/IPsec, co utrudnia omijanie restrykcyjnych zapór ogniowych.

Protokół SSTP oraz OpenVPN w trybie TCP 443 są niezastąpione w omijaniu zapór sieciowych (DPI) i pracy w restrykcyjnych sieciach hotelowych. Z kolei nowoczesny protokół WireGuard deklasuje konkurencję pod kątem minimalnego narzutu na procesor, prostoty audytu kodu i szybkości zestawiania tunelu w sieciach mobilnych warstwy 3.

W przypadku konieczności mostkowania warstwy 2 (L2) i rozszerzania domen rozgłoszeniowych niezastąpione pozostają technologie MikroTik EoIP oraz standard centrów danych VXLAN. Bezpieczny inżynier dobiera protokół ściśle pod kątem wymagań biznesowych, nakładając nań rygorystyczne procedury utwardzania. Podpisy cyfrowe JSON Web Signature standaryzuje dokument IETF RFC 7515.

Wyjaśnienie skrótów użytych na slajdzie:
PPTP - Point-to-Point Tunneling Protocol - Przestarzały protokół tunelowania punkt-punkt.
L2TP - Layer 2 Tunneling Protocol - Protokół tunelowania warstwy 2 łączony z IPsec.
SSTP - Secure Socket Tunneling Protocol - Protokół tunelowania SSL/TLS firmy Microsoft.
VXLAN - Virtual eXtensible Local Area Network - Standard tunelowania warstwy 2 over UDP.

34/40 Synergia: VLAN i strefy bezpieczeństwa
Przedstawienie integracji tuneli VPN ze strukturą stref bezpieczeństwa (Zone-Based Firewall) oraz wirtualnymi sieciami lokalnymi VLAN 802.1Q.
  • Automatyczne mapowanie podsieci VPN do właściwych stref zabezpieczeń firewalla.
  • Inne reguły dla Pracowników (strefa LAN), inne dla Kontrahentów (strefa DMZ).
  • Kluczowa zasada: żaden ruch wpływający z tunelu VPN nie powinien być traktowany jako "zaufany" bez inspekcji.
Strefowa zapora sieciowa (Zone-Based Firewall - ZBF): Model architektury zapory ogniowej, w którym interfejsy sieciowe są grupowane w logiczne strefy bezpieczeństwa (np. WAN, LAN, DMZ, VPN), a reguły filtracji definiują dozwolony przepływ wyłącznie pomiędzy wyznaczonymi strefami.

W nowoczesnym projektowaniu sieci korporacyjnych odchodzi się od definiowania dziesiątek chaotycznych reguł zapory odwołujących się bezpośrednio do nazw pojedynczych interfejsów fizycznych i tunelowych. Standardem stało się wdrażanie zapór strefowych (Zone-Based Firewall) ściśle zintegrowanych z segmentacją VLAN. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja formatu plików przepływów IPFIX (RFC 5655).

W systemie MikroTik RouterOS realizuje się to za pomocą list interfejsów (/interface list). Administrator tworzy spójne strefy logiczne: strefę WAN (interfejsy dostawców ISP), strefę LAN (podsieci pracowników), strefę DMZ (serwery publiczne) oraz strefę VPN (wirtualne tunele zdalnych pracowników i oddziałów).

Reguły zapory w łańcuchu forward operują wyłącznie na relacjach pomiędzy strefami, przyjmując politykę domyślnego blokowania. Ruch ze strefy VPN do strefy DMZ jest dozwolony na wybranych portach aplikacji, ruch ze strefy VPN do LAN jest domyślnie zablokowany, a ruch do strefy WAN podlega translacji NAT.

W połączeniu z trunkingiem VLAN 802.1Q pozwala to na stworzenie wysoce przejrzystej, skalowalnej i łatwej w audycie architektury bezpieczeństwa, odpornej na błędy ludzkie przy podłączaniu nowych oddziałów. Format zapisu i wymiany telemetrii IPFIX standaryzuje dokument IETF RFC 5655.

Wyjaśnienie skrótów użytych na slajdzie:
ZBF - Zone-Based Firewall - Strefowa zapora sieciowa.
DMZ - Demilitarized Zone - Strefa zdemilitaryzowana.
VLAN - Virtual Local Area Network - Wirtualna sieć lokalna.
NAT - Network Address Translation - Translacja adresów sieciowych.

35/40 Honeypoty na styku z Internetem
Przedstawienie koncepcji pułapek sieciowych (Honeypot) wystawionych na styku z siecią Internet w celu wczesnego wykrywania prób ataku na infrastrukturę VPN.
  • Technika "aktywnej obrony": hostowanie celowo podatnej, fałszywej usługi VPN na standardowych portach.
  • Monitorowanie ataków dostarcza informacji o nowych trendach i pozwala automatycznie blokować adresy IP intruzów.
  • Prawdziwy VPN pozostaje ukryty za pomocą maskowania portu lub Port Knockingu.
Pułapka sieciowa (Honeypot): Celowo niezabezpieczony lub emulowany zasób teleinformatyczny wystawiony w sieci w celu zwabienia atakujących, rejestracji ich metod działania oraz wczesnego ostrzegania przed atakiem.

Proaktywna obrona publicznego styku sieciowego wymaga nie tylko pasywnego blokowania ataków, ale również aktywnego zdobywania wiedzy o tożsamości i taktykach agresorów (Threat Intelligence). Skutecznym narzędziem wczesnego ostrzegania są pułapki sieciowe klasy Honeypot. Szczegółowe informacje normatywne i techniczne publikuje Oficjalny portal Europejskiej Agencji ds. Cyberbezpieczeństwa ENISA.

Administratorzy mogą uruchomić na routerze brzegowym lub w strefie DMZ emulowaną usługę fałszywej bramy VPN (np. oprogramowanie Cowrie, Dionaea lub emulatory podatnych paneli SSL-VPN). Usługa ta nasłuchuje na standardowych portach i zachowuje się jak podatny serwer, zachęcając botnety do podjęcia prób logowania.

Ponieważ żaden legalny pracownik firmy nie powinien nigdy łączyć się z adresem IP pułapki, każda próba nawiązania połączenia z honeypotem jest ze 100% pewnością kwalifikowana jako złośliwa aktywność. Zapora sieciowa routera natychmiast przechwytuje źródłowy adres IP intruza.

Adres agresora jest automatycznie dodawany do globalnej czarnej listy (Blacklist) w zapaporze sieciowej routera z czasem wygaśnięcia np. 24 godzin, co całkowicie odcina intruzowi możliwość przeskanowania prawdziwej bramy produkcyjnej. Raporty o stanie cyberbezpieczeństwa w Europie publikuje Europejska Agencja ds. Cyberbezpieczeństwa ENISA.

Wyjaśnienie skrótów użytych na slajdzie:
DMZ - Demilitarized Zone - Strefa zdemilitaryzowana.
ENISA - European Union Agency for Cybersecurity - Agencja Unii Europejskiej ds. Cyberbezpieczeństwa.
SSL - Secure Sockets Layer - Historyczny protokół warstwy gniazd.
IP - Internet Protocol - Protokół warstwy sieciowej.

36/40 Botnety VPN i wykorzystanie Twoich zasobów
Przeanalizowanie zagrożenia przejęcia urządzeń brzegowych przez zorganizowane botnety VPN oraz metod wykrywania anomalii w ruchu wychodzącym.
  • Zagrożenie przejęciem routerów firmowych w celu budowy anonimowych sieci dla grup hakerskich.
  • Wymóg: regularne audyty obciążenia procesora (CPU) oraz monitorowanie ruchu wychodzącego, którego nie zainicjował żaden uprawniony proces.
Botnet urządzeń sieciowych (IoT/Router Botnet): Zarządzana centralnie przez cyberprzestępców sieć zainfekowanych routerów i urządzeń brzegowych, wykorzystywana do przeprowadzania ataków DDoS, anonimizacji ruchu przestępczego lub kopania kryptowalut.

W ostatnich latach routery brzegowe i bramy dostępowe stały się ulubionym celem międzynarodowych grup cyberprzestępczych tworzących rozległe botnety (np. niesławne Mirai, Mozi czy kampanie infekujące podatne systemy MikroTik ze starym oprogramowaniem RouterOS v6). Szczegółowe informacje normatywne i techniczne publikuje Oficjalny portal Polskiego Komitetu Normalizacyjnego (PKN).

Przejęty router często nie wykazuje żadnych widocznych objawów awarii: tunel VPN pracowników nadal działa poprawnie, podczas gdy w tle procesor routera uczestniczy w zmasowanych atakach DDoS na obce serwery lub router działa jako komercyjny węzeł proxy (Bulletproof Proxy), sprzedający dostęp do firmowego łącza przestępcom.

Wykrywanie obecności botnetu na własnej bramie wymaga ciągłego monitorowania parametrów wydajnościowych: niewyjaśniony stały wzrost obciążenia CPU do 80-100%, nagły wzrost liczby aktywnych połączeń w tablicy Conntrack oraz wysokie zużycie pasma wychodzącego w godzinach nocnych są bezpośrednimi sygnałami alarmowymi.

Obrona polega na bezwzględnej aktualizacji oprogramowania układowego (Firmware / RouterBOOT), wymianie haseł, zablokowaniu ruchu DNS z zewnątrz (Open Resolver Protection) oraz monitorowaniu integralności plików systemowych. Polskie normy techniczne w dziedzinie teleinformatyki publikuje Polski Komitet Normalizacyjny (PKN).

Wyjaśnienie skrótów użytych na slajdzie:
DDoS - Distributed Denial of Service - Rozproszony atak odmowy usługi paraliżujący serwery ofiary.
CPU - Central Processing Unit - Procesor routera.
DNS - Domain Name System - System nazw domenowych.
PKN - Polski Komitet Normalizacyjny - Krajowa jednostka normalizacyjna opracowująca Polskie Normy PN.

37/40 Kultura bezpieczeństwa użytkowników końcowych
Przedstawienie roli czynnika ludzkiego w bezpieczeństwie wirtualnych sieci prywatnych oraz zasad higieny cyfrowej i programów szkoleniowych Security Awareness.
  • Najsłabszym ogniwem zabezpieczeń niezmiennie pozostaje człowiek.
  • Niezbędne szkolenia: rozpoznawanie błędów certyfikatów SSL, zakaz przenoszenia profilów VPN oraz obowiązek natychmiastowego zgłaszania kradzieży sprzętu.
Higiena cyfrowa w pracy zdalnej: Zbiór codziennych dobrych nawyków i zasad postępowania użytkownika końcowego minimalizujących ryzyko kompromitacji poświadczeń, infekcji stacji roboczej oraz wycieku danych korporacyjnych.

Najbardziej zaawansowana infrastruktura kryptograficzna, najnowocześniejsze bramy VPN i rygorystyczne zapory sieciowe stają się bezsilne w zderzeniu z błędem człowieka. Czynnik ludzki od lat pozostaje najsłabszym ogniwem w łańcuchu cyberbezpieczeństwa przedsiębiorstwa. Szczegółowe informacje normatywne i techniczne publikuje Oficjalny portal Polskiego Towarzystwa Informatycznego (PTI).

W dobie powszechnej pracy zdalnej pracownicy łączą się z siecią korporacyjną z domów, hoteli, pociągów i lotnisk. Rutyna i pośpiech sprzyjają atakom socjotechnicznym: pracownik może bezwiednie podać swoje hasło VPN i kod SMS na sfałszowanej stronie logowania (Phishing) lub podłączyć służbowy laptop do złośliwego punktu Wi-Fi.

Budowa dojrzałej kultury bezpieczeństwa wymaga regularnych, praktycznych szkoleń pracowników (Security Awareness). Szkolenia powinny obejmować zasady bezpiecznego korzystania z sieci publicznych, konieczność bezwzględnego zgłaszania zgubienia sprzętu oraz zakaz wykorzystywania służbowych laptopów do celów prywatnych przez członków rodziny.

Świadomy użytkownik, który potrafi rozpoznać próbę wyłudzenia poświadczeń i natychmiast powiadomić zespół SOC o podejrzanym komunikacie, stanowi najsilniejszą tarczę obronną organizacji. Standardy rozwoju kompetencji teleinformatycznych wspiera Polskie Towarzystwo Informatyczne (PTI).

Wyjaśnienie skrótów użytych na slajdzie:
SOC - Security Operations Center - Centrum operacji bezpieczeństwa informatycznego.
Wi-Fi - Wireless Fidelity - Bezprzewodowa sieć lokalna.
SMS - Short Message Service - Usługa krótkich wiadomości tekstowych używana w 2FA.
PTI - Polskie Towarzystwo Informatyczne - Ogólnopolska organizacja zrzeszająca profesjonalistów branży IT.

38/40 Zakończenie i podsumowanie kursu
Syntetyczne podsumowanie całości 7-modułowego kursu z zakresu technologii wirtualnych sieci prywatnych i zaawansowanego tunelowania.
  • Poznaliśmy ewolucję VPN: od prostych tuneli GRE po zaawansowane koncepcje SD-WAN i Zero Trust.
  • Zdobyliście wiedzę niezbędną do świadomego wyboru technologii i jej właściwego zabezpieczenia.
  • Pamiętajcie: bezpieczeństwo to proces dynamiczny - bądźcie na bieżąco z nowościami w świecie kryptografii.
Kompleksowa inżynieria VPN: Holistyczna dyscyplina inżynierska łącząca znajomość protokołów enkapsulacji warstwy 2 i 3, matematycznych podstaw kryptografii, zaawansowanego routingu oraz technik utwardzania platform sieciowych.

Niniejszy moduł zamyka kompleksowy cykl wykładów poświęcony technologiom wirtualnych sieci prywatnych. W trakcie siedmiu modułów laboratoryjnych przeszliśmy kompletną ścieżkę inżynierską: od elementarnych pojęć tunelowania w Części 1, przez klasyczne tunele GRE i PPTP w Części 2, zaawansowane protokoły SSTP, L2TP i architekturę IPsec w Części 3. Szczegółowe informacje normatywne i techniczne publikuje Oficjalny portal Urzędu Komunikacji Elektronicznej (UKE).

W Części 4 zbadaliśmy architekturę protokołu OpenVPN, mechanizmy sterownika TUN/TAP oraz infrastrukturę PKI. Część 5 poświęciliśmy fundamentalnym zagadnieniom routingu w tunelach, protokołowi OSPF, eliminacji pętli sieciowych i politykom PBR. Z kolei w Części 6 przeanalizowaliśmy wyzwania mostkowania warstwy 2, protokoły EoIP, VXLAN oraz zjawiska MTU i RSTP.

Dzisiejsza Część 7 zwieńczyła tę wiedzę, dostarczając rygorystycznych narzędzi utwardzania bram, analizy kryptograficznej w perspektywie roku 2026 i ery post-kwantowej oraz procedur audytowych i zgodności z normami RODO.

Zdobyta wiedza teoretyczna i umiejętności praktyczne stanowią solidny fundament do projektowania, wdrażania i administrowania bezpiecznymi, odpornymi na awarie sieciami korporacyjnymi najwyższej klasy. Raporty regulacyjne i standardy telekomunikacyjne w Polsce publikuje Urząd Komunikacji Elektronicznej (UKE).

Wyjaśnienie skrótów użytych na slajdzie:
UKE - Urząd Komunikacji Elektronicznej - Krajowy organ regulacyjny w zakresie telekomunikacji i poczty.
VPN - Virtual Private Network - Wirtualna sieć prywatna.
OSPF - Open Shortest Path First - Protokół dynamicznego trasowania stanu łącza.
PKI - Public Key Infrastructure - Infrastruktura klucza publicznego.

39/40 Zadanie końcowe (Laboratorium projektowe)
Sformułowanie kompleksowego projektu inżynierskiego integrującego technologie IKEv2, OSPF, PBR, VLAN oraz mechanizmy Hardeningu w spójną architekturę.
  • 1. Konfiguracja topologii: Centrala + Oddziały + Użytkownik Mobilny.
  • 2. Pełne wdrożenie uwierzytelniania opartego na certyfikatach PKI.
  • 3. Konfiguracja routingu dynamicznego wewnątrz tuneli.
  • 4. Symulacja kradzieży klucza i pomyślne odwołanie certyfikatu przez listę CRL.
  • 5. Weryfikacja szczelności bramy za pomocą skanowania portów.
Końcowy projekt laboratoryjny VPN: Kompleksowe zadanie inżynierskie weryfikujące praktyczne umiejętności studentów w zakresie projektowania, wdrożenia, zabezpieczenia i audytu wielooddziałowej sieci korporacyjnej.

W ramach zaliczenia laboratoryjnego kursu studenci realizują samodzielny projekt inżynierski na stanowiskach wyposażonych w fizyczne routery MikroTik oraz stacje robocze Linux/Windows. Scenariusz odwzorowuje realne wyzwanie biznesowe wdrożenia sieci dla firmy z centralą w Warszawie i dwoma oddziałami terenowymi. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja rozszerzenia TLS Session Hash i Extended Master Secret (RFC 7627).

Krok 1 wymaga zestawienia bezpiecznych tuneli IKEv2 w oparciu o certyfikaty cyfrowe X.509 wygenerowane we własnym urzędzie CA, z wyłączeniem słabych algorytmów i wymuszeniem szyfrowania AES-256-GCM. Krok 2 obejmuje wdrożenie protokołu OSPFv2 w trybie Point-to-Point na wirtualnych tunelach z poprawnym przeliczeniem metryk kosztu i redystrybucją podsieci LAN.

Krok 3 wymaga wdrożenia polityki PBR: ruch pracowników biurowych korzysta ze Split Tunneling, podczas gdy ruch z sieci gościnnej jest bezwzględnie kierowany przez tunel do centrali (Full Tunneling). Krok 4 obejmuje spięcie kamer monitoringu za pomocą tunelu L2 (EoIP lub VXLAN) z aktywnym filtrowaniem Bridge Filter.

Krok 5 to pełne utwardzenie platformy: blokada zbędnych usług, reguła MSS Clamping, konfiguracja Safe Mode oraz przetestowanie obrony przed atakami za pomocą skanerów Nmap i ike-scan. Standard rozszerzenia Extended Master Secret w protokole TLS standaryzuje dokument IETF RFC 7627.

Wyjaśnienie skrótów użytych na slajdzie:
CA - Certificate Authority - Urząd certyfikacji.
OSPF - Open Shortest Path First - Dynamiczny protokół trasowania.
PBR - Policy Based Routing - Routing oparty na politykach zapory.
IKEv2 - Internet Key Exchange Version 2 - Protokół bezpieczeństwa IPsec.

40/40 Dziękuję za uwagę
Zwieńczenie wykładu, podsumowanie kluczowych wniosków oraz wskazanie źródeł wiedzy normatywnej do dalszych samodzielnych studiów inżynierskich.
  • Bezpieczeństwo sieci to nie stan statyczny, to ciągłe i świadome działanie.
  • Powodzenia w budowaniu niezawodnych i bezpiecznych połączeń VPN!
  • KONIEC KURSU WIRTUALNE SIECI PRYWATNE
Etyka inżyniera cyberbezpieczeństwa: Zbiór zasad etycznych i zawodowych zobowiązujący inżyniera teleinformatyka do odpowiedzialnego, legalnego i zgodnego z prawem wykorzystywania wiedzy o podatnościach i narzędziach sieciowych.

Dziękuję za uwagę i aktywne uczestnictwo w całym cyklu siedmiu modułów poświęconych technologiom wirtualnych sieci prywatnych. Mamy nadzieję, że zaprezentowany materiał - łączący rygorystyczne podstawy teoretyczne standardów IETF z realną praktyką laboratoryjną systemów MikroTik RouterOS i Linux - pozwoli Państwu na bezpieczne i sprawne projektowanie sieci teleinformatycznych. Szczegółowe informacje normatywne i techniczne publikuje Specyfikacja protokołu User Datagram Protocol - UDP (RFC 768).

Współczesny świat w sposób krytyczny zależy od stabilności i poufności połączeń sieciowych. Od bankowości elektronicznej, przez systemy automatyki przemysłowej, aż po codzienną komunikację milionów ludzi - wirtualne sieci prywatne stanowią niewidoczną, lecz kluczową tarczę chroniącą społeczeństwo informacyjne.

Zachęcam Państwa do nieustannego pogłębiania wiedzy, śledzenia nowych publikacji RFC, biuletynów bezpieczeństwa zespołów CSIRT oraz eksperymentowania w bezpiecznych środowiskach wirtualnych (GNS3, EVE-NG, laboratoria MikroTik).

Pamiętajmy zawsze o etyce inżynierskiej: wiedza o podatnościach, technikach skanowania i obfuskacji tuneli powinna służyć wyłącznie ochronie systemów, budowie odpornych architektur oraz podnoszeniu poziomu cyberbezpieczeństwa. Klasyczny standard protokołu User Datagram Protocol standaryzuje dokument IETF RFC 768.

Wyjaśnienie skrótów użytych na slajdzie:
CSIRT - Computer Security Incident Response Team - Zespół reagowania na incydenty bezpieczeństwa komputerowego.
IETF - Internet Engineering Task Force - Międzynarodowa organizacja standaryzująca protokoły internetowe.
UDP - User Datagram Protocol - Bezpołączeniowy protokół warstwy transportowej.
RFC - Request for Comments - Dokument techniczny i normalizacyjny organizacji IETF.