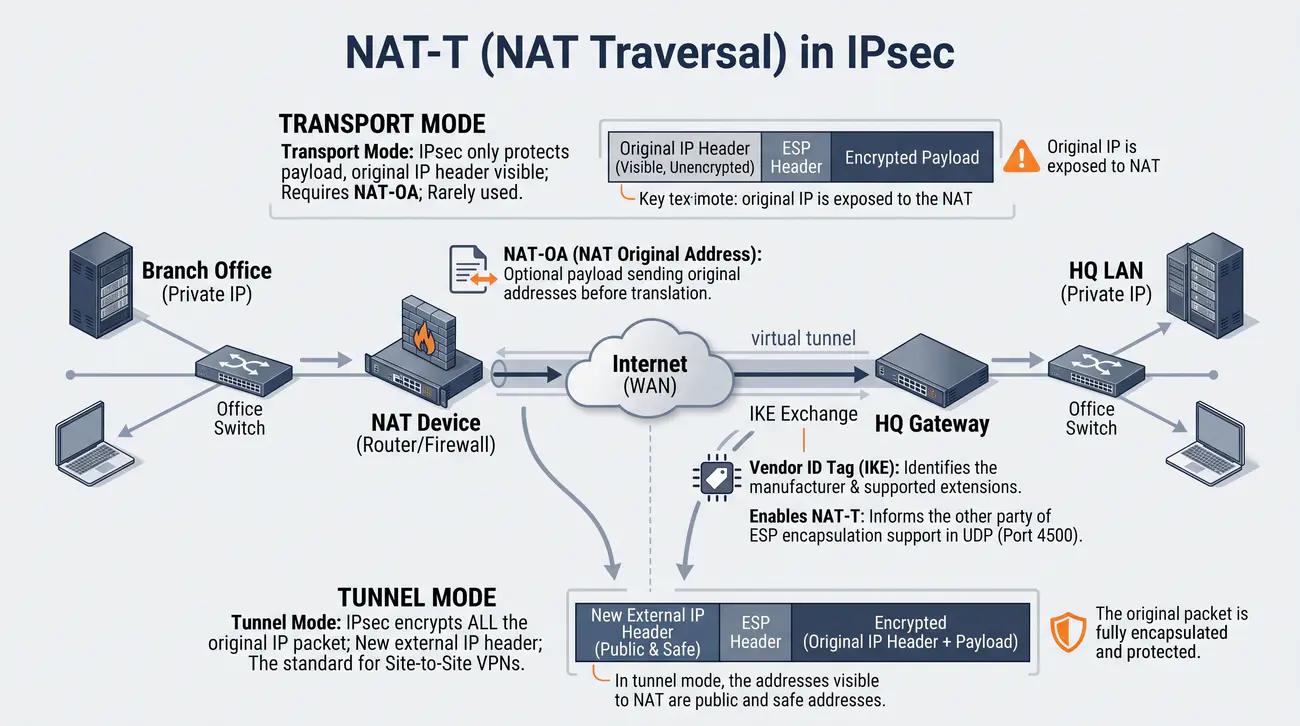
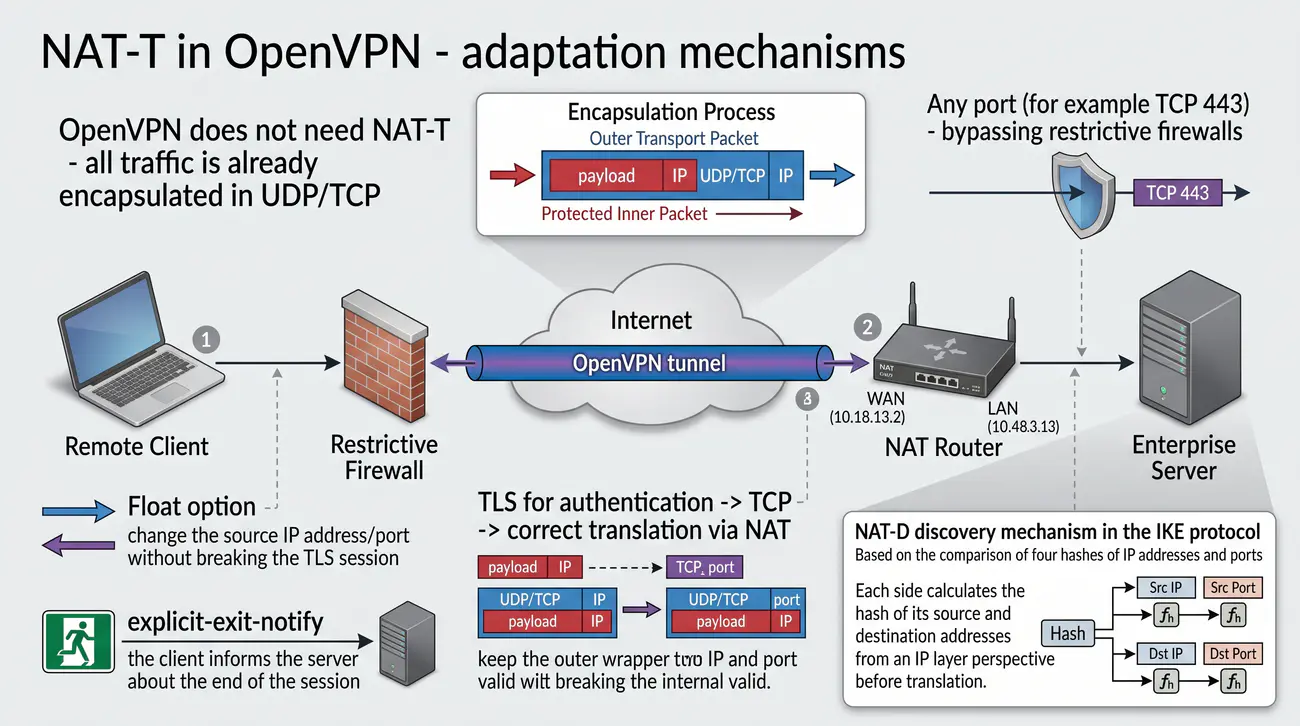
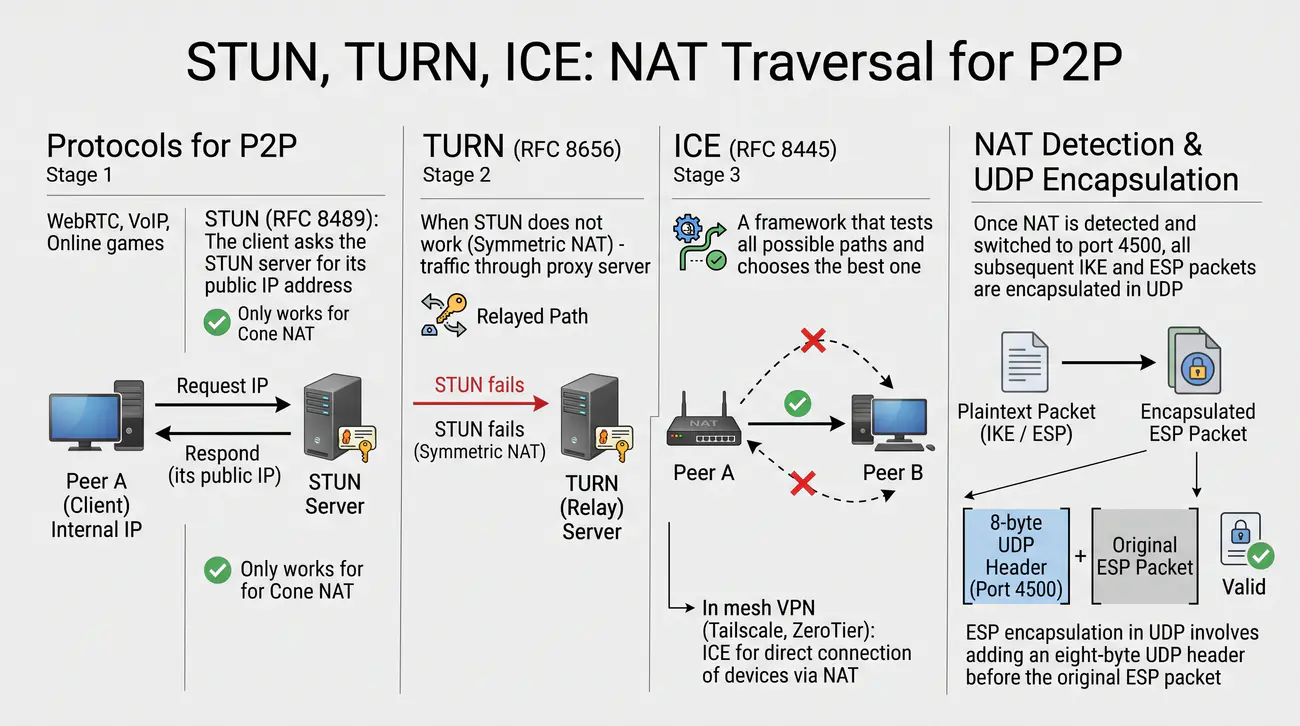
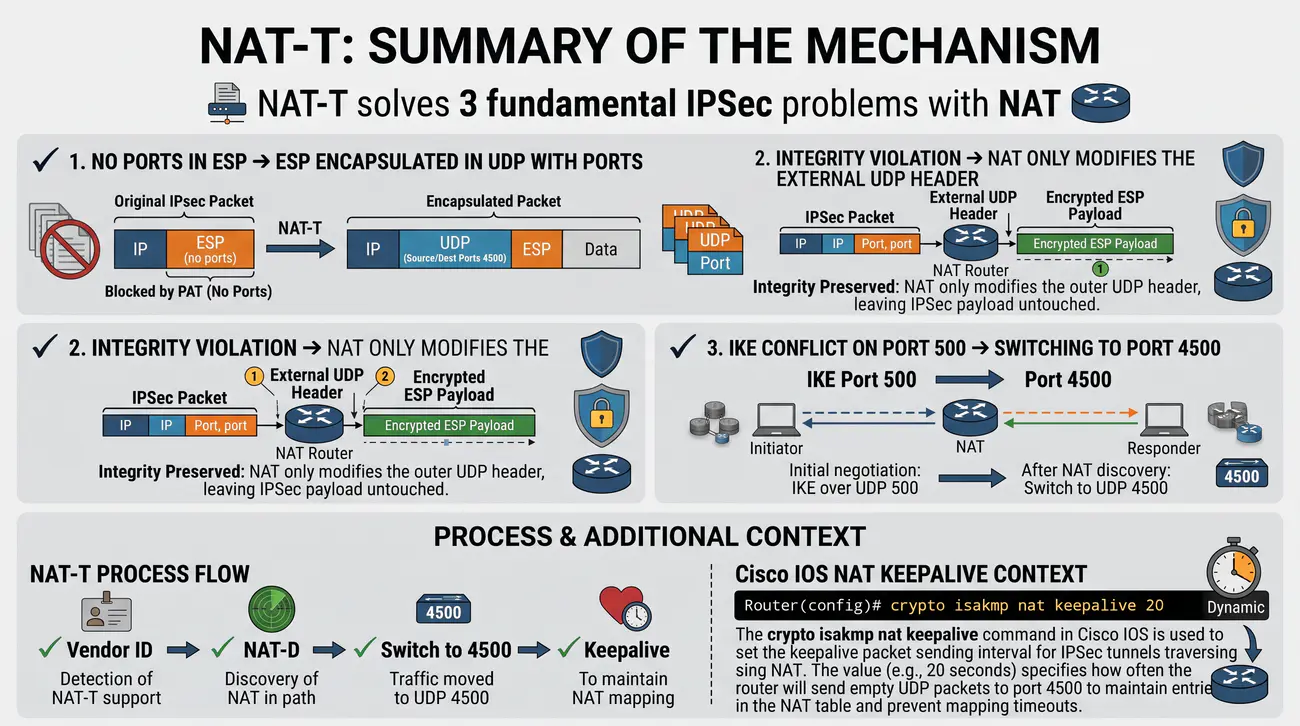
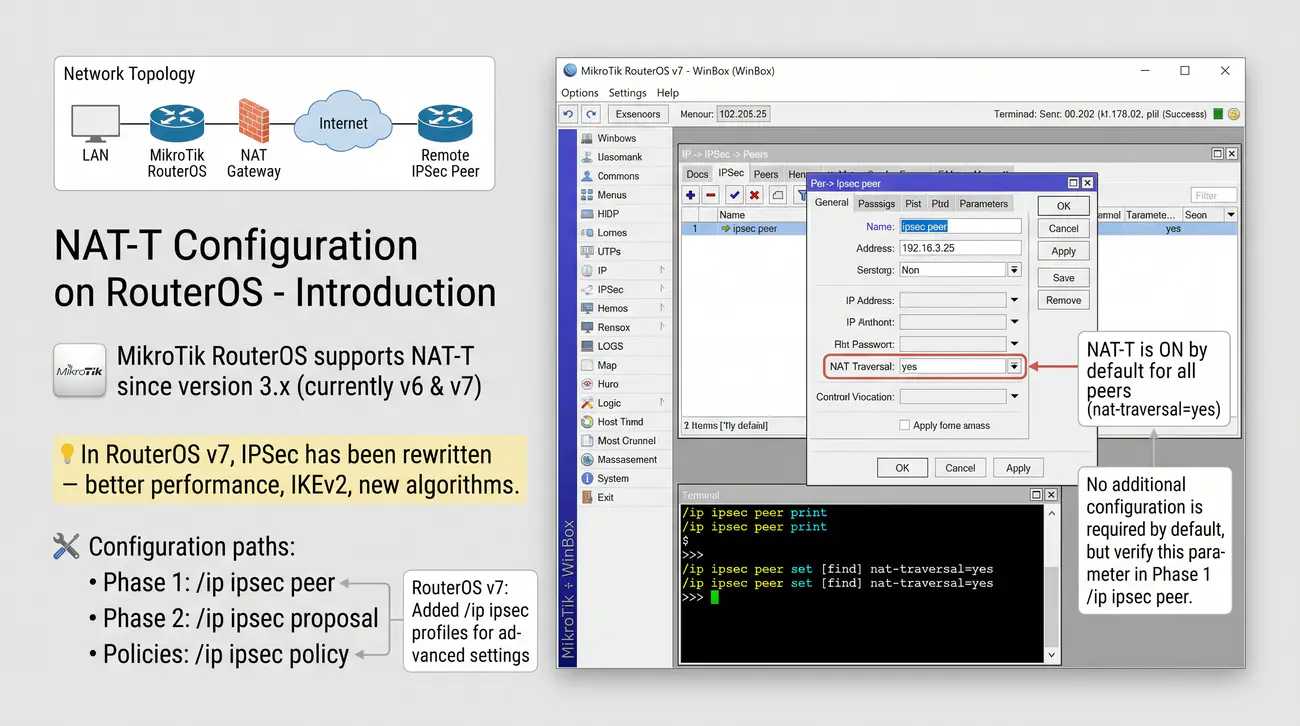
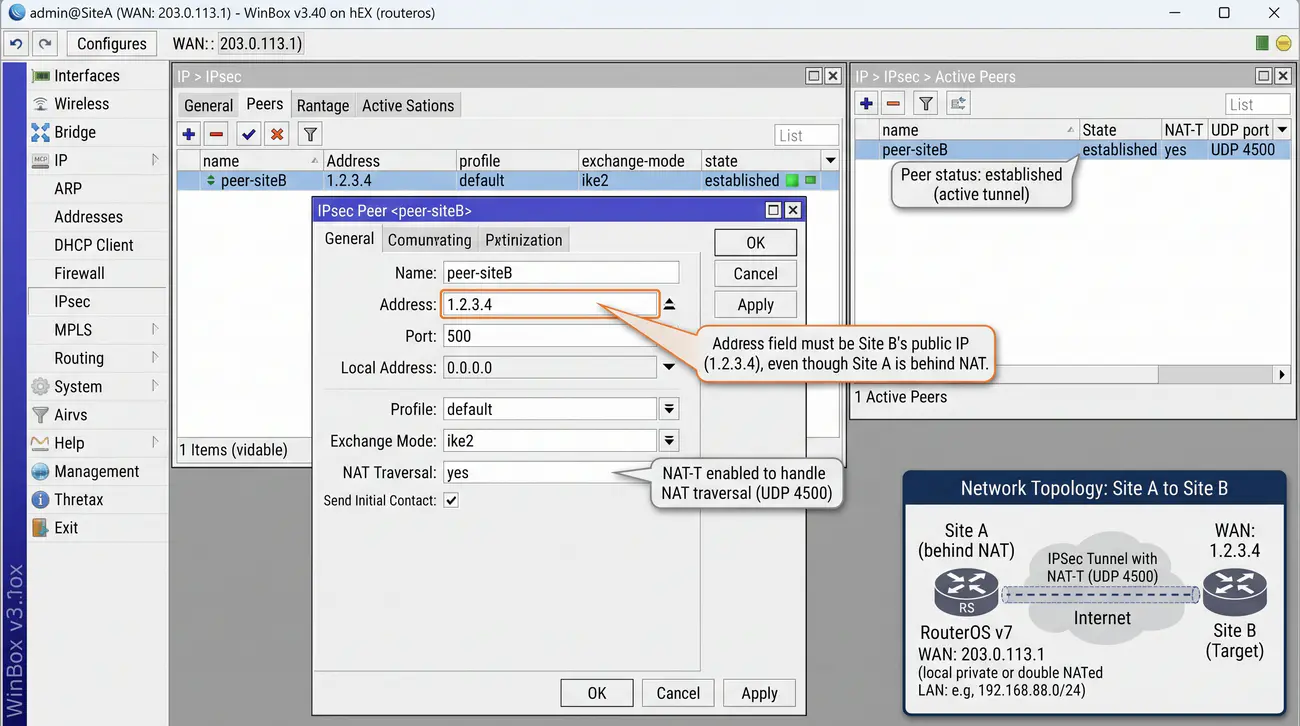
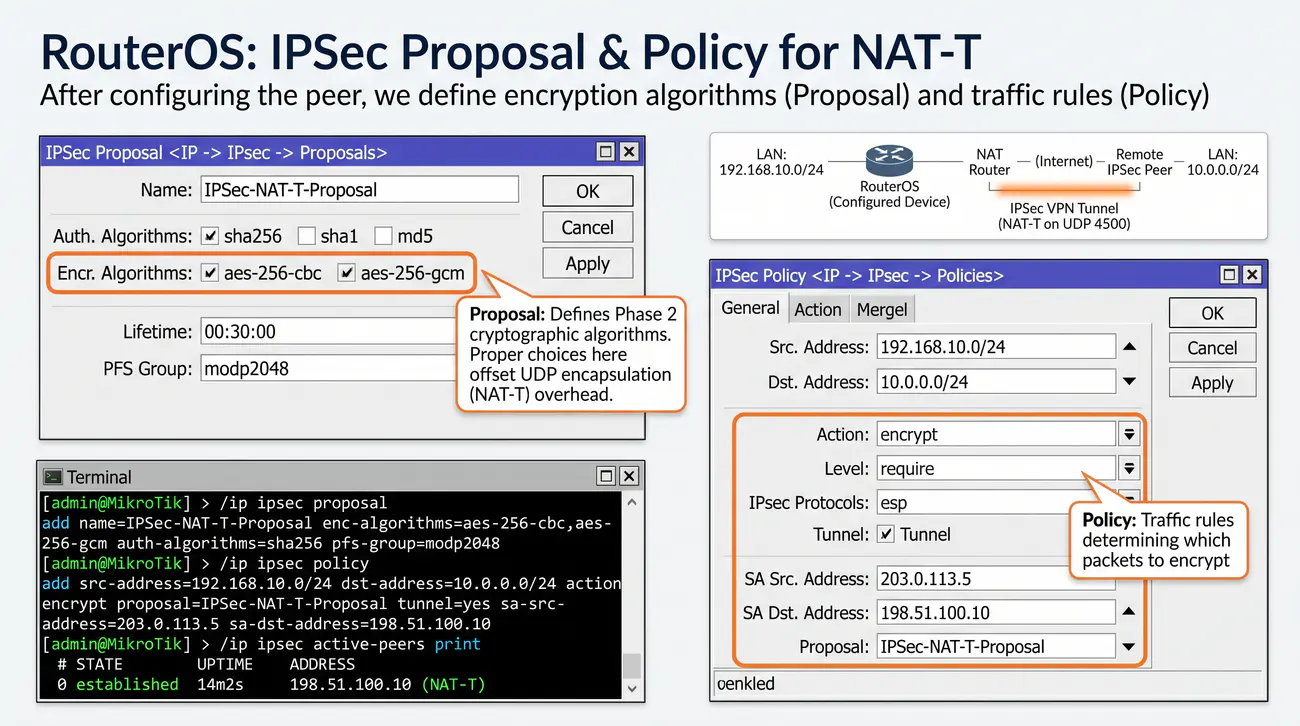
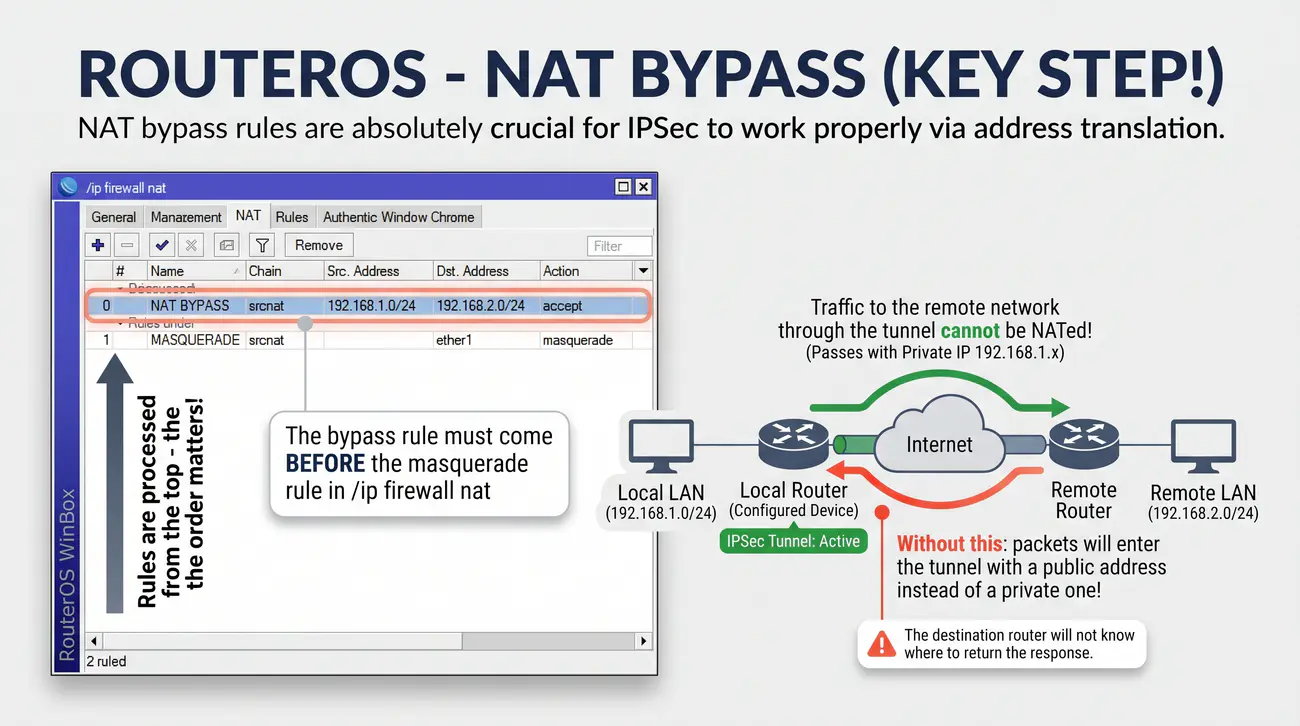
1/56 VPN a problem NAT - NAT Traversal
Przedstawienie zakresu problematyki interoperacyjności wirtualnych sieci prywatnych z mechanizmami translacji adresów sieciowych oraz zdefiniowanie celów technologii NAT Traversal.
  • Omówienie kluczowego zagadnienia interoperacyjności VPN z translacją adresów sieciowych (NAT).
  • Translacja adresów sieciowych jest wszechobecna we współczesnym Internecie - łącza domowe, hotspoty Wi-Fi oraz sieci mobilne LTE/5G korzystają z mechanizmów NAT/PAT.
  • Klasyczne protokoły VPN, w szczególności stos IPsec, napotykają na fundamentalne bariery architektoniczne podczas próby tranzytu przez urządzenia translacyjne.
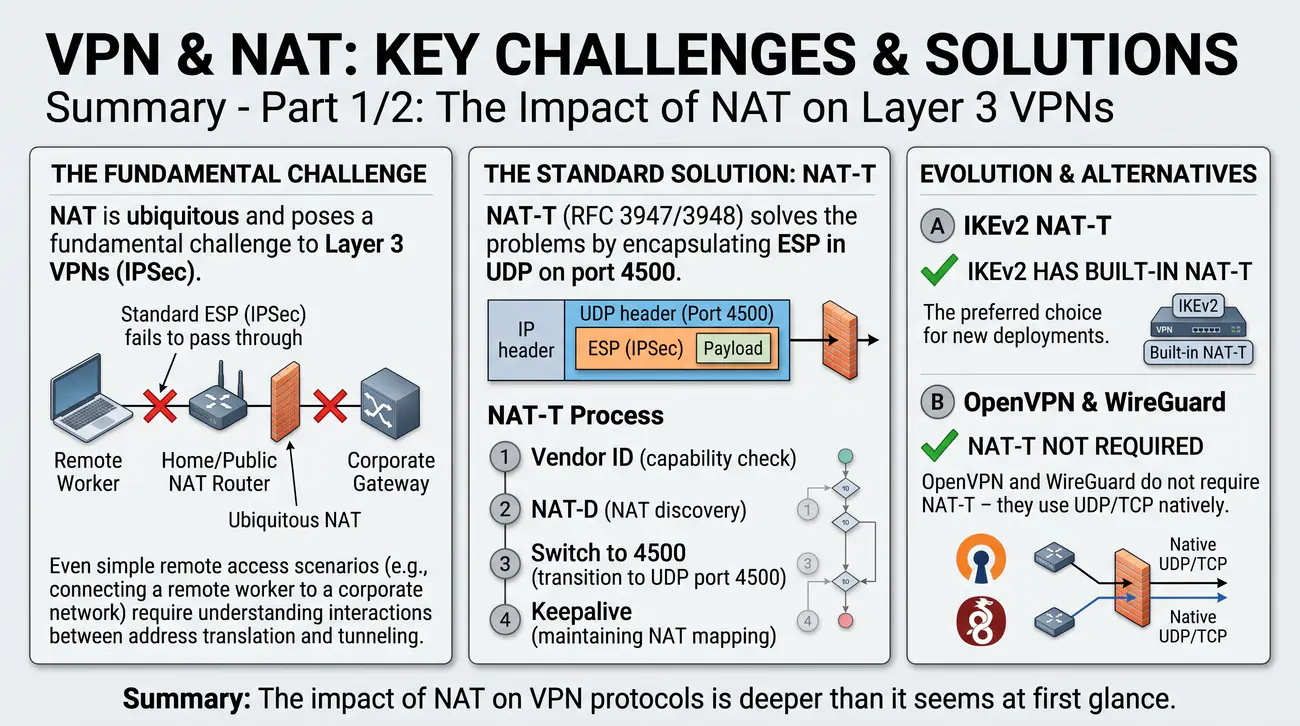
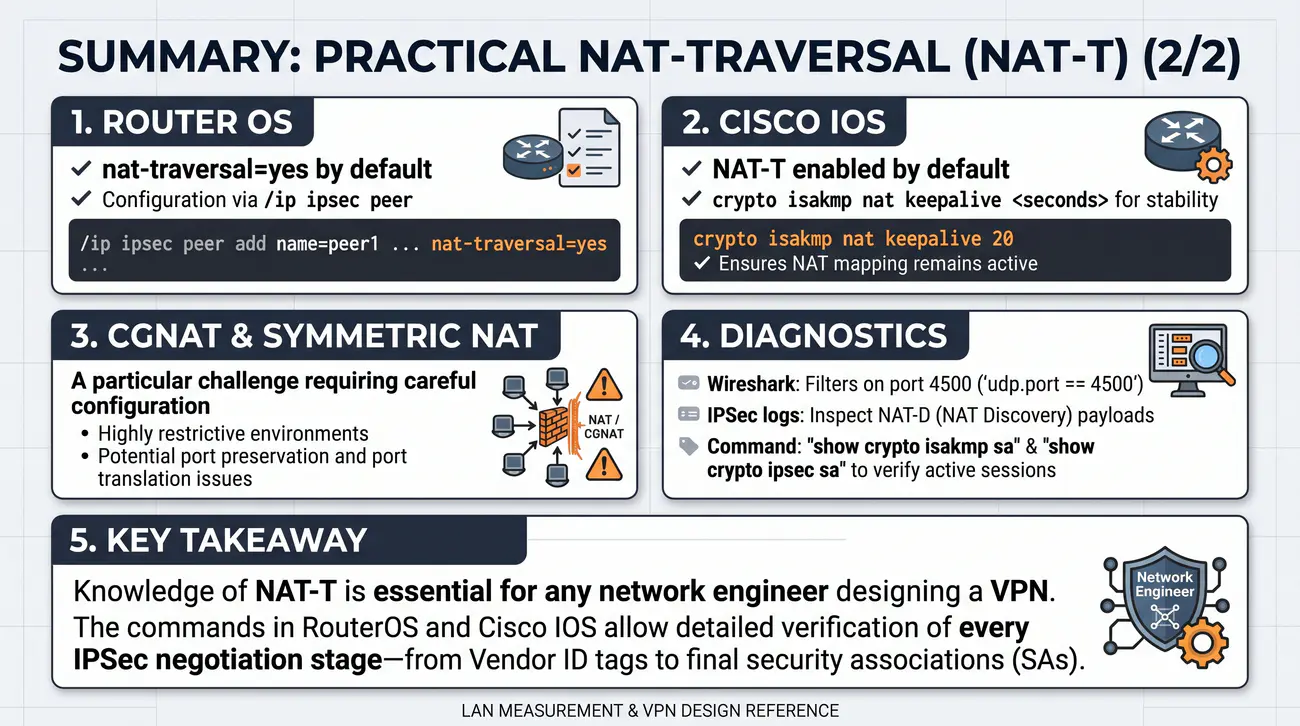
  • Technologia NAT Traversal (NAT-T) stanowi ustandaryzowany zbiór mechanizmów umożliwiających bezproblemowe funkcjonowanie bezpiecznych tuneli w środowiskach z translacją adresów.
  • Zakres tematyczny: geneza i typy NAT, architektura konfliktów z VPN, standardy NAT-T w teorii, implementacja i diagnostyka w systemach RouterOS oraz Cisco IOS.
NAT Traversal (NAT-T): Zestaw technik i protokołów sieciowych umożliwiających zestawianie i utrzymywanie bezpiecznych tuneli kryptograficznych (w szczególności IPsec) przez urządzenia pośredniczące wykonujące translację adresów sieciowych (NAT/PAT).
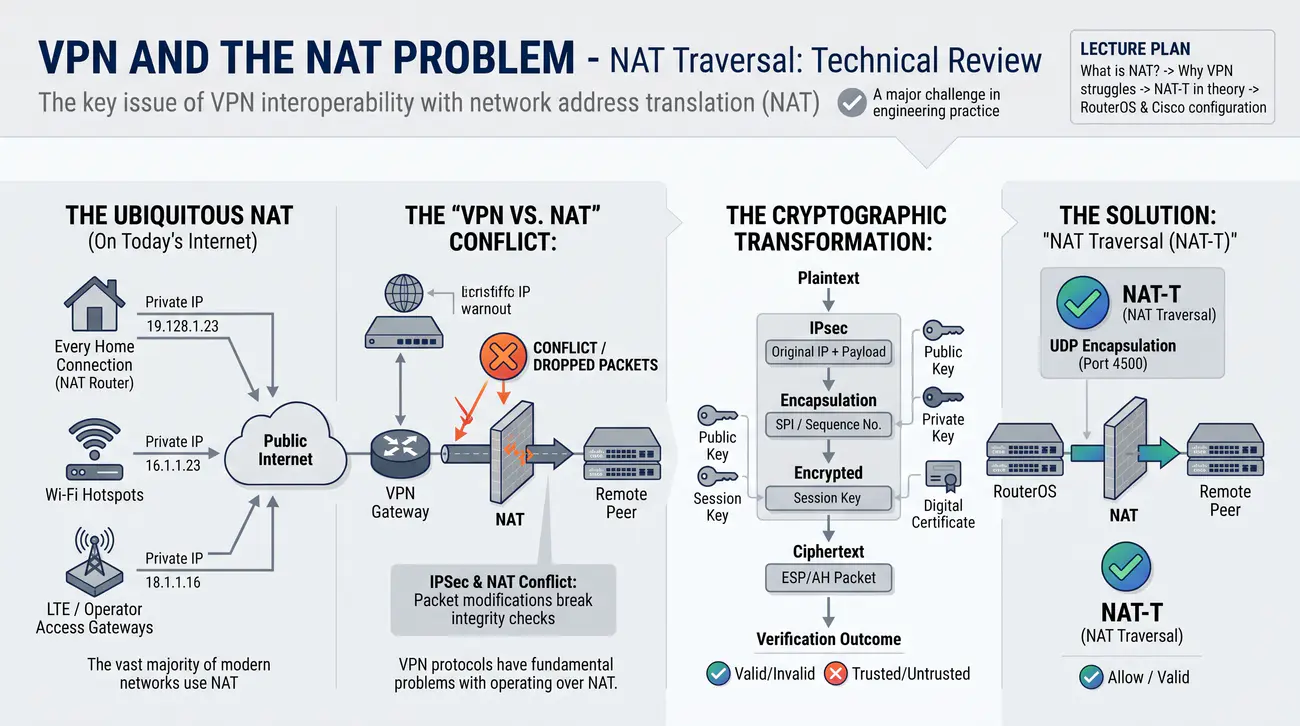
Problem interoperacyjności pomiędzy protokołami wirtualnych sieci prywatnych a mechanizmami translacji adresów sieciowych stanowi jedno z fundamentalnych wyzwań współczesnej inżynierii sieciowej. Projekt protokołu IPv4 zakładał model komunikacji end-to-end, w którym każdy host w globalnej sieci posiada unikalny, bezpośrednio routowalny adres IP. Powszechne wdrożenie mechanizmu NAT w latach 90. XX wieku w sposób radykalny zaburzyło tę symetrię, tworząc asymetryczne granice logiczne pomiędzy sieciami prywatnymi a publicznym Internetem.

Protokoły kryptograficzne warstwy sieciowej, na czele ze standardem IPsec, zostały zaprojektowane przy założeniu pełnej nienaruszalności pakietów IP w trakcie ich tranzytu przez infrastrukturę publiczną. Mechanizmy kontroli integralności, podpisy cyfrowe oraz szyfrowanie ładunku protokołów transportowych stoją w bezpośredniej sprzeczności z zasadą działania translatorów NAT, których rola sprowadza się do ciągłej modyfikacji nagłówków pakietów podczas transmisji. Powoduje to powstawanie zjawiska unieważniania sum kontrolnych oraz braku możliwości mapowania sesji wielokrotnych klientów.

Technologia NAT Traversal (NAT-T) została opracowana przez grupę roboczą IETF jako formalna odpowiedź na ten kryzys architektoniczny. Stanowi ona uzupełnienie bazowych standardów IPsec, wprowadzając inteligentne procedury wykrywania obecności translatorów na ścieżce transmisyjnej oraz mechanizmy dynamicznego tunelowania pakietów warstwy sieciowej wewnątrz standardowych datagramów UDP. W efekcie urządzenia brzegowe oraz stacje mobilne zyskują możliwość bezpiecznego nawiązywania połączeń niezależnie od topologii sieci pośredniczących.

W ramach tego modułu omówimy szczegółowo matematyczne i protokołowe źródła konfliktów pomiędzy stosem IPsec a translacją adresów, poznamy strukturę nagłówków enkapsulacji UDP, zbadamy sekwencję wymiany komunikatów w protokołach IKEv1 oraz IKEv2, a także przeanalizujemy praktyczne reguły wdrożeniowe w systemach sieciowych MikroTik RouterOS oraz Cisco IOS.

Źródła i dokumentacja techniczna: Centrum Edukacji Bezpieczeństwa Rynku Finansowego KNF.

Ważne skróty i pojęcia:

  • VPN (Virtual Private Network) - Logiczna sieć prywatna zestawiana w publicznej infrastrukturze telekomunikacyjnej z wykorzystaniem kryptografii.
  • NAT (Network Address Translation) - Mechanizm translacji adresów IP w nagłówkach pakietów realizowany przez urządzenia pośredniczące.
  • NAT-T (NAT Traversal) - Technologia umożliwiająca działanie protokołów IPsec przez routery i zapory realizujące translację NAT/PAT.
  • IPsec (Internet Protocol Security) - Pakiet protokołów zapewniających poufność, integralność i autentyczność transmisji na poziomie warstwy sieciowej.
  • IETF (Internet Engineering Task Force) - Międzynarodowa organizacja inżynieryjna zajmująca się tworzeniem standardów protokołów internetowych.
2/56 Czym jest NAT? - definicja i geneza
Przeanalizowanie genezy i zasad działania mechanizmu translacji adresów sieciowych jako odpowiedzi na wyczerpanie puli adresowej IPv4.
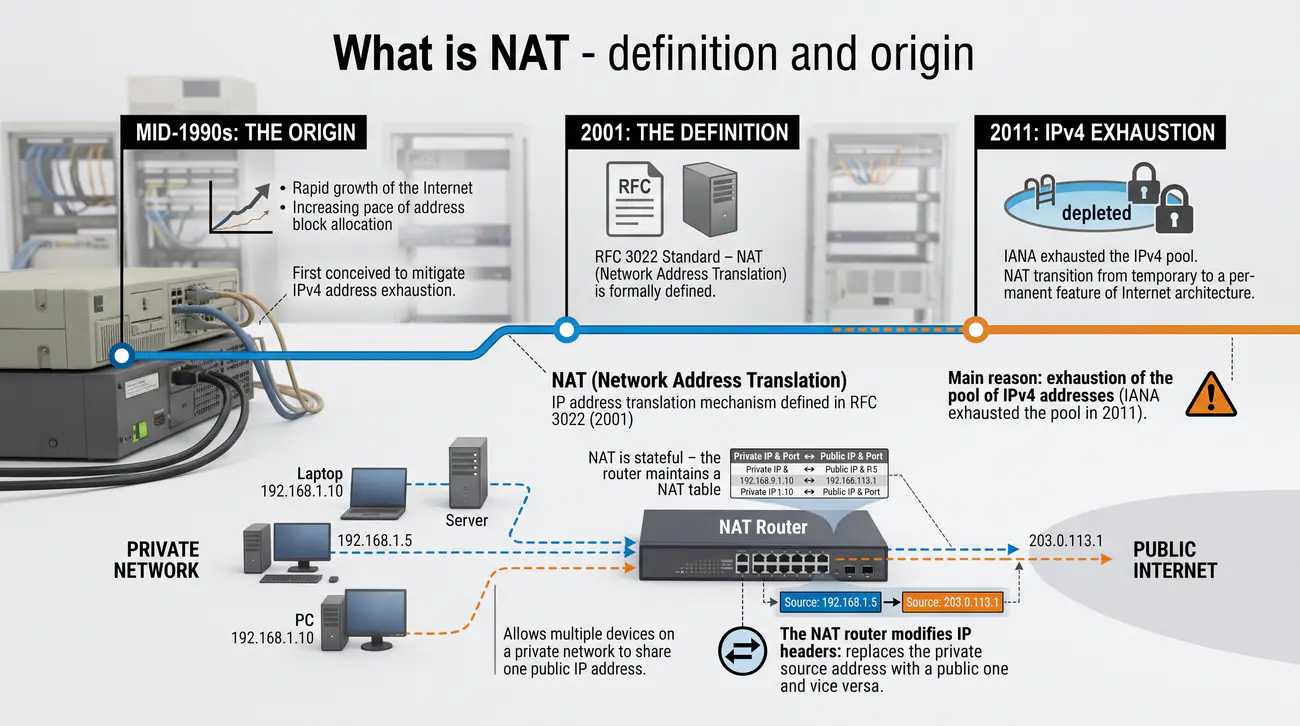
  • NAT (Network Address Translation) - mechanizm translacji adresów IP zdefiniowany w RFC 3022 (2001).
  • Pozwala wielu urządzeniom w sieci prywatnej współdzielić jeden publiczny adres IP.
  • Główna przyczyna: wyczerpanie puli adresów IPv4 (IANA wyczerpała pule w 2011 r.).
  • Router NAT modyfikuje nagłówki IP: zamienia prywatny adres źródłowy na publiczny i odwrotnie.
  • NAT jest stanowy (stateful) - router utrzymuje tablice translacji (NAT table).
Network Address Translation (NAT): Metoda mapowania jednej przestrzeni adresowej IP na inną poprzez modyfikację informacji zawartych w nagłówkach pakietów warstwy sieciowej znajdujących się w tranzycie.

Mechanizm Network Address Translation powstał w odpowiedzi na gwałtowny wzrost liczby węzłów w sieci Internet na początku lat 90. XX wieku, który groził przedwczesnym wyczerpaniem 32-bitowej puli adresowej IPv4. Chociaż protokół IPv6 został zaprojektowany jako docelowe rozwiązanie problemu deficytu adresów, to właśnie wdrożenie prywatnych zakresów adresowych (zdefiniowanych w standardzie RFC 1918) oraz translacji NAT pozwoliło na przedłużenie żywotności architektury IPv4 o kolejne dekady.

W klasycznym modelu architektury IP każdy interfejs sieciowy uczestniczący w wymianie danych powinien legitymować się globalnie unikalnym adresem. W środowiskach z translatorem NAT hosty wewnątrz infrastruktury lokalnej korzystają z adresów nieroutowalnych w globalnym Internecie. Gdy host inicjuje połączenie na zewnątrz, router brzegowy podmienia prywatny adres źródłowy na swój własny, unikalny adres publiczny, odnotowując to powiązanie w wewnętrznej tablicy stanów.

Kluczową cechą współczesnych implementacji NAT jest ich stanowość (stateful operation). Router translacyjny musi śledzić stan nawiązywanych połączeń, rejestrując pary adresów i portów, aby powracający pakiet odpowiedzi mógł zostać prawidłowo przetłumaczony i skierowany do właściwego odbiorcy w sieci lokalnej. Pakiety przychodzące z sieci zewnętrznej, które nie odpowiadają żadnemu aktywnemu wpisowi w tablicy translacji, są natychmiast odrzucane, co nadaje translatorom cechy uproszczonej zapory ogniowej.

Z punktu widzenia aplikacji sieciowych translacja adresów stanowi poważne naruszenie reguły transparentności sieci. Węzeł docelowy w sieci publicznej nie jest świadomy prawdziwego adresu IP inicjatora sesji, widząc wyłącznie publiczny adres urządzenia translacyjnego. Asymetria ta staje się źródłem poważnych trudności w przypadku protokołów, które wymieniają adresy IP wewnątrz warstwy aplikacji lub stosują kryptograficzną weryfikację całego nagłówka pakietu.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS NAT.

Ważne skróty i pojęcia:

  • NAT (Network Address Translation) - Translacja adresów sieciowych pomiędzy domenami prywatnymi a Internetem.
  • IANA (Internet Assigned Numbers Authority) - Organizacja zarządzająca globalną alokacją puli adresów IP i numerów portów.
  • IPv4 (Internet Protocol Version 4) - Czwarta wersja protokołu internetowego wykorzystująca 32-bitową przestrzeń adresową.
  • IPv6 (Internet Protocol Version 6) - Protokół internetowy nowej generacji oferujący 128-bitową przestrzeń adresową.
  • RFC (Request for Comments) - Dokument techniczny i standaryzacyjny publikowany przez organizację IETF.
3/56 Rodzaje translacji NAT
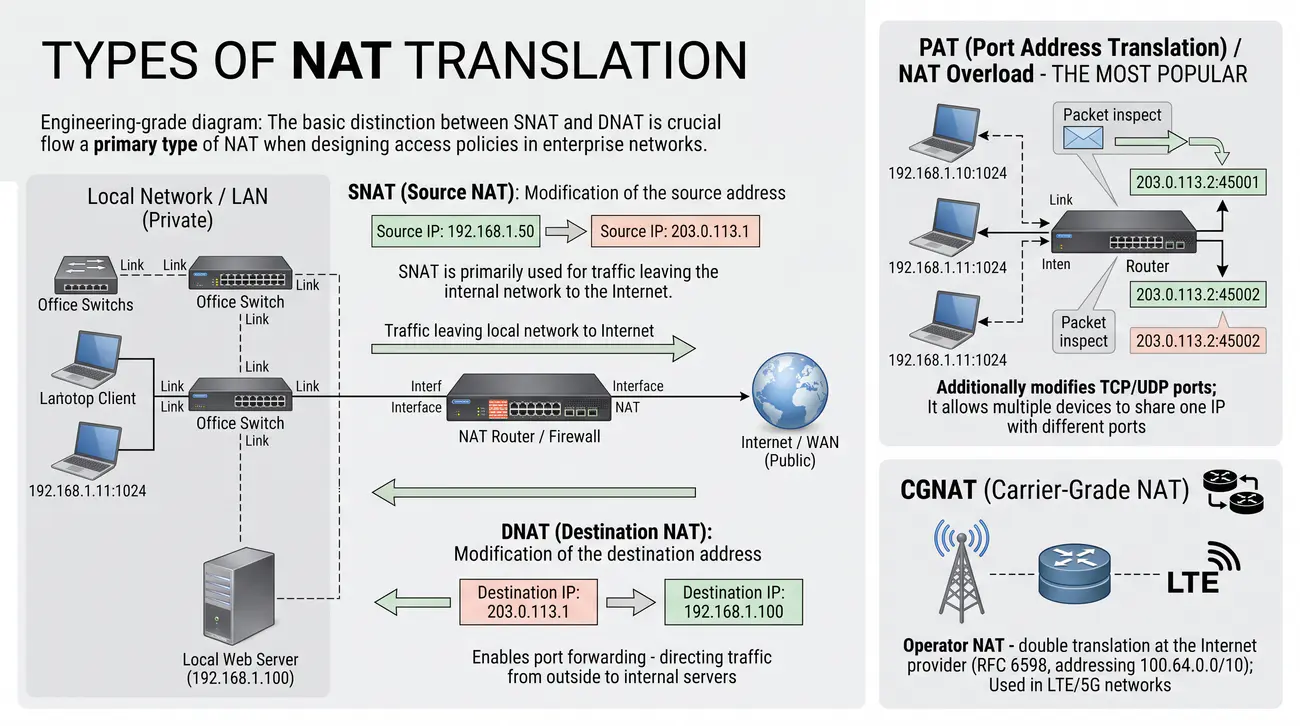
Scharakteryzowanie poszczególnych rodzajów translacji adresów IP ze szczególnym uwzględnieniem mechanizmów SNAT, DNAT, PAT oraz operatorów CGNAT.
  • SNAT (Source NAT): Modyfikacja adresu źródłowego. Stosowany dla ruchu wychodzącego z sieci lokalnej do Internetu.
  • DNAT (Destination NAT): Modyfikacja adresu docelowego. Umożliwia port forwarding - kierowanie ruchu z zewnątrz do serwerów wewnętrznych.
  • PAT (Port Address Translation) / NAT Overload: Dodatkowo modyfikuje porty TCP/UDP. Pozwala wielu urządzeniom współdzielić jeden adres IP z różnymi portami. Jest to najpopularniejszy wariant translacji.
  • CGNAT (Carrier-Grade NAT): NAT operatorski - podwójna translacja u dostawcy Internetu (RFC 6598, adresacja 100.64.0.0/10). Używany w sieciach LTE/5G.
Port Address Translation (PAT): Rozszerzenie mechanizmu translacji adresów polegające na jednoczesnej modyfikacji adresów IP oraz numerów portów warstwy transportowej (TCP/UDP), co pozwala na współdzielenie jednego adresu publicznego przez tysiące hostów lokalnych.

W inżynierii sieciowej wyróżnia się kilka podstawowych wariantów translacji adresów, różniących się punktem aplikacji oraz celem operacyjnym. Najbardziej powszechnym typem jest Source NAT (SNAT), polegający na modyfikacji adresu źródłowego w pakietach wychodzących z sieci prywatnej. Odmianą SNAT stosowaną w łączach o zmiennej adresacji publicznej (np. PPPoE, DHCP) jest maskarada (masquerade), w której router dynamicznie pobiera aktualny adres IP interfejsu WAN.

Przeciwieństwem jest Destination NAT (DNAT), stosowany w celu umożliwienia hostom z publicznego Internetu nawiązywania połączeń z usługami umieszczonymi w sieci lokalnej. W ramach DNAT modyfikacji ulega docelowy adres IP w pakiecie przychodzącym. Najczęściej stosowaną techniką z tej grupy jest przekierowanie portów (port forwarding), w którym konkretny port publiczny zostaje powiązany ze wskazanym portem wewnętrznego serwera.

Dominującym wariantem translacji w środowiskach abonenckich i korporacyjnych jest PAT (Port Address Translation), znany również jako NAPT lub NAT Overload. W tym modelu router brzegowy nie tylko podmienia prywatny adres IP, ale przypisuje każdemu nowemu połączeniu unikalny numer portu źródłowego warstwy transportowej. Dzięki temu nawet tysiące urządzeń w sieci lokalnej mogą równolegle korzystać z pojedynczego publicznego adresu IP.

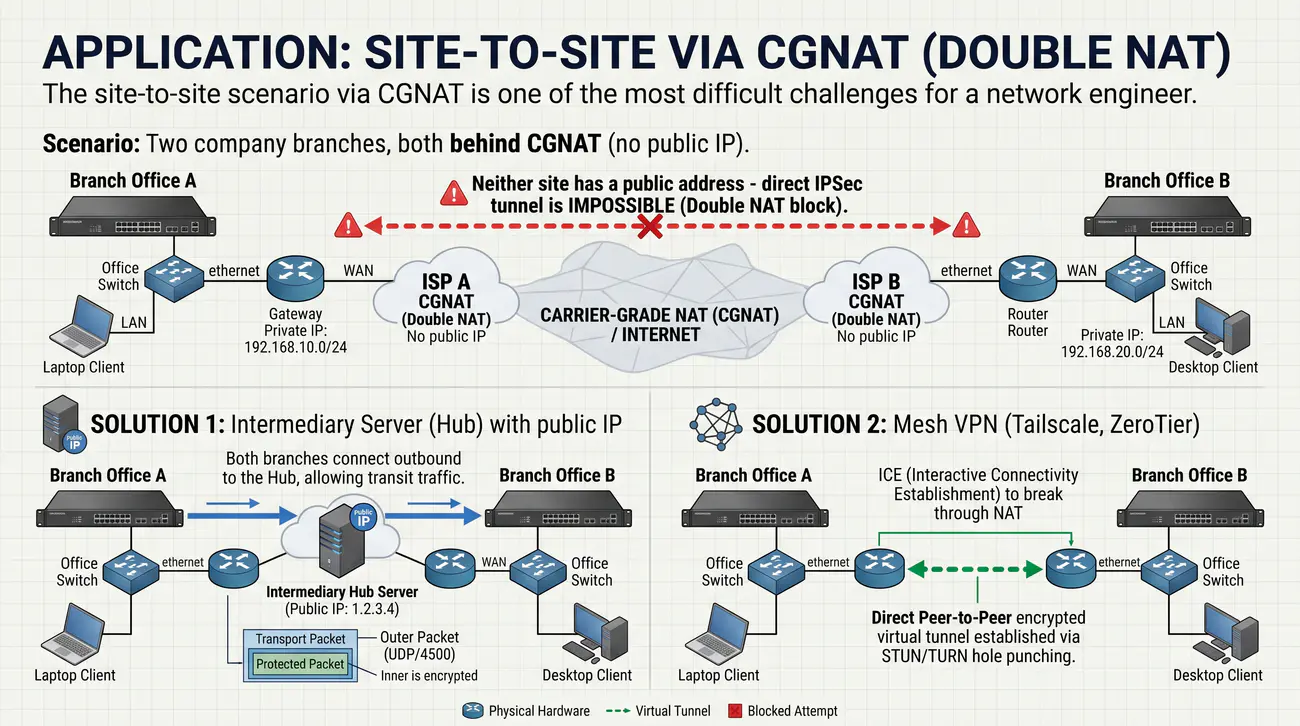
Wraz z wyczerpywaniem się adresów IPv4 operatorzy telekomunikacyjni wdrożyli mechanizm Carrier-Grade NAT (CGNAT), zdefiniowany w standardzie RFC 6598 z dedykowaną przestrzenią 100.64.0.0/10. W tym układzie router domowy klienta otrzymuje adres z puli operatorskiej i wykonuje translację dla urządzeń w domu, po czym router operatora wykonuje kolejną translację na styk z publicznym Internetem. To zjawisko podwójnego NAT stanowi krytyczną barierę dla wielu protokołów VPN.

Źródła i dokumentacja techniczna: Dokumentacja Netfilter NAT HOWTO.

Ważne skróty i pojęcia:

  • SNAT (Source Network Address Translation) - Translacja źródłowego adresu IP stosowana dla ruchu wychodzącego do Internetu.
  • DNAT (Destination Network Address Translation) - Translacja docelowego adresu IP stosowana do udostępniania usług wewnętrznych na zewnątrz.
  • PAT (Port Address Translation) - Translacja adresów i portów umożliwiająca współdzielenie jednego publicznego IP.
  • CGNAT (Carrier-Grade NAT) - Operatorowy system wielostopniowej translacji adresów dla setek abonentów jednocześnie.
  • NAPT (Network Address Port Translation) - Techniczny termin określający jednoczesną translację adresu sieciowego i portu.
4/56 Typy NAT wg RFC 3489/4787
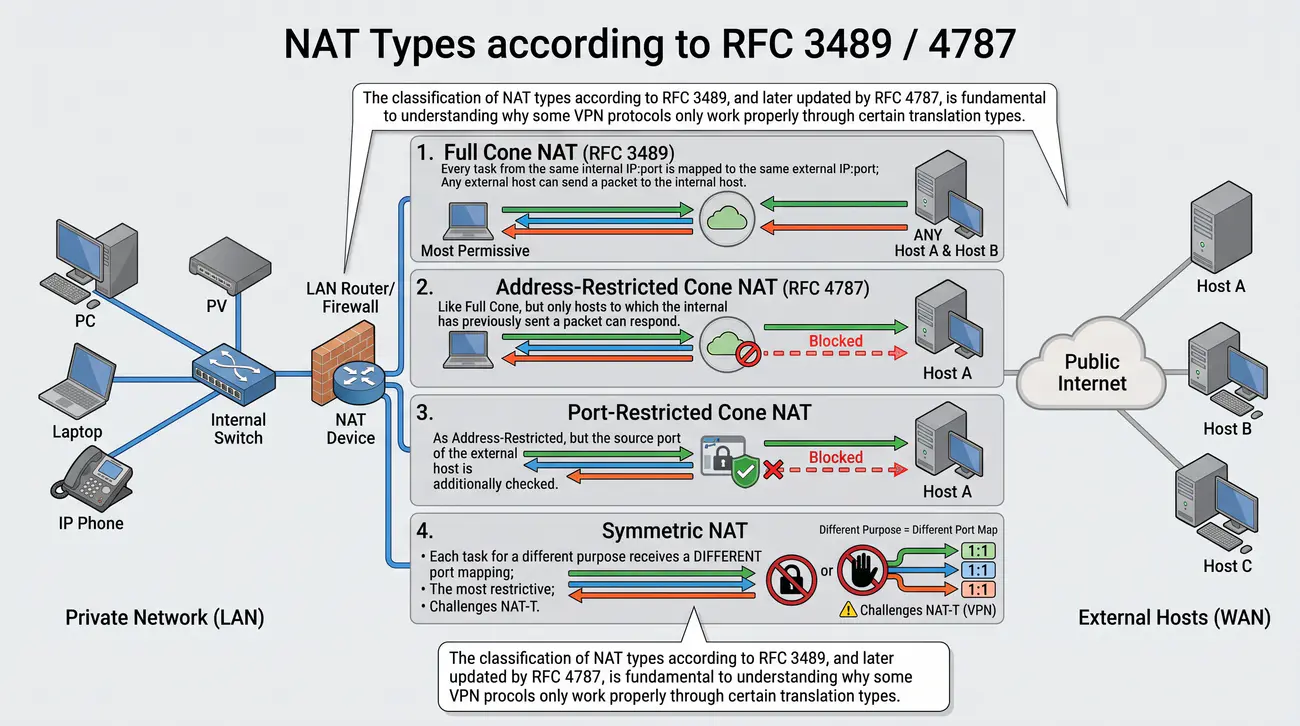
Przedstawienie taksonomii zachowań translatorów NAT na podstawie modeli mapowania i filtracji zdefiniowane w standardach RFC 3489 i RFC 4787.
  • Full Cone NAT: Każde żądanie z tej samej pary wewnętrznej IP:port jest zawsze mapowane na ten sam zewnętrzny IP:port; dowolny host z sieci zewnętrznej może zainicjować transmisję na zaalokowany port publiczny.
  • Address-Restricted Cone NAT: Mapowanie portu jest stałe, lecz router wpuszcza pakiety przychodzące wyłącznie z tych adresów IP, do których host lokalny uprzednio wysłał pakiet.
  • Port-Restricted Cone NAT: Oprócz adresu IP sprawdzany jest również port źródłowy węzła zewnętrznego - odpowiedź musi nadejść dokładnie z tej samej pary IP:port, do której skierowano zapytanie.
  • Symmetric NAT: Każde żądanie wysyłane do innego adresu lub portu docelowego otrzymuje całkowicie unikalne mapowanie portu zewnętrznego. Stanowi to krytyczną barierę dla bezpośrednich połączeń P2P i klasycznego NAT-T, wymuszając stosowanie serwerów przekaźnikowych TURN.
Symmetric NAT: Najbardziej restrykcyjny typ translacji, w którym każde żądanie wysyłane z tego samego adresu i portu wewnętrznego do innego adresu lub portu docelowego otrzymuje unikalne mapowanie portu zewnętrznego.

Klasyfikacja zachowań translatorów adresów została pierwotnie sformalizowana w dokumencie RFC 3489 przy okazji definiowania protokołu STUN, a następnie udoskonalona i doprecyzowana w standardzie RFC 4787. Zrozumienie poszczególnych kategorii translatorów jest kluczowe dla inżynierów projektujących systemy transmisji w czasie rzeczywistym oraz sieci nakładkowe VPN, ponieważ decyduje o możliwości bezpośredniego skomunikowania dwóch węzłów ukrytych za barierami NAT.

W modelu Full Cone NAT każde żądanie pochodzące z określonej pary wewnętrznego adresu i portu (IP_in:Port_in) jest zawsze mapowane na ten sam publiczny port (IP_ext:Port_ext). Po utworzeniu takiego mapowania dowolny host zewnętrzny może wysłać pakiet na przydzielony port publiczny, a router bezwarunkowo przekaże go do hosta wewnętrznego. Jest to model najbardziej otwarty, niewymagający wcześniejszej interakcji z konkretnym adresem docelowym.

W modelach Restricted Cone kryteria akceptacji ruchu przychodzącego zostają zaostrzone. W wariancie Address-Restricted Cone router odrzuca pakiety przychodzące z obcych adresów IP, zezwalając na transmisję wyłącznie hostom, do których host lokalny uprzednio wysłał pakiet. W wariancie Port-Restricted Cone restrykcją objęty zostaje także port źródłowy węzła zewnętrznego - odpowiedź musi nadejść dokładnie z tej samej pary IP i portu, do której skierowano pierwotne zapytanie.

Największe wyzwanie dla komunikacji punkt-punkt oraz protokołów tunelujących stanowi Symmetric NAT. W tym przypadku translator tworzy nowe mapowanie portu publicznego dla każdego unikalnego adresu lub portu docelowego. Oznacza to, że zewnętrzny serwer pośredniczący (taki jak STUN) widzi inny port publiczny klienta niż ten, który zostanie przydzielony do komunikacji z właściwym partnerem VPN, co uniemożliwia bezpośrednie przebicie zapory i wymusza użycie węzłów przekaźnikowych.

Źródła i dokumentacja techniczna: Opracowanie inżynierskie Tailscale: How NAT Traversal Works.

Ważne skróty i pojęcia:

  • STUN (Session Traversal Utilities for NAT) - Protokół umożliwiający klientowi wykrycie obecności i typu translatora NAT na styku z siecią.
  • TURN (Traversal Using Relays around NAT) - Protokół przekazywania ruchu przez zewnętrzny węzeł pośredniczący w przypadku restrykcyjnych translatorów.
  • ICE (Interactive Connectivity Establishment) - Struktura integrująca techniki STUN i TURN w celu wyboru optymalnej ścieżki połączenia.
  • P2P (Peer-to-Peer) - Model architektury sieciowej, w którym węzły komunikują się bezpośrednio ze sobą bez stałego serwera centralnego.
  • UDP (User Datagram Protocol) - Bezpołączeniowy protokół warstwy transportowej charakteryzujący się niskim narzutem transmisyjnym.
5/56 Mechanizm działania NAT - krok po kroku
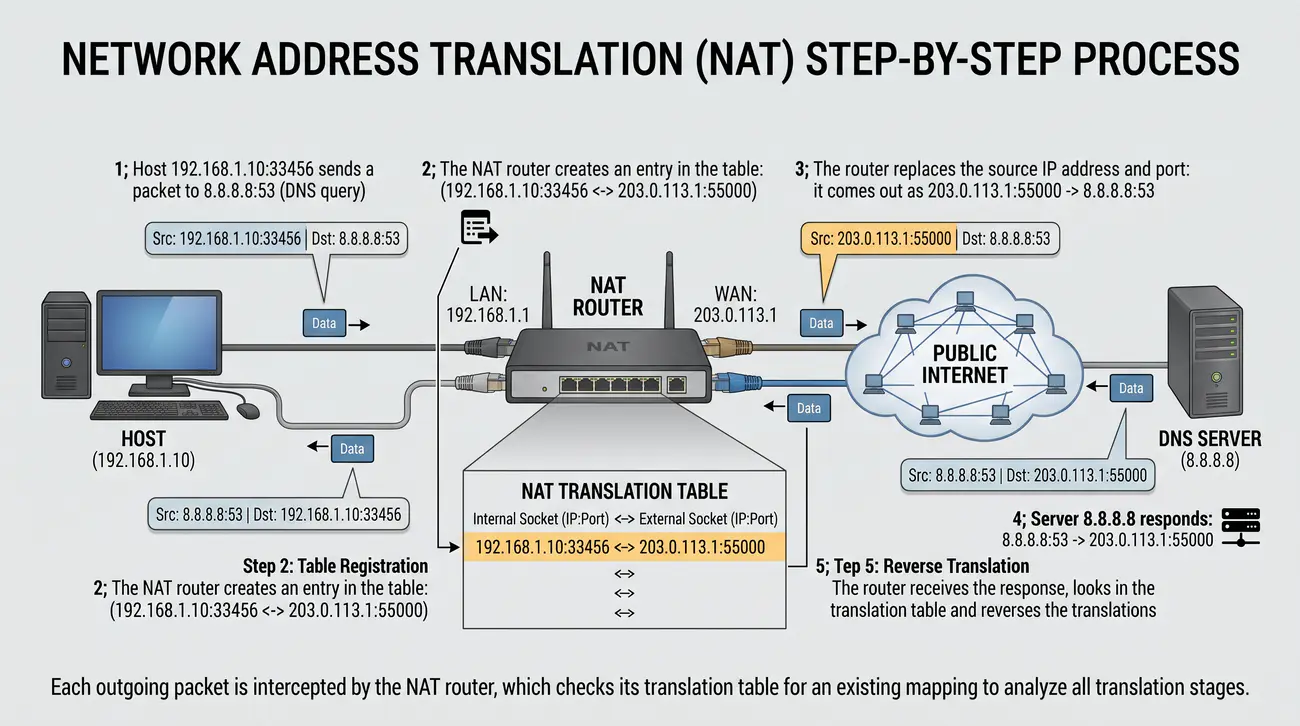
Prześledzenie cyklu przetwarzania pakietu przez translator stanowy od momentu wysłania zapytania do powrotu odpowiedzi z sieci rozległej.
  • 1. Host 192.168.1.10:33456 wysyła pakiet do 8.8.8.8:53 (zapytanie DNS).
  • 2. Router NAT tworzy wpis w tablicy: (192.168.1.10:33456 <-> 203.0.113.1:55000).
  • 3. Router podmienia źródłowy adres IP i port: wychodzi jako 203.0.113.1:55000 -> 8.8.8.8:53.
  • 4. Serwer 8.8.8.8 odpowiada: 8.8.8.8:53 -> 203.0.113.1:55000.
  • 5. Router odbiera odpowiedz, szuka w tablicy translacji i odwraca translacje.
  • 6. Bez wpisu w tablicy - pakiet przychodzący jest odrzucany (NAT działa jak zapora stanowa).
Tablica translacji (NAT Table): Struktura danych w pamięci routera przechowująca powiązania między adresami i portami sieci wewnętrznej a przypisanymi im adresami i portami w sieci publicznej wraz z licznikami czasu życia sesji.

Proces translacji stanowej rozpoczyna się w momencie, gdy stacja robocza w podsieci prywatnej generuje pakiet zaadresowany do węzła w publicznym Internecie. Przykładowo host o adresie 192.168.1.10 wysyła zapytanie ze źródłowego portu 33456 do publicznego serwera DNS 8.8.8.8 na port 53. Pakiet ten trafia na domyślną bramę sieciową, którą stanowi router brzegowy wykonujący translację PAT.

W drugim etapie procesor sieciowy routera dokonuje inspekcji nagłówka IP oraz nagłówka warstwy transportowej. Router przeszukuje swoją tablicę translacji w celu ustalenia, czy dla danego strumienia istnieje już aktywny wpis. Jeśli sesja jest nowa, alokuje wolny port z puli publicznej (np. 55000), przypisuje go do sesji i tworzy rekord wiążący parę 192.168.1.10:33456 z publiczną tożsamością 203.0.113.1:55000, inicjując jednocześnie licznik czasu bezczynności (idle timeout).

Kolejnym krokiem jest fizyczna modyfikacja nagłówka pakietu. Router zastępuje prywatny adres IP adresem interfejsu publicznego oraz podmienia port źródłowy na zaalokowany port 55000. Ponieważ zmiana adresów i portów unieważnia sumy kontrolne zawarte w nagłówku IP oraz nagłówku TCP/UDP, router przelicza je na nowo i transmituje zmodyfikowany pakiet do sieci zewnętrznej. Z perspektywy serwera docelowego zapytanie nadeszło wyłącznie z publicznego adresu routera.

Gdy serwer docelowy wysyła odpowiedź, pakiet trafia na adres 203.0.113.1 i port docelowy 55000. Router brzegowy przechwytuje ramkę, odczytuje numer portu i odnajduje odpowiedni wpis w tablicy stanów. Następnie wykonuje odwrotną translację: zamienia adres docelowy na 192.168.1.10 oraz port na 33456, ponownie koryguje sumy kontrolne i wysyła ramkę do sieci lokalnej. Jeśli w tablicy brak odpowiedniego wpisu, pakiet zostaje natychmiast porzucony.

Źródła i dokumentacja techniczna: Baza wiedzy IBM: Zasady trasowania IP.

Ważne skróty i pojęcia:

  • DNS (Domain Name System) - Rozproszony system nazw domenowych tłumaczący nazwy mnemoniczne na adresy IP.
  • TTL (Time to Live) - Pole w nagłówku pakietu IP ograniczające czas jego krążenia w strukturze sieci.
  • SYN (Synchronize) - Flaga sterująca protokołu TCP inicjująca trójstronny proces nawiązywania połączenia.
  • ACK (Acknowledgment) - Flaga potwierdzenia odbioru danych w protokole TCP.
  • FIN (Finish) - Flaga protokołu TCP informująca o zamiarze eleganckiego zakończenia sesji transmisyjnej.
6/56 Zastosowania NAT w praktyce
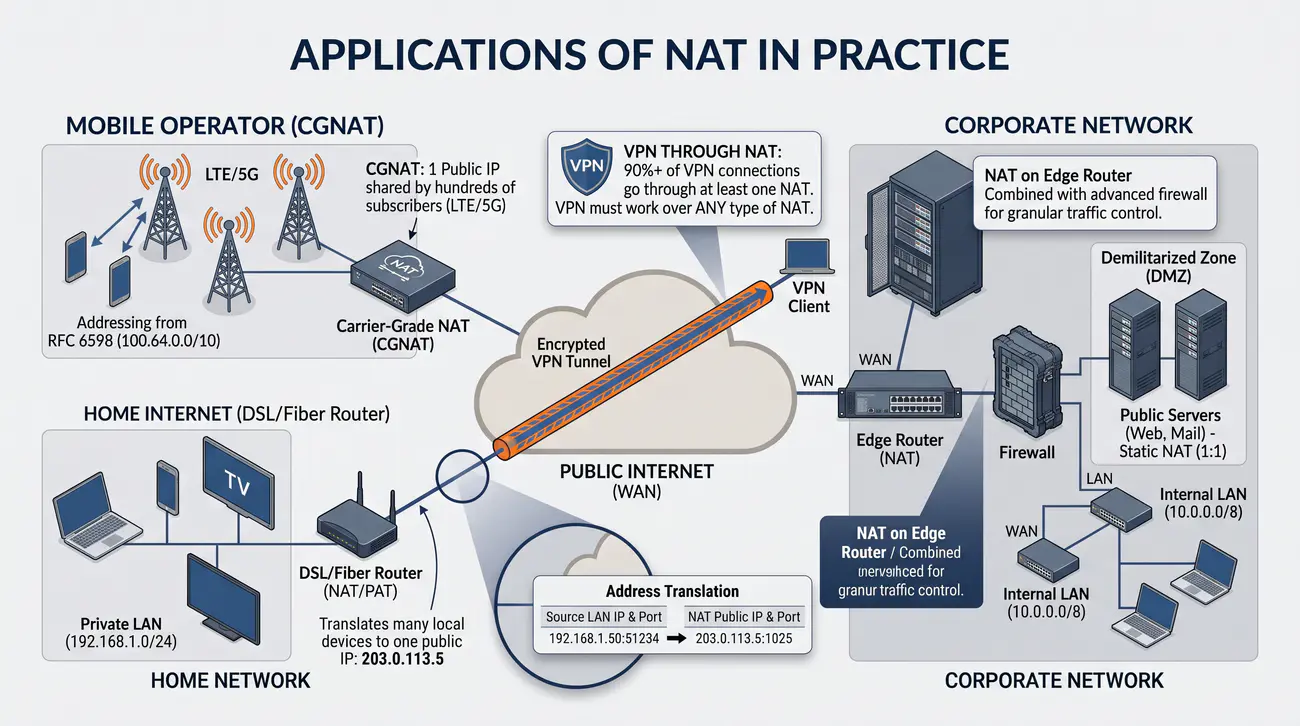
Przedstawienie praktycznych środowisk wdrożeniowych translacji adresów ze szczególnym uwzględnieniem sieci domowych, przedsiębiorstw oraz operatorów komórkowych.
  • Internet domowy: Router DSL/światłowodowy wykonuje NAT/PAT - wiele urządzeń dzieli jeden publiczny IP od dostawcy.
  • Sieć firmowa: NAT na routerze brzegowym, często połączony z zaporą sieciową. DMZ dla serwerów publicznych.
  • Operatorzy komórkowi (CGNAT): LTE/5G: jeden publiczny IP dla setek klientów. Adresacja z RFC 6598 (100.64.0.0/10).
  • Konsekwencja: 90%+ połączeń VPN przechodzi przez co najmniej jeden NAT. VPN musi działać przez każdy typ NAT.
Strefa zdemilitaryzowana (DMZ): Wyodrębniony fizycznie lub logicznie segment sieciowy umieszczony pomiędzy siecią wewnętrzną a Internetem, przeznaczony dla serwerów świadczących usługi publiczne z ograniczonym dostępem do zasobów wewnętrznych.

Praktyczne wdrożenia mechanizmów translacji adresów obejmują niemal wszystkie szczeble nowoczesnej infrastruktury teleinformatycznej. W segmencie abonenckim i małych biur (SOHO) routery dostępowe wykonują automatyczną translację maskarady na pojedynczym dynamicznym lub statycznym adresie dostarczonym przez operatora. Pozwala to na jednoczesne podłączenie do Internetu dziesiątek urządzeń domowych (komputerów, smartfonów, urządzeń Internetu Rzeczy) bez ponoszenia dodatkowych kosztów abonamentowych za adresy IP.

W infrastrukturze korporacyjnej translacja adresów jest ściśle zintegrowana z zaawansowanymi systemami zapór sieciowych (Next-Generation Firewalls). Przedsiębiorstwa wykorzystują mechanizmy SNAT do ukrywania wewnętrznej topologii sieciowej przed zewnętrznymi skanerami oraz techniki DNAT do kontrolowanego udostępniania usług publicznych zlokalizowanych w dedykowanych strefach zdemilitaryzowanych (DMZ). Zapewnia to separację serwerów pocztowych czy aplikacyjnych od krytycznych baz danych.

Szczególnym przypadkiem masowej skali są sieci operatorów komórkowych LTE i 5G. Ze względu na miliardy aktywnych terminali mobilnych operatorzy powszechnie stosują wielostopniową architekturę CGNAT. Pojedynczy adres publiczny może być współdzielony przez setki abonentów, przy czym operatorzy dynamicznie przydzielają określone pule portów per użytkownik. Ogranicza to drastycznie możliwość bezpośredniego inicjowania sesji z zewnątrz do terminala abonenckiego.

Konsekwencją tak powszechnego wdrożenia translatorów jest fakt, że ponad 90 procent współczesnych połączeń wirtualnych sieci prywatnych musi pokonać co najmniej jedno urządzenie realizujące translację NAT lub PAT. Oznacza to, że każdy nowoczesny protokół VPN musi posiadać wbudowaną, niezawodną obsługę środowisk translacyjnych, w przeciwnym razie jego zastosowanie w realnych środowiskach produkcyjnych stanie się całkowicie niemożliwe.

Źródła i dokumentacja techniczna: Baza wiedzy IBM: Architektura i projektowanie zapór sieciowych.

Ważne skróty i pojęcia:

  • DMZ (Demilitarized Zone) - Strefa zdemilitaryzowana izolująca serwery publiczne od chronionej sieci LAN.
  • SOHO (Small Office / Home Office) - Segment małych biur i użytkowników domowych w teleinformatyce.
  • IoT (Internet of Things) - Koncepcja sieci łączącej przedmioty wyposażone w moduły komunikacyjne.
  • LTE (Long Term Evolution) - Standard bezprzewodowej transmisji danych w telefonii komórkowej czwartej generacji.
  • NGFW (Next-Generation Firewall) - Zaawansowana zapora sieciowa łącząca inspekcję stanową z analizą aplikacji i systemem IPS.
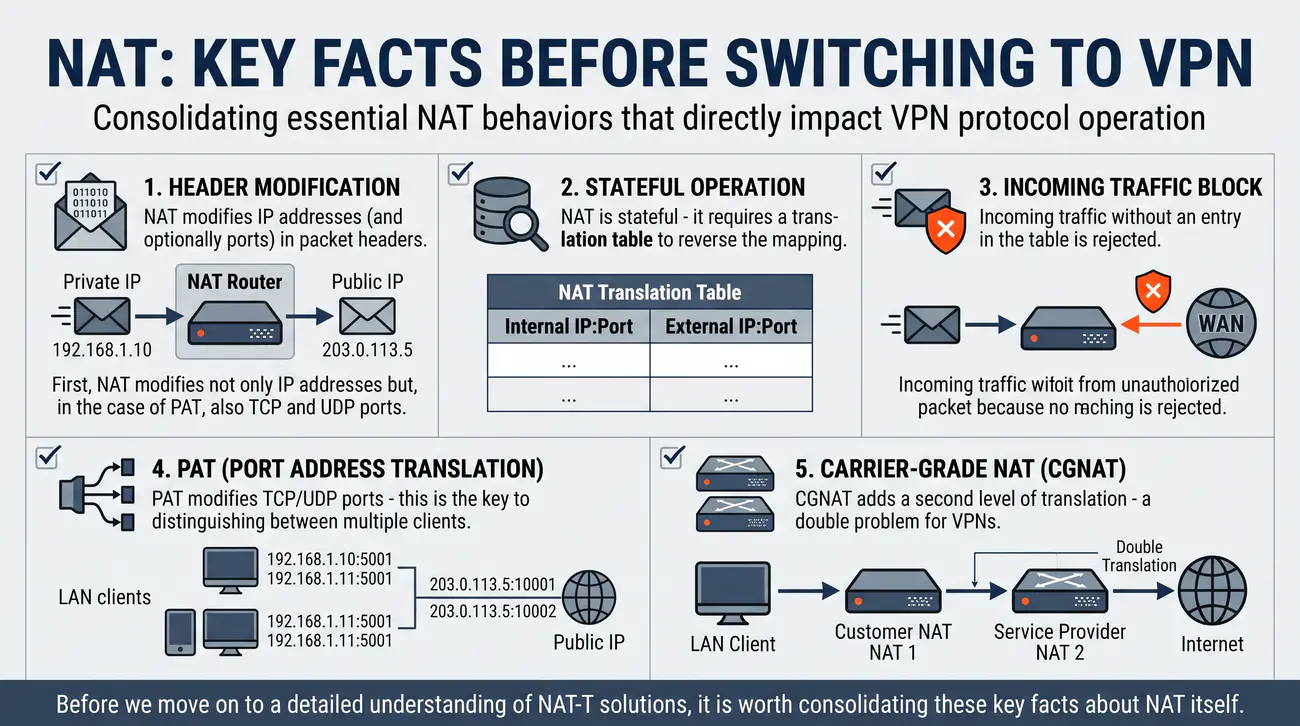
7/56 NAT - kluczowe fakty przed przejściem do VPN
Syntetyczne podsumowanie cech architektonicznych translatorów NAT przed analizą ich wpływu na bezpieczeństwo i integralność protokołów VPN.
  • NAT modyfikuje adresy IP (i opcjonalnie porty) w nagłówkach pakietów.
  • NAT jest stanowy - wymaga tablicy translacji do odwrócenia mapowania.
  • Ruch przychodzący bez wpisu w tablicy jest odrzucany.
  • PAT modyfikuje porty TCP/UDP - to klucz do rozróżniania wielu klientów.
  • CGNAT dodaje drugi poziom translacji - podwójny problem dla VPN.
  • Pytanie: Jak protokół VPN, który szyfruje cały pakiet (w tym nagłówki IP), może działać przez urządzenie modyfikujące te nagłówki?
Zapora stanowa (Stateful Firewall): Mechanizm bezpieczeństwa monitorujący stan aktywnych połączeń sieciowych, przepuszczający pakiety przychodzące wyłącznie wtedy, gdy stanowią one uprawnioną odpowiedź na wcześniej zainicjowaną sesję wychodzącą.

Przed przystąpieniem do analizy konfliktów pomiędzy translatorami adresów a kryptograficznymi protokołami VPN należy usystematyzować podstawowe aksjomaty rządzące działaniem urządzeń NAT. Po pierwsze, translacja adresów opiera się na permanentnej modyfikacji danych w nagłówkach pakietów warstwy sieciowej (pola Source IP i Destination IP) oraz warstwy transportowej (Source Port i Destination Port). Żaden pakiet przechodzący przez translator nie opuszcza go w pierwotnej postaci fizycznej.

Po drugie, każda forma translacji wielodostępowej (PAT) jest procesem ściśle stanowym. Urządzenie pośredniczące nie jest pasywnym węzłem komutacyjnym, lecz aktywnym elementem przetwarzającym, który dynamicznie tworzy, aktualizuje i usuwa wpisy w tablicy stanów. Pakiety przychodzące z sieci zewnętrznej, dla których router nie potrafi odnaleźć jednoznacznego odwzorowania w bieżącej tablicy, są bezwzględnie odrzucane, co uniemożliwia bezpośrednie zestawianie tuneli kierowanych do hostów za translatorem.

Po trzecie, kluczowym mechanizmem odróżniania poszczególnych klientów współdzielących pojedynczy publiczny adres IP są numery portów warstwy czwartej (TCP oraz UDP). Jeśli protokół wyższej warstwy nie operuje na koncepcji portów transportowych, standardowy translator PAT traci zdolność do rozróżniania powracających strumieni danych, co uniemożliwia obsługę więcej niż jednej sesji równolegle.

Pojawia się zatem fundamentalny problem inżynierski: w jaki sposób protokół VPN, którego głównym zadaniem jest kryptograficzna ochrona całego pakietu przed jakimikolwiek modyfikacjami podczas transmisji oraz ukrycie nagłówków warstwy transportowej za pomocą szyfrowania, ma poprawnie funkcjonować w środowisku, które do poprawnego działania wymaga ciągłego odczytywania i modyfikowania tych właśnie nagłówków?

Źródła i dokumentacja techniczna: Netfilter Packet Filtering HOWTO.

Ważne skróty i pojęcia:

  • LAN (Local Area Network) - Lokalna sieć komputerowa o ograniczonej domenie rozgłoszeniowej.
  • WAN (Wide Area Network) - Rozległa sieć telekomunikacyjna łącząca odległe geograficznie punkty dostępowe.
  • OSI (Open Systems Interconnection) - Siedmiowarstwowy model odniesienia dla standardów protokołów sieciowych.
  • ICMP (Internet Control Message Protocol) - Protokół diagnostyczny i kontrolny stosowany do transmisji komunikatów o błędach w sieci IP.
  • PDU (Protocol Data Unit) - Jednostka danych przetwarzana w określonej warstwie architektury sieciowej.
8/56 Dlaczego NAT przeszkadza VPN? - protokół ESP
Wyjaśnienie przyczyn niekompatybilności czystego protokołu IPsec ESP z translatorami adresów i portów PAT.
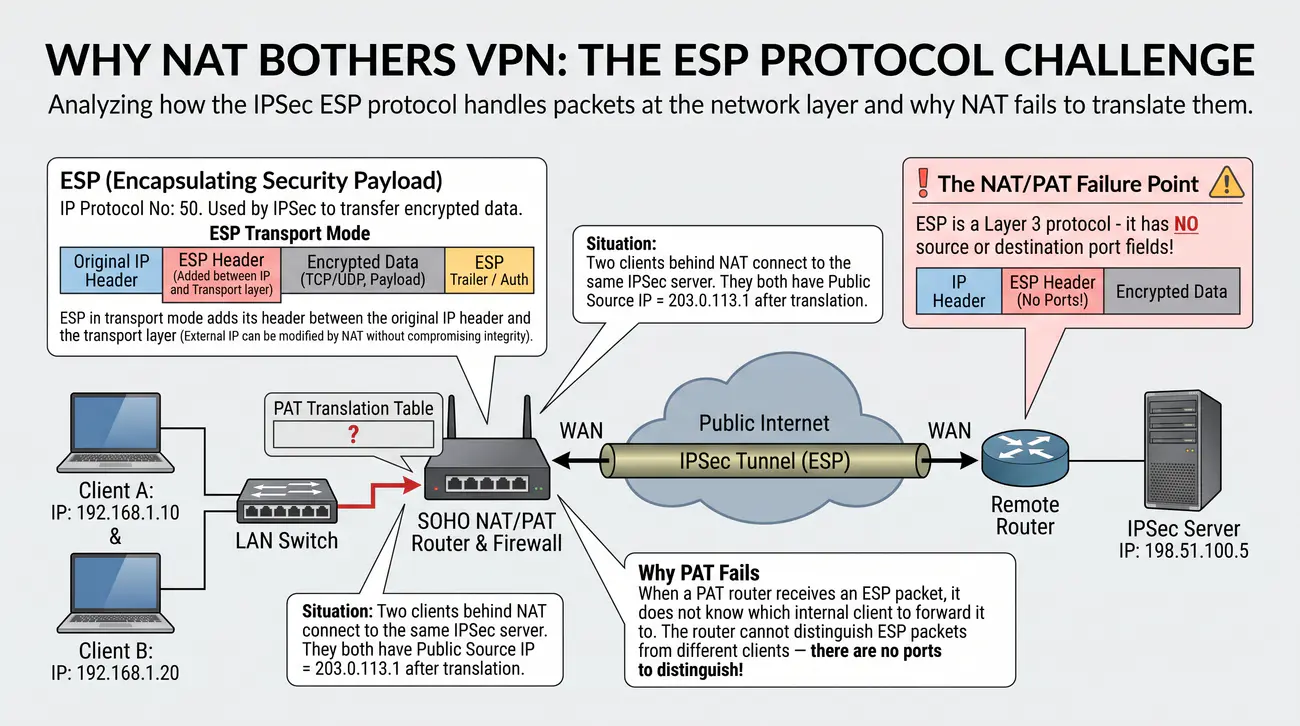
  • ESP (Encapsulating Security Payload): Protokół warstwy sieciowej oznaczony numerem IP 50, dedykowany do ochrony poufności i integralności danych w architekturze IPsec.
  • Brak portów transportowych: Nagłówek ESP operuje bezpośrednio w warstwie 3 i nie zawiera pól portu źródłowego ani docelowego, operując jedynie na 32-bitowym identyfikatorze SPI.
  • Kolizja w translatorze PAT: Klasyczny translator portów nie potrafi zmodyfikować portu w pakiecie protokołu 50; po nadejściu odpowiedzi z serwera router nie wie, do którego klienta LAN skierować pakiet.
  • Konflikt wielu sesji: Gdy dwaj klienci z tej samej sieci prywatnej łączą się z tym samym koncentratorem VPN, powracające pakiety ESP posiadają ten sam numer protokołu i adres publiczny, co prowadzi do kolizji i zerwania sesji.
  • Ograniczenia IPsec Passthrough: Funkcja bramy aplikacyjnej ALG w routerach domowych pozwala na tranzyt protokołu 50 wyłącznie dla jednego wybranego klienta w sieci lokalnej.
Encapsulating Security Payload (ESP): Protokół bezpieczeństwa pakietu IPsec oznaczony numerem IP 50, zapewniający poufność, autentyczność pochodzenia danych, integralność bezpołączeniową oraz ochronę przed atakami powtórzeniowymi.

Protokół ESP (Encapsulating Security Payload), oznaczony w nagłówku IP numerem protokołu 50, stanowi fundamentalny mechanizm wykonawczy architektury IPsec, odpowiedzialny za szyfrowanie danych użytkownika. ESP operuje bezpośrednio na poziomie warstwy sieciowej (L3) i w przeciwieństwie do protokołów TCP czy UDP nie posiada w swoim nagłówku żadnych pól odpowiadających numerom portów źródłowych ani docelowych. Zamiast tego nagłówek ESP zawiera 32-bitowy identyfikator Security Parameters Index (SPI) oraz numer sekwencyjny.

Brak portów transportowych stanowi barierę nie do pokonania dla klasycznego translatora PAT. Gdy router realizujący maskaradę otrzymuje pakiet ESP od klienta z sieci lokalnej, może zmodyfikować prywatny adres IP na publiczny, lecz nie ma możliwości zmodyfikowania portu. Co gorsza, gdy pakiet odpowiedzi powraca z serwera VPN na publiczny adres routera, translator nie dysponuje żadnym kryterium warstwy transportowej, na podstawie którego mógłby skierować ruch do właściwego komputera wewnątrz sieci.

Sytuacja staje się krytyczna, gdy dwóch lub więcej klientów zlokalizowanych w tej samej sieci prywatnej próbuje jednocześnie zestawić połączenie VPN do tego samego zdalnego koncentratora IPsec. Z perspektywy serwera oba pakiety przychodzą z identycznego adresu publicznego i posiadają ten sam numer protokołu IP 50. Koncentrator nie jest w stanie rozróżnić powracających sesji na poziomie IP, a router lokalny gubi powiązania stanowe, co prowadzi do natychmiastowego zerwania tunelu jednego z użytkowników.

Wczesne próby obejścia tego problemu polegały na stosowaniu mechanizmów sprzętowych typu IPsec Passthrough w routerach abonenckich. Mechanizmy te przypisywały cały ruch protokołu 50 do pierwszego aktywnego klienta w sieci lokalnej, całkowicie blokując pozostałym stacjom roboczym możliwość korzystania z VPN. Ograniczenie to wymusiło opracowanie standardu enkapsulacji ESP wewnątrz datagramów warstwy czwartej.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS IPsec.

Ważne skróty i pojęcia:

  • ESP (Encapsulating Security Payload) - Protokół szyfrujący ładunek w pakietach architektury IPsec.
  • SPI (Security Parameters Index) - 32-bitowa wartość w nagłówku ESP identyfikująca skojarzenie bezpieczeństwa SA u odbiorcy.
  • PAT (Port Address Translation) - Translacja adresów i portów uniemożliwiająca bezpośrednie trasowanie protokołów bezportowych.
  • L3 (Layer 3 (Network Layer)) - Trzecia warstwa modelu odniesienia OSI odpowiadająca za adresację logiczną i trasowanie.
  • SA (Security Association) - Jednokierunkowy zbiór parametrów kryptograficznych uzgodnionych pomiędzy węzłami IPsec.
9/56 Problem z AH (Authentication Header)
Wykazanie matematycznej i protokołowej niemożliwości funkcjonowania nagłówka IPsec AH w środowiskach z translacją adresów NAT.
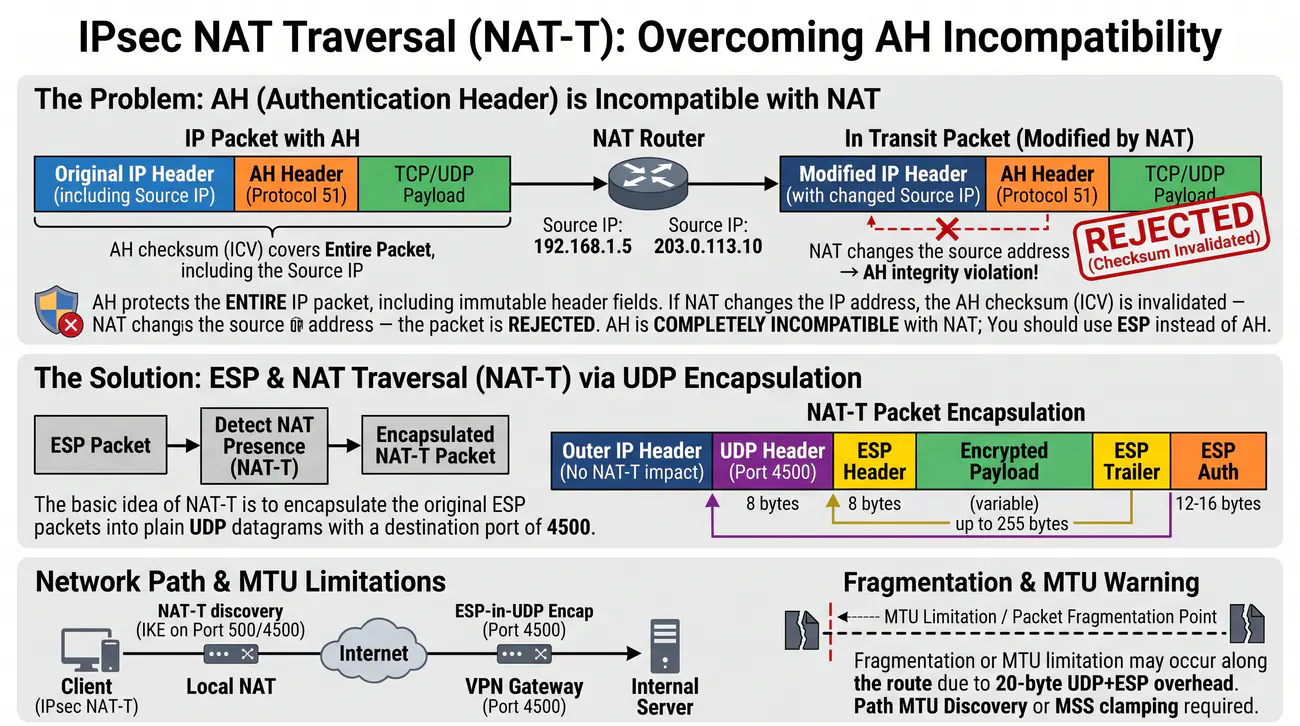
  • AH (Authentication Header): Protokół oznaczony numerem IP 51, zapewniający bezpołączeniową integralność oraz autentyczność pochodzenia pakietu bez szyfrowania danych.
  • Kryptograficzna ochrona nagłówka IP: Algorytm obliczania podpisu ICV w protokole AH obejmuje niezmienne pola nagłówka IP, w tym adres źródłowy i docelowy nadawcy.
  • Unieważnienie sumy kontrolnej: Gdy router pośredniczący podmienia prywatny adres IP na adres publiczny, podpis ICV przestaje odpowiadać zawartości pakietu.
  • Odrzucenie pakietu przez odbiorcę: Węzeł docelowy interpretuje modyfikację adresu jako atak typu naruszenia integralności i bezwzględnie porzuca pakiet.
  • Status inżynierski: Protokół AH jest całkowicie niekompatybilny z mechanizmami NAT/PAT; we współczesnych wdrożeniach został całkowicie wyparty przez protokół ESP w trybach AEAD.
Authentication Header (AH): Protokół bezpieczeństwa pakietu IPsec oznaczony numerem IP 51, zapewniający bezpołączeniową integralność, autentyczność pochodzenia danych oraz ochronę przed powtórzeniami, bez szyfrowania ładunku.

Protokół Authentication Header (AH), zdefiniowany pod numerem IP 51, powstał w celu zapewnienia rygorystycznej integralności pakietów przesyłanych przez sieci nieufne. W przeciwieństwie do protokołu ESP, który chroni wyłącznie dane użytkownika oraz własny nagłówek, protokół AH obejmuje obliczaniem kryptograficznej sumy kontrolnej ICV (Integrity Check Value) również niezmienne pola zewnętrznego nagłówka IP, w tym pole źródłowego i docelowego adresu IP.

W momencie, gdy pakiet zabezpieczony nagłówkiem AH napotyka na swojej drodze translator NAT, urządzenie brzegowe wykonuje standardową procedurę podmiany adresu prywatnego na adres publiczny. W tym samym ułamku sekundy zawartość nagłówka IP ulega fizycznej zmianie. Węzeł docelowy po odebraniu pakietu przystępuje do weryfikacji integralności: wylicza wartość ICV z odebranego nagłówka IP i porównuje ją z podpisem cyfrowym umieszczonym w nagłówku AH.

Ponieważ translator NAT zmodyfikował adres IP nadawcy, obliczona przez odbiorcę wartość ICV jest całkowicie odmienna od wartości wygenerowanej przez nadawcę. Zgodnie ze specyfikacją standardu IPsec węzeł odbiorczy interpretuje tę rozbieżność jako próbę wrogiej modyfikacji pakietu w tranzycie (atak typu Man-in-the-Middle) i bezwarunkowo porzuca pakiet, odnotowując błąd integralności w logach systemowych.

Z punktu widzenia matematyki kryptograficznej protokół AH jest całkowicie niekompatybilny z jakimkolwiek mechanizmem translacji adresów IP. Żadna technika typu NAT Traversal nie jest w stanie naprawić tej niezgodności bez naruszenia podstawowych założeń kryptograficznych AH. Z tego powodu we współczesnych projektach sieci korporacyjnych protokół AH został całkowicie wycofany na rzecz protokołu ESP operującego w nowoczesnych trybach AEAD.

Źródła i dokumentacja techniczna: Oficjalny rejestr protokołów IP organizacji IANA.

Ważne skróty i pojęcia:

  • AH (Authentication Header) - Protokół integralności i uwierzytelniania IPsec obejmujący nagłówek IP.
  • ICV (Integrity Check Value) - Kryptograficzna suma kontrolna dołączana do pakietu w celu weryfikacji jego nienaruszalności.
  • MITM (Man-in-the-Middle) - Atak kryptograficzny polegający na przechwyceniu i modyfikacji komunikacji pomiędzy węzłami.
  • AEAD (Authenticated Encryption with Associated Data) - Nowoczesny schemat kryptograficzny zapewniający jednocześnie poufność i integralność.
  • HMAC (Keyed-Hash Message Authentication Code) - Kod uwierzytelniania wiadomości oparty na funkcji skrótu i kluczu współdzielonym.
10/56 Problem sum kontrolnych TCP/UDP a NAT
Przeanalizowanie mechanizmu unieważniania sum kontrolnych warstwy transportowej w pakietach szyfrowanych poddawanych translacji adresów.
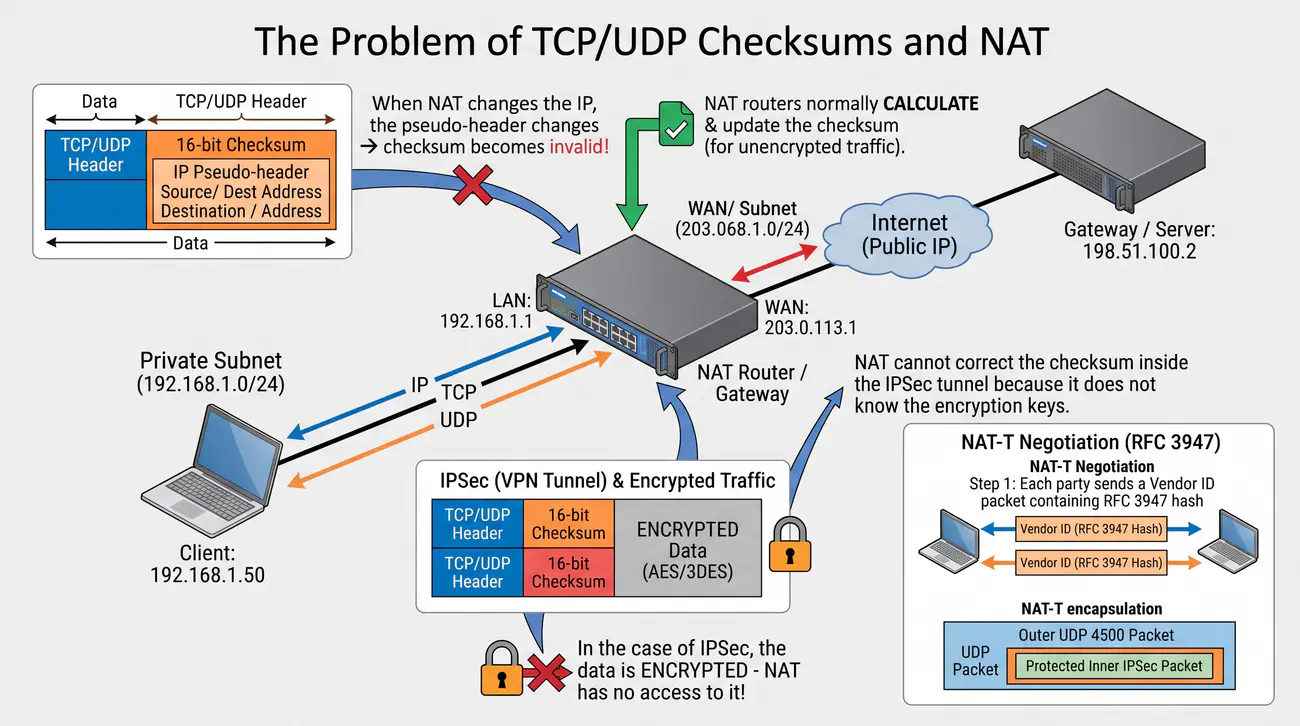
  • Mechanizm pseudonagłówka: 16-bitowa suma kontrolna segmentu TCP lub UDP jest obliczana z uwzględnieniem wirtualnego nagłówka zawierającego logiczne adresy IP nadawcy i odbiorcy.
  • Korekta w ruchu jawnym: W standardowym ruchu nieszyfrowanym translator NAT po podmianie adresu IP w nagłówku zewnętrznym natychmiast koryguje sumę kontrolną w nagłówku TCP/UDP.
  • Bariera szyfrowania w trybie transportowym: W tunelu IPsec nagłówek TCP/UDP jest zaszyfrowany wewnątrz ładunku ESP; router NAT nie posiada kluczy sesyjnych, więc nie jest w stanie zaktualizować sumy kontrolnej.
  • Błąd po stronie odbiorcy: Koncentrator po odszyfrowaniu ładunku ESP weryfikuje sumę kontrolną TCP z nowym adresem IP - niezgodność skutkuje cichym odrzuceniem danych przez jądro systemu.
  • Rozwiązanie w NAT-T: Wprowadzenie ładunku NAT-OA (RFC 3947) przesyłającego oryginalny adres IP pozwala odbiorcy na poprawną rekonstrukcję pseudonagłówka.
Pseudonagłówek IP (IP Pseudo-Header): Struktura danych tworzona w pamięci stosu sieciowego podczas obliczania sumy kontrolnej TCP lub UDP, zawierająca adresy IP nadawcy i odbiorcy, numer protokołu oraz długość segmentu.

Integralność segmentów warstwy transportowej w protokołach TCP oraz UDP opiera się na 16-bitowym polu sumy kontrolnej (checksum). Standardy IETF definiują, że algorytm obliczania tej sumy obejmuje nie tylko nagłówek i dane warstwy czwartej, ale również tzw. pseudonagłówek protokołu IP. W strukturze pseudonagłówka znajdują się 32-bitowe pola źródłowego i docelowego adresu IP, co zapobiega dostarczeniu segmentu pod błędny adres logiczny w przypadku pomyłki w trasowaniu.

W klasycznym, nieszyfrowanym ruchu sieciowym translator NAT po dokonaniu modyfikacji adresu IP w nagłówku zewnętrznym wykonuje procedurę korekty sumy kontrolnej w nagłówku TCP lub UDP. Ponieważ router ma pełny dostęp do jawnych bajtów segmentu warstwy czwartej, stosuje algorytm arytmetyki dopełnień do jedynki, aktualizując pole sumy kontrolnej w taki sposób, aby odzwierciedlała ona nowy adres publiczny.

W przypadku wdrożenia tunelu IPsec w trybie transportowym cała zawartość segmentu TCP lub UDP - włącznie z jego nagłówkiem i sumą kontrolną - zostaje zaszyfrowana przez protokół ESP przed opuszczeniem stacji roboczej. Gdy taki pakiet dociera do routera pośredniczącego z translatorem NAT, urządzenie podmienia adres w zewnętrznym nagłówku IP, lecz nie ma żadnej możliwości odszyfrowania ładunku ESP ani zmodyfikowania sumy kontrolnej TCP ukrytej wewnątrz.

Gdy pakiet dociera do koncentratora VPN, stos IPsec pomyślnie deszyfruje ładunek ESP i przekazuje odzyskany segment TCP do jądra systemu operacyjnego. W tym momencie stos sieciowy przystępuje do weryfikacji sumy kontrolnej TCP na podstawie pseudonagłówka IP. Ponieważ w pseudonagłówku znajduje się nowy adres publiczny, a suma kontrolna została wyliczona z oryginalnego adresu prywatnego, weryfikacja kończy się błędem i system nieodwracalnie odrzuca pakiet.

Źródła i dokumentacja techniczna: Dokumentacja filtrów analizatora Wireshark: Protokół TCP.

Ważne skróty i pojęcia:

  • TCP (Transmission Control Protocol) - Połączeniowy protokół warstwy transportowej gwarantujący bezbłędne i uporządkowane dostarczanie danych.
  • UDP (User Datagram Protocol) - Bezpołączeniowy protokół transportowy o minimalnym narzucie stosowany w transmisjach strumieniowych i tunelowaniu.
  • NAT (Network Address Translation) - Translacja adresów sieciowych unieważniająca matematyczną spójność pseudonagłówka.
  • IP (Internet Protocol) - Podstawowy protokół warstwy sieciowej odpowiedzialny za adresację i trasowanie pakietów.
  • RFC (Request for Comments) - Seria oficjalnych dokumentów technicznych standaryzujących protokoły internetowe.
11/56 IKE i NAT - problem z negocjacją tunelu
Przedstawienie problemów i konfliktów identyfikacyjnych występujących podczas negocjacji protokołu IKE w środowiskach z wieloma klientami za translatorem NAT.
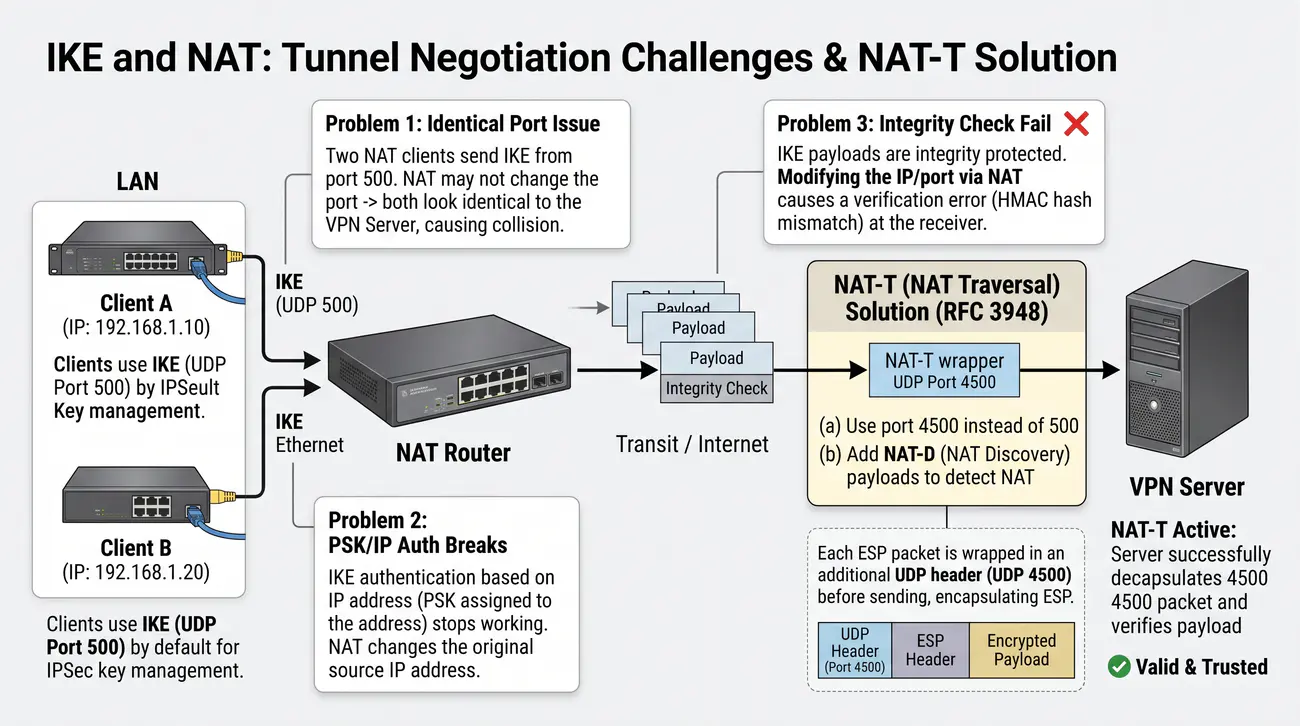
  • IKE (Internet Key Exchange) - protokół zarządzania kluczami dla IPSec, domyślnie używa UDP port 500.
  • Problem 1: Dwóch klientów za NAT wysyła IKE z portu 500 - NAT może nie zmienić portu -> oba wyglądają identycznie dla serwera.
  • Problem 2: Uwierzytelnianie IKE oparte na adresie IP (PSK przypisany do adresu) przestaje działać - NAT zmienia adres.
  • Problem 3: Payloady IKE są chronione integralnością - modyfikacja adresu przez NAT powoduje błąd weryfikacji.
  • NAT-T rozwiązuje to przez: (a) użycie portu 4500 zamiast 500, (b) dodanie NAT-D do wykrywania NAT.
Internet Key Exchange (IKE): Protokół sterujący architektury IPsec odpowiedzialny za automatyczne uwierzytelnianie węzłów, wymianę materiału klucza oraz negocjację parametrów kryptograficznych skojarzeń bezpieczeństwa SA.

Protokół IKE (Internet Key Exchange) wykorzystuje do wymiany komunikatów kontrolnych protokół warstwy transportowej UDP na dedykowanym, zarejestrowanym porcie 500. Chociaż obecność nagłówka UDP teoretycznie umożliwia translatorom PAT obsługę ruchu IKE, w praktyce negocjacja parametrów tunelu przez tradycyjny port 500 napotyka na poważne bariery techniczne wynikające ze specyfiki działania protokołów wymiany kluczy.

Pierwszy problem pojawia się w sytuacji, gdy dwaj niezależni klienci umieszczeni w tej samej podsieci prywatnej próbują równocześnie zainicjować sesję IKE do tego samego zdalnego koncentratora VPN. Obaj klienci generują pakiety z portu źródłowego UDP 500 na port docelowy UDP 500. Proste translatory PAT próbują zachować oryginalny numer portu źródłowego na styku publicznym, co prowadzi do kolizji wpisów w tablicy stanów routera i powoduje przekazywanie odpowiedzi serwera do niewłaściwego klienta.

Drugi fundamentalny konflikt dotyczy metod uwierzytelniania stosowanych w protokole IKEv1. W wielu wdrożeniach tożsamość węzła (Identification Payload - ID) była bezpośrednio wiązana z jego adresem IP (typ identyfikatora ID_IPV4_ADDR). Wymiana komunikatów w Fazie 1 w trybie głównym (Main Mode) weryfikuje zgodność adresu nadawcy z deklarowanym ID. Gdy translator NAT modyfikuje adres w nagłówku IP, dochodzi do niezgodności z tożsamością zawartą w zaszyfrowanym ładunku IKE, co skutkuje przerwaniem negocjacji.

Dodatkowo pakiety IKE zawierają skróty kryptograficzne (hashe) weryfikujące nienaruszalność wymienianych parametrów negocjacyjnych. Jakakolwiek nieautoryzowana modyfikacja portów lub adresów przez urządzenia pośredniczące, która nie została jawnie wynegocjowana w ramach standardu NAT-T, jest traktowana przez procedury kryptograficzne jako atak i prowadzi do natychmiastowego zrzucenia sesji.

Źródła i dokumentacja techniczna: Dokumentacja StrongSwan: Implementacja NAT Traversal.

Ważne skróty i pojęcia:

  • IKE (Internet Key Exchange) - Protokół negocjacji skojarzeń bezpieczeństwa i wymiany kluczy w IPsec.
  • PSK (Pre-Shared Key) - Statyczny klucz współdzielony stosowany do wzajemnego uwierzytelniania węzłów VPN.
  • ISAKMP (Internet Security Association and Key Management Protocol) - Protokół definiujący procedury tworzenia i zarządzania skojarzeniami bezpieczeństwa.
  • ID (Identifier / Identification Payload) - Ładunek tożsamości przesyłany w komunikatach IKE w celu identyfikacji węzła.
  • UDP (User Datagram Protocol) - Protokół warstwy transportowej wykorzystywany przez IKE na porcie 500.
12/56 IPsec Passthrough (ALG) - rozwiązanie tymczasowe
Przedstawienie mechanizmu bramy warstwy aplikacji IPsec Passthrough oraz krytyczna ocena jej ograniczeń architektonicznych.
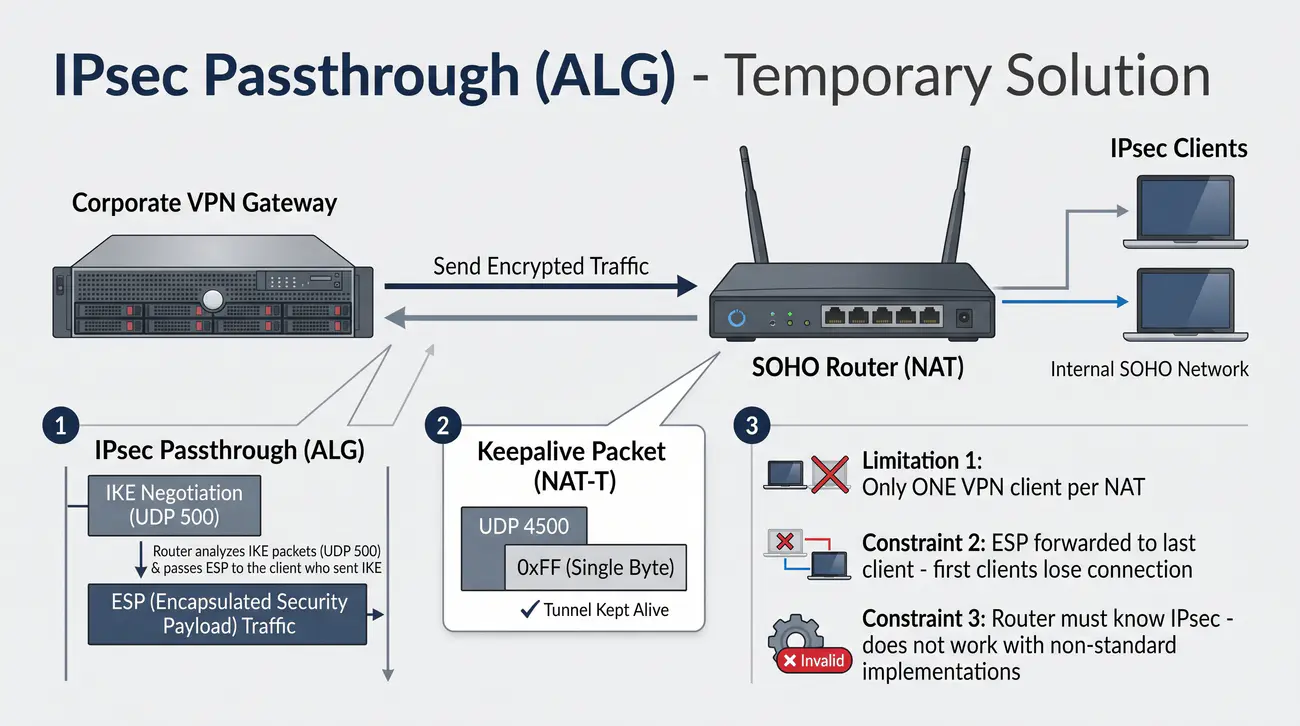
  • Wiele routerów SOHO oferuje opcje IPsec Passthrough lub VPN Passthrough.
  • Działa przez ALG - router analizuje pakiety IKE (UDP 500) i przepuszcza ESP do klienta, który wysłał IKE.
  • Ograniczenie 1: Działa poprawnie tylko dla jednego klienta VPN za NAT.
  • Ograniczenie 2: Całe ESP przekierowywane do ostatniego klienta - pierwsi klienci tracą połączenie.
  • Ograniczenie 3: Router musi znać protokół IPSec - nie działa z niestandardowymi implementacjami.
  • Ograniczenie 4: Nie rozwiązuje problemu CGNAT (działa tylko na pierwszym poziomie NAT).
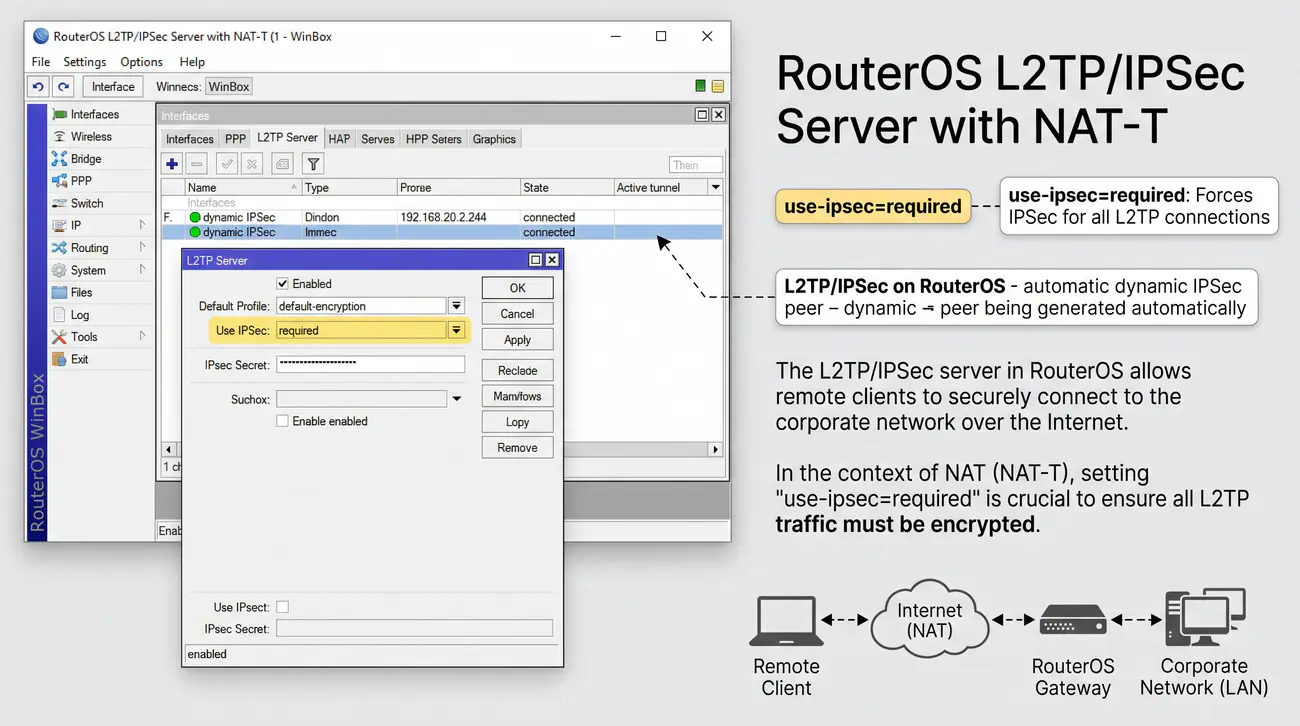
  • Wniosek: IPsec Passthrough jest przestarzały - NAT-T jest poprawnym rozwiązaniem.
Application Layer Gateway (ALG): Moduł zapory sieciowej lub translatora NAT analizujący pakiety określonego protokołu aplikacyjnego i dynamicznie modyfikujący reguły translacji oraz filtrowania w celu umożliwienia jego transmisji.

Zanim grupa robocza IETF opracowała formalne standardy enkapsulacji NAT-T, producenci sprzętu sieciowego klasy konsumenckiej (SOHO) wprowadzili do swoich urządzeń doraźne rozwiązanie znane jako IPsec Passthrough. Funkcja ta, realizowana z użyciem architektury Application Layer Gateway (ALG), miała na celu umożliwienie użytkownikom domowym zestawiania pojedynczych połączeń VPN do sieci korporacyjnych.

Zasada działania modułu ALG polega na ciągłym podsłuchiwaniu ruchu na porcie UDP 500. Gdy router wykryje pakiet inicjujący sesję IKE pochodzący z sieci lokalnej, odczytuje z niego adres serwera docelowego oraz wstępne identyfikatory sesji, po czym tworzy w pamięci tymczasową regułę zezwalającą na tranzyt pakietów protokołu ESP (IP 50) i wiążącą wszystkie przychodzące pakiety protokołu 50 z tym konkretnym adresem wewnętrznym.

Główną i dyskwalifikującą wadą technologii ALG jest jej skrajna nieskalowalność. Mechanizm ten działa poprawnie wyłącznie dla jednego klienta w sieci lokalnej. Jeśli drugi użytkownik spróbuje nawiązać równoległe połączenie IPsec, router przekieruje cały ruch protokołu 50 do nowej sesji lub zignoruje żądanie, zrywając łączność pierwszego pracownika. Dodatkowo routery domowe często gubią stan sesji w przypadku kilkuminutowej przerwy w transmisji.

Co więcej, moduły ALG są całkowicie bezradne w środowiskach z wielostopniową translacją, takich jak sieci operatorów komórkowych CGNAT. Router domowy klienta nie ma żadnego wpływu na tablice translacji w węzłach operatorskich, które odrzucają pakiety protokołu 50. Z tych względów technologia IPsec Passthrough została uznana za przestarzałą i całkowicie wyparta przez standaryzowaną enkapsulację NAT-T w warstwie UDP.

Źródła i dokumentacja techniczna: Projekt Netfilter: Moduły śledzenia połączeń iptables.

Ważne skróty i pojęcia:

  • ALG (Application Layer Gateway) - Brama poziomu aplikacji wspomagająca translację specyficznych protokołów.
  • SOHO (Small Office / Home Office) - Klasa urządzeń sieciowych przeznaczonych na rynek konsumencki i do małych biur.
  • SPI (Security Parameters Index) - Pole nagłówka ESP wykorzystywane przez zaawansowane moduły ALG do śledzenia sesji.
  • PAT (Port Address Translation) - Translacja adresów i portów, której ograniczenia próbowano maskować modułem ALG.
  • DoS (Denial of Service) - Atak lub stan awaryjny prowadzący do niedostępności usług sieciowych dla uprawnionych użytkowników.
13/56 GRE przez NAT - dodatkowy problem
Przeanalizowanie trudności związanych z translacją bezportowego protokołu Generic Routing Encapsulation oraz metod ich rozwiązywania.
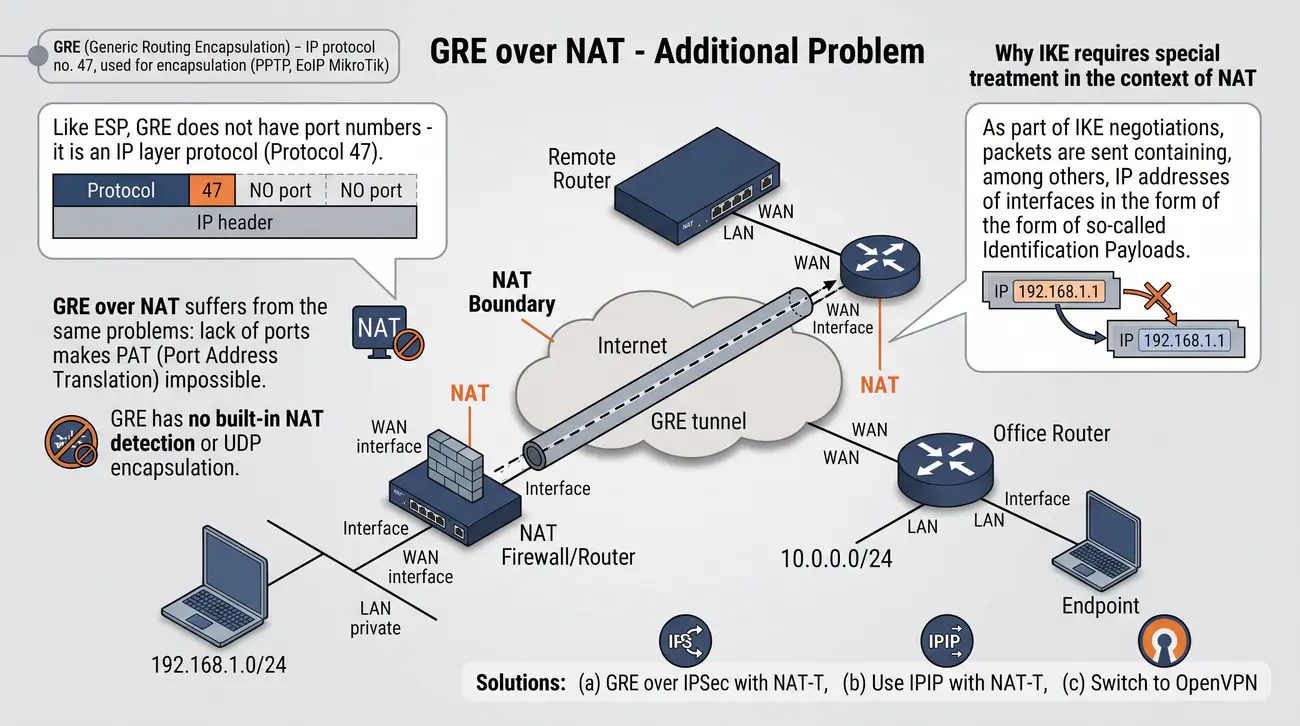
  • GRE (Generic Routing Encapsulation) - protokół IP nr 47, używany do enkapsulacji (PPTP, EoIP MikroTik).
  • Podobnie jak ESP, GRE nie posiada numerów portów - jest protokołem warstwy IP (Protocol 47).
  • GRE przez NAT cierpi na te same problemy: brak portów uniemożliwia PAT.
  • GRE nie ma wbudowanego mechanizmu wykrywania NAT ani enkapsulacji UDP.
  • Rozwiązania: (a) GRE over IPSec z NAT-T, (b) użycie IPIP z NAT-T, (c) zamiana na OpenVPN.
  • W środowiskach operatorskich (MikroTik EoIP/GRE) często stosuje się IPSec do ochrony GRE.
Generic Routing Encapsulation (GRE): Protokół tunelowania warstwy sieciowej oznaczony numerem IP 47, pozwalający na enkapsulację szerokiej gamy protokołów sieciowych wewnątrz standardowych pakietów IPv4 lub IPv6.

Protokół Generic Routing Encapsulation (GRE), zdefiniowany w dokumencie RFC 2784 pod numerem protokołu IP 47, stanowi jeden z najpopularniejszych mechanizmów budowy wirtualnych łączy punkt-punkt w sieciach operatorskich i korporacyjnych. GRE pozwala na przesyłanie ruchu rozgłoszeniowego, wieloadresowego (multicast) oraz pakietów protokołów trasowania dynamicznego (takich jak OSPF czy BGP), co czyni go niezastąpionym narzędziem łączenia odległych oddziałów firm.

Podobnie jak w przypadku protokołu ESP, bazowy nagłówek GRE działa bezpośrednio w warstwie sieciowej i nie zawiera numerów portów transportowych TCP ani UDP. W konsekwencji klasyczny translator PAT nie posiada mechanizmu pozwalającego na mapowanie wielu równoległych tuneli GRE pochodzących z tej samej podsieci prywatnej na pojedynczy publiczny adres IP. Powoduje to natychmiastowe zablokowanie ruchu tunelowego na pierwszym napotkanym routerze z translacją adresów.

Szczególnym przypadkiem zastosowania protokołu GRE jest protokół PPTP (Point-to-Point Tunneling Protocol), który łączy kanał kontrolny TCP na porcie 1723 z kanałem danych opartym na zmodyfikowanym wariancie GRE (RFC 2637). W protokole PPTP wprowadzono 16-bitowe pole Call ID w nagłówku GRE, co pozwala wyspecjalizowanym modułom zapory (PPTP ALG) na rozróżnianie klientów. Jednak czysty protokół GRE (RFC 2784) nie posiada pola Call ID, co wyklucza taką możliwość.

Praktycznym rozwiązaniem problemu niekompatybilności GRE z translatorami NAT w nowoczesnych sieciach jest zastosowanie architektury hybrydowej GRE over IPsec. W tym modelu cały pakiet GRE jest traktowany jako ładunek i poddawany enkapsulacji w protokole ESP, który z kolei zostaje zapakowany w datagram UDP na porcie 4500 za pomocą mechanizmu NAT-T. Zapewnia to jednoczesną poufność danych, obsługę trasowania dynamicznego oraz pełną przezroczystość dla translatorów NAT.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS GRE.

Ważne skróty i pojęcia:

  • GRE (Generic Routing Encapsulation) - Protokół tunelowania warstwy sieciowej oznaczony numerem IP 47.
  • PPTP (Point-to-Point Tunneling Protocol) - Historyczny protokół VPN łączący sesję TCP 1723 z tunelem GRE.
  • OSPF (Open Shortest Path First) - Hierarchiczny protokół trasowania dynamicznego stanu łącza.
  • BGP (Border Gateway Protocol) - Protokół wektora ścieżki stanowiący fundament trasowania w globalnym Internecie.
  • Call ID (Call Identifier) - Identyfikator wywołania w nagłówku PPTP GRE umożliwiający demultipleksację sesji.
14/56 L2TP przez NAT - port UDP 1701
Przedstawienie architektury protokołu Layer 2 Tunneling Protocol w relacji z translatorami NAT oraz zasad działania stosu L2TP/IPsec.
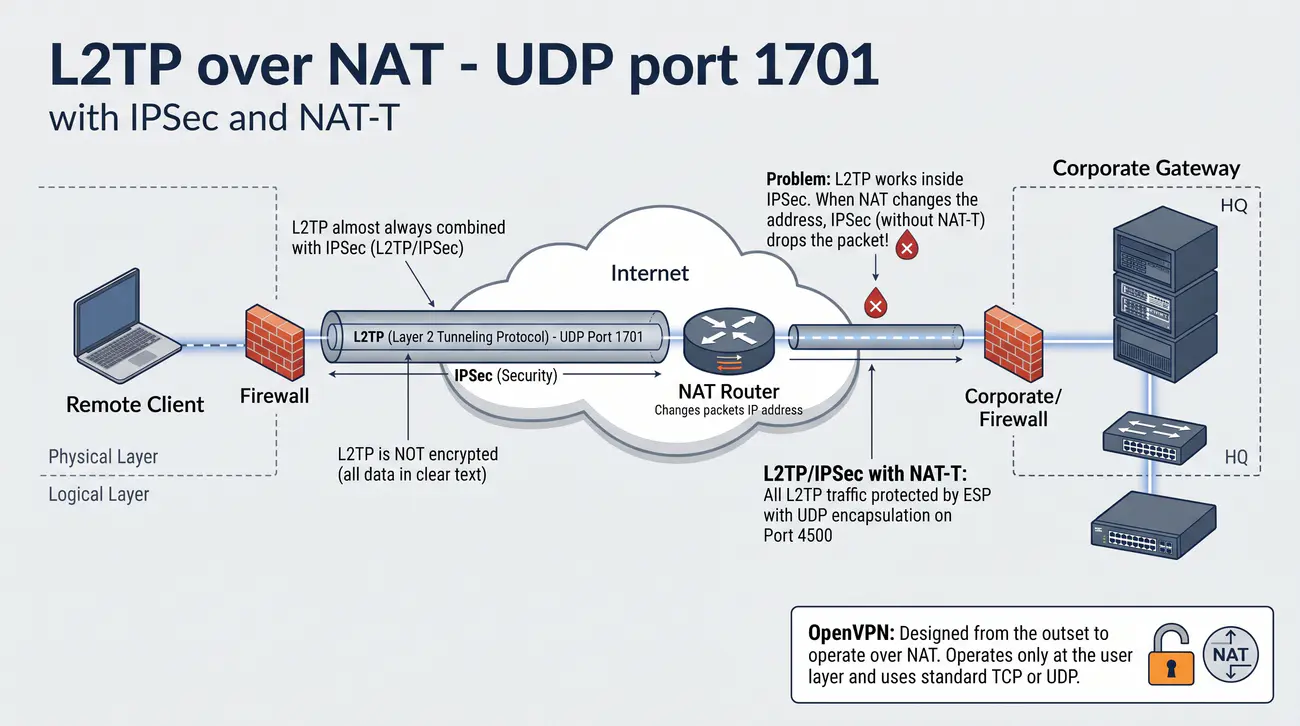
  • L2TP (Layer 2 Tunneling Protocol) - protokół tunelowania warstwy 2, używa UDP port 1701.
  • L2TP sam w sobie nie jest szyfrowany - wszystkie dane w czystym tekście.
  • Z tego powodu L2TP prawie zawsze jest łączony z IPSec (L2TP/IPSec).
  • Problem: L2TP działa wewnątrz IPSec. Gdy NAT zmienia adres, IPSec (bez NAT-T) odrzuca pakiet.
  • L2TP/IPSec z NAT-T: cały ruch L2TP chroniony przez ESP z enkapsulacja UDP na porcie 4500.
  • Wymagane porty: UDP 500 (IKE), UDP 4500 (NAT-T), UDP 1701 (L2TP), IP 50 (ESP).
Layer 2 Tunneling Protocol (L2TP): Protokół tunelowania warstwy łącza danych operujący na porcie UDP 1701, wykorzystywany do przesyłania sesji PPP przez sieci pakietowe IP, pozbawiony wbudowanego mechanizmu szyfrowania.

Protokół Layer 2 Tunneling Protocol (L2TP), zdefiniowany w standardzie RFC 2661, powstał z połączenia technologii L2F firmy Cisco oraz PPTP firmy Microsoft. W przeciwieństwie do czystego protokołu GRE czy ESP, L2TP został zaprojektowany z myślą o warstwie transportowej i operuje natywnie na protokole UDP z wykorzystaniem zarejestrowanego portu docelowego 1701. Teoretycznie obecność portu UDP powinna zapewniać bezproblemową współpracę z translatorami PAT.

Kluczową cechą architektoniczną L2TP jest fakt, że sam protokół nie zapewnia żadnej poufności ani integralności przesyłanych danych. Ramki protokołu PPP, zawierające dane użytkownika oraz skróty haseł, podróżują wewnątrz datagramów UDP jawnym tekstem. Z tego powodu w środowiskach produkcyjnych L2TP jest obligatoryjnie łączony z protokołem IPsec w architekturze L2TP/IPsec (RFC 3193), gdzie IPsec odpowiada za szyfrowanie, a L2TP za zarządzanie sesjami użytkowników.

W architekturze L2TP/IPsec stos IPsec działa w trybie transportowym (transport mode), chroniąc wyłącznie ładunek pakietu IP skierowany na port UDP 1701. Oznacza to, że cały ruch L2TP zostaje zamknięty wewnątrz nagłówka ESP (IP 50). W tym momencie pojawia się dokładnie ten sam problem, który dotyczy czystego IPsec: routery NAT nie są w stanie przetłumaczyć bezportowego nagłówka ESP, co uniemożliwia zestawienie tunelu bez dodatkowych mechanizmów.

Rozwiązaniem problemu jest pełna integracja L2TP/IPsec z mechanizmem NAT Traversal. W takim scenariuszu negocjacja IKE na porcie UDP 500 wykrywa translator NAT, przełącza komunikację na port UDP 4500, a następnie pakuje cały pakiet ESP (kryjący w sobie nagłówek UDP 1701 i ramkę L2TP) w zewnętrzny datagram UDP na porcie 4500. Zapewnia to stabilne działanie wbudowanych klientów VPN systemów Windows, macOS i Android.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS L2TP.

Ważne skróty i pojęcia:

  • L2TP (Layer 2 Tunneling Protocol) - Protokół tunelowania ramek PPP wewnątrz datagramów UDP na porcie 1701.
  • PPP (Point-to-Point Protocol) - Protokół łącza danych zapewniający uwierzytelnianie i negocjację parametrów sieciowych.
  • UDP (User Datagram Protocol) - Protokół transportowy stanowiący nośnik dla komunikatów L2TP i enkapsulacji NAT-T.
  • L2F (Layer 2 Forwarding) - Historyczny protokół tunelowania warstwy łącza danych opracowany przez firmę Cisco.
  • MS-CHAPv2 (Microsoft Challenge Handshake Authentication Protocol v2) - Protokół uwierzytelniania użytkowników powszechnie stosowany w sesjach PPP/L2TP.
15/56 OpenVPN a NAT - naturalna kompatybilność
Przedstawienie architektury protokołu OpenVPN i jego natywnej odporności na ograniczenia narzucane przez translatory adresów sieciowych.
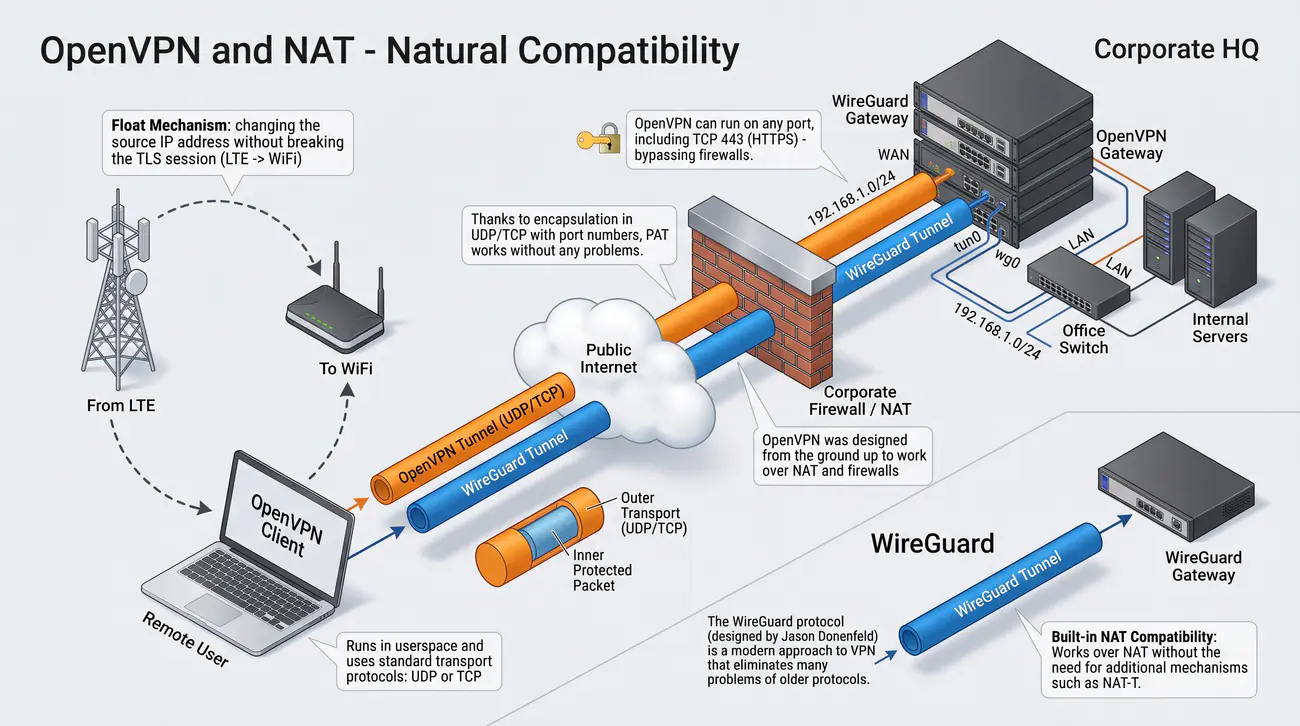
  • OpenVPN został zaprojektowany od początku z myślą o działaniu przez NAT i zapory sieciowe.
  • Działa w przestrzeni użytkownika i używa standardowych protokołów transportowych: UDP lub TCP.
  • Dzięki enkapsulacji w UDP/TCP z numerami portów, PAT działa bez problemu.
  • OpenVPN może działać na dowolnym porcie, w tym TCP 443 (HTTPS) - omijanie zapór sieciowych.
  • Mechanizm float: zmiana źródłowego adresu IP bez zrywania sesji TLS (LTE -> WiFi).
  • explicit-exit-notify: klient informuje serwer o zakończeniu sesji, przyspieszając usunięcie wpisu NAT.
OpenVPN: Oprogramowanie wirtualnych sieci prywatnych o otwartym kodzie źródłowym, realizujące szyfrowanie tuneli w przestrzeni użytkownika z użyciem biblioteki OpenSSL oraz standardowych protokołów UDP lub TCP.

Protokół OpenVPN, stworzony na początku XXI wieku, stanowił rewolucyjny przełom w dziedzinie wirtualnych sieci prywatnych, będąc bezpośrednią odpowiedzią na ogromną złożoność i problemy wdrożeniowe tradycyjnego stosu IPsec w środowiskach zaporowych. Zamiast operować w przestrzeni jądra i wprowadzać nowe protokoły warstwy sieciowej, projektanci OpenVPN zdecydowali o oparciu całej komunikacji na standardowych, powszechnie akceptowanych protokołach warstwy transportowej.

Domyślnym trybem pracy OpenVPN jest enkapsulacja ruchu wewnątrz pojedynczego strumienia datagramów UDP (standardowo na porcie 1194). Ponieważ każdy pakiet tunelu posiada pełnoprawny nagłówek UDP z unikalnymi numerami portów, translator PAT traktuje ruch OpenVPN dokładnie tak samo jak każdy inny strumień internetowy. Urządzenie brzegowe z łatwością tworzy i utrzymuje wpisy w tablicy translacji, co eliminuje konieczność stosowania jakichkolwiek rozszerzeń typu NAT-T.

Wyjątkową zaletą OpenVPN jest również możliwość pracy na protokole TCP, ze szczególnym uwzględnieniem portu 443, zarezerwowanego globalnie dla bezpiecznego ruchu stron WWW (HTTPS). W środowiskach o skrajnie restrykcyjnych politykach bezpieczeństwa (np. hotele, sieci korporacyjne, sieci publiczne), gdzie cały nietypowy ruch UDP jest bezwzględnie blokowany przez zapory ogniowe, tunel OpenVPN na porcie TCP 443 jest praktycznie nieodróżnialny od standardowego ruchu przeglądarki.

Co więcej, OpenVPN posiada wbudowany zaawansowany mechanizm floatingu (dyrektywa float). Jeśli stacja kliencka zmieni swój publiczny adres IP lub port w wyniku retranslacji NAT bądź przełączenia pomiędzy sieciami (np. roaming ze stacji Wi-Fi do sieci LTE), serwer OpenVPN weryfikuje kryptograficzny podpis pakietu i natychmiast aktualizuje docelowy adres gniazda sieciowego bez zrywania zestawionej sesji TLS i bez przerywania transferu danych.

Źródła i dokumentacja techniczna: Oficjalny podręcznik referencyjny OpenVPN 2.6.

Ważne skróty i pojęcia:

  • TLS (Transport Layer Security) - Kryptograficzny protokół zapewniający bezpieczną transmisję w sieciach komputerowych.
  • SSL (Secure Sockets Layer) - Pierwowzór protokołu TLS stanowiący historyczny fundament bezpiecznych połączeń.
  • TCP (Transmission Control Protocol) - Protokół warstwy transportowej oferujący retransmisję zagubionych pakietów.
  • HTTPS (Hypertext Transfer Protocol Secure) - Szyfrowana wersja protokołu HTTP wykorzystująca port TCP 443.
  • OpenSSL (OpenSSL Toolkit) - Powszechnie stosowana biblioteka kryptograficzna implementująca protokoły TLS i algorytmy szyfrujące.
16/56 WireGuard a NAT - minimalistyczne podejście
Przedstawienie zasad funkcjonowania protokołu WireGuard w środowiskach z translatorem NAT ze szczególnym uwzględnieniem mechanizmu PersistentKeepalive.
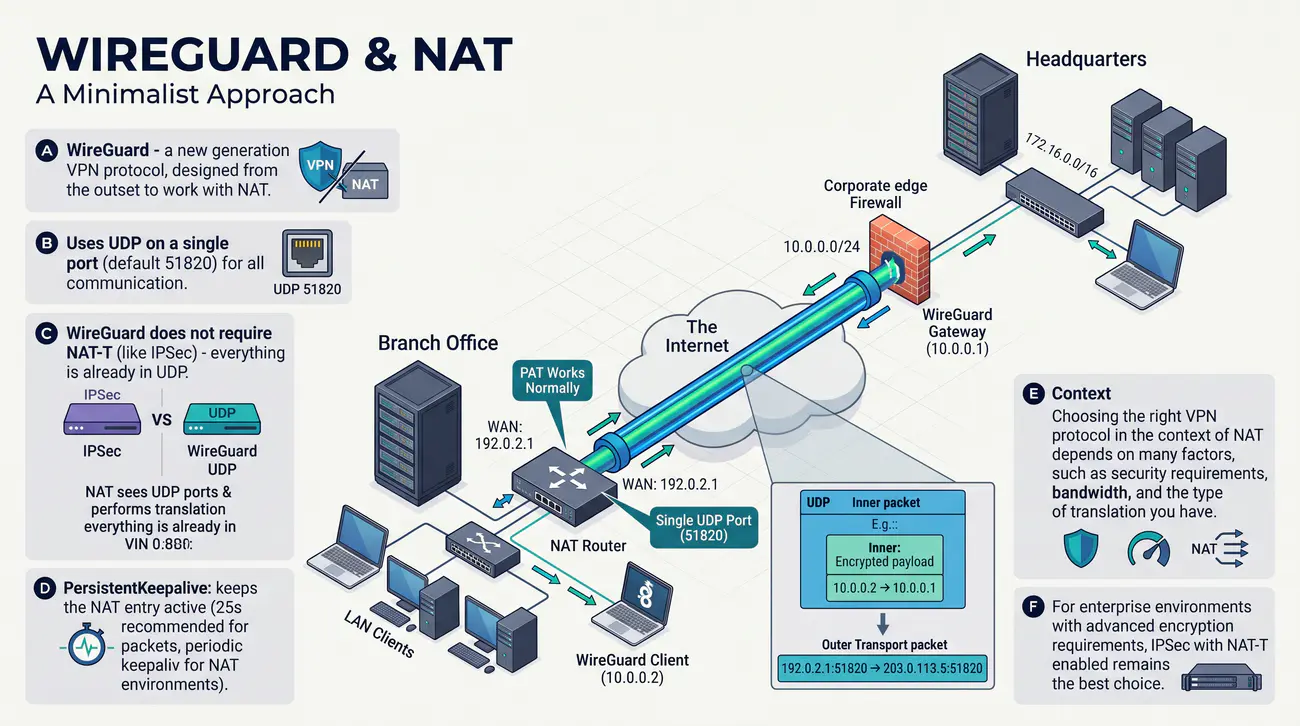
  • WireGuard - protokół VPN nowej generacji, od początku zaprojektowany do pracy z NAT.
  • Używa UDP na pojedynczym porcie (domyślnie 51820) dla całej komunikacji.
  • PAT działa normalnie - NAT widzi porty UDP i może wykonywać translacje.
  • WireGuard nie wymaga NAT-T (jak IPSec) - wszystko już jest w UDP.
  • PersistentKeepalive: utrzymuje wpis NAT aktywny (zalecane 25s dla środowisk z NAT).
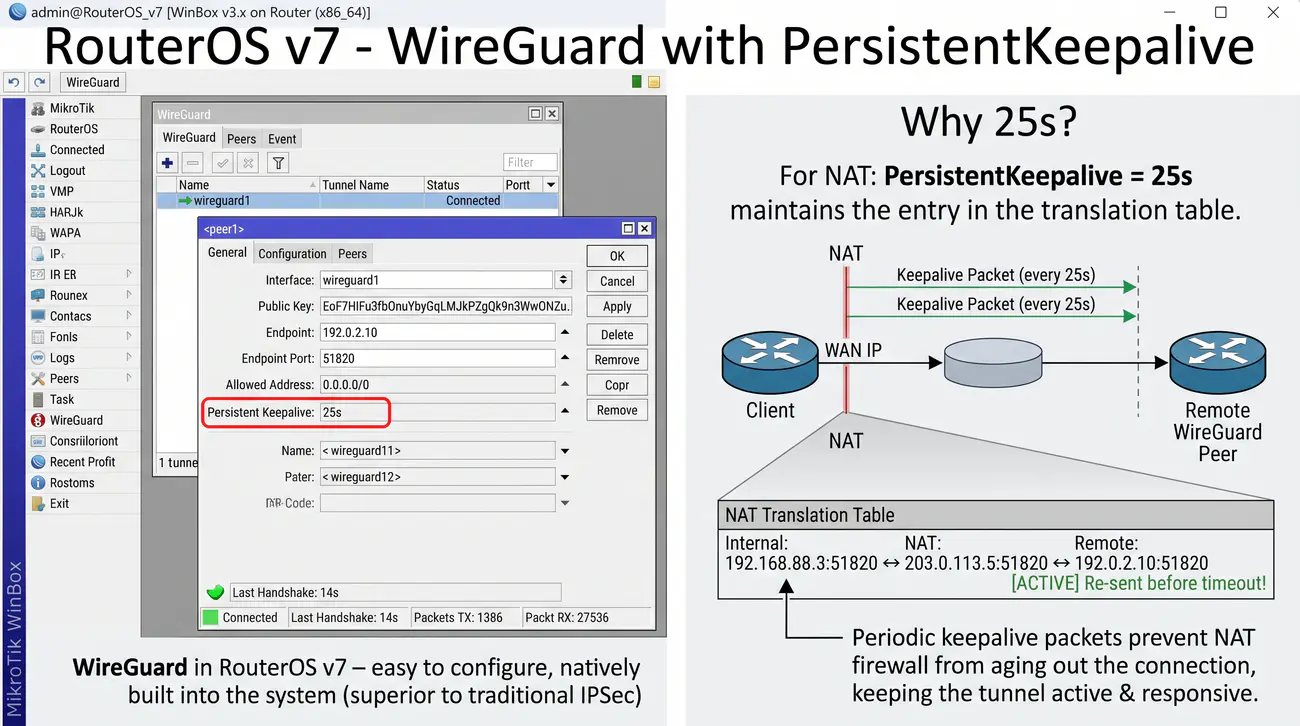
  • Automatyczny roaming: zmiana mapowania NAT nie zrywa połączenia.
  • Ograniczenie: brak przekazywania tras - wymaga ręcznej konfiguracji po stronie klienta.
WireGuard: Nowoczesny, wydajny protokół wirtualnych sieci prywatnych działający w przestrzeni jądra, wykorzystujący nowoczesną kryptografię asymetryczną i bezstanową komunikację z użyciem protokołu UDP.

Protokół WireGuard stanowi najnowszą ewolucję technologii wirtualnych sieci prywatnych, kładącą nacisk na maksymalną prostotę kodu, minimalny narzut transmisyjny oraz bezkompromisowe bezpieczeństwo kryptograficzne. W przeciwieństwie do tradycyjnego IPsec, którego specyfikacje obejmują setki dokumentów RFC, WireGuard został zaprojektowany od podstaw jako jednolity, zwięzły mechanizm operujący w przestrzeni jądra i komunikujący się wyłącznie za pośrednictwem protokołu UDP.

Cała komunikacja w protokole WireGuard - zarówno wymiana kluczy kryptograficznych w protokole Noise, jak i przesyłanie zaszyfrowanego ładunku danych - odbywa się wewnątrz standardowych datagramów UDP na pojedynczym porcie (domyślnie 51820). Z punktu widzenia translatorów PAT ruch ten jest w pełni przezroczysty. Nie występują tu żadne konflikty bezportowych protokołów warstwy sieciowej, a routery brzegowe bez trudu alokują i obsługują translację portów.
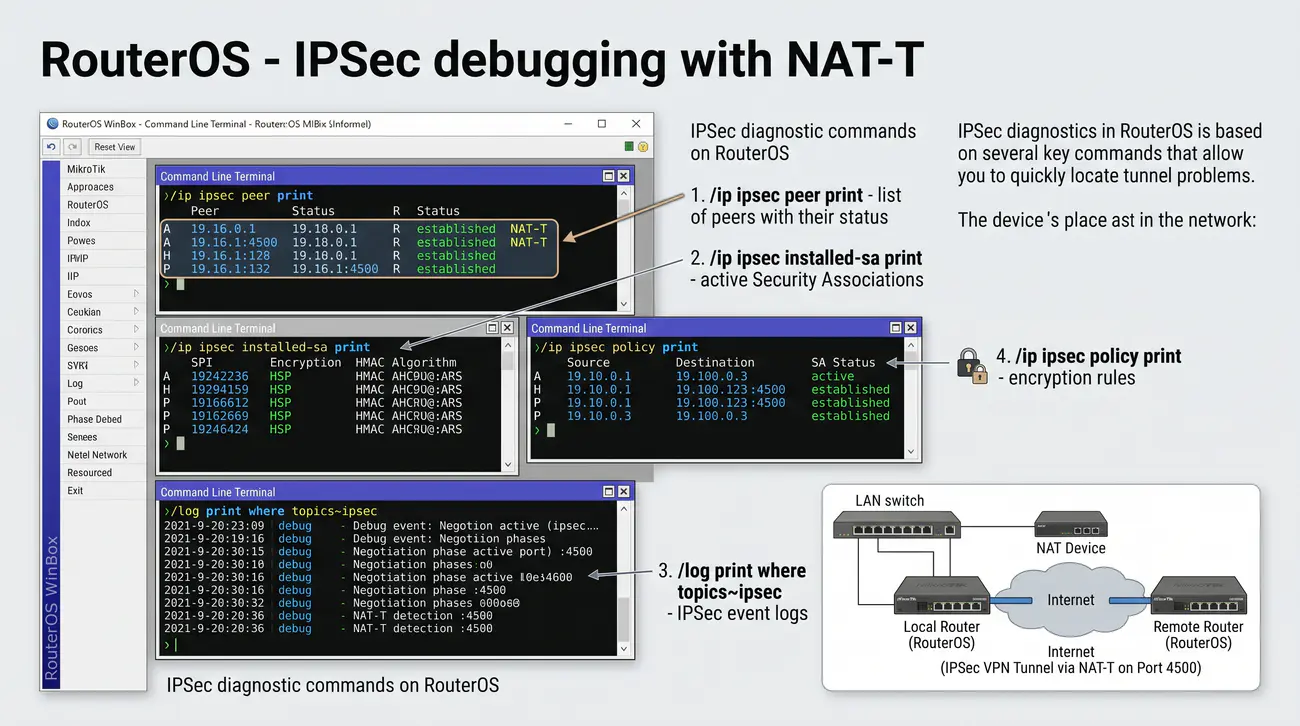
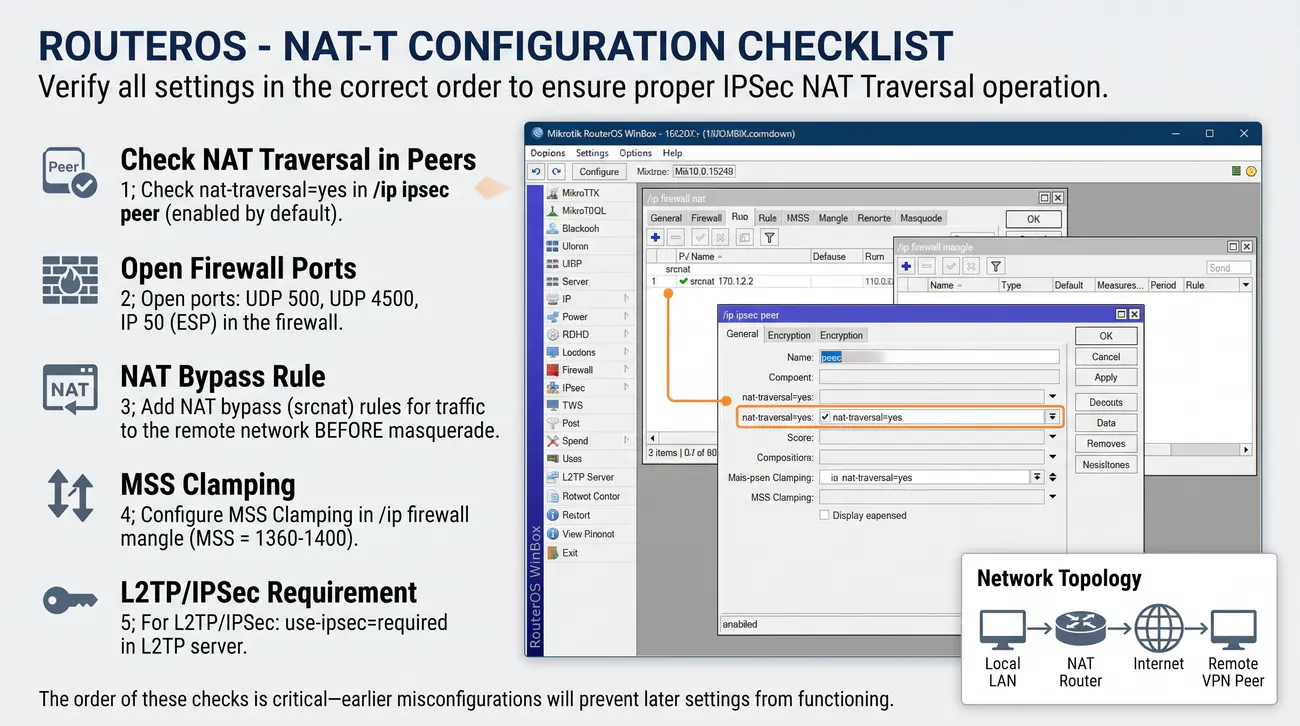
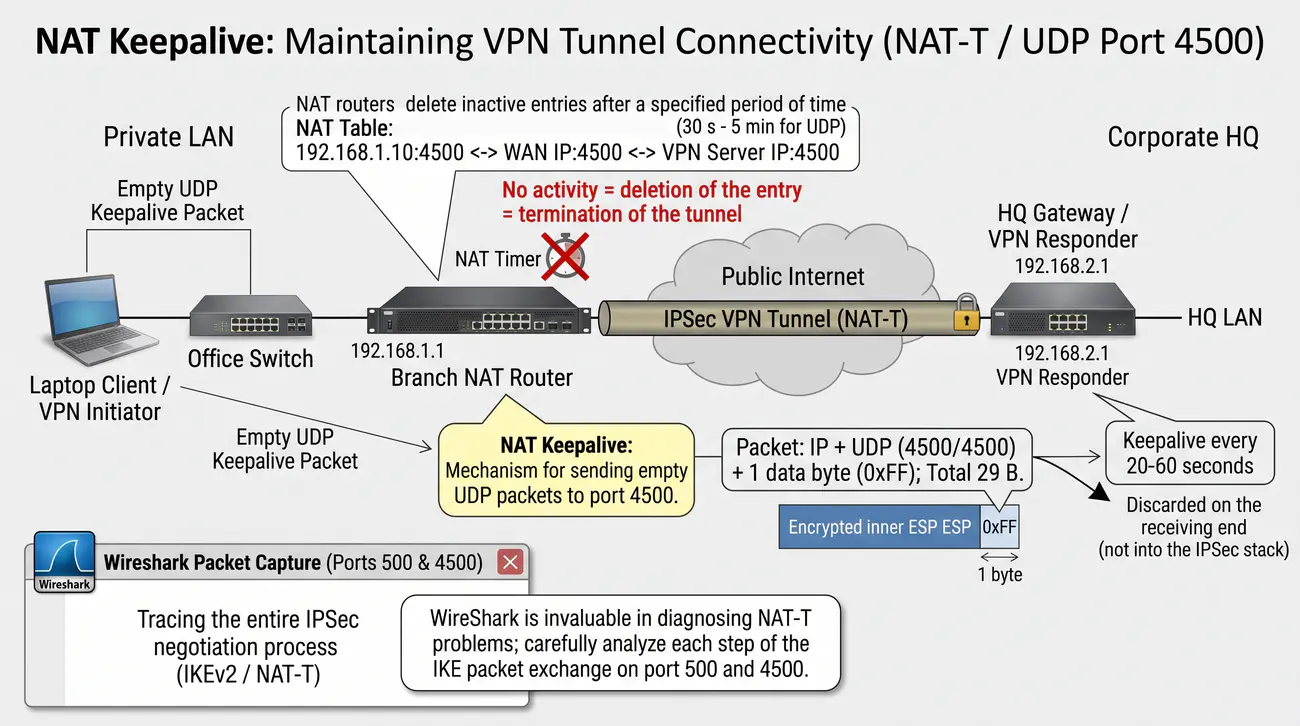
WireGuard jest z założenia protokołem całkowicie cichym i bezstanowym. Jeśli stacja robocza nie przesyła danych użytkowych, nie wysyła żadnych pakietów kontrolnych, co uniemożliwia jej wykrycie przez skanery sieciowe. Ta zaleta staje się jednak wyzwaniem w środowiskach z translatorem NAT: routery pośredniczące zamykają nieaktywne wpisy w tablicy translacji już po 30-120 sekundach bezczynności. W efekcie stacja ukryta za NAT utraciłaby możliwość odbierania pakietów ze zdalnego serwera.

W celu rozwiązania tego problemu WireGuard wprowadził prosty i elegancki mechanizm PersistentKeepalive. Zdefiniowanie tego parametru (rekomendowana wartość to 25 sekund) instruuje węzeł ukryty za translatorem, aby w okresach braku aktywności wysyłał mały, pusty pakiet uwierzytelniony do zdalnego peera. Wymusza to na routerze NAT ciągłe odświeżanie wpisu w tablicy stanów i utrzymuje otwarty port publiczny, gwarantując niezawodną łączność dwukierunkową.

Źródła i dokumentacja techniczna: Oficjalna specyfikacja protokołu WireGuard.

Ważne skróty i pojęcia:

  • UDP (User Datagram Protocol) - Bezpołączeniowy protokół transportowy stanowiący wyłączny nośnik dla protokołu WireGuard.
  • Noise (Noise Protocol Framework) - Ramy projektowe protokołów kryptograficznych wykorzystywane przez WireGuard do uzgadniania kluczy.
  • ChaCha20 (ChaCha20 Stream Cipher) - Wysokowydajny symetryczny szyfr strumieniowy stanowiący serce kryptograficzne protokołu WireGuard.
  • Poly1305 (Poly1305 Authenticator) - Kryptograficzny kod uwierzytelniania wiadomości stosowany w połączeniu z szyfrem ChaCha20.
  • Curve25519 (Curve25519 Elliptic Curve) - Krzywa eliptyczna Montgomery'ego wykorzystywana do bezpiecznej asymetrycznej wymiany kluczy ECDH.
17/56 Podsumowanie problemów protokołów VPN z NAT
Syntetyczne zestawienie i kategoryzacja podatności poszczególnych protokołów tunelujących na restrykcje narzucane przez urządzenia translacji adresów.
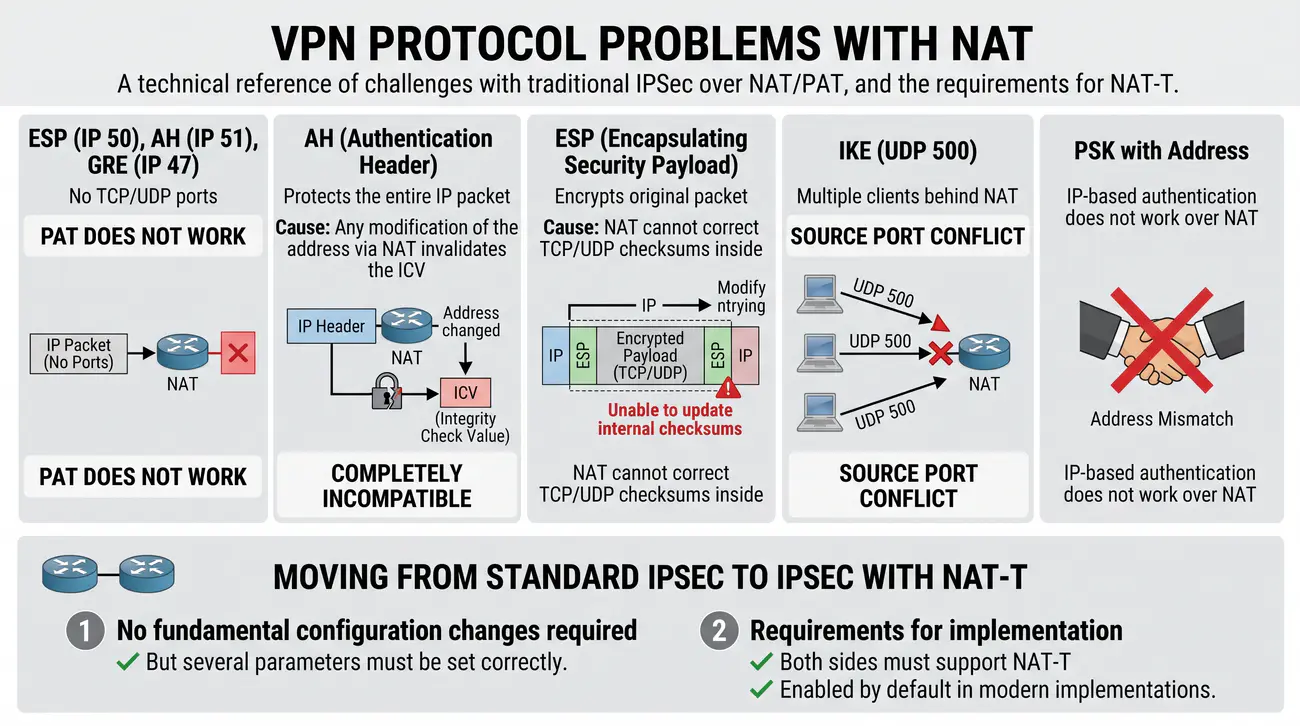
  • ESP (IP 50), AH (IP 51), GRE (IP 47): brak portów TCP/UDP -> PAT nie działa.
  • AH: chroni cały pakiet IP -> każda modyfikacja adresu przez NAT unieważnia ICV -> całkowicie niekompatybilny.
  • ESP: szyfruje oryginalny pakiet -> NAT nie może poprawić sum kontrolnych TCP/UDP wewnątrz.
  • IKE (UDP 500): wielu klientów za NAT -> konflikt portów źródłowych.
  • PSK z adresem: uwierzytelnianie oparte na adresie IP nie działa przez NAT.
  • CGNAT: podwójna translacja uniemożliwia ALG na routerze domowym.
  • OpenVPN i WireGuard: nie mają tych problemów (używają natywnie UDP/TCP z portami).
Enkapsulacja warstwy transportowej: Metoda opakowywania pakietów warstwy sieciowej wewnątrz nagłówków protokołów transportowych (np. UDP) w celu nadania im portów umożliwiających translację PAT.

Szczegółowa analiza interoperacyjności technologii VPN z urządzeniami translacji adresów pozwala na wyodrębnienie dwóch odmiennych filozofii projektowych w teleinformatyce. Do pierwszej grupy należą klasyczne protokoły warstwy sieciowej, projektowane w erze symetrycznego Internetu end-to-end (ESP, AH, GRE). Do drugiej grupy zaliczają się nowoczesne protokoły projektowane w dobie powszechnej obecności translatorów NAT i zapór stanowych (OpenVPN, WireGuard).

Protokoły pierwszej grupy napotykają na trzy kardynalne bariery architektoniczne. Brak portów warstwy czwartej w protokołach ESP (IP 50) i GRE (IP 47) uniemożliwia ich multipleksację na translatorach PAT, powodując konflikty wielu stacji roboczych. Ochrona całego zewnętrznego nagłówka IP w protokole AH (IP 51) skutkuje natychmiastowym unieważnieniem sumy kontrolnej ICV przy każdej zmianie adresu. Z kolei szyfrowanie segmentów TCP w trybie transportowym IPsec uniemożliwia korektę sumy kontrolnej pseudonagłówka.

Protokoły nowej generacji omijają te problemy w sposób całkowicie transparentny, rezygnując z wprowadzania nowych numerów protokołów IP na rzecz enkapsulacji całego ruchu w standardowych datagramach UDP lub segmentach TCP. Dzięki temu urządzenia brzegowe traktują tunele VPN jak standardowy ruch sieciowy, wykonując rutynowe procedury translacji portów bez potrzeby jakiejkolwiek modyfikacji oprogramowania routerów pośredniczących.

Wnioskiem inżynierskim płynącym z tego zestawienia jest konieczność wdrożenia formalnego standardu adaptacyjnego dla technologii IPsec. Ponieważ IPsec pozostaje globalnym standardem bezpieczeństwa w segmencie infrastruktury krytycznej, korporacyjnej oraz urządzeń telekomunikacyjnych, konieczne stało się opracowanie protokołu NAT Traversal, który w sposób automatyczny przekształca niekompatybilne pakiety ESP w standardowe datagramy UDP.

Źródła i dokumentacja techniczna: Dokumentacja podsystemu sieciowego jądra Linux.

Ważne skróty i pojęcia:

  • VPN (Virtual Private Network) - Wirtualna sieć prywatna tworząca bezpieczny kanał komunikacyjny w sieci publicznej.
  • ESP (Encapsulating Security Payload) - Protokół bezpieczeństwa IPsec wymagający enkapsulacji UDP w środowiskach NAT.
  • AH (Authentication Header) - Protokół bezpieczeństwa IPsec całkowicie niekompatybilny z mechanizmem translacji NAT.
  • GRE (Generic Routing Encapsulation) - Protokół tunelowania warstwy sieciowej wymagający ochrony IPsec lub modułów ALG.
  • PAT (Port Address Translation) - Translacja adresów i portów wymuszająca obecność nagłówków warstwy transportowej.
18/56 NAT Traversal (NAT-T) - definicja i standardy
Przedstawienie formalnych podstaw standaryzacyjnych technologii NAT Traversal na podstawie dokumentów RFC 3947 oraz RFC 3948.
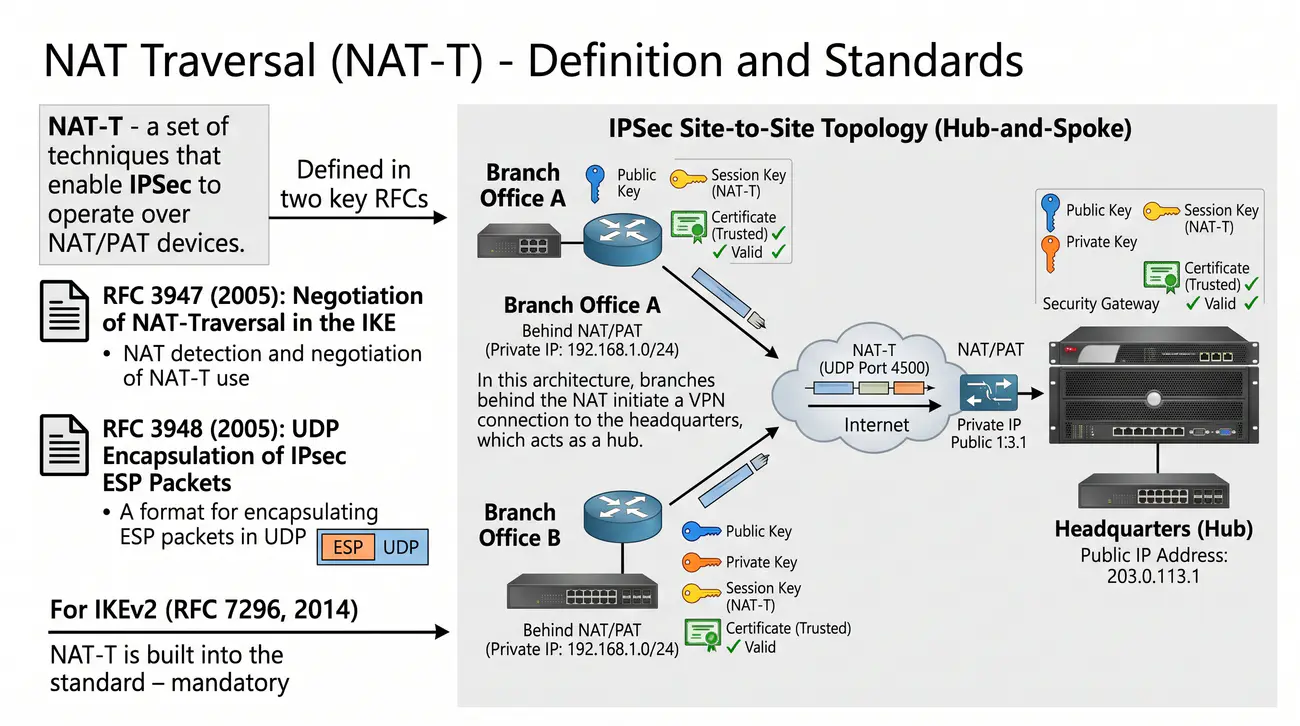
  • NAT-T - zestaw technik umożliwiających działanie IPSec przez urządzenia NAT/PAT.
  • Zdefiniowany w dwóch kluczowych RFC:
  • RFC 3947 (2005): Negotiation of NAT-Traversal in the IKE - wykrywanie NAT i negocjacja użycia NAT-T.
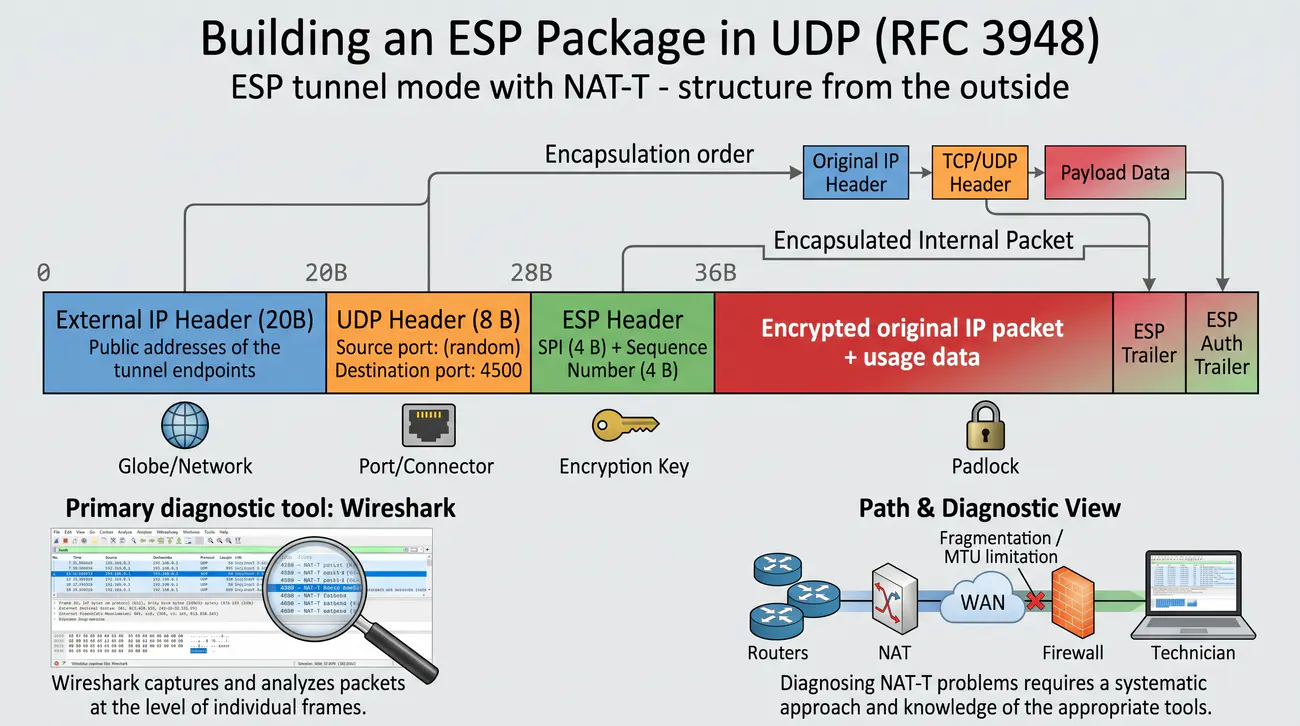
  • RFC 3948 (2005): UDP Encapsulation of IPsec ESP Packets - format enkapsulacji pakietów ESP w UDP.
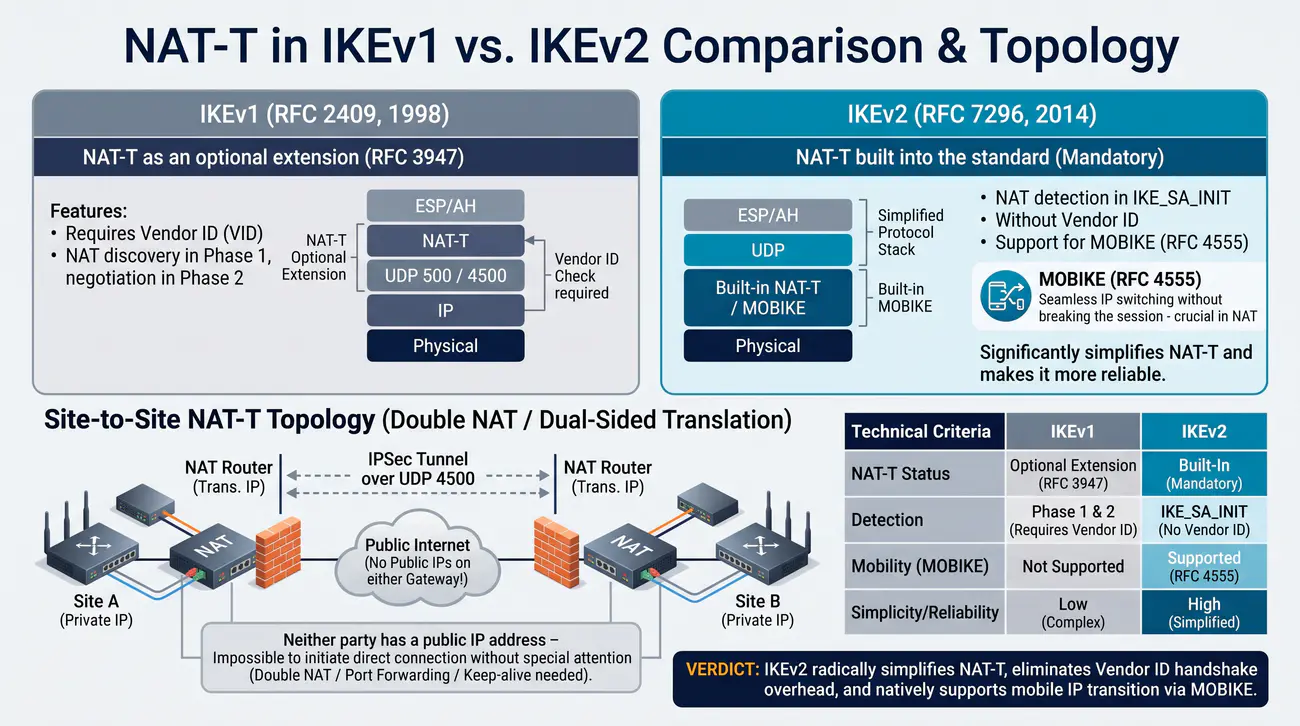
  • W IKEv2 (RFC 7296, 2014) NAT-T jest wbudowany w standard jako element obowiązkowy.
  • Główna idea: enkapsulacja pakietów ESP w datagramy UDP z portem docelowym 4500.
  • NAT-T działa automatycznie w nowoczesnych implementacjach.
RFC 3948: Oficjalny standard IETF definiujący format enkapsulacji pakietów IPsec ESP wewnątrz datagramów protokołu UDP na dedykowanym porcie 4500 w celu umożliwienia translacji PAT.

Technologia NAT Traversal (NAT-T) została formalnie zdefiniowana i ustandaryzowana przez organizację Internet Engineering Task Force (IETF) w 2005 roku w postaci dwóch komplementarnych dokumentów: RFC 3947 ('Negotiation of NAT-Traversal in the IKE') oraz RFC 3948 ('UDP Encapsulation of IPsec ESP Packets'). Standardy te stworzyły uniwersalną bazę techniczną pozwalającą na przezwyciężenie wszystkich opisanych wcześniej ograniczeń stosu IPsec.

Dokument RFC 3947 reguluje procedurę detekcji i negocjacji. Definiuje on sposób, w jaki dwa komunikujące się węzły IPsec sprawdzają wzajemną obsługę technologii NAT-T podczas Fazy 1 protokołu IKE, a następnie za pomocą dedykowanych ładunków NAT-D (NAT Discovery) badają, czy na trasie przesyłu pakietów znajduje się aktywny translator adresów. Jeśli translator zostanie wykryty, węzły automatycznie decydują o wdrożeniu enkapsulacji UDP.

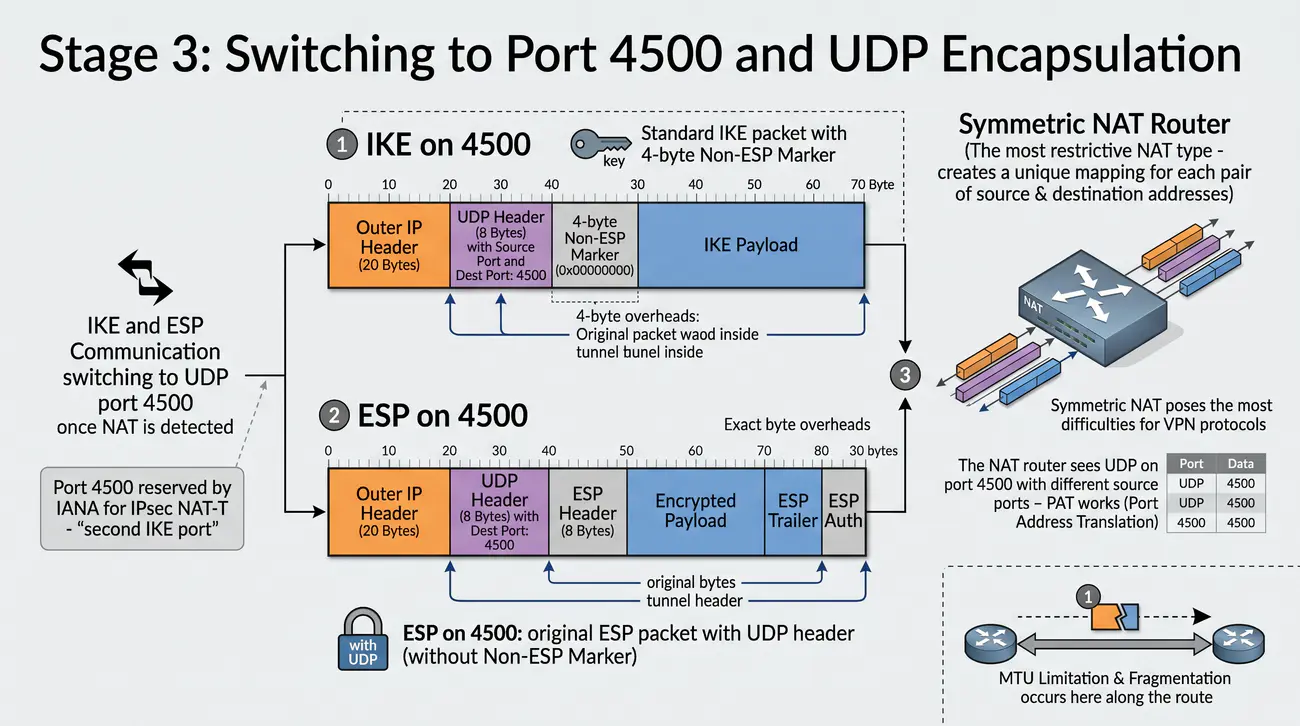
Z kolei standard RFC 3948 precyzuje fizyczny format ramki transmisyjnej. Zgodnie z jego wytycznymi pakiety protokołu ESP (IP 50) zostają zamknięte wewnątrz standardowego nagłówka UDP z portem docelowym 4500. Dzięki temu translator PAT widzi pełnoprawny pakiet warstwy transportowej, dla którego może zaalokować unikalny port publiczny. Ruch wielu klientów z tej samej sieci prywatnej zyskuje unikalne tożsamości portowe na styku publicznym.

W nowoczesnej wersji protokołu wymiany kluczy - IKEv2 (zdefiniowanej w dokumencie RFC 7296) - mechanizm NAT-T przestał być opcjonalnym rozszerzeniem i stał się obligatoryjnym, integralnym elementem bazowego standardu. Oznacza to, że każde certyfikowane urządzenie zgodne z IKEv2 posiada natywną zdolność wykrywania translatorów NAT i automatycznego przełączania transmisji na port UDP 4500 bez konieczności jakiejkolwiek ingerencji ze strony administratora.

Źródła i dokumentacja techniczna: Baza wiedzy Microsoft Learn: Konfiguracja IPsec za urządzeniem NAT-T.

Ważne skróty i pojęcia:

  • NAT-T (NAT Traversal) - Technologia adaptacyjna umożliwiająca bezpieczne tunelowanie IPsec przez urządzenia NAT.
  • IETF (Internet Engineering Task Force) - Główny organ standaryzujący architekturę i protokoły globalnego Internetu.
  • RFC (Request for Comments) - Dokument standaryzacyjny publikowany przez IETF.
  • IKEv1 (Internet Key Exchange Version 1) - Pierwsza wersja protokołu zarządzania kluczami IPsec opisana w RFC 2409.
  • IKEv2 (Internet Key Exchange Version 2) - Nowoczesna wersja protokołu IKE z wbudowaną obligatoryjną obsługą NAT-T.
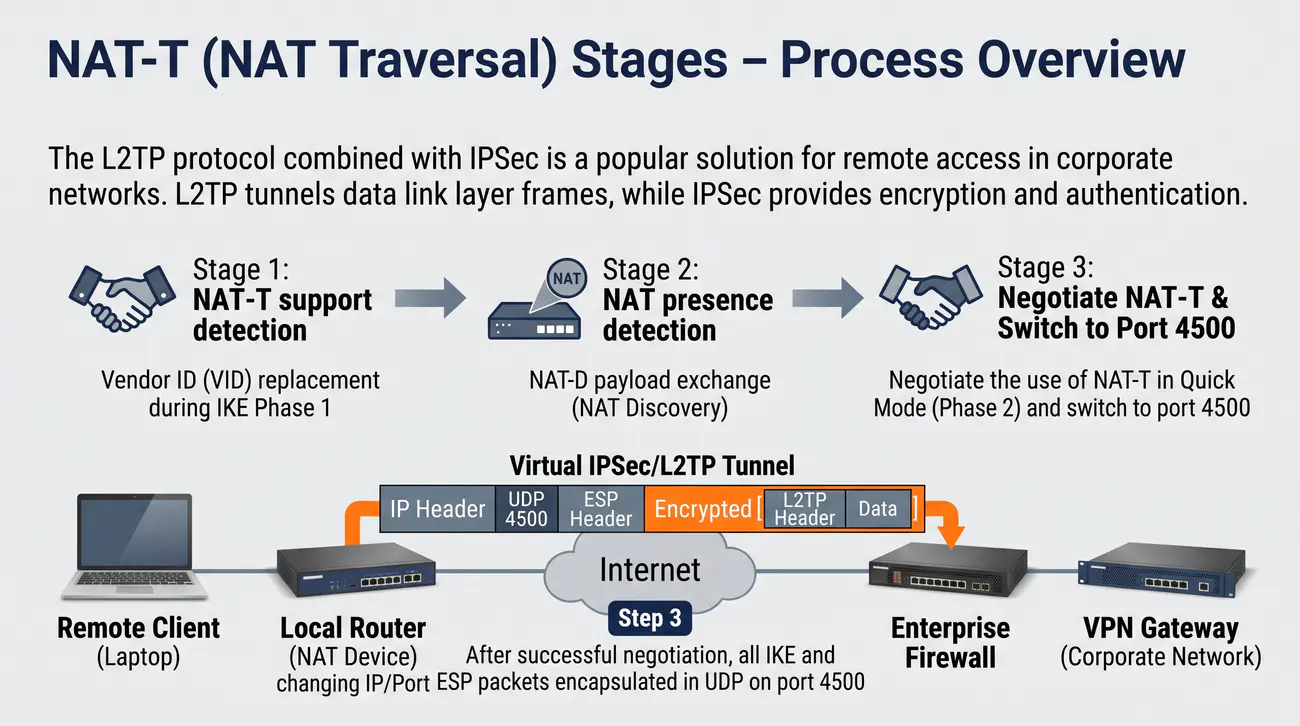
19/56 Etapy NAT-T - przegląd procesu
Przedstawienie wieloetapowego procesu wykrywania i aktywacji mechanizmu NAT Traversal podczas negocjacji tunelu IPsec.
  • Proces NAT-T składa się z trzech głównych etapów:
  • Etap 1: Wykrycie wsparcia NAT-T - wymiana Vendor ID (VID) podczas IKE Phase 1.
  • Etap 2: Wykrycie obecności NAT - wymiana NAT-D payload (NAT Discovery).
  • Etap 3: Negocjacja użycia NAT-T w Quick Mode (Phase 2) i przełączenie na port 4500.
  • Po pomyślnej negocjacji wszystkie pakiety IKE i ESP są enkapsulowane w UDP na porcie 4500.
  • Dodatkowo: okresowe NAT Keepalive utrzymujące wpisy w tablicach NAT.
  • W IKEv2 proces uproszczony - NAT-D wysyłany w IKE_SA_INIT (pierwsze 2 pakiety).
Negocjacja wieloetapowa NAT-T: Ustrukturyzowana sekwencja wymiany komunikatów kontrolnych w protokole IKE, obejmująca weryfikację możliwości implementacyjnych partnera, detekcję obecności translatora na trasie oraz uzgodnienie przejścia na port UDP 4500.

Prawidłowe zestawienie bezpiecznego kanału transmisyjnego z wykorzystaniem mechanizmu NAT Traversal nie jest operacją jednorazową, lecz wymaga przejścia przez precyzyjnie zdefiniowaną sekwencję kroków w ramach protokołu zarządzania kluczami IKE. Inżynierowie projektujący architekturę IPsec musieli zagwarantować pełną wsteczną kompatybilność, co oznacza, że urządzenia powinny stosować narzut enkapsulacji UDP wyłącznie wtedy, gdy na trasie faktycznie występuje translator adresów.

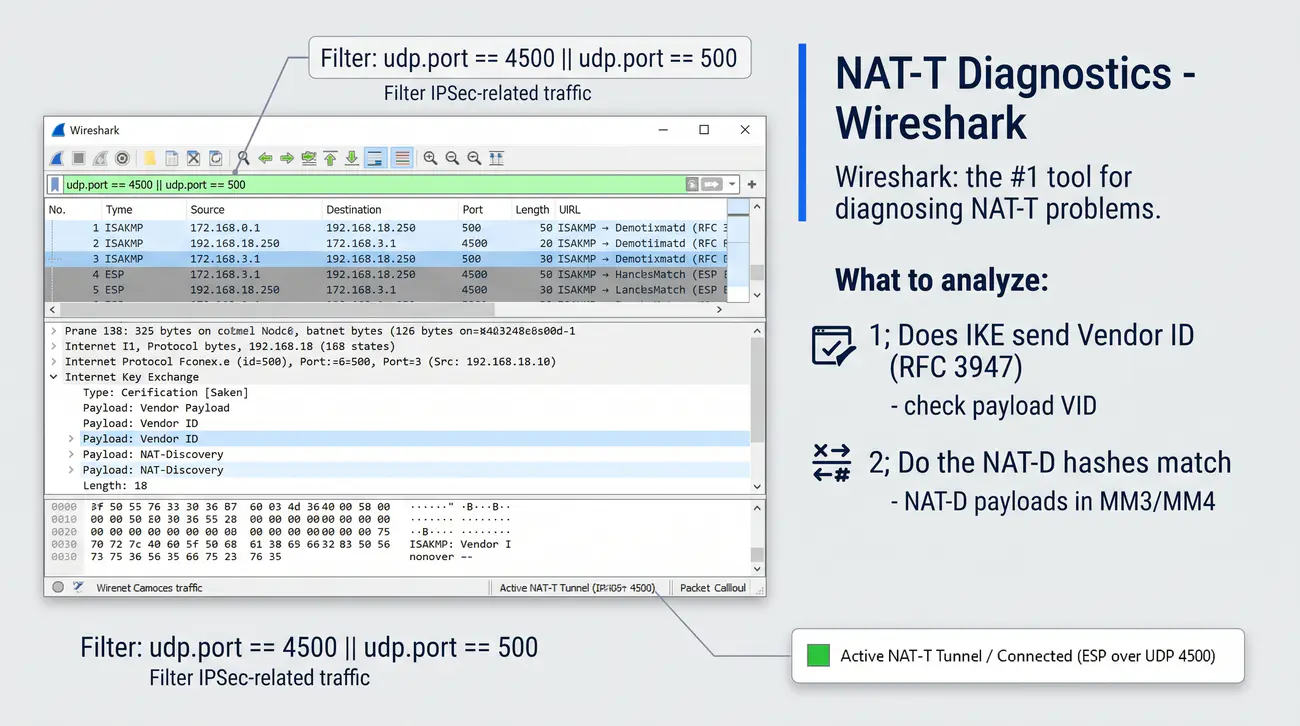
W pierwszym etapie, realizowanym podczas początkowej wymiany skojarzeń bezpieczeństwa (IKE Phase 1), obie strony sprawdzają nawzajem swoje możliwości programowe. Wymiana dedykowanych ładunków Vendor ID (VID) w protokole IKEv1 pozwala na potwierdzenie, że zarówno inicjator, jak i responder obsługują standard RFC 3947 lub jego wcześniejsze wersje robocze. Brak obopólnego wsparcia powoduje przerwanie procedury adaptacyjnej.

W drugim etapie następuje właściwa detekcja translatora, określana mianem NAT Discovery (NAT-D). Każdy z partnerów oblicza kryptograficzne skróty adresów IP oraz numerów portów widzianych lokalnie i przesyła je do partnera. Jeśli porównanie otrzymanych skrótów z wartościami obliczonymi z nagłówków pakietów przychodzących wykaże rozbieżność, obecność urządzenia NAT na ścieżce zostaje bezspornie udowodniona.

Trzeci etap polega na formalnym zatwierdzeniu enkapsulacji podczas negocjacji Fazy 2 (Quick Mode) oraz płynnym przełączeniu całej dalszej komunikacji kontrolnej i danych na zarejestrowany port UDP 4500. Od tego momentu pakiety ESP są pakowane w nagłówki UDP, a stacja ukryta za translatorem uruchamia proces okresowego wysyłania pakietów NAT Keepalive w celu podtrzymania alokacji portu.

Źródła i dokumentacja techniczna: Dokumentacja podsystemu kryptograficznego jądra Linux.

Ważne skróty i pojęcia:

  • NAT-T (NAT Traversal) - Technologia wieloetapowej adaptacji tuneli IPsec do środowisk z translacją adresów.
  • VID (Vendor Identifier) - Ładunek tożsamości producenta i wersji standardu przesyłany w komunikatach IKE.
  • NAT-D (NAT Discovery) - Procedura wykrywania obecności urządzeń translacji adresów na ścieżce transmisyjnej.
  • IKE (Internet Key Exchange) - Protokół negocjacji parametrów kryptograficznych i kluczy sesyjnych w IPsec.
  • SA (Security Association) - Formalne porozumienie węzłów określające algorytmy i klucze do ochrony danych.
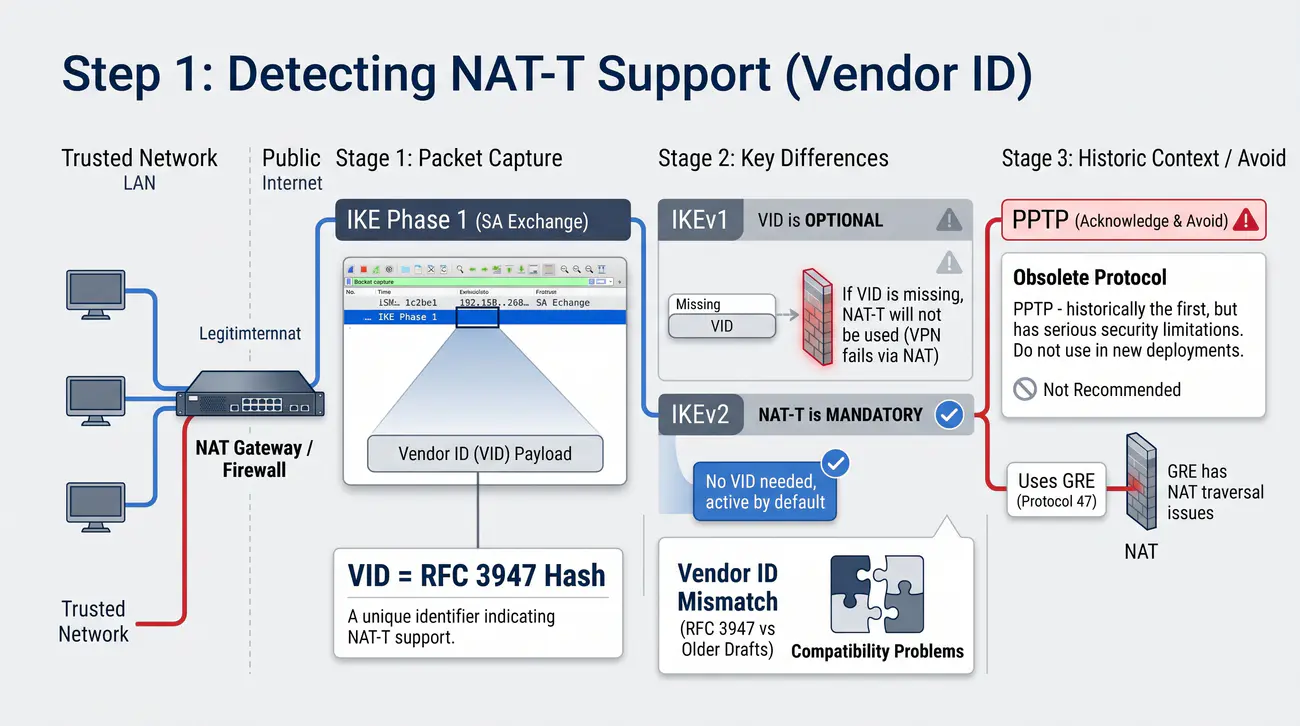
20/56 Etap 1: wykrywanie wsparcia NAT-T (Vendor ID)
Przeanalizowanie roli ładunków Vendor ID w protokole IKEv1 przy negocjowaniu zgodności implementacji standardu RFC 3947.
  • Podczas wymiany SA w IKE Phase 1, każda strona dołącza Vendor ID (VID) payload.
  • VID to hash RFC 3947 - unikalny identyfikator informujący, ze implementacja wspiera NAT-T.
  • W IKEv1 VID jest opcjonalny - jeśli go brak, NAT-T nie zostanie użyty (i VPN nie zadziała przez NAT).
  • W IKEv2 NAT-T jest obowiązkowy - VID nie jest potrzebny, mechanizm domyślnie aktywny.
  • Różni producenci mogą używać różnych VID-ów (RFC 3947 vs starsze drafty) - problemy kompatybilności.
  • Jeśli jedna strona ma VID NAT-T, a druga nie - NAT-T nie będzie użyty.
Vendor ID (VID): Opcjonalny ładunek protokołu IKEv1 zawierający skrót kryptograficzny (hasz) unikalnego ciągu tekstowego, służący do bezpiecznej identyfikacji obsługiwanych rozszerzeń i wersji protokołów.

W architekturze protokołu IKEv1 (zdefiniowanej pierwotnie w dokumencie RFC 2409) nie przewidziano bezpośrednich pól informujących o obsłudze technologii NAT Traversal, ponieważ standard ten powstał przed sformalizowaniem problemu. Aby umożliwić elastyczną rozbudowę protokołu bez naruszania struktury bazowych komunikatów, zastosowano uniwersalny mechanizm ładunków Vendor ID (VID Payload).

Zgodnie z wytycznymi standardu RFC 3947 implementacja wspierająca technologię NAT-T dołącza do pierwszego pakietu wymiany Fazy 1 (komunikat Main Mode 1 lub Aggressive Mode 1) ładunek VID zawierający skrót MD5 konkretnego, unikalnego ciągu tekstowego zdefiniowanego w specyfikacji IETF: 'RFC 3947'. W okresie przejściowym, przed ostateczną publikacją normy, producenci stosowali hashe wcześniejszych dokumentów roboczych (np. draft-ietf-ipsec-nat-t-ike-02 lub draft-ietf-ipsec-nat-t-ike-03).

Gdy koncentrator VPN odbiera komunikat początkowy, przeszukuje otrzymane ładunki VID i porównuje ich wartości ze swoją wewnętrzną bazą znanych rozszerzeń. Wykrycie pasującego skrótu jest dla serwera jednoznacznym sygnałem, że partner rozumie semantykę ładunków NAT-D i potrafi przetwarzać pakiety ESP enkapsulowane w UDP. Jeśli partner nie prześle odpowiedniego VID, urządzenie zakłada brak obsługi NAT-T i kontynuuje tradycyjną negocjację na porcie 500.

Warto podkreślić istotną ewolucję inżynierską: w nowoczesnym protokole IKEv2 (RFC 7296) stosowanie ładunków VID dla celów NAT-T zostało całkowicie zarzucone. Ponieważ obsługa NAT Traversal stanowi obligatoryjną część bazowej specyfikacji IKEv2, węzły natywnie przesyłają ładunki detekcyjne w początkowej wymianie IKE_SA_INIT bez konieczności badania wzajemnych wersji oprogramowania.

Źródła i dokumentacja techniczna: Rejestr parametrów protokołu IPsec organizacji IANA.

Ważne skróty i pojęcia:

  • VID (Vendor Identifier) - Kryptograficzny identyfikator implementacji producenta przesyłany w IKE.
  • IKEv1 (Internet Key Exchange Version 1) - Pierwsza generacja protokołu negocjacji kluczy wymagająca ładunków VID.
  • IKEv2 (Internet Key Exchange Version 2) - Druga generacja protokołu IKE z wbudowaną obligatoryjną obsługą NAT-T.
  • MD5 (Message Digest Algorithm 5) - Funkcja skrótu wykorzystywana w IKEv1 do generowania identyfikatorów Vendor ID.
  • MM (Main Mode) - Tryb główny negocjacji Fazy 1 w protokole IKEv1 składający się z sześciu komunikatów.
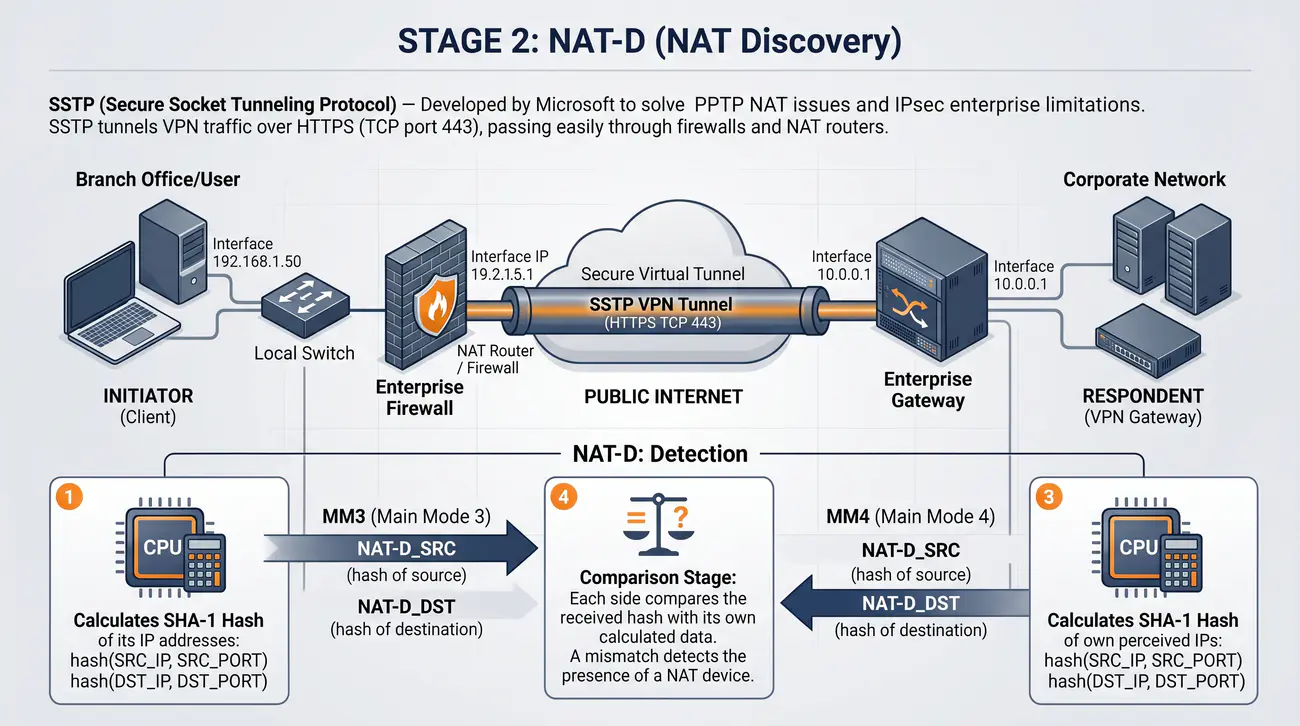
21/56 Etap 2: NAT-D (NAT Discovery) - wykrywanie NAT
Przedstawienie matematycznego mechanizmu detekcji translatora NAT za pomocą funkcji skrótu SHA-1 w ładunkach NAT-D.
  • NAT-D - mechanizm wykrywania obecności urządzenia NAT na ścieżce komunikacyjnej.
  • Każda strona oblicza hash SHA-1 swoich adresów IP (źródłowego i docelowego) wraz z portami.
  • Initiator wysyła w MM3: NAT-D_SRC (hash adresu źródłowego) i NAT-D_DST (hash adresu docelowego).
  • Respondent robi to samo w MM4.
  • Każda strona porównuje odebrany hash z własnymi danymi.
  • Hash się zgadza -> brak NAT. Hash się nie zgadza -> NAT wykryty!
  • Wynik: strona wie, czy za NAT jest ona, strona zdalna, czy obie.
NAT-D (NAT Discovery Payload): Ładunek protokołu IKE zawierający kryptograficzny skrót adresu IP oraz numeru portu gniazda sieciowego, służący do weryfikacji, czy nagłówek pakietu uległ modyfikacji w trakcie tranzytu.

Mechanizm NAT Discovery (NAT-D) stanowi matematyczne serce technologii NAT Traversal, umożliwiając węzłom jednoznaczne ustalenie, czy na trasie pomiędzy nimi doszło do modyfikacji parametrów adresowych. Zamiast przesyłać jawne adresy IP (co mogłoby naruszać prywatność topologii lub być blokowane przez złośliwe oprogramowanie pośredniczące), protokół opiera się na wyliczaniu jednokierunkowych skrótów kryptograficznych SHA-1.

W protokole IKEv1 ładunki NAT-D są wymieniane w komunikatach 3 i 4 trybu głównego (Main Mode) lub w komunikatach 2 i 3 trybu agresywnego. Każdy pakiet zawiera dwa odrębne ładunki: NAT-D_SRC (skrót lokalnego adresu źródłowego i portu) oraz NAT-D_DST (skrót lokalnego adresu docelowego i portu). Formuła matematyczna zdefiniowana w RFC 3947 określa wartość skrótu jako: H = SHA-1(CKY-I | CKY-R | IP | Port), gdzie CKY-I oraz CKY-R to losowe ciasteczka (cookies) inicjatora i respondera.

Po odebraniu pakietu strona docelowa przystępuje do weryfikacji. W pierwszej kolejności bierze z nagłówka IP odebranego pakietu faktyczny adres źródłowy oraz port UDP i podstawia je do powyższej formuły. Następnie porównuje uzyskany wynik z wartością otrzymaną w ładunku NAT-D_SRC. Jeśli obie wartości są identyczne, oznacza to, że adres nadawcy nie uległ żadnej zmianie w drodze od nadawcy do odbiorcy.

W ten sam sposób odbiorca sprawdza swój własny adres, obliczając skrót z lokalnego adresu docelowego i porównując go z ładunkiem NAT-D_DST partnera. Jakakolwiek rozbieżność w parach skrótów stanowi bezsporny dowód na to, że urządzenie pośredniczące (router NAT lub zapora ogniowa) dokonało podmiany pól adresowych w nagłówku przesyłanego pakietu.

Źródła i dokumentacja techniczna: Dokumentacja StrongSwan: Parametry konfiguracji IKEv1.

Ważne skróty i pojęcia:

  • NAT-D (NAT Discovery) - Kryptograficzny mechanizm detekcji translatora adresów na ścieżce pakietów.
  • SHA-1 (Secure Hash Algorithm 1) - Funkcja skrótu wykorzystywana w standardzie RFC 3947 do obliczania skrótów adresów.
  • CKY-I (Initiator Cookie) - Losowa wartość 64-bitowa generowana przez inicjatora w celu ochrony przed atakami DoS.
  • CKY-R (Responder Cookie) - Losowa wartość 64-bitowa generowana przez węzeł docelowy podczas wymiany początkowej.
  • AM (Aggressive Mode) - Skrócony tryb negocjacji Fazy 1 w protokole IKEv1 składający się z trzech pakietów.
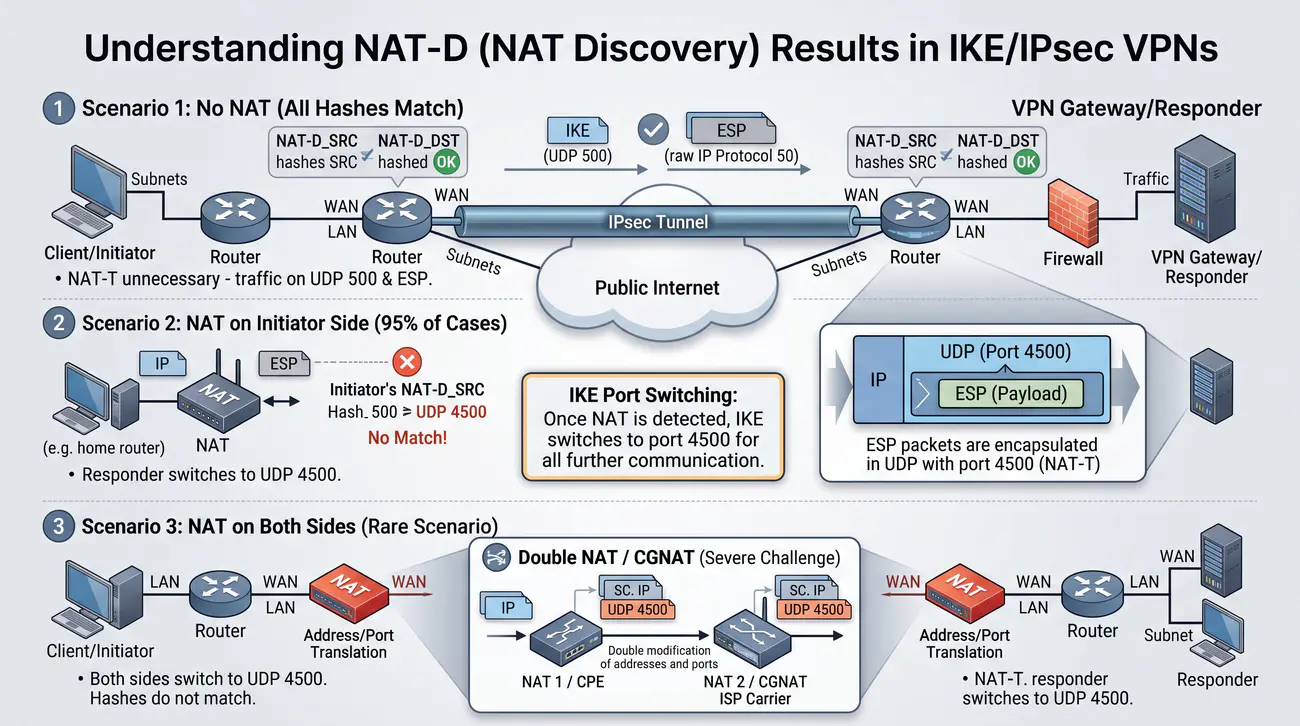
22/56 Analiza wyników NAT-D - trzy scenariusze
Sklasyfikowanie i omówienie możliwych wariantów topologicznych wynikających z analizy ładunków detekcyjnych NAT-D.
  • Brak NAT: Wszystkie hashe się zgadzają. NAT-T niepotrzebny - ruch na UDP 500 i ESP.
  • NAT po stronie initiatora: NAT-D_SRC initiatora się nie zgadza. Responder przełącza na UDP 4500. To >95% przypadków.
  • NAT po obu stronach: Hashe się nie zgadzają. Obie strony przełączają na UDP 4500. Rzadki scenariusz.
  • Po wykryciu NAT, IKE przełącza się na port 4500 dla całej dalszej komunikacji.
  • Pakiety ESP są enkapsulowane w UDP z portem 4500.
  • W IKEv2: NAT-D wysyłany już w IKE_SA_INIT.
Topologia asymetryczna NAT: Układ sieciowy, w którym jeden z węzłów tunelu posiada bezpośredni publiczny adres IP, podczas gdy drugi węzeł znajduje się za jednostopniowym lub wielostopniowym translatorem adresów.

Zinterpretowanie wyników weryfikacji ładunków NAT-D pozwala obu stronom na precyzyjne sklasyfikowanie relacji topologicznej, w jakiej się znajdują. Algorytm IKE rozróżnia trzy fundamentalne scenariusze sieciowe, z których każdy determinuje odmienny sposób dalszego prowadzenia transmisji kryptograficznej.

W scenariuszu pierwszym wszystkie wymienione skróty NAT-D są idealnie zgodne po obu stronach. Oznacza to, że pakiety przemieszczały się w czystym środowisku publicznym o bezpośredniej routowalności end-to-end, bez udziału translatorów adresów. W takiej sytuacji aktywacja technologii NAT-T jest zbędna. Węzły kontynuują komunikację kontrolną na porcie UDP 500, a dane przesyłane są bezpośrednio wewnątrz czystych pakietów ESP (protokół IP 50), co pozwala uniknąć dodatkowego narzutu nagłówków UDP.

Drugi scenariusz - stanowiący ponad 95 procent wszystkich realnych wdrożeń typu Remote Access - występuje wtedy, gdy skrót NAT-D_SRC inicjatora nie zgadza się po stronie respondera, lecz skrót adresu docelowego respondera pozostaje poprawny. Dowodzi to, że stacja kliencka znajduje się w podsieci prywatnej za translatorem NAT, natomiast koncentrator VPN legitymuje się publicznym adresem IP. W tym przypadku responder instruuje klienta o konieczności natychmiastowego przełączenia sesji na port UDP 4500.

W trzecim, najbardziej złożonym scenariuszu rozbieżności występują w obu ładunkach skrótów, co oznacza, że oba węzły znajdują się za translatorami NAT (scenariusz podwójnego NAT lub połączeń site-to-site pomiędzy sieciami prywatnymi). Bezpośrednia komunikacja wymaga wówczas, aby co najmniej jedna strona posiadała statyczne przekierowanie portów na zaporze brzegowej lub skorzystała z zaawansowanych technik pośredniczących typu TURN/ICE.

Źródła i dokumentacja techniczna: Dokumentacja StrongSwan: Route-based VPN.

Ważne skróty i pojęcia:

  • NAT-D (NAT Discovery) - Procedura wykrywania translacji adresów poprzez porównywanie skrótów SHA-1.
  • ESP (Encapsulating Security Payload) - Protokół szyfrujący dane, stosowany w formie natywnej przy braku wykrycia NAT.
  • UDP (User Datagram Protocol) - Protokół warstwy czwartej, na który następuje przełączenie po wykryciu translatora.
  • IPsec (Internet Protocol Security) - Stos protokołów bezpieczeństwa warstwy sieciowej operujący w zróżnicowanych topologiach.
  • Remote Access (Remote Access VPN) - Architektura wirtualnej sieci prywatnej dedykowana dla użytkowników mobilnych.
23/56 Etap 3: przełączenie na port 4500 i enkapsulacja UDP
Przeanalizowanie procedury migracji sesji na zarejestrowany port UDP 4500 oraz roli znacznika Non-ESP Marker.
  • Migracja na port UDP 4500: Po wykryciu translatora przez procedurę NAT-D cała dalsza komunikacja kontrolna IKE oraz strumień danych ESP zostają przeniesione na port UDP 4500.
  • Współdzielenie portu transportowego: Ponieważ zarówno komunikaty sterujące IKE, jak i zaszyfrowane ramki ESP korzystają z tego samego portu UDP 4500, wprowadzono mechanizm demultipleksacji w węźle odbiorczym.
  • Rola Non-ESP Marker: Pakiety kontrolne IKE na porcie 4500 są poprzedzone 4-bajtowym polem zerowym (0x00000000); po odcięciu znacznika pakiet trafia do demona IKE.
  • Demultipleksacja ESP: W pakiecie danych ESP pierwsze 4 bajty stanowią identyfikator SPI; ponieważ SPI w poprawnym tunelu nigdy nie wynosi zero, pakiet jest natychmiast kierowany do deszyfracji w jądrze.
  • Transparentność dla PAT: Dla routera brzegowego cały ruch stanowi standardowy strumień datagramów UDP, co pozwala na pełną alokację i translację portów.
Non-ESP Marker: 32-bitowe pole o wartości zerowej (0x00000000) umieszczane na początku ładunku pakietu UDP 4500, służące do jednoznacznego odróżnienia komunikatów kontrolnych IKE od zaszyfrowanych pakietów danych ESP.

Po pomyślnym zakończeniu etapu detekcji i stwierdzeniu obecności translatora NAT oba węzły przystępują do migracji sesji na zarezerwowany przez organizację IANA port docelowy UDP 4500. Port ten, zdefiniowany w standardzie RFC 3948, pełni rolę uniwersalnego portu transportowego zarówno dla komunikatów zarządzania kluczami (IKE), jak i dla faktycznych zaszyfrowanych danych użytkownika (ESP).

Współdzielenie pojedynczego portu transportowego przez dwa fundamentalnie różne protokoły stworzyło konieczność wprowadzenia jednoznacznego mechanizmu demultipleksacji w węźle odbiorczym. Standard RFC 3948 rozwiązał ten problem w prosty i skuteczny sposób, wykorzystując strukturę pierwszych 32 bitów danych następujących bezpośrednio po nagłówku UDP.

W klasycznym pakiecie ESP pierwsze 4 bajty reprezentują pole Security Parameters Index (SPI). Zgodnie ze specyfikacją standardu IPsec (RFC 4301) wartość SPI równa 0 jest jawnie zarezerwowana i nie może zostać przydzielona żadnemu poprawnemu skojarzeniu bezpieczeństwa. Zasada ta została wykorzystana w technologii NAT-T: każdy pakiet kontrolny IKE wysyłany na port UDP 4500 zostaje poprzedzony 4-bajtowym polem wypełnionym zerami (0x00000000), zwanym Non-ESP Marker.

Gdy proces sieciowy odbiorcy otrzymuje pakiet na porcie UDP 4500, analizuje pierwsze 4 bajty jego ładunku. Jeśli odczytana wartość wynosi zero (0x00000000), system odcina ten 4-bajtowy znacznik i przekazuje pozostałą zawartość do demona IKE odpowiedzialnego za zarządzanie kluczami. Jeśli natomiast pierwsze 4 bajty zawierają wartość niezerową, pakiet jest natychmiast interpretowany jako identyfikator SPI i kierowany do podsystemu kryptograficznego IPsec jądra w celu deszyfracji ESP.

Źródła i dokumentacja techniczna: Dokumentacja analizatora Wireshark: Protokół UDP.

Ważne skróty i pojęcia:

  • IANA (Internet Assigned Numbers Authority) - Organizacja odpowiedzialna za przydział numeru portu UDP 4500 dla technologii NAT-T.
  • SPI (Security Parameters Index) - 32-bitowy identyfikator skojarzenia bezpieczeństwa umieszczony na początku nagłówka ESP.
  • IKE (Internet Key Exchange) - Protokół kontrolny zarządzający negocjacją parametrów szyfrowania w IPsec.
  • ESP (Encapsulating Security Payload) - Protokół zabezpieczający dane, pakowany w datagramy UDP na porcie 4500.
  • PAT (Port Address Translation) - Translacja adresów i portów sprawnie realizowana na strumieniu UDP 4500.
24/56 Budowa pakietu ESP w UDP (RFC 3948)
Przedstawienie anatomii pakietu IPsec poddanego enkapsulacji UDP wg RFC 3948 oraz matematyczne wyprowadzenie bilansu narzutu transmisyjnego i wartości MSS Clamping.
  • Tryb tunelowy ESP z NAT-T - struktura od zewnątrz:
  • 1. Zewnętrzny nagłówek IP (20 B) - adresy publiczne punktów końcowych tunelu.
  • 2. Nagłówek UDP (8 B) - port źródłowy (losowy) i docelowy 4500.
  • 3. Nagłówek ESP - SPI (4 B) + Sequence Number (4 B).
  • 4. Zaszyfrowany oryginalny pakiet IP + dane użytkowe.
  • 5. ESP Trailer - padding + pad length + next header (2-258 B).
  • 6. ESP ICV (Integrity Check Value) - np. 12 B dla SHA-1, 16 B dla SHA-256.
  • Narzut NAT-T: +8 B UDP + ewentualny Non-ESP Marker (4 B). Łącznie ~60-80 B narzutu.
Narzut enkapsulacji UDP-ESP: Dodatkowe bajty wprowadzane do ramki transmisyjnej przez nagłówek UDP, nagłówek ESP, wektor inicjalizacyjny, dopełnienie oraz sumę kontrolną ICV, zmniejszające efektywne MTU łącza.

Fizyczna struktura pakietu danych w trybie tunelowym IPsec poddanego enkapsulacji UDP zgodnie ze standardem RFC 3948 składa się z precyzyjnie uporządkowanych warstw logicznych. Od zewnątrz pakiet rozpoczyna się nowym nagłówkiem IPv4 o standardowej długości 20 bajtów, zawierającym publiczne adresy punktów końcowych tunelu. Bezpośrednio po nim następuje 8-bajtowy nagłówek UDP, w którym pole portu docelowego ma wartość 4500, a port źródłowy odpowiada wartości przydzielonej przez translator PAT.

Wnętrze datagramu UDP stanowi kompletna jednostka protokołu ESP. Otwiera ją 8-bajtowy nagłówek ESP składający się z 32-bitowego pola SPI oraz 32-bitowego numeru sekwencyjnego chroniącego przed atakami powtórzeniowymi. Następnie umieszczony jest wektor inicjalizacyjny IV (przykładowo 16 bajtów dla algorytmu AES-CBC w trybie blokowym lub 8 bajtów dla nowoczesnego trybu AES-GCM), po którym znajduje się zaszyfrowany, oryginalny pakiet IP przesyłany przez klienta.

Ładunek zamyka zwiastun ESP Trailer, zawierający zmienną liczbę bajtów dopełnienia wyrównującego długość danych do wymaganego rozmiaru bloku szyfru, jednobajtowe pole długości dopełnienia oraz jednobajtowe pole następnego nagłówka (wskazujące zazwyczaj na protokół IP 4). Całość wieńczy pole ICV (Integrity Check Value) o długości od 12 do 16 bajtów (dla HMAC-SHA256 lub AES-GCM), zapewniające kryptograficzną integralność pakietu.

Dokładny bilans narzutu wynosi: 20 B (zewnętrzne IP) + 8 B (UDP) + 8 B (nagłówek ESP) + 16 B (IV) + dopełnienie (średnio 8-16 B) + 16 B (ICV), co daje łącznie narzut od 68 do 84 bajtów na każdy pakiet. Przy standardowym MTU sieci Ethernet wynoszącym 1500 bajtów efektywne MTU tunelu spada do wartości 1416-1424 bajtów. Aby zapobiec zjawisku fragmentacji pakietów TCP przez urządzenia pośredniczące, inżynier sieciowy musi obligatoryjnie wdrożyć mechanizm MSS Clamping, ograniczając parametr TCP MSS do wartości 1360-1380 bajtów.

Źródła i dokumentacja techniczna: Dokumentacja parametrów sieciowych ip-sysctl jądra Linux.

Ważne skróty i pojęcia:

  • MTU (Maximum Transmission Unit) - Maksymalny rozmiar jednostki danych przesyłanej w pojedynczej ramce sieciowej.
  • MSS (Maximum Segment Size) - Maksymalny rozmiar użytecznego ładunku danych w segmencie TCP (MTU minus 40 bajtów).
  • IV (Initialization Vector) - Kryptograficzny wektor początkowy zapewniający losowość procesu szyfrowania blokowego.
  • AES (Advanced Encryption Standard) - Współczesny symetryczny algorytm szyfrujący stanowiący standard w sieciach VPN.
  • ICV (Integrity Check Value) - Kryptograficzny podpis weryfikujący nienaruszalność pakietu ESP.
25/56 NAT Keepalive - utrzymanie wpisu w tablicy NAT
Przeanalizowanie mechanizmu pakietów podtrzymujących sesję NAT Keepalive w celu eliminacji przedwczesnego usuwania mapowań portów.
  • Routery NAT usuwają nieaktywne wpisy po określonym czasie (30 s - 5 min dla UDP).
  • Dla długotrwałych tuneli VPN brak aktywności oznacza usunięcie wpisu i zerwanie tunelu.
  • NAT Keepalive: mechanizm wysyłania pustych pakietów UDP na port 4500.
  • Pakiet: IP + UDP (4500/4500) + 1 bajt danych (0xFF). Łącznie 29 B.
  • Keepalive co 20-60 sekund. Po stronie odbiorcy odrzucany (nie do stosu IPSec).
  • Wysyłany tylko przez stronę za NAT. Konfigurowalny w RouterOS i Cisco IOS.
NAT Keepalive: Cyklicznie przesyłany przez stację za translatorem miniaturowy pakiet UDP o długości 1 bajta, służący do odświeżania licznika bezczynności wpisu w tablicy translacji routera brzegowego.

Jednym z najbardziej uciążliwych problemów eksploatacyjnych w środowiskach z translatorem NAT jest polityka usuwania nieaktywnych sesji (UDP Idle Timeout). Ze względu na ograniczoną pamięć operacyjną routery brzegowe i zapory stanowe muszą regularnie zwalniać zaalokowane wpisy translacji. O ile dla połączeń TCP z flagami SYN/FIN czas ten wynosi od kilkunastu minut do kilku godzin, o tyle dla bezstanowych datagramów UDP czas życia wpisu jest bardzo krótki i waha się zazwyczaj od 30 do 180 sekund.

W przypadku tuneli IPsec sesje są projektowane do ciągłego działania przez wiele godzin. Jeśli użytkownik przez pewien czas nie generuje ruchu (np. czyta pobrany dokument), stacja robocza nie wysyła żadnych pakietów. W tym czasie licznik w routerze NAT dochodzi do zera i urządzenie bez powiadomienia usuwa wpis wiążący port UDP 4500 z prywatnym adresem stacji roboczej. Gdy odległy serwer korporacyjny spróbuje wysłać dane do klienta, router NAT odrzuci pakiet, a tunel ulegnie cichemu zamrożeniu.

Aby temu zapobiec, standard RFC 3948 wprowadził ustandaryzowany mechanizm pakietów podtrzymujących NAT Keepalive. Zgodnie ze specyfikacją węzeł znajdujący się za translatorem NAT wysyła w regularnych odstępach czasu (najczęściej co 20-30 sekund) specjalny datagram UDP na port 4500. Pakiet ten posiada minimalną możliwą strukturę: składa się wyłącznie z nagłówka IP (20 B), nagłówka UDP (8 B) oraz pojedynczego bajtu danych o wartości 0xFF, co daje całkowity rozmiar fizyczny zaledwie 29 bajtów.

Po dotarciu do koncentratora VPN pakiet ten jest natychmiast rozpoznawany i po cichu porzucany bez angażowania podsystemu kryptograficznego ani procesora aplikacji. Jedynym celem transmisji tego miniaturowego pakietu jest wymuszenie na routerze NAT zresetowania licznika czasu bezczynności i podtrzymanie otwartego portu translacji dla przychodzących pakietów odpowiedzi.

Źródła i dokumentacja techniczna: Microsoft Learn: Architektury i topologie sieci VPN.

Ważne skróty i pojęcia:

  • UDP (User Datagram Protocol) - Bezpołączeniowy protokół transportowy charakteryzujący się krótkimi czasami przetrzymywania stanów w zaporach.
  • NAT (Network Address Translation) - Translacja adresów sieciowych wymagająca okresowego odświeżania wpisów stanowych.
  • RFC (Request for Comments) - Dokument techniczny określający format i reguły transmisji pakietów Keepalive.
  • IP (Internet Protocol) - Protokół warstwy sieciowej odpowiedzialny za dostarczanie pakietów Keepalive.
  • DPD (Dead Peer Detection) - Komplementarny mechanizm IKE weryfikujący czy zdalny partner tunelu pozostaje aktywny i responsywny.
26/56 NAT-T w IKEv1 vs IKEv2
Porównanie architektury i implementacji mechanizmu NAT Traversal w protokołach IKEv1 oraz IKEv2 z uwzględnieniem protokołu mobilności MOBIKE.
  • IKEv1 (RFC 2409, 1998): NAT-T jako opcjonalne rozszerzenie (RFC 3947). Wymaga Vendor ID. Wykrywanie NAT w Phase 1, negocjacja w Phase 2.
  • IKEv2 (RFC 7296, 2014): NAT-T wbudowany w standard - obowiązkowy. Wykrywanie NAT w IKE_SA_INIT. Bez Vendor ID. Wsparcie dla MOBIKE.
  • IKEv2 znacząco upraszcza NAT-T i czyni go bardziej niezawodnym.
  • MOBIKE (RFC 4555): zmiana adresu IP bez zrywania sesji - kluczowe w środowiskach z NAT.
MOBIKE (IKEv2 Mobility and Multihoming Protocol): Standard IETF zdefiniowany w RFC 4555, umożliwiający stacji klienckiej zmianę adresu IP lub portu za translatorem NAT bez konieczności ponownego nawiązywania skojarzeń bezpieczeństwa SA.

Ewolucja protokołu zarządzania kluczami z wersji IKEv1 do standardu IKEv2 przyniosła radykalne uproszczenie i zoptymalizowanie obsługi środowisk z translatorem adresów. W protokole IKEv1 technologia NAT Traversal była rozszerzeniem dodanym post factum w dokumencie RFC 3947. Wymagało to skomplikowanej negocjacji zgodności za pomocą ładunków Vendor ID, obsługi wielu dialektów i draftów oraz sztywnego podziału procesu detekcji na Fazę 1 i aktywacji w Fazie 2.

W protokole IKEv2 (zdefiniowanym w dokumencie RFC 7296) mechanizm NAT-T został wbudowany bezpośrednio w fundamenty architektury i jest obligatoryjny dla każdej poprawnej implementacji. Wyeliminowano ładunki VID - badanie obecności translatora (NAT-D) odbywa się natychmiast w początkowej wymianie IKE_SA_INIT (obejmującej zaledwie dwa pakiety). W przypadku wykrycia NAT cała kolejna wymiana uwierzytelniająca IKE_AUTH oraz ruch danych zostają automatycznie przeniesione na port UDP 4500.

Przełomowym osiągnięciem standardu IKEv2 w kontekście translatorów jest integracja z protokołem MOBIKE (IKEv2 Mobility and Multihoming Protocol, RFC 4555). W klasycznym tunelu IKEv1 jakakolwiek zmiana adresu IP stacji roboczej (spowodowana np. zmianą stacji bazowej LTE, roamingiem Wi-Fi lub wygaśnięciem dzierżawy DHCP) powodowała natychmiastowe zerwanie tunelu i wymuszała kosztowną obliczeniowo ponowną negocjację od zera.

Protokół MOBIKE pozwala węzłowi na poinformowanie koncentratora VPN o zmianie swojego adresu zewnętrznego lub portu za pomocą pojedynczego komunikatu INFORMATIONAL chronionego istniejącym kluczem IKE SA. Koncentrator natychmiast aktualizuje docelowy adres gniazda dla tunelu danych ESP, a transfer pakietów jest kontynuowany bez jakiejkolwiek przerwy odczuwalnej dla aplikacji użytkownika.

Źródła i dokumentacja techniczna: Dokumentacja StrongSwan: Protokół MOBIKE.

Ważne skróty i pojęcia:

  • IKEv1 (Internet Key Exchange Version 1) - Pierwsza generacja protokołu wymiany kluczy z opcjonalnym rozszerzeniem NAT-T.
  • IKEv2 (Internet Key Exchange Version 2) - Druga generacja protokołu wymiany kluczy z natywną i obligatoryjną obsługą NAT-T.
  • MOBIKE (IKEv2 Mobility and Multihoming) - Protokół zapewniający odporność tunelu na zmiany adresów IP i roaming stacji klienckich.
  • SA (Security Association) - Skojarzenie bezpieczeństwa przechowujące parametry kryptograficzne aktywnej sesji.
  • DHCP (Dynamic Host Configuration Protocol) - Protokół automatycznej konfiguracji parametrów sieciowych stacji roboczych.
27/56 NAT-T w trybie transportowym i tunelowym
Przedstawienie różnic implementacyjnych technologii NAT Traversal w zależności od wybranego trybu pracy IPsec oraz roli ładunku NAT-OA.
  • Tryb transportowy: IPSec chroni tylko payload, oryginalny nagłówek IP widoczny. Wymaga NAT-OA. Rzadko stosowany.
  • Tryb tunelowy: IPSec szyfruje cały oryginalny pakiet IP. Nowy zewnętrzny nagłówek IP. Standard dla połączeń VPN site-to-site.
  • W trybie tunelowym adresy widoczne dla NAT to adresy publiczne - bezpieczne.
  • NAT-OA (NAT Original Address): opcjonalny ładunek przesyłający oryginalne adresy przed translacją.
NAT-OA (NAT Original Address): Opcjonalny ładunek protokołu IKE przesyłający oryginalny, prywatny adres IP stacji roboczej sprzed translacji, niezbędny do poprawnej weryfikacji sum kontrolnych TCP/UDP w trybie transportowym.

Zastosowanie technologii NAT Traversal wykazuje istotne różnice w zależności od trybu pracy stosu IPsec wybranego w polityce bezpieczeństwa. Architektura IPsec definiuje dwa podstawowe tryby operacyjne: tryb tunelowy (tunnel mode) oraz tryb transportowy (transport mode). Każdy z nich w odmienny sposób wchodzi w interakcję z enkapsulacją UDP narzucaną przez standard RFC 3948.

W trybie tunelowym (będącym bezwzględnym standardem w połączeniach site-to-site oraz w większości wdrożeń Remote Access) protokół ESP szyfruje cały oryginalny pakiet IP przesyłany przez aplikację. Nowy nagłówek IP dodany na zewnątrz pakietu zawiera wyłącznie publiczne adresy punktów końcowych tunelu. W tym wariancie enkapsulacja UDP w prosty sposób otacza cały nagłówek ESP, a translator NAT modyfikuje jedynie adresy w zewnętrznym nagłówku IP, nie ingerując w zaszyfrowany ładunek.

Zupełnie inna sytuacja ma miejsce w trybie transportowym, stosowanym m.in. w architekturze L2TP/IPsec. W trybie transportowym oryginalny nagłówek IP pakietu pozostaje na zewnątrz, a szyfrowany jest wyłącznie ładunek warstwy transportowej (nagłówek TCP/UDP oraz dane). Jak wykazano wcześniej, segment TCP zawiera sumę kontrolną wyliczoną na podstawie pseudonagłówka z oryginalnym adresem prywatnym. Gdy translator modyfikuje zewnętrzny adres IP, deszyfracja w odbiorcy kończy się błędem sumy kontrolnej.

W celu rozwiązania tego problemu standard RFC 3947 zdefiniował specjalny ładunek NAT-OA (NAT Original Address). Podczas negocjacji Fazy 2 węzły przesyłają w ładunkach NAT-OA swoje prawdziwe adresy IP sprzed translacji. Dzięki temu węzeł docelowy po odszyfrowaniu pakietu w trybie transportowym potrafi zrekonstruować oryginalny pseudonagłówek i prawidłowo zweryfikować sumę kontrolną TCP/UDP, eliminując zjawisko bezprawnego odrzucania pakietów.

Źródła i dokumentacja techniczna: Dokumentacja wirtualnych interfejsów TUN/TAP jądra Linux.

Ważne skróty i pojęcia:

  • NAT-OA (NAT Original Address) - Ładunek IKE przesyłający pierwotny adres IP przed translacją w trybie transportowym.
  • L2TP (Layer 2 Tunneling Protocol) - Protokół tunelowania warstwy 2 powszechnie chroniony stosem IPsec w trybie transportowym.
  • TCP (Transmission Control Protocol) - Protokół połączeniowy weryfikujący spójność danych za pomocą pseudonagłówka IP.
  • UDP (User Datagram Protocol) - Bezpołączeniowy protokół transportowy wykorzystywany do enkapsulacji tuneli.
  • IPsec (Internet Protocol Security) - Kompleksowa architektura bezpieczeństwa definiująca tryby transportowy i tunelowy.
28/56 NAT-T w OpenVPN - mechanizmy adaptacyjne
Przeanalizowanie adaptacyjnych mechanizmów obsługi środowisk z translatorem NAT wbudowanych w protokół OpenVPN.
  • OpenVPN nie potrzebuje NAT-T - cały ruch już enkapsulowany w UDP/TCP.
  • Opcja float: zmiana źródłowego adresu IP/portu bez zrywania sesji TLS.
  • explicit-exit-notify: klient informuje serwer o zakończeniu sesji.
  • Dowolny port (np. TCP 443) - omijanie restrykcyjnych zapór sieciowych.
  • TLS do uwierzytelniania -> TCP -> poprawna translacja przez NAT.
Mechanizm adaptacyjny float w OpenVPN: Dyrektywa konfiguracyjna pozwalająca serwerowi OpenVPN na płynną akceptację pakietów danych ze zmienionego adresu IP lub portu klienta, pod warunkiem pomyślnej weryfikacji kryptograficznego podpisu HMAC.

Protokół OpenVPN reprezentuje odmienne podejście do problematyki interoperacyjności z translatorami sieciowymi, całkowicie rezygnując z konieczności stosowania skomplikowanych protokołów pośredniczących typu NAT-T. Ponieważ OpenVPN od początku swojego istnienia bazuje na architekturze transportowej UDP lub TCP, problem braku portów w ogóle w nim nie występuje. Każdy pakiet generowany przez stację roboczą jest poprawnym datagramem warstwy czwartej.

W środowiskach ze zmienną translacją adresów kluczową rolę odgrywa wbudowany mechanizm adaptacyjny sterowany dyrektywą float. W standardowej konfiguracji serwer VPN wiąże sesję klienta z początkowym adresem IP i portem odnotowanym podczas negocjacji TLS. Gdy klient przechodzi za inny translator NAT lub jego router domowy zmieni alokację portu, kolejne pakiety przychodzą z innego gniazda sieciowego. Funkcja float sprawia, że serwer po weryfikacji podpisu pakietu automatycznie aktualizuje adres docelowy w pamięci.

Kolejnym ważnym elementem optymalizacyjnym jest dyrektywa explicit-exit-notify. W standardowych protokołach tunelowania bezstanowego nagłe wyłączenie komputera klienta pozostawia aktywny wpis w tablicy serwera aż do wygaśnięcia długiego licznika bezczynności (keepalive timeout). Włączenie opcji explicit-exit-notify powoduje, że klient w momencie zamykania połączenia wysyła serię komunikatów kontrolnych informujących serwer o natychmiastowym zwolnieniu zasobów i wyczyszczeniu tablic stanów.

Dużą elastyczność w omijaniu restrykcyjnych zapór ogniowych zapewnia również możliwość zestawienia tunelu w protokole TCP na standardowym porcie 443 (HTTPS). Zaawansowane zapory korporacyjne wykonujące inspekcję translacji portów często blokują cały nietypowy ruch wychodzący UDP. OpenVPN potrafi zamaskować swój strumień kryptograficzny wewnątrz sesji TCP 443, umożliwiając pracownikowi nawiązanie łączności z siecią firmową z dowolnego miejsca na świecie.

Źródła i dokumentacja techniczna: Portal społeczności OpenVPN Community Resources.

Ważne skróty i pojęcia:

  • OpenVPN (Open Virtual Private Network) - Wieloplatformowy system VPN realizujący tunelowanie z użyciem protokołu SSL/TLS.
  • TLS (Transport Layer Security) - Protokół kryptograficzny wykorzystywany w OpenVPN do uwierzytelniania i wymiany kluczy.
  • HMAC (Keyed-Hash Message Authentication Code) - Kryptograficzny podpis wiadomości weryfikujący autentyczność pakietów przed odszyfrowaniem.
  • TCP (Transmission Control Protocol) - Protokół transportowy umożliwiający tunelowanie na porcie 443 w restrykcyjnych sieciach.
  • UDP (User Datagram Protocol) - Zalecany, wysokowydajny protokół transportowy dla połączeń OpenVPN.
29/56 STUN, TURN, ICE - przejście przez NAT dla P2P
Przedstawienie zaawansowanych mechanizmów przebijania zapór sieciowych STUN, TURN i ICE w bezpośrednich sieciach kratowych (Mesh VPN).
  • Protokoły dla komunikacji peer-to-peer (WebRTC, VoIP, gry online).
  • STUN (RFC 8489): Klient pyta serwer STUN o swój publiczny adres IP. Działa tylko dla Cone NAT.
  • TURN (RFC 8656): Gdy STUN nie działa (Symmetric NAT) - ruch przez serwer pośredniczący.
  • ICE (RFC 8445): Mechanizm testujący wszystkie możliwe ścieżki i wybierający najlepszą.
  • W mesh VPN (Tailscale, ZeroTier): ICE do bezpośredniego łączenia urządzeń za NAT.
Interactive Connectivity Establishment (ICE): Zintegrowana metodyka zdefiniowana w RFC 8445, łącząca protokoły STUN i TURN w celu automatycznego przetestowania wszystkich dostępnych ścieżek sieciowych i zestawienia najbardziej efektywnego połączenia P2P.

Wraz z dynamicznym rozwojem systemów komunikacji bezpośredniej (Peer-to-Peer), technologii WebRTC oraz nowoczesnych sieci kratowych nowej generacji (takich jak Tailscale czy ZeroTier), tradycyjne mechanizmy NAT-T oparte na stałym serwerze centralnym okazały się niewystarczające. W architekturach rozproszonych celem inżynierów jest bezpośrednie połączenie dwóch węzłów, z których każdy może znajdować się za odrębnym, restrykcyjnym translatorem adresów.

Pierwszym filarem tej architektury jest protokół STUN (Session Traversal Utilities for NAT, RFC 8489). Klient wysyła zapytanie ze swojego prywatnego gniazda sieciowego do publicznego serwera STUN. Serwer w odpowiedzi odsyła pakiet zawierający publiczny adres IP oraz port, z którego pakiet faktycznie dotarł do serwera (tzw. adres refleksyjny). Dzięki temu klient dowiaduje się, jak jest widziany z zewnątrz i może określić typ napotkanego translatora (Cone vs Symmetric).

Jeśli oba węzły znajdują się za translatorami typu Cone, możliwe jest wykonanie procedury przebijania zapory (UDP Hole Punching). Obie stacje wysyłają do siebie pakiety UDP w tym samym czasie, co powoduje utworzenie symetrycznych wpisów w tablicach translacji obu routerów brzegowych i pozwala na ustanowienie bezpośredniego tunelu. Jeśli jednak co najmniej jeden z węzłów znajduje się za translatorem symetrycznym (Symmetric NAT), technika Hole Punching zawodzi, ponieważ router generuje inny port dla każdego celu.

W takiej sytuacji do gry wkracza protokół TURN (Traversal Using Relays around NAT, RFC 8656). Węzeł autoryzuje się na zewnętrznym serwerze przekaźnikowym TURN posiadającym publiczny adres IP, który przejmuje rolę bramy pośredniczącej i przekazuje pakiety pomiędzy partnerami. Całym procesem zarządza nadrzędny mechanizm ICE (RFC 8445), który generuje listę wszystkich możliwych kandydatów połączeniowych (kandydaci lokalni, refleksyjni STUN oraz przekaźnikowi TURN), testuje je równolegle i wybiera najszybszą działającą ścieżkę.

Źródła i dokumentacja techniczna: Oficjalny portal WebRTC: Getting Started Overview.

Ważne skróty i pojęcia:

  • STUN (Session Traversal Utilities for NAT) - Protokół detekcji publicznych adresów IP i typów translatorów NAT.
  • TURN (Traversal Using Relays around NAT) - Protokół bezpiecznego przekazywania ruchu przez węzeł pośredniczący w przypadku blokad P2P.
  • ICE (Interactive Connectivity Establishment) - Uniwersalny framework automatycznego doboru optymalnej trasy połączenia sieciowego.
  • WebRTC (Web Real-Time Communication) - Otwarty standard komunikacji multimedialnej w czasie rzeczywistym bezpośrednio w przeglądarce.
  • P2P (Peer-to-Peer) - Zdecentralizowany model komunikacji bezpośredniej pomiędzy węzłami sieciowymi.
30/56 NAT-T - podsumowanie mechanizmu
Syntetyczne podsumowanie mechanizmu NAT Traversal jako uniwersalnego rozwiązania problemów interoperacyjności protokołu IPsec z translatorami adresów.
  • NAT-T rozwiązuje 3 fundamentalne problemy IPSec z NAT:
  • 1. Brak portów w ESP -> ESP enkapsulowany w UDP z portami.
  • 2. Naruszenie integralności -> NAT modyfikuje tylko zewnętrzny nagłówek UDP.
  • 3. Konflikt IKE na porcie 500 -> przełączenie na port 4500.
  • Proces: Vendor ID -> NAT-D (wykrywanie) -> Przełączenie na 4500 -> Keepalive.
  • NAT-T jest bezpieczny: enkapsulacja UDP nie narusza szyfrowania ESP.
  • Narzut: +8 B UDP + opcjonalnie 4 B Non-ESP Marker.
Architektura adaptacyjna NAT-T: Zintegrowany zestaw procedur kryptograficznych i transportowych przekształcający bezportowe pakiety ESP w standardowe datagramy UDP na porcie 4500 z zachowaniem pełnej integralności danych.

Podsumowując teoretyczne fundamenty technologii NAT Traversal, należy podkreślić, że standard ten w sposób kompleksowy i bezkompromisowy rozwiązuje wszystkie trzy kardynalne problemy stosu IPsec w środowiskach translacji adresów. Po pierwsze, enkapsulacja pakietu ESP wewnątrz nagłówka UDP nadaje mu pełnoprawne porty warstwy czwartej, co przywraca translatorom PAT zdolność do precyzyjnej multipleksacji setek niezależnych klientów na pojedynczym adresie publicznym.

Po drugie, wyeliminowanie protokołu AH na rzecz protokołu ESP operującego w warstwie UDP sprawia, że modyfikacje adresów i portów dokonywane przez routery brzegowe dotyczą wyłącznie zewnętrznego nagłówka transportowego. Kryptograficzna zawartość tunelu, jego integralność oraz unikalne parametry sesji pozostają całkowicie nienaruszone, co eliminuje problem unieważniania sum kontrolnych ICV oraz pseudonagłówków warstwy czwartej.

Po trzecie, standaryzacja migracji sesji na dedykowany port UDP 4500 oraz wprowadzenie 4-bajtowego znacznika Non-ESP Marker pozwoliło na eleganckie rozdzielenie strumieni zarządzania kluczami (IKE) od strumieni danych użytkownika (ESP). Pozwala to na uniknięcie konfliktów portowych na tradycyjnym porcie UDP 500 w sytuacjach, gdy wielu pracowników z tej samej filii firmy łączy się równolegle z tą samą centralną bramą VPN.

Kosztem wprowadzenia technologii NAT-T jest niewielki narzut transmisyjny (od kilkunastu do kilkudziesięciu bajtów na pakiet) oraz konieczność generowania cyklicznych pakietów podtrzymujących NAT Keepalive. W zamian inżynierowie sieciowi otrzymują stabilne, bardzo niezawodne i w pełni standaryzowane rozwiązanie, które stanowi fundament współczesnych korporacyjnych wdrożeń IPsec w systemach RouterOS, Cisco IOS, Linux oraz stacjach klienckich Windows i macOS.

Źródła i dokumentacja techniczna: Strefa Wiedzy Netia: Triada CIA w teleinformatyce.

Ważne skróty i pojęcia:

  • NAT-T (NAT Traversal) - Standard enkapsulacji pakietów IPsec w datagramach UDP na porcie 4500.
  • ESP (Encapsulating Security Payload) - Protokół bezpieczeństwa chroniący ładunek danych wewnątrz tunelu.
  • IKE (Internet Key Exchange) - Protokół automatycznej wymiany kluczy i zarządzania skojarzeniami bezpieczeństwa.
  • PAT (Port Address Translation) - Translacja adresów i portów sprawnie obsługiwana dzięki technologii NAT-T.
  • CIA (Confidentiality, Integrity, Availability) - Klasyczna triada celów bezpieczeństwa informacji gwarantowana przez architekturę IPsec.
31/56 Konfiguracja NAT-T na RouterOS - wprowadzenie
Przedstawienie architektury podsystemu IPsec w systemie MikroTik RouterOS ze szczególnym uwzględnieniem zmian pomiędzy wersjami v6 a v7.
  • MikroTik RouterOS wspiera NAT-T od wersji 3.x (obecnie v6 i v7).
  • W RouterOS v7 IPSec przepisany - lepsza wydajność, IKEv2, nowe algorytmy.
  • NAT-T domyślnie włączony dla wszystkich peerów (nat-traversal=yes).
  • Ścieżki konfiguracji: /ip ipsec peer (Phase 1), /ip ipsec proposal (Phase 2), /ip ipsec policy.
  • RouterOS v7: dodano /ip ipsec profile dla zaawansowanych ustawień.
  • Scenariusz: Site A za NAT łączy się z Site B (publiczny IP 1.2.3.4).
Profil IPsec w RouterOS v7 (/ip ipsec profile): Struktura konfiguracyjna w systemie RouterOS v7 grupująca parametry Fazy 1 (algorytmy IKE, czasy życia sesji oraz obsługę nat-traversal), przypisywana następnie do konkretnego peera.

System operacyjny MikroTik RouterOS stanowi jedną z najpowszechniej stosowanych platform w segmencie zaawansowanych urządzeń sieciowych klasy średniej i operatorskiej. Obsługa technologii NAT Traversal w RouterOS jest obecna od wczesnych wersji gałęzi 3.x, jednak wraz z wydaniem wersji RouterOS v7 podsystem kryptograficzny IPsec przeszedł gruntowną modernizację architektoniczną w celu poprawy wydajności wielordzeniowej i rozszerzenia zgodności ze standardami IETF.

W starszej wersji RouterOS v6 parametry Fazy 1 były bezpośrednio powiązane z wpisem peera w menu /ip ipsec peer, gdzie definiowano zarówno adres zdalny, jak i algorytmy oraz parametr nat-traversal=yes. W systemie RouterOS v7 wprowadzono czytelną separację ról: parametry kryptograficzne Fazy 1 oraz mechanizmy adaptacyjne przeniesiono do niezależnego menu /ip ipsec profile, natomiast w menu /ip ipsec peer wskazuje się jedynie adres zdalny, tryb wymiany (IKEv1, IKEv2) oraz przypisany profil.

W systemie RouterOS obsługa NAT Traversal jest domyślnie aktywna (wartość nat-traversal=yes w profilu domyślnym). Oznacza to, że router podczas każdej negocjacji IKE automatycznie dołącza ładunki detekcyjne NAT-D i w razie wykrycia translatora natychmiast przełącza strumień na port UDP 4500 bez konieczności ręcznej ingerencji administratora.

Klasyczny scenariusz wdrożeniowy w laboratoriach sieciowych obejmuje połączenie routera Site A (ukrytego w sieci prywatnej za adresem WAN 203.0.113.1) z routerem centralnym Site B, który dysponuje bezpośrednim publicznym adresem IP (np. 1.2.3.4). Prawidłowa konfiguracja wymaga skoordynowania parametrów Fazy 1 (Profile i Peer), Fazy 2 (Proposal i Policy), reguł wykluczenia translacji NAT oraz polityk zapory sieciowej.

Źródła i dokumentacja techniczna: Oficjalny portal dokumentacji MikroTik Docs.

Ważne skróty i pojęcia:

  • RouterOS (MikroTik RouterOS) - Sieciowy system operacyjny urządzeń MikroTik RouterBoard.
  • IPsec (Internet Protocol Security) - Podsystem kryptograficzny warstwy sieciowej w RouterOS.
  • IKEv2 (Internet Key Exchange Version 2) - Domyślny i rekomendowany tryb wymiany kluczy w RouterOS v7.
  • CLI (Command Line Interface) - Tekstowy interfejs wiersza poleceń służący do precyzyjnej konfiguracji systemu RouterOS.
  • WAN (Wide Area Network) - Interfejs sieci rozległej łączący router z publicznym dostawcą Internetu.
32/56 RouterOS - konfiguracja peera IPsec z NAT-T (v6/v7)
Przedstawienie precyzyjnych poleceń CLI w systemie RouterOS v7 służących do definicji profilu kryptograficznego i peera z aktywną obsługą NAT-T.
  • Konfiguracja profilu Fazy 1 (RouterOS v7):
  • /ip ipsec profile add name=prof-natt enc-algorithm=aes-256,aes-128 hash-algorithm=sha256 dh-group=modp2048 nat-traversal=yes proposal-check=strict
  • Konfiguracja peera z przypisaniem profilu:
  • /ip ipsec peer add name=peer-centrala address=1.2.3.4/32 profile=prof-natt exchange-mode=ike2 comment="Połączenie z NAT-T"
  • Definicja tożsamości i klucza PSK:
  • /ip ipsec identity add peer=peer-centrala auth-method=pre-shared-key secret="TajneHaslo123"
  • Uwaga inżynierska: W systemie RouterOS v7 parametr nat-traversal=yes konfiguruje się wyłącznie w obiekcie profilu (/ip ipsec profile), a nie bezpośrednio w definicji peera!
Peer IPsec (/ip ipsec peer): Encja w konfiguracji RouterOS definiująca zdalny węzeł komunikacyjny, powiązany z nim profil kryptograficzny Fazy 1 oraz tryb negocjacji (IKEv1 lub IKEv2).

Prawidłowe wdrożenie Fazy 1 protokołu IKE w systemie RouterOS v7 wymaga ścisłego zachowania hierarchii konfiguracyjnej. Pierwszym krokiem inżynierskim jest utworzenie dedykowanego profilu Fazy 1, w którym określamy dozwolone algorytmy szyfrujące, funkcje skrótu, grupy wymiany kluczy Diffie-Hellmana oraz explicite potwierdzamy aktywność mechanizmu NAT Traversal.

Wiersz poleceń dla konfiguracji profilu na routerze Site A (stacja za translatorem) przyjmuje postać: /ip ipsec profile add name=prof-natt enc-algorithm=aes-256,aes-128 hash-algorithm=sha256 dh-group=modp2048,ecp256 nat-traversal=yes proposal-check=strict. Wskazanie parametru nat-traversal=yes gwarantuje wygenerowanie i analizę ładunków NAT-D podczas inicjowania połączenia.

W drugim kroku konfigurujemy właściwy wpis peera, wiążąc utworzony profil ze statycznym adresem publicznym centrali: /ip ipsec peer add name=peer-centrala address=1.2.3.4/32 profile=prof-natt exchange-mode=ike2 comment="Połączenie IPsec z NAT-T do centrali". Wybór trybu exchange-mode=ike2 jest zdecydowanie zalecany ze względu na natywną stabilność procedur detekcji translatora w standardzie IKEv2.

Po stronie routera centralnego Site B (posiadającego publiczny adres IP) wpis peera musi być przygotowany na obsługę klienta o nieznanym z góry adresie publicznym (dynamiczny adres po translacji PAT u dostawcy). W tym celu na serwerze konfiguruje się peera z adresem wieloznacznym address=0.0.0.0/0 lub korzysta z mechanizmu dynamicznych tożsamości, co pozwala na bezproblemowe przyjmowanie żądań przychodzących na porcie UDP 4500.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS: Konfiguracja IPsec Peers.

Ważne skróty i pojęcia:

  • CLI (Command Line Interface) - Interfejs tekstowy wiersza poleceń RouterOS.
  • DH (Diffie-Hellman) - Protokół uzgadniania wspólnego sekretu kryptograficznego w kanale nieufnym.
  • AES (Advanced Encryption Standard) - Symetryczny szyfr blokowy stosowany do ochrony ładunku IKE i ESP.
  • SHA (Secure Hash Algorithm) - Rodzina kryptograficznych funkcji skrótu zapewniających integralność danych.
  • PSK (Pre-Shared Key) - Współdzielony klucz uwierzytelniający definiowany w menu /ip ipsec identity.
33/56 RouterOS - proposal i policy dla IPsec z NAT-T
Przedstawienie procedury definicji parametrów Fazy 2 (Proposal) oraz polityk ruchu (Policy) w systemie MikroTik RouterOS.
  • Po konfiguracji peera, definiujemy algorytmy szyfrowania (Proposal) i reguły ruchu (Policy):
/ip ipsec proposal add name=NAT-T-Proposal \
    enc-algorithms=aes-256-cbc \
    auth-algorithms=sha256 \
    pfs-group=modp2048
/ip ipsec policy add src-address=192.168.1.0/24 \
    dst-address=10.0.0.0/24 \
    sa-src-address=203.0.113.1 \
    sa-dst-address=1.2.3.4 \
    proposal=NAT-T-Proposal \
    tunnel=yes
Polityka IPsec (/ip ipsec policy): Reguła w systemie RouterOS definiująca selektory ruchu (adresy źródłowe i docelowe) oraz decydująca, które pakiety mają zostać przechwycone ze standardowego trasowania i zaszyfrowane w tunelu.

Po pomyślnym uzgodnieniu parametrów Fazy 1 router przystępuje do negocjacji Fazy 2, odpowiedzialnej za utworzenie właściwych skojarzeń bezpieczeństwa dla danych użytkownika (IPsec SA). W systemie RouterOS parametry kryptograficzne Fazy 2 konfiguruje się w menu /ip ipsec proposal, gdzie wskazuje się algorytmy szyfrowania ESP, algorytmy uwierzytelniania oraz opcjonalne grupy Perfect Forward Secrecy (PFS).

Przykładowe polecenie definiujące nowoczesny proposal z użyciem algorytmu AEAD przyjmuje postać: /ip ipsec proposal add name=prop-natt auth-algorithms="" enc-algorithms=aes-256-gcm,aes-128-gcm pfs-group=modp2048 comment="Proposal AEAD dla tunelu z NAT-T". Zastosowanie szyfrów z rodziny GCM eliminuje konieczność definiowania odrębnego algorytmu autoryzacji, zapewniając najwyższą wydajność obliczeniową.

Kolejnym, fundamentalnym elementem jest zdefiniowanie polityki ruchu w menu /ip ipsec policy. Polityka określa tzw. selektory ruchu (Traffic Selectors), czyli zakresy adresacji sieci lokalnych, które mają być bezpiecznie tunelowane. Na routerze Site A (sieć lokalna 192.168.10.0/24) łączącym się z siecią centrali Site B (192.168.20.0/24) polecenie konfigurujące politykę ma postać: /ip ipsec policy add peer=peer-centrala src-address=192.168.10.0/24 dst-address=192.168.20.0/24 tunnel=yes proposal=prop-natt action=encrypt.

Kluczowym parametrem w powyższym poleceniu jest tunnel=yes. Wymusza on na stosie IPsec pracę w trybie tunelowym, w którym oryginalne pakiety z prywatnymi adresami LAN zostają w całości zaszyfrowane i zapakowane w zewnętrzny pakiet IP, który dzięki technologii NAT-T zostanie automatycznie obudowany nagłówkiem UDP 4500. Zapewnia to całkowitą izolację prywatnych podsieci LAN od urządzeń translacyjnych w sieci WAN.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS: Polityki IPsec.

Ważne skróty i pojęcia:

  • AEAD (Authenticated Encryption with Associated Data) - Nowoczesny tryb kryptograficzny łączący poufność i integralność (np. AES-GCM).
  • PFS (Perfect Forward Secrecy) - Właściwość gwarantująca, że skompromitowanie klucza długoterminowego nie pozwoli na odszyfrowanie nagranych sesji.
  • GCM (Galois/Counter Mode) - Wysokowydajny tryb pracy szyfru blokowego zapewniający uwierzytelnienie sprzętowe.
  • SA (Security Association) - Skojarzenie bezpieczeństwa ustanawiane w Fazie 2 dla ochrony strumienia danych.
  • LAN (Local Area Network) - Prywatna podsieć lokalna chroniona za tunelem IPsec.
34/56 RouterOS - NAT Bypass (kluczowy krok!)
Przeanalizowanie mechanizmu wykluczenia ruchu tunelowego z translacji NAT (NAT Bypass) jako warunku koniecznego dla poprawnego funkcjonowania IPsec na RouterOS.
  • Konieczność wykluczenia z translacji: Pakiety kierowane do zdalnej podsieci VPN nie mogą zostać poddane maskaradzie WAN, w przeciwnym razie utracą prywatne adresy źródłowe i nie dopasują się do polityki IPsec.
  • Reguła akceptująca w łańcuchu srcnat:
  • /ip firewall nat add chain=srcnat action=accept src-address=192.168.10.0/24 dst-address=192.168.20.0/24 comment="NAT Bypass dla VPN" place-before=0
  • Kluczowa rola kolejności: Parametr place-before=0 gwarantuje, że reguła wykluczająca znajdzie się powyżej ogólnej maskarady (action=masquerade out-interface=WAN).
  • Konsekwencje braku reguły: Pakiet po poddaniu maskaradzie otrzymuje publiczny adres routera, omija silnik IPsec i zostaje wysłany jawnym tekstem do sieci WAN, gdzie ginie w trasowaniu dostawcy.
NAT Bypass (Wykluczenie z maskarady): Reguła w zaporze sieciowej umieszczana przed regułą maskarady WAN, akceptująca ruch kierowany do zdalnej sieci VPN w celu zapobieżenia niepożądanej translacji prywatnych adresów IP.

W architekturze przetwarzania pakietów systemu MikroTik RouterOS (Packet Flow Diagram) reguły translacji adresów w tabeli NAT zapory sieciowej (/ip firewall nat) są ewaluowane przed procesem dopasowywania pakietów do polityk szyfrowania IPsec. Oznacza to, że jeśli pakiet generowany w sieci LAN zostanie najpierw poddany standardowej maskaradzie WAN, jego prywatny adres źródłowy zostanie nieodwracalnie zastąpiony adresem publicznym routera.

W konsekwencji, gdy pakiet opuszcza proces translacji NAT i trafia do silnika IPsec, selektory polityki zdefiniowane dla podsieci prywatnych (np. src-address=192.168.10.0/24 dst-address=192.168.20.0/24) nie zostaną dopasowane, ponieważ adres źródłowy pakietu wynosi już np. 203.0.113.1. W efekcie pakiet zamiast trafić do zaszyfrowanego tunelu VPN, zostaje wysłany w postaci jawnej do publicznego Internetu, gdzie jest natychmiast odrzucany przez routery dostawcy.

Aby wyeliminować ten kardynalny błąd konfiguracyjny, konieczne jest wdrożenie techniki zwanej NAT Bypass. Polega ona na dodaniu reguły w łańcuchu srcnat z akcją accept dla ruchu pomiędzy sieciami VPN, która zatrzymuje dalsze przetwarzanie tabeli NAT i chroni oryginalne adresy IP stacji roboczych.

Wiersz poleceń dla reguły NAT Bypass w systemie RouterOS ma postać: /ip firewall nat add chain=srcnat action=accept src-address=192.168.10.0/24 dst-address=192.168.20.0/24 comment="NAT Bypass dla tunelu VPN Site-to-Site" place-before=0. Szczególnie ważny jest parametr place-before=0 - reguła wykluczająca musi obligatoryjnie znajdować się powyżej ogólnej reguły maskarady (action=masquerade out-interface=WAN), ponieważ reguły w tabeli NAT przetwarzane są ściśle sekwencyjnie od góry do dołu.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS: Source NAT i Bypass.

Ważne skróty i pojęcia:

  • NAT (Network Address Translation) - Translacja adresów sieciowych, z której należy wykluczyć ruch tranzytowy VPN.
  • Bypass (NAT Bypass / Exemption) - Zasada ominięcia translatora adresów dla wybranego strumienia danych.
  • WAN (Wide Area Network) - Interfejs wyjściowy do sieci Internet, na którym standardowo aplikowana jest maskarada.
  • LAN (Local Area Network) - Lokalna podsieć prywatna podlegająca ochronie w tunelu VPN.
  • CLI (Command Line Interface) - Interfejs wiersza poleceń RouterOS umożliwiający pozycjonowanie reguł zapory.
35/56 RouterOS - reguły zapory i MSS clamping dla IPsec z NAT-T
Przedstawienie reguł filtrujących zapory oraz reguły optymalizacji segmentów TCP MSS Clamping w systemie RouterOS.
  • Otwarcie portów sterujących i danych na interfejsie WAN:
  • /ip firewall filter add chain=input protocol=udp dst-port=500 in-interface=WAN action=accept comment="IPsec IKE"
    /ip firewall filter add chain=input protocol=udp dst-port=4500 in-interface=WAN action=accept comment="IPsec NAT-T"
    /ip firewall filter add chain=input protocol=ipsec-esp in-interface=WAN action=accept comment="IPsec ESP (opcjonalnie dla łącz bez NAT)"
  • Reguła eliminacji fragmentacji (MSS Clamping w Mangle):
  • /ip firewall mangle add chain=forward protocol=tcp tcp-flags=syn tcp-mss=1381-65535 action=change-mss new-mss=1360 comment="MSS Clamping dla tunelu z NAT-T"
  • Uzasadnienie inżynierskie: Narzut nagłówków IP, UDP (8 B) oraz ESP (ok. 60-70 B) obniża MTU tunelu poniżej 1420 bajtów; obniżenie MSS do 1360 zapobiega odrzucaniu pakietów z flagą DF.
MSS Clamping (/ip firewall mangle): Procedura dynamicznej modyfikacji pola Maximum Segment Size w nagłówkach pakietów TCP SYN, wymuszająca na stacjach końcowych przesyłanie mniejszych segmentów danych w celu uniknięcia fragmentacji.

Prawidłowe funkcjonowanie tunelu IPsec wykorzystującego technologię NAT Traversal wymaga odpowiedniego skonfigurowania zapory sieciowej na styku z siecią publiczną. Koncentrator VPN oraz router kliencki muszą zezwalać na ruch kontrolny i dane na odpowiednich portach w łańcuchu wejściowym (chain=input). W przypadku wdrożenia technologii NAT-T niezbędne jest otwarcie portu UDP 500 (początkowa faza IKE) oraz portu UDP 4500 (faza właściwa NAT-T).

Kompletny zestaw reguł filtrujących dla łańcucha wejściowego na interfejsie WAN przyjmuje postać: /ip firewall filter add chain=input protocol=udp dst-port=500 in-interface=WAN action=accept comment="IPsec IKE" oraz /ip firewall filter add chain=input protocol=udp dst-port=4500 in-interface=WAN action=accept comment="IPsec NAT-T". W przypadku bezpośrednich połączeń bez NAT warto dodatkowo zezwolić na czysty protokół ESP: /ip firewall filter add chain=input protocol=ipsec-esp in-interface=WAN action=accept comment="IPsec ESP".

Drugim krytycznym elementem jest eliminacja problemów związanych z fragmentacją pakietów. Ze względu na dodatkowy narzut nagłówków UDP (8 B) oraz ESP (ok. 60-70 B) pakiety TCP o standardowym rozmiarze 1500 bajtów po zaszyfrowaniu przekraczają MTU łącza fizycznego. Jeśli aplikacja ustawiła flagę Don't Fragment (DF), pakiet zostanie nieodwracalnie odrzucony, co objawia się zjawiskiem 'zamrażania' transferu dużych plików lub niedostępnością stron WWW przez tunel.

Rozwiązaniem inżynierskim jest wymuszenie obniżenia parametru MSS bezpośrednio w tablicy Mangle routera. Reguła w systemie RouterOS ma postać: /ip firewall mangle add chain=forward protocol=tcp tcp-flags=syn tcp-mss=1381-65535 action=change-mss new-mss=1360 comment="MSS Clamping dla tunelu IPsec NAT-T". Wartość 1360 bajtów gwarantuje bezproblemowy tranzyt segmentów przez dowolne tunele enkapsulowane bez ryzyka fragmentacji.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS: Firewall Filter.

Ważne skróty i pojęcia:

  • MSS (Maximum Segment Size) - Maksymalny dopuszczalny rozmiar danych w segmencie TCP.
  • MTU (Maximum Transmission Unit) - Maksymalna jednostka danych przesyłana przez fizyczny interfejs sieciowy.
  • SYN (Synchronize) - Pakiet inicjujący sesję TCP, w którym negocjowana jest wartość MSS.
  • DF (Don't Fragment) - Flaga w nagłówku IP zabraniająca routerom pośredniczącym fragmentowania pakietu.
  • Mangle (Mangle Table) - Specjalna tabela zapory sieciowej służąca do modyfikacji pól w nagłówkach pakietów.
36/56 RouterOS - serwer L2TP/IPsec z NAT-T
Przedstawienie procedury uruchomienia bezpiecznego serwera L2TP/IPsec z automatyczną obsługą technologii NAT Traversal w systemie MikroTik RouterOS.
  • L2TP/IPSec na RouterOS - automatyczny dynamiczny peer IPSec.
  • Ważne: use-ipsec=required - wymusza IPSec dla wszystkich połączeń L2TP.
/interface l2tp-server server set \
    enabled=yes use-ipsec=required \
    ipsec-secret=MojeHaslo123
# Dynamiczny peer dla klientów za NAT
/ip ipsec peer add address=0.0.0.0/0 \
    nat-traversal=yes \
    exchange-mode=ike2
L2TP/IPsec Server (/interface l2tp-server server): Usługa w systemie RouterOS integrująca serwer warstwy łącza danych L2TP ze stosem kryptograficznym IPsec, automatycznie generująca dynamiczne polityki szyfrowania dla łączących się klientów.

Wdrożenie serwera dostępu zdalnego z użyciem protokołu L2TP/IPsec w systemie MikroTik RouterOS stanowi jeden z najpopularniejszych sposobów obsługi pracowników mobilnych. Główną zaletą tego rozwiązania jest fakt, że natywni klienci VPN wbudowani w systemy operacyjne Microsoft Windows, Apple macOS/iOS oraz Google Android posiadają gotową, fabryczną obsługę tego protokołu, niewymagającą instalowania zewnętrznego oprogramowania firm trzecich.

W systemie RouterOS konfiguracja usługi została maksymalnie zoptymalizowana. Administrator nie musi ręcznie tworzyć dziesiątek statycznych polityk dla poszczególnych użytkowników. Wystarczy skonfigurować serwer L2TP z parametrem wymuszającym szyfrowanie: /interface l2tp-server server set enabled=yes use-ipsec=required ipsec-secret=SuperTajneHaslo123 default-profile=default-encryption.

Ustawienie kluczowego parametru use-ipsec=required instruuje router, że żadne nieszyfrowane połączenie L2TP nie zostanie zaakceptowane. W momencie, gdy klient zdalny (często pracujący z domu lub z hotelu za translatorem NAT) inicjuje połączenie, RouterOS automatycznie generuje dynamiczny wpis peera oraz dynamiczną politykę IPsec w trybie transportowym. Podsystem IKE automatycznie wykrywa obecność translatora NAT klienta i bezproblemowo przełącza sesję na port UDP 4500.

Dla prawidłowego funkcjonowania serwera w środowisku produkcyjnym niezbędne jest również utworzenie odpowiedniej puli adresowej IP (/ip pool) oraz profilu PPP (/ppp profile), który przydzieli stacjom klienckim adresację z wydzielonej podsieci, wskaże lokalne serwery DNS oraz opcjonalnie włączy mechanizm Proxy-ARP na mostku LAN, co pozwoli pracownikom na bezpośredni dostęp do zasobów sieci firmowej.

Źródła i dokumentacja techniczna: Oficjalny przewodnik MikroTik: L2TP i L2TP/IPsec.

Ważne skróty i pojęcia:

  • L2TP (Layer 2 Tunneling Protocol) - Protokół warstwy łącza danych tunelujący sesje użytkowników mobilnych.
  • PPP (Point-to-Point Protocol) - Protokół zarządzający uwierzytelnianiem i konfiguracją IP stacji roboczej.
  • DNS (Domain Name System) - Serwery nazw przekazywane klientowi podczas zestawiania połączenia VPN.
  • ARP (Address Resolution Protocol) - Protokół mapowania adresów IP na fizyczne adresy MAC w sieci lokalnej.
  • Proxy-ARP (Proxy Address Resolution Protocol) - Technika umożliwiająca routerowi odpowiadanie na zapytania ARP w imieniu zdalnych klientów.
37/56 RouterOS - WireGuard z PersistentKeepalive
Przedstawienie procedury wdrożenia nowoczesnego protokołu WireGuard z parametrem podtrzymania sesji w systemie MikroTik RouterOS v7.
  • WireGuard w RouterOS v7 - prosty w konfiguracji, wbudowany w system.
  • Dla NAT: PersistentKeepalive = 25s utrzymuje wpis w tablicy translacji.
  • Konfiguracja przykładowa:
# Strona za NAT - PersistentKeepalive utrzymuje tunel
/interface wireguard add name=wg0 \
    private-key="..." listen-port=13231
/interface wireguard peers add \
    interface=wg0 \
    public-key="klucz-publiczny-serwera" \
    endpoint-address=1.2.3.4:13231 \
    persistent-keepalive=25s \
    allowed-address=10.0.0.0/24
PersistentKeepalive w WireGuard: Parametr konfiguracyjny peera w protokole WireGuard definiujący interwał w sekundach, co jaki stacja wysyła puste pakiety uwierzytelnione w celu utrzymania otwartego portu na translatorze NAT.

Wraz z premierą systemu RouterOS v7 firma MikroTik zintegrowała w jądrze systemu natywną obsługę nowoczesnego protokołu WireGuard. Dzięki prostocie konfiguracji, minimalnemu kodowi źródłowemu oraz wykorzystaniu szybkiej kryptografii asymetrycznej Curve25519, WireGuard stał się atrakcyjną alternatywą dla tradycyjnych tuneli IPsec i OpenVPN, szczególnie w trudnych środowiskach sieciowych z translatorem NAT.

W systemie RouterOS konfiguracja sprowadza się do dwóch kroków: utworzenia wirtualnego interfejsu WireGuard oraz zdefiniowania wpisów partnerów komunikacyjnych (Peers). Polecenie tworzące interfejs ma postać: /interface wireguard add name=wg-centrala listen-port=51820 comment="Interfejs WireGuard VPN". Router automatycznie generuje dla interfejsu parę kluczy kryptograficznych (klucz prywatny i publiczny). Następnie przypisujemy do interfejsu adres logiczny IP.

Drugim krokiem jest skonfigurowanie peera. W sytuacji, gdy nasz router znajduje się za urządzeniem NAT i łączy się ze zdalną centralą o publicznym adresie IP 1.2.3.4, kluczowym elementem konfiguracji staje się parametr persistent-keepalive. Przykładowe polecenie CLI przyjmuje postać: /interface wireguard peers add interface=wg-centrala public-key="KluczPublicznyCentrali..." endpoint-address=1.2.3.4 endpoint-port=51820 allowed-address=192.168.20.0/24 persistent-keepalive=25s comment="Peer centralny z keepalive".

Wartość persistent-keepalive=25s jest krytyczna dla stabilności łącza. Wymusza ona na routerze klienckim wysyłanie małego pakietu UDP co dokładnie 25 sekund w okresach braku transferu danych. Zapobiega to usunięciu wpisu z tablicy translacji portów przez router domowy lub operatora LTE/5G, gwarantując, że centrala będzie mogła w każdej chwili przesłać pakiet do sieci lokalnej za klientem.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS: WireGuard.

Ważne skróty i pojęcia:

  • WireGuard (WireGuard Protocol) - Nowoczesny, wysokowydajny protokół VPN zintegrowany w przestrzeni jądra Linux.
  • UDP (User Datagram Protocol) - Wyłączny protokół warstwy transportowej wykorzystywany przez WireGuard.
  • CLI (Command Line Interface) - Tekstowy interfejs poleceń systemu RouterOS.
  • P2P (Peer-to-Peer) - Model komunikacji równorzędnej wykorzystywany w protokole WireGuard.
  • LTE (Long Term Evolution) - Sieć komórkowa charakteryzująca się krótkimi czasami życia sesji UDP w translatorach operatorskich.
38/56 RouterOS - debugowanie IPsec z NAT-T
Przedstawienie narzędzi diagnostycznych wiersza poleceń RouterOS do monitorowania i weryfikacji sesji IPsec korzystających z NAT-T.
  • Komendy diagnostyczne IPSec na RouterOS:
  • /ip ipsec peer print - lista peerów z ich statusem.
  • /ip ipsec installed-sa print - aktywne Security Associations.
  • /ip ipsec policy print - reguły szyfrowania.
  • /log print where topics~ipsec - logi zdarzeń IPSec.
  • /ip ipsec debug print - debugowanie IKE.
  • /tool sniffer quick ip-protocol=udp port=4500 - podgląd pakietów NAT-T.
  • Ważne: znacznik nat-t=yes w print potwierdza aktywność NAT-T.
Diagnostyka zainstalowanych skojarzeń (/ip ipsec installed-sa print): Polecenie diagnostyczne w RouterOS wyświetlające aktywne skojarzenia kryptograficzne Fazy 2, stan enkapsulacji UDP, użyte porty oraz liczniki przetworzonych bajtów.

Skuteczna diagnostyka problemów z zestawianiem i utrzymaniem tuneli IPsec w środowiskach z translatorem NAT wymaga biegłej znajomości dedykowanych poleceń diagnostycznych w systemie MikroTik RouterOS. Pierwszym krokiem inżyniera jest zbadanie stanu negocjacji Fazy 1 za pomocą polecenia /ip ipsec peer print oraz /ip ipsec active-peers print. W wyjściu konsoli należy zwrócić szczególną uwagę na kolumnę port: obecność wartości 4500 potwierdza, że faza detekcji wykryła translator i pomyślnie zmigrowała sesję z portu 500.

Drugim, precyzyjnym narzędziem weryfikacji jest inspekcja aktywnych skojarzeń bezpieczeństwa Fazy 2 za pomocą polecenia /ip ipsec installed-sa print. W szczegółowym widoku tego polecenia (dodając przełącznik detail) system raportuje parametr encap-protocol=udp oraz flagę nat-t=yes, co stanowi bezpośredni dowód na to, że pakiety ESP są poprawnie opakowywane w nagłówki UDP. Warto również obserwować liczniki bytes - ich stały wzrost dowodzi poprawnej wymiany danych.

W sytuacjach awaryjnych, gdy tunel nie może przejść Fazy 1 lub jest cyklicznie rozłączany, nieocenioną rolę odgrywa mechanizm szczegółowego logowania. Administrator może włączyć dedykowany filtr logów za pomocą polecenia: /system logging add topics=ipsec,!packet action=memory. Rejestrowane komunikaty pozwalają na prześledzenie każdego otrzymanego i wysłanego pakietu IKE, weryfikację skrótów NAT-D oraz identyfikację ewentualnych błędów deszyfracji czy niezgodności algorytmów.

Wreszcie, w celu ostatecznego potwierdzenia fizycznego przepływu pakietów przez sieć WAN warto skorzystać z wbudowanego analizatora pakietów: /tool sniffer quick ip-protocol=udp port=4500. Wyświetlane ramki pozwalają natychmiast stwierdzić, czy na interfejs publiczny docierają pakiety UDP 4500 od zdalnego peera oraz czy router generuje poprawne odpowiedzi.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS: Packet Sniffer.

Ważne skróty i pojęcia:

  • SA (Security Association) - Skojarzenie bezpieczeństwa przechowujące aktywne klucze sesji IPsec.
  • CLI (Command Line Interface) - Tekstowy interfejs poleceń systemu RouterOS.
  • NAT-T (NAT Traversal) - Technologia tunelowania pakietów IPsec przez port UDP 4500.
  • ESP (Encapsulating Security Payload) - Szyfrowany ładunek danych wewnątrz tunelu IPsec.
  • WAN (Wide Area Network) - Interfejs sieci rozległej monitorowany narzędziem Packet Sniffer.
39/56 RouterOS - lista kontrolna konfiguracji NAT-T
Przedstawienie usystematyzowanej procedury weryfikacyjnej (Checklist) gwarantującej bezbłędne wdrożenie IPsec NAT-T w systemie MikroTik.
  • 1. Sprawdź nat-traversal=yes w /ip ipsec peer (domyślnie włączone).
  • 2. Otwórz porty: UDP 500, UDP 4500, IP 50 (ESP) w zaporze sieciowej.
  • 3. Dodaj reguły wykluczenia NAT (srcnat) dla ruchu do sieci zdalnej przed masquerade.
  • 4. Skonfiguruj MSS Clamping w /ip firewall mangle (MSS = 1360-1400).
  • 5. Dla L2TP/IPSec: use-ipsec=required w serwerze L2TP.
  • 6. Dla WireGuard: PersistentKeepalive = 25s dla peerów za NAT.
  • 7. Sprawdź logi IPSec w razie problemów.
Lista kontrolna wdrożenia (Deployment Checklist): Ustrukturyzowany zbiór krytycznych warunków inżynierskich, których spełnienie jest niezbędne do zagwarantowania stabilności i bezpieczeństwa wdrożonej usługi sieciowej.

Praktyka inżynierska dowodzi, że znakomita większość awarii połączeń VPN w środowiskach translacyjnych wynika z drobnych przeoczeń konfiguracyjnych. Aby wyeliminować ryzyko błędów ludzkich podczas instalacji produkcyjnej na platformie MikroTik RouterOS, inżynierowie powinni bezwzględnie stosować sformalizowaną, siedmiopunktową listę kontrolną wdrożenia.

Punkt pierwszy obejmuje weryfikację profilu kryptograficznego Fazy 1 (/ip ipsec profile) pod kątem włączenia parametru nat-traversal=yes oraz uzgodnienia jednolitych algorytmów z centralą. Punkt drugi to kontrola zapory ogniowej w łańcuchu input: otwarcie portów UDP 500 oraz UDP 4500 na interfejsie WAN z zachowaniem precyzyjnych filtrów adresowych.

Punkt trzeci - najczęściej pomijany przez początkujących administratorów - to bezwzględna weryfikacja kolejności reguł w tabeli NAT (/ip firewall nat). Reguła NAT Bypass (akceptująca ruch między prywatnymi podsieciami LAN) musi obligatoryjnie znajdować się przed regułą maskarady interfejsu WAN. Punkt czwarty wymaga zaimplementowania reguły obniżania segmentów TCP MSS Clamping w tabeli Mangle na poziomie 1360 bajtów, co zapobiega fragmentacji pakietów.

Punkty od piątego do siódmego obejmują aspekty usługowe i diagnostyczne: wymuszenie parametru use-ipsec=required na serwerze L2TP, zdefiniowanie parametru persistent-keepalive=25s dla klientów WireGuard oraz uruchomienie okresowego monitorowania logów systemowych pod kątem komunikatów o błędach renegocjacji kluczy.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS: Konfiguracja logów systemowych.

Ważne skróty i pojęcia:

  • NAT-T (NAT Traversal) - Technologia tunelowania IPsec przez port UDP 4500.
  • MSS (Maximum Segment Size) - Maksymalny rozmiar segmentu TCP optymalizowany regułą Mangle.
  • WAN (Wide Area Network) - Interfejs publiczny zabezpieczany regułami zapory.
  • LAN (Local Area Network) - Ch chroniona podsieć lokalna za routerem.
  • CLI (Command Line Interface) - Interfejs wiersza poleceń służący do szybkiego audytu konfiguracji.
40/56 Konfiguracja NAT-T na Cisco IOS
Przedstawienie architektury i wymagań licencyjnych podsystemu Crypto IPsec w systemie operacyjnym Cisco IOS.
  • Cisco IOS wspiera NAT-T od wersji 12.3(4)T (z licencja Security).
  • W Cisco Packet Tracer: wymagana aktywacja securityk9 license.
  • NAT-T na Cisco domyślnie włączony i automatycznie negocjowany.
  • Główne komendy:
  • crypto isakmp policy - IKE Phase 1.
  • crypto ipsec transform-set - IKE Phase 2.
  • crypto map ipsec-isakmp - powiązanie wszystkiego.
  • Dodatkowo: crypto isakmp nat keepalive .
Cisco IOS Security Package (securityk9): Zestaw licencyjny oprogramowania Cisco IOS aktywujący zaawansowane funkcje bezpieczeństwa, algorytmy kryptograficzne oraz pełny stos protokołów IPsec i NAT Traversal.

System operacyjny Cisco IOS (Internetwork Operating System) stanowi historyczny standard w dziedzinie budowy szkieletu korporacyjnych sieci rozległych. Obsługa technologii NAT Traversal została zintegrowana w systemie Cisco IOS od wersji 12.3(4)T i od tego czasu stanowi integralny element architektury bezpieczeństwa. W routerach Cisco z serii ISR (Integrated Services Routers) aktywacja funkcji IPsec wymaga posiadania licencji z pakietem Security (np. licencja securityk9 aktywowana poleceniem license boot module ... technology-package securityk9).

W systemie Cisco IOS obsługa NAT-T jest domyślnie aktywna i negocjowana całkowicie automatycznie. Gdy router wykryje obsługę standardu RFC 3947 u zdalnego partnera oraz obecność translatora NAT, płynnie przenosi komunikację na port UDP 4500. Tradycyjna konfiguracja IPsec na routerach Cisco opiera się na tzw. mapach kryptograficznych (Crypto Maps), które integrują w jeden mechanizm reguły klasyfikacji ruchu, parametry Fazy 1 oraz transformacje Fazy 2.

Architektura Cisco dzieli konfigurację na trzy logiczne moduły: po pierwsze, zdefiniowanie polityki Fazy 1 (crypto isakmp policy), określającej algorytmy negocjacji kluczy; po drugie, zdefiniowanie zestawu transformacji Fazy 2 (crypto ipsec transform-set), określającego algorytmy ochrony ładunku ESP; po trzecie, powiązanie całości z listą kontroli dostępu ACL w mapie kryptograficznej (crypto map) przypisywanej bezpośrednio do fizycznego interfejsu WAN.

W laboratoriach sieciowych analizuje się interakcję pomiędzy mapami kryptograficznymi a tablicami translacji NAT w systemie IOS. Zrozumienie kolejności przetwarzania pakietów w architekturze Cisco jest kluczem do uniknięcia konfliktów pomiędzy regułami NAT Overload a procedurami enkapsulacji krypto.

Źródła i dokumentacja techniczna: Podręcznik systemowy Linux man ip-xfrm.

Ważne skróty i pojęcia:

  • IOS (Internetwork Operating System) - System operacyjny urządzeń sieciowych firmy Cisco Systems.
  • ISR (Integrated Services Router) - Seria modularnych routerów korporacyjnych firmy Cisco.
  • ISAKMP (Internet Security Association and Key Management Protocol) - Protokół zarządzania skojarzeniami bezpieczeństwa w Cisco IOS.
  • ACL (Access Control List) - Lista kontroli dostępu definiująca selektory ruchu dla IPsec i NAT.
  • WAN (Wide Area Network) - Interfejs wyjściowy routera Cisco do sieci publicznej.
41/56 Cisco IOS - polityka ISAKMP z obsługą NAT-T
Przedstawienie składni poleceń w systemie Cisco IOS służących do konfiguracji Fazy 1 protokołu ISAKMP/IKE.
  • Konfiguracja IKE Phase 1 na przykładzie połączenia site-to-site:
Router(config)# crypto isakmp policy 10
Router(config-isakmp)# encryption aes 256
Router(config-isakmp)# hash sha256
Router(config-isakmp)# authentication pre-share
Router(config-isakmp)# group 14
Router(config-isakmp)# lifetime 86400
Router(config-isakmp)# exit
Router(config)# crypto isakmp key HasloVPN address 1.2.3.4
Polityka ISAKMP w Cisco IOS (crypto isakmp policy): Blok konfiguracyjny w systemie Cisco IOS definiujący parametry negocjacji Fazy 1 IKE, w tym algorytm szyfrowania, funkcję skrótu, metodę uwierzytelniania, grupę Diffie-Hellmana oraz czas życia sesji.

Konfiguracja Fazy 1 protokołu IKE w systemie Cisco IOS rozpoczyna się od zdefiniowania polityki ISAKMP. Router podczas negocjacji porównuje lokalnie zdefiniowane polityki z propozycjami partnera, wybierając pierwszą politykę o identycznych lub wyższych parametrach bezpieczeństwa. Priorytet polityki jest określany przez jej numer liczbowy (od 1 do 10000, gdzie niższa wartość oznacza wyższy priorytet).

Przykładowy blok konfiguracyjny dla bezpiecznego połączenia site-to-site z obsługą NAT-T przyjmuje postać: crypto isakmp policy 10, a wewnątrz podtrybu konfiguracji: encr aes 256, hash sha256, authentication pre-share, group 14 oraz lifetime 86400. Wybór grupy 14 Diffie-Hellmana (modp2048) gwarantuje wysoki poziom ochrony kryptograficznej zgodny ze współczesnymi wytycznymi bezpieczeństwa.

Kolejnym wymaganym krokiem jest zdefiniowanie klucza współdzielonego PSK oraz powiązanie go ze zdalnym adresem IP. Jeśli router Site A znajduje się za translatorem NAT i łączy się z centralą o publicznym adresie 1.2.3.4, polecenie na Site A ma postać: crypto isakmp key SuperTajneHasloCisco123 address 1.2.3.4.

W systemie Cisco IOS obsługa technologii NAT-T jest domyślnie aktywna w ramach mechanizmów globalnych. W sytuacji, gdy wymagane jest explicite sprawdzenie lub wymuszenie jej zachowania, administrator może posłużyć się poleceniem globalnym crypto ipsec nat-transversal, aczkolwiek w nowoczesnych wersjach IOS v15.x wykrywanie Vendor ID i ładunków NAT-D zachodzi automatycznie bez konieczności wprowadzania dodatkowych dyrektyw.

Źródła i dokumentacja techniczna: Dokumentacja StrongSwan: Przewodnik szybkiego startu.

Ważne skróty i pojęcia:

  • ISAKMP (Internet Security Association and Key Management Protocol) - Protokół sterujący negocjacją Fazy 1 w Cisco IOS.
  • AES (Advanced Encryption Standard) - Algorytm symetryczny szyfrujący kanał kontrolny IKE.
  • SHA (Secure Hash Algorithm) - Funkcja skrótu weryfikująca integralność komunikatów IKE.
  • PSK (Pre-Shared Key) - Współdzielony klucz uwierzytelniający konfigurowany w Cisco IOS.
  • DH (Diffie-Hellman) - Matematyczna grupa wymiany kluczy (np. Group 14 odpowiadająca 2048-bitowemu modułowi).
42/56 Cisco IOS - konfiguracja NAT Keepalive
Przeanalizowanie poleceń konfiguracyjnych w systemie Cisco IOS odpowiedzialnych za podtrzymywanie stanów w translatorach NAT.
  • Cisco wymaga ręcznego włączenia NAT Keepalive dla stabilności:
! Włączenie NAT Keepalive co 20 sekund
Router(config)# crypto isakmp nat keepalive 20
!
! Keepalive zapobiega wygaśnięciu wpisu NAT
! przez wysyłanie pakietów UDP 4500 co 20s
! Domyślnie: wyłączone (0). Zalecane: 15-30s
crypto isakmp nat keepalive: Globalne polecenie w systemie Cisco IOS definiujące interwał w sekundach (od 10 do 3600), co jaki router za translatorem wysyła puste pakiety UDP 4500 w celu odświeżania tablic stanów.

W środowiskach, w których router Cisco IOS znajduje się za barierą translatora NAT lub zapory ogniowej innego producenta, kluczowym czynnikiem decydującym o niezawodności połączenia jest ręczne dostrojenie parametrów podtrzymywania sesji. Chociaż system IOS automatycznie włącza enkapsulację UDP po wykryciu translatora, domyślne interwały odświeżania mogą okazać się zbyt rzadkie dla restrykcyjnych zapór domowych czy operatorów komórkowych.

W systemie Cisco IOS konfiguracja pakietów podtrzymujących sesję realizowana jest za pomocą dedykowanego polecenia w trybie konfiguracji globalnej: crypto isakmp nat keepalive 20. Liczba 20 określa odstęp czasowy w sekundach pomiędzy kolejnymi miniaturowymi pakietami keepalive wysyłanymi na port UDP 4500. Rekomendowana w inżynierii sieciowej wartość 20 sekund gwarantuje bezwzględne utrzymanie wpisu nawet na najbardziej restrykcyjnych routerach klasy SOHO.

Mechanizm ten działa jednostronnie: pakiety keepalive są generowane wyłącznie przez ten węzeł tunelu, który w fazie detekcji NAT-D został zidentyfikowany jako znajdujący się za translatorem NAT. Jeśli router Cisco pełni rolę centralnego koncentratora z bezpośrednim adresem publicznym, odbiera te pakiety i bezgłośnie je porzuca, nie marnując cykli procesora na ich dekapsulację.

Warto podkreślić, że mechanizm nat keepalive jest całkowicie niezależny od protokołu DPD (Dead Peer Detection). Podczas gdy Keepalive służy wyłącznie do fizycznego odświeżania portu w tablicy zewnętrznego routera NAT, protokół DPD (aktywowany poleceniem crypto isakmp keepalive 10 2 periodic) służy do logicznej weryfikacji, czy zdalny partner tunelu nie uległ awarii zasilania lub restartowi.

Źródła i dokumentacja techniczna: Podręcznik systemowy Linux man ip-tunnel.

Ważne skróty i pojęcia:

  • IOS (Internetwork Operating System) - System operacyjny routerów Cisco.
  • NAT (Network Address Translation) - Translacja adresów wymagająca ciągłego odświeżania portów.
  • DPD (Dead Peer Detection) - Protokół IKE sprawdzający dostępność i responsywność partnera tunelu.
  • SOHO (Small Office / Home Office) - Segment małych biur i użytkowników domowych o krótkich czasach bezczynności w zaporach.
  • UDP (User Datagram Protocol) - Protokół transportowy, w którym transmitowane są pakiety podtrzymujące.
43/56 Cisco IOS - transform-set i crypto map
Przedstawienie procedury definicji transformacji Fazy 2 oraz map kryptograficznych w systemie Cisco IOS.
  • Konfiguracja Phase 2 (IPSec parameters) i powiązanie z interfejsem:
Router(config)# crypto ipsec transform-set TRANS \
Router(cfg-crypto-trans)# esp-aes 256 esp-sha-hmac
Router(cfg-crypto-trans)# exit
Router(config)# crypto map CMAP 10 ipsec-isakmp
Router(config-crypto-map)# set peer 1.2.3.4
Router(config-crypto-map)# set transform-set TRANS
Router(config-crypto-map)# set pfs group14
Router(config-crypto-map)# match address 101
Router(config-crypto-map)# exit
Router(config)# interface GigabitEthernet0/1
Router(config-if)# crypto map CMAP
Mapa kryptograficzna (Crypto Map): Główny obiekt konfiguracyjny w Cisco IOS wiążący listę kontroli dostępu (selektory ruchu), zestaw transformacji Fazy 2 oraz adres IP zdalnego peera, aplikowany bezpośrednio na interfejsie.

Po skonfigurowaniu parametrów Fazy 1 inżynier sieciowy przystępuje do definicji właściwości Fazy 2 w systemie Cisco IOS. Pierwszym krokiem jest utworzenie zestawu transformacji (Transform-Set), który określa algorytmy szyfrowania i uwierzytelniania stosowane przez protokół ESP do ochrony danych użytkownika.

Wiersz poleceń dla nowoczesnego zestawu transformacji przyjmuje postać: crypto ipsec transform-set TS-AES-SHA esp-aes 256 esp-sha256-hmac. Domyślnie zestaw transformacji pracuje w trybie tunelowym (mode tunnel). Jeśli urządzenie wykryje translator NAT na podstawie ładunków NAT-D, Cisco IOS w sposób całkowicie automatyczny przekształca tryb pracy w mode udp-encapsulated tunnel, dodając nagłówek UDP 4500 bez konieczności ręcznej zmiany składni zestawu transformacji.

Następnie tworzona jest mapa kryptograficzna (Crypto Map), która integruje wszystkie elementy architektury tunelowej: crypto map CMAP-VPN 10 ipsec-isakmp. W podtrybie mapy administrator definiuje zdalny adres peera (set peer 1.2.3.4), przypisuje utworzony zestaw transformacji (set transform-set TS-AES-SHA) oraz wskazuje listę kontroli dostępu ACL definiującą ruch podlegający szyfrowaniu (match address 101).

Ostatnim, krytycznym krokiem jest aktywacja mapy kryptograficznej na fizycznym interfejsie wychodzącym routera: interface GigabitEthernet0/0, a następnie polecenie crypto map CMAP-VPN. Od tego momentu każdy pakiet kierowany na ten interfejs jest najpierw porównywany z listą ACL nr 101 - pakiety pasujące do reguły są przechwytywane, szyfrowane i opakowywane w nagłówek UDP 4500.

Źródła i dokumentacja techniczna: Podręcznik systemowy Linux man iptables.

Ważne skróty i pojęcia:

  • IOS (Internetwork Operating System) - System operacyjny routerów Cisco.
  • ESP (Encapsulating Security Payload) - Protokół bezpieczeństwa IPsec chroniący pakiety danych.
  • AES (Advanced Encryption Standard) - Silny algorytm szyfrowania symetrycznego.
  • HMAC (Keyed-Hash Message Authentication Code) - Mechanizm weryfikacji integralności pakietów za pomocą klucza.
  • ACL (Access Control List) - Lista kontroli dostępu wskazująca ruch podlegający tunelowaniu.
44/56 Cisco IOS - ACL dla NAT z wykluczeniem VPN
Przeanalizowanie semantyki reguł ACL wykluczających ruch VPN z translacji NAT w systemie Cisco IOS.
  • Semantyka listy ACL w silniku NAT: W regule ip nat inside source list 100 ... słowo kluczowe permit oznacza 'wykonaj translację NAT', natomiast słowo deny oznacza 'wyklucz ten ruch z translacji' (NAT Exemption).
  • Konfiguracja listy wykluczającej:
  • access-list 100 remark * Wykluczenie ruchu tunelowego VPN z translacji NAT *
    access-list 100 deny ip 192.168.1.0 0.0.0.255 10.0.0.0 0.0.0.255
    access-list 100 permit ip 192.168.1.0 0.0.0.255 any
  • Kolejność reguł: Klauzula deny musi bezwzględnie poprzedzać ogólną regułę permit ip ... any, ponieważ procesor IOS analizuje ACL sekwencyjnie.
  • Efekt operacyjny: Pakiety pomiędzy sieciami LAN zachowują oryginalne adresy IP, docierają do interfejsu WAN w nienaruszonej postaci i zostają pomyślnie zaszyfrowane przez mapę kryptograficzną.
NAT Exemption w Cisco IOS: Konstrukcja listy ACL sterującej procesem translacji NAT, w której reguła 'deny' wyklucza ruch tunelowy z podmiany adresów IP, zachowując oryginalne adresy podsieci prywatnych.

W systemie Cisco IOS konfiguracja translacji adresów dla dostępu do Internetu (tzw. NAT Overload lub PAT) opiera się na powiązaniu interfejsu zewnętrznego z listą kontroli dostępu ACL, która wskazuje, które pakiety mają zostać poddane translacji: ip nat inside source list 100 interface GigabitEthernet0/0 overload. Lista ACL w tym kontekście nie pełni roli zapory ogniowej, lecz stanowi kryterium selekcji ruchu dla silnika translacji.

Wielu początkujących inżynierów popełnia kardynalny błąd interpretacyjny, myląc słowa kluczowe permit oraz deny w liście sterującej NAT z blokowaniem ruchu w zaporze sieciowej. W kontekście translacji NAT słowo permit oznacza: 'poddaj ten pakiet translacji adresów', natomiast słowo deny oznacza: 'nie dotykaj tego pakietu, pozostaw jego oryginalny adres i przekaż do dalszego trasowania'.

Aby ruch pomiędzy lokalną siecią LAN (192.168.1.0/24) a zdalną siecią centrali (10.0.0.0/24) nie został poddany zniszczeniu przez translator NAT, lista ACL nr 100 musi explicite wykluczać ruch tunelowy na samym początku. Prawidłowa definicja listy przyjmuje postać: access-list 100 deny ip 192.168.1.0 0.0.0.255 10.0.0.0 0.0.0.255, a bezpośrednio po niej następuje reguła zezwalająca na translację pozostałego ruchu internetowego: access-list 100 permit ip 192.168.1.0 0.0.0.255 any.

Kolejność wpisów w liście ACL ma fundamentalne znaczenie, ponieważ procesor IOS analizuje reguły ściśle od góry do dołu. Gdy pakiet z komputera lokalnego zmierza do serwera w centrali, trafia na regułę deny, co wyklucza go z translacji NAT. Następnie pakiet w nienaruszonej postaci dociera do interfejsu WAN, gdzie dopasowuje się do listy ACL mapy kryptograficznej i zostaje bezpiecznie zaszyfrowany w tunelu IPsec z obsługą NAT-T.

Źródła i dokumentacja techniczna: Podręcznik systemowy Linux man ip-route.

Ważne skróty i pojęcia:

  • ACL (Access Control List) - Lista kontroli dostępu sterująca procesami translacji i szyfrowania w Cisco IOS.
  • PAT (Port Address Translation) - Translacja adresów i portów (overload) stosowana na styku z Internetem.
  • NAT (Network Address Translation) - Translacja adresów, z której należy bezwzględnie wykluczyć ruch VPN.
  • LAN (Local Area Network) - Prywatna sieć lokalna za routerem Cisco.
  • IOS (Internetwork Operating System) - System operacyjny urządzeń Cisco.
45/56 Cisco IOS - przykład połączenia site-to-site z NAT-T
Przedstawienie kompletnego, praktycznego studium przypadku konfiguracji połączenia site-to-site IPsec pomiędzy routerem za translatorem NAT a routerem z publicznym adresem IP.
  • Topologia: R1 (za NAT, WAN 203.0.113.1) - R2 (publiczny 1.2.3.4).
  • R1 LAN: 192.168.1.0/24, R2 LAN: 10.0.0.0/24.
  • R2: interfejs loopback 1.2.3.4/32 symulujący publiczny adres.
  • Konfiguracja R1 (za NAT) i R2 (publiczny):
! ===== R1 - za NAT (203.0.113.1) =====
crypto isakmp policy 1
 encryption aes 256
 hash sha256
 authentication pre-share
 group 14
crypto isakmp key VPNHaslo address 1.2.3.4
crypto isakmp nat keepalive 20
!
crypto ipsec transform-set AES256 esp-aes 256 esp-sha-hmac
!
crypto map VPN 10 ipsec-isakmp
 set peer 1.2.3.4
 set transform-set AES256
 set pfs group14
 match address 101
interface GigabitEthernet0/1
 ip address 203.0.113.1 255.255.255.252
 ip nat outside
 crypto map VPN
!
! ACL: najpierw deny VPN, potem permit NAT
access-list 100 deny ip 192.168.1.0 0.0.0.255 10.0.0.0 0.0.0.255
access-list 100 permit ip 192.168.1.0 0.0.0.255 any
ip nat inside source list 100 interface G0/1 overload
! ===== R2 - publiczny (1.2.3.4) =====
crypto isakmp policy 1
 encryption aes 256
 hash sha256
 authentication pre-share
 group 14
crypto isakmp key VPNHaslo address 203.0.113.1
!
crypto ipsec transform-set AES256 esp-aes 256 esp-sha-hmac
!
crypto map VPN 10 ipsec-isakmp
 set peer 203.0.113.1
 set transform-set AES256
 set pfs group14
 match address 102
interface GigabitEthernet0/0
 ip address 1.2.3.4 255.255.255.252
 crypto map VPN
!
access-list 102 permit ip 10.0.0.0 0.0.0.255 192.168.1.0 0.0.0.255
Scenariusz asymetryczny site-to-site: Architektura połączenia tunelowego pomiędzy dwoma routerami brzegowymi, w której oddział firmy nie posiada publicznego adresu IP i łączy się z centralą z wykorzystaniem automatycznej enkapsulacji UDP 4500.

W praktyce laboratoryjnej i projektowej najczęściej spotykanym scenariuszem jest połączenie oddziału firmy (Router R1) znajdującego się w sieci prywatnej za translatorem dostawcy (adres WAN 203.0.113.1 po translacji PAT) z centralą przedsiębiorstwa (Router R2), która dysponuje stałym, bezpośrednim adresem publicznym (1.2.3.4). Podsieć LAN oddziału to 192.168.1.0/24, a podsieć LAN centrali to 10.0.0.0/24.

Konfiguracja Routera R1 (oddział za translatorem NAT) obejmuje definicję Fazy 1 z adresem centrali: crypto isakmp policy 10, algorytmy AES/SHA, klucz: crypto isakmp key Haslo123 address 1.2.3.4 oraz włączenie odświeżania: crypto isakmp nat keepalive 20. Następnie definiujemy transform-set: crypto ipsec transform-set TS esp-aes esp-sha-hmac, mapę kryptograficzną powiązaną z ACL 101 (match address 101) oraz wykluczenie NAT Exemption w ACL 100 przed maskaradą WAN.

Konfiguracja Routera R2 (centrala z publicznym adresem IP) różni się w kluczowym punkcie: router ten nie zna z góry adresu publicznego, z którego nadejdzie połączenie z oddziału (jest to dynamiczny adres przydzielany przez zewnętrzny translator). W związku z tym klucz ISAKMP na R2 definiuje się dla adresu wieloznacznego: crypto isakmp key Haslo123 address 0.0.0.0 0.0.0.0, a w mapie kryptograficznej nie wymusza się sztywnego adresu peera lub stosuje się tzw. dynamiczną mapę kryptograficzną (Dynamic Crypto Map).

Podczas inicjalizacji połączenia router R1 wysyła pierwszy pakiet IKE ze swojego portu prywatnego. Po wykryciu obecności translatora przez ładunki NAT-D oba urządzenia przełączają się na port UDP 4500. R2 odnotowuje w pamięci bieżący publiczny adres i port R1, odsyła potwierdzenie i zestawia tunel danych ESP wewnątrz UDP, umożliwiając bezpieczną komunikację stacji roboczych z obu sieci LAN.

Źródła i dokumentacja techniczna: Podręcznik systemowy Linux man ip-rule.

Ważne skróty i pojęcia:

  • NAT-T (NAT Traversal) - Technologia umożliwiająca zestawienie tunelu site-to-site przez router R1 ukryty za NAT.
  • ACL (Access Control List) - Listy kontroli dostępu definiujące selektory szyfrowania i wykluczenia z translacji.
  • LAN (Local Area Network) - Prywatne podsieci połączone bezpiecznym tunelem.
  • WAN (Wide Area Network) - Infrastruktura publiczna pośrednicząca w transmisji.
  • PAT (Port Address Translation) - Translacja adresów i portów po stronie dostawcy Internetu w oddziale.
46/56 Cisco IOS - sprawdzanie statusu NAT-T
Przedstawienie procedur weryfikacyjnych i komend monitorujących stan aktywności technologii NAT-T w systemie Cisco IOS.
  • Po konfiguracji sprawdź stan:
  • show crypto isakmp sa - status IKE Phase 1.
  • show crypto ipsec sa - status IKE Phase 2 (aktywne SA).
  • show crypto map - wyświetlenie przypisanych crypto map.
  • W show crypto isakmp sa: sprawdź, czy NAT-T jest używany (port 4500).
  • W show crypto ipsec sa: sprawdź encaps, decaps, czy pakiety są szyfrowane.
show crypto isakmp sa (weryfikacja NAT-T): Kluczowe polecenie diagnostyczne w Cisco IOS wyświetlające stan Fazy 1, w którym status 'QM_IDLE' w połączeniu z portem 4500 potwierdza poprawne działanie mechanizmu NAT Traversal.

Po zakończeniu procedury konfiguracyjnej inżynier sieciowy przystępuje do weryfikacji operacyjnej tunelu za pomocą zestawu komend kontrolnych systemu Cisco IOS. Pierwszym i najważniejszym poleceniem jest show crypto isakmp sa. Wyjście tego polecenia prezentuje tabelę aktywnych skojarzeń bezpieczeństwa Fazy 1.

W wyjściu polecenia show crypto isakmp sa należy zwrócić uwagę na trzy parametry: stan sesji powinien osiągnąć wartość QM_IDLE (oznaczającą pełną gotowość do obsługi Fazy 2 Quick Mode), stan skojarzenia powinien mieć wartość ACTIVE, a w kolumnie portu docelowego musi widnieć wartość 4500. W szczegółowym widoku polecenia (show crypto isakmp sa detail) system wprost raportuje parametr: NAT-T: Yes (RFC 3947), co stanowi bezpośredni dowód aktywacji standardu.

Drugim krokiem jest weryfikacja Fazy 2 za pomocą polecenia show crypto ipsec sa. Polecenie to zwraca szczegółowe dane dotyczące tunelu danych ESP. Inżynier powinien odszukać sekcję inbound esp sas oraz outbound esp sas i sprawdzić pole transform: obecność wpisu esp-aes, esp-sha-hmac, mode udp-encapsulated potwierdza, że pakiety ESP są pakowane w nagłówki UDP.

Dodatkowo w widoku show crypto ipsec sa należy przeanalizować liczniki pakietów: #pkts encaps (liczba pakietów wychodzących zaszyfrowanych), #pkts encrypt, #pkts decaps (liczba pakietów przychodzących pomyślnie odszyfrowanych) oraz #pkts verify. Stały wzrost obu liczników przy zerowej wartości błędów (#send errors 0, #recv errors 0) stanowi gwarancję w pełni stabilnego i poprawnego tranzytu danych przez translator NAT.

Źródła i dokumentacja techniczna: Podręcznik systemowy Linux man ip-link.

Ważne skróty i pojęcia:

  • IOS (Internetwork Operating System) - System operacyjny routerów Cisco.
  • QM_IDLE (Quick Mode Idle) - Stan gotowości sesji ISAKMP Fazy 1 po pomyślnym uzgodnieniu parametrów.
  • SA (Security Association) - Skojarzenie bezpieczeństwa weryfikowane w diagnostyce Cisco.
  • ESP (Encapsulating Security Payload) - Protokół zabezpieczający pakiety danych wewnątrz tunelu.
  • UDP (User Datagram Protocol) - Protokół transportowy, w którym enkapsulowane są pakiety ESP na porcie 4500.
47/56 Cisco IOS - debugowanie IPsec z NAT-T
Przedstawienie zaawansowanych procedur śledzenia zdarzeń w czasie rzeczywistym (Debug) w systemie Cisco IOS podczas awarii połączeń NAT-T.
  • Komendy debug dla diagnozowania IPSec przez NAT:
  • debug crypto isakmp - śledzenie negocjacji IKE (NAT-D, VID, przełączenie na 4500).
  • debug crypto ipsec - śledzenie SA Phase 2.
  • debug crypto nat - szczegółowe śledzenie NAT-T (Cisco IOS).
  • Uwaga: debug crypto jest bardzo szczegółowe i może obciążyć CPU routera.
  • W Packet Tracer: debug crypto isakmp jest dostępne, ale ograniczone.
debug crypto isakmp / ipsec: Zestaw poleceń uprzywilejowanych w Cisco IOS wyświetlających w czasie rzeczywistym niskopoziomowe komunikaty o przebiegu negocjacji kryptograficznych, analizie ładunków detekcyjnych i błędach deszyfracji.

W sytuacjach skomplikowanych awarii sieciowych, gdy tunele IPsec nie zestawiają się lub są natychmiast zrywane, standardowe polecenia weryfikacyjne show okazują się niewystarczające, ponieważ informują jedynie o braku sesji, nie wskazując jej przyczyny. W takich przypadkach inżynier sięga po zaawansowane mechanizmy śledzenia w czasie rzeczywistym (debugging).

Kluczowym poleceniem diagnostycznym dla Fazy 1 jest debug crypto isakmp. Uruchomienie tego polecenia na konsoli routera pozwala na obserwację każdego wymienianego komunikatu IKE. W logach debugowania należy odszukać komunikaty informujące o przetwarzaniu ładunków Vendor ID (processing vendor id payload), potwierdzające wykrycie obsługi RFC 3947, a następnie linie raportujące obliczenia skrótów NAT-D (NAT-D payload: processing hash) oraz decyzję o przełączeniu gniazda na port 4500 (detected NAT, switching to port 4500).

Dla diagnostyki Fazy 2 wykorzystuje się komendę debug crypto ipsec, która prezentuje przebieg negocjacji Quick Mode, weryfikację selektorów ruchu w listach ACL oraz instalację skojarzeń SA w tablicy kryptograficznej routera. Dodatkowo w systemie Cisco IOS dostępne jest wyspecjalizowane polecenie debug crypto nat, które koncentruje się ściśle na operacjach enkapsulacji pakietów i zachowaniu translatora adresów.

Należy jednak zachować bezwzględną ostrożność inżynierską: uruchomienie pełnego debugowania na produkcyjnym routerze o dużym natężeniu ruchu może doprowadzić do natychmiastowego przeciążenia procesora (CPU 100%) i awarii urządzenia (DoS). Przed włączeniem debugowania należy zawsze ograniczyć jego zasięg za pomocą filtrów warunkowych (debug crypto condition peer ...), a po zakończeniu testów bezwzględnie wyłączyć śledzenie poleceniem undebug all (lub un all).

Źródła i dokumentacja techniczna: Podręcznik narzędzia tcpdump.

Ważne skróty i pojęcia:

  • IOS (Internetwork Operating System) - System operacyjny urządzeń Cisco.
  • CPU (Central Processing Unit) - Procesor routera podlegający ochronie przed przeciążeniem logami debug.
  • DoS (Denial of Service) - Stan odmowy usługi wywołany nadmiernym obciążeniem procesora.
  • IKE (Internet Key Exchange) - Protokół sterujący negocjacją parametrów tunelu analizowany poleceniem debug.
  • ACL (Access Control List) - Lista kontroli dostępu weryfikowana podczas negocjacji Quick Mode.
48/56 Cisco IOS - ograniczenia NAT-T w Packet Tracer
Przeanalizowanie ograniczeń symulacyjnych oprogramowania Cisco Packet Tracer oraz uzasadnienie konieczności stosowania zaawansowanych emulatorów sieciowych (GNS3, EVE-NG).
  • Cisco Packet Tracer symuluje podstawowe sieci VPN IPsec site-to-site.
  • NAT-T działa automatycznie, ale nie ma pełnej kontroli nad parametrami.
  • Packet Tracer nie wspiera: IKEv2, L2TP/IPSec, zaawansowanych opcji NAT-T.
  • Packet Tracer ma ograniczoną implementację keepalive.
  • Zalecenie: używać GNS3/EVE-NG z obrazami IOS do testowania NAT-T.
  • Packet Tracer wystarczy do nauki podstawowych komend i topologii.
Symulacja a emulacja sieciowa: Różnica pomiędzy programowym odtwarzaniem zachowania wybranych protokołów (symulacja w Packet Tracer) a uruchamianiem rzeczywistego kodu binarnego systemu operacyjnego urządzenia (emulacja w GNS3/EVE-NG).

Do nauki podstaw konfiguracji sieci powszechnie wykorzystuje się narzędzie Cisco Packet Tracer jako wstępne środowisko. Należy jednak z całą mocą podkreślić, że Packet Tracer jest wyłącznie uproszczonym symulatorem, którego możliwości w zakresie zaawansowanych technologii kryptograficznych i mechanizmów NAT-T są drastycznie ograniczone.

W programie Packet Tracer zaimplementowano jedynie elementarny model tuneli IPsec site-to-site z użyciem protokołu IKEv1 w trybie Pre-Shared Key. Narzędzie nie posiada pełnej, zgodnej z RFC implementacji mechanizmu NAT Discovery (NAT-D) ani obsługi pakietów NAT Keepalive. W konsekwencji próby laboratoryjnego odtworzenia zaawansowanych scenariuszy, w których jeden z routerów znajduje się za dynamicznym translatorem NAT, kończą się niepowodzeniem lub generują zafałszowane wyniki, utrudniając rzetelną weryfikację konfiguracji.

Co więcej, Packet Tracer całkowicie nie wspiera nowoczesnego standardu IKEv2, nie pozwala na zestawianie tuneli L2TP/IPsec, nie obsługuje protokołu mobilności MOBIKE ani zaawansowanych algorytmów kryptograficznych z rodziny AEAD. Niemożliwe jest również przeprowadzenie rzetelnej analizy nagłówków pakietów w formacie RFC 3948 za pomocą zewnętrznego programu Wireshark, ponieważ Packet Tracer operuje we własnym, zamkniętym środowisku pętli symulacyjnej.

Z tego względu w zaawansowanym kształceniu sieciowym zaawansowane laboratoria z zakresu technologii VPN i NAT Traversal muszą być realizowane na emulatorach systemowych klasy GNS3 lub EVE-NG bądź na fizycznych urządzeniach RouterBoard i Cisco. Emulatory te uruchamiają oryginalne, nienaruszone obrazy systemów Cisco IOS (Cisco IOL/Dynamips) oraz MikroTik Cloud Hosted Router (CHR), gwarantując pełną zgodność ze standardami IETF i pozwalając na bezpośrednie podpięcie analizatora Wireshark do wirtualnych przewodów.

Źródła i dokumentacja techniczna: Oficjalny portal projektu GNS3.

Ważne skróty i pojęcia:

  • GNS3 (Graphical Network Simulator-3) - Zaawansowany emulator sieciowy uruchamiający rzeczywiste obrazy systemów operacyjnych.
  • EVE-NG (Emulated Virtual Environment - Next Generation) - Wieloplatformowe środowisko wirtualizacji i emulacji rozległych sieci teleinformatycznych.
  • CHR (Cloud Hosted Router) - Wersja systemu MikroTik RouterOS przeznaczona do pracy w środowiskach wirtualnych.
  • IOS (Internetwork Operating System) - System operacyjny routerów Cisco emulowany w GNS3 i EVE-NG.
  • IETF (Internet Engineering Task Force) - Organizacja publikująca oficjalne specyfikacje standardów protokołów sieciowych.
49/56 Cisco IOS - lista kontrolna NAT-T
Przedstawienie ustrukturyzowanej procedury wdrożeniowej (Checklist) gwarantującej stabilne uruchomienie IPsec NAT-T na routerach Cisco.
  • 1. Aktywuj licencję: license boot module c1900 technology-package securityk9
  • 2. crypto isakmp policy 1: encr aes, authentication pre-share, group 2/5
  • 3. crypto isakmp key HASŁO address 1.2.3.4
  • 4. (Opcjonalnie) crypto isakmp nat keepalive 20
  • 5. crypto ipsec transform-set SET esp-aes esp-sha-hmac
  • 6. access-list 101 permit ip 192.168.1.0 0.0.0.255 10.0.0.0 0.0.0.255 - ACL VPN
  • 7. crypto map CMAP 1 ipsec-isakmp: set peer, transform-set, match address
  • 8. interface G0/0: crypto map CMAP
  • 9. show crypto isakmp sa, show crypto ipsec sa - weryfikacja
Procedura wdrożeniowa Cisco IPsec: Dziewięciopunktowy schemat postępowania inżynierskiego integrujący licencjonowanie, konfigurację kryptograficzną, optymalizację NAT i weryfikację operacyjną na urządzeniach Cisco IOS.

Wdrożenie produkcyjne tuneli IPsec z obsługą technologii NAT Traversal na urządzeniach firmy Cisco wymaga skrupulatnego przestrzegania określonych kroków konfiguracyjnych. Pominięcie któregokolwiek z elementów skutkuje brakiem możliwości poprawnego wynegocjowania parametrów bezpieczeństwa lub niestabilnością połączenia.

Pierwszym krokiem jest weryfikacja licencji kryptograficznej: show license (w razie potrzeby aktywacja pakietu securityk9). Krok drugi to konfiguracja polityki Fazy 1 w menu crypto isakmp policy (zdefiniowanie algorytmów AES, funkcji skrótu SHA, uwierzytelniania pre-share oraz silnej grupy Diffie-Hellmana 14 lub wyższej). Krok trzeci to przypisanie klucza współdzielonego PSK poleceniem crypto isakmp key.

Krok czwarty obejmuje włączenie odświeżania sesji: crypto isakmp nat keepalive 20. Krok piąty to zdefiniowanie zestawu transformacji Fazy 2 w menu crypto ipsec transform-set. Krok szósty to przygotowanie listy ACL nr 101 definiującej selektory szyfrowania (ruch LAN-to-LAN podlegający ochronie).

Kroki siódmy i ósmy to utworzenie mapy kryptograficznej (crypto map), powiązanie jej z interfejsem wyjściowym WAN oraz utworzenie reguły wykluczenia NAT Exemption (access-list deny dla ruchu VPN przed regułą permit any w liście NAT). Całość wieńczy krok dziewiąty - weryfikacja operacyjna za pomocą poleceń show crypto isakmp sa oraz show crypto ipsec sa.

Źródła i dokumentacja techniczna: Publikacja NIST SP 800-77 Rev 1: Guide to IPsec VPNs.

Ważne skróty i pojęcia:

  • IOS (Internetwork Operating System) - System operacyjny urządzeń Cisco.
  • NAT-T (NAT Traversal) - Technologia adaptacyjna dla tuneli IPsec.
  • ACL (Access Control List) - Listy kontroli dostępu dla polityk krypto i translacji.
  • WAN (Wide Area Network) - Interfejs zewnętrzny routera.
  • LAN (Local Area Network) - Prywatna podsieć lokalna.
50/56 Zastosowanie: dostęp zdalny przez NAT
Przeanalizowanie scenariusza bezpiecznego dostępu zdalnego pracowników mobilnych łączących się przez zróżnicowane bariery translacyjne.
  • Scenariusz: Pracownik zdalny łączy się z siecią firmową przez domowy NAT.
  • Domowy router: PAT - jeden publiczny IP dla wszystkich urządzeń domowych.
  • Dla IPSec: NAT-T niezbędny do działania przez domowy router.
  • Dla OpenVPN/WireGuard: działają od razu (UDP/TCP z portami).
  • Problem CGNAT: podwójny NAT u operatora. Port forwarding nie działa.
  • W CGNAT: OpenVPN na TCP 443 lub WireGuard z PersistentKeepalive to często jedyne działające rozwiązania.
Remote Access VPN: Model wirtualnej sieci prywatnej łączący pojedyncze stacje robocze użytkowników mobilnych (telepracowników) z centralną siecią korporacyjną za pośrednictwem nieufnej sieci publicznej.

Scenariusz dostępu zdalnego (Remote Access) stanowi obecnie najbardziej powszechny obszar praktycznego wykorzystania technologii NAT Traversal na świecie. Gwałtowny rozwój pracy hybrydowej sprawił, że setki tysięcy pracowników codziennie inicjuje szyfrowane połączenia do zasobów przedsiębiorstwa ze stacji roboczych zlokalizowanych w sieciach domowych, hotelach, na lotniskach czy za pośrednictwem mobilnych punktów dostępowych Wi-Fi.

W każdym z tych przypadków stacja kliencka znajduje się za co najmniej jednym urządzeniem wykonującym agresywną translację PAT. Domowe routery światłowodowe, punkty dostępowe LTE/5G oraz publiczne hotspoty przydzielają komputerom użytkowników adresy prywatne (najczęściej z podsieci 192.168.1.0/24 lub 10.0.0.0/8). W przypadku braku technologii NAT-T wbudowany w system klient IPsec nie byłby w stanie nawiązać połączenia z powodu blokowania protokołu ESP przez domowy router.

Dzięki standaryzacji protokołów IKEv2 i NAT-T użytkownik nie musi posiadać żadnej wiedzy technicznej. System operacyjny automatycznie wysyła pakiety detekcyjne, stwierdza obecność domowego translatora NAT i transparentnie przełącza całą transmisję na port UDP 4500. Z perspektywy domowego routera połączenie VPN jest traktowane jak standardowy strumień UDP, co pozwala na bezproblemową alokację portu publicznego.

Szczególnym wyzwaniem pozostają jednak sieci z wielostopniową translacją operatorską CGNAT w sieciach komórkowych, gdzie dynamiczne zmiany portów mogą destabilizować starsze implementacje IKEv1. W takich środowiskach najskuteczniejsze okazują się protokoły IKEv2 z technologią MOBIKE, OpenVPN operujący na porcie TCP 443 oraz protokół WireGuard wyposażony w mechanizm PersistentKeepalive.

Źródła i dokumentacja techniczna: Microsoft Learn: Wdrażanie Always On VPN dla pracowników zdalnych.

Ważne skróty i pojęcia:

  • PAT (Port Address Translation) - Translacja adresów i portów na domowych routerach telepracowników.
  • CGNAT (Carrier-Grade NAT) - Wielostopniowa translacja adresów w sieciach operatorów komórkowych.
  • MOBIKE (IKEv2 Mobility and Multihoming) - Protokół zapewniający ciągłość sesji VPN podczas roamingu pracownika.
  • Wi-Fi (Wireless Fidelity) - Lokalna sieć bezprzewodowa stanowiąca typowe środowisko dostępu pracownika.
  • LTE (Long Term Evolution) - Standard komórkowej transmisji danych.
51/56 Zastosowanie: połączenie site-to-site przez CGNAT (podwójny NAT)
Przedstawienie strategii architektonicznych łączenia odległych oddziałów przedsiębiorstwa w warunkach braku publicznych adresów IP po obu stronach łącza.
  • Scenariusz: Dwa oddziały firmy, oba za CGNAT (brak publicznych IP).
  • Żadna strona nie ma publicznego adresu - bezpośredni tunel niemożliwy.
  • Rozwiązania:
  • 1. Serwer pośredniczący (Hub) z publicznym IP - oba oddziały łączą się do Hub-a.
  • 2. Mesh VPN (Tailscale, ZeroTier) - ICE do przebicia przez NAT.
  • 3. VPS w chmurze jako centralny router VPN.
  • Dla IPSec: NAT-T + IKEv2 + MOBIKE dają najlepsze rezultaty w CGNAT.
Podwójny NAT (Dual NAT / CGNAT): Topologia sieciowa, w której oba komunikujące się punkty końcowe tunelu znajdują się w podsieciach prywatnych za translatorami adresów i żaden z nich nie dysponuje bezpośrednim, publicznym adresem IP.

Zestawienie stabilnego połączenia site-to-site pomiędzy dwoma odległymi oddziałami przedsiębiorstwa staje się poważnym wyzwaniem inżynierskim w sytuacji, gdy oba obiekty korzystają z tanich łącz abonenckich (np. łącza LTE/5G lub łącza światłowodowe z dynamicznym adresem za operatorem CGNAT). Ponieważ żaden z routerów nie posiada bezpośrednio routowalnego publicznego adresu IP, klasyczny model inicjacji połączenia 'punkt-punkt' staje się technicznie niewykonalny.

W klasycznej architekturze sieciowej rozwiązaniem tego problemu jest wdrożenie modelu gwiazdy (Hub-and-Spoke) z wykorzystaniem centralnego koncentratora VPN (Hub) ulokowanego w centrum danych (Data Center) lub w chmurze obliczeniowej (IaaS), który dysponuje stałym adresem publicznym. Oba oddziały (Spokes) inicjują połączenia wychodzące z obsługą NAT-T do centralnego serwera Hub, który następnie realizuje bezpieczny tranzyt pakietów pomiędzy oddziałami.

Drugim, rewolucyjnym podejściem eliminującym konieczność przesyłania całego ruchu przez centralny serwer są nowoczesne sieci kratowe nowej generacji (Mesh VPN), reprezentowane przez technologie takie jak Tailscale czy ZeroTier. Technologie te wykorzystują zaawansowany mechanizm ICE oraz protokoły STUN/TURN. Węzły komunikują się z publicznym serwerem koordynacyjnym wyłącznie w celu wymiany kluczy publicznych i adresów refleksyjnych, po czym wykonują procedurę UDP Hole Punching.

Dzięki precyzyjnemu przewidywaniu zachowań translatorów NAT węzły Mesh VPN potrafią w ułamku sekundy 'przebić' zapory po obu stronach i zestawić bezpośredni, bardzo wydajny tunel kryptograficzny punkt-punkt z użyciem protokołu WireGuard. Ruch danych przesyłany jest bezpośrednią ścieżką z minimalnym opóźnieniem (latency), bez obciążania zewnętrznych serwerów pośredniczących.

Źródła i dokumentacja techniczna: Oficjalny portal Tailscale: Bezpieczne sieci kratowe Mesh VPN.

Ważne skróty i pojęcia:

  • CGNAT (Carrier-Grade NAT) - Operatorowa translacja adresów uniemożliwiająca bezpośrednie nawiązanie połączenia z zewnątrz.
  • Mesh VPN (Mesh Virtual Private Network) - Zdecentralizowana sieć kratowa łącząca węzły bezpośrednimi tunelami P2P.
  • STUN (Session Traversal Utilities for NAT) - Protokół wykrywania adresów publicznych i typów translatorów.
  • TURN (Traversal Using Relays around NAT) - Protokół przekaźnikowy wykorzystywany w przypadku restrykcyjnych translatorów symetrycznych.
  • ICE (Interactive Connectivity Establishment) - Framework automatycznego doboru optymalnej ścieżki tunelu.
52/56 Diagnostyka NAT-T - Wireshark
Przedstawienie metodyki laboratoryjnej analizy pakietów protokołów IPsec i NAT-T z wykorzystaniem analizatora Wireshark.
  • Wireshark: narzędzie nr 1 do diagnozowania problemów z NAT-T.
  • Filtr: udp.port == 4500 || udp.port == 500
  • Co analizować:
  • 1. Czy IKE wysyła Vendor ID (RFC 3947)? - sprawdź VID payload.
  • 2. Czy NAT-D hashe się zgadzają? - NAT-D payloady w MM3/MM4.
  • 3. Czy po NAT-D następuje przełączenie na 4500?
  • 4. Czy ESP jest enkapsulowany w UDP? - IP proto 17, port 4500.
  • 5. Czy są wysyłane pakiety NAT Keepalive? - małe pakiety UDP 4500 z 0xFF.
Wireshark Display Filter dla NAT-T: Wyrażenie filtrujące 'udp.port == 4500 || udp.port == 500' pozwalające na wyizolowanie całego strumienia wymiany kluczy IKE oraz enkapsulowanych pakietów ESP w przechwyconym śladzie sieciowym.

Program Wireshark stanowi najważniejsze, bezpłatne narzędzie analizy protokołowej w rękach inżyniera sieciowego, pozwalające na empiryczną weryfikację teoretycznych założeń standardów IETF. Podczas badania transmisji IPsec w środowiskach z translatorem NAT analiza śladu pakietów pozwala na bezsporne prześledzenie każdego z trzech etapów procesu NAT Traversal.

Podstawowym filtrem wyświetlania stosowanym podczas analizy jest wyrażenie: udp.port == 4500 || udp.port == 500. W początkowej fazie sesji inżynier obserwuje pakiety IKE na porcie 500. Rozwijając drzewo protokołu ISAKMP w oknie szczegółów pakietu, można sprawdzić obecność ładunków Vendor ID oraz odczytać ich treść. Odnalezienie identyfikatora RFC 3947 potwierdza, że stacja zadeklarowała pełną obsługę standardu.

W kolejnych komunikatach Fazy 1 (komunikaty 3 i 4 trybu Main Mode) analizator Wireshark prezentuje ładunki NAT-D. Inżynier może zaobserwować surowe skróty SHA-1 adresów IP i portów. Bezpośrednio po tych pakietach w śladzie sieciowym następuje kluczowy moment migracji: kolejne komunikaty wymiany kluczy oraz pakiety danych ESP zaczynają pojawiać się wyłącznie na porcie UDP 4500.

Analizując pakiety na porcie 4500, Wireshark w czytelny sposób rozróżnia ich zawartość. Jeśli pakiet zawiera Non-ESP Marker (pierwsze 4 bajty równe 0x00000000), analizator poprawnie dekoduje go jako pakiet IKE. Jeśli pierwsze 4 bajty zawierają niezerowy identyfikator SPI, program wyświetla nagłówek UDP Encapsulated ESP, prezentując numer SPI, numer sekwencyjny oraz zaszyfrowany ładunek, co potwierdza bezbłędne wdrożenie standardu RFC 3948.

Źródła i dokumentacja techniczna: Oficjalny podręcznik użytkownika Wireshark User's Guide.

Ważne skróty i pojęcia:

  • Wireshark (Wireshark Packet Analyzer) - Wiodący na świecie analizator protokołów sieciowych open-source.
  • VID (Vendor Identifier) - Ładunek identyfikacji oprogramowania badany w oknie szczegółów pakietu.
  • NAT-D (NAT Discovery) - Ładunek skrótu adresu analizowany w komunikatach ISAKMP.
  • SPI (Security Parameters Index) - Identyfikator skojarzenia bezpieczeństwa rozróżniający pakiety ESP od IKE.
  • UDP (User Datagram Protocol) - Protokół transportowy analizowany filtrem udp.port == 4500.
53/56 Najczęstsze błędy konfiguracji NAT-T
Sklasyfikowanie i omówienie typowych błędów konfiguracyjnych i architektonicznych występujących podczas wdrażania tuneli IPsec w środowiskach NAT.
  • 1. NAT tłumaczy ruch VPN - brak reguły wykluczenia dla zdalnej sieci.
  • 2. Zapora sieciowa blokuje porty - UDP 500, 4500 lub IP 50 zamknięte.
  • 3. Niespójne parametry IKE - różne algorytmy szyfrowania po obu stronach.
  • 4. Brak NAT Keepalive - tunel działa chwilę, potem się zawiesza.
  • 5. Konflikt adresacji IP - obie strony ta sama podsieć (np. 192.168.1.0/24).
  • 6. MTU zbyt wysokie - pakiety fragmentowane lub z flagami DF.
  • 7. NAT-T wyłączony po jednej stronie (nat-traversal=no).
  • 8. Symmetric NAT - NAT-T może nie działać. Rozwiązanie: przekaźnik TURN.
Błąd wykluczenia NAT (Missing NAT Exemption): Krytyczny błąd konfiguracji zapory polegający na braku wykluczenia ruchu VPN z maskarady WAN, skutkujący podmianą prywatnych adresów IP i brakiem dopasowania pakietów do polityk szyfrowania.

Wieloletnie doświadczenie zdobyte podczas laboratoryjnych i audytowych weryfikacji sieci korporacyjnych pozwala na wyodrębnienie powtarzającego się katalogu kardynalnych błędów konfiguracyjnych, które uniemożliwiają poprawne zestawienie tuneli IPsec z obsługą NAT Traversal. Zrozumienie natury tych błędów jest kluczowe dla sprawnego prowadzenia procedur diagnostycznych.

Błąd pierwszy i bezwzględnie najczęstszy to brak poprawnej reguły NAT Bypass (lub brak access-list deny w Cisco IOS). W takim przypadku router brzegowy wykonuje maskaradę dla całego ruchu wychodzącego, zamieniając prywatny adres stacji roboczej na adres publiczny routera. Pakiety przestają odpowiadać selektorom polityki IPsec i zostają wysłane jawnym tekstem do sieci Internet, gdzie natychmiast giną.

Błąd drugi to niekompletna konfiguracja zapory sieciowej. Administratorzy często otwierają port UDP 500, zapominając o porcie UDP 4500. W efekcie Faza 1 IKE rozpoczyna się pomyślnie, lecz w momencie wykrycia translatora i przełączenia na port 4500 zapora ogniowa bezwzględnie blokuje cały dalszy ruch, a tunel ulega zamrożeniu z kodem błędu limitu czasu (timeout).

Kolejne krytyczne błędy obejmują: brak pakietów NAT Keepalive (powodujący zrywanie tunelu po kilkudziesięciu sekundach bezczynności), konflikt adresacji IP pomiędzy lokalną a zdalną siecią LAN (obie sieci korzystają z tej samej podsieci, np. 192.168.1.0/24, co uniemożliwia trasowanie) oraz brak reguł obniżających parametr MSS (MSS Clamping), co prowadzi do cichego odrzucania dużych pakietów TCP z ustawioną flagą Don't Fragment.

Źródła i dokumentacja techniczna: Baza wiedzy StrongSwan: Najczęstsze pytania i rozwiązywanie problemów (FAQ).

Ważne skróty i pojęcia:

  • NAT (Network Address Translation) - Translacja adresów sieciowych będąca źródłem częstych pomyłek konfiguracyjnych.
  • MSS (Maximum Segment Size) - Parametr rozmiaru segmentu TCP wymagający redukcji w celu uniknięcia fragmentacji.
  • DF (Don't Fragment) - Flaga nagłówka IP zabraniająca fragmentowania pakietu przez routery pośredniczące.
  • LAN (Local Area Network) - Prywatna podsieć lokalna wymagająca unikalnej adresacji w relacji ze zdalnym węzłem.
  • DoS (Denial of Service) - Stan awaryjny wywołany błędnymi politykami filtrowania lub zablokowanymi portami.
54/56 NAT-T a IPv6 - czy problem znika?
Przeanalizowanie roli mechanizmów NAT Traversal w architekturze protokołu IPv6 oraz w środowiskach przejściowych (Dual-Stack, NAT64).
  • W czystym IPv6: każde urządzenie ma publiczny adres - NAT zbędny.
  • W teorii: IPSec przez IPv6 nie potrzebuje NAT-T.
  • W praktyce: >70% ruchu to wciąż IPv4. IPv6 nie jest powszechnie wdrożony.
  • Podwójny stos (Dual-Stack): IPv4 pozostaje - NAT na IPv4 nadal potrzebny.
  • NAT64: translacja IPv6<->IPv4 - też wymaga NAT-T dla IPSec.
  • Wniosek: NAT-T będzie potrzebny jeszcze przez wiele lat.
Bezpośrednia komunikacja end-to-end w IPv6: Paradygmat architektoniczny protokołu IPv6, w którym dzięki gigantycznej 128-bitowej przestrzeni adresowej każde urządzenie dysponuje globalnie unikalnym, bezpośrednio routowalnym adresem IP, eliminując potrzebę stosowania NAT.

W teoretycznym modelu architektury sieciowej wdrożenie protokołu IPv6 miało raz na zawsze wyeliminować problem translacji adresów sieciowych. Dzięki olbrzymiej, 128-bitowej przestrzeni adresowej IPv6 przywraca pierwotną zasadę komunikacji end-to-end, w której każdy host na Ziemi może posiadać globalnie unikalny adres publiczny. W czystej sieci IPv6 translacja NAT jest całkowicie zbędna, a protokół IPsec może bezpiecznie operować w swojej natywnej formie bez narzutu enkapsulacji UDP.

Rzeczywistość inżynierska okazuje się jednak znacznie bardziej złożona. Globalna migracja do protokołu IPv6 jest procesem wieloletnim i bardzo nierównomiernym. Zdecydowana większość sieci korporacyjnych i dostawców Internetu funkcjonuje obecnie w modelu podwójnego stosu (Dual-Stack), w którym ruch IPv4 nadal stanowi dominujący wolumen transmisji. Dopóki w strukturze sieci występuje protokół IPv4, dopóty mechanizmy NAT oraz technologia NAT-T pozostają krytycznym elementem infrastruktury.

Co więcej, w procesie migracji powszechnie stosuje się mechanizmy translacji pomiędzy protokołami, takie jak NAT64 oraz DNS64, umożliwiające stacjom pracującym w sieci czysto IPv6 łączenie się z serwerami IPv4 w starym Internecie. Translator NAT64 modyfikuje nagłówki pakietów na granicy protokołów, co ponownie wprowadza konieczność stosowania wyspecjalizowanych mechanizmów adaptacyjnych dla protokołów kryptograficznych.

Wnioskiem dla inżynierów sieciowych jest świadomość, że znajomość technologii NAT Traversal, formatu RFC 3948 oraz technik enkapsulacji UDP pozostanie jedną z fundamentalnych kompetencji zawodowych w teleinformatyce przez co najmniej kolejną dekadę.

Źródła i dokumentacja techniczna: Dokumentacja MikroTik RouterOS: Adresacja IP i Dual-Stack.

Ważne skróty i pojęcia:

  • IPv4 (Internet Protocol Version 4) - Protokół sieciowy czwartej generacji o ograniczonej puli adresowej.
  • IPv6 (Internet Protocol Version 6) - Nowoczesny protokół sieciowy oferujący 128-bitową przestrzeń adresową.
  • NAT64 (Network Address Translation IPv6 to IPv4) - Mechanizm translacji pakietów umożliwiający komunikację pomiędzy światami IPv6 i IPv4.
  • DNS64 (Domain Name System IPv6 to IPv4) - System translacji rekordów DNS syntetyzujący adresy IPv6 z adresów IPv4.
  • Dual-Stack (Dual-Stack Architecture) - Równoległe działanie pełnego stosu protokołów IPv4 oraz IPv6 na jednym interfejsie sieciowym.
55/56 Podsumowanie - najważniejsze wnioski (1/2)
Podsumowanie teoretycznych fundamentów interoperacyjności protokołów VPN z translatorami adresów na podstawie standardów IETF.
  • NAT jest wszechobecny i stanowi fundamentalne wyzwanie dla VPN warstwy 3 (IPSec).
  • NAT-T (RFC 3947/3948) rozwiązuje problemy przez enkapsulacje ESP w UDP na porcie 4500.
  • Proces NAT-T: Vendor ID -> NAT-D (wykrywanie) -> Przełączenie na 4500 -> Keepalive.
  • IKEv2 ma wbudowany NAT-T - preferowany wybór dla nowych wdrożeń.
  • OpenVPN i WireGuard nie wymagają NAT-T - używają natywnie UDP/TCP.
Standaryzacja IETF NAT-T (RFC 3947 / 3948): Zbiór normatywnych specyfikacji inżynierskich definiujących proces negocjacji, detekcji i enkapsulacji pakietów IPsec w warstwie transportowej UDP na porcie 4500.

Podsumowując teoretyczną część zagadnień poświęconych technologii NAT Traversal, należy podkreślić, że problem niekompatybilności klasycznych protokołów VPN z mechanizmami translacji adresów wynikał z fundamentalnego konfliktu założeń projektowych. Architektura IPsec zakładała pełną integralność nagłówków IP oraz brak ingerencji węzłów pośredniczących w tranzycie, podczas gdy translator NAT opiera się na ciągłej modyfikacji adresów logicznych.

Kluczowymi barierami technicznymi okazały się: brak numerów portów transportowych w protokołach ESP (IP 50) i GRE (IP 47), unieważnianie sumy kontrolnej ICV w protokole AH (IP 51) na skutek modyfikacji adresu nadawcy, unieważnianie sum kontrolnych pseudonagłówka TCP/UDP wewnątrz zaszyfrowanego ładunku w trybie transportowym oraz konflikty portu UDP 500 przy równoległych sesjach IKE za pojedynczym adresem publicznym.

Wdrożenie standardów RFC 3947 (negocjacja i detekcja NAT-D) oraz RFC 3948 (enkapsulacja ESP wewnątrz datagramów UDP na porcie 4500 z wykorzystaniem znacznika Non-ESP Marker) pozwoliło na eleganckie i bezpieczne rozwiązanie wszystkich wymienionych problemów bez obniżenia poziomu bezpieczeństwa kryptograficznego.

Współczesna inżynieria sieciowa bezwzględnie rekomenduje wykorzystywanie nowoczesnego protokołu IKEv2 (RFC 7296), w którym obsługa NAT-T jest wbudowana na stałe, a integracja ze standardem MOBIKE (RFC 4555) gwarantuje nieprzerwaną łączność stacji mobilnych nawet w warunkach dynamicznych zmian adresu za translatorami operatorskimi.

Źródła i dokumentacja techniczna: Publikacja NIST SP 800-131A Rev 2: Przejścia algorytmów kryptograficznych.

Ważne skróty i pojęcia:

  • NAT-T (NAT Traversal) - Uniwersalny standard IETF adaptacji tuneli IPsec do środowisk translacyjnych.
  • ESP (Encapsulating Security Payload) - Protokół szyfrujący dane, enkapsulowany w UDP 4500.
  • IKEv2 (Internet Key Exchange Version 2) - Współczesny standard zarządzania kluczami z natywną obsługą NAT-T.
  • MOBIKE (IKEv2 Mobility and Multihoming) - Protokół zapewniający ciągłość połączenia podczas zmiany punktu dostępowego.
  • PAT (Port Address Translation) - Translacja adresów i portów sprawnie obsługiwana dzięki technologii NAT-T.
56/56 Podsumowanie - najważniejsze wnioski (2/2)
Przedstawienie praktycznych wytycznych inżynierskich wdrożenia i diagnostyki tuneli VPN w środowiskach sieciowych ze szczególnym uwzględnieniem RouterOS i Cisco IOS.
  • RouterOS: nat-traversal=yes domyślnie, konfiguracja przez /ip ipsec peer.
  • Cisco IOS: NAT-T domyślnie włączony, crypto isakmp nat keepalive dla stabilności.
  • CGNAT i Symmetric NAT: szczególne wyzwanie - wymagają starannej konfiguracji.
  • Diagnostyka: Wireshark (filtry na port 4500) + logi IPSec + show crypto.
  • Znajomość NAT-T jest niezbędna dla każdego inżyniera sieciowego projektującego VPN.
  • Dziękuję za uwagę! Pytania? Zapraszam do dyskusji.
Dobra praktyka inżynierska VPN: Zbiór zasad konfiguracyjnych obejmujący stosowanie NAT Bypass, redukcję MSS Clamping, włączanie pakietów Keepalive oraz rutynową weryfikację logów systemowych.

Wymiar praktyczny wdrażania bezpiecznych wirtualnych sieci prywatnych wymaga od inżyniera sieciowego holistycznego spojrzenia na architekturę teleinformatyczną. Sukces wdrożenia nie zależy wyłącznie od poprawności parametrów kryptograficznych, lecz od harmonijnego współdziałania stosu VPN z tablicami trasowania, politykami translacji adresów oraz regułami zapory ogniowej.

W systemach MikroTik RouterOS fundamentem stabilnego łącza jest prawidłowe zdefiniowanie profilu Fazy 1 (z parametrem nat-traversal=yes), utworzenie polityki w trybie tunelowym oraz bezwzględne umieszczenie reguły NAT Bypass powyżej ogólnej maskarady WAN. W systemach Cisco IOS kluczowe znaczenie ma precyzyjne sformułowanie reguł listy ACL dla translacji NAT z wykluczeniem ruchu tunelowego za pomocą klauzuli deny oraz włączenie odświeżania sesji poleceniem crypto isakmp nat keepalive 20.

Niezależnie od wybranej platformy sprzętowej obligatoryjnym elementem każdej instalacji tunelowej jest wdrożenie mechanizmu MSS Clamping (ograniczenie TCP MSS do poziomu 1360-1380 bajtów), co eliminuje problem fragmentacji pakietów wywołany narzutem nagłówków UDP i ESP. W przypadku technologii WireGuard kluczem do sukcesu za barierami NAT jest zdefiniowanie parametru persistent-keepalive=25s.

W procesie diagnostyki i audytu inżynierowie powinni posługiwać się zaawansowanymi analizatorami pakietów (Wireshark) oraz zaawansowanymi emulatorami sieciowymi (GNS3, EVE-NG), unikając uproszczonych symulatorów. Zrozumienie mechanizmów NAT Traversal stanowi fundament wiedzy niezbędnej do projektowania nowoczesnych, bezpiecznych i odpornych na awarie sieci korporacyjnych.

Źródła i dokumentacja techniczna: Oficjalny portal zespołu CERT Polska (NASK-PIB).

Ważne skróty i pojęcia:

  • VPN (Virtual Private Network) - Wirtualna sieć prywatna stanowiąca fundament bezpiecznej komunikacji w nieufnym świecie.
  • NAT-T (NAT Traversal) - Technologia umożliwiająca działanie sieci IPsec w powszechnej infrastrukturze translacyjnej.
  • RouterOS (MikroTik RouterOS) - Platforma sieciowa oferująca zaawansowaną obsługę tuneli VPN.
  • IOS (Internetwork Operating System) - System operacyjny routerów Cisco powszechnie stosowany w korporacjach.
  • Wireshark (Wireshark Packet Analyzer) - Podstawowe narzędzie inżynierskie do weryfikacji i certyfikacji transmisji pakietowej.