1/25 Wirtualne interfejsy sieciowe TAP i TUN - wprowadzenie
Przedstawienie koncepcji wirtualnych interfejsów sieciowych, ich genezy oraz kluczowej roli w tworzeniu wirtualnych sieci prywatnych i oprogramowania sieciowego.
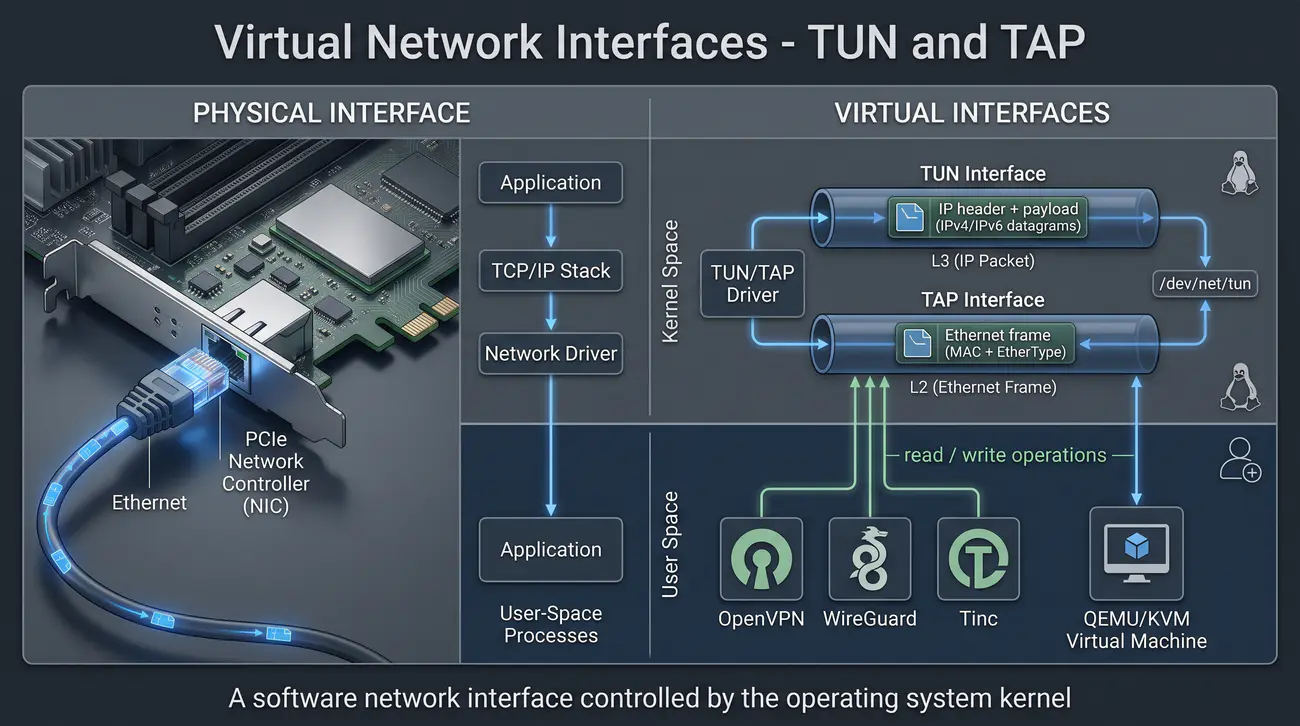
  • Wirtualny interfejs sieciowy (VNI): Programowy odpowiednik fizycznej karty sieciowej (NIC), alokowany i kontrolowany bezpośrednio w strukturach jądra systemu operacyjnego.
  • W przeciwieństwie do sprzętowego kontrolera połączonego ze skrętką Ethernet lub radiem Wi-Fi, interfejs wirtualny przekazuje strumień pakietów do procesu działającego w przestrzeni użytkownika (User Space).
  • Architektura ta stanowi techniczny fundament współczesnych protokołów VPN (OpenVPN, WireGuard, Tinc) oraz platform wirtualizacji maszyn (QEMU/KVM).
  • W systemach operacyjnych funkcjonują dwa fundamentalne typy wirtualnych punktów końcowych: interfejs TUN (Network Tunnel) operujący w warstwie sieciowej (L3) oraz interfejs TAP (Network Tap) emulujący łącze danych (L2).
  • Interfejs TUN operuje bezpośrednio na surowych datagramach IP (IPv4/IPv6), podczas gdy interfejs TAP generuje i parsuje pełną ramkę Ethernet wraz z adresacją MAC i polem typu EtherType.
  • Zakres tematyczny modułu: przepływ pakietów jądro-użytkownik, deskryptor urządzenia /dev/net/tun, konfiguracja w środowiskach Linux i Windows, studium wdrożeniowe OpenVPN, diagnostyka oraz bilans wydajności.
Wirtualny interfejs sieciowy (Virtual Network Interface): Logiczny punkt końcowy komunikacji sieciowej tworzony i kontrolowany programowo przez system operacyjny, niewymagający dedykowanego fizycznego kontrolera sprzętowego.
Slide 1
+-------------------------------------------------------------+ | TRADYCYJNA KARTA NIC | | Aplikacja -> Stos TCP/IP -> Sterownik -> Fizyczny kontroler| | | | | Kabel Ethernet | +-------------------------------------------------------------+ | WIRTUALNY INTERFEJS SIECIOWY (TUN/TAP) | | Aplikacja A -> Stos TCP/IP -> Sterownik TUN/TAP | | ^ | | | (deskryptor pliku) | | v | | Aplikacja VPN (Userspace) | +-------------------------------------------------------------+

Tradycyjna architektura sieciowa w systemach komputerowych zakładała ścisłe powiązanie logicznego interfejsu sieciowego z fizycznym kontrolerem sprzętowym (Network Interface Card - NIC). Każdy pakiet generowany przez aplikacje użytkownika trafiał do stosu protokołów jądra (np. TCP/IP), skąd po enkapsulacji i przetworzeniu przez sterownik urządzenia był bezpośrednio kierowany do buforów układu scalonego karty sieciowej i transmitowany przez medium fizyczne w postaci impulsów elektrycznych, fal radiowych lub błysków światła.

Wprowadzenie wirtualnych interfejsów sieciowych odwróciło ten klasyczny paradygmat transmisyjny. Wirtualny interfejs sieciowy reprezentuje logiczny obiekt w strukturach jądra systemu operacyjnego, który z punktu widzenia systemowego stosu sieciowego zachowuje się identycznie jak fizyczna karta sieciowa. Zasadnicza różnica polega na tym, że zamiast fizycznego złącza kablowego, medium transmisyjnym dla interfejsu wirtualnego staje się proces programu działający w przestrzeni użytkownika (User Space), który odczytuje i zapisuje pakiety za pośrednictwem specjalnego deskryptora.

Mechanizm ten zrewolucjonizował inżynierię oprogramowania sieciowego, stając się fundamentem dla rozwoju nowoczesnych wirtualnych sieci prywatnych (VPN). Program tunelujący nie musi implementować od zera własnego stosu TCP/IP ani ingerować w niskopoziomowe struktury jądra. Wystarczy, że przechwyci pakiet z wirtualnego interfejsu, zaszyfruje jego zawartość za pomocą algorytmów kryptograficznych (np. AES lub ChaCha20), a następnie przetransportuje go przez publiczny Internet wewnątrz standardowego pakietu UDP lub TCP do zdalnego serwera.

W niniejszym module szczegółowo omówiono zasady działania, różnice protokołowe oraz procedury wdrożeniowe interfejsów TUN i TAP. Analizie poddano specyfikę implementacji w jądrze systemu Linux (sterownik tun.ko) oraz w środowisku Microsoft Windows (sterowniki TAP-Windows6 oraz nowoczesny Wintun), kładąc szczególny nacisk na praktyczne przykłady konfiguracji, weryfikację poprawności transmisji oraz optymalizację wydajnościową.

Źródła i dokumentacja techniczna: Dokumentacja jądra Linux: Sterowniki Universal TUN/TAP.

Ważne skróty i pojęcia:

  • NIC (Network Interface Card) - Karta sieciowa - fizyczny lub wirtualny kontroler komunikacji sieciowej.
  • TUN (Network Tunnel) - Wirtualny interfejs sieciowy operujący w warstwie 3 modelu OSI (pakiety IP).
  • TAP (Network Tap) - Wirtualny interfejs sieciowy emulujący urządzenie warstwy 2 modelu OSI (ramki Ethernet).
  • OSI (Open Systems Interconnection) - Standardowy model odniesienia opisujący siedem warstw komunikacji sieciowej.
  • VPN (Virtual Private Network) - Wirtualna sieć prywatna tworząca bezpieczny, szyfrowany kanał komunikacyjny w sieci publicznej.
2/25 Architektura komunikacji - przestrzeń jądra a przestrzeń użytkownika
Szczegółowe wyjaśnienie mechanizmu wymiany danych pomiędzy stosem sieciowym jądra a procesem aplikacji działającym w przestrzeni użytkownika.
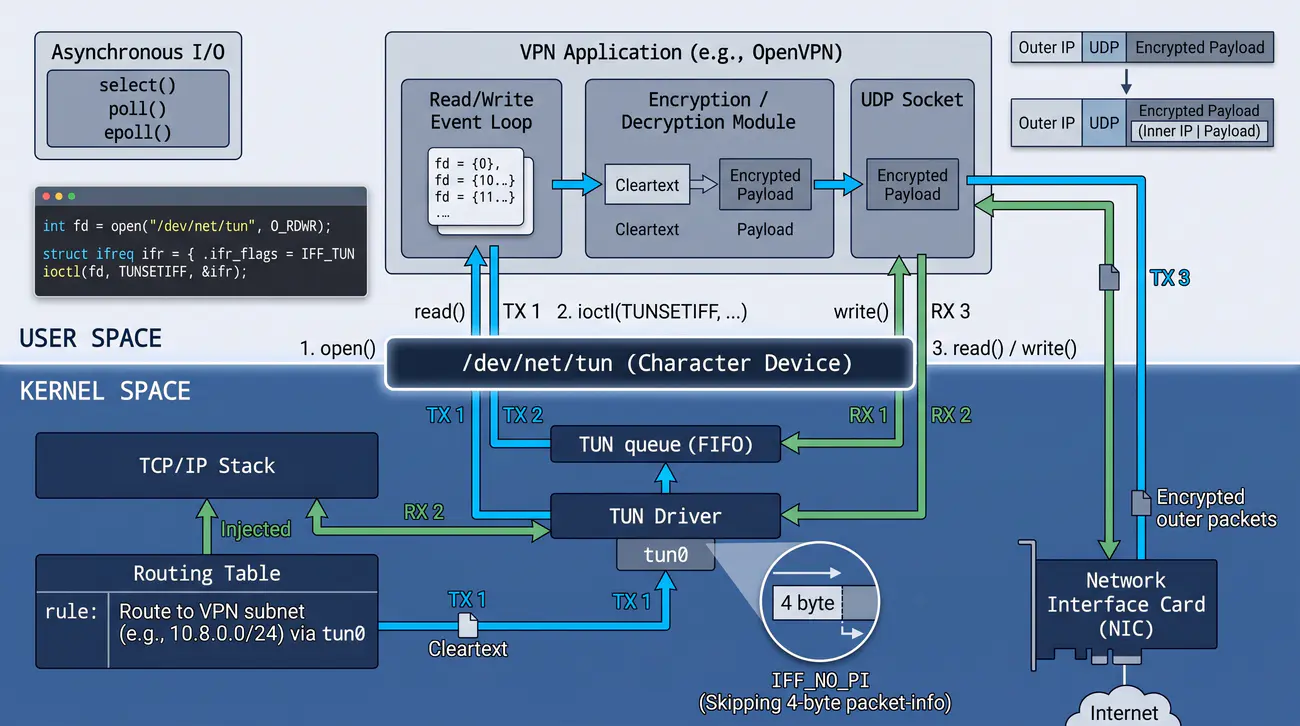
  • Punktem styku pomiędzy jądrem a przestrzenią użytkownika jest dedykowany węzeł urządzenia znakowego: /dev/net/tun w systemie Linux.
  • Cykl życia rozpoczyna się od wywołania systemowego open(), po którym następuje rejestracja parametrów za pomocą polecenia sterującego ioctl() z flagą TUNSETIFF.
  • Kierunek nadawczy jądra (TX): pakiety skierowane przez systemową tablicę trasowania na wirtualny interfejs trafiają do kolejki bufora, skąd aplikacja tunelująca odczytuje je wywołaniem read().
  • Kierunek odbiorczy jądra (RX): pakiety wstrzyknięte przez aplikację za pomocą wywołania write() są natychmiast wprowadzane do systemowego stosu sieciowego jako ruch odebrany z sieci fizycznej.
  • Aplikacja w przestrzeni użytkownika pełni rolę programowego przewodu transmisyjnego: pobiera pakiety, szyfruje je kryptograficznie i hermetyzuje w gniazdach sieciowych transportowych (np. w gnieździe UDP).
  • Asynchroniczna obsługa wejścia/wyjścia (I/O) opiera się na wydajnych mechanizmach powiadamiania jądra: wywołaniach select(), poll() lub podsystemie epoll(), eliminując blokowanie procesu.
Przestrzeń użytkownika (User Space) i przestrzeń jądra (Kernel Space): Dwie podstawowe domeny uprawnień procesora; jądro zarządza sprzętem i stosem sieciowym, a aplikacje użytkownika komunikują się z nim za pośrednictwem wywołań systemowych.
Slide 2
+-------------------------------------------------------------+ | PRZESTRZEŃ UŻYTKOWNIKA (USER SPACE) | | | | +-----------------------+ +-----------------------+ | | | Aplikacja VPN / QEMU | | Zwykła aplikacja (np. | | | | (np. OpenVPN) | | przeglądarka WWW, SSH)| | | +-----------+-----------+ +-----------+-----------+ | | read() | write() | gniazdo TCP | +-------+-------+-----------------------------+---------------+ | | | (Deskryptor /dev/net/tun) | | | v | v | | +-----------+-----------+ +-----------+-----------+ | | | Wirtualny sterownik |<--->| Stos sieciowy | | | | TUN / TAP | | TCP/IP Jądra | | | +-----------------------+ +-----------+-----------+ | | | | | v | | +-----------+-----------+ | | | Sterownik i karta eth0| | | +-----------------------+ | | PRZESTRZEŃ JĄDRA (KERNEL SPACE) | +-------------------------------------------------------------+

Bezpieczeństwo i stabilność nowoczesnych systemów operacyjnych opiera się na sprzętowej izolacji pamięci pomiędzy przestrzenią jądra (Kernel Space) a przestrzenią użytkownika (User Space). W przestrzeni jądra wykonują się krytyczne procedury systemu: zarządca pamięci, planista procesów oraz kompletny stos sieciowy przetwarzający struktury pakietów sieciowych (w systemie Linux są to struktury sk_buff). Aplikacje użytkownika nie mają bezpośredniego dostępu do pamięci jądra i mogą komunikować się z nim wyłącznie przez zdefiniowane wywołania systemowe (system calls).

W przypadku interfejsów TUN/TAP kluczowym elementem integracyjnym jest węzeł pliku znakowego /dev/net/tun zarejestrowany w systemie plików z numerem głównym (major) 10 i pomocniczym (minor) 200. Gdy proces aplikacji (np. demon OpenVPN) wykonuje funkcję open('/dev/net/tun', O_RDWR), jądro alokuje nowy deskryptor pliku. Następnie, wywołanie ioctl(fd, TUNSETIFF, &ifr) instruuje sterownik, czy tworzony interfejs ma pracować w trybie warstwy 3 (flaga IFF_TUN), czy warstwy 2 (flaga IFF_TAP), oraz nadaje mu nazwę systemową (np. tun0).

W momencie rejestracji interfejsu w systemie, jądro tworzy standardową strukturę urządzenia sieciowego (struct net_device), która pojawia się na liście interfejsów obok fizycznych kart Ethernet czy Wi-Fi. Gdy dowolna aplikacja w systemie (np. przeglądarka internetowa) wyśle pakiet na adres IP przypisany do podsieci tunelu, jądro wykonuje standardową procedurę trasowania (routing lookup). Pakiet zostaje skierowany do kolejki nadawczej interfejsu tun0. Zamiast trafić do kolejki DMA karty fizycznej, pakiet zostaje umieszczony w kolejce oczekującej deskryptora pliku.

Demon VPN, monitorujący deskryptor za pomocą wydajnych mechanizmów powiadamiania o zdarzeniach (np. epoll w systemie Linux), odbiera powiadomienie o dostępności danych. Następuje wywołanie funkcji read(), która kopiuje surowe bajty pakietu z pamięci jądra do bufora w przestrzeni użytkownika. Aplikacja wykonuje operacje kryptograficzne, po czym wysyła zaszyfrowany pakiet przez standardowe gniazdo UDP/TCP powiązane z fizyczną kartą sieciową w stronę Internetu.

Źródła i dokumentacja techniczna: Podręcznik programisty Linux: Wywołanie systemowe ioctl.

Ważne skróty i pojęcia:

  • VFS (Virtual File System) - Wirtualny system plików zapewniający jednolity interfejs dostępu do zasobów w systemach uniksowych.
  • ioctl (Input/Output Control) - Wywołanie systemowe służące do sterowania specyficznymi parametrami urządzeń wejścia-wyjścia.
  • DMA (Direct Memory Access) - Mechanizm bezpośredniego dostępu do pamięci operacyjnej z pominięciem procesora.
  • I/O (Input/Output) - Operacje wejścia-wyjścia realizowane przez aplikacje i jądro systemu.
3/25 TUN a TAP - fundamentalne różnice (L3 vs L2)
Usystematyzowanie różnic architektonicznych, protokołowych i funkcjonalnych pomiędzy wirtualnymi interfejsami warstwy 3 (TUN) a warstwy 2 (TAP).
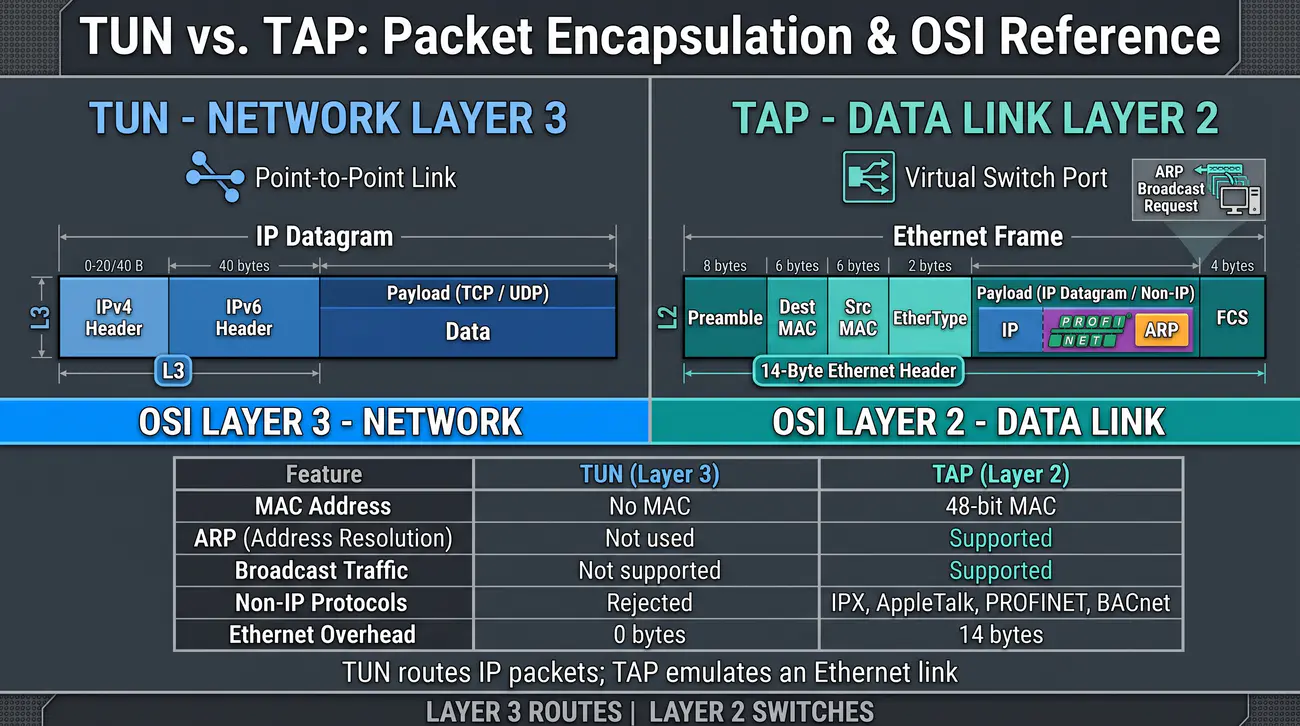
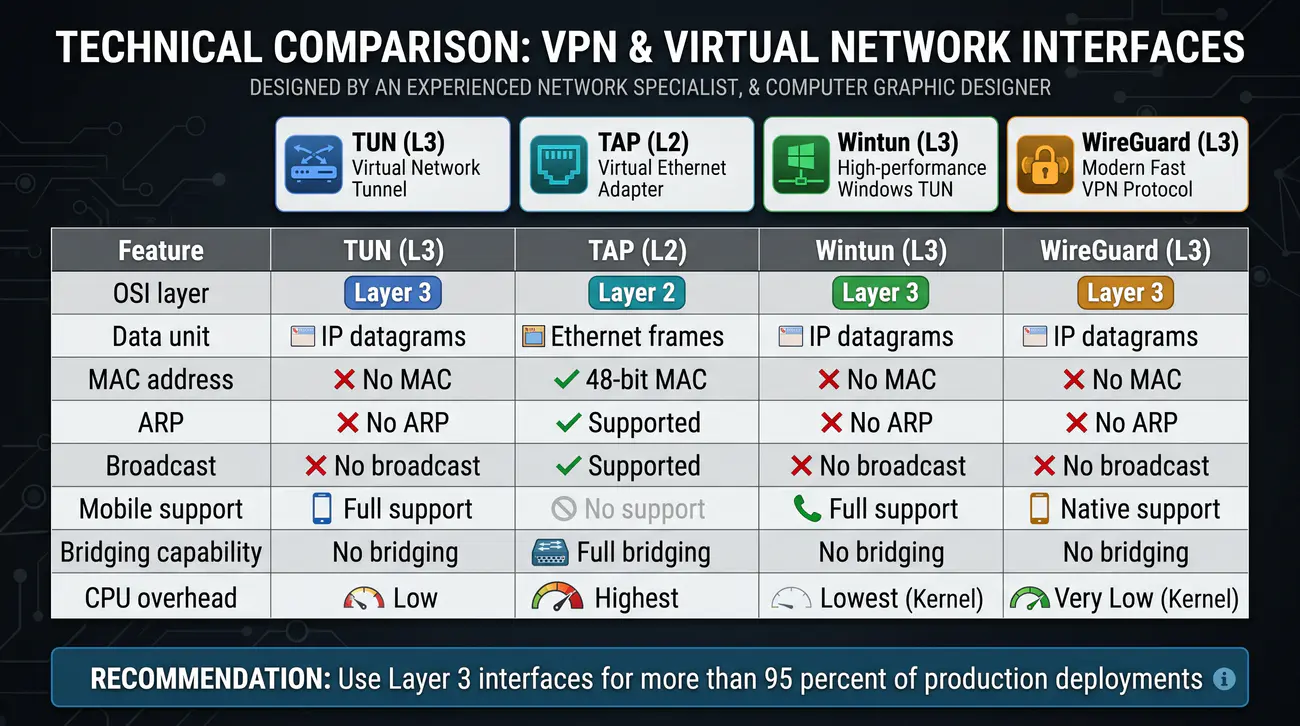
  • Poziom modelu odniesienia OSI: interfejs TUN operuje w warstwie sieciowej (Layer 3), natomiast interfejs TAP operuje w warstwie łącza danych (Layer 2).
  • Struktura jednostki danych: TUN przetwarza wyłącznie czyste datagramy IP. TAP przetwarza kompletne ramki Ethernet składające się z preambuły, nagłówka MAC, pola EtherType i ładunku danych.
  • Identyfikacja sieciowa: interfejs TUN nie posiada sprzętowego adresu MAC i stanowi logiczny kanał Point-to-Point. Interfejs TAP ma przydzielony 48-bitowy adres MAC i zachowuje się jak wirtualny port przełącznika.
  • Obsługa protokołu ARP: interfejs TUN całkowicie pomija zapytania ARP (ruch jest bezpośrednio kierowany przez trasowanie IP). Interfejs TAP w pełni generuje i przetwarza pakiety ARP.
  • Obsługa protokołów innych niż IP: interfejs TUN odrzuca ramki niebędące pakietami IP. Interfejs TAP pozwala na bezproblemowy tranzyt protokołów przemysłowych (IPX, AppleTalk, PROFINET, BACnet).
  • Narzut transmisyjny: interfejs TUN charakteryzuje się minimalnym narzutem (brak nagłówka Ethernet). TAP dodaje obligatoryjny 14-bajtowy nagłówek Ethernet do każdego transmitowanego pakietu.
TUN (Network Tunnel) vs TAP (Network Tap): TUN tworzy wirtualne połączenie warstwy sieciowej (IP) bez nagłówków łącza danych; TAP tworzy wirtualny adapter ethernetowy emulujący fizyczną kartę sieciową wraz z ramką warstwy 2.
Slide 3
+-------------------------------------------------------------+ | JEDNOSTKA DANYCH W INTERFEJSIE TUN (L3) | | +------------------------+-------------------------------+ | | | Nagłówek IP | Ładunek danych | | | | (IPv4 lub IPv6) | (np. TCP, UDP, ICMP) | | | +------------------------+-------------------------------+ | | Brak nagłówka Ethernet L2 | Brak adresów MAC | Brak ARP | +-------------------------------------------------------------+ | JEDNOSTKA DANYCH W INTERFEJSIE TAP (L2) | | +--------------------+-------------------+---------------+ | | | Nagłówek Ethernet | Nagłówek IP | Ładunek danych| | | | (MAC DST, SRC, Typ)| (IPv4 lub IPv6) | (TCP, UDP) | | | +--------------------+-------------------+---------------+ | | Pełna ramka Ethernet | Emulacja switcha | Obsługa ARP | +-------------------------------------------------------------+

Zrozumienie fundamentalnej granicy pomiędzy warstwą drugą (łącza danych) a warstwą trzecią (sieciową) modelu ISO/OSI stanowi kluczowy warunek prawidłowego doboru interfejsu w projekcie sieciowym. Interfejs TUN (Network Tunnel) został zaprojektowany z myślą o czystym routingu pakietów warstwy sieciowej. W strumieniu bajtów przekazywanym przez deskryptor TUN pierwszym bajtem danych jest zawsze początek nagłówka protokołu IP (wersja protokołu: 4 lub 6). W tym trybie pojęcie adresu fizycznego MAC, preambuły ramki czy tablicy ARP w ogóle nie istnieje.

Z kolei interfejs TAP (Network Tap) został zaprojektowany jako wierna programowa emulacja sprzętowego kontrolera Ethernet IEEE 802.3. Gdy proces odczytuje dane z deskryptora TAP, otrzymuje kompletną ramkę rozpoczynającą się od 6-bajtowego adresu MAC odbiorcy, 6-bajtowego adresu MAC nadawcy oraz 2-bajtowego pola EtherType (określającego typ zawartego protokołu, np. 0x0800 dla IPv4, 0x86DD dla IPv6 lub 0x0806 dla ARP). Dzięki temu system operacyjny traktuje interfejs TAP jako kolejny fizyczny port wirtualnego przełącznika sieciowego.

Różnica ta determinuje sposób traktowania ruchu rozgłoszeniowego i procedury translacji adresów. W przypadku interfejsu TUN system operacyjny nie wysyła zapytań ARP (Who has IP 10.8.0.2?), ponieważ łącze ma charakter Point-to-Point - jądro natychmiast wie, że każdy pakiet zaadresowany do podsieci tunelu należy bez zbędnej sygnalizacji przekazać do wirtualnego urządzenia. W przypadku interfejsu TAP jądro musi najpierw wysłać zapytanie rozgłoszeniowe ARP w celu skojarzenia adresu IP z docelowym adresem MAC, co generuje dodatkowy ruch w kanale.

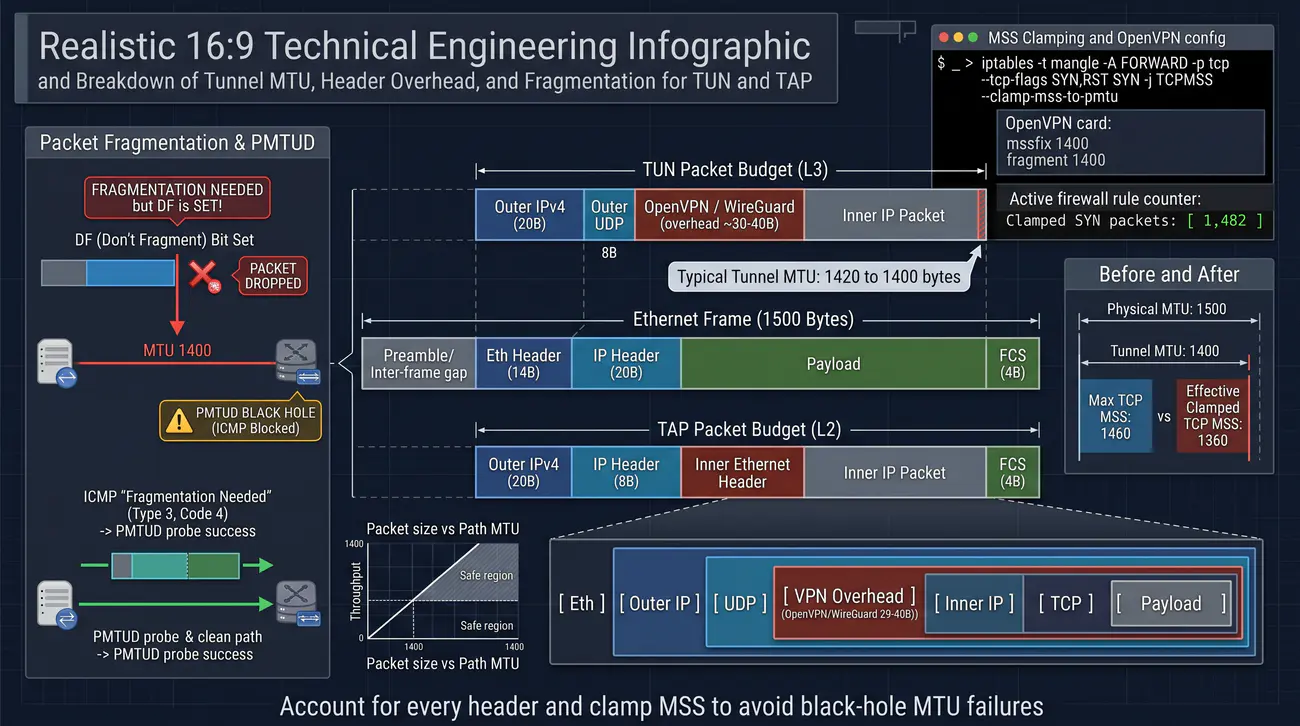
Z punktu widzenia efektywności transmisji, obecność 14-bajtowego nagłówka Ethernet w interfejsie TAP generuje zauważalny narzut transmisyjny (overhead). Na łączach o wysokiej przepustowości lub wąskich traktach radiowych każdy zaoszczędzony bajt ma znaczenie dla zapobiegania niekorzystnemu zjawisku fragmentacji pakietów IP. Z tego powodu interfejsy TUN są zdecydowanie preferowane w konfiguracjach bazujących na routingu IP, podczas gdy interfejsy TAP stosuje się wyłącznie wtedy, gdy specyfika wdrożenia bezwzględnie wymaga przezroczystości warstwy 2.

Źródła i dokumentacja techniczna: Baza wiedzy Dipol: Ramka Ethernet - standardy i struktura.

Ważne skróty i pojęcia:

  • ARP (Address Resolution Protocol) - Protokół translacji adresów warstwy sieciowej (IP) na adresy warstwy łącza danych (MAC).
  • MAC (Media Access Control) - 48-bitowy unikalny identyfikator sprzętowy karty sieciowej w standardzie IEEE 802.
  • EtherType - Dwubajtowe pole w ramce Ethernet II określające protokół hermetyzowany w ładunku ramki.
  • P2P (Point-to-Point) - Topologia komunikacyjna punkt-punkt łącząca bezpośrednio dwa węzły sieciowe.
4/25 Kryteria wyboru interfejsu - TUN czy TAP w projekcie sieciowym?
Przedstawienie inżynierskich zasad doboru typu wirtualnego interfejsu w zależności od wymagań aplikacji, topologii sieci oraz platform docelowych.
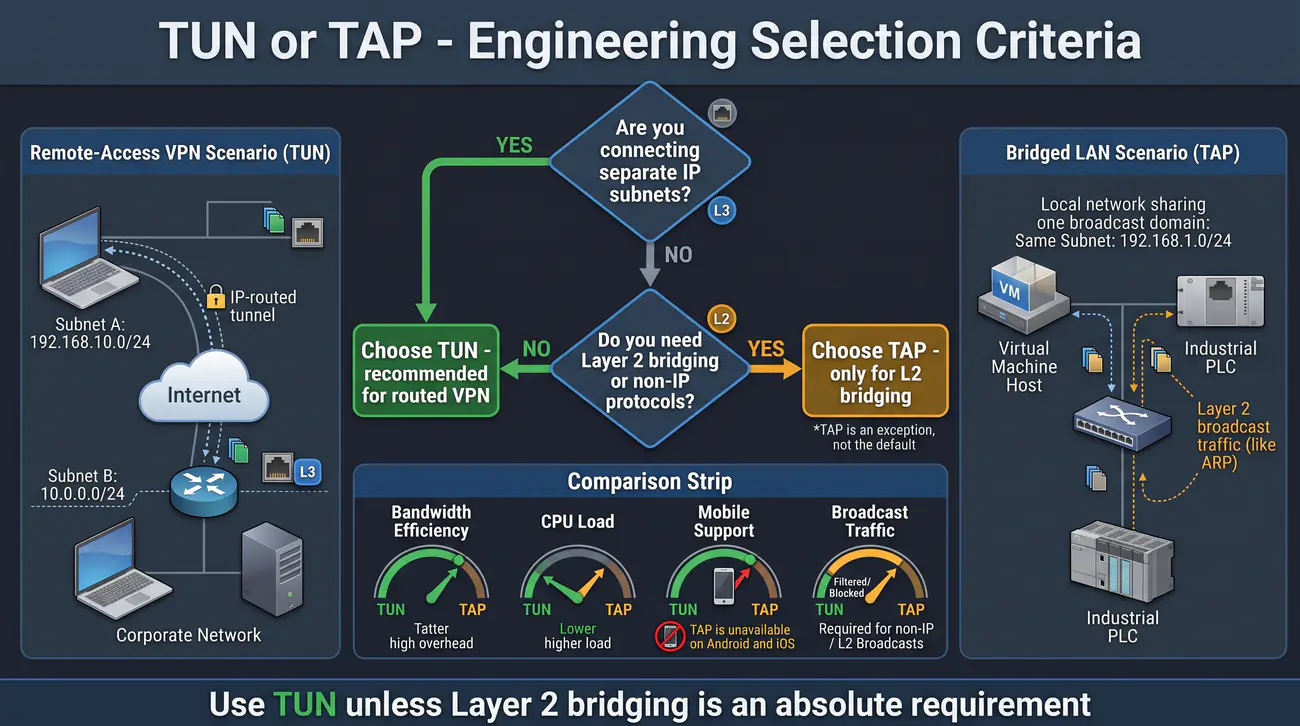
  • Przeznaczenie interfejsu TUN: klasyczny bezpieczny dostęp zdalny (Remote Access), połączenia międzyoddziałowe (Site-to-Site) oraz tranzyt ogólnego ruchu internetowego.
  • Przeznaczenie interfejsu TAP: łączenie odległych segmentów sieci w jedną wspólną domenę rozgłoszeniową (Bridging), wirtualizacja maszyn (KVM) oraz obsługa protokołów przemysłowych.
  • Efektywność wykorzystania pasma: interfejs TUN nie transmituje szumu sieciowego. Interfejs TAP przesyła przez szyfrowany tunel wszelkie rozgłoszenia (broadcasty) i pakiety wieloodbiorcze (multicasty).
  • Narzut obliczeniowy procesora: przetwarzanie w warstwie 3 (TUN) jest znacznie lżejsze dla procesora; emulacja urządzeń warstwy 2 (TAP) generuje wyższe obciążenie kontekstowe.
  • Kompatybilność z urządzeniami mobilnymi: interfejs TUN posiada pełne, natywne wsparcie w systemach Android oraz iOS. Interfejs TAP jest bezwzględnie zablokowany na platformach mobilnych.
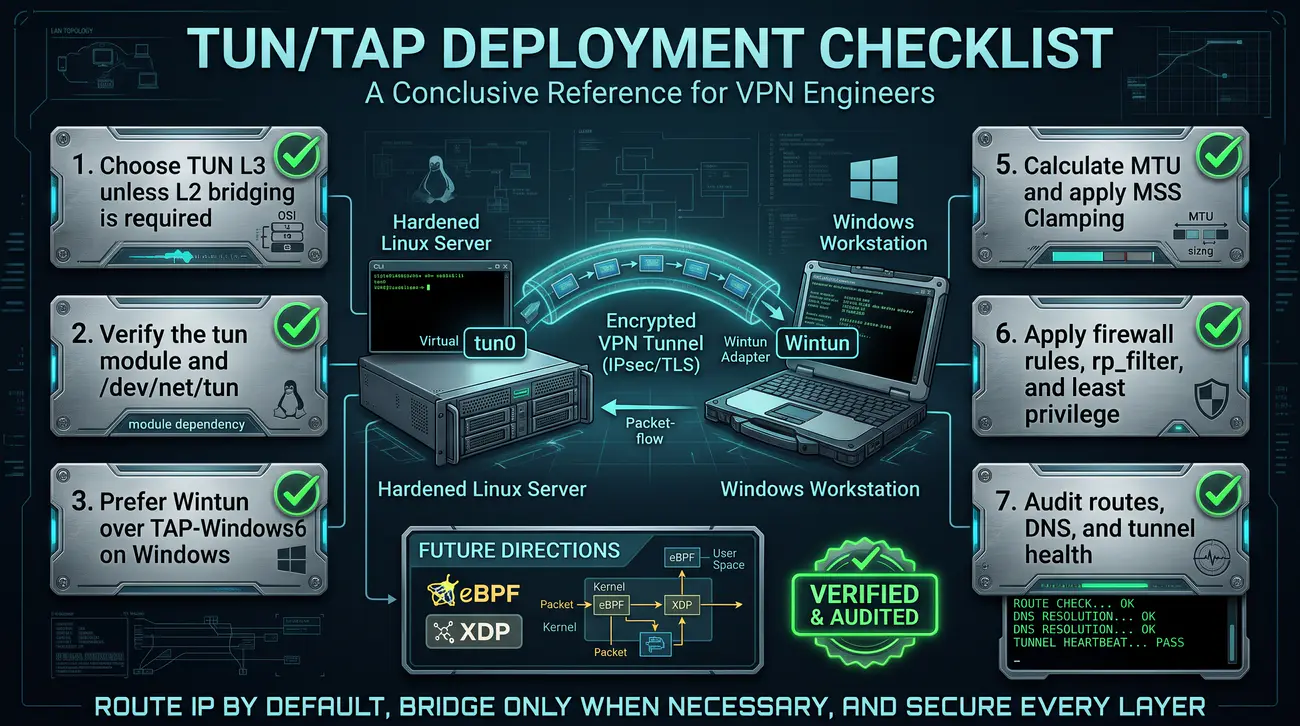
  • Współczesna reguła inżynierska: zawsze stosuj interfejs TUN, chyba że wdrożenie bezwzględnie wymaga mostkowania domen rozgłoszeniowych lub transmisji protokołów nieobsługujących IP z użyciem procedur kryptografii.
Routing (trasowanie) vs Bridging (mostkowanie): Routing łączy odrębne podsieci w warstwie 3 na podstawie decyzji tablicy routingu IP; bridging łączy segmenty w warstwie 2 w jedną wspólną domenę rozgłoszeniową Ethernet.
Slide 4
+-------------------------------------------------------------+ | DRZEWO DECYZYJNE INŻYNIERA SIECIOWEGO | | | | Czy łączysz odrębne podsieci IP? | | / \ | | TAK / \ NIE (wspólna podsieć) | v v | | WYBIERZ: TUN Czy musisz mostkować | | (Zalecany standard) ramki L2 / non-IP? | | / \ | | TAK / \ NIE | | v v | | WYBIERZ: TAP Przemyśl | | (Wymaga mostka) architekturę| +-------------------------------------------------------------+

Prawidłowy wybór pomiędzy interfejsem TUN a TAP jest jedną z najważniejszych decyzji architektonicznych podczas projektowania bezpiecznej infrastruktury VPN. Podstawowym kryterium podziału jest planowana organizacja adresacji logicznej w łączonych segmentach sieci. Jeżeli oddział firmy posiada podsieć 192.168.10.0/24, a centrala operuje w podsieci 192.168.20.0/24, naturalnym i najbardziej optymalnym wyborem jest interfejs TUN, który doskonale integruje się z mechanizmami trasowania IP.

Interfejs TAP staje się koniecznością w specyficznych scenariuszach, w których oprogramowanie biznesowe lub systemy przemysłowe wymagają obecności w tej samej domenie rozgłoszeniowej. Dotyczy to między innymi systemów automatyki budynkowej i przemysłowej (np. protokoły BACnet, Modbus over Ethernet), środowisk wirtualizacji klastrowej wymagających migracji maszyn wirtualnych na żywo (Live Migration) w obrębie tego samego adresu IP, a także domowych i multimedialnych aplikacji korzystających z mechanizmów autowykrywania usług (np. Apple Bonjour, mDNS, Spotify Connect czy DLNA).

Niezwykle istotnym ograniczeniem inżynierskim jest kompatybilność z urządzeniami mobilnymi. Nowoczesne mobilne systemy operacyjne, takie jak Google Android oraz Apple iOS, z powodów bezpieczeństwa i oszczędności energii celowo zablokowały możliwość tworzenia wirtualnych adapterów warstwy 2. Systemowe API dla usług VPN (np. VpnService w systemie Android) obsługuje wyłącznie interfejsy warstwy sieciowej (TUN). Wybór interfejsu TAP w projekcie sieci korporacyjnej uniemożliwi więc pracownikom mobilnym nawiązanie połączenia z poziomu smartfonów czy tabletów.

Należy również pamiętać o negatywnym wpływie interfejsów TAP na stabilność łączy rozległych (WAN). Każda ramka rozgłoszeniowa (broadcast) wygenerowana przez dowolną stację w sieci lokalnej (np. zapytania NetBIOS, okresowe komunikaty ARP, pakiety SSDP) musi zostać skopiowana, zaszyfrowana i przesłana przez tunel do każdego podłączonego klienta. W przypadku łączy o ograniczonej przepustowości lub łącz komórkowych prowadzi to do marnowania pasma oraz drenowania baterii urządzeń końcowych, co jednoznacznie przemawia za stosowaniem architektury opartej na TUN.

Źródła i dokumentacja techniczna: Wytyczne NIST SP 800-77 Rev. 1: Projektowanie bezpiecznych sieci VPN.

Ważne skróty i pojęcia:

  • WAN (Wide Area Network) - Rozległa sieć komputerowa łącząca węzły w różnych lokalizacjach geograficznych.
  • mDNS (Multicast DNS) - Protokół bezserwerowego rozwiązywania nazw hostów w lokalnej domenie rozgłoszeniowej.
  • SSDP (Simple Service Discovery Protocol) - Protokół rozgłoszeniowy służący do autowykrywania urządzeń UPnP w sieci lokalnej.
  • API (Application Programming Interface) - Interfejs programistyczny aplikacji definiujący zbiór reguł komunikacji między modułami.
5/25 Przegląd zastosowań w nowoczesnej infrastrukturze IT
Zaprezentowanie szerokiego spektrum technologii i systemów produkcyjnych opierających swoje działanie na interfejsach TUN i TAP.
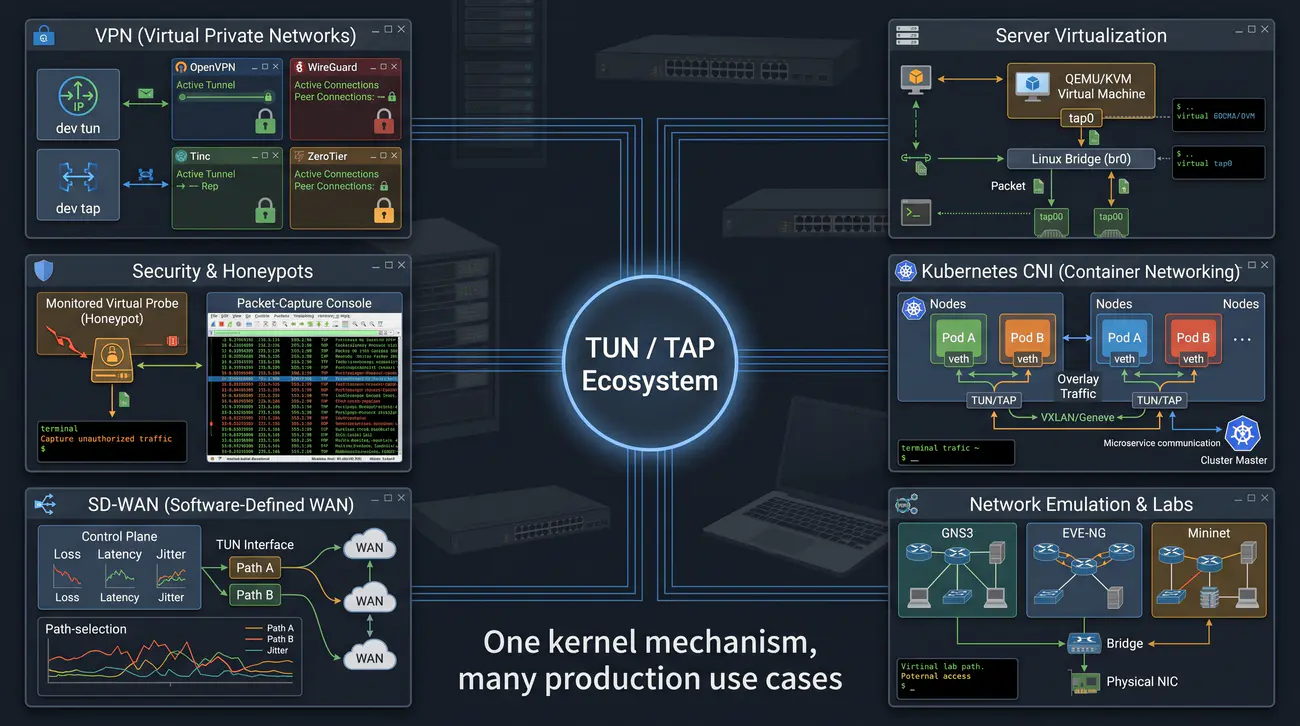
  • Wirtualne sieci prywatne: OpenVPN (obsługa obu trybów dev tun i dev tap), WireGuard (natywny interfejs warstwy 3), Tinc VPN oraz ZeroTier.
  • Wirtualizacja serwerowa: hiperwizor QEMU/KVM wykorzystuje interfejsy TAP podłączone do mostka w celu integracji kart sieciowych maszyn wirtualnych z siecią fizyczną.
  • Środowiska kontenerowe i Kubernetes: zaawansowane wtyczki sieciowe CNI (Container Network Interface) tworzą wirtualne interfejsy do trasowania ruchu pomiędzy podami i węzłami klastra.
  • Emulatory i laboratoria sieciowe: platformy GNS3, EVE-NG oraz Mininet wykorzystują interfejsy TAP do łączenia zwirtualizowanych routerów z fizyczną kartą stacji roboczej.
  • Symulatory i oprogramowanie SD-WAN: realizacja dynamicznego sterowania ścieżkami pakietów w przestrzeni użytkownika z wykorzystaniem deskryptora TUN.
  • Audyt i bezpieczeństwo: tworzenie wirtualnych sond i środowisk pułapkowych (honeypot) monitorowanych przez zespoły analizujące bezpieczeństwo teleinformatyczne.
Sieć nakładkowa (Overlay Network): Logiczna sieć komunikacyjna tworzona na bazie istniejącej fizycznej infrastruktury transmisyjnej (underlay), wykorzystująca tunele wirtualne do hermetyzacji ruchu.
Slide 5
+-------------------------------------------------------------+ | EKOSYSTEM ZASTOSOWAŃ TECHNOLOGII TUN/TAP | | | | +-----------------------+ +-----------------------+ | | | Wirtualne sieci VPN | | Wirtualizacja KVM | | | | OpenVPN, WireGuard, | | QEMU, virtio-net, | | | | Tailscale, ZeroTier | | Linux Bridge, OVS | | | +-----------+-----------+ +-----------+-----------+ | | | | | | +------------+ +------------+ | | | | | | v v | | [ STEROWNIK TUN / TAP ] | | ^ ^ | | +------------+ +------------+ | | | | | | +-----------+-----------+ +-----------+-----------+ | | | Emulatory sieciowe | | Kontenery i CNI | | | | GNS3, EVE-NG, | | Kubernetes, Flannel, | | | | Mininet, Cisco CML | | Docker Overlay | | | +-----------------------+ +-----------------------+ | +-------------------------------------------------------------+

Zastosowanie wirtualnych interfejsów sieciowych wykracza daleko poza klasyczne wirtualne sieci prywatne, stanowiąc kluczowy element składowy nowoczesnych centrów przetwarzania danych (Data Centers) oraz chmur obliczeniowych. W środowiskach wirtualizacji opartych na hipernadzorcy KVM (Kernel-based Virtual Machine) oraz emulatorze QEMU, interfejs TAP jest standardowym mechanizmem dostarczania łączności sieciowej dla systemów gościa. Karta wirtualna maszyny wirtualnej (np. zoptymalizowany sterownik virtio-net) jest bezpośrednio powiązana z urządzeniem TAP w systemie gospodarza.

Równie ważnym obszarem jest ekosystem orkiestracji kontenerów (Kubernetes). Choć kontenery często wykorzystują mechanizm par wirtualnych interfejsów ethernetowych (veth pairs), to wtyczki sieciowe CNI (Container Network Interface) realizujące zaawansowane sieci nakładkowe (np. Flannel, Calico czy Weave Net) intensywnie korzystają z interfejsów TUN/TAP do enkapsulacji pakietów międzywęzłowych w protokołach VXLAN, Geneve lub bezpośrednich tunelach UDP.

W obszarze inżynierii laboratoryjnej i edukacji sieciowej, interfejsy TAP stanowią niezbędny pomost w oprogramowaniu symulacyjnym, takim jak GNS3 czy EVE-NG. Dzięki nim emulowane routery Cisco IOS, Juniper JunOS czy MikroTik RouterOS mogą komunikować się z fizyczną kartą sieciową stacji roboczej inżyniera. Umożliwia to testowanie rzeczywistych urządzeń sprzętowych, podłączanie fizycznych przełączników zarządzalnych oraz inspekcję ruchu w programie Wireshark.

Wreszcie, interfejsy te odgrywają strategiczną rolę w nowoczesnych architekturach SD-WAN (Software-Defined WAN) oraz rozwiązaniach typu Mesh VPN nowej generacji, takich jak Tailscale, ZeroTier czy Slack Nebula. Technologie te eliminują konieczność stosowania centralnego koncentratora VPN, zestawiając bezpośrednie, szyfrowane tunele P2P pomiędzy wszystkimi węzłami organizacji, a interfejs TUN w każdym urządzeniu stanowi punkt styku logicznej topologii z systemowym stosem sieciowym.

Źródła i dokumentacja techniczna: Dokumentacja QEMU: Konfiguracja wirtualnych interfejsów sieciowych TAP.

Ważne skróty i pojęcia:

  • KVM (Kernel-based Virtual Machine) - Moduł jądra Linux przekształcający system w pełnoprawny hipernadzorca typu 1.
  • CNI (Container Network Interface) - Standard wtyczek sieciowych definiujący sposób alokacji interfejsów dla kontenerów.
  • SD-WAN (Software-Defined WAN) - Architektura sieci rozległej zarządzana programowo w celu optymalizacji tras i bezpieczeństwa.
  • OVS (Open vSwitch) - Wielowarstwowy, produkcyjny wirtualny przełącznik programowy dla środowisk chmurowych.
6/25 Interfejsy TUN/TAP w systemie Linux - moduł jądra i sterownik
Omówienie implementacji sterownika TUN/TAP w jądrze systemu Linux, weryfikacja dostępności modułu oraz zarządzanie prawami dostępu.
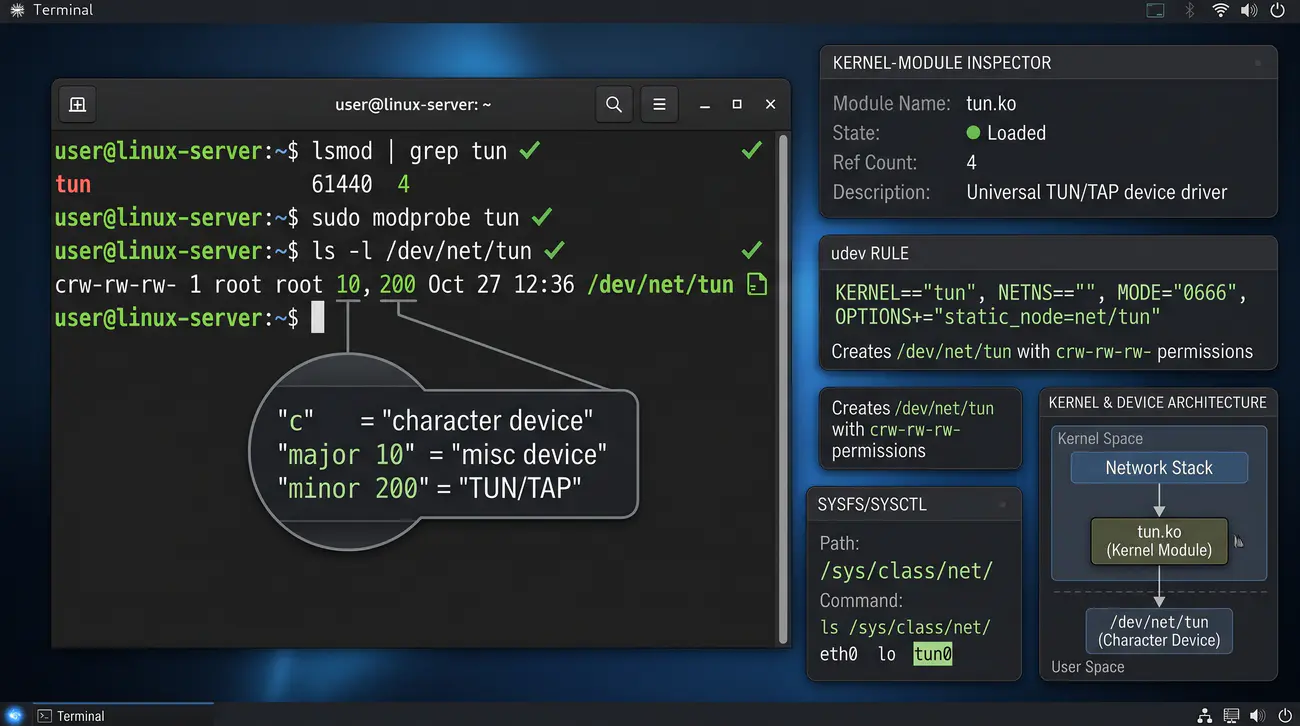
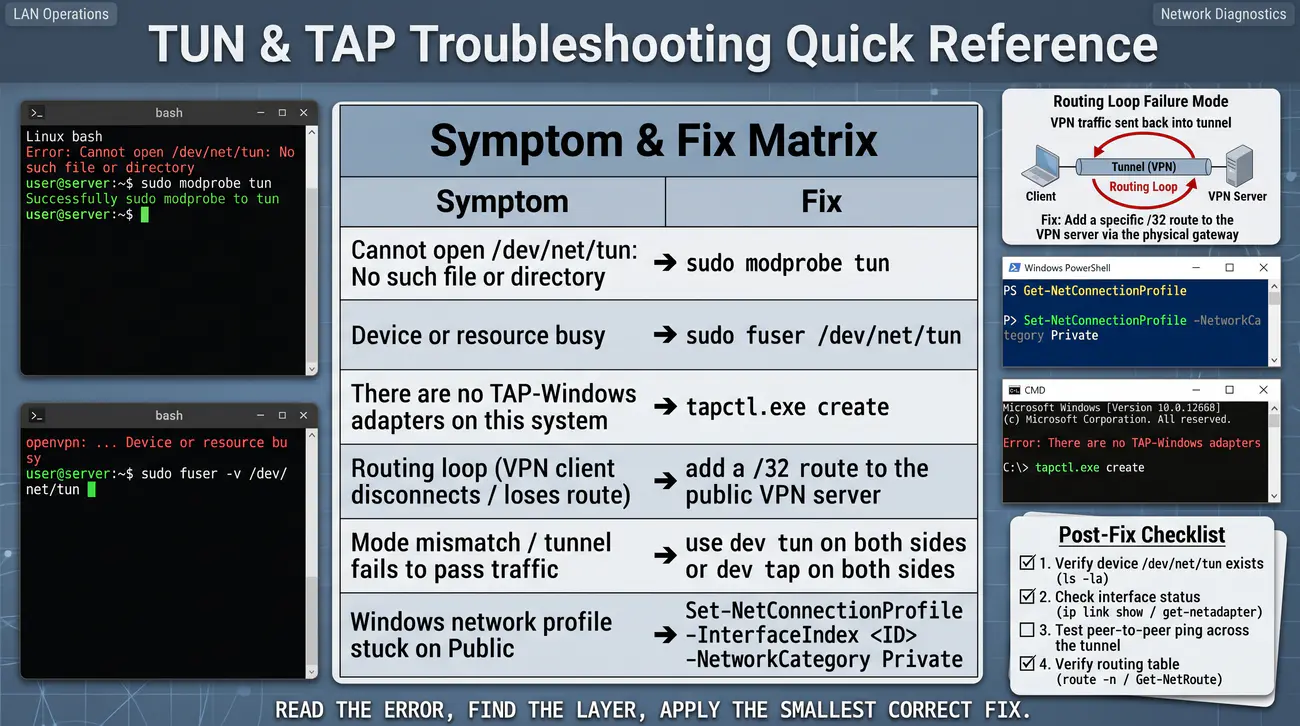
  • Sterownik Universal TUN/TAP w systemie Linux jest zintegrowany z jądrem w postaci ładowalnego modułu o nazwie tun.ko.
  • Weryfikacja obecności i stanu załadowania sterownika w systemie operacyjnym: polecenie lsmod | grep tun.
  • Ręczne załadowanie modułu do pamięci jądra: polecenie administratora sudo modprobe tun.
  • Plik urządzenia znakowego reprezentujący punkt wejścia do sterownika: węzeł /dev/net/tun o numerach głównym i podrzędnym (major 10, minor 200).
  • Automatyczne zarządzanie uprawnieniami i węzłem urządzenia w katalogu /dev realizuje demon systemd-udevd na podstawie reguł udev.
  • Inspekcja parametrów modułu w strukturach /sys oraz weryfikacja konfiguracji jądra za pomocą narzędzia sysctl.
Urządzenie znakowe (Character Device): Specjalny plik w systemie uniksowym reprezentujący urządzenie, z którym komunikacja odbywa się strumieniowo, bajt po bajcie, bez buforowania blokowego charakterystycznego dla dysków.
Slide 6
$ lsmod | grep tun tun 61440 4 $ ls -l /dev/net/tun crw-rw-rw- 1 root root 10, 200 paź 26 12:00 /dev/net/tun ^ |-- 'c' oznacza urządzenie znakowe (character device) '10' to numer główny (major - miscdevice) '200' to numer pomocniczy (minor)

Sterownik Universal TUN/TAP w systemie Linux jest jednym z najbardziej dojrzałych i stabilnych komponentów podsystemu sieciowego. Został włączony do głównego drzewa jądra w serii 2.4 i od tego czasu podlega ciągłym optymalizacjom wydajnościowym. W większości współczesnych dystrybucji serwerowych (Debian, Ubuntu, RHEL, Rocky Linux) sterownik kompilowany jest jako moduł ładowalny tun.ko lub wbudowany bezpośrednio w binarny obraz jądra (CONFIG_TUN=y).

Urządzenie znakowe /dev/net/tun rejestrowane jest w ramach podsystemu miscdevice. Jego rola polega na dostarczeniu standardowego interfejsu VFS dla operacji plikowych. Kiedy proces użytkownika wykonuje wywołanie systemowe open('/dev/net/tun', O_RDWR), jądro nie tworzy jeszcze interfejsu sieciowego, lecz alokuje strukturę kontekstu tun_file powiązaną z deskryptorem. Dopiero wysłanie żądania sterującego ioctl inicjalizuje właściwy interfejs sieciowy.

Kluczowym zagadnieniem administracyjnym jest bezpieczeństwo dostępu do węzła /dev/net/tun. Jeśli plik posiada uprawnienia 0600 (dostępny wyłącznie dla roota), każda aplikacja tunelująca musiałaby być uruchamiana z pełnymi uprawnieniami administratora, co narusza zasadę najniższych uprawnień (Principle of Least Privilege). Standardową dobrą praktyką jest skonfigurowanie reguły demona udev, która przypisuje plikowi grupę netdev z prawami odczytu i zapisu (0660) i dodanie odpowiednich użytkowników do tej grupy.

Istotną funkcjonalnością sterownika w systemie Linux jest obsługa trwałości interfejsów (Persistent Interfaces). W trybie domyślnym zamknięcie deskryptora pliku przez aplikację skutkuje natychmiastowym wyrejestrowaniem interfejsu z jądra i skasowaniem przypisanej adresacji IP. Dzięki fladze trwałości administrator może utworzyć interfejs z góry (np. podczas startu systemu skryptami systemd-networkd), nadać mu trwałą adresację i przypisać uprawnienia do konkretnego użytkownika, a proces aplikacji jedynie dołącza się do istniejącego węzła.

Źródła i dokumentacja techniczna: Dokumentacja jądra Linux: Architektura podsystemu sieciowego.

Ważne skróty i pojęcia:

  • VFS (Virtual File System) - Warstwa abstrakcji w jądrze zapewniająca jednolity dostęp do różnych systemów plików.
  • RHEL (Red Hat Enterprise Linux) - Komercyjna dystrybucja systemu Linux powszechnie stosowana w infrastrukturze korporacyjnej.
  • udev - Menedżer urządzeń w przestrzeni użytkownika dla jądra Linux zarządzający węzłami w katalogu /dev.
7/25 Tworzenie i konfiguracja interfejsu TUN w Linux (iproute2)
Przedstawienie procedury tworzenia, adresowania i aktywacji wirtualnego interfejsu warstwy 3 przy użyciu pakietu narzędziowego iproute2.
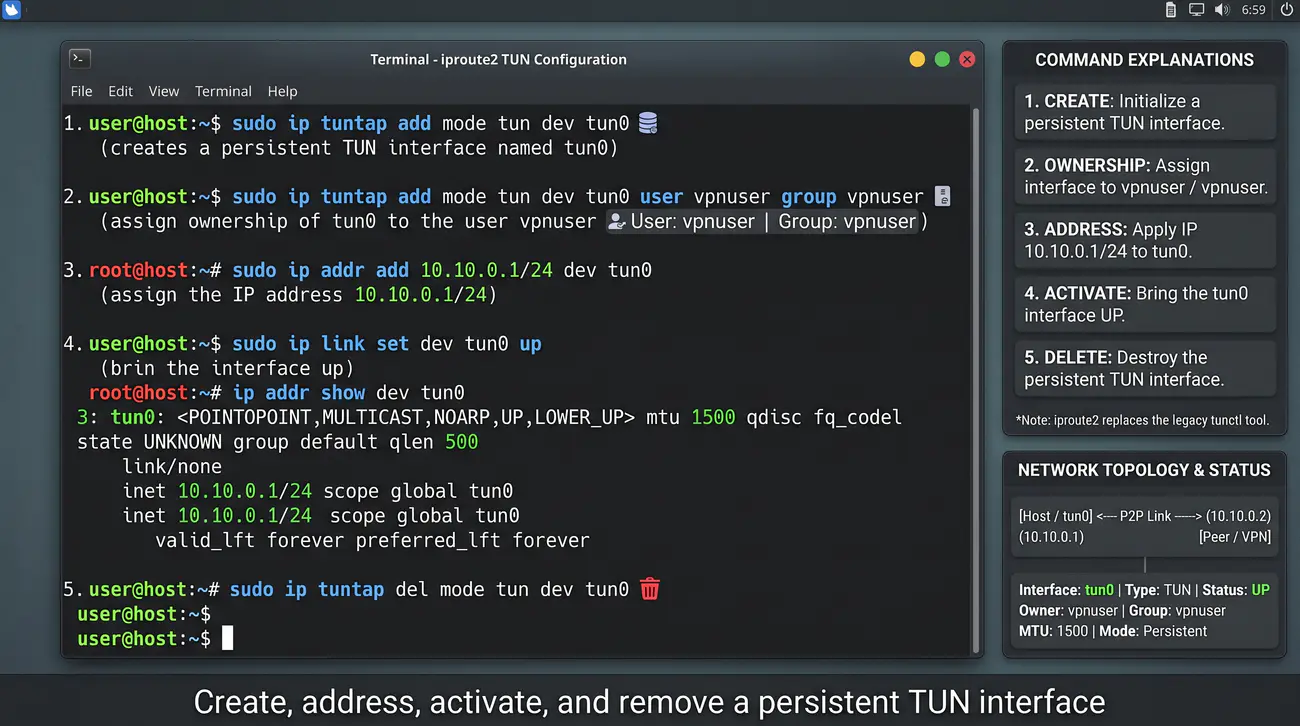
  • Współczesnym standardem zarządzania wirtualnymi interfejsami w Linuksie jest podsystem iproute2 (polecenie ip tuntap, które wyparło archaiczny program tunctl).
  • Utworzenie trwałego (persistent) interfejsu TUN: polecenie sudo ip tuntap add mode tun dev tun0.
  • Przydzielenie praw własności do interfejsu określonemu użytkownikowi nieuprzywilejowanemu: sudo ip tuntap add mode tun dev tun0 user vpnuser group vpnuser.
  • Przypisanie adresu IP z maską podsieci: sudo ip addr add 10.8.0.1/24 dev tun0.
  • Programowe podniesienie stanu łącza interfejsu w górę: sudo ip link set dev tun0 up.
  • Usunięcie wirtualnego interfejsu z konfiguracji jądra: sudo ip tuntap del mode tun dev tun0.
iproute2: Zestaw narzędzi wiersza poleceń w systemie Linux (zastępujący archiwalne narzędzia ifconfig, route, netstat), umożliwiający pełne zarządzanie interfejsami, trasowaniem, politykami routingu i kontrolą ruchu (tc).
Slide 7
# 1. Utworzenie interfejsu TUN przypisanego użytkownikowi $ sudo ip tuntap add dev tun0 mode tun user student # 2. Nadanie adresu IP oraz podniesienie łącza $ sudo ip addr add 10.10.0.1/24 dev tun0 $ sudo ip link set dev tun0 up # 3. Weryfikacja stanu interfejsu w systemie $ ip addr show dev tun0 3: tun0: <POINTOPOINT,MULTICAST,NOARP,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UNKNOWN link/none inet 10.10.0.1/24 scope global tun0 valid_lft forever preferred_lft forever

Współczesna administracja sieciowa w systemie Linux opiera się bezwzględnie na pakiecie iproute2, który bezpośrednio wykorzystuje interfejs gniazd Netlink do komunikacji z podsystemem sieciowym jądra. Polecenie ip tuntap jest wyspecjalizowanym modułem tego pakietu, umożliwiającym tworzenie, modyfikowanie parametrów własnościowych oraz usuwanie wirtualnych interfejsów sieciowych bez konieczności pisania dedykowanego kodu w języku C czy Python.

W poleceniu ip tuntap add dev tun0 mode tun user student kluczową rolę odgrywa przełącznik user student. Informuje on sterownik jądra, że zwykły, nieuprzywilejowany użytkownik o loginie student ma prawo otworzyć plik /dev/net/tun i dołączyć swój proces do zarejestrowanego interfejsu tun0. Dzięki temu aplikacja VPN może działać w całkowicie odizolowanym środowisku z uprawnieniami standardowego użytkownika, eliminując ryzyko przejęcia kontroli nad całym systemem w przypadku znalezienia luki w kodzie aplikacji.

Po utworzeniu interfejsu konieczne jest przypisanie mu parametrów adresowych protokołu IP. Polecenie ip addr add 10.10.0.1/24 dev tun0 wykonuje dwie kluczowe operacje: konfiguruje adres IP interfejsu oraz automatycznie wstawia do jądrowej tablicy trasowania wpis dla podsieci 10.10.0.0/24 ze statusem bezpośrednio osiągalnej przez interfejs tun0 (link scope). Podniesienie interfejsu poleceniem ip link set dev tun0 up aktywuje flagi operacyjne i informuje stos sieciowy o gotowości do przetwarzania ruchu.

W wynikach polecenia ip addr show dev tun0 na szczególną uwagę zasługują flagi POINTOPOINT oraz NOARP, a także zapis link/none. Informują one administratora, że interfejs funkcjonuje w topologii punkt-punkt, nie posiada warstwy łącza danych (brak adresu MAC) i nie wymaga protokołu ARP. Każdy pakiet skierowany do tego interfejsu przez jądro jest natychmiast przekazywany do bufora kolejki, skąd aplikacja tunelująca może go pobrać i przetworzyć.

Źródła i dokumentacja techniczna: Podręcznik iproute2: Zarządzanie urządzeniami sieciowymi ip link.

Ważne skróty i pojęcia:

  • CIDR (Classless Inter-Domain Routing) - Metoda bezklasowej alokacji i zapisu adresacji IP z wykorzystaniem prefiksu sieci.
  • P2P (Point-to-Point) - Łącze bezpośrednie łączące ze sobą dwa punkty sieciowe.
  • MTU (Maximum Transmission Unit) - Maksymalny rozmiar pakietu przesyłany przez interfejs bez fragmentacji.
  • NOARP - Flaga interfejsu oznaczająca brak konieczności rozwiązywania adresów przez protokół ARP.
8/25 Tworzenie i konfiguracja interfejsu TAP w Linux (iproute2)
Omówienie tworzenia wirtualnego interfejsu warstwy 2 w systemie Linux oraz specyfiki jego konfiguracji i atrybutów ethernetowych.
  • Utworzenie trwałego interfejsu TAP warstwy 2 w systemie Linux: polecenie sudo ip tuntap add mode tap dev tap0.
  • Podgląd szczegółowych atrybutów sprzętowych (w tym wygenerowanego adresu MAC): polecenie ip link show dev tap0.
  • Ręczna modyfikacja sprzętowego adresu MAC wirtualnego interfejsu: sudo ip link set dev tap0 address 00:aa:bb:cc:dd:ee.
  • Konfiguracja parametrów zaawansowanych za pomocą polecenia ethtool (np. wyłączanie sumowania sprzętowego tx/rx offload).
  • Przydzielenie dedykowanego adresu sieciowego IPv4: sudo ip addr add 192.168.100.1/24 dev tap0 oraz aktywacja: sudo ip link set dev tap0 up.
  • Zastosowanie praktyczne: interfejs TAP jest przygotowany do bezpośredniego wpięcia do mostka sieciowego lub do procesu maszyny QEMU.
Adres MAC (Media Access Control): 48-bitowy adres fizyczny identyfikujący kontroler w warstwie łącza danych; interfejs TAP posiada pełnoprawny adres MAC i emuluje obecność fizycznej karty sieciowej.
Slide 8
# 1. Utworzenie interfejsu TAP $ sudo ip tuntap add dev tap0 mode tap user student # 2. Ręczne ustawienie adresu MAC i konfiguracja IP $ sudo ip link set dev tap0 address 02:11:22:33:44:55 $ sudo ip addr add 192.168.100.1/24 dev tap0 $ sudo ip link set dev tap0 up # 3. Weryfikacja obecności warstwy Ethernet L2 $ ip addr show dev tap0 4: tap0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UNKNOWN link/ether 02:11:22:33:44:55 brd ff:ff:ff:ff:ff:ff inet 192.168.100.1/24 scope global tap0

Tworzenie interfejsu w trybie TAP (mode tap) uruchamia w sterowniku jądra zupełnie odmienną ścieżkę inicjalizacji niż w przypadku trybu TUN. Zamiast abstrakcyjnego urządzenia punkt-punkt, jądro rejestruje interfejs przy użyciu standardowej funkcji alloc_etherdev(), dedykowanej dla fizycznych kart sieciowych Ethernet. Oznacza to, że system przydziela interfejsowi pełen zestaw struktur danych właściwych dla standardu IEEE 802.3, w tym kolejki ramek, tablice multicastowe oraz sprzętowy adres MAC.

Podczas tworzenia interfejsu TAP jądro automatycznie generuje losowy adres sprzętowy MAC. Zgodnie ze standardem IEEE, w pierwszym bajcie adresu ustawiany jest tzw. bit U/L (Universal/Local) na wartość 1 (np. adresy zaczynające się od 02:..., 06:..., 0a:..., 0e:...), co oznacza adres administrowany lokalnie, niekolidujący z globalnie zarejestrowanymi identyfikatorami producentów OUI. Administrator ma pełną swobodę w nadpisaniu tego adresu poleceniem ip link set dev tap0 address, co jest kluczowe w scenariuszach wirtualizacji i klonowania środowisk.

Obecność flagi BROADCAST oraz wpisu brd ff:ff:ff:ff:ff:ff w wynikach polecenia ip addr show jednoznacznie potwierdza gotowość interfejsu do przetwarzania ruchu rozgłoszeniowego. W przeciwieństwie do TUN, interfejs TAP jest w stanie obsługiwać pakiety kierowane do wszystkich stacji w segmencie, co jest niezbędne dla poprawnego działania protokołów wykrywania usług, autokonfiguracji DHCP oraz dynamicznej wymiany tablic trasowania przez protokoły RIP czy OSPF.

Należy zwrócić uwagę, że interfejs TAP może funkcjonować samodzielnie (posiadając bezpośrednio przypisany adres IP, jak w powyższym przykładzie) lub w konfiguracji bezadresowej (unnumbered). W tym drugim przypadku interfejs TAP nie posiada własnego adresu IP w warstwie 3, lecz zostaje włączony jako port podrzędny do mostka sieciowego (Linux Bridge). Cała konfiguracja IP oraz polityki filtrowania są wówczas delegowane na poziom mostka, co omówiono szczegółowo na kolejnym slajdzie.

Źródła i dokumentacja techniczna: Podręcznik iproute2: Zarządzanie routingiem i urządzeniami sieciowymi.

Ważne skróty i pojęcia:

  • MAC (Media Access Control) - Adres fizyczny warstwy łącza danych o długości 48 bitów.
  • OUI (Organizationally Unique Identifier) - 24-bitowy prefiks adresu MAC identyfikujący producenta sprzętu sieciowego.
  • IEEE (Institute of Electrical and Electronics Engineers) - Międzynarodowe stowarzyszenie inżynierów tworzące normy telekomunikacyjne.
  • L2 (Layer 2) - Druga warstwa modelu OSI - warstwa łącza danych (Data Link Layer).
9/25 Mostkowanie interfejsu TAP z mostkiem sieciowym (Linux Bridge)
Wyjaśnienie mechanizmu łączenia interfejsu TAP z programowym mostkiem sieciowym w celu integracji maszyn wirtualnych z siecią fizyczną.
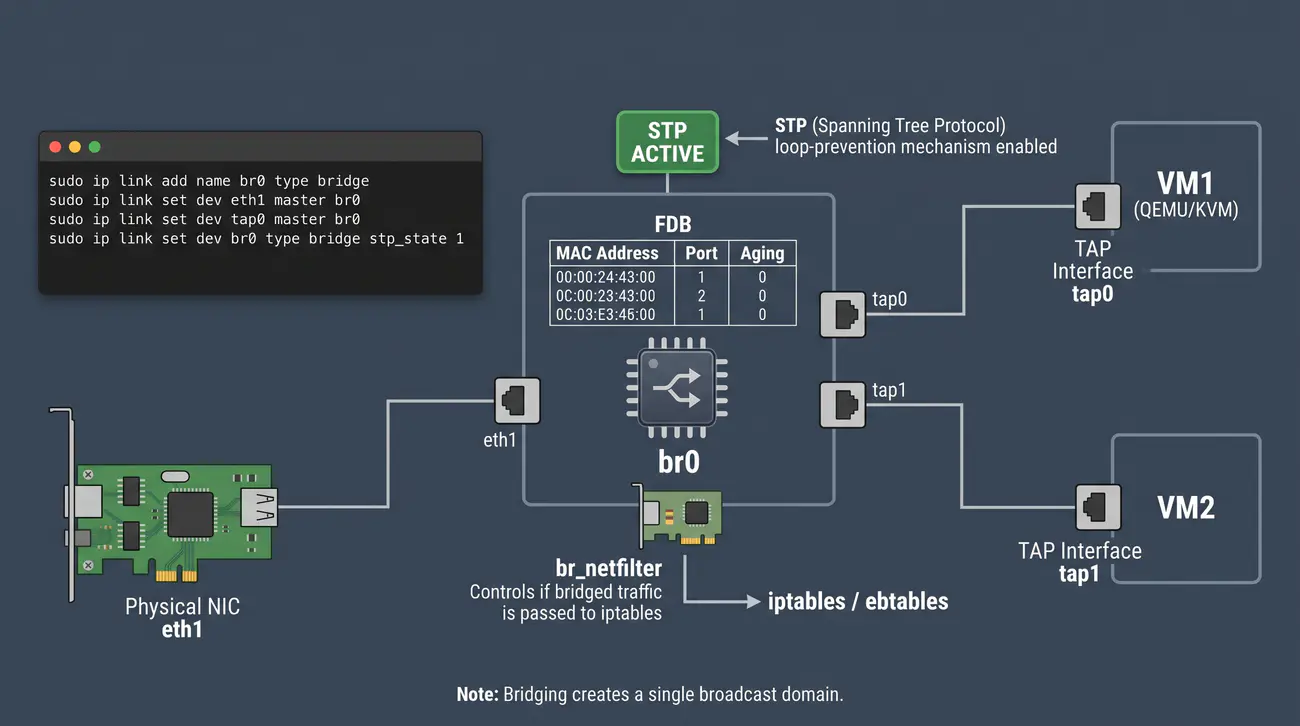
  • Pojęcie mostkowania (Bridging): łączenie dwóch lub więcej interfejsów w jeden logiczny przełącznik warstwy 2 zarządzający wspólną tablicą MAC (FDB).
  • Utworzenie programowego mostka w Linuksie: polecenie sudo ip link add name br0 type bridge.
  • Podłączenie fizycznej karty sieciowej oraz wirtualnego interfejsu TAP do wspólnego mostka: sudo ip link set dev eth1 master br0 oraz sudo ip link set dev tap0 master br0.
  • Weryfikacja podłączonych portów oraz tablicy przekazywania mostka poleceniem bridge link oraz bridge fdb show.
  • Zapobieganie pętlom rozgłoszeniowym: obligatoryjne włączenie protokołu STP poleceniem sudo ip link set dev br0 type bridge stp_state 1.
  • Zarządzanie ruchem na mostku: konfiguracja parametrów net.bridge.bridge-nf-call-iptables w module jądra br_netfilter.
Mostek sieciowy (Linux Bridge): Moduł jądra warstwy 2 łączący logicznie wiele interfejsów sieciowych w jedną domenę rozgłoszeniową, realizujący przełączanie ramek na podstawie tablicy adresów MAC.
Slide 9
+-------------------------------------------------------------+ | ARCHITEKTURA MOSTKA SIECIOWEGO (br0) | | | | +-------------------+ +-------------------+ | | | Maszyna wirtualna | | Maszyna wirtualna | | | | KVM (VM1) | | KVM (VM2) | | | +---------+---------+ +---------+---------+ | | | | | | v v | | [ Port: tap0 ] [ Port: tap1 ] | | | | | | +----------------+----------------+ | | | | | v | | [ MOSTEK SIECIOWY: br0 ] | | (Tablica przełączania FDB) | | ^ | | | | | [ Port: eth0 (Fizyczny) ] | | | | | v | | Fizyczny przełącznik w szafie | +-------------------------------------------------------------+

W środowiskach wirtualizacji serwerowej oraz symulacji sieciowych, interfejs TAP osiąga pełnię swoich możliwości funkcjonalnych w połączeniu z mostkiem sieciowym jądra Linux (Linux Bridge). Mostek sieciowy br0 jest pełnoprawnym emulatorem sprzętowego switcha Ethernet. Działa w warstwie 2 modelu OSI, co oznacza, że bada nagłówki przychodzących ramek, odczytuje źródłowe adresy MAC i dynamicznie buduje tablicę FDB (Forwarding Database), mapując poszczególne adresy fizyczne do logicznych portów mostka.

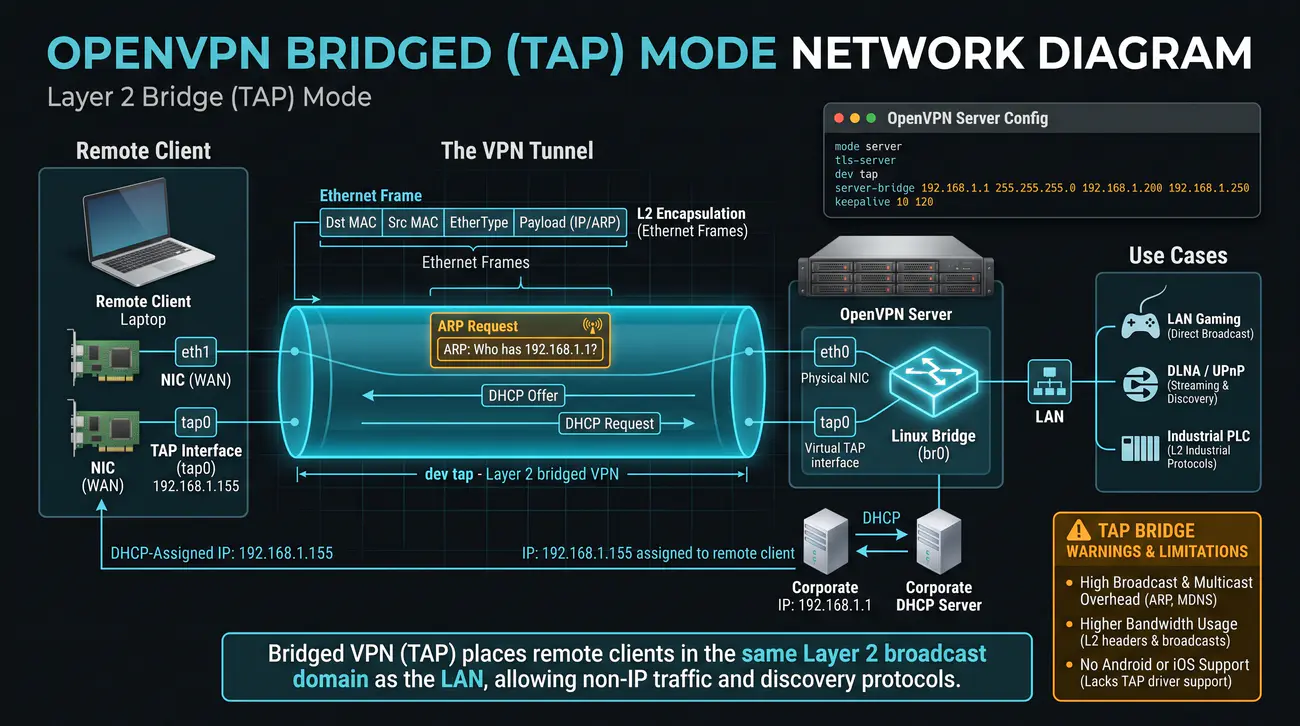
Włączenie interfejsu TAP do mostka jako portu podrzędnego (ip link set tap0 master br0) powoduje przełączenie interfejsu w tryb promiscuous (odbieranie wszystkich ramek). Od tego momentu interfejs tap0 nie powinien posiadać własnego adresu IP w warstwie 3. Każda ramka wygenerowana przez aplikację (np. maszynę wirtualną QEMU/KVM lub zdalnego klienta OpenVPN w trybie bridged) trafia bezpośrednio do logiki przełączania mostka br0.

Jeżeli do tego samego mostka podłączymy fizyczną kartę sieciową serwera (np. eth0), uzyskujemy bezpośrednie, przezroczyste połączenie wirtualnego środowiska z fizyczną infrastrukturą okablowania strukturalnego. Maszyna wirtualna podłączona do interfejsu tap0 może wysłać zapytanie DHCP, które przez fizyczny kabel dotrze do sprzętowego serwera DHCP w firmowej serwerowni i otrzyma z niego adres IP z tej samej puli co fizyczne komputery w biurze.

Podczas projektowania topologii mostkowanych należy bezwzględnie zwrócić uwagę na ryzyko powstania pętli w warstwie 2 (Switching Loops). Gdyby fizyczna karta sieciowa oraz wirtualny interfejs TAP zostały przypadkowo połączone w pętlę przez sieć zewnętrzną, niekontrolowana multiplikacja ramek rozgłoszeniowych doprowadzi do natychmiastowego sztormu rozgłoszeniowego i zablokowania całego segmentu. Z tego względu przy wdrożeniach mostków zawsze zaleca się włączenie protokołu Spanning Tree (STP) poleceniem ip link set br0 type bridge stp on.

Źródła i dokumentacja techniczna: Dokumentacja jądra Linux: Architektura mostkowania Ethernet.

Ważne skróty i pojęcia:

  • FDB (Forwarding Database) - Tablica asocjacji adresów MAC z portami fizycznymi i logicznymi w mostku sieciowym.
  • STP (Spanning Tree Protocol) - Protokół standardu IEEE 802.1D zapobiegający powstawaniu pętli w sieciach Ethernet.
  • VM (Virtual Machine) - Maszyna wirtualna uruchamiana na platformie wirtualizacyjnej.
  • BPDU (Bridge Protocol Data Unit) - Ramki sterujące protokołu STP wymieniane pomiędzy przełącznikami i mostkami.
10/25 Programowanie TUN w systemie Linux - implementacja w języku Python
Przedstawienie kompletnego, działającego kodu w języku Python demonstrującego tworzenie i obsługę interfejsu TUN za pomocą niskopoziomowych wywołań systemowych.
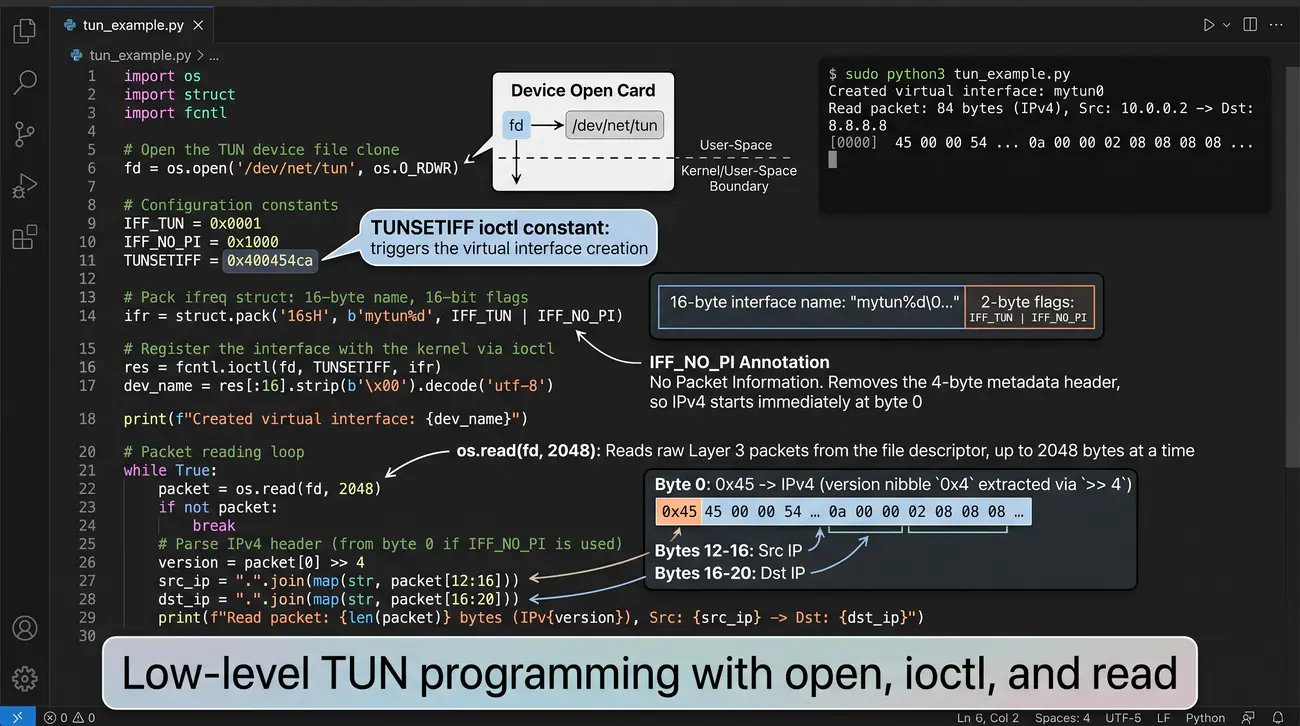
  • Otwarcie deskryptora pliku węzła urządzenia w trybie odczytu i zapisu: fd = os.open('/dev/net/tun', os.O_RDWR).
  • Wykorzystanie funkcji fcntl.ioctl ze stałą sterującą TUNSETIFF = 0x400454ca.
  • Pakowanie binarnej struktury ifreq za pomocą modułu struct formatem 16sH (nazwa interfejsu oraz 16-bitowe flagi trybu).
  • Kluczowe flagi konfiguracyjne: IFF_TUN = 0x0001 oraz obligatoryjna flaga IFF_NO_PI = 0x1000 (eliminacja 4-bajtowego zbędnego nagłówka pakietu).
  • Główna pętla zdarzeń: odczyt surowego datagramu IP wywołaniem packet = os.read(fd, 2048).
  • Inspekcja pierwszego bajtu odebranego nagłówka IP w celu identyfikacji wersji protokołu (bity wersji: IPv4 = 0x4, IPv6 = 0x6).
IFF_NO_PI (No Packet Information): Flaga konfiguracyjna sterownika TUN/TAP informująca jądro, aby nie dodawało 4-bajtowego nagłówka metadanych (flagi i typ protokołu), przekazując czysty pakiet IP.
Slide 10
import os, fcntl, struct # 1. Otwarcie pliku znakowego jądra fd = os.open('/dev/net/tun', os.O_RDWR) # 2. Przygotowanie struktury ifreq (IFF_TUN = 0x0001, IFF_NO_PI = 0x1000) IFF_TUN, IFF_NO_PI, TUNSETIFF = 0x0001, 0x1000, 0x400454ca ifr = struct.pack('16sH', b'mytun%d', IFF_TUN | IFF_NO_PI) dev_name = fcntl.ioctl(fd, TUNSETIFF, ifr)[:16].strip(b'\x00').decode() print(f"Utworzono wirtualny interfejs: {dev_name}") # 3. Pętla odczytu pakietów IP while True: pkt = os.read(fd, 2048) proto_ver = pkt[0] >> 4 src_ip = ".".join(str(b) for b in pkt[12:16]) dst_ip = ".".join(str(b) for b in pkt[16:20]) print(f"Odebrano pakiet IPv{proto_ver}: {src_ip} -> {dst_ip} ({len(pkt)} B)")

Praktyczne zrozumienie działania interfejsów wirtualnych najłatwiej osiągnąć poprzez bezpośrednią analizę prostego programu sieciowego. Powyższy kod w języku Python demonstruje, jak w zaledwie kilkunastu wierszach można stworzyć działający punkt końcowy komunikacji sieciowej, wykorzystując wyłącznie moduły biblioteki standardowej (os, fcntl, struct) bez konieczności instalowania zewnętrznych pakietów.

Sercem operacji jest wywołanie funkcji fcntl.ioctl(). Argument TUNSETIFF (o wartości numerycznej 0x400454ca na architekturze x86_64) nakazuje sterownikowi powiązanie otwartego deskryptora pliku z nowym wirtualnym urządzeniem sieciowym. Za pomocą modułu struct.pack('16sH', ...) przygotowywany jest binarny blok pamięci odpowiadający strukturze struct ifreq z języka C: pierwsze 16 bajtów rezerwowane jest na nazwę interfejsu (użycie maski mytun%d sprawia, że jądro samoczynnie dobiera pierwszy wolny numer), a kolejne 2 bajty zawierają flagi bitowe.

Niezwykle istotną rolę odgrywa flaga IFF_NO_PI (No Packet Information). Domyślnie, bez tej flagi, sterownik TUN poprzedza każdy odczytany pakiet 4-bajtowym nagłówkiem zawierającym 2 bajty flag i 2 bajty identyfikatora protokołu ethernetowego. Ustawienie flagi IFF_NO_PI eliminuje ten narzut, sprawiając, że pierwszy bajt bufora odczytanego przez os.read() jest dokładnie pierwszym bajtem nagłówka IP (zawierającym 4-bitowe pole wersji protokołu oraz 4-bitowe pole długości nagłówka IHL).

W pętli głównej program wykonuje blokujące wywołanie os.read(fd, 2048). Kiedy administrator w osobnym terminalu przypisze interfejsowi adres IP (sudo ip addr add 10.99.0.1/24 dev mytun0 && sudo ip link set mytun0 up) i wyśle polecenie ping 10.99.0.2, jądro skieruje pakiety ICMP Echo Request do kolejki interfejsu. Python natychmiast odczyta te pakiety, wyodrębni adresy źródłowe oraz docelowe i wyświetli je w konsoli, udowadniając bezpośredni przepływ danych ze stosu jądra do przestrzeni użytkownika.

Źródła i dokumentacja techniczna: Dokumentacja języka Python: Moduł fcntl i obsługa deskryptorów.

Ważne skróty i pojęcia:

  • IHL (Internet Header Length) - Pole nagłówka IPv4 określające długość nagłówka w 32-bitowych słowach.
  • ICMP (Internet Control Message Protocol) - Protokół kontrolno-diagnostyczny warstwy sieciowej wykorzystywany m.in. przez polecenie ping.
  • POSIX (Portable Operating System Interface) - Zestaw standardów zapewniających zgodność i przenośność aplikacji między systemami uniksowymi.
11/25 Programowanie TAP w systemie Linux - analiza ramki Ethernet
Zilustrowanie działania interfejsu TAP na poziomie programistycznym poprzez przechwytywanie i dekodowanie pełnych ramek ethernetowych.
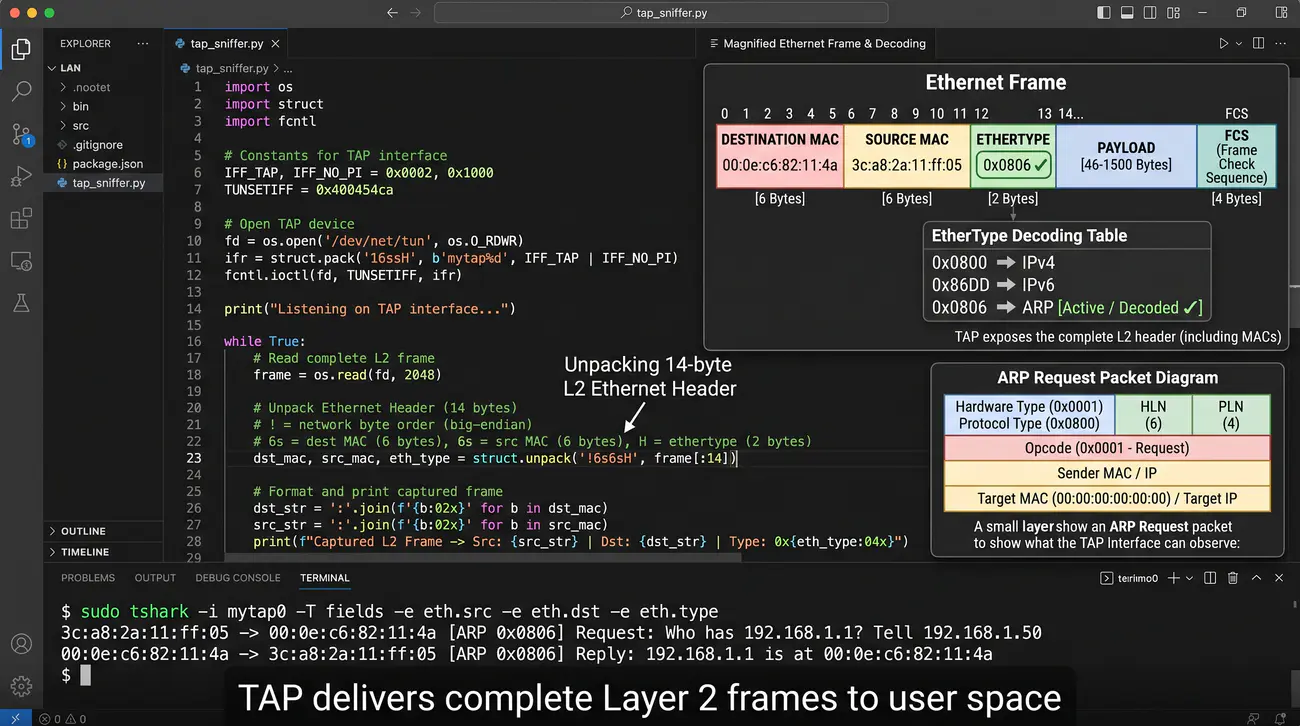
  • Inicjalizacja interfejsu TAP w języku Python: użycie flagi IFF_TAP = 0x0002 w połączeniu z flagą IFF_NO_PI = 0x1000.
  • Odczyt z deskryptora zwraca kompletną 14-bajtową ramkę Ethernet: 6 bajtów adresu docelowego MAC, 6 bajtów źródłowego MAC oraz 2 bajty pola EtherType.
  • Parsowanie nagłówka binarnego w Pythonie: dst_mac, src_mac, eth_type = struct.unpack('!6s6sH', frame[:14]).
  • Konwersja 6-bajtowego ciągu binarnego na czytelną dla człowieka postać heksadecymalną: ':'.join('%02x' % b for b in mac).
  • Analiza wartości pola EtherType: 0x0800 oznacza datagram IPv4, 0x86DD wskazuje na pakiet IPv6, natomiast 0x0806 to ramka protokołu ARP.
  • Możliwość weryfikacji i dekodowania transmitowanych ramek w wierszu poleceń za pomocą analizatora tshark.
Pakiet syntetyczny (Synthetic Packet): Ramka sieciowa lub pakiet wytworzony bezpośrednio w pamięci aplikacji w przestrzeni użytkownika i wprowadzony do stosu jądra za pomocą mechanizmu wstrzykiwania (injection).
Slide 11
# Różnica w kodzie dla interfejsu TAP (L2): IFF_TAP, IFF_NO_PI = 0x0002, 0x1000 ifr = struct.pack('16sH', b'mytap%d', IFF_TAP | IFF_NO_PI) # Analiza pierwszych 14 bajtów odebranej ramki: frame = os.read(fd, 2048) dst_mac = ":".join(f"{b:02x}" for b in frame[0:6]) src_mac = ":".join(f"{b:02x}" for b in frame[6:12]) ethertype = (frame[12] << 8) | frame[13] print(f"Ramka L2: {src_mac} -> {dst_mac} [EtherType: 0x{ethertype:04x}]") # Jeśli ethertype == 0x0806 -> to zapytanie ARP! # Jeśli ethertype == 0x0800 -> to pakiet IPv4!

Zamiana flagi IFF_TUN na IFF_TAP w kodzie programu zasadniczo zmienia charakterystykę przetwarzanych danych. Podczas gdy deskryptor TUN zwraca bezpośrednio datagram IP, deskryptor TAP przekazuje pełną ramkę warstwy łącza danych, dokładnie w takim formacie, w jakim opuściłaby ona bufor sprzętowy fizycznego kontrolera Ethernet. Dla programisty oznacza to konieczność uwzględnienia struktur nagłówka ramki Ethernet II.

Gdy system operacyjny próbuje wysłać jakikolwiek pakiet przez nowo utworzony interfejs TAP (np. po wykonaniu polecenia ping 192.168.100.2), jądro nie wysyła od razu pakietu ICMP. Najpierw podsystem ARP jądra sprawdza swoją lokalną pamięć podręczną (ARP cache). Ponieważ nie zna adresu sprzętowego powiązanego z adresem 192.168.100.2, generuje ramkę zapytania ARP Request zaadresowaną na rozgłoszeniowy adres MAC ff:ff:ff:ff:ff:ff.

Program nasłuchujący na deskryptorze natychmiast odczyta tę 42-bajtową ramkę (14 bajtów nagłówka Ethernet oraz 28 bajtów struktury protokołu ARP). Jeżeli celem programu jest emulacja odległego hosta lub tunelowanie, program może w tym momencie skomponować w pamięci ramkę odpowiedzi ARP Reply, wpisując w pole adresu sprzętowego nadawcy wymyślony adres MAC, a następnie odesłać ramkę do jądra wywołaniem os.write(fd, reply_frame).

Jądro Linux po odebraniu odpowiedzi zaktualizuje swoją tablicę ARP (co można zaobserwować poleceniem ip neigh show) i dopiero wówczas wyśle właściwy pakiet ICMP Echo Request opakowany w kompletną ramkę Ethernet unicast. Doświadczenie to doskonale unaocznia studentom, jak duży narzut sygnalizacyjny generuje warstwa łącza danych i dlaczego w środowiskach VPN bezwzględnie preferuje się interfejsy TUN, które eliminują całą tę procedurę.

Źródła i dokumentacja techniczna: Baza wiedzy Dipol: Podstawy sieci komputerowych - Protokół ARP.

Ważne skróty i pojęcia:

  • ARP (Address Resolution Protocol) - Protokół odwzorowujący 32-bitowe adresy IPv4 na 48-bitowe adresy fizyczne MAC.
  • Unicast - Transmisja kierowana do pojedynczego, ściśle określonego odbiorcy w sieci.
  • Broadcast - Transmisja rozgłoszeniowa kierowana do wszystkich węzłów w danej domenie sieciowej.
12/25 Weryfikacja działania i diagnostyka interfejsów w Linux
Przedstawienie inżynierskiego zestawu narzędzi i procedur diagnostycznych do weryfikacji poprawności działania interfejsów TUN/TAP w systemie Linux.
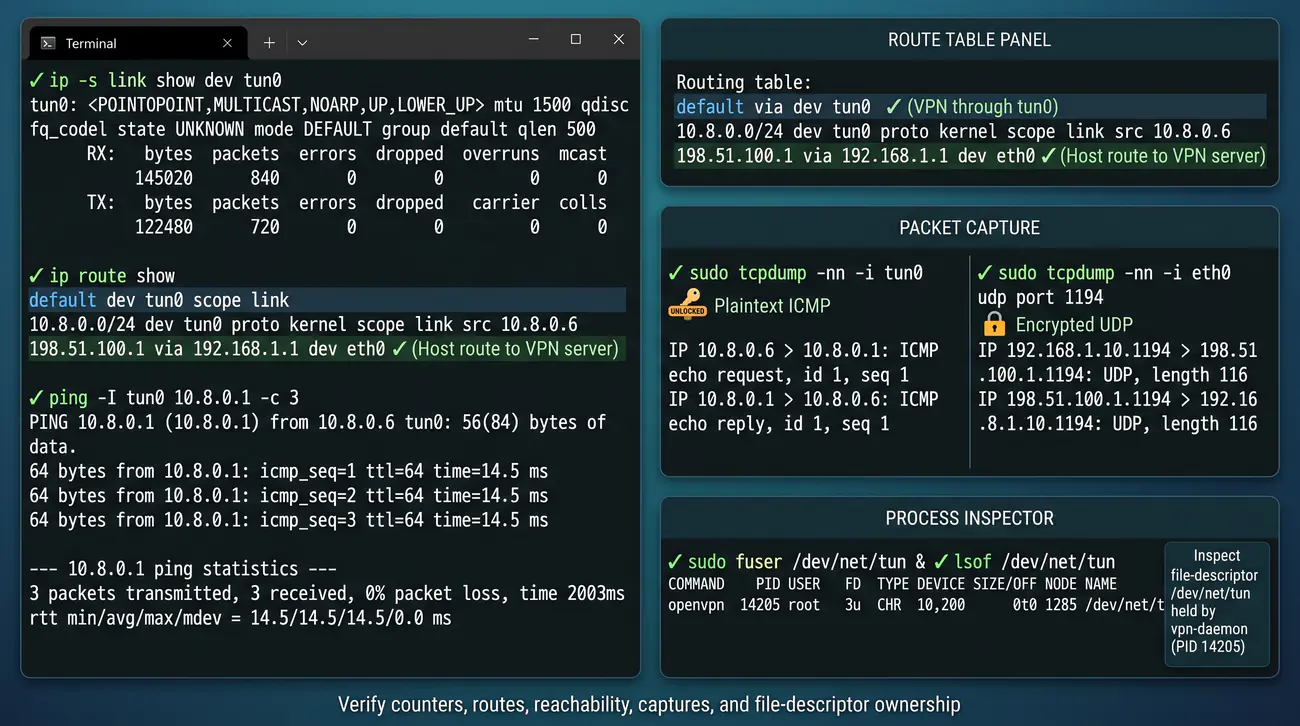
  • Weryfikacja stanu łącza i statystyk liczników pakietów (RX/TX): polecenie ip -s link show dev tun0.
  • Inspekcja tablicy trasowania i weryfikacja bramy domyślnej prowadzącej do tunelu: polecenie ip route show.
  • Aktywny test osiągalności węzła zdalnego za pomocą polecenia ping z wymuszeniem interfejsu źródłowego: ping -I tun0 10.8.0.1.
  • Przechwytywanie ruchu sieciowego na żywo za pomocą narzędzia tcpdump: polecenie sudo tcpdump -nn -i tun0.
  • Porównanie ruchu surowego z ruchem szyfrowanym: jednoczesny nasłuch na interfejsie fizycznym tcpdump -nn -i eth0 udp port 1194 oraz na interfejsie tun0.
  • Identyfikacja procesu blokującego lub utrzymującego otwarty deskryptor: polecenie sudo fuser /dev/net/tun lub lsof /dev/net/tun.
tcpdump: Podstawowy analizator pakietów wiersza poleceń w systemach uniksowych, wykorzystujący mechanizm libpcap do przechwytywania i filtrowania ruchu na poziomie jądra.
Slide 12
$ ip -s link show dev tun0 3: tun0: <POINTOPOINT,MULTICAST,NOARP,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UNKNOWN mode DEFAULT group default qlen 500 link/none RX: bytes packets errors dropped missed merrors 20480 256 0 0 0 0 TX: bytes packets errors dropped carrier collsns 20480 256 0 0 0 0 $ sudo tcpdump -i tun0 -n 12:30:15.102 IP 10.10.0.1 > 10.10.0.2: ICMP echo request, id 4, seq 1, length 64 12:30:15.103 IP 10.10.0.2 > 10.10.0.1: ICMP echo reply, id 4, seq 1, length 64

Skuteczna diagnostyka problemów sieciowych w środowiskach wykorzystujących wirtualne interfejsy wymaga biegłego posługiwania się zestawem narzędzi administracyjnych systemu Linux. Pierwszym krokiem inżyniera w przypadku zgłoszenia braku łączności jest sprawdzenie flag logicznych interfejsu za pomocą polecenia ip link show. Interfejs musi posiadać flagę UP (podniesienie administracyjne) oraz flagę LOWER_UP, która informuje, że warstwa sterownika jest aktywna i posiada proces odbierający pakiety.

Kolejnym etapem jest analiza szczegółowych liczników transmisyjnych poleceniem ip -s link show dev tun0. Pola RX packets oraz TX packets pokazują dynamikę wymiany danych. Jeżeli licznik TX stale rośnie, a licznik RX pozostaje zerowy, oznacza to, że jądro prawidłowo kieruje pakiety do tunelu, lecz aplikacja użytkownika nie otrzymuje odpowiedzi ze zdalnego węzła lub nie potrafi ich wstrzyknąć do systemu. Z kolei rosnący licznik dropped sugeruje przepełnienie kolejki odbiorczej (np. aplikacja nie nadąża z odczytem danych z deskryptora).

Niezastąpionym narzędziem inspekcji pakietów jest analizator tcpdump. Uruchomiony na wirtualnym interfejsie (sudo tcpdump -i tun0 -n -vvv) pozwala podejrzeć ruch dokładnie w tym punkcie, w którym opuszcza on stos sieciowy jądra. W przypadku interfejsów TAP warto dodać przełącznik -e, który zmusza tcpdump do dekodowania i wyświetlania nagłówków warstwy łącza danych (adresów MAC nadawcy i odbiorcy oraz typu ramki), co ułatwia diagnostykę problemów z protokołem ARP.

W sytuacjach awaryjnych, gdy próba uruchomienia demona VPN kończy się komunikatem o błędzie zajętości zasobu (Device or resource busy), inżynier musi zidentyfikować proces blokujący deskryptor. Wywołanie sudo lsof /dev/net/tun lub sudo fuser /dev/net/tun natychmiast zwraca identyfikator PID procesu, który utrzymuje otwarte połączenie z węzłem urządzenia, co pozwala na bezpieczne zrestartowanie zawieszonej usługi.

Źródła i dokumentacja techniczna: Podręcznik tcpdump: Przechwytywanie i analiza pakietów sieciowych.

Ważne skróty i pojęcia:

  • RX (Receive) - Licznik i strumień pakietów odebranych przez interfejs sieciowy.
  • TX (Transmit) - Licznik i strumień pakietów nadanych przez interfejs sieciowy.
  • PID (Process Identifier) - Unikalny numeryczny identyfikator procesu w systemie operacyjnym.
  • VFS (Virtual File System) - Struktura wirtualnego systemu plików w jądrze Linux.
13/25 Architektura wirtualnych interfejsów sieciowych w systemie Windows
Wyjaśnienie specyfiki implementacji wirtualnych adapterów sieciowych w systemie Windows oraz różnic w stosunku do architektury systemu Linux.
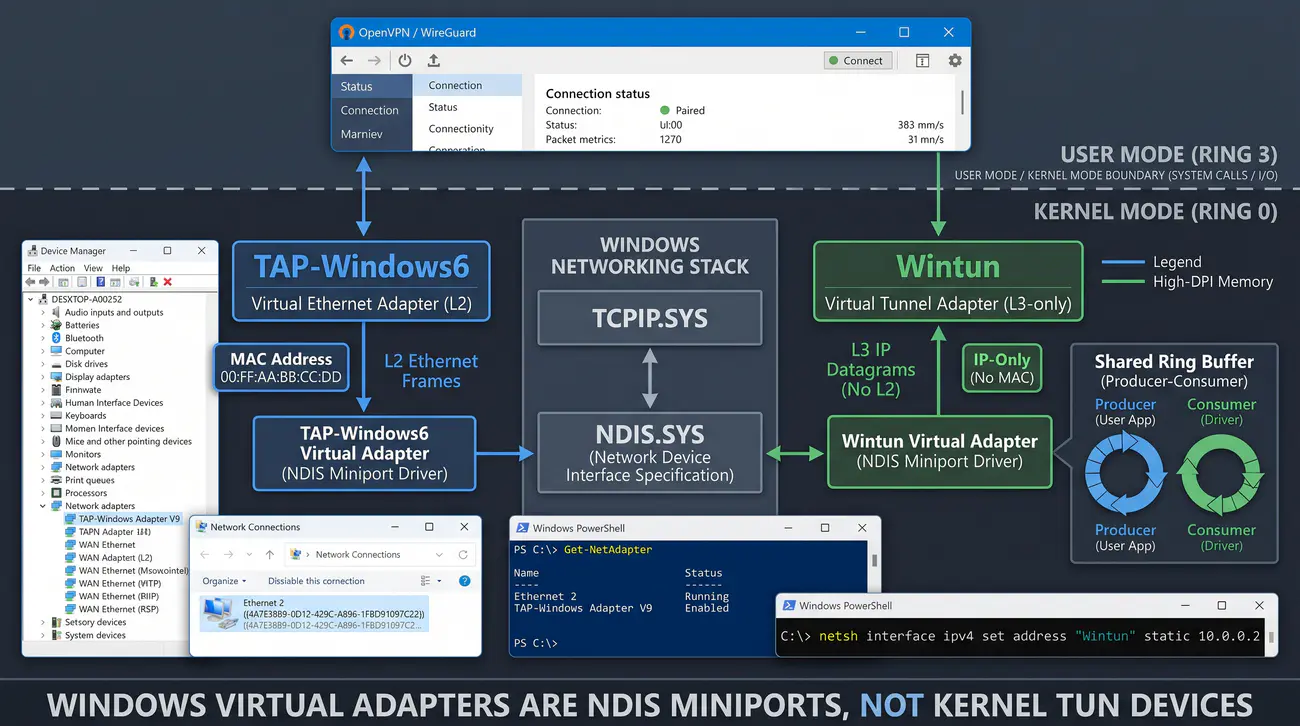
  • Architektura sieciowa systemów Windows opiera się na specyfikacji interfejsu sterowników sieciowych NDIS (Network Driver Interface Specification).
  • Wirtualny interfejs sieciowy jest rejestrowany w menedżerze urządzeń jako wirtualny sterownik typu NDIS miniport.
  • Tradycyjny sterownik: TAP-Windows6 (rozwijany w ramach projektu OpenVPN) - emuluje wirtualny kontroler Ethernet (warstwa 2) w oparciu o NDIS 6.
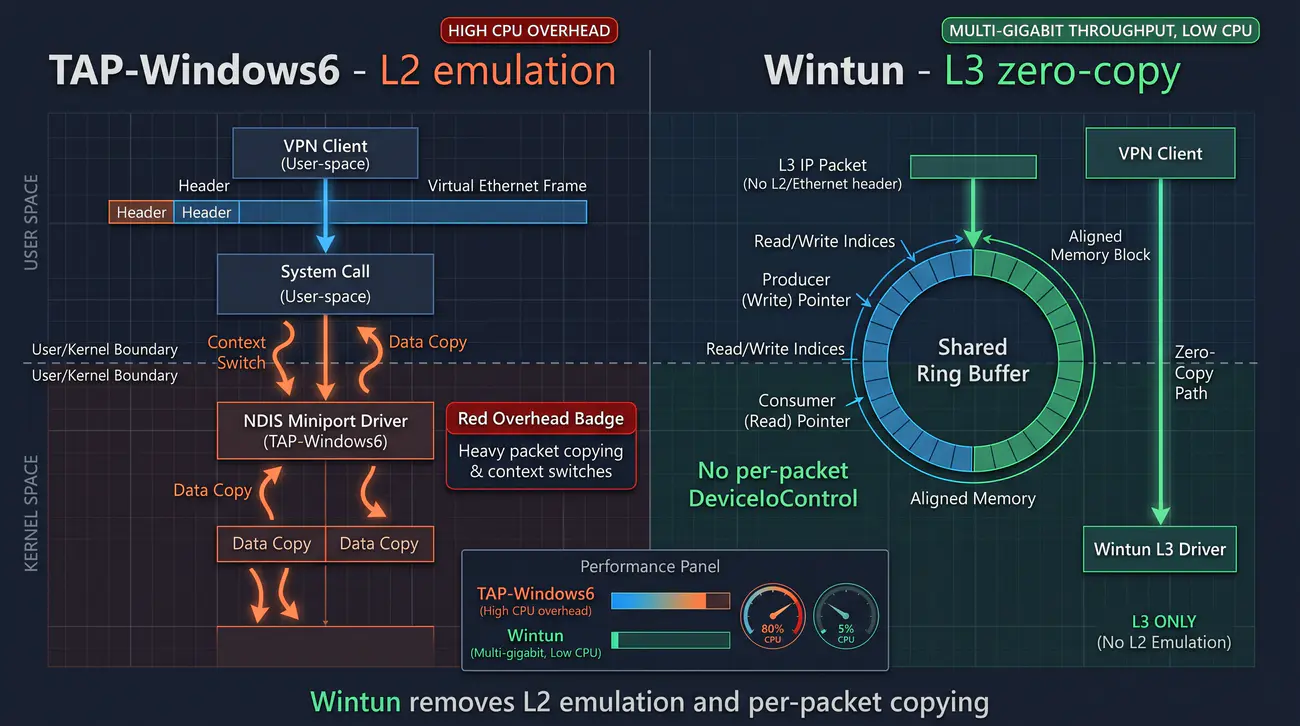
  • Nowoczesny sterownik: Wintun (stworzony przez Jasona A. Donenfelda dla projektu WireGuard) - dedykowany sterownik warstwy 3 (TUN) optymalizowany pod kątem wydajności.
  • Integracja z systemem: każdy wirtualny interfejs otrzymuje unikalny identyfikator GUID i jest widoczny w Panelu Połączeń Sieciowych Windows.
  • Zarządzanie konfiguracją adresacji IP i trasowania odbywa się za pośrednictwem systemowego stosu TCP/IP (narzędzia PowerShell oraz netsh).
NDIS (Network Driver Interface Specification): Opracowany przez Microsoft standard architektury sterowników sieciowych, definiujący interfejs komunikacyjny pomiędzy protokołami sieciowymi (np. TCPIP.SYS) a sterownikami kart sieciowych.
Slide 13
+-------------------------------------------------------------+ | ARCHITEKTURA SIECIOWA SYSTEMU WINDOWS | | | | +-----------------------------------------------------+ | | | Aplikacja VPN (OpenVPN / WireGuard) | | | +--------------------------+--------------------------+ | | Win32 I/O: | DeviceIoControl / RingBuffer | +------------------------------+------------------------------+ | v | | [ NDIS Miniport Driver ] | | (TAP-Windows6 lub Wintun) | | ^ | | | NDIS API | | v | | [ Stos sieciowy TCPIP.SYS ] | | | | | v | | [ Fizyczna karta sieciowa ] | +-------------------------------------------------------------+

Implementacja wirtualnych interfejsów sieciowych w środowisku Microsoft Windows diametralnie różni się od podejścia znanego z systemów uniksowych. W architekturze Windows NT nie istnieje uniwersalna koncepcja reprezentowania wszystkich zasobów w postaci plików w drzewie katalogów (paradygmat everything is a file). Każdy element rozszerzający funkcjonalność jądra musi być skompilowany jako pełnoprawny sterownik w formacie PE (Portable Executable) z rozszerzeniem .sys, podpisany cyfrowo certyfikatem zgodnym z wymaganiami WHQL (Windows Hardware Quality Labs).

Sercem podsystemu komunikacyjnego Windows jest specyfikacja NDIS (Network Driver Interface Specification). Definiuje ona warstwową architekturę, w której protokoły wyższych warstw (zaimplementowane głównie w centralnym sterowniku tcpip.sys) komunikują się ze sterownikami urządzeń brzegowych, zwanymi sterownikami NDIS Miniport. Wirtualny adapter TAP lub Wintun rejestruje się w systemie dokładnie jako taki sterownik miniportu, co sprawia, że systemowy stos traktuje go z pełną powagą jako fizyczną kartę sieciową.

Aplikacja w przestrzeni użytkownika (np. klient OpenVPN) uzyskuje dostęp do sterownika za pomocą standardowego podsystemu Win32 I/O. Wykonuje funkcję CreateFile() podając ścieżkę do logicznego obiektu urządzenia (np. \\.\Global\{GUID}.tap). Wymiana danych i przekazywanie pakietów w klasycznym sterowniku TAP-Windows odbywa się za pomocą pakietów żądań wejścia-wyjścia IRP (I/O Request Packets) oraz wywołań DeviceIoControl(), co wiąże się ze znacznym narzutem przełączania kontekstu procesora.

Dodatkowym wyzwaniem w środowisku Windows jest ścisła integracja adapterów sieciowych z podsystemami bezpieczeństwa i rozpoznawania tożsamości sieci. Usługa Network Location Awareness (NLA) bada każdy nowo aktywowany interfejs, wysyłając próby kontaktu z serwerami Microsoftu i badając obecność kontrolera domeny Active Directory. W przypadku interfejsów VPN, które nie posiadają bezpośredniego dostępu do bramy domyślnej w sieci fizycznej, Windows często klasyfikuje połączenie jako Sieć Niezidentyfikowaną (Unidentified Network) i automatycznie nakłada najbardziej restrykcyjny profil zapory Publicznej, co wymaga odpowiedniej interwencji administracyjnej.

Źródła i dokumentacja techniczna: Dokumentacja Microsoft Learn: Architektura sterowników sieciowych Windows.

Ważne skróty i pojęcia:

  • NDIS (Network Driver Interface Specification) - Standard architektury sterowników sieciowych w systemach operacyjnych Windows.
  • WHQL (Windows Hardware Quality Labs) - Procedura certyfikacji i podpisywania cyfrowego sterowników sprzętowych przez firmę Microsoft.
  • IRP (I/O Request Packet) - Podstawowa struktura danych w jądrze Windows służąca do asynchronicznej obsługi żądań wejścia-wyjścia.
  • NLA (Network Location Awareness) - Usługa systemu Windows klasyfikująca podłączone sieci i zarządzająca profilami zapory ogniowej.
14/25 Sterownik TAP-Windows6 - instalacja i zarządzanie
Omówienie budowy sterownika TAP-Windows6, metod jego instalacji oraz narzędzi do administracji adapterami w środowisku Windows.
  • Sterownik TAP-Windows6 stanowił wieloletni standard wirtualizacji interfejsów sieciowych w środowisku Microsoft Windows.
  • Działa jako sterownik NDIS 6 emulujący wirtualną kartę Ethernetową (nawet jeśli proces VPN realizuje połączenie czysto routowane IP).
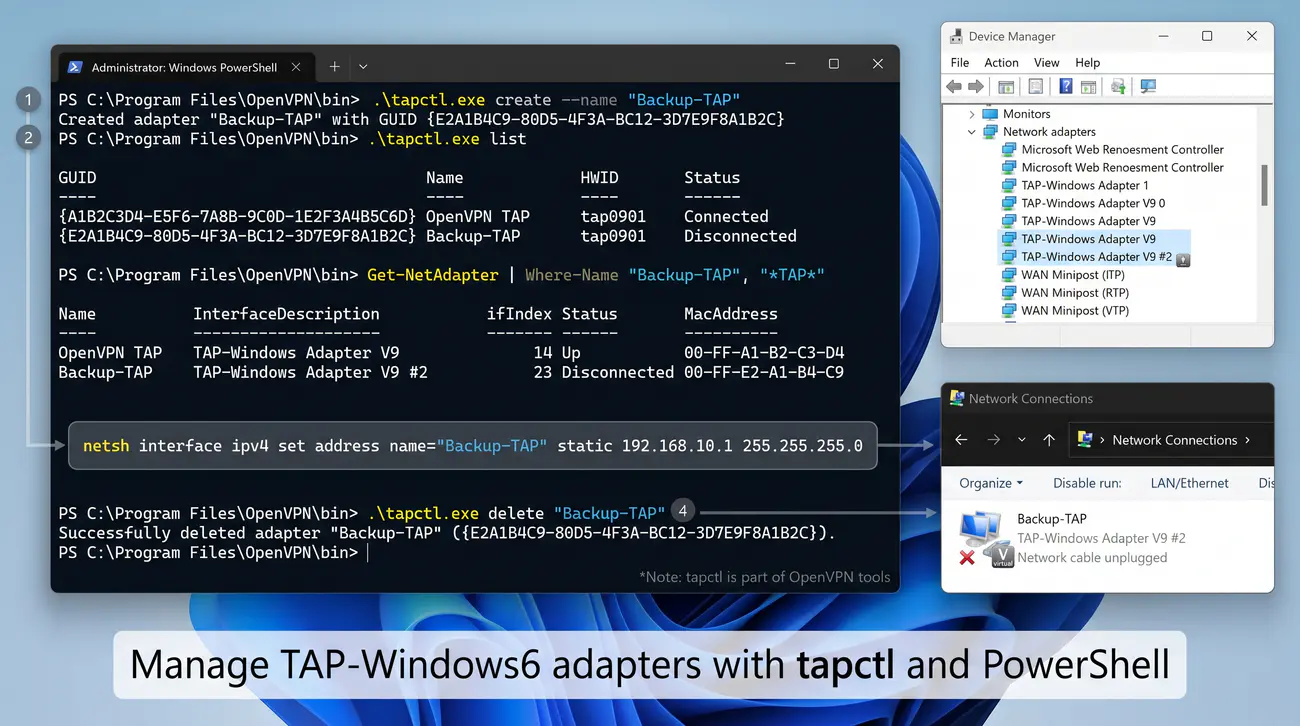
  • Zarządzanie adapterami z wiersza poleceń realizowane jest za pomocą wyspecjalizowanego narzędzia tapctl.exe (dostępnego w OpenVPN).
  • Polecenie utworzenia nowego adaptera: tapctl.exe create --name "OpenVPN-TAP".
  • Polecenie usunięcia wirtualnego adaptera: tapctl.exe delete "OpenVPN-TAP" lub wyświetlenie listy: tapctl.exe list.
  • Konfiguracja parametrów wiersza poleceń narzędzia netsh w celu przypisania statycznej adresacji IP.
TAP-Windows6: Otwartoźródłowy sterownik wirtualnego adaptera sieciowego warstwy 2 NDIS 6 dla systemów operacyjnych Microsoft Windows, emulujący sprzętowy kontroler ethernetowy.
Slide 14
PS C:\Program Files\OpenVPN\bin> .\tapctl.exe list GUID Name HWID Status {7A1E3B8F-9C2D-4E1A-8B3F-0E5D7A9C2B1D} VPN-TAP tap0901 Connected PS C:\Program Files\OpenVPN\bin> .\tapctl.exe create --name "Zapasowy-TAP" {8B2F4C9A-0D3E-5F2B-9C4A-1F6E8B0D3C2E} PS C:\Program Files\OpenVPN\bin> Get-NetAdapter -InterfaceDescription "*TAP*" Name InterfaceDescription ifIndex Status MacAddress ---- -------------------- ------- ------ ---------- VPN-TAP TAP-Windows Adapter V9 14 Up 00-FF-7A-1E-3B-8F

Sterownik TAP-Windows6 przez ponad dwie dekady stanowił absolutny fundament działania aplikacji VPN w ekosystemie Microsoft Windows. Opracowany pierwotnie w ramach projektu OpenVPN pod nazwą TAP-Win32, z czasem przeszedł gruntowną modernizację architektoniczną w celu dostosowania do rygorystycznych wymagań specyfikacji NDIS 6 wprowadzonej w systemie Windows Vista i udoskonalanej w Windows 10 i 11. Sterownik emuluje pełnoprawną kartę sieciową Ethernet, rejestrując w rejestrze systemowym identyfikator sprzętowy root\tap0901.

W przeszłości zarządzanie adapterami wirtualnymi w Windows nastręczało administratorom wielu problemów. Wykorzystywano do tego archiwalne narzędzie devcon.exe (Device Console z pakietu Windows DDK) lub skrypty wsadowe addtap.bat, które były powolne, podatne na błędy uprawnień i często pozostawiały osierocone wpisy w rejestrze po nieudanych instalacjach. Aby rozwiązać te problemy, zespół OpenVPN stworzył nowoczesne, dedykowane narzędzie wiersza poleceń tapctl.exe.

Narzędzie tapctl.exe komunikuje się bezpośrednio z API menedżera instalacji urządzeń Windows (SetupAPI oraz CfgMgr32). Polecenie tapctl create --name "VPN-TAP" wykonuje atomową operację: rejestruje nowe wirtualne urządzenie podrzędne, instaluje właściwe powiązania NDIS, nadaje adapterowi czytelną nazwę aliasu w Panelu sterowania oraz zwraca unikalny identyfikator GUID interfejsu. Pozwala to administratorom na pełną automatyzację procedur wdrożeniowych za pomocą skryptów PowerShell.

Podczas pracy ze sterownikiem TAP-Windows6 należy pamiętać o specyfice podpisywania kodu w 64-bitowych edycjach systemu Windows (Driver Signature Enforcement). System operacyjny bezwzględnie wymaga, aby plik tap0901.sys posiadał ważny podpis cyfrowy zweryfikowany przez Microsoft (WHQL). Oficjalne pakiety instalacyjne OpenVPN zawierają certyfikowane binarne wersje sterownika, co gwarantuje bezproblemową instalację bez konieczności przełączania systemu w tryb testowy (Testsigning).

Źródła i dokumentacja techniczna: Projekt GitHub OpenVPN: Kod źródłowy sterownika TAP-Windows6.

Ważne skróty i pojęcia:

  • GUID (Globally Unique Identifier) - 128-bitowy unikalny identyfikator binarny stosowany w systemach Windows do oznaczania zasobów i interfejsów.
  • WHQL (Windows Hardware Quality Labs) - System testowania i certyfikacji sterowników gwarantujący zgodność z systemem Windows.
  • INF - Plik tekstowy zawierający instrukcje instalacyjne dla sterowników w systemie Windows.
  • CLI (Command Line Interface) - Tekstowy interfejs wiersza poleceń umożliwiający sterowanie systemem za pomocą komend.
15/25 Sterownik Wintun - rewolucja wydajnościowa w systemie Windows
Szczegółowe omówienie architektury sterownika Wintun, zaprojektowanego jako ultra-wydajny, minimalistyczny interfejs warstwy 3 dla Windows.
  • Geneza sterownika Wintun: eliminacja narzutu architektonicznego TAP-Windows6 przy obsłudze nowoczesnych tuneli warstwy 3 (WireGuard, OpenVPN DCO).
  • Zasada działania: całkowita rezygnacja z emulacji ramki Ethernet (L2) - sterownik operuje wyłącznie na surowych datagramach warstwy sieciowej IP (L3).
  • Architektura bezkopowa (Zero-Copy): komunikacja jądro-aplikacja opiera się na wydajnych buforach cyklicznych (ring buffers) alokowanych w pamięci współdzielonej.
  • Brak konieczności przełączania kontekstu per-pakiet: aplikacja i jądro wymieniają wskaźniki bufora bez kosztownych operacji I/O i blokad.
  • Wyniki wydajnościowe: wielokrotny wzrost przepustowości (osiągający prędkości wielogigabitowe) oraz drastyczna redukcja obciążenia procesora.
  • Zasady optymalizacji potwierdzone w dokumentacji technicznej strojenia wydajności podsystemu sieciowego.
Wintun: Nowoczesny, minimalistyczny sterownik warstwy sieciowej (L3) dla systemów Microsoft Windows, oparty na współdzielonych buforach pierścieniowych, zapewniający maksymalną przepustowość i minimalne opóźnienia.
Slide 15
+-------------------------------------------------------------+ | KLASYCZNY TAP-WINDOWS6 | NOWOCZESNY WINTUN | | | | | [ Aplikacja w Userspace ] | [ Aplikacja w Userspace ] | | | | ^ | | DeviceIoControl() / IRP | Współdzielona pamięć | | (Wielokrotne kopiowanie danych | (Zero-Copy / Ring Buffer) | | i przełączanie kontekstu) | v | | v | [ Sterownik Wintun (L3) ] | | [ Sterownik TAP-Windows6 ] | (Brak emulacji Ethernet/MAC) | | (Sztuczna emulacja ramki L2 / ARP) | | | | | | v | | v | [ Stos TCPIP.SYS ] | | [ Stos TCPIP.SYS ] | | +-------------------------------------------------------------+

Przez wiele lat użytkownicy i administratorzy wirtualnych sieci prywatnych w systemie Windows mierzyli się z problemem ograniczonej wydajności i wysokiego zużycia zasobów procesora. Główną przyczyną tego stanu rzeczy była przestarzała architektura sterownika TAP-Windows6. Ponieważ sterownik ten emulował pełną kartę ethernetową (warstwa 2), każda próba przesłania pakietu IP wymagała sztucznego doklejania 14-bajtowego nagłówka Ethernet, symulowania zapytań ARP oraz żmudnego przetwarzania pakietów za pośrednictwem tradycyjnych kolejek IRP podsystemu Win32 I/O.

Przełomem technicznym stało się opublikowanie projektu Wintun, stworzonego przez Jasona Donenfelda na potrzeby klienta WireGuard dla Windows. Autor odrzucił całą historyczną warstwę kompatybilności z archaicznymi sieciami LAN, wychodząc z prostego założenia: nowoczesne wirtualne sieci prywatne przesyłają pakiety IP (warstwa 3), a zatem wirtualny interfejs w Windows powinien operować wyłącznie na poziomie czystego protokołu IP. Wintun został zarejestrowany jako natywny miniport NDIS operujący bez narzutu emulacji ethernetowej.

Największą innowacją architektoniczną Wintun jest mechanizm wymiany danych oparty na współdzielonych buforach pierścieniowych (Memory-Mapped Ring Buffers). Sterownik alokuje w pamięci jądra dwa symetryczne bufory kołowe: jeden dla kierunku nadawczego (TX), drugi dla odbiorczego (RX). Pamięć ta jest bezpośrednio mapowana do przestrzeni adresowej procesu VPN. Aplikacja odczytuje i zapisuje pakiety wprost do tych struktur pamięci bez konieczności wywoływania kosztownych funkcji systemowych ReadFile czy DeviceIoControl.

Dzięki eliminacji ciągłego kopiowania pamięci (mechanizm Zero-Copy) oraz redukcji przełączeń kontekstu procesora (Context Switches), Wintun osiąga bezprecedensowe parametry transmisyjne. Pomiary inżynierskie wykazują ponad trzykrotny wzrost maksymalnej przepustowości na łączach światłowodowych oraz spadek zużycia CPU o ponad 60% w porównaniu z TAP-Windows6. Z tego powodu od wersji OpenVPN 2.5 wprowadzono oficjalne wsparcie dla Wintun, a we współczesnych wdrożeniach produkcyjnych na Windows stosowanie sterownika Wintun jest bezwzględnym standardem branżowym.

Źródła i dokumentacja techniczna: Oficjalny portal techniczny sterownika Wintun dla systemów Windows.

Ważne skróty i pojęcia:

  • L3 (Layer 3) - Trzecia warstwa modelu OSI - warstwa sieciowa (Network Layer), operująca na pakietach IP.
  • Zero-Copy - Technika przetwarzania danych w systemach operacyjnych eliminująca zbędne operacje kopiowania buforów w pamięci RAM.
  • CPU (Central Processing Unit) - Główna jednostka obliczeniowa komputera wykonująca instrukcje programowe.
  • RAM (Random Access Memory) - Pamięć operacyjna o dostępie swobodnym wykorzystywana przez jądro i procesy.
16/25 Zarządzanie wirtualnymi adapterami w Windows za pomocą PowerShell
Przedstawienie zestawu poleceń modułu NetTCPIP w środowisku PowerShell do konfiguracji adresacji, metryk i tras dla wirtualnych adapterów.
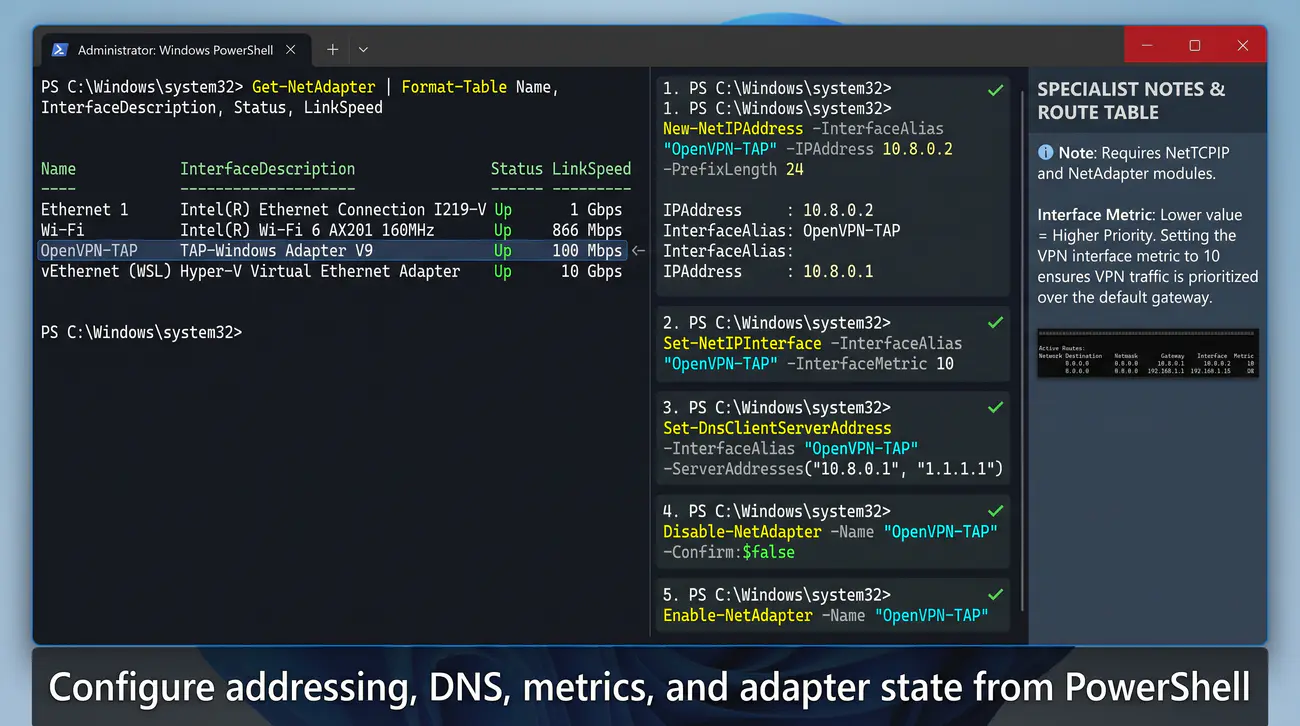
  • Nowoczesne administrowanie interfejsami sieciowymi w systemie Windows opiera się na modułach PowerShell: NetAdapter oraz NetTCPIP.
  • Wyświetlenie wszystkich zainstalowanych kart i adapterów wirtualnych: Get-NetAdapter | Format-Table Name, InterfaceDescription, Status, LinkSpeed.
  • Przypisanie adresu IP oraz maski podsieci za pomocą polecenia New-NetIPAddress: New-NetIPAddress -InterfaceAlias "OpenVPN-TAP" -IPAddress 10.8.0.2 -PrefixLength 24.
  • Konfiguracja parametrów protokołu i zmiana metryki interfejsu poleceniem Set-NetIPInterface: Set-NetIPInterface -InterfaceAlias "OpenVPN-TAP" -InterfaceMetric 10.
  • Konfiguracja serwerów DNS dla wirtualnego adaptera: Set-DnsClientServerAddress -InterfaceAlias "OpenVPN-TAP" -ServerAddresses ("10.8.0.1", "1.1.1.1").
  • Włączenie lub wyłączenie adaptera z poziomu powłoki: Disable-NetAdapter -Name "OpenVPN-TAP" -Confirm:$false oraz Enable-NetAdapter.
Metryka interfejsu (Interface Metric): Numeryczny parametr wagowy w systemie Windows przypisany do adaptera sieciowego; im niższa wartość metryki, tym wyższy priorytet mają trasy trasowane przez dany interfejs.
Slide 16
# 1. Weryfikacja obecności wirtualnego adaptera PS C:\> Get-NetAdapter -Name "VPN-TAP" Name InterfaceDescription ifIndex Status MacAddress ---- -------------------- ------- ------ ---------- VPN-TAP TAP-Windows Adapter V9 14 Up 00-FF-7A-1E-3B-8F # 2. Konfiguracja adresu IP i podsieci PS C:\> New-NetIPAddress -InterfaceAlias "VPN-TAP" -IPAddress 10.8.0.2 -PrefixLength 24 # 3. Ustawienie priorytetowej metryki dla tunelu PS C:\> Set-NetIPInterface -InterfaceAlias "VPN-TAP" -InterfaceMetric 10 # 4. Dodanie trasy do sieci biurowej za tunelem PS C:\> New-NetRoute -DestinationPrefix 192.168.50.0/24 -InterfaceAlias "VPN-TAP" -NextHop 10.8.0.1

W nowoczesnym administrowaniu systemami z rodziny Windows Server oraz Windows 10/11, środowisko PowerShell wraz z modułem NetTCPIP stanowi podstawowe narzędzie inżynierskie, całkowicie zastępujące archaiczne polecenia netsh oraz interfejs graficzny apletu ncpa.cpl. Wszystkie polecenia z rodziny *-NetAdapter oraz *-NetIPAddress odpytują bezpośrednio podsystem WMI/CIM, gwarantując precyzyjną i natychmiastową aplikację parametrów w jądrze systemu.

Szczególną uwagę podczas konfiguracji wirtualnych adapterów VPN należy poświęcić parametrowi InterfaceMetric. Domyślnie system Windows stosuje mechanizm automatycznego doboru metryki (Automatic Metric), przypisując interfejsom wagi na podstawie ich deklarowanej przepustowości. Ponieważ wirtualne adaptery często zgłaszają przepustowość 10 Mbps lub 100 Mbps, podczas gdy fizyczna karta Wi-Fi lub Ethernet zgłasza 1 Gbps, Windows przypisuje fizycznej karcie znacznie niższą (lepszą) metrykę.

W efekcie, po zestawieniu tunelu VPN, pakiety użytkownika mogą nadal opuszczać komputer przez niezabezpieczoną kartę fizyczną zamiast trafiać do szyfrowanego tunelu (jest to klasyczny błąd konfiguracyjny prowadzący do wycieku danych - Traffic Leak). Aby temu zapobiec, inżynier musi jawnie wymusić niską wartość metryki na wirtualnym interfejsie za pomocą polecenia Set-NetIPInterface -InterfaceAlias "VPN-TAP" -InterfaceMetric 10, gwarantując bezwzględny priorytet tras tunelu.

Kolejnym istotnym aspektem jest zarządzanie trasami za pomocą polecenia New-NetRoute. W scenariuszach typu Split Tunneling, w których tylko ruch do firmowych serwerów ma przechodzić przez VPN, administrator dodaje trasy do konkretnych podsieci (np. 192.168.50.0/24), wskazując jako bramę logiczny adres serwera VPN (NextHop 10.8.0.1). Z kolei w scenariuszach Full Tunneling podmienia się trasę domyślną 0.0.0.0/0, kierując cały ruch internetowy stacji do wirtualnego adaptera.

Źródła i dokumentacja techniczna: Dokumentacja Microsoft Learn: Moduł NetAdapter w PowerShell.

Ważne skróty i pojęcia:

  • WMI (Windows Management Instrumentation) - Infrastruktura zarządzania danymi i operacjami w systemach operacyjnych Windows.
  • CIM (Common Information Model) - Otwarty standard definiujący sposób reprezentacji zasobów informatycznych.
  • TCP/IP - Podstawowy zestaw protokołów komunikacyjnych wykorzystywanych w sieci Internet.
  • DNS (Domain Name System) - System hierarchicznych serwerów tłumaczący nazwy domenowe na adresy IP.
17/25 Weryfikacja działania i diagnostyka w systemie Windows
Omówienie praktycznych metod testowania i diagnozowania poprawności transmisji na wirtualnych adapterach w systemie Windows.
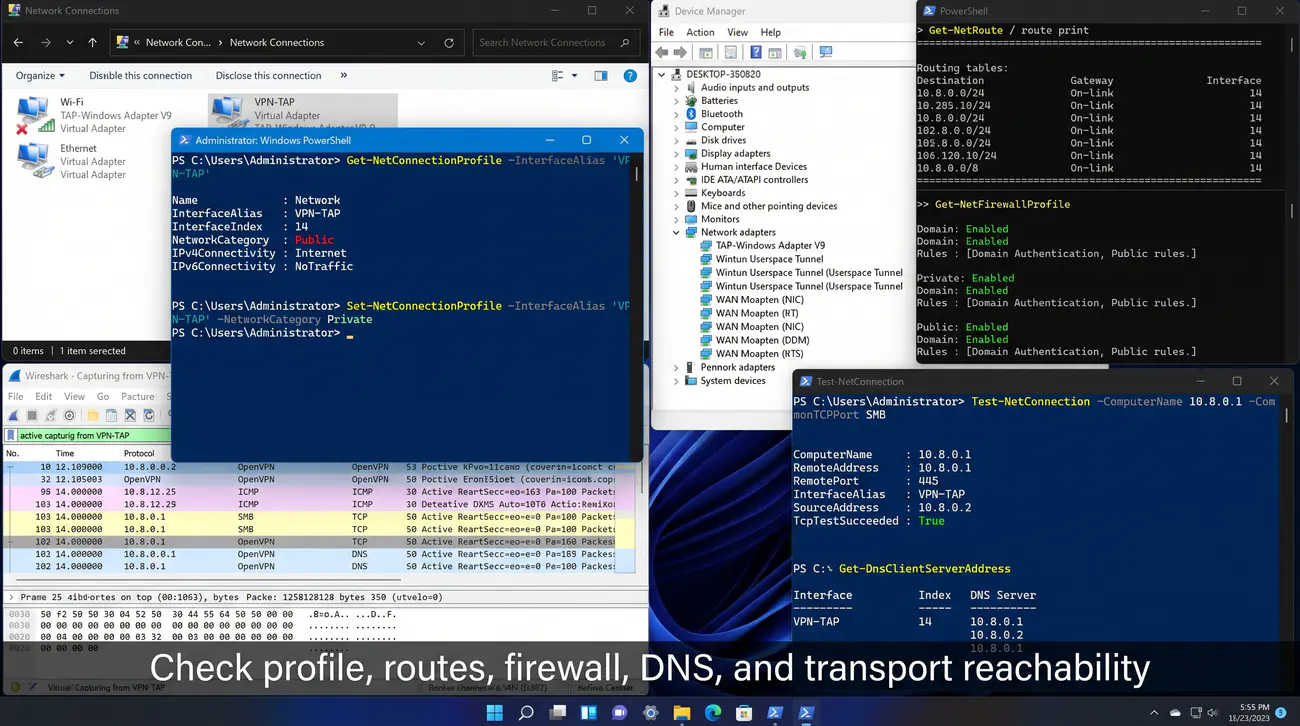
  • Weryfikacja stanu operacyjnego w interfejsie graficznym: aplet ncpa.cpl (Połączenia sieciowe) oraz Menedżer urządzeń (devmgmt.msc).
  • Podgląd aktywnej tablicy trasowania systemu Windows za pomocą polecenia Get-NetRoute lub tradycyjnego route print.
  • Weryfikacja spójności reguł zapory Windows Defender: polecenie Get-NetFirewallProfile oraz sprawdzanie kategorii sieci (Public/Private).
  • Testowanie łączności ze zdalną bramą VPN oraz badanie portów usług za pomocą cmdletu Test-NetConnection: Test-NetConnection -ComputerName 10.8.0.1 -CommonTCPPort SMB.
  • Wykrywanie wycieków zapytań DNS (DNS Leaks): weryfikacja przypisania serwerów nazw poleceniem Get-DnsClientServerAddress.
  • Przechwytywanie pakietów na wirtualnym adapterze Windows za pomocą programu Wireshark (wybór interfejsu z listy adapterów NDIS).
Network Location Awareness (NLA): Kluczowa usługa systemowa Windows odpowiadająca za automatyczne rozpoznawanie typu podłączonej sieci (Domowa, Praca, Publiczna) i aplikowanie właściwych polityk zapory ogniowej.
Slide 17
# 1. Sprawdzenie przypisanego profilu zapory sieciowej PS C:\> Get-NetConnectionProfile -InterfaceAlias "VPN-TAP" Name : Sieć niezidentyfikowana InterfaceAlias : VPN-TAP NetworkCategory : Public <-- BŁĄD: Blokuje ruch lokalny i udostępnianie! # 2. Bezpieczna zmiana profilu na Prywatny (Private) PS C:\> Set-NetConnectionProfile -InterfaceAlias "VPN-TAP" -NetworkCategory Private # 3. Test łączności warstwy transportowej przez tunel PS C:\> Test-NetConnection -ComputerName 10.8.0.1 -CommonTCPPort SMB ComputerName : 10.8.0.1 RemoteAddress : 10.8.0.1 TcpTestSucceeded : True

Diagnostyka wirtualnych interfejsów sieciowych w systemie Windows wymaga uwzględnienia specyficznych mechanizmów systemowych, które nie występują w środowiskach uniksowych. Jedną z najczęstszych przyczyn problemów z łącznością po zestawieniu tunelu VPN jest zachowanie usługi Network Location Awareness (NLA). Gdy wirtualny interfejs uzyskuje adres IP, NLA próbuje skontaktować się z serwerami DNS i zbadać punkty kontrolne sieci.

W większości konfiguracji VPN serwer nie przydziela tradycyjnej bramy domyślnej bezpośrednio w warstwie L2 lub sieć nie posiada kontrolera domeny Active Directory. W efekcie usługa NLA oznacza wirtualny adapter jako Sieć Niezidentyfikowaną (Unidentified Network) i domyślnie przypisuje mu profil Publiczny (Public). W profilu publicznym zapora Windows Defender Firewall automatycznie blokuje wszelki ruch przychodzący, w tym pakiety protokołu ICMP Echo (ping) oraz ruch udostępniania plików i drukarek SMB.

Wielu początkujących inżynierów błędnie zakłada wówczas awarię tunelu lub błąd serwera VPN. Prawidłowym rozwiązaniem jest programowa zmiana kategorii sieci na Prywatną za pomocą polecenia PowerShell: Set-NetConnectionProfile -InterfaceAlias "VPN-TAP" -NetworkCategory Private. W profilu prywatnym zapora Windows zezwala na standardowy ruch roboczy, co natychmiast przywraca możliwość korzystania z zasobów firmowych.

W celu dogłębnej inspekcji ruchu pakietowego nieocenionym narzędziem pozostaje program Wireshark. Zarówno sterownik TAP-Windows6, jak i Wintun integrują się ze strukturami NDIS w sposób umożliwiający bibliotece Npcap (następcy WinPcap) bezproblemowe przechwytywanie surowych ramek. Uruchomienie nasłuchu bezpośrednio na wirtualnym adapterze pozwala odizolować ruch tunelowany od zewnętrznego ruchu fizycznego i zweryfikować, czy pakiety opuszczające aplikację są prawidłowo formatowane przed ich zaszyfrowaniem.

Źródła i dokumentacja techniczna: Oficjalny podręcznik użytkownika analizatora pakietów Wireshark.

Ważne skróty i pojęcia:

  • NLA (Network Location Awareness) - Usługa systemu Windows określająca charakter podłączonej sieci i reguły zapory.
  • SMB (Server Message Block) - Protokół sieciowy warstwy aplikacji służący do udostępniania plików i drukarek.
  • ICMP (Internet Control Message Protocol) - Protokół diagnostyczny wykorzystywany przez polecenie ping.
  • Npcap - Biblioteka przechwytywania i wstrzykiwania pakietów dla systemów operacyjnych Windows.
18/25 Praktyczne studium przypadku - OpenVPN w trybie TUN (routed VPN)
Szczegółowa analiza konfiguracji, przepływu danych i zalet wdrożenia wirtualnej sieci prywatnej OpenVPN w trybie trasowanym (TUN).
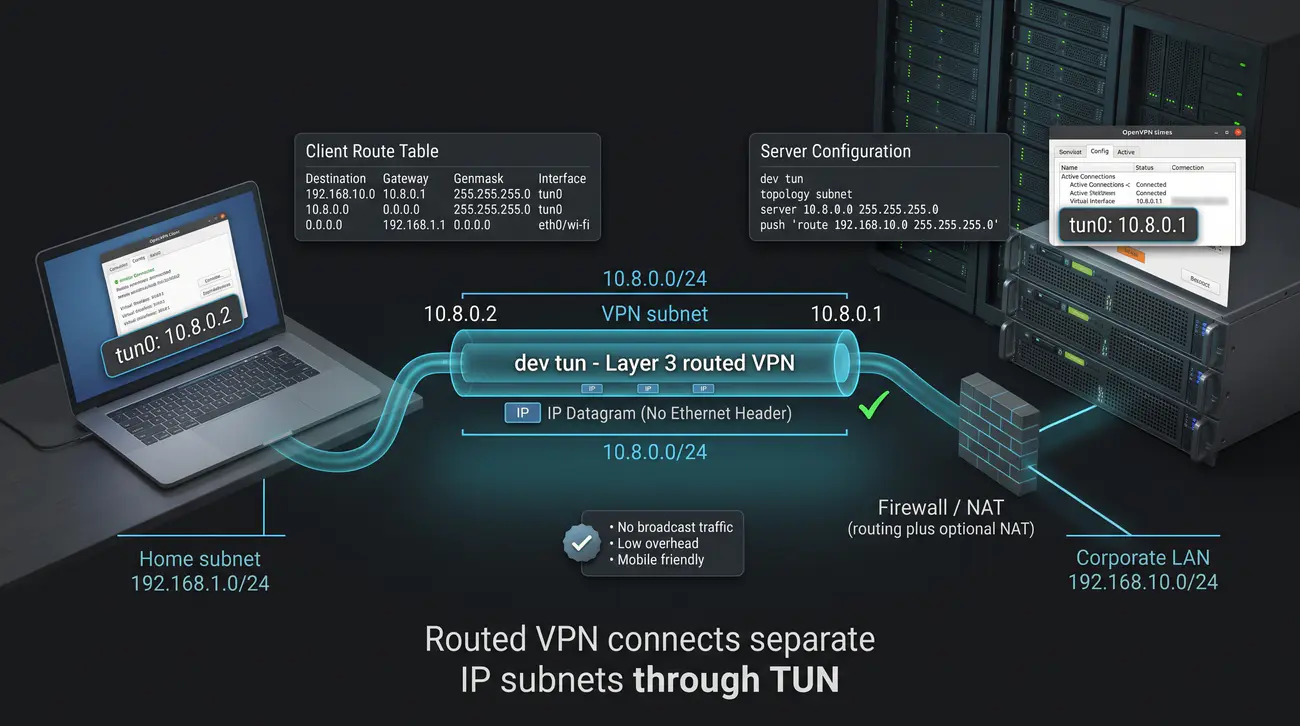
  • Tryb Routed VPN w konfiguracji OpenVPN definiowany jest przez dyrektywę konfiguracyjną dev tun.
  • Praca w warstwie 3: serwer i klienci tworzą izolowaną, dedykowaną podsieć logiczną IP (np. 10.8.0.0/24).
  • Dostęp do zasobów lokalnej sieci firmowej (LAN) za serwerem realizowany jest za pośrednictwem routingu IP (oraz ewentualnego translatora NAT).
  • Przesyłanie tras sieciowych do podłączonych klientów: dyrektywa serwera push "route 192.168.1.0 255.255.255.0".
  • Współczesna topologia adresacji: parametr topology subnet (każdy klient otrzymuje pojedynczy adres IP z maską /24, eliminując reliktowe podsieci /30).
  • Główne zalety: minimalny narzut transmisyjny, brak propagacji szumu rozgłoszeniowego, doskonała skalowalność i pełne wsparcie dla urządzeń mobilnych.
Routed VPN (VPN trasowana): Model architektury VPN, w którym odległe węzły łączone są w warstwie sieciowej (L3) za pośrednictwem wirtualnych interfejsów TUN, a przekazywanie danych opiera się na tablicach routingu IP.
Slide 18
+-------------------------------------------------------------+ | OPENVPN W TRYBIE TRASOWANYM (dev tun) | | | | [ KLIENT VPN ] [ SERWER VPN ] | | Podsieć domowa: Podsieć firmowa:| | 192.168.1.50 192.168.10.0/24 | | | ^ | | v | | | [ tun0: 10.8.0.2 ] [ tun0: 10.8.0.1 ]| | | ^ | | Szyfrowanie AES-GCM Deszyfrowanie | | v | | | Pakiet UDP: 1194 Pakiet UDP: 1194 | | (Internet) ==================================> (Internet) | +-------------------------------------------------------------+

Pakiet OpenVPN stanowi wzorcową implementację wykorzystania wirtualnych interfejsów sieciowych w architekturze klient-serwer. W dominującym modelu wdrożeniowym, zwanym Routed VPN, konfiguracja bazuje na deklaracji dyrektywy dev tun. W tym wariancie proces OpenVPN po starcie tworzy w systemie wirtualny interfejs warstwy 3 i przypisuje mu adresację z wydzielonej puli adresowej zdefiniowanej dyrektywą server 10.8.0.0 255.255.255.0.

W nowoczesnych wersjach OpenVPN standardem jest tryb topology subnet, który przypisuje każdemu klientowi pojedynczy adres IP oraz wspólną maskę podsieci (zastępując historyczny, skomplikowany tryb topology net30, który marnował cztery adresy IP na każde połączenie). Serwer pełni rolę wirtualnego routera dla całej podsieci tunelu, posiadając adres 10.8.0.1, natomiast łączący się klienci otrzymują kolejne adresy (np. 10.8.0.2, 10.8.0.3).

Gdy stacja robocza klienta chce uzyskać dostęp do firmowych serwerów w podsieci 192.168.10.0/24, stos sieciowy systemu kieruje pakiet na interfejs tun0, ponieważ serwer za pomocą dyrektywy push "route 192.168.10.0 255.255.255.0" zainstalował odpowiedni wpis w lokalnej tablicy trasowania klienta. Pakiet zostaje natychmiast przechwycony przez proces OpenVPN, zabezpieczony uwierzytelnionym szyfrowaniem AES-256-GCM lub ChaCha20-Poly1305, i wysłany do serwera jako standardowy datagram UDP na porcie 1194.

Największą przewagą architektury opartej na TUN jest jej czystość inżynierska i odporność na degradację pasma. Ponieważ ruch w tunelu ogranicza się wyłącznie do właściwych pakietów IP (brak ramek rozgłoszeniowych, brak ruchu ARP, brak konfliktów adresów MAC), połączenie cechuje się najwyższą stabilnością. Ponadto, jest to jedyny tryb pracy OpenVPN, który bez problemu współpracuje z oficjalnymi klientami na platformach mobilnych Android oraz iOS.

Źródła i dokumentacja techniczna: Oficjalny podręcznik referencyjny oprogramowania OpenVPN 2.6.

Ważne skróty i pojęcia:

  • TLS (Transport Layer Security) - Kryptograficzny protokół zapewniający poufność i integralność transmisji danych.
  • UDP (User Datagram Protocol) - Bezpołączeniowy protokół warstwy transportowej preferowany w tunelach VPN.
  • AES (Advanced Encryption Standard) - Symetryczny szyfr blokowy stanowiący globalny standard kryptograficzny.
  • GCM (Galois/Counter Mode) - Tryb pracy szyfru blokowego zapewniający jednoczesne szyfrowanie i uwierzytelnianie danych (AEAD).
19/25 Praktyczne studium przypadku - OpenVPN w trybie TAP (bridged VPN)
Szczegółowa analiza wdrożenia wirtualnej sieci prywatnej OpenVPN w trybie mostkowanym (TAP), jej zalet, wad oraz ograniczeń inżynierskich.
  • Tryb Bridged VPN w oprogramowaniu OpenVPN aktywowany jest za pomocą dyrektywy dev tap.
  • Praca w warstwie 2: wirtualny interfejs TAP serwera jest bezpośrednio zmostkowany z fizyczną kartą sieciową sieci firmowej za pomocą mostka programowego.
  • Wspólna domena rozgłoszeniowa: zdalny klient VPN staje się bezpośrednim uczestnikiem lokalnej sieci LAN i może otrzymywać adres IP z firmowego serwera DHCP.
  • Dyrektywa konfiguracyjna mostka w serwerze OpenVPN: server-bridge 192.168.1.1 255.255.255.0 192.168.1.200 192.168.1.250.
  • Zastosowania specjalistyczne: granie w gry sieciowe LAN, obsługa transmisji multimedialnych DLNA/UPnP, komunikacja z automatyką przemysłową i sterownikami PLC.
  • Wady inżynierskie trybu TAP: obciążenie łącza rozgłoszeniami sieciowymi, wysokie zużycie pasma i brak kompatybilności ze smartfonami z systemem Android i iOS.
Bridged VPN (VPN mostkowana): Model architektury VPN, w którym odległe węzły łączone są w warstwie łącza danych (L2) za pośrednictwem wirtualnych interfejsów TAP, tworząc jedną wspólną domenę rozgłoszeniową Ethernet.
Slide 19
+-------------------------------------------------------------+ | OPENVPN W TRYBIE MOSTKOWANYM (dev tap) | | | | [ ZDALNY KLIENT ] [ SERWER VPN ] | | Adres pobrany z DHCP biura: Mostek sieciowy:| | 192.168.10.155 br0 [eth0+tap0] | | | ^ | | v | | | [ tap0 (L2 MAC) ] [ tap0 (L2 MAC) ] | | | ^ | | Szyfrowana ramka Ethernet | | | v | | | Pakiet UDP: 1194 Pakiet UDP: 1194 | | (Internet) ==================================> (Internet) | | v | | Fizyczny switch | | biurowy (LAN) | +-------------------------------------------------------------+

Konfiguracja wirtualnej sieci prywatnej OpenVPN w trybie mostkowanym (Bridged VPN) opiera się na dyrektywie dev tap. W tym modelu filozofia działania ulega całkowitej zmianie: zamiast budować logiczną sieć tranzytową w warstwie 3, serwer i klienci stają się uczestnikami jednego, wielkiego wirtualnego przełącznika Ethernet. Zdalny komputer pracownika podłączony przez Internet zachowuje się dokładnie tak, jakby został wpięty długim kablem krosowym bezpośrednio do gniazda ściennego w siedzibie firmy.

Aby zrealizować tę architekturę po stronie serwera, konieczne jest uprzednie skonfigurowanie mostka sieciowego jądra Linux (np. br0) i wpięcie do niego fizycznej karty sieciowej eth0. Następnie proces OpenVPN po uruchomieniu dołącza wirtualny interfejs tap0 do mostka. W pliku konfiguracyjnym zamiast standardowej dyrektywy server stosuje się dyrektywę server-bridge, podając adres IP mostka, maskę oraz zakres adresów przydzielanych klientom lub konfiguruje serwer tak, aby pakiety DHCP klientów były obsługiwane przez firmowy serwer DHCP.

Niezaprzeczalną zaletą trybu TAP jest całkowita przezroczystość dla protokołów wyższych warstw. Każde oprogramowanie, które do poprawnego działania wymaga obecności w fizycznym segmencie sieci lokalnej - np. narzędzia diagnostyczne automatyki budynkowej, systemy akwizycji danych PLC, oprogramowanie do zarządzania urządzeniami medycznymi czy lokalne gry sieciowe oparte na protokole IPX/SPX - działa w trybie mostkowanym w sposób w pełni transparentny.

Ceną za tę przezroczystość są jednak bardzo poważne wady transmisyjne i wydajnościowe. Wszystkie pakiety rozgłoszeniowe (broadcasty NetBIOS, zapytania ARP, pakiety mDNS, komunikaty SSDP) generowane przez setki stacji w sieci biurowej są bezwzględnie kopiowane przez serwer OpenVPN, szyfrowane i wysyłane łączem internetowym do każdego podłączonego klienta. Prowadzi to do drastycznego marnowania pasma WAN, a na łączach o wysokich opóźnieniach wywołuje zjawisko jittera i spadek wydajności, co sprawia, że w środowiskach korporacyjnych tryb ten jest obecnie stosowany wyłącznie w uzasadnionych wyjątkach.

Źródła i dokumentacja techniczna: Dokumentacja OpenVPN Community: Mostkowanie Ethernet w trybie TAP.

Ważne skróty i pojęcia:

  • PLC (Programmable Logic Controller) - Programowalny sterownik logiczny powszechnie stosowany w automatyce przemysłowej.
  • DHCP (Dynamic Host Configuration Protocol) - Protokół automatycznej konfiguracji parametrów sieciowych węzłów.
  • WAN (Wide Area Network) - Rozległa sieć telekomunikacyjna łącząca odległe lokalizacje.
  • LAN (Local Area Network) - Lokalna sieć komputerowa w obrębie jednego budynku lub kampusu.
20/25 Zaawansowane mechanizmy - wielokolejkowość (Multi-Queue TUN/TAP)
Omówienie technologii Multi-Queue w interfejsach TUN/TAP, rozwiązującej problem wąskiego gardła pojedynczego rdzenia procesora przy wysokich przepustowościach.
  • Klasyczny interfejs TUN/TAP posiada pojedynczą kolejkę pakietów skojarzoną z pojedynczym deskryptorem pliku (wąskie gardło na maszynach wielordzeniowych SMP).
  • Mechanizm wielokolejkowości (Multi-Queue) wprowadzony w jądrze Linux 3.8 pozwala na przypisanie wielu kolejek pakietów do jednego interfejsu sieciowego.
  • Aktywacja programowa z poziomu aplikacji wymaga ustawienia flagi IFF_MULTI_QUEUE = 0x0100 podczas wywołania ioctl(TUNSETIFF).
  • Każdy równoległy wątek roboczy procesu VPN otwiera niezależny deskryptor /dev/net/tun, rejestrując się do tego samego interfejsu wirtualnego.
  • Jądro automatycznie rozdziela ruch pomiędzy kolejki za pomocą sprzętowo-programowego haszowania przepływów (RSS - Receive Side Scaling).
  • Efekt architektoniczny: liniowe skalowanie przepustowości tunelu wraz z liczbą dostępnych rdzeni procesora bez kosztownej synchronizacji blokad.
Multi-Queue TUN/TAP: Rozszerzenie sterownika wirtualnych interfejsów w jądrze Linux umożliwiające jednoczesną obsługę wielu równoległych kolejek pakietów RX/TX przez niezależne wątki robocze procesora wielordzeniowego.
Slide 20
+-------------------------------------------------------------+ | ARCHITEKTURA WIELOKOLEJKOWA (MULTI-QUEUE TUN/TAP) | | | | +---------------+ +---------------+ +---------------+ | | | Wątek roboczy | | Wątek roboczy | | Wątek roboczy | | | | CPU Core 0 | | CPU Core 1 | | CPU Core 2 | | | +-------+-------+ +-------+-------+ +-------+-------+ | | | | | | | read/write read/write read/write | | v v v | | [ fd #0 ] [ fd #1 ] [ fd #2 ] | +-----------+-------------------+-------------------+---------+ | | | | | | v v v | | +-----------+ +-----------+ +-----------+ | | | Kolejka 0 | | Kolejka 1 | | Kolejka 2 | | | +-----------+ +-----------+ +-----------+ | | ^ ^ ^ | | +-------------------+-------------------+ | | | | | [ Algorytm haszujący przepływy (RSS) ] | | ^ | | | Pakiety ze stosu TCP/IP | +-------------------------------------------------------------+

W dobie interfejsów fizycznych o przepustowościach 10 Gbps, 25 Gbps czy 100 Gbps, tradycyjny model przetwarzania pakietów przez wirtualne interfejsy sieciowe stał się krytycznym wąskim gardłem systemów operacyjnych. W klasycznym sterowniku TUN/TAP cały ruch sieciowy przechodził przez pojedynczą parę buforów (kolejkę nadawczą i odbiorczą) chronioną wspólną blokadą spinlock. Oznaczało to, że niezależnie od liczby rdzeni w serwerze, tylko jeden rdzeń procesora mógł w danym ułamku mikrosekundy wykonywać operacje na wirtualnym interfejsie.

Rozwiązaniem tego problemu stało się wprowadzenie mechanizmu Multi-Queue w jądrze Linux 3.8. Implementacja ta opiera się na fladze bitowej IFF_MULTI_QUEUE przekazywanej w strukturze konfiguracyjnej wywołania ioctl(fd, TUNSETIFF). Jeśli ta flaga jest ustawiona, aplikacja w przestrzeni użytkownika może wykonać wielokrotne wywołanie open('/dev/net/tun') i zarejestrować wiele niezależnych deskryptorów dla dokładnie tego samego interfejsu wirtualnego (np. tun0).

Jądro Linux tworzy wówczas N odrębnych struktur kolejek pakietowych. Gdy pakiet wychodzący ze stosu sieciowego ma zostać przesłany do interfejsu tun0, podsystem trasowania oblicza 32-bitowy skrót kryptograficzny na podstawie nagłówka pakietu (standardowo wykorzystywana jest 4-krotka: adres źródłowy IP, adres docelowy IP, port źródłowy oraz port docelowy protokołu transportowego TCP lub UDP). Wartość skrótu modulo N jednoznacznie wyznacza numer kolejki, do której trafia pakiet.

Dzięki takiemu podejściu wszystkie pakiety należące do pojedynczej sesji TCP (pojedynczego strumienia danych) trafiają zawsze do tego samego wątku i tego samego rdzenia procesora. Eliminuje to zabójcze dla wydajności zjawisko przestawiania kolejności pakietów (Packet Reordering), które zmuszałoby protokół TCP do generowania powielonych potwierdzeń DUP-ACK i nieuzasadnionego zmniejszania okna przeciążenia (Congestion Window). Równocześnie różne sesje przetwarzane są całkowicie równolegle na wielu rdzeniach CPU, pozwalając na liniowe skalowanie przepustowości bramy VPN.

Źródła i dokumentacja techniczna: Biuletyn LWN.net: Implementacja wielokolejkowości w sterownikach jądra.

Ważne skróty i pojęcia:

  • SMP (Symmetric Multiprocessing) - Architektura wieloprocesorowa, w której dwa lub więcej identycznych procesorów współdzieli pamięć.
  • RSS (Receive Side Scaling) - Technologia sprzętowo-programowa rozpraszająca przetwarzanie pakietów na wiele rdzeni CPU.
  • DPDK (Data Plane Development Kit) - Zbiór bibliotek i sterowników do szybkiego przetwarzania pakietów z pominięciem jądra.
  • CPU (Central Processing Unit) - Jednostka centralna komputera odpowiadająca za wykonywanie obliczeń.
21/25 Bezpieczeństwo i izolacja wirtualnych interfejsów sieciowych
Przedstawienie zasad utwardzania, filtrowania ruchu i zapobiegania wyciekom pakietów w środowiskach wykorzystujących interfejsy TUN i TAP.
  • Zasada minimalnych uprawnień: tworzenie trwałych interfejsów za pomocą ip tuntap add user vpnuser pozwala procesowi VPN działać bez uprawnień konta root.
  • Alternatywa dla demona VPN: uruchamianie procesu z minimalnym zestawem uprawnień jądra Linux (uprawnienie CAP_NET_ADMIN zamiast pełnego konta roota).
  • Izolacja w przestrzeniach nazw (Network Namespaces): możliwość przypisania interfejsu tunelu do dedykowanego namespace poleceniem ip link set dev tun0 netns vpn-ns.
  • Ochrona przed fałszowaniem adresów źródłowych (IP Spoofing): obligatoryjne włączenie filtru Reverse Path Filtering w jądrze za pomocą parametru sysctl net.ipv4.conf.tun0.rp_filter = 1.
  • Segmentacja zapory sieciowej: definiowanie dedykowanych stref bezpieczeństwa w narzędziu nftables lub iptables dla interfejsu wirtualnego.
  • Ochrona przed wyciekiem ruchu nieszyfrowanego (Kill Switch): reguły zapory sieciowej blokujące wszelki ruch wychodzący poza wirtualnym tunelem VPN.
Reverse Path Forwarding (rp_filter): Mechanizm bezpieczeństwa w jądrze Linux odrzucający pakiety, których adres źródłowy nie jest osiągalny przez ten sam interfejs, przez który pakiet wpłynął do systemu.
Slide 21
+-------------------------------------------------------------+ | ARCHITEKTURA BEZPIECZEŃSTWA TUNELU | | | | [ Podsieć tunelu: 10.8.0.0/24 ] | | | | | v | | [ Interfejs: tun0 ] | | | | | +--> [ rp_filter = 1 ] (Weryfikacja adresu SRC) | | | | | v | | [ Zapora: łańcuch FORWARD ] (Polityka: DROP) | | | Reguła: Zezwól na ruch 10.8.0.0/24 -> LAN | | v | | [ Translacja: POSTROUTING ] | | | Maskarada: Ukryj adresy za IP eth0 | | v | | [ Karta fizyczna: eth0 ] ---> Internet / LAN firmowy | +-------------------------------------------------------------+

Samo zestawienie szyfrowanego tunelu w oparciu o interfejs TUN lub TAP nie gwarantuje pełnego bezpieczeństwa stacji roboczej ani infrastruktury serwerowej. Błędy konfiguracyjne w systemowym stosie sieciowym mogą prowadzić do poważnych podatności, z których najgroźniejszą jest zjawisko wycieku danych poza tunel (Traffic Leak). Najczęstszym wariantem tego problemu jest wyciek zapytań DNS (DNS Leak), polegający na tym, że zapytania rozpoznawania nazw przesyłane są w postaci jawnej do lokalnego routera Wi-Fi, ujawniając odwiedzane witryny pomimo aktywnego połączenia VPN.

Drugim krytycznym wektorem wycieku jest ruch protokołu IPv6. Wiele współczesnych sieci operatorskich dostarcza pełny stos dwuprotokołowy (Dual-Stack). Jeśli serwer VPN został skonfigurowany wyłącznie dla protokołu IPv4, stacja robocza próbująca połączyć się z serwerem wspierającym IPv6 wyśle pakiety bezpośrednio przez fizyczną kartę sieciową z pominięciem tunelu VPN. Skuteczną obroną inżynierską jest pełne wdrożenie obsługi IPv6 wewnątrz tunelu lub tymczasowe zablokowanie ruchu IPv6 na poziomie zapory systemowej na czas trwania sesji VPN.

Na poziomie jądra systemu Linux kluczowym mechanizmem obronnym jest filtr Reverse Path Filtering (net.ipv4.conf.all.rp_filter = 1). Mechanizm ten sprawdza każdy pakiet wchodzący przez interfejs tun0: jeżeli adres źródłowy pakietu wskazuje na sieć, do której jądro routowałoby pakiety przez inny interfejs (np. przez kartę fizyczną), pakiet jest bezpowrotnie odrzucany. Chroni to sieć wewnętrzną przed atakami typu IP Spoofing, w których napastnik podszywa się pod zaufane adresy IP z wnętrza organizacji.

Z punktu widzenia bezpieczeństwa systemu operacyjnego, proces obsługujący wirtualny interfejs sieciowy nie powinien działać z uprawnieniami superużytkownika (root). Choć utworzenie interfejsu sieciowego tradycyjnie wymagało uprawnień administracyjnych, nowoczesne jądra Linux oferują mechanizm POSIX Capabilities. Nadanie plikowi binarnemu demona VPN uprawnienia CAP_NET_ADMIN pozwala mu na pełne konfigurowanie interfejsów i tablic routingu przy jednoczesnym odebraniu prawa do modyfikacji innych zasobów systemowych.

Źródła i dokumentacja techniczna: Dokumentacja parametrów sieciowych jądra Linux: ip-sysctl.

Ważne skróty i pojęcia:

  • DNS (Domain Name System) - Hierarchiczny system nazw tłumaczący nazwy mnemoniczne na adresy IP.
  • NAT (Network Address Translation) - Translacja adresów sieciowych modyfikująca nagłówki pakietów IP.
  • RPF (Reverse Path Forwarding) - Algorytm weryfikacji poprawności interfejsu wejściowego na podstawie adresu źródłowego.
  • POSIX - Zbiór standardów definiujących interfejs programistyczny zgodny z systemami uniksowymi.
22/25 Narzut nagłówków, MTU i zapobieganie fragmentacji w TUN i TAP
Szczegółowe przedstawienie bilansu narzutów nagłówkowych, obliczania efektywnego MTU oraz eliminacji fragmentacji pakietów w tunelach TUN i TAP.
  • Kalkulacja bilansu narzutu: interfejs TUN operuje na poziomie warstwy 3 (brak narzutu L2); interfejs TAP generuje 14 bajtów nagłówka Ethernet na każdy pakiet.
  • Narzut protokołów tunelujących: nagłówek zewnętrzny IP (20 B dla IPv4, 40 B dla IPv6) + nagłówek UDP (8 B) + nagłówki kryptograficzne (OpenVPN/WireGuard/IPsec).
  • Zmniejszenie efektywnego MTU: przy standardowym MTU łącza fizycznego 1500 B, bezpieczna wartość MTU interfejsu tunelu wynosi typowo od 1420 do 1400 bajtów.
  • Zagrożenie fragmentacją pakietów: przekroczenie MTU wymusza fragmentację pakietów w sieci publicznej lub ich bezpowrotne odrzucenie przy ustawionym bicie DF.
  • Procedura MSS Clamping: reguła zapory iptables dynamicznie modyfikująca nagłówek TCP SYN: iptables -t mangle -A FORWARD -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu.
  • Dyrektywy wdrożeniowe w OpenVPN: parametry mssfix 1400 oraz fragment stabilizujące tranzyt segmentów przez łącza o restrykcyjnym MTU.
MSS Clamping: Technika manipulacji nagłówkami TCP polegająca na dynamicznym zmniejszaniu deklarowanej przez stację wartości MSS w pakietach SYN w celu wymuszenia mniejszych segmentów danych niedopuszczających do fragmentacji.
Slide 22
+-------------------------------------------------------------+ | BILANS ROZMIARU PAKIETU: TUNEL TUN vs TAP | | | | [ ŁĄCZE FIZYCZNE ETHERNET: MAKSYMALNY ROZMIAR = 1500 B ] | | | | 1. Tunel TUN (L3 Routed): | | +--------+--------+---------+----------------------------+ | | | IP zewn| UDP zew| OpenVPN | Wewnętrzny pakiet IP (L3) | | | | (20 B) | (8 B) | (~30 B)| (Maksymalnie 1442 B) | | | +--------+--------+---------+----------------------------+ | | | | 2. Tunel TAP (L2 Bridged): | | +--------+--------+---------+--------+-------------------+ | | | IP zewn| UDP zew| OpenVPN | Eth L2 | Wewnętrzny pakiet | | | | (20 B) | (8 B) | (~30 B)| (14 B) | (Maks. 1428 B) | | | +--------+--------+---------+--------+-------------------+ | | ^ | | Dodatkowy narzut 14 bajtów zmniejsza przestrzeń na dane | +-------------------------------------------------------------+

Zarządzanie wielkością jednostek transmisyjnych (MTU) stanowi jedno z najbardziej newralgicznych zagadnień w inżynierii wirtualnych sieci prywatnych. Fizyczna technologia Ethernet, dominująca na całym świecie w stacjach roboczych i sieciach dostępowych, definiuje maksymalny rozmiar ramki na 1518 bajtów, co po odliczeniu 14 bajtów nagłówka Ethernet oraz 4 bajtów sumy kontrolnej FCS daje dokładnie 1500 bajtów przestrzeni na datagram IP (MTU = 1500).

Gdy aplikacja próbuje przesłać standardowy segment TCP o rozmiarze 1460 bajtów (co w połączeniu z 20 bajtami nagłówka TCP i 20 bajtami nagłówka IP tworzy pakiet o rozmiarze 1500 bajtów), pakiet ten trafia na wirtualny interfejs sieciowy. Proces tunelujący (np. OpenVPN) musi ten pakiet zaszyfrować, dodać własne nagłówki kryptograficzne, a następnie opakować go w zewnętrzny nagłówek UDP (8 bajtów) i zewnętrzny nagłówek IPv4 (20 bajtów). Całkowity rozmiar datagramu osiąga wówczas około 1560-1580 bajtów.

W przypadku interfejsu TAP sytuacja jest jeszcze bardziej niekorzystna, ponieważ do pakietu doklejany jest dodatkowo pełny, 14-bajtowy nagłówek ramki Ethernet warstwy 2. Jeśli taki pakiet ma opuścić fizyczną kartę sieciową o standardowym MTU 1500, router brzegowy staje przed dylematem: musi pofragmentować pakiet na dwa mniejsze kawałki lub go odrzucić. Ponieważ większość nowoczesnych systemów operacyjnych oznacza pakiety flagą DF (Don't Fragment), a zapory sieciowe w Internecie często błędnie blokują zwrotne komunikaty ICMP Type 3 Code 4, powstaje zjawisko czarnej dziury MTU (MTU Black Hole), objawiające się zawieszaniem połączeń WWW i transferów plików.

Aby zapobiec temu zjawisku, inżynierowie sieciowi stosują dwa komplementarne mechanizmy. Pierwszym jest dyrektywa mssfix w oprogramowaniu VPN (np. mssfix 1400 w OpenVPN), która nakazuje demonowi inspekcję przepływających pakietów TCP SYN i wymuszenie zmniejszenia deklarowanego parametru Maximum Segment Size. Drugim, bardziej uniwersalnym rozwiązaniem jest zastosowanie reguły MSS Clamping bezpośrednio w zaporze sieciowej routera (np. w iptables: iptables -t mangle -A FORWARD -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu), co gwarantuje płynną transmisję bez fragmentacji.

Źródła i dokumentacja techniczna: Baza wiedzy Dipol: Adresacja IP i podział na podsieci.

Ważne skróty i pojęcia:

  • MTU (Maximum Transmission Unit) - Maksymalny dopuszczalny rozmiar pakietu przesyłany przez interfejs bez fragmentacji.
  • MSS (Maximum Segment Size) - Maksymalny rozmiar ładunku danych segmentu TCP uzgadniany podczas nawiązywania połączenia.
  • DF (Don't Fragment) - Flaga w nagłówku IPv4 zabraniająca routerom pośredniczącym dzielenia pakietu na fragmenty.
  • FCS (Frame Check Sequence) - 4-bajtowa suma kontrolna CRC32 umieszczana na końcu ramki Ethernet.
23/25 Najczęstsze problemy konfiguracyjne i ich rozwiązywanie
Omówienie typowych błędów, anomalii i awarii spotykanych podczas pracy z interfejsami TUN/TAP oraz przedstawienie procedur ich diagnozowania.
  • Błąd braku węzła urządzenia w Linux: Cannot open TUN/TAP dev /dev/net/tun: No such file or directory (rozwiązanie: załadowanie modułu modprobe tun).
  • Błąd zajętości zasobu: Device or resource busy (przyczyna: inny proces blokuje deskryptor; identyfikacja narzędziem sudo fuser /dev/net/tun).
  • Błąd braku wirtualnego adaptera w Windows: There are no TAP-Windows adapters on this system (rozwiązanie: instalacja adaptera programem tapctl.exe create).
  • Pętla trasowania (Routing Loop): skierowanie domyślnej trasy 0.0.0.0/0 do tunelu bez uprzedniego zdefiniowania trasy statycznej /32 do publicznego IP serwera VPN.
  • Niezgodność trybów (Mode Mismatch): skonfigurowanie serwera w trybie dev tun, a klienta w trybie dev tap (skutkuje zrywaniem sesji i błędami integralności).
  • Blokada ruchu przez profil sieciowy Windows: oznaczenie sieci tunelu jako Publicznej; modyfikacja poleceniem PowerShell Set-NetConnectionProfile -InterfaceAlias "VPN" -NetworkCategory Private.
Pętla trasowania (Routing Loop): Błąd logiczny w tablicy trasowania, w wyniku którego pakiety przeznaczone dla zewnętrznego serwera VPN są kierowane z powrotem do wnętrza tunelu, uniemożliwiając komunikację.
Slide 23
+-------------------------------------------------------------+ | TABELA ROZWIĄZYWANIA PROBLEMÓW (TROUBLESHOOTING) | +------------------------------+------------------------------+ | OBJAW BŁĘDU | DZIAŁANIE NAPRAWCZE | +------------------------------+------------------------------+ | No such file: /dev/net/tun | sudo modprobe tun | | | sudo mkdir -p /dev/net | | | sudo mknod /dev/net/tun c 10 200| +------------------------------+------------------------------+ | Device or resource busy | sudo fuser -k /dev/net/tun | | | (zamknięcie wiszącego procesu)| +------------------------------+------------------------------+ | No TAP-Windows adapters | cd "C:\Program Files\OpenVPN\bin"| | | .\tapctl.exe create | +------------------------------+------------------------------+ | Zawieszanie transferu plików | Wprowadzenie reguły: | | (Objaw czarnej dziury MTU) | mssfix 1400 lub TCPMSS clamp | +------------------------------+------------------------------+

W praktyce inżynierskiej praca z wirtualnymi interfejsami sieciowymi wymaga systematycznego podejścia do rozwiązywania problemów (Troubleshooting). Pierwszym i najczęściej spotykanym problemem w środowiskach kontenerowych (np. Docker, LXC) oraz na minimalnych instalacjach systemu Linux jest brak obecności pliku znakowego /dev/net/tun. Wynika to zazwyczaj z faktu, że jądro nie załadowało automatycznie modułu tun.ko lub kontener został uruchomiony bez uprawnienia dostępu do urządzeń gospodarza (wymagany parametr --device=/dev/net/tun w Dockerze).

Równie częstą anomalią jest błąd Device or resource busy. Pojawia się on w sytuacji, gdy poprzednia instancja demona VPN uległa awarii lub została nieprawidłowo zaterminowana (np. sygnałem SIGKILL zamiast SIGTERM), pozostawiając otwarty deskryptor pliku w systemie. W takim przypadku jądro blokuje ponowne powiązanie interfejsu z nowym procesem. Inżynier powinien wówczas użyć polecenia sudo fuser /dev/net/tun, aby ustalić numer PID blokującego procesu i bezpiecznie go zrestartować.

W środowisku Microsoft Windows najpoważniejszym problemem bywa uszkodzenie magazynu sterowników NDIS lub dezaktywacja adaptera przez system oszczędzania energii. Komunikat There are no TAP-Windows adapters on this system oznacza, że klient OpenVPN nie odnalazł w rejestrze żadnego urządzenia z identyfikatorem sprzętowym tap0901. Zamiast reinstalować całe oprogramowanie, administrator może w kilka sekund naprawić problem, uruchamiając konsolę PowerShell w trybie administratora i wykonując polecenie .\tapctl.exe create --name "VPN-TAP".

Osobną kategorię stanowią błędy logiczne w konfiguracji trasowania, z których najgroźniejsza jest pętla routingu (Routing Loop). Gdy klient VPN otrzymuje polecenie przekierowania całego ruchu do tunelu (dyrektywa redirect-gateway def1 w OpenVPN), system musi zastąpić domyślną bramę sieciową. Jeżeli oprogramowanie przed dodaniem trasy 0.0.0.0/0 przez tunel nie doda jawnej trasy hosta (/32) wskazującej, że pakiety szyfrowane zaadresowane do publicznego adresu serwera VPN mają opuszczać komputer przez fizyczną bramę LAN, pakiety tunelujące spróbują wejść do tego samego tunelu, co doprowadzi do natychmiastowego zerwania łączności.

Źródła i dokumentacja techniczna: Dokumentacja OpenVPN Community: Przewodnik wdrożeniowy i rozwiązywanie problemów.

Ważne skróty i pojęcia:

  • PID (Process Identifier) - Unikalny identyfikator procesu w tablicy procesów jądra.
  • SIGTERM - Standardowy uniksowy sygnał żądania bezpiecznego zakończenia procesu.
  • SIGKILL - Bezwarunkowy sygnał natychmiastowego unicestwienia procesu przez jądro.
  • LXC (Linux Containers) - Technologia wirtualizacji na poziomie systemu operacyjnego w systemie Linux.
24/25 Macierz porównawcza technologii (TUN vs TAP vs Wintun vs WireGuard)
Syntetyczne zestawienie właściwości technicznych, wydajnościowych i kompatybilnościowych wirtualnych interfejsów i nowoczesnych rozwiązań tunelowych.
  • Zestawienie warstwowe modelu OSI: interfejs TUN (warstwa 3), interfejs TAP (warstwa 2), sterownik Wintun (warstwa 3), protokół WireGuard w jądrze (warstwa 3).
  • Jednostki przetwarzanych danych: TAP operuje na pełnych ramkach Ethernet (z obsługą ARP, DHCP, IPv6, protokołów nie-IP); TUN, Wintun i WireGuard przetwarzają wyłącznie datagramy IP.
  • Porównanie wydajności: technologie Wintun oraz WireGuard zapewniają najwyższą przepustowość dzięki buforom bezkopowym; interfejs TAP wykazuje najwyższy narzut procesora.
  • Kompatybilność ze środowiskami mobilnymi: rozwiązania warstwy 3 (TUN, WireGuard) posiadają pełne wsparcie w Android/iOS; technologia TAP jest całkowicie niedostępna na smartfonach.
  • Zdolność do mostkowania segmentów L2: wyłącznie interfejs TAP umożliwia bezpośrednie łączenie segmentów ethernetowych i tworzenie wspólnej domeny rozgłoszeniowej.
  • Współczesna rekomendacja architektoniczna: wirtualne interfejsy warstwy 3 (TUN oraz Wintun) stanowią standard inżynierski w ponad 95% produkcyjnych wdrożeń teleinformatycznych.
Macierz porównawcza technologii: Zestawienie tabelaryczne parametrów funkcjonalnych i niefunkcjonalnych poszczególnych rozwiązań ułatwiające inżynierom wybór optymalnej technologii.
Slide 24
+-------------------------------------------------------------------+ | CECHA / PARAMETR | TUN (L3) | TAP (L2) | Wintun | WireGuard | +------------------------+------------+------------+-----------+------------+ | Warstwa modelu OSI | Warstwa 3 | Warstwa 2 | Warstwa 3 | Warstwa 3 | | Przetwarzana jednostka | Pakiety IP | Ramki Eth | Pakiety IP| Pakiety IP | | Posiada adres MAC | NIE | TAK | NIE | NIE | | Obsługa protokołu ARP | NIE | TAK | NIE | NIE | | Transmisja Broadcast | NIE | TAK | NIE | NIE | | Wsparcie w Android/iOS | TAK | NIE | NIE (Win) | TAK | | Narzut nagłówka | Minimalny | +14 bajtów | Minimalny | Najniższy | | Wydajność na Windows | Średnia | Średnia | Bardzo wys| Wybitna | +-------------------------------------------------------------------+

Ewolucja technologii wirtualnych interfejsów sieciowych w ciągu ostatnich dwóch dekad wyraźnie odzwierciedla trendy panujące w architekturze współczesnego Internetu. W początkowym okresie rozwoju wirtualnych sieci prywatnych (lata 2000-2010) interfejsy TAP cieszyły się ogromną popularnością, ponieważ pozwalały administratorom na prostą, bezrefleksyjną replikację zachowania fizycznego biurowego switcha Ethernet bez konieczności rekonfiguracji trasowania w podsieciach użytkowników.

Wraz ze wzrostem wolumenu danych, upowszechnieniem łącz szerokopasmowych oraz eksplozją urządzeń mobilnych (smartfony, laptopy w podróży), wady interfejsów warstwy 2 stały się nie do zaakceptowania. Ciągły szum rozgłoszeniowy generowany przez protokoły lokalne drenował baterie urządzeń przenośnych i zapychał pasmo komórkowe. W rezultacie interfejs TUN stał się powszechnym, globalnym standardem dla wirtualnych sieci prywatnych zorientowanych na bezpieczny dostęp zdalny (Remote Access) oraz łączenie oddziałów (Site-to-Site).

Kolejnym etapem ewolucji było przeniesienie punktu ciężkości na optymalizację wydajnościową przetwarzania pakietów. Klasyczny model uniksowy oparty na pliku /dev/net/tun oraz windowsowy sterownik TAP-Windows6 napotykały na barierę wydajnościową pojedynczego rdzenia CPU przy prędkościach rzędu kilku gigabitów na sekundę. W odpowiedzi na te wyzwania powstał sterownik Wintun w środowisku Windows oraz natywny moduł WireGuard wkomponowany bezpośrednio w rdzeń jądra Linux.

Współczesny inżynier projektujący infrastrukturę teleinformatyczną powinien traktować interfejs TAP jako rozwiązanie niszowe, zarezerwowane wyłącznie do ściśle zdefiniowanych zadań specjalnych: podłączania maszyn wirtualnych do fizycznych mostków w klastrach wirtualizacyjnych KVM lub tunelowania specyficznych protokołów przemysłowych i laboratoryjnych. We wszystkich pozostałych scenariuszach biznesowych standardem pozostają interfejsy warstwy sieciowej (TUN na Linuksie oraz Wintun/WireGuard na Windows), gwarantujące najwyższy poziom bezpieczeństwa, skalowalności i przepustowości.

Źródła i dokumentacja techniczna: Oficjalna publikacja naukowa WireGuard: Architektura i protokół.

Ważne skróty i pojęcia:

  • OSI (Open Systems Interconnection) - Model odniesienia komunikacji w otwartych systemach sieciowych.
  • CPU (Central Processing Unit) - Jednostka centralna procesora.
  • FCS (Frame Check Sequence) - Suma kontrolna ramki Ethernet.
  • P2P (Point-to-Point) - Komunikacja bezpośrednia pomiędzy dwoma węzłami sieci.
25/25 Podsumowanie i lista kontrolna inżyniera VPN
Utrwalenie kluczowych wiadomości z zakresu wirtualnych interfejsów sieciowych oraz dostarczenie praktycznej listy kontrolnej do weryfikacji przed wdrożeniem.
  • Wirtualne interfejsy TUN i TAP stanowią fundamentalny mechanizm inżynierii sieciowej, łącząc oprogramowanie w przestrzeni użytkownika ze stosem jądra.
  • Złota zasada inżyniera VPN: zawsze wybieraj interfejs warstwy 3 (TUN), chyba że specyfika projektu bezwzględnie wymusza mostkowanie ramek Ethernet (TAP).
  • W środowisku systemów Windows zawsze preferuj nowoczesny sterownik Wintun zamiast przestarzałego TAP-Windows6 w celu maksymalizacji przepustowości.
  • Pamiętaj o bilansie narzutów nagłówkowych i konfiguracji procedury MSS Clamping, eliminując zjawisko fragmentacji i problem czarnych dziur MTU.
  • Zabezpieczaj wirtualne interfejsy regułami zapory sieciowej, aktywuj filtr anti-spoofing (rp_filter) i odbieraj uprawnienia konta root procesom tunelującym.
  • Kierunki rozwoju: integracja przetwarzania pakietów z nowoczesnymi podsystemami jądra, takimi jak technologia eBPF oraz architektura XDP (eXpress Data Path).
Lista kontrolna (Checklist) wdrożenia tunelu: Procedura inżynierska zawierająca zbiór krytycznych kroków konfiguracyjnych i weryfikacyjnych gwarantująca poprawność działania i bezpieczeństwo systemu.
Slide 25
+-------------------------------------------------------------+ | LISTA KONTROLNA INŻYNIERA PRZED WDROŻENIEM | +---+---------------------------------------------------------+ | [ ] 1. Wybór trybu: TUN (L3 - zalecany) czy TAP (L2 - mostek)?| | [ ] 2. Linux: Sprawdzenie modułu tun (lsmod) i praw dostępu?| | [ ] 3. Windows: Wybór sterownika (Wintun zamiast TAP-Windows6)| | [ ] 4. Konfiguracja adresacji IP i unikalnych podsieci? | | [ ] 5. Ustawienie priorytetowej metryki interfejsu (Windows)?| | [ ] 6. Obliczenie MTU i wdrożenie reguły MSS Clamping? | | [ ] 7. Weryfikacja reguł zapory ogniowej i ochrona przed DNS Leak?| +---+---------------------------------------------------------+

Opanowanie zasad funkcjonowania wirtualnych interfejsów sieciowych TAP i TUN stanowi fundamentalny kamień milowy w kształceniu nowoczesnego inżyniera sieciowego, administratora systemów operacyjnych oraz specjalisty ds. cyberbezpieczeństwa. Technologie te zdemokratyzowały inżynierię oprogramowania teleinformatycznego, umożliwiając tworzenie zaawansowanych protokołów szyfrujących, optymalizatorów transmisji oraz platform wirtualizacji w przestrzeni użytkownika, bez konieczności pisania skomplikowanych i podatnych na awarie sterowników jądra.

Podsumowując zdobytą wiedzę, należy zawsze pamiętać o hierarchii doboru rozwiązań. W ponad 90% zastosowań produkcyjnych optymalnym wyborem jest interfejs TUN (warstwa 3). Zapewnia on czystą architekturę logiczną, doskonale współpracuje z systemami trasowania, nie generuje zbędnego szumu rozgłoszeniowego i jest w pełni kompatybilny ze środowiskami mobilnymi. Interfejs TAP (warstwa 2) pozostaje wyspecjalizowanym narzędziem do mostkowania segmentów sieciowych i wirtualizacji maszyn KVM, w których maszyna gościa musi bezpośrednio uczestniczyć w firmowej domenie rozgłoszeniowej.

Wdrożenie produkcyjne tuneli wirtualnych wymaga rygorystycznego przestrzegania dobrych praktyk inżynierskich. Kluczowe znaczenie ma staranna kalkulacja bilansu nagłówków i wdrożenie mechanizmów zapobiegających fragmentacji (MSS Clamping) - bagatelizowanie tego aspektu jest najczęstszą przyczyną tajemniczych spadków wydajności i zrywania sesji aplikacyjnych. Równie istotne jest zabezpieczenie stacji roboczych przed wyciekami danych (DNS Leaks, IPv6 Leaks) oraz odpowiednie skonfigurowanie profili zapory sieciowej.

W ramach dalszego rozwoju zachęca się studentów do samodzielnego wykonania ćwiczeń laboratoryjnych: zestawienia prostego tunelu OpenVPN w trybie dev tun, porównania go z konfiguracją dev tap oraz przeprowadzenia testów obciążeniowych za pomocą narzędzia iperf3. Zrozumienie zachowania pakietów na poziomie surowych bitów w programach tcpdump i Wireshark stanowi najlepszy fundament pod projektowanie zaawansowanych, bezpiecznych architektur teleinformatycznych.

Źródła i dokumentacja techniczna: Portal eBPF.io: Nowoczesne przetwarzanie pakietów w jądrze Linux.

Ważne skróty i pojęcia:

  • eBPF (Extended Berkeley Packet Filter) - Rewolucyjna technologia jądra Linux umożliwiająca bezpieczne uruchamianie kodu wewnątrz jądra bez modyfikacji sterowników.
  • MTU (Maximum Transmission Unit) - Maksymalny rozmiar jednostki danych w warstwie sieciowej.
  • MSS (Maximum Segment Size) - Maksymalny rozmiar segmentu danych protokołu TCP.
  • DNS (Domain Name System) - System rozwiązywania nazw domenowych na adresy IP.